تبدأ معظم خسائر العملات الرقمية بنقرة متسرعة واحدة، أو توقيع مربك واحد، أو عبارة استرداد محفوظة في المكان الخطأ.
أفضل ممارسات أمان العملات الرقمية هي: استخدام إعداد محفظة تفهمه، وحماية الوصول بأمان قوي للجهاز، وعدم مشاركة عبارات الاسترداد أو المفاتيح الخاصة أبدًا، وفصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل، والتحقق من كل معاملة قبل توقيعها، وتجنّب رسائل العملات الرقمية العاجلة، ومراجعة موافقات الرموز بانتظام.
باختصار
تبدأ معظم الخسائر بشيء صغير: رابط مزيف، أو توقيع متسرع، أو عبارة استرداد مكشوفة، أو موافقة قديمة على رمز لم يتذكرها أحد.
احمِ الوصول، واحمِ الاسترداد، واقرأ كل طلب من المحفظة، وافصل الأموال اليومية عن المدخرات طويلة الأجل، وراجع الأذونات بانتظام.
يجب أن يسهّل إعداد المحفظة الأكثر أمانًا ملاحظة اللحظات الخطرة قبل أن تنقر.
يبدو أمان العملات الرقمية موضوعًا تقنيًا إلى أن يحدث خطأ. عندها يصبح بسيطًا جدًا. صفحة خاطئة واحدة. موافقة سيئة واحدة. عبارة استرداد محفوظة في المكان الخطأ.
أفضل ممارسات أمان العملات الرقمية في 2026 هي: استخدام إعداد محفظة تفهمه، وحماية جهازك، وعدم مشاركة عبارات الاسترداد أو المفاتيح الخاصة أبدًا، والتحقق من كل معاملة قبل التوقيع، وتجنّب الرسائل العاجلة، وفصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل، ومراجعة موافقات الرموز بانتظام.
إذا أردت قائمة إعداد أكثر عملية، فابدأ بهذا الدليل حول كيفية حماية محفظتك. وإذا كنت ما زلت تختار محفظة، فدليل كيف تعرف إن كانت المحفظة آمنة هو نقطة البداية الأفضل.
ماذا يعني أمان العملات الرقمية فعلًا؟
أمان العملات الرقمية يعني حماية شيئين في الوقت نفسه: أموالك ووصولك إلى هذه الأموال.
الجزء الثاني أهم مما يعترف به الناس. ففي العملات الرقمية، قد يكون فقدان الوصول مؤلمًا بقدر التعرض لهجوم تقريبًا. إذا حصل شخص على مفتاحك الخاص أو عبارة الاسترداد، فقد يتمكن من نقل أموالك. وإذا فقدت طريق الاسترداد الخاص بك، فقد تُغلق الباب على نفسك.
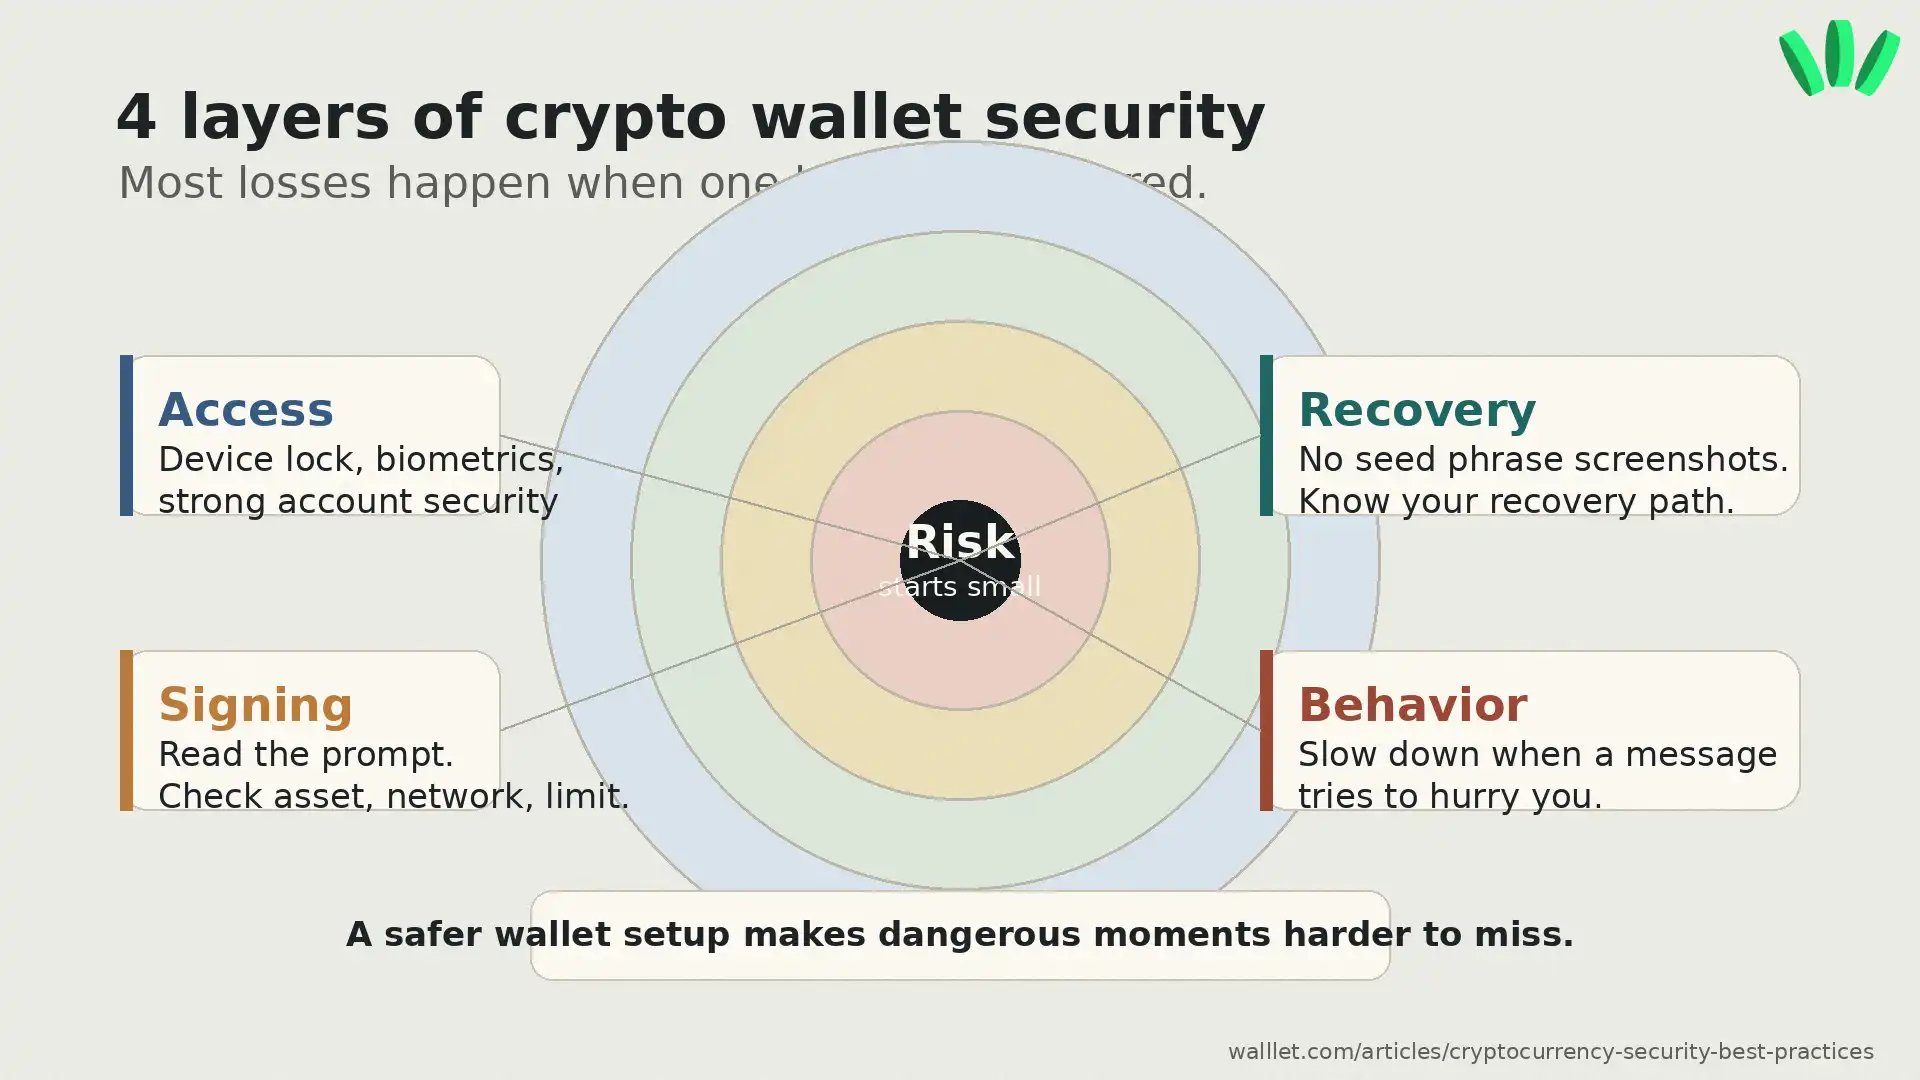
لذلك المهمة الحقيقية بسيطة: تقليل اللحظات التي قد يصبح فيها خطأ واحد دائمًا. عادةً ما يحمي إعداد المحفظة الآمن أربع طبقات:
طبقة الأمان | ما الذي تحميه | الخلل الشائع |
الوصول | من يستطيع فتح المحفظة أو استخدامها | جهاز مسروق، كلمة مرور ضعيفة، تسجيل دخول مزيف |
الاسترداد | كيف تستعيد الوصول | عبارة استرداد مفقودة، نسخة احتياطية مكشوفة، استرداد غير واضح |
التوقيع | ما توافق عليه على البلوكشين | التوقيع الأعمى، موافقات خبيثة، أدوات تفريغ المحافظ (drainers) |
السلوك | كيف تتصرف تحت الضغط | روابط احتيالية، دعم مزيف، تحويلات متسرعة |
إذا كنت تتساءل هل يمكن فعلًا اختراق المحافظ، فالإجابة المفيدة أكثر تحديدًا. أحيانًا تتعرض المحفظة للهجوم. وأحيانًا يوقّع المستخدم على الشيء الخطأ. وأحيانًا تتسرب عبارة الاسترداد. هذا المقال حول هل يمكن اختراق المحافظ يشرح الفرق.
ما أهم ممارسات أمان العملات الرقمية؟
ابدأ بالعادات التي تمنع الخسائر الشائعة. ليس بنسخة الهاكر الدرامية في الأفلام، بل بالأمور المملة التي تنقذ أموالًا حقيقية.
استخدم إعداد محفظة تستطيع شرحه. قبل نقل مبالغ كبيرة، يجب أن تعرف ماذا يحدث إذا فقدت هاتفك، وماذا يحدث إذا اختُرق جهازك، وما معنى الاسترداد، وما المعلومات التي لا يجب مشاركتها أبدًا.
افصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل. محفظة واحدة لكل شيء مريحة حتى يلمسها تطبيق خطر. احتفظ بالمبالغ الصغيرة في محفظة يومية، والمبالغ الأكبر في إعداد أكثر حماية، واستخدم محفظة منفصلة لعمليات السكّ (mint) الخطرة أو التطبيقات اللامركزية غير المعروفة أو التجارب.
لا تشارك أبدًا عبارة الاسترداد أو المفتاح الخاص أو بيانات الاسترداد. عبارة الاسترداد ليست رمز دعم. وليست رمز تحقق. ولا يحتاجها أي موظف دعم حقيقي. كما يوصي دليل أمان المحافظ من Ethereum بعدم مشاركة عبارات الاسترداد أبدًا، وتجنّب التقاط لقطات شاشة لعبارات الاسترداد أو المفاتيح الخاصة، والتحقق من المعاملات بعناية قبل التوقيع. يمكنك قراءة المصدر الخارجي هنا: دليل أمان المحافظ من Ethereum.
تعامل مع رسائل العملات الرقمية العاجلة بريبة. يحب المحتالون الضغط لأنه يجعل الناس يتخطون خطوات التحقق. «تصرّف الآن». «تحقق من محفظتك». «اطلب قبل انتهاء المهلة». «حسابك في خطر». الفخاخ الصغيرة المعتادة نفسها بزيّ جديد.
إذا لم تكن متأكدًا من رسالة محفظة، أو هدية مجانية، أو حساب دعم مزيف، أو رابط مشبوه، فاستخدم هذا الدليل حول كيفية تجنّب التصيّد في العملات الرقمية.
ما الذي يجب التحقق منه قبل توقيع معاملة عملات رقمية؟
قبل التوقيع، تحقق من الموقع، والشبكة، والأصل، والمبلغ، والمستلم، والعقد، وحد الإنفاق، ونوع الإجراء.
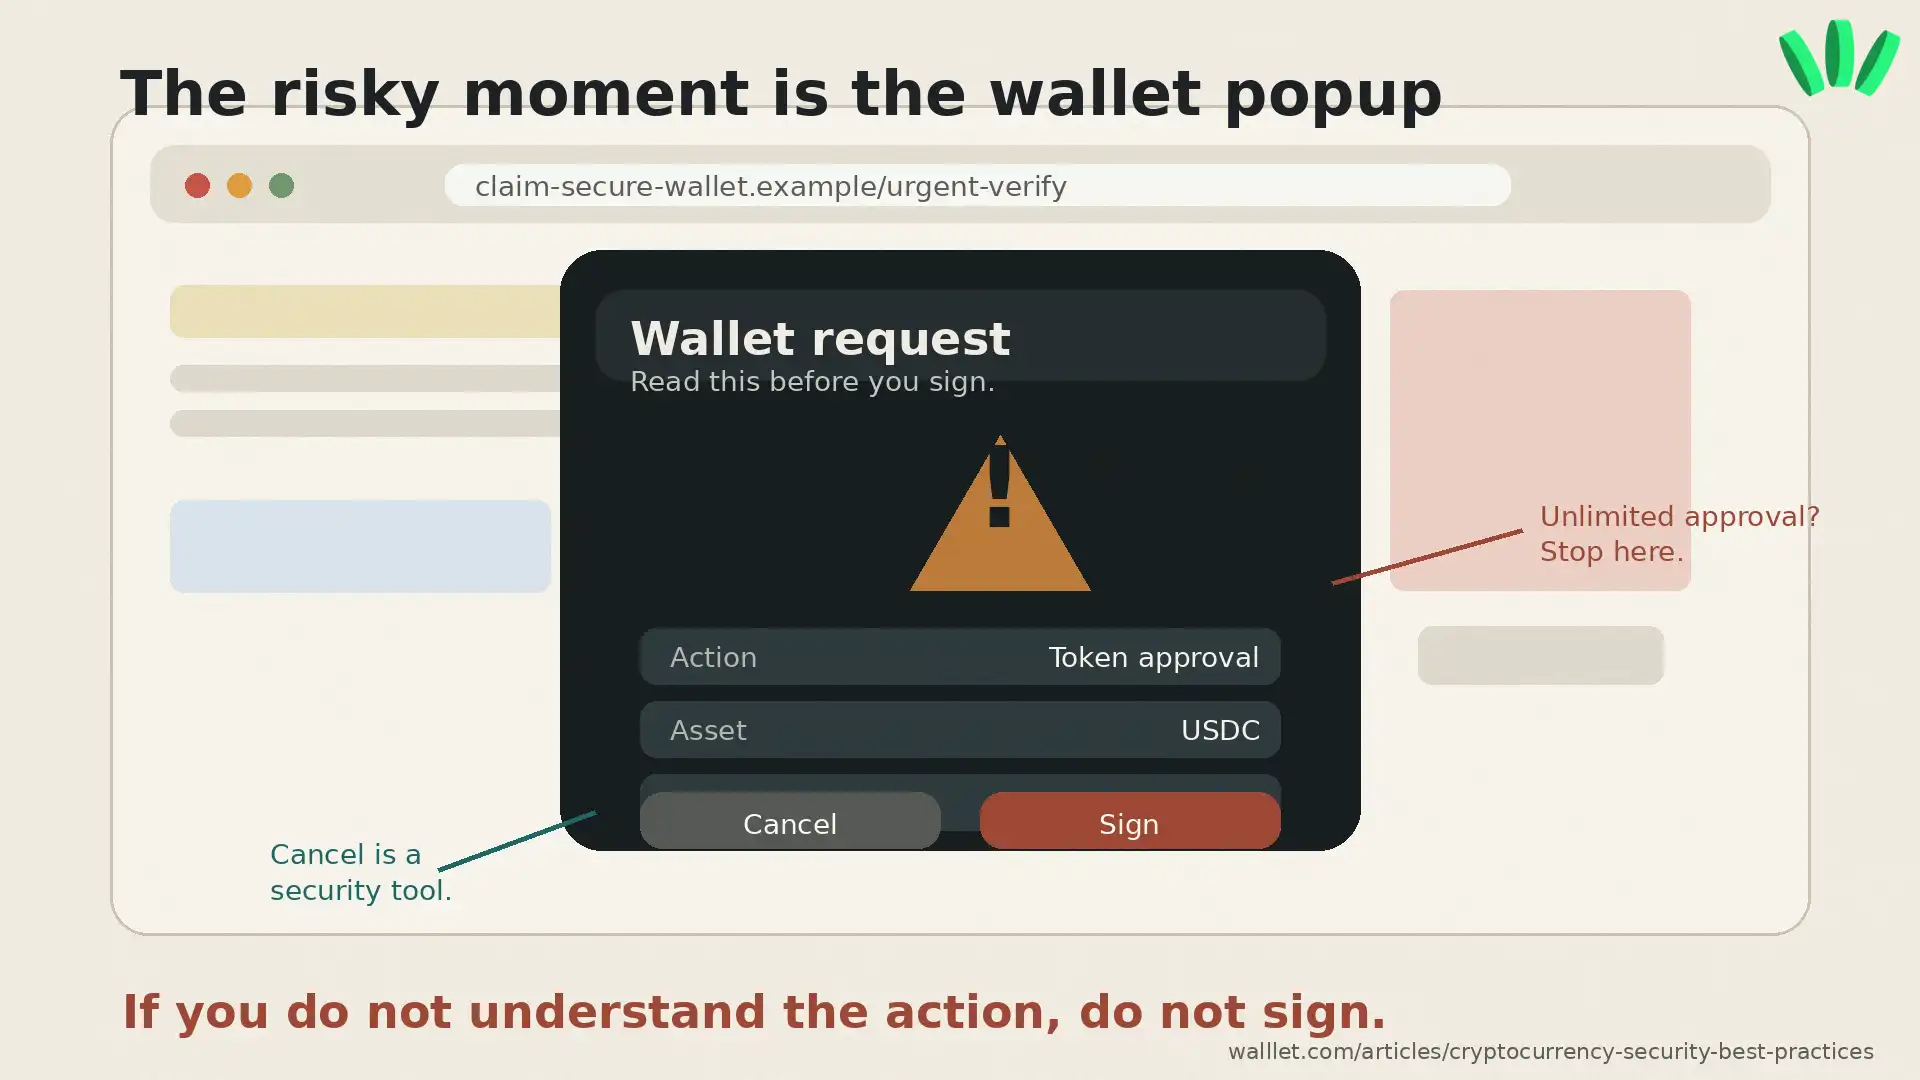
لا يحتاج الاحتيال دائمًا إلى عبارة الاسترداد الخاصة بك. أحيانًا يكفي أن توافق على المعاملة الخطأ. أو تمنح صلاحية الوصول إلى رموزك. أو توقّع رسالة تمنح عقدًا صلاحيات أكثر مما كنت تظن. Web3 آلة كوابيس صغيرة لطيفة. وفعّالة جدًا.
قبل التوقيع، تمهّل واسأل:
هل هذا هو الرابط الرسمي؟
ما الأصل المتأثر؟
هل هذا تحويل أم موافقة أم مبادلة أم جسر أم إدراج أم permit أم توقيع رسالة؟
هل حد الإنفاق صغير أم غير محدود؟
هل يشرح طلب المحفظة بوضوح ما الذي سيحدث؟
إذا لم تفهم ما الذي يوافق عليه الطلب، فلا توقّعه. الموقع الأنيق لا يجعل المعاملة السيئة آمنة. وغالبًا ما تعمل أدوات تفريغ المحافظ بهذه الطريقة. فهي لا تحتاج إلى كسر البلوكشين، بل تخدعك لتأذن بشيء ضار. يشرح هذا الدليل كيف تعمل هجمات تفريغ المحافظ.
لماذا لا تزال عبارات الاسترداد خطرًا كبيرًا؟
عبارات الاسترداد قوية لأنها تستعيد الوصول إلى المحفظة. وهي خطرة لأنها تضع عبئًا كبيرًا على المستخدم.
إذا حفظتها بشكل سيئ، فقد يجدها غيرك. وإذا فقدتها، فقد تفقد الوصول. وإذا كتبتها في موقع مزيف، فقد تختفي أموالك. وإذا التقطت لها صورة شاشة، فقد تنتهي تلك الصورة في المزامنة السحابية أو النسخة الاحتياطية للجهاز أو في فوضى مستقبلية لم تخطط لها.
من الأماكن السيئة لحفظ عبارة الاسترداد: لقطات شاشة الهاتف، ومسودات البريد، وتطبيقات الملاحظات، وتطبيقات الدردشة، والمستندات السحابية، والصور. وأيضًا المستندات المسماة «نسخة احتياطية للمحفظة»، لأن المهاجمين يعرفون معاني الكلمات أيضًا على ما يبدو.
الإعداد الأفضل يكون غير متصل بالإنترنت، وخاصًا، ومتينًا، ومفهومًا لك. لا غموض. ولا «سأتدبر الأمر لاحقًا». فالذعر يبدأ عادةً في ذلك «اللاحق».
ولهذا وُجدت المحافظ بدون عبارة استرداد. فهي تحاول إزالة عبارة الاسترداد التقليدية الظاهرة للمستخدم من مسار الإعداد العادي. لكن المسؤولية تتغير. فما زلت بحاجة إلى فهم نموذج الجهاز ومفتاح المرور والحساب والاسترداد في المحفظة. لمزيد من التفاصيل، اقرأ هذا المقال عن أمان المحافظ بدون عبارة استرداد ومخاطرها.
هل يمكن لمفاتيح المرور أن تجعل الوصول إلى المحفظة أكثر أمانًا؟
يمكن لمفاتيح المرور تقليل المخاطر المرتبطة بكلمات المرور مثل التصيّد، وإعادة الاستخدام، والتسريبات، وكلمات المرور الضعيفة. فهي تستخدم بيانات اعتماد مشفّرة، وتُفتح عادةً بطريقة على الجهاز مثل البصمة أو رمز PIN أو النمط.
يصف تحالف FIDO مفاتيح المرور بأنها طريقة تسجيل دخول مقاومة للتصيّد صُممت لتحل محل كلمات المرور. يمكنك قراءة المصدر الخارجي هنا: مفاتيح المرور من FIDO Alliance.
في المحافظ، قد تجعل مفاتيح المرور الوصول أقل هشاشة من إعداد كلمة مرور + عبارة استرداد. مفيدة. وأنظف. وأقل إرهابًا للمستخدمين العاديين الذين لم يستيقظوا راغبين في إدارة كلمات سرية كأنها قسم من القرون الوسطى.
ومع ذلك، مفاتيح المرور تحمي الوصول، لكنها لا تجعل كل معاملة آمنة. فلا يزال بإمكان المستخدم الموافقة على تطبيق لامركزي خبيث، أو توقيع رسالة سيئة، أو إرسال الأموال إلى عنوان خاطئ. لمزيد من السياق، اقرأ هذا الدليل حول ما هي محفظة مفاتيح المرور.
ما موافقات الرموز، ولماذا يجب إلغاؤها؟
موافقة الرمز تسمح لعقد ذكي بإنفاق رموز معينة من محفظتك. وهذا شائع في DeFi والمبادلات والجسور وتطبيقات Web3 الأخرى. الجزء الخطر هو الموافقات القديمة أو غير المحدودة. قد تتوقف عن استخدام موقع ما، لكن الموافقة قد تبقى نشطة على البلوكشين. جالسة هناك بهدوء. مثل باب نسيت أنك تركته مفتوحًا.
فصل محفظتك عن تطبيق لامركزي ليس مثل إلغاء موافقات الرموز. الفصل يزيل اتصال الموقع من واجهة المحفظة. أما إلغاء الموافقة فيغيّر الإذن الفعلي على البلوكشين.
راجع الموافقات بعد استخدام تطبيقات DeFi أو الجسور أو أسواق NFT أو مطالبات التوزيعات المجانية (airdrops) أو الأدوات غير المعروفة. ألغِ ما لم تعد تحتاجه، وخاصة الموافقات غير المحدودة المرتبطة بتطبيقات لا تثق بها تمامًا.
محفظة أجهزة أم محفظة ساخنة أم محفظة بدون عبارة استرداد أم متعددة التوقيع: أيها أكثر أمانًا؟
لا توجد محفظة واحدة هي الأكثر أمانًا لكل موقف. مزعج، لكنه صحيح. الإعداد الأكثر أمانًا يعتمد على ما تفعله.
الإعداد | الأنسب لـ | الخطر الرئيسي |
حساب منصة تداول | الشراء والبيع والوصول إلى العملات الورقية | لا تتحكم في المفاتيح بالكامل |
محفظة ساخنة | الاستخدام اليومي والتطبيقات اللامركزية | تعرّض أكبر للمواقع الخطرة |
محفظة أجهزة | المدخرات الأكبر طويلة الأجل | لا تزال عرضة للتصيّد والموافقات السيئة |
محفظة بدون عبارة استرداد أو بمفاتيح المرور | حفظ ذاتي يومي مع ضغط أقل بشأن الاسترداد | يجب أن تفهم إعداد الجهاز والاسترداد |
محفظة متعددة التوقيع | الفرق والخزائن والمستخدمون المتقدمون | إعداد أكثر تعقيدًا |
محفظة مؤقتة (burner) | التجارب الخطرة | من السهل وضع أموال أكثر من اللازم فيها بالخطأ |
معظم المستخدمين أكثر أمانًا مع تقسيم بسيط: محفظة للنشاط اليومي، وإعداد أقوى للأموال طويلة الأجل، ومحفظة مؤقتة للتجارب الخطرة.
المحفظة التي تستكشف بها لا يجب أن تكون المحفظة التي تحفظ فيها كل شيء.
هل يمكن للمحفظة تقليل أخطر جوانب أمان العملات الرقمية؟
يمكن للمحفظة أن تقلل بعض اللحظات الخطرة التي يغفل عنها المستخدمون عادةً: التعامل مع عبارة الاسترداد، وطلبات المعاملات غير الواضحة، والاسترداد المربك، والموافقات المشبوهة، وضغط التوقيع اليومي.
هذا مهم لأن كثيرًا من خسائر العملات الرقمية تحدث في طبقة الواجهة. ينظر المستخدم إلى طلب، أو موقع، أو تحذير، أو طلب إذن. شيء ما غير واضح. شيء ما يبدو عاجلًا. فينقر.
صُمّم walllet.com لهذه المشكلة تحديدًا: حفظ ذاتي دون عناء عبارة الاسترداد التقليدية، ووصول عبر مفاتيح المرور، وبصمة، وطلبات معاملات أوضح. الهدف هو جعل الاستخدام اليومي للمحفظة أسهل فهمًا قبل أن تحدث النقرة الخطرة.
هذا لا يزيل كل المخاطر. ولا يجعل كل تطبيق لامركزي آمنًا. ولا يلغي معاملات البلوكشين النهائية. ولا يغني عن حسن التقدير. ومع ذلك، فإن المحفظة التي توضّح الوصول والاسترداد والتوقيع يمكن أن تقلل عدد اللحظات السيئة التي يدخلها المستخدمون وهم شبه عميان.
هل تريد أن تعرف كيف يبدو ذلك عمليًا؟ جرّب walllet.com بمبلغ صغير وشاهد كيف يغيّر الوصول بدون عبارة استرداد والطلبات الأوضح التجربة.
كيف يحمي المستقلون والعاملون عن بُعد دخلهم من العملات الرقمية؟
إذا كنت تستلم عملات رقمية مقابل عملك، فاجعل محفظة دخلك مملّة.
استخدم محفظة واحدة لاستلام المدفوعات، ومحفظة أخرى لـDeFi أو السكّ أو التجارب. تأكّد من الرمز والشبكة قبل مشاركة عنوانك. وفي المدفوعات الأكبر، اطلب تحويلًا تجريبيًا صغيرًا أولًا إن أمكن.
هذا مهم للمستقلين والعاملين عن بُعد الذين يستلمون USDT أو USDC أو مدفوعات رقمية أخرى عبر الحدود. فخطأ في الدفع قد يؤثر في الإيجار أو الفواتير أو التدفق النقدي للعمل أو دعم الأسرة. ليست «محفظة استثمارية» مجردة، بل أموال حقيقية.
احتفظ بالسجلات أيضًا: اسم العميل، والتاريخ، والرمز، والشبكة، وعنوان المحفظة، ورمز المعاملة (hash). قد تكون في المستقبل متعبًا أو مشغولًا أو منشغلًا بالضرائب. امنح نفسك المستقبلية فرصة.
ماذا تفعل إذا ظننت أن محفظتك اختُرقت؟
تصرّف بسرعة، لكن لا تبدأ بالنقر على أدوات «إنقاذ» عشوائية. هكذا يُسرق الناس مرتين. نموذج عمل قاسٍ، ولا يزال مزدهرًا بطريقة ما.
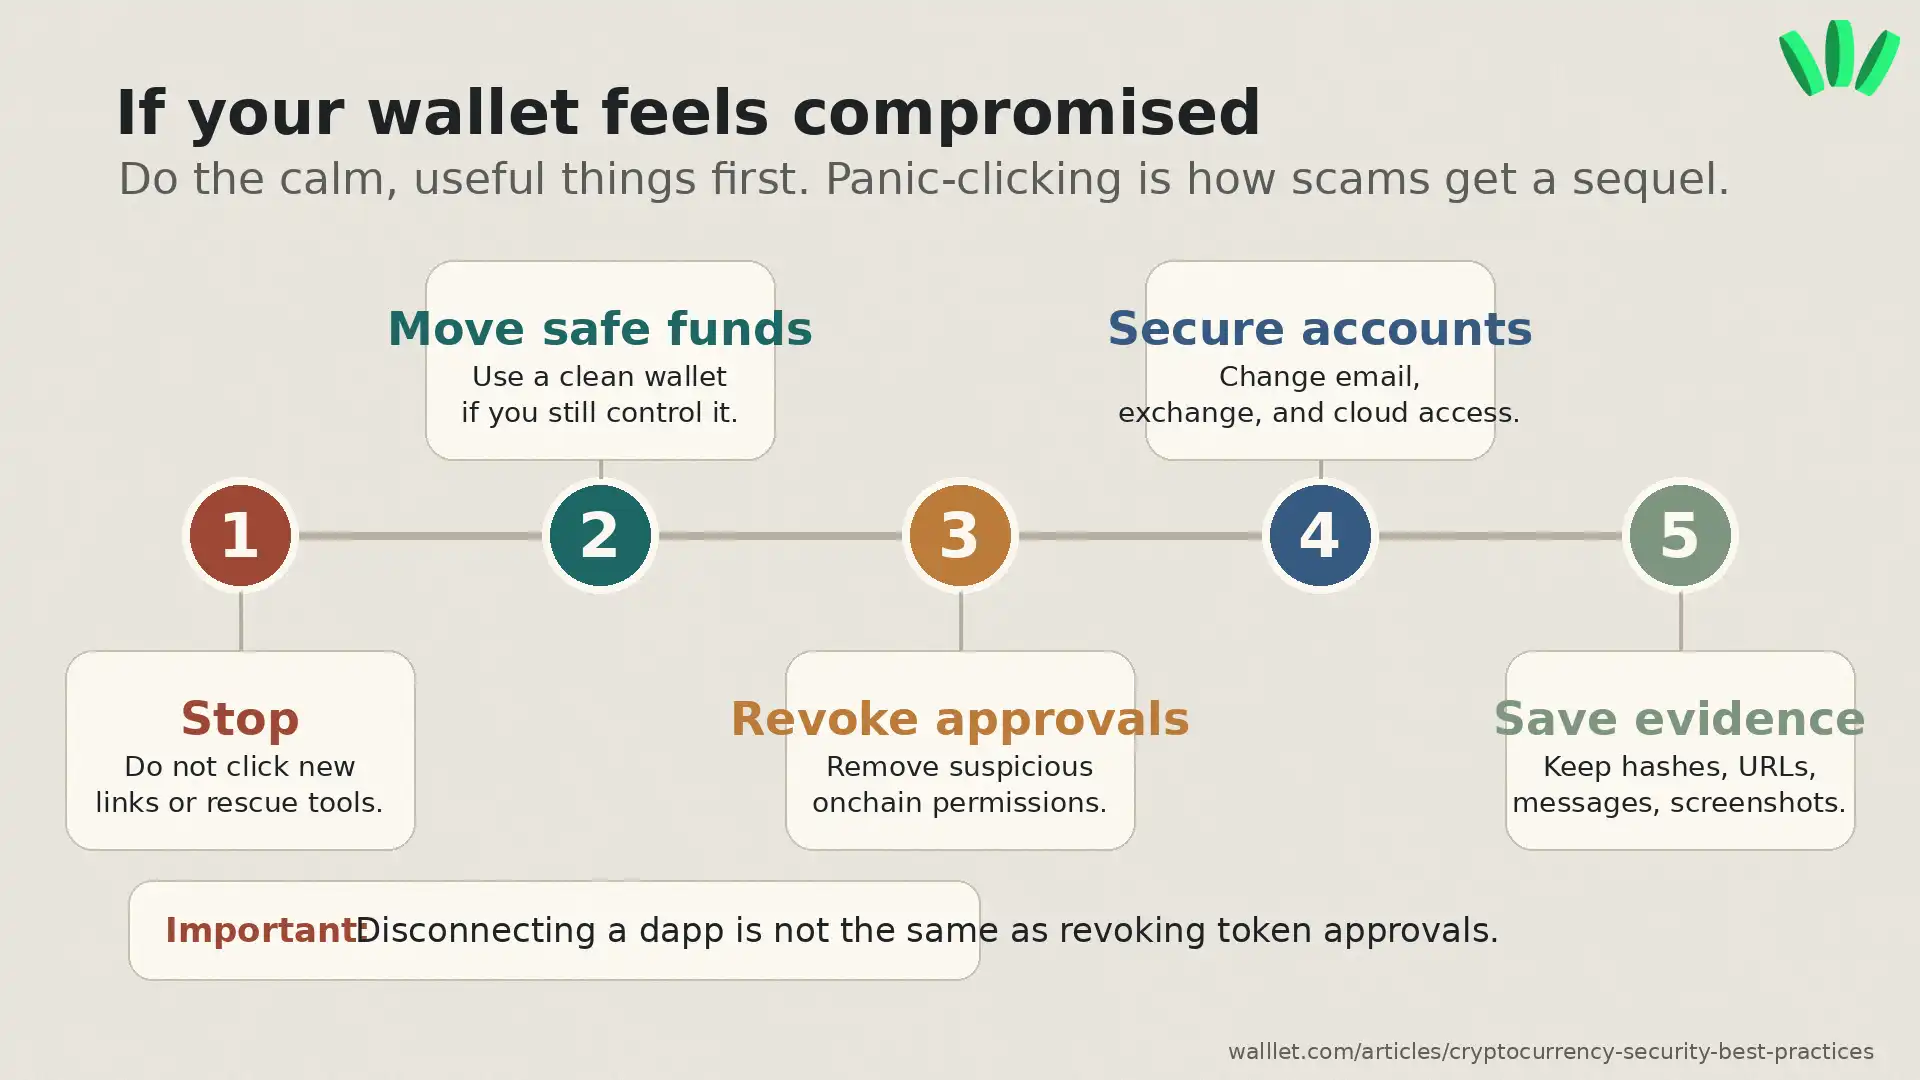
إذا كنت لا تزال تتحكم في المحفظة، فانقل الأموال المتبقية إلى محفظة نظيفة باستخدام جهاز موثوق ومسار محفظة موثّق. ألغِ الموافقات المشبوهة. افصل المواقع المشبوهة، مع تذكّر أن الفصل لا يلغي أذونات الرموز. غيّر كلمات المرور لحسابات البريد ومنصات التداول والحسابات السحابية المرتبطة. احفظ رموز المعاملات وعناوين المحافظ والروابط المشبوهة ولقطات الشاشة والرسائل.
احذر من «خبراء الاسترداد». فكثير من عمليات احتيال الاسترداد تستهدف الناس مباشرة بعد الخسارة. ذعر جديد، فريسة جديدة. يا لها من فصيلة ساحرة، المحتالون.
قائمة التحقق من أمان العملات الرقمية لعام 2026
استخدمها قبل نقل مبالغ كبيرة أو اعتماد محفظة كإعدادك الرئيسي.
فحص الأمان | الحالة |
أعرف من يتحكم في الوصول إلى المحفظة | ☐ |
أعرف ماذا يحدث إذا فقدت جهازي | ☐ |
لا أحفظ عبارات الاسترداد أبدًا في لقطات الشاشة أو الملاحظات أو المحادثات | ☐ |
أفصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل | ☐ |
أختبر المحافظ والشبكات الجديدة بمبالغ صغيرة أولًا | ☐ |
أتحقق من الروابط قبل ربط محفظتي | ☐ |
أقرأ طلبات المعاملات قبل التوقيع | ☐ |
أراجع موافقات الرموز غير الضرورية وألغيها | ☐ |
أفهم الفرق بين الفصل وإلغاء الموافقة | ☐ |
فكرة أخيرة قبل نقل أموالك
لا توجد محفظة تستطيع حمايتك من كل احتيال أو موقع مزيف أو عقد خبيث أو قرار متسرع. ومع ذلك، يمكن لإعدادك أن يجعل اللحظات السيئة أصعب في التجاهل.
ابدأ صغيرًا. اختبر الاسترداد. اقرأ الطلبات. افصل الأموال. راجع الموافقات. استخدم تجربة محفظة تستطيع فهمها فعلًا حتى عندما تكون متعبًا أو مشتتًا أو تحت الضغط. إذا كانت محفظتك الحالية تجعل عبارات الاسترداد أو التوقيع أو الاسترداد أو الحفظ الذاتي اليومي يبدو هشًا جدًا،فأنشئ محفظة walllet.com واختبر المسار قبل خطوتك الجادة التالية في العملات الرقمية.
مقالات ذات صلة
العملات الرقمية وWeb3: شرح المحافظ والشبكات والأمان
احتيالات العملات الرقمية بالذكاء الاصطناعي في 2026: كيف تحمي محفظتك قبل التوقيع
كيف تحمي محفظتك: إعداد أمان عملي يعمل فعلًا
أفضل تطبيقات المحافظ في 2026: مقارنة 9 محافظ من حيث الأمان والاسترداد والاستخدام اليومي
