معظم عمليات اختراق المحافظ لا تبدأ ببلوكشين مكسور. بل تبدأ بنقرة خاطئة واحدة، أو تطبيق مزيف واحد، أو موافقة واحدة لم تفهمها تمامًا.
نعم. يمكن اختراق المحفظة الرقمية، لكن عادةً ليس لأن البلوكشين فشل. تحدث معظم الخسائر عندما يُخترق الوصول إلى المحفظة عبر التصيّد أو سرقة عبارة الاسترداد أو التطبيقات المزيفة أو البرامج الضارة أو الموافقات الخبيثة. يمكن للتصميم الأفضل للمحفظة أن يقلل مسارات الهجوم هذه، لكن لا توجد محفظة تزيل مخاطر المستخدم بالكامل.
باختصار
حادثة “اختراق المحفظة” تعني عادةً واحدًا من أربعة أمور: كُشفت عبارة الاسترداد أو مفتاحك الخاص، أو اختُرق جهازك أو تطبيقك، أو وقّعت على موافقة خبيثة، أو خدعك موقع تصيّد أو حساب دعم مزيف.
البلوكشينات الكبيرة ليست عادةً ما يُكسر في هذه الحالات. نقطة الضعف غالبًا هي طبقة الوصول المحيطة بالمحفظة.
المحافظ الساخنة تواجه فعلًا سطح هجوم أكبر عبر الإنترنت مقارنة بالمحافظ الباردة، لكن التخزين البارد ليس منيعًا إذا كُشف سرّ الاسترداد أو وقّع المستخدم على شيء ضار. السؤال الحقيقي ليس “ساخنة أم باردة؟” فقط، بل أيضًا “كم يتطلب تصميم هذه المحفظة من تعامل بشري محفوف بالمخاطر؟”
وهنا تبرز أهمية walllet.com. نموذج walllet المعلن بلا عبارة استرداد وذاتي الحفظ: يُنشأ المفتاح الخاص ويُحفظ داخل العتاد الآمن للجهاز، مخفيًا عن المستخدم وعن walllet نفسه، ويرتبط الوصول بـمفاتيح المرور (Passkeys) والقياسات الحيوية. يمكن لذلك أن يقلل بعض نقاط الفشل الأكثر شيوعًا، خاصة كشف عبارة الاسترداد والتعامل المربك مع المفاتيح. لكنه لا يلغي الحاجة إلى تجنب التصيّد والتطبيقات المزيفة والموافقات الخطيرة.
عندما تبحث عن “هل يمكن اختراق المحفظة”، فأنت عادةً لا تسأل عن هجمات الإجماع أو أبحاث التشفير. أنت تطرح سؤالًا عمليًا أكثر بكثير: هل يمكن لأحد أن يستنزف أموالي، أو يمنعني من الدخول، أو يخدعني لأتخلى عن السيطرة؟
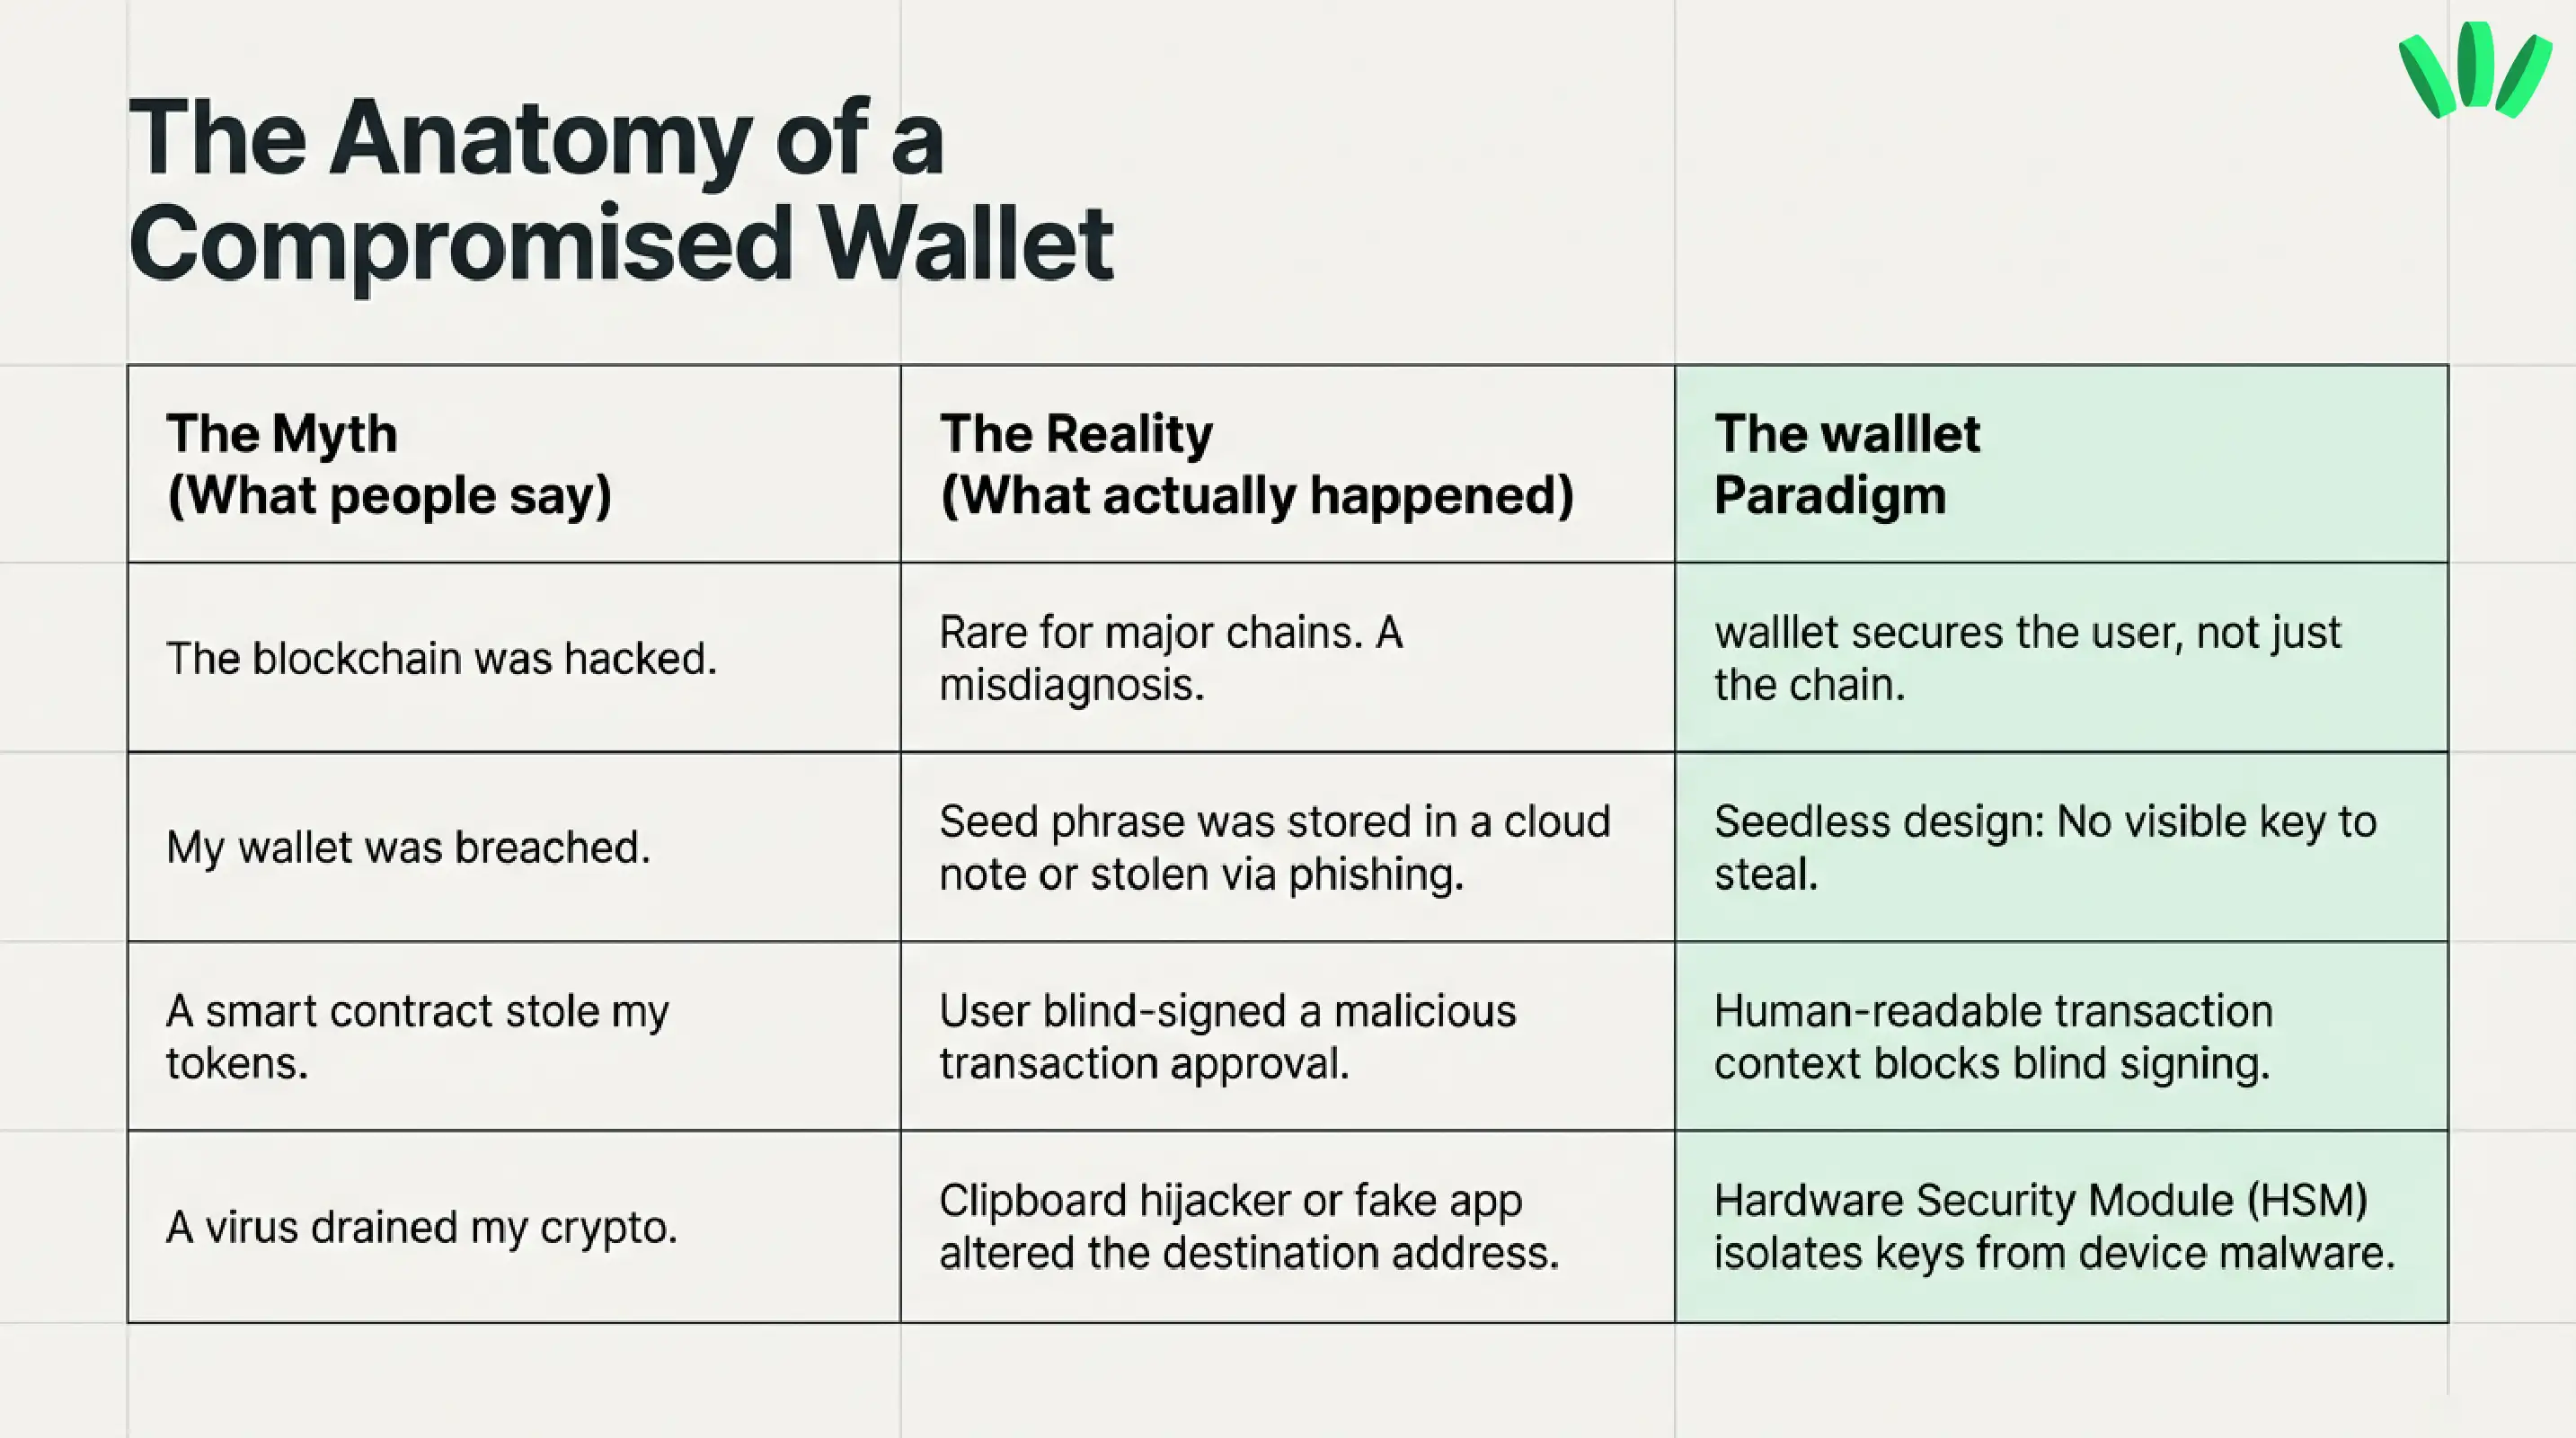
هذا السؤال يستحق إجابة مباشرة. نعم، يمكن اختراق المحافظ. لكن عبارة “اختُرقت المحفظة” مضللة غالبًا، لأن المحفظة نفسها ليست دائمًا ما فشل. في الغالب تكون المشكلة حول المحفظة: عبارة الاسترداد، أو الجهاز، أو التطبيق الذي ثبّته، أو الرسالة التي وثقت بها، أو الموافقة التي وقّعتها.
إليك النسخة المختصرة في البداية، حيث مكانها الصحيح:
ما يسميه الناس “اختراق المحفظة” | ما حدث عادةً | لماذا يهم | أين يساعد walllet |
“اختُرق البلوكشين” | نادر في الشبكات الكبرى، وعادةً ليس ما حدث لمحفظة المستخدم | التشخيص الخاطئ للمشكلة يقود إلى قرارات سيئة | لا يغيّر walllet أمان الشبكة، لكنه يبسّط جانب المستخدم |
سرقة عبارة الاسترداد أو المفتاح الخاص | حصل شخص ما على سيطرة مباشرة على الوصول إلى المحفظة | غالبًا يمكن استنزاف الأموال نهائيًا | نموذج walllet بلا عبارة استرداد يلغي الحاجة الروتينية إلى تخزين عبارة الاسترداد أو كشفها |
توقيع موافقة خبيثة | منحت عقدًا إذنًا بنقل أصولك | قد يستنزف المهاجمون رموزًا محددة دون معرفة مفتاحك | وضوح المعاملات في walllet يهدف إلى تسهيل فهم الغرض قبل الموافقة |
تطبيق مزيف أو موقع تصيّد أو دعم مزيف | خُدعت لاستعادة المحفظة أو الموافقة أو كشف الوصول | من أكثر الطرق شيوعًا للخسارة في الواقع | يقلل walllet بعض مخاطر التعامل مع المفاتيح، لكنك لا تزال تحتاج إلى عادات آمنة |
اختراق الجهاز | برامج ضارة أو اختطاف الحافظة أو إضافات خبيثة تدخلت في استخدام المحفظة | قد تبدو المحفظة طبيعية بينما يُتلاعب بالوصول | يحتفظ walllet بالمفتاح الخاص داخل العتاد الآمن للجهاز، لكن الجهاز الملوث يبقى خطيرًا |
هذا النمط ثابت في المحتوى التعليمي لكبرى المحافظ ومراكز المساعدة: البلوكشينات ليست عادةً ما يخسر أمامه المستخدمون العاديون. مسار الهجوم يكاد يكون دائمًا طبقة الوصول البشرية.
هل يمكن اختراق المحفظة الرقمية؟
نعم، يمكن اختراق المحفظة الرقمية. لكن الإجابة الأدق هي: يمكن أن تتعرض المحفظة الرقمية للاختراق عبر طرق الوصول إليها.
قد يبدو هذا تلاعبًا بالألفاظ، لكنه مهم. عندما يقول الناس “اختُرقت محفظتي”، فهم غالبًا يصفون إحدى هذه الحالات:
حصل شخص ما على السر الذي يتحكم في المحفظة.
دفعهم شخص ما إلى توقيع شيء خطير.
استخدم شخص ما واجهة مزيفة تبدو حقيقية.
استولى شخص ما على الجهاز أو طبقة الحساب المحيطة بالمحفظة.
هذا مختلف تمامًا عن القول إن البلوكشين نفسه انكسر. البلوكشينات الكبيرة مصممة لتكون صعبة الهجوم مباشرة، بينما تحدث الاختراقات الحقيقية عادةً في المحافظ ونقاط الوصول الأخرى.
هل يمكن اختراق البلوكشين نفسه؟
نظريًا، يمكن مهاجمة بعض البلوكشينات، خاصة الشبكات الصغيرة ذات الأمان الأضعف. وهنا تظهر مفاهيم مثل هجوم 51%. لكن هذه ليست القصة المعتادة وراء محفظة مستخدم مستنزفة. إذا اختفت أموالك بعد النقر على رابط، أو استعادة المحفظة في تطبيق مزيف، أو توقيع موافقة غريبة، فذلك لم يكن اختراقًا للبلوكشين. كان اختراقًا لطبقة الوصول.
اختراق المحفظة مقابل تعرّضها للخطر: ما الفرق؟
الاختراق الحقيقي للمحفظة أقل إثارة وأكثر إزعاجًا. إنه النسخة الرقمية من ترك الباب الجانبي مفتوحًا، أو إعطاء غريب نسخة من المفاتيح، أو توقيع شيك على بياض لأن النموذج بدا مألوفًا.
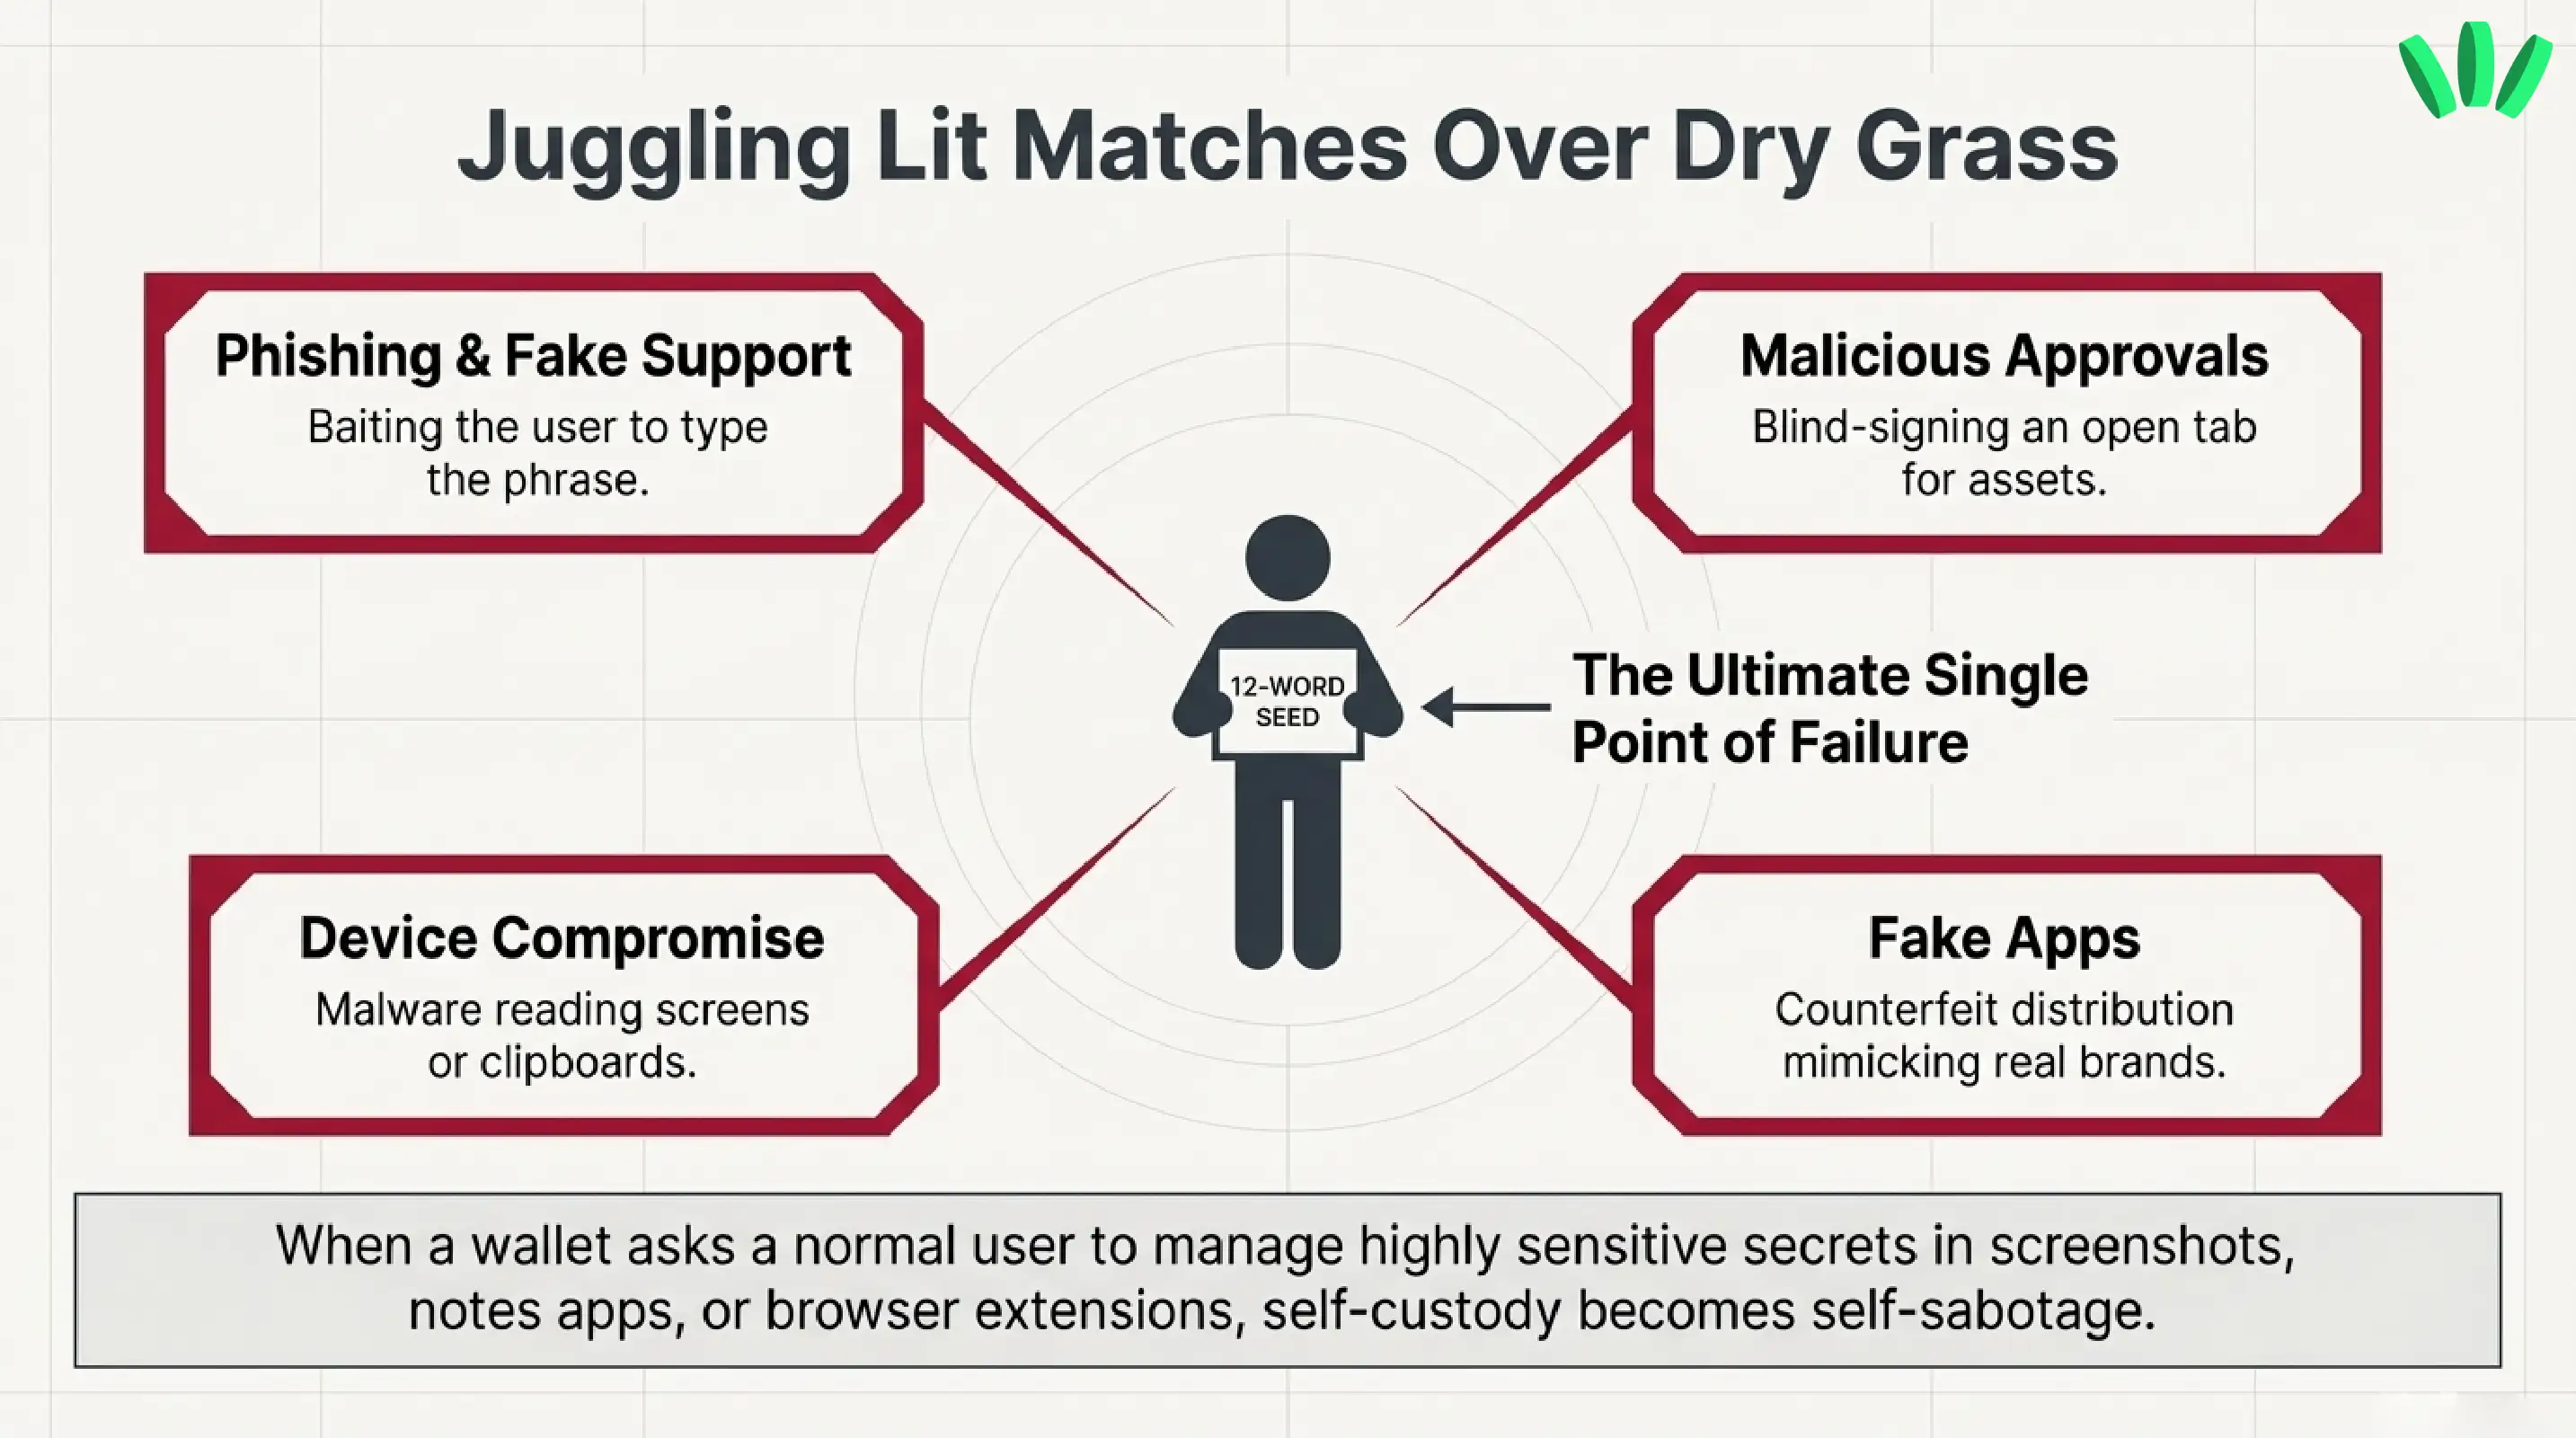
لهذا يهم تصميم المحفظة كثيرًا. المحفظة التي تطلب من المستخدمين العاديين إدارة أسرار شديدة الحساسية في لقطات الشاشة أو تطبيقات الملاحظات أو إضافات المتصفح، كأنها تطلب منهم اللعب بأعواد ثقاب مشتعلة فوق عشب جاف. أما walllet فيتجه في الاتجاه المعاكس: أسرار مكشوفة أقل، وخطوات مربكة أقل، وسياق أوضح للمعاملات حيثما أمكن.
ماذا تعني كلمة “اختُرقت” عادةً في عالم العملات المشفّرة
عندما تتخلص من اللغة الغامضة، تنقسم معظم اختراقات المحافظ إلى بضعة أسباب متكررة.
كشف المفتاح الخاص
إذا حصل شخص ما على مفتاحك الخاص، فلن يحتاج إلى إذنك مرة أخرى. لديه بالفعل القوة التي تهم. لهذا يكون كشف المفتاح الخاص خطيرًا جدًا، ولهذا تعامل محافظ كثيرة إظهار المفتاح الخاص كجزء أساسي من تجربة المستخدم رغم أنه يضع عبئًا كبيرًا على الناس العاديين. يتبع walllet طريقًا مختلفًا بوضوح: يقول إن المفتاح يُنشأ ويُخزَّن داخل العتاد الآمن للجهاز، ولا يُعرض على الشاشة أبدًا، ولا يراه walllet نفسه.
سرقة عبارة الاسترداد
هذه قصة الرعب الكلاسيكية في عالم العملات المشفّرة. ليس لأنها غريبة، بل لأنها بشرية على نحو ممل. لقطة شاشة. ملاحظة في السحابة. صفحة استرداد مزيفة. منتحل لصفة الدعم. إضافة متصفح تطلب منك “الاستعادة”. إذا كُشفت عبارة الاسترداد، يحصل المهاجم على السيطرة الكاملة.
اختراق الجهاز
قد تبدو المحفظة طبيعية تمامًا بينما الجهاز الذي تعمل عليه ليس كذلك. يمكن للبرامج الضارة وأدوات اختطاف الحافظة والإضافات الخبيثة وبرامج تسجيل لوحة المفاتيح أن تتدخل فيما تنسخه وما تراه وما توافق عليه. وهذا أحد أسباب أن عبارة “اختُرقت محفظتي” مربكة إلى هذا الحد. فقد لا تكون واجهة المحفظة هي ما اختُرق فعلًا.
توقيع معاملات خبيثة
هذا ما يوقع الناس لأنه لا يبدو اختراقًا. تتصل بموقع. توافق على شيء صغير. لاحقًا تخرج الأصول.
لا تزال واجهات محافظ كثيرة تجعل المستخدمين يوافقون على معاملات لا يستطيعون قراءتها بسهولة بلغة بشرية. وهذا يخلق مشكلة التوقيع الأعمى. أنت لا تعطي مفتاحك، لكنك قد تمنح عقدًا صلاحية نقل أصولك.
التطبيقات وإضافات المتصفح المزيفة
تطبيقات المحافظ المزيفة ليست مشكلة هامشية. قد تظهر تطبيقات محافظ خبيثة حتى في متاجر التطبيقات الرسمية، لذا تجنب البرامج غير الرسمية والإضافات المزيفة. الأيقونة الأنيقة لا تعني محفظة آمنة.
التصيّد ورسائل الدعم المزيفة
لا يزال التصيّد من أكبر الأفخاخ في عالم العملات المشفّرة. إرشادات CISA العامة حول التصيّد تنطبق هنا بشكل شبه تام: اللغة العاجلة، والضغط، والروابط المشبوهة، وطلبات المعلومات الحساسة هي الطُّعم المعتاد. في عالم العملات المشفّرة، كثيرًا ما يحمل الطُّعم شعار محفظة ويتظاهر بأنه “الدعم”. لن يراسل walllet.com المستخدمين أبدًا عبر الرسائل الخاصة لطلب عبارة الاسترداد. وهذه قاعدة تستحق أن يتبناها القطاع كله.
أكثر الطرق شيوعًا لاختراق المحافظ
لننقل الآن هذا التصنيف إلى سلوك واقعي.
مواقع تصيّد تبدو حقيقية
هذه خدعة الساحر القديمة بزي جديد. تظن أنك على موقع المحفظة الحقيقي، أو صفحة السك (Mint) الحقيقية، أو بوابة الدعم الحقيقية. لكنك لست كذلك. أنت على نسخة مقلدة هدفها الوحيد دفعك إلى الربط أو الاستعادة أو الموافقة. تنبيهات FTC حول التصيّد ووثائق دعم المحافظ تعود كلها إلى قاعدة النجاة نفسها: لا تثق بالرابط داخل الرسالة. اذهب إلى المصدر الرسمي الذي تعرفه بالفعل.
وكلاء دعم مزيفون يطلبون عبارة الاسترداد
لا يحتاج أي فريق دعم محفظة حقيقي إلى عبارة الاسترداد الخاصة بك. لا لحل المشكلات. ولا للتحقق من الملكية. ولا “لتأمين” أصولك. في اللحظة التي يطلبها أحد، يسقط القناع. إنه احتيال.
البرامج الضارة وبرامج تسجيل لوحة المفاتيح على جهازك
هنا يصبح الأمر عاديًا على نحو مزعج. يتحول إلى نظافة رقمية للجهاز. التنزيلات غير الرسمية، والملفات المشبوهة، وإضافات المتصفح الخبيثة، والأجهزة المخترقة يمكن أن تجعل استخدام المحفظة غير آمن حتى لو كانت علامة المحفظة نفسها سليمة. إذا كنت تخشى أن محفظتك اختُرقت، فافترض أن الجهاز قد يكون جزءًا من المشكلة حتى يثبت العكس.
تطبيقات محافظ مزيفة وإضافات متصفح خبيثة
تزدهر تطبيقات وإضافات المحافظ المقلدة على الكسل والعجلة. يبحث الناس، وينقرون على أول نتيجة، ويثقون بالشعار، ويمضون. يعتمد المهاجمون على قنوات توزيع غير رسمية، وعلامات تجارية مزيفة، وحتى صفحات في المتاجر تبدو موثوقة للوهلة الأولى.
التوقيع الأعمى وموافقات الرموز الخطيرة
هذا من أكثر مسارات الهجوم التي يُساء فهمها، لأن المستخدم نقر تقنيًا على “موافقة”. لكن ذلك لا يعني موافقة واعية. يمكن للموافقة الخبيثة أن تمنح عقدًا إذنًا بإنفاق أصول محددة، وقد يستمر هذا الإذن بعد اللحظة التي أنشأته بكثير. ببساطة، نقرة واحدة متسرعة قد تتحول إلى حساب مفتوح على نفقتك.
تسميم العناوين وأخطاء النسخ واللصق
ليست كل خسارة في المحفظة ناتجة عن سرقة بيانات الدخول. أحيانًا يكون الاحتيال ببساطة دفعك إلى إرسال الأموال إلى المكان الخطأ. مقالنا الأخير عن تسميم العناوين يشرح النمط بوضوح: يزرع المهاجمون عناوين مشابهة في سجلّك، ويتولى اعتيادك الباقي. هذا ليس مثل أن “يخترق أحد محفظتك”، لكنه بالنسبة للمستخدم قد يبدو مطابقًا لأن المال ضاع في الحالتين.
تبديل شريحة SIM وهجمات البريد الإلكتروني أو استعادة الحساب
تظهر هذه أكثر في الحسابات الحافظة (Custodial) والخدمات القائمة على الحسابات، لكنها مهمة أيضًا في عالم العملات المشفّرة. إذا استطاع المهاجم الاستيلاء على طبقة الهوية الأوسع المحيطة بك، فقد يتمكن من التدخل في مسارات الاستعادة أو الإشعارات أو آليات الوصول الثانوية. ويزداد هذا أهمية في عالم تصبح فيه المحافظ أسهل للبشر وأكثر ارتباطًا بأمان الحساب على الجهاز.
هل المحافظ الساخنة أكثر عرضة للخطر من المحافظ الباردة؟
عادةً نعم. المحفظة الساخنة متصلة بالإنترنت، لذا من الطبيعي أن يكون سطح الهجوم عبر الإنترنت أكبر. المحافظ الساخنة أكثر عرضة للخطر عمومًا من المحافظ الباردة لأنها متصلة دائمًا.
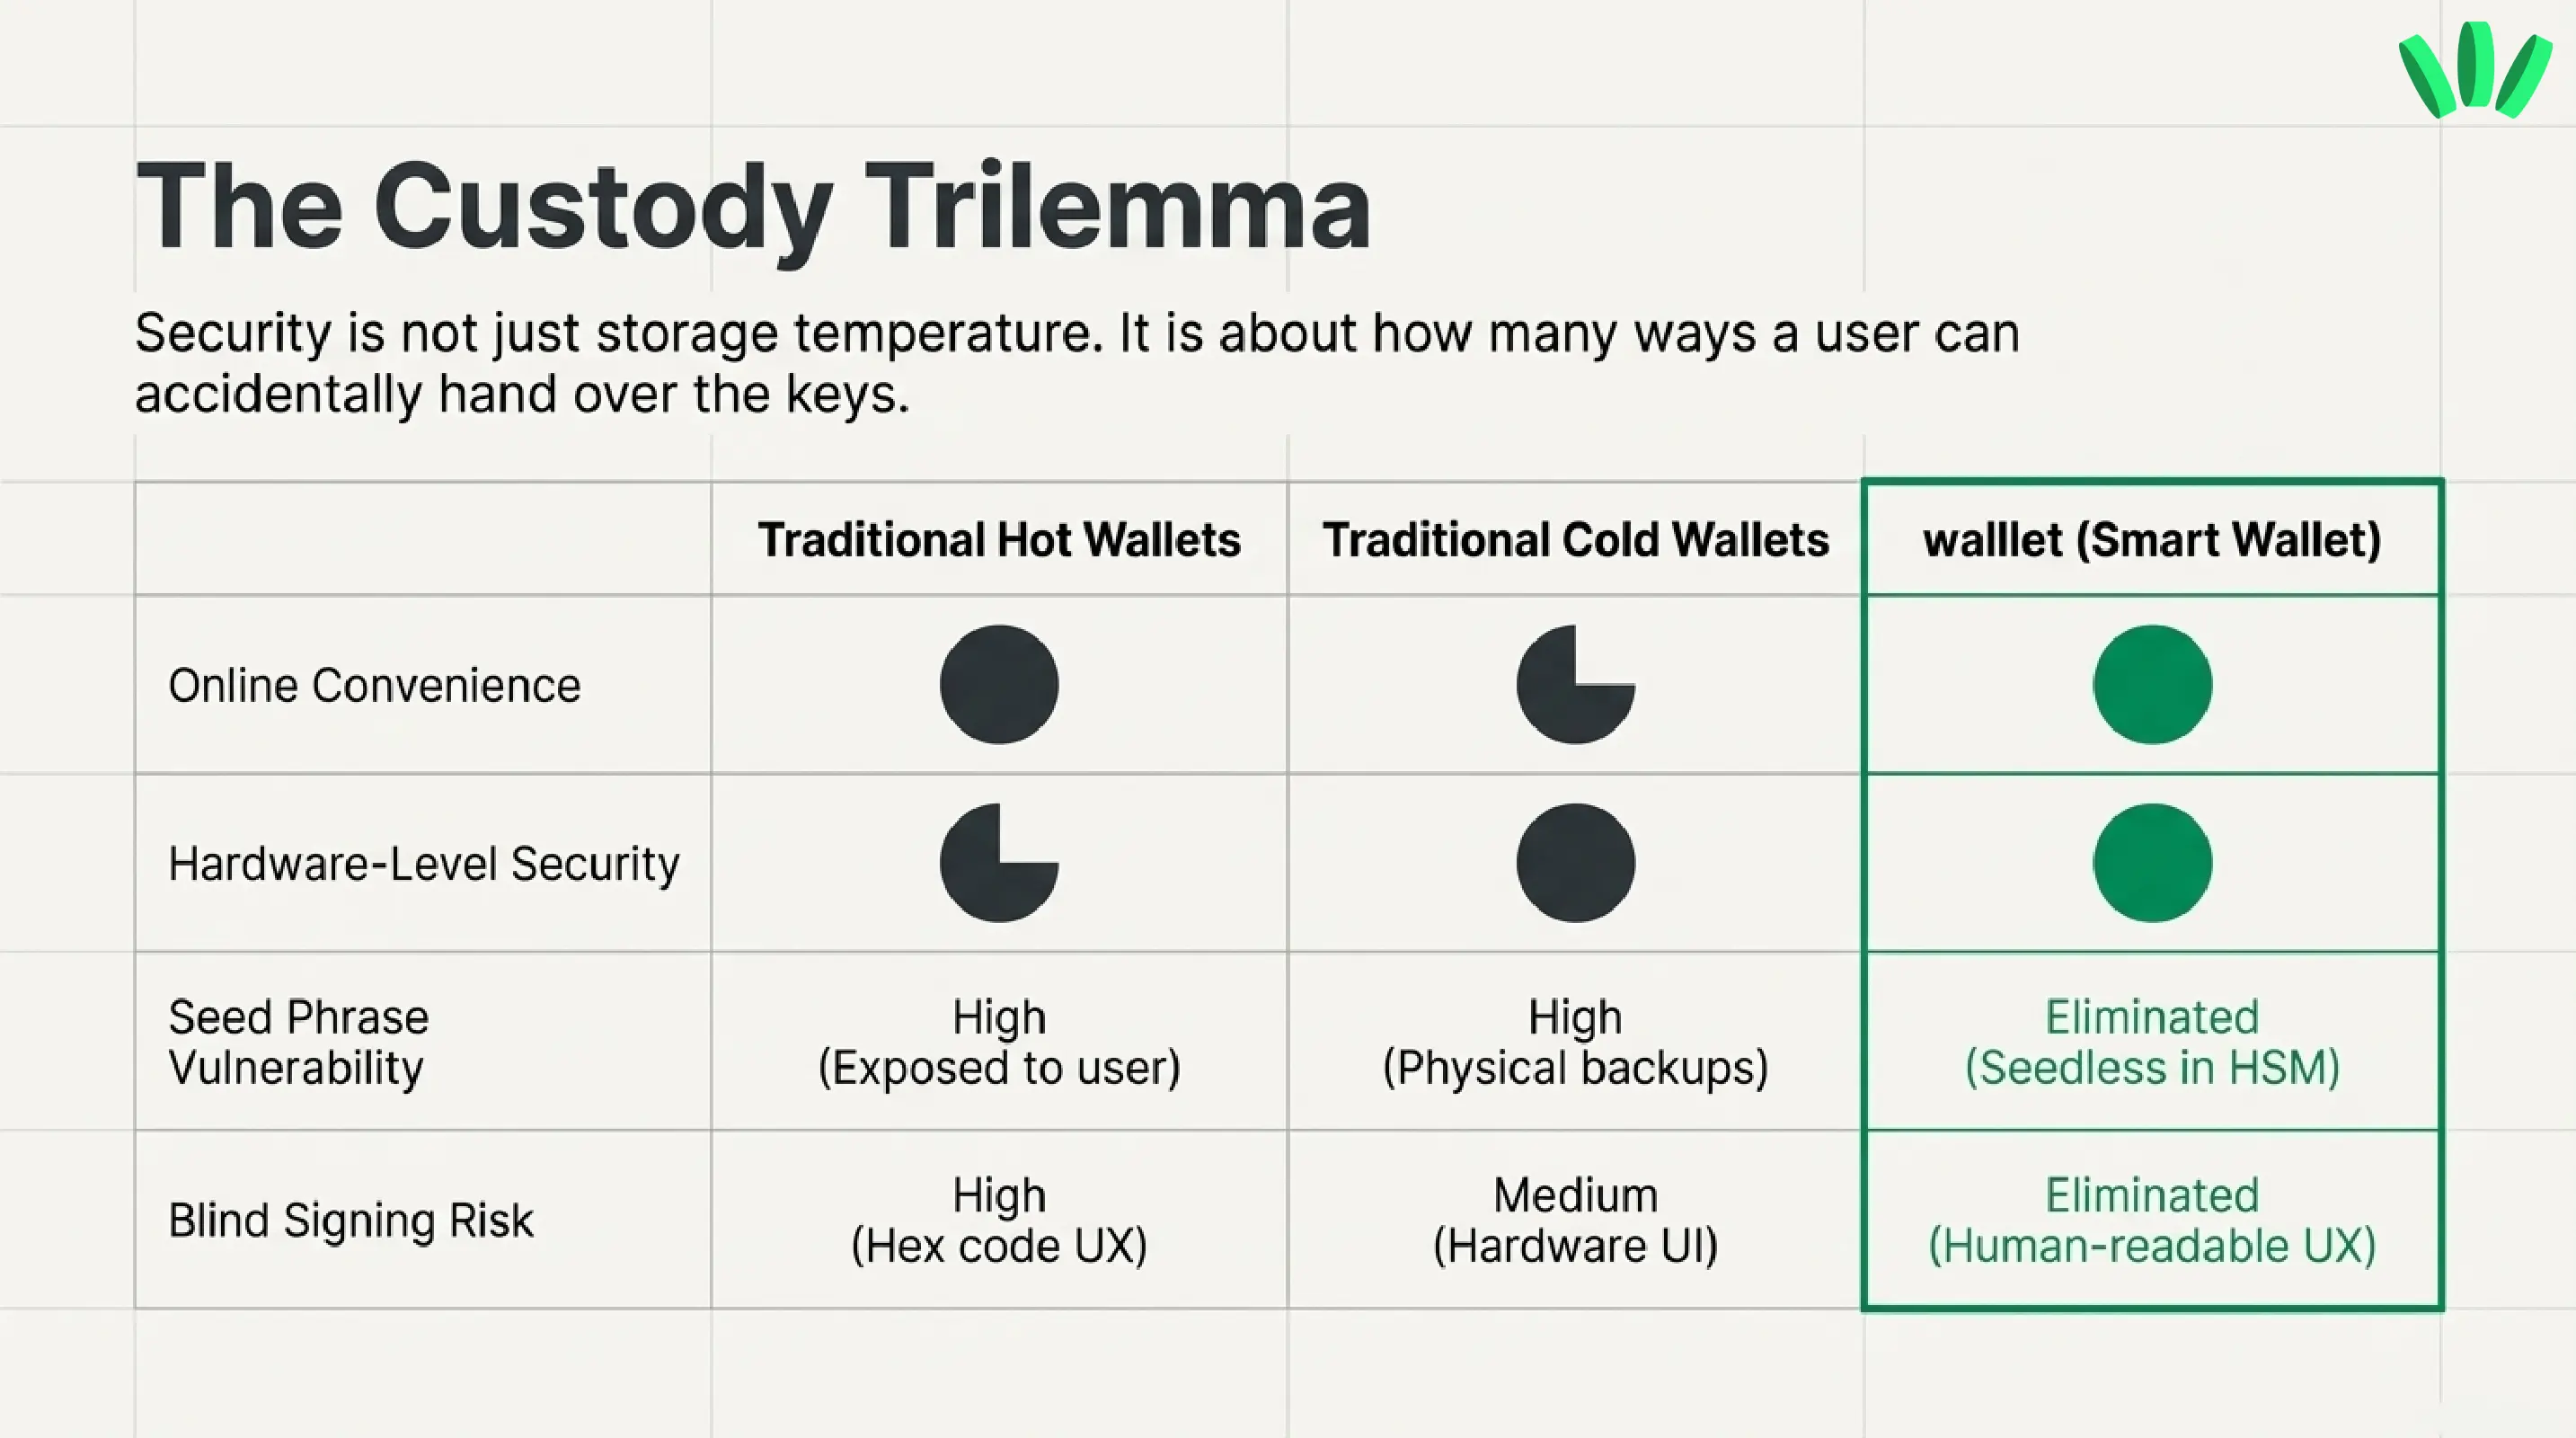
لكن هذا لا يعني أن المحافظ الباردة سحرية. فالمحفظة الباردة تفشل أيضًا إذا كُشف سرّ الاسترداد، أو خُدع المستخدم بالهندسة الاجتماعية، أو وُقّعت الموافقات بتهوّر. الأمان لا يتعلق فقط بـ“درجة حرارة” التخزين. بل بعدد الطرق التي قد يسلّم بها المستخدم أثمن ما لديه دون قصد.
لهذا تبدو المقارنة الأكثر فائدة هكذا:
المحفظة الساخنة تسأل: كم من سهولة الاستخدام عبر الإنترنت تريد؟
المحفظة الباردة تسأل: كم من مسؤولية التعامل مع الأسرار يمكنك إدارتها جيدًا؟
محفظة مفاتيح المرور مثل walllet تطرح سؤالًا مختلفًا: هل يمكننا الحفاظ على الحفظ الذاتي مع إزالة بعض أكثر أجزاء التعامل مع الأسرار عرضة للخطأ؟ بحسب صفحات منتج walllet، يعني ذلك عدم وجود عبارة استرداد ظاهرة، وعدم عرض المفتاح الخاص للمستخدم، والتحكم في الوصول عبر العتاد الآمن للجهاز ومفاتيح المرور والقياسات الحيوية. هذا يغيّر شكل المخاطر، حتى إن لم يُلغِ المخاطر نفسها.
علامات تدل على أن محفظتك ربما اختُرقت
أحيانًا تكون إشارات التحذير ساطعة. وأحيانًا تكون خفية على نحو غريب.
إذا رأيت معاملات غير مفسّرة، أو موافقات رموز لا تتذكر منحها، أو أصولًا تتحرك دون إجراء متعمد منك، فتعامل مع ذلك بجدية فورًا.
إذا وصلتك تنبيهات تسجيل دخول أو استعادة أو أمان لم تبدأها، فهذا مهم أيضًا. قد يشير إلى تدخل في طبقة الحساب، خاصة إذا كانت المحفظة أو الخدمة تستخدم أنظمة هوية مرتبطة على جهازك.
إذا ظهرت رموز أو NFT أو مقتنيات عشوائية، فلا تفزع، لكن لا تدع الفضول يغلبك أيضًا. استلام رمز أو مقتنى غير متوقع لا يعني عادةً بحد ذاته أن المحفظة مخترقة. الخطر الحقيقي هو التفاعل مع الروابط أو الموافقات التي تأتي بعده. الطُّعم الموزَّع عبر Airdrop من أكثر الأفخاخ شيوعًا في عالم العملات المشفّرة.
وإذا بدأت محفظتك تتصرف بغرابة مباشرة بعد تثبيت تطبيق أو إضافة أو تحديث محفظة من مصدر مشكوك فيه، فلا تُقنع نفسك بتجاهل الواضح. هذا التوقيت ليس صدفة. إنه دليل.
ماذا تفعل فورًا إذا ظننت أن محفظتك اختُرقت
السرعة مهمة. وكذلك عدم جعل الأمر أسوأ.
1. انقل الأصول المتبقية إلى محفظة نظيفة
إذا كنت لا تزال تتحكم في المحفظة وبقيت فيها أموال، فانقلها إلى محفظة جديدة أُنشئت على جهاز تثق به. لا تستمر في استخدام البيئة المشكوك فيها بينما “تحقق”.
2. ألغِ موافقات الرموز وافصل التطبيقات المشبوهة
إذا جاء الاختراق من تطبيق لامركزي (dApp) خبيث أو موافقة خبيثة، فإن فصل التطبيقات وإلغاء الموافقات قد يقلل الضرر الإضافي. قد لا يلغي ذلك ما حدث، لكنه قد يوقف التسرب من الصنبور المفتوح.
3. توقف عن استخدام الجهاز المخترق
يُتجاهل هذا الجزء لأنه غير مريح. لكن إن تجاهلته، فقد تهدي المهاجم جولة ثانية. إذا كان الجهاز مخترقًا، فكل ما تفعله بعد ذلك على الجهاز نفسه قد يُراقب أو يُعدَّل.
4. افحص الجهاز بحثًا عن البرامج الضارة وأزل البرامج المشبوهة
تعامل مع الأمر كمشكلة في الجهاز، لا كمشكلة في المحفظة فقط. أزل التطبيقات والإضافات المشبوهة، وحدّث نظام التشغيل، وشغّل أدوات أمان موثوقة.
5. وثّق عناوين المحافظ وتجزئات المعاملات ولقطات الشاشة
قد تحتاجها لاحقًا لدعم منصة التداول، أو للإبلاغ عن الاحتيال، أو لجهات إنفاذ القانون، أو لتحليل البلوكشين. اجمع الأدلة ما دام الأثر حديثًا.
6. أبلغ حيث يمكن أن يفيد الإبلاغ
إذا كانت منصة تداول مركزية أو فريق دعم أو منصة إبلاغ قادرة على وسم عنوان أو تجميد أموال وصلت إلى حساب حافظ، فالوقت مهم. الاسترداد غير مضمون، لكن الانتظار يقلل الفرص فقط. ننصح بالإبلاغ عن مواقع التصيّد والمحتالين حتى عندما لا يمكن استرجاع الأموال.
كيف تقلل المخاطر قبل أن يحدث أي خطأ
هذا هو الجانب الأهدأ من القصة. لا تحتاج إلى استعراض أمني مثالي. تحتاج إلى أخطاء ذاتية أقل.
لا تشارك أبدًا عبارة الاسترداد أو مفتاحك الخاص. أبدًا. إذا كان نموذج محفظتك يعتمد على هذه الأسرار، فتعامل معها كمتفجرات حيّة، لا كملاحظات ترتّبها لاحقًا.
تجنب تنزيل المحافظ من الإعلانات في محركات البحث أو الروابط غير الرسمية أو الرسائل الخاصة “المساعِدة”. اذهب إلى الموقع الرسمي الذي تعرفه، أو اكتب العنوان يدويًا. ثق بالطريق المعروف، لا بالطريق الأسهل.
استخدم واجهات محافظ تجعل الموافقات أسهل فهمًا. سياق المعاملة المقروء بلغة بشرية ليس ميزة فاخرة، بل ميزة أمان. عندما تجعلك المحفظة تفك رموزًا غامضة لحظة الموافقة، يحصل المحتال على أفضلية اللعب على أرضه.
حدّث هاتفك ومتصفحك ونظام التشغيل باستمرار. أمان العملات المشفّرة لا يزال يعتمد على أمان الجهاز العادي. لا يوجد حل لامع يتجاوز ذلك.
افصل التخزين عالي القيمة عن الاستخدام اليومي عندما يكون ذلك منطقيًا. حتى لو كنت تحب سهولة محفظة واحدة، ليس على كل الأصول أن تكون في نطاق الانفجار نفسه. هذا ليس هوسًا. هذا تقسيم.
كيف يقلل walllet مسارات الهجوم الشائعة على المحافظ
هنا يأتي دور walllet بشكل طبيعي، لا كإعلان محشور في الفقرة الأخيرة مثل منشور تحت ماسحة زجاج السيارة.
صلة walllet بهذا الموضوع بسيطة: صُمم لتقليل بعض مسارات الهجوم التي تتكرر في اختراقات المحافظ.
لماذا لا يكشف walllet مفتاحك الخاص أو عبارة الاسترداد
كثيرًا ما تضع المحافظ التقليدية المستخدمين مسؤولين عن التعامل مع أخطر سر في النظام كله. هذا حفظ ذاتي، لكنه أيضًا تخريب ذاتي إذا كان سير العمل يعوّد الناس على تخزين عبارات الاسترداد في الصور أو تطبيقات الملاحظات أو لقطات الشاشة أو النسخ الاحتياطية السحابية.
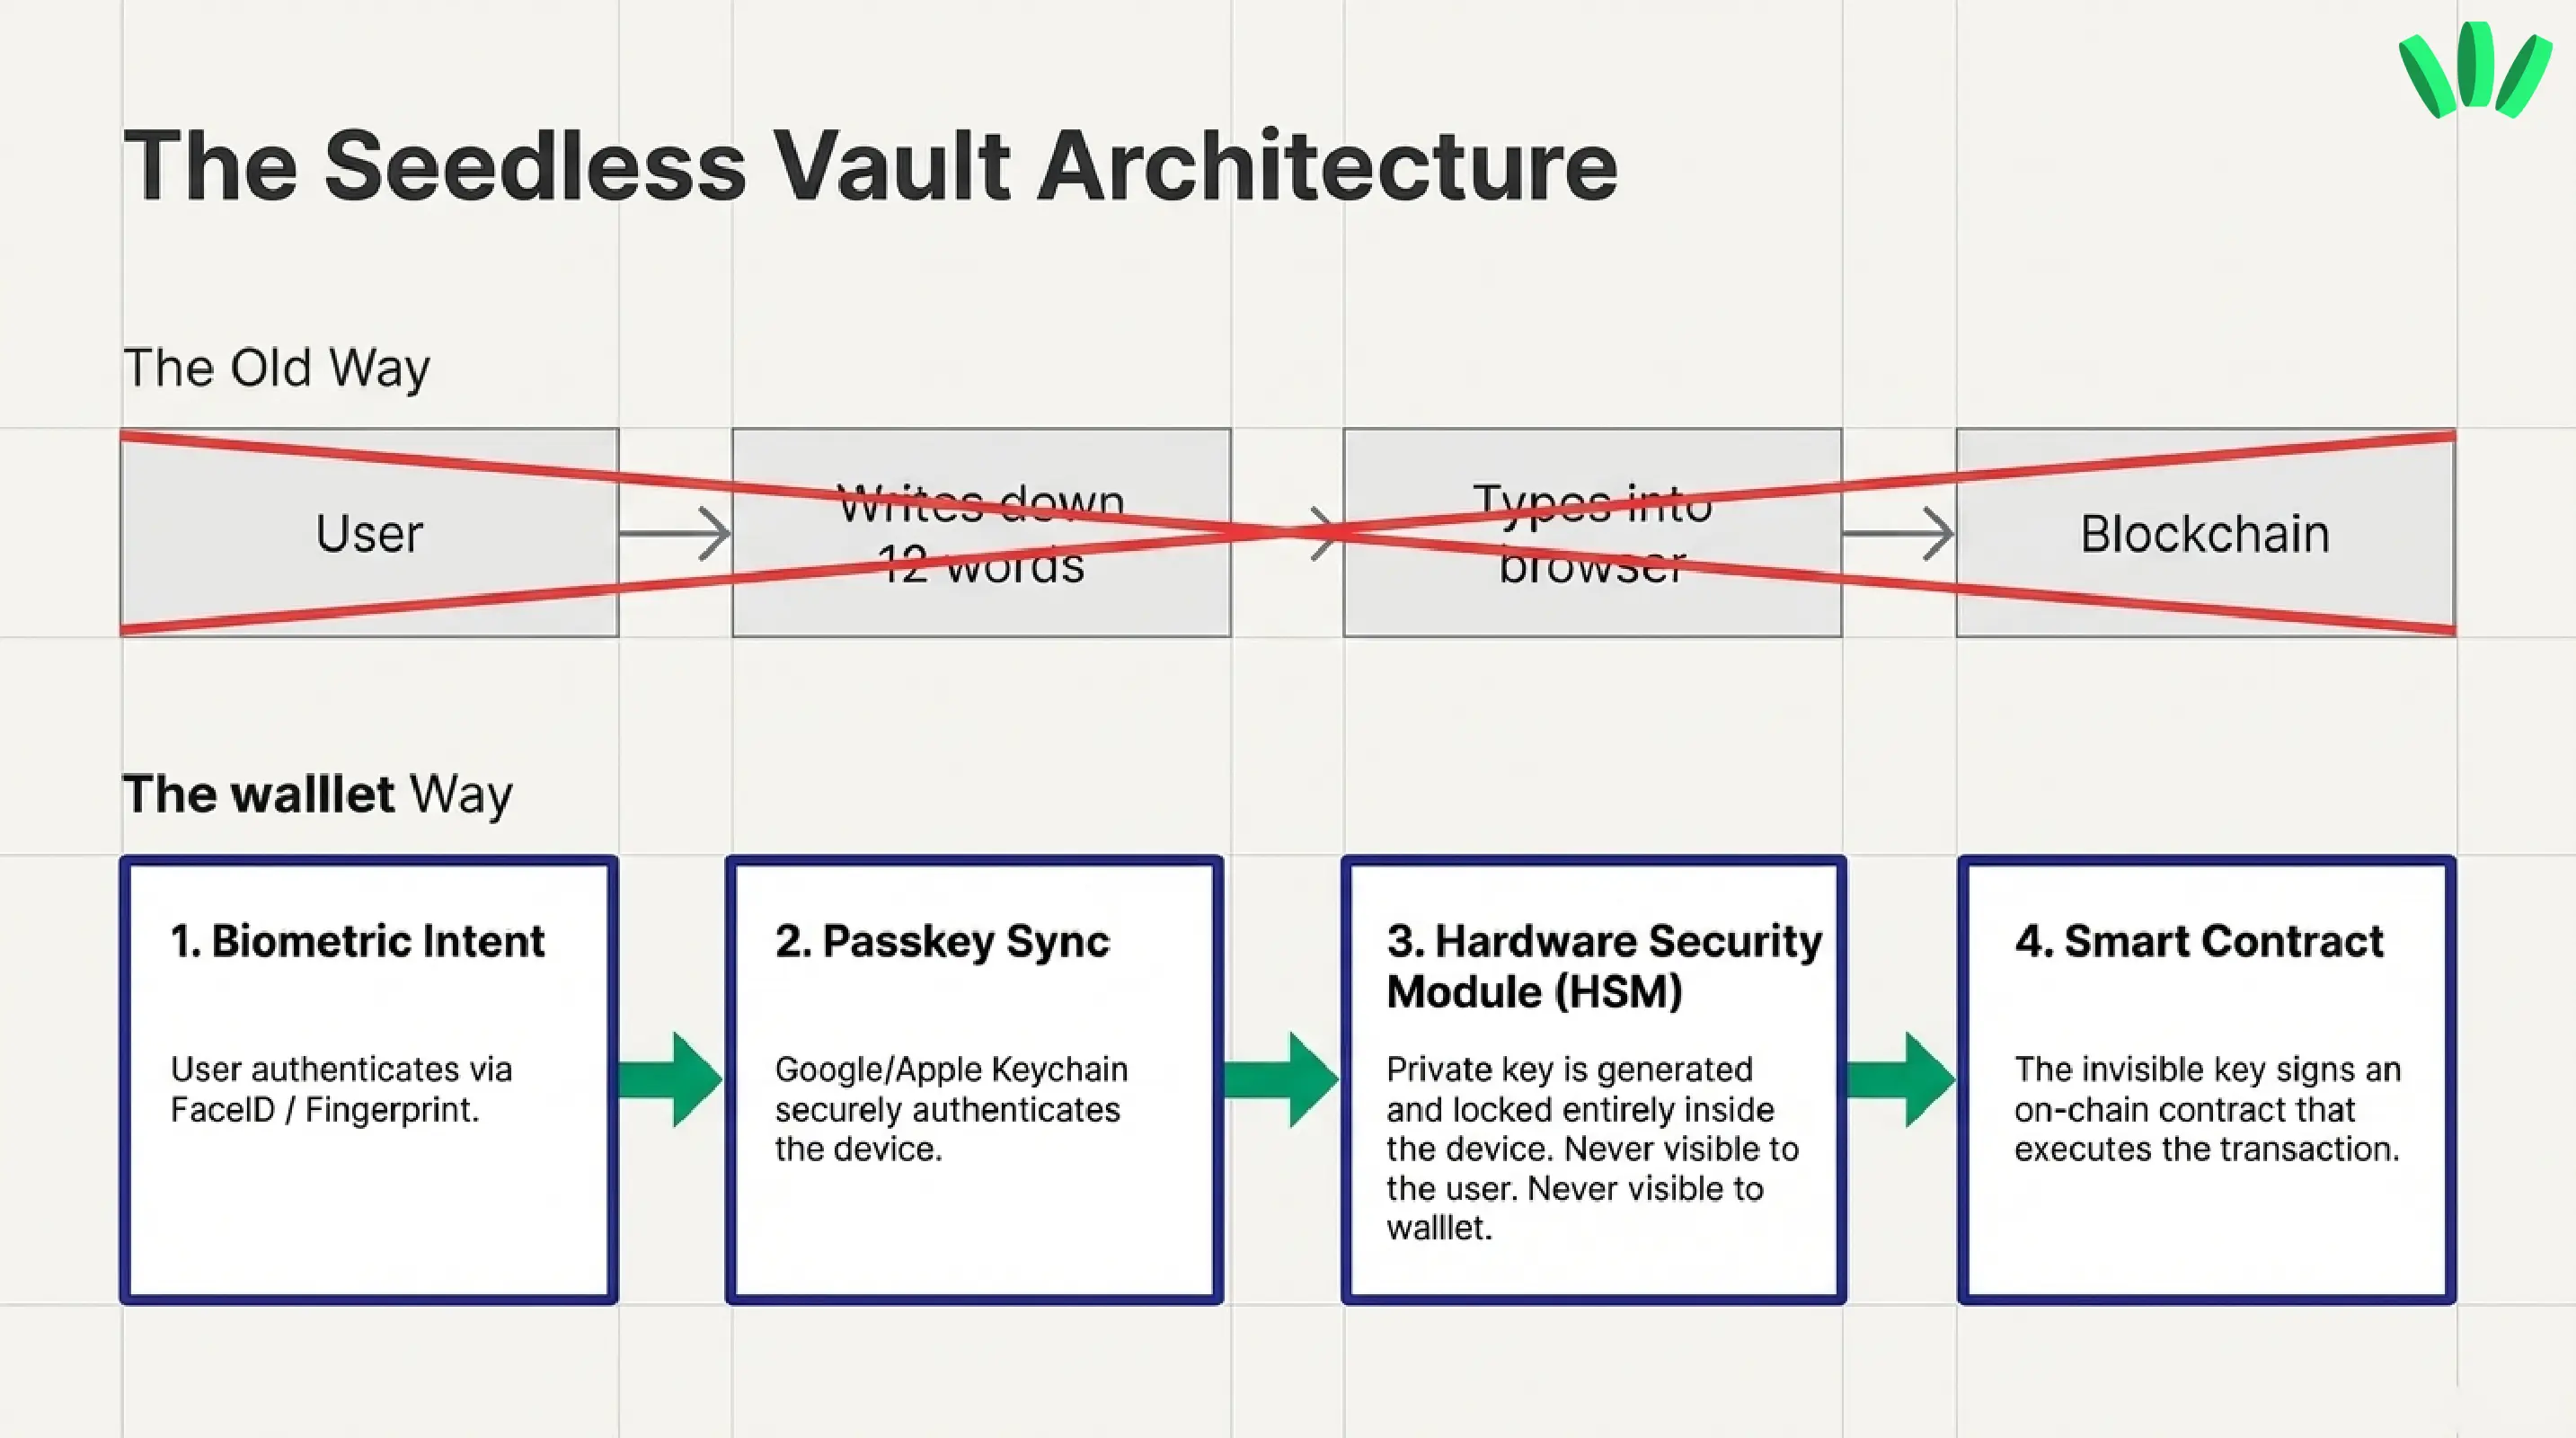
يقول walllet إنه لا يعرض المفتاح الخاص أو عبارة الاسترداد للمستخدم. بدلًا من ذلك، يُنشأ المفتاح ويُخزَّن داخل العتاد الآمن على الجهاز. وهذا يغيّر إحدى أكبر معادلات الأمان في عالم العملات المشفّرة: لا يمكنك تسريب ما لم تضطر أبدًا إلى التعامل معه يدويًا.
كيف تقلل مفاتيح المرور والعتاد الآمن للجهاز خطر كشف المفتاح
تصف Google وApple مفاتيح المرور بأنها مرتبطة بطرق فتح قفل الجهاز ومصممة للعمل على الأجهزة المعتمدة عبر أنظمة كلمات المرور أو سلسلة المفاتيح لديهما. وتذكر Google أيضًا أن القياسات الحيوية المستخدمة لمفاتيح المرور تبقى على الجهاز، وأن مفاتيح المرور أقوى من كلمات المرور في مواجهة التصيّد. ويبني walllet على هذا النموذج للوصول إلى المحفظة.
هذا لا يعني أن “محفظة مفاتيح المرور” تساوي “محفظة لا يمكن اختراقها”. بل يعني أن سطح الهجوم ينتقل. تصبح سرقة عبارة الاسترداد أقل أهمية لأنه لا يوجد كشف روتيني لها. لكن أمان الجهاز وأمان الحساب والحذر في الموافقات تصبح أهم. وتنص سياسة إخلاء المسؤولية الخاصة بـwalllet على أن الاستعادة لا تزال تعتمد على الحفاظ على الوصول إلى حساب Apple أو Google المرتبط وبيئة الجهاز. هذه هي المقايضة الصادقة.
لماذا يهم وضوح سياق المعاملة قبل الموافقة
من أغلى العادات في عالم العملات المشفّرة أن توافق أولًا ثم تفهم لاحقًا. توجّه walllet نحو طلبات معاملات مقروءة بلغة بشرية، وتحذيرات من العقود المشبوهة، وتجربة Web3 أبسط، لا يتعلق بالشكل فقط. بل يتعلق بتقليل عدد اللحظات التي يُجبر فيها المستخدم على تخمين ما تفعله المعاملة فعلًا. وهذا مهم لأن الموافقات الخبيثة من أكثر مسارات الهجوم الحقيقية شيوعًا في خسائر المحافظ الحديثة.
مما يساعد walllet على الحماية، وما الذي لا يزال يعتمد عليك
يمكن لـwalllet أن يقلل كشف عبارة الاسترداد، وخطر ظهور المفتاح الخاص، وبعض الارتباك في الموافقات. وهذا مهم.
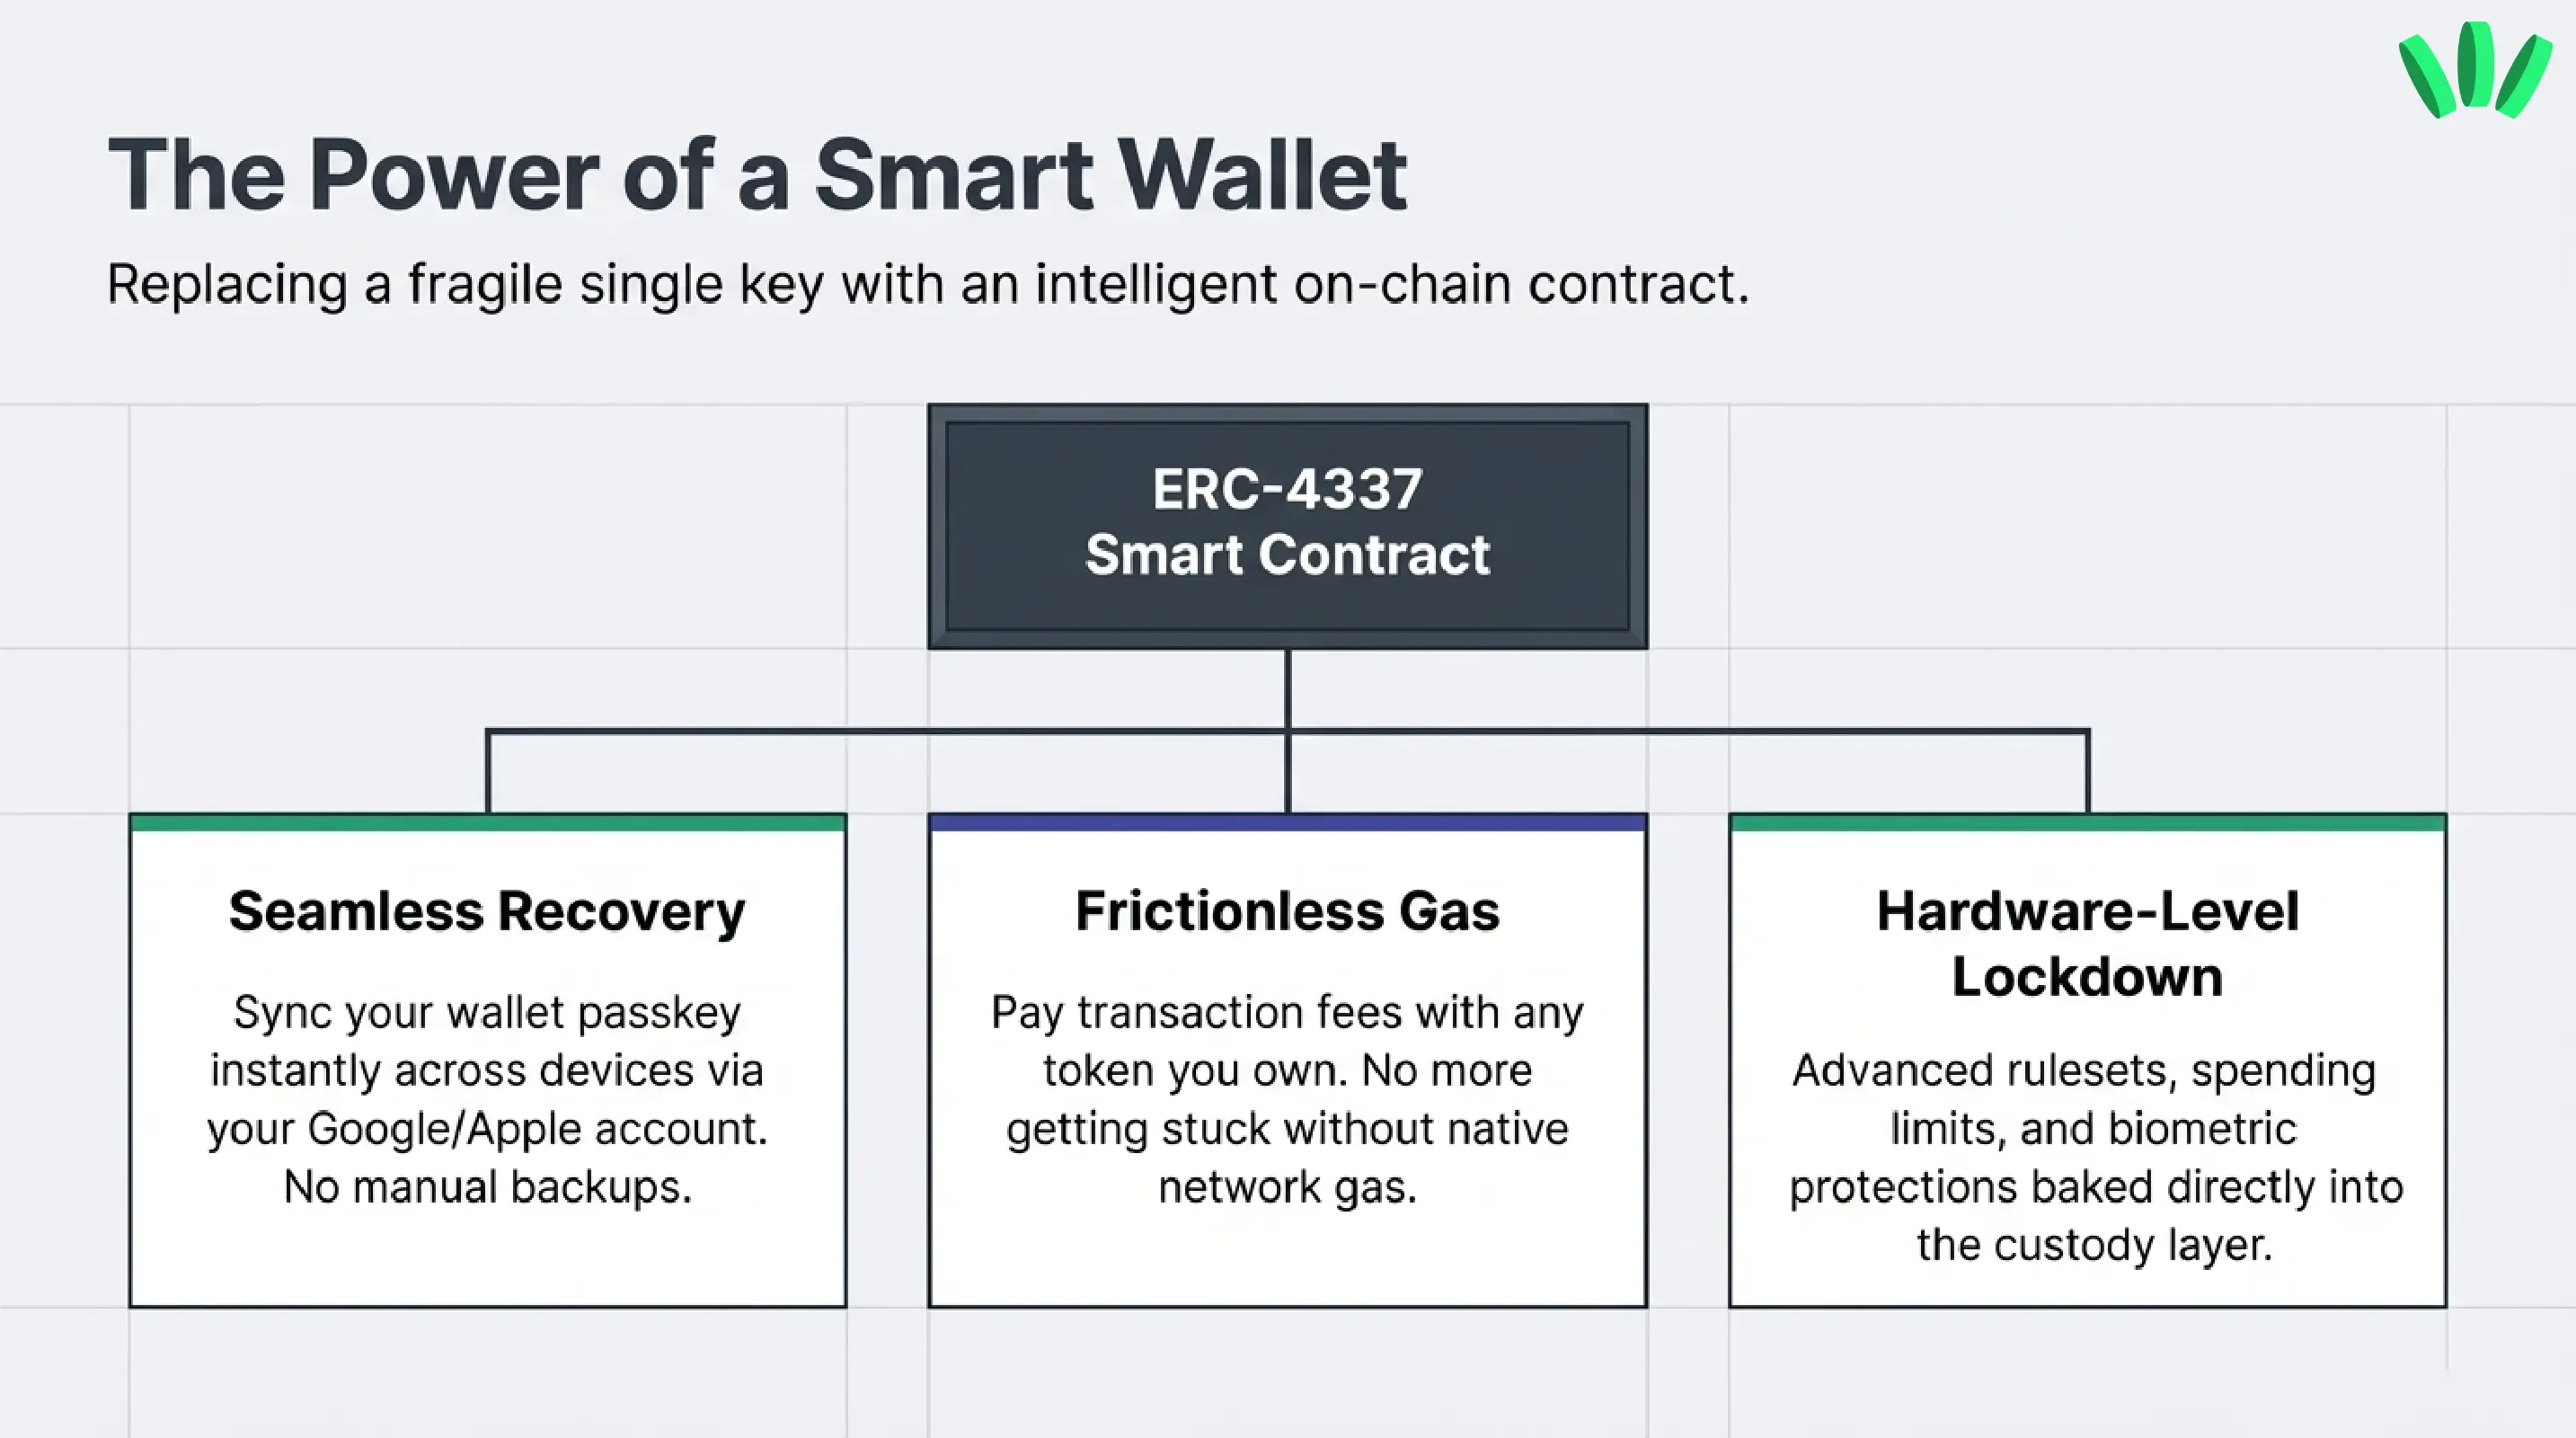
لكنه لا يستطيع إنقاذك إذا أصررت على الثقة بالروابط المزيفة، أو تثبيت التطبيقات المقلدة، أو الموافقة على أشياء لا تعرفها على جهاز مخترق. لا توجد محفظة تستطيع أن تحل محل حكمك بالكامل. التصميم الأفضل يحسّن الفرص. لكنه لا يلغي المسؤولية.
الإجابة النهائية: نعم، يمكن اختراق المحافظ. لكن التصميم الأفضل يغيّر الاحتمالات
إذن، هل يمكن اختراق المحافظ الرقمية؟
نعم. لكن عادةً ليس بالصورة السينمائية التي يتخيلها الناس.
القصة المعتادة أكثر فوضى وأكثر بشرية. موقع مزيف. تطبيق مزيف. عبارة استرداد مسرّبة. موافقة عمياء. جهاز ملوث. منتحل لصفة الدعم. هذا هو الواقع الحقيقي. وعندما تراه بوضوح، يتغير السؤال من “هل العملات المشفّرة آمنة؟” إلى “أي تصميم للمحفظة يجعل الأخطاء الأكثر شيوعًا أقل احتمالًا؟”
لهذا يُعد walllet إجابة ذات صلة بهذا الموضوع، لا إضافة مفتعلة. فهو لا يدّعي أن مخاطر العملات المشفّرة تختفي. بل يغيّر مكان وجود الخطر. بإزالة عبارات الاسترداد الظاهرة، والاحتفاظ بالمفتاح داخل العتاد الآمن للجهاز، والاعتماد على مفاتيح المرور والقياسات الحيوية وسياق أوضح للمعاملات، صُمم walllet لمن يريدون الحفظ الذاتي دون العيش داخل متاهة من الطقوس الهشة.
إذا كنت تريد تجربة محفظة أقرب إلى الإنسان مع احترام حقائق الحفظ الذاتي، فإن walllet يستحق التجربة. ليس لأنه يعد بالسحر، بل لأنه يزيل بعض أقدم المزالق في هذه الفئة.
اكتشف walllet إذا كنت تريد حفظًا ذاتيًا بأسرار مكشوفة أقل، وسياق أوضح للمعاملات، وتجربة محفظة بلا عبارة استرداد مبنية على مفاتيح المرور والقياسات الحيوية.
اقرأ أيضًا
العملات المشفّرة وWeb3: شرح المحافظ والشبكات والأمان
هل المحافظ بلا عبارة استرداد آمنة؟ شرح المخاطر الحقيقية
مفاتيح مرور Apple والمحافظ الرقمية: كيف تجعل سلسلة مفاتيح iCloud الحفظ الذاتي أكثر أمانًا
أفضل تطبيقات المحافظ في 2026: مقارنة 9 محافظ من حيث الأمان والاستعادة والاستخدام اليوميمقالات ذات صلة
