في عالم الكريبتو، يبدأ أغلى خطأ غالبًا برسالة تبدو مفيدة. هل تخشى أن تكون رسالة بريد إلكتروني أو رسالة خاصة أو مسابقة أو رسالة دعم متعلقة بمحفظتك مزيفة؟ تعرّف على طريقة عمل التصيّد الاحتيالي في الكريبتو، وما لن يطلبه منك walllet.com أبدًا، وكيف تتحقق من الروابط وحسابات الدعم، وماذا تفعل إذا كنت قد نقرت أو وقّعت بالفعل.
باختصار
نادرًا ما يكون التصيّد الاحتيالي في الكريبتو اختراقًا دراميًا. في أغلب الأحيان يكون رسالة دعم مزيفة، أو بريدًا مزيفًا للتحقق من المحفظة، أو مسابقة مزيفة، أو طلب توقيع يبدو غير ضار.
لا تثق أبدًا في دعم يتواصل معك دون طلب. لا تُدخل بياناتك السرية أبدًا في موقع أو نموذج لأن رسالة طلبت منك "التحقق" من محفظتك. لا ترسل أموالًا أبدًا إلى عنوان "آمن". لا توقّع أبدًا شيئًا لا تفهمه. وإذا أثارت رسالة ما الذعر أو الاستعجال، فاتركها وتحقق مباشرةً عبر موقع walllet.com الرسمي أو مركز المساعدة، لا عبر الرابط المُرسل إليك.
إرشادات الأمان العامة من مراكز المساعدة في المحافظ الكبرى وجهات حماية المستهلك تتبع النمط نفسه: الفرق الرسمية لا تحتاج إلى بياناتك السرية لمساعدتك، والرسائل المفاجئة التي تدفعك للتصرف بسرعة علامة كلاسيكية على التصيّد.
التصيّد الاحتيالي في الكريبتو لا يبدو دائمًا كعملية احتيال.
أحيانًا يبدو كدعم فني. وأحيانًا كمكافأة. وأحيانًا كفحص أمني سريع. وأحيانًا كطلب توقيع غير ضار لا يطلب منك حتى إرسال أموال.
ولهذا يستمر التصيّد في النجاح.
تُظهر تقارير الاحتيال الحديثة أن انتحال الصفة أصبح من أسرع أشكال الاحتيال في الكريبتو نموًا، وأن صفحات التصيّد الأخيرة نسخت علامات المحافظ وخطوات التحقق بدقة كافية لخداع أشخاص ظنوا أنهم يؤكدون ملكية محفظتهم فقط. (وفق التقرير، جمعت عمليات الاحتيال في الكريبتو ما لا يقل عن 14 مليار $ في 2025، ويُتوقع أن يتجاوز المجموع 17 مليار $ مع اكتشاف مزيد من عناوين المحتالين. كما يشير إلى أن عمليات انتحال الصفة ارتفعت بأكثر من 1400% على أساس سنوي.) بعبارة أخرى، لم يعد الفخ "أرسل عبارة الاسترداد إلى أمير"، بل أصبح "انقر هنا لحماية محفظتك".
هذا الدليل يتعلق بالسلوك. إذا رأيت للتو بريدًا مشبوهًا، أو رسالة خاصة، أو ردًا من "الدعم"، أو منشور مسابقة، أو صفحة للتحقق من المحفظة، فهذا ما يجب التحقق منه قبل أن تنقر أو تربط أو توقّع.
ذو صلة: احتيال تسميم العناوين: فخ النسخ واللصق الذي يفرغ المحافظ (وكيف تتجنبه)
لماذا ينجح التصيّد الاحتيالي في الكريبتو مع المبتدئين
يهاجم مشاعرك قبل أن يهاجم محفظتك
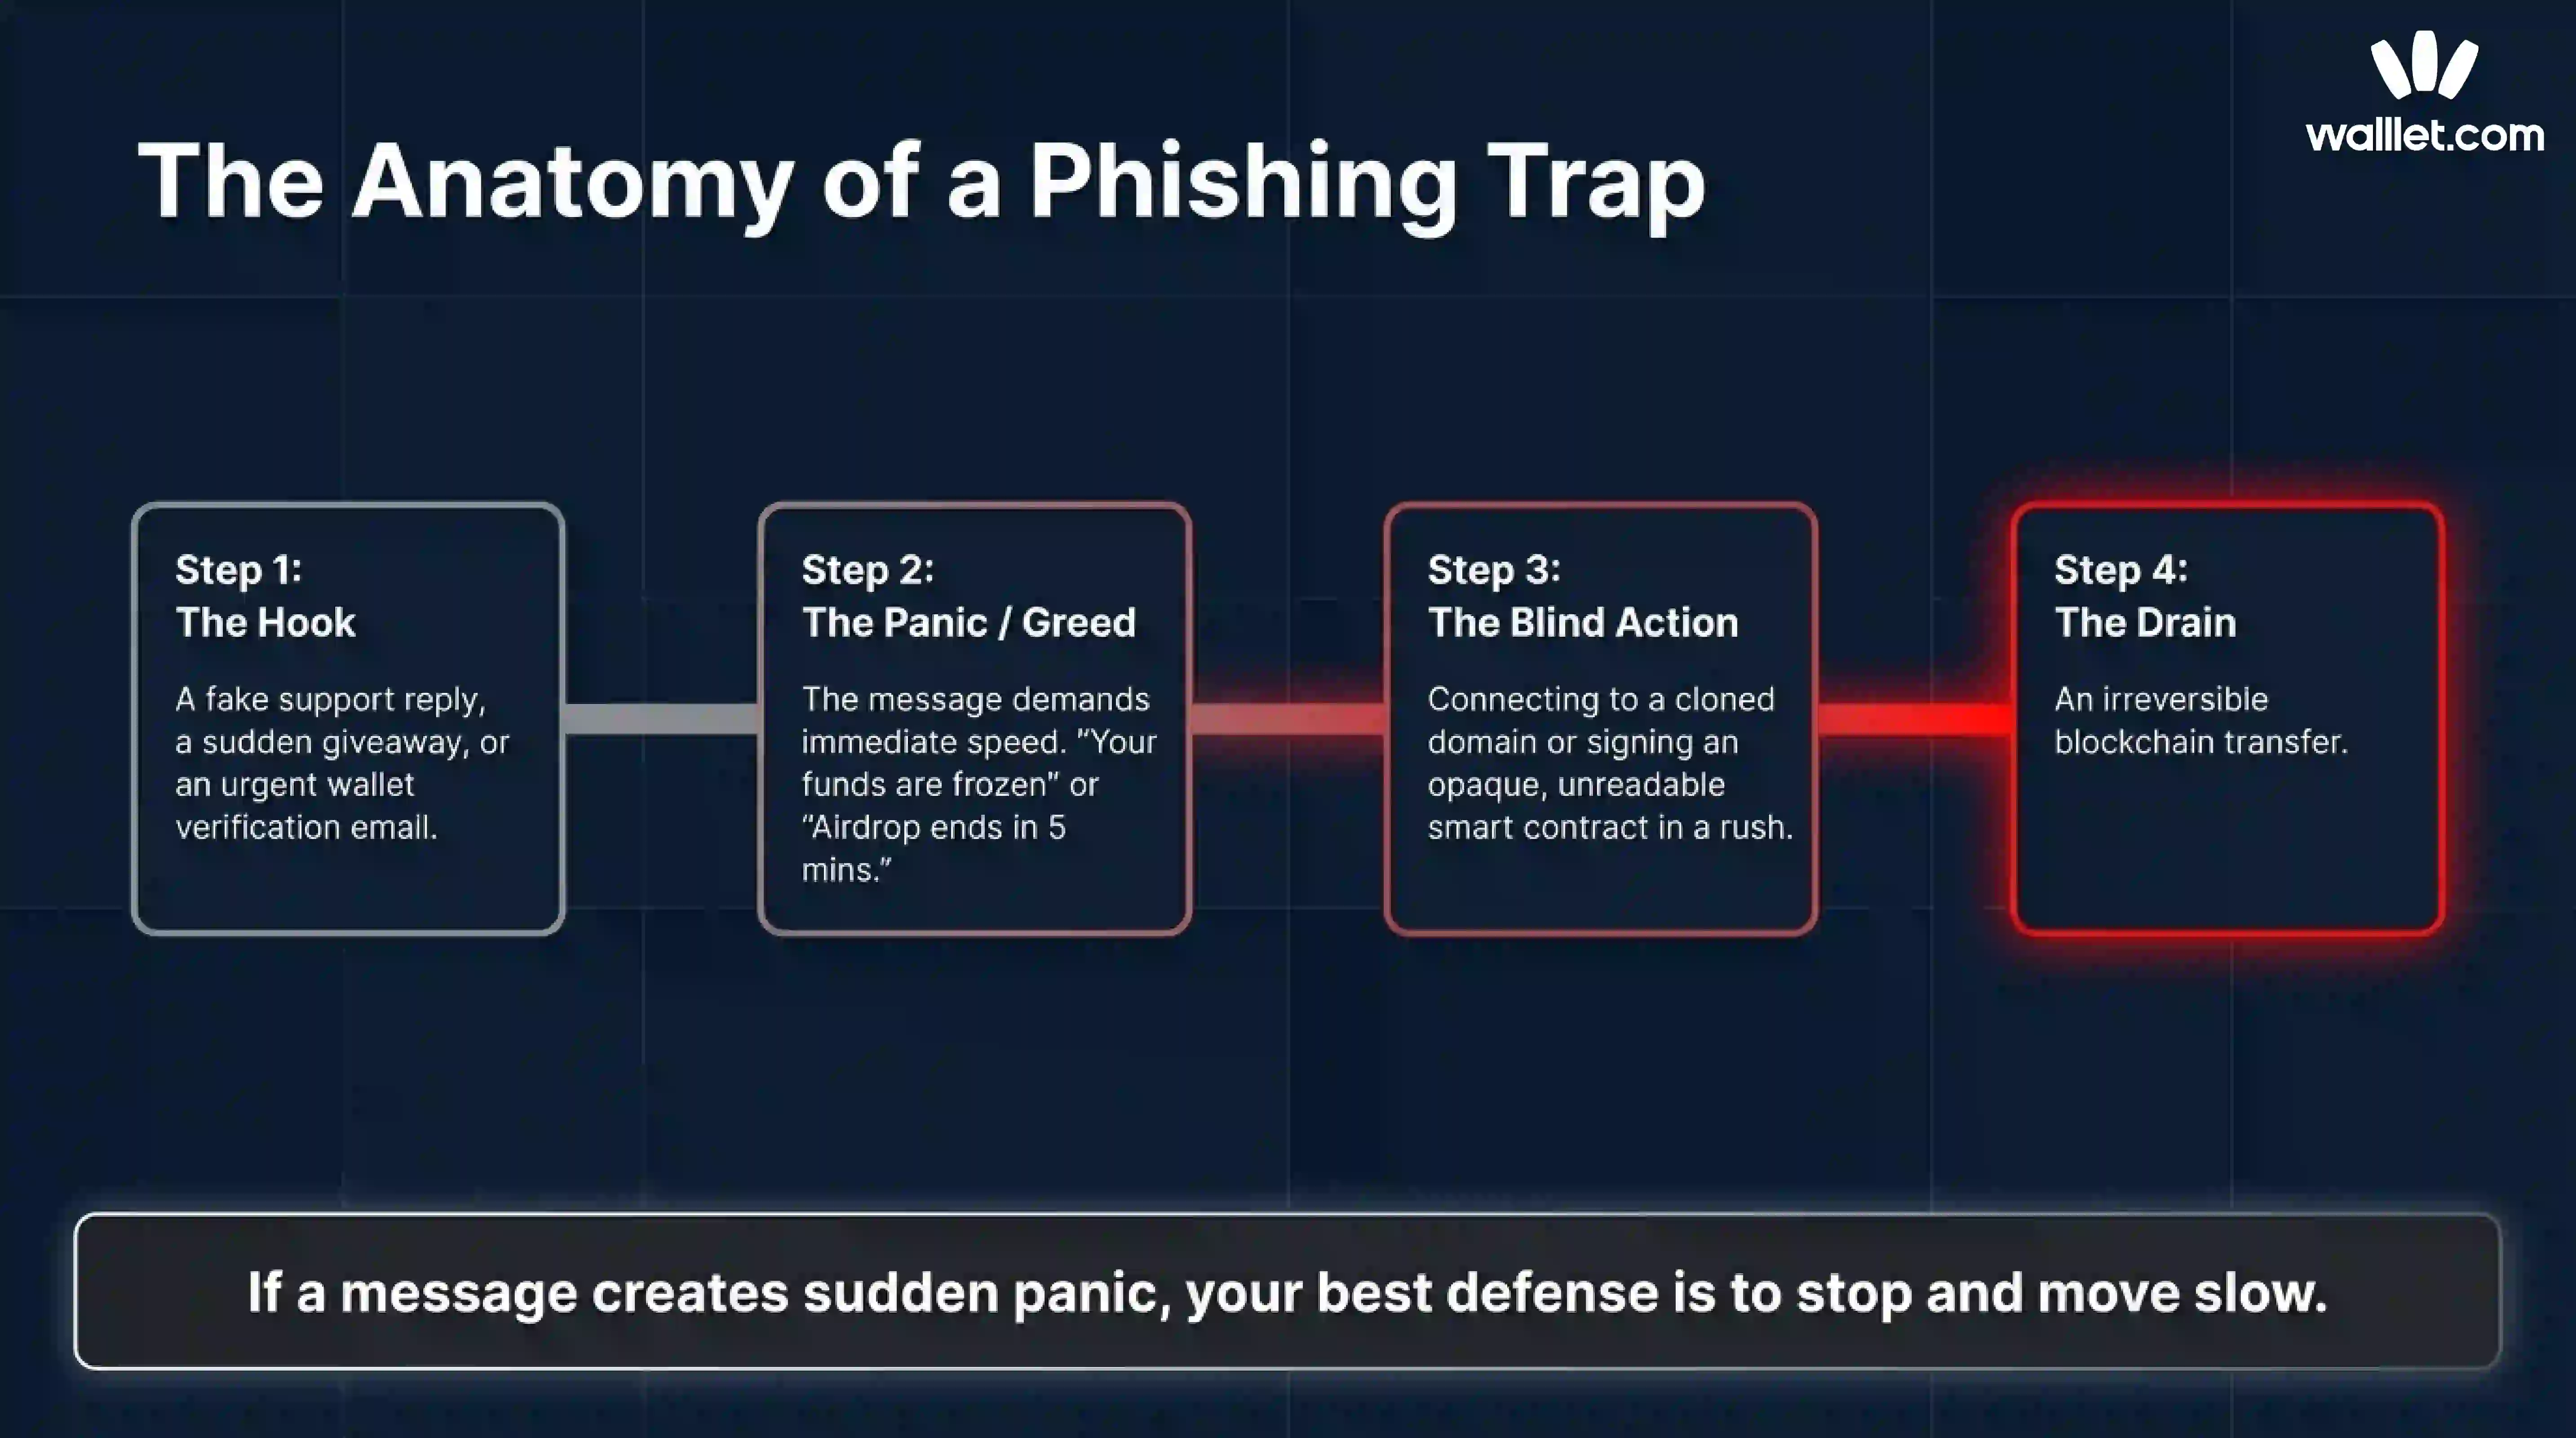
يخسر معظم المبتدئين أموالهم لأن الاحتيال يأتي بالنبرة نفسها التي تدفع الناس إلى التصرف بسرعة كبيرة.
تقول الرسالة إن محفظتك اختُرقت. أو إن أموالك مجمّدة. أو إن مكافأتك على وشك الانتهاء. أو إن معاملتك فشلت والدعم يستطيع إصلاحها الآن. الهدف ليس براعة تقنية، بل دفعك لتجاوز حذرك المعتاد. تحذّر لجنة التجارة الفيدرالية (FTC) ومكتب التحقيقات الفيدرالي (FBI) من أن الرسائل غير المطلوبة التي تثير الاستعجال أو الخوف أو الضغط نمط احتيال أساسي، خاصةً عندما تدفعك نحو رابط أو رقم هاتف أو عنوان محفظة "آمن" يقدّمه المرسل.
"يبدو رسميًا" لا يعني أنه رسمي
يمكن لموقع محفظة مزيف أن ينسخ الشعار. ويمكن لحساب دعم احتيالي أن ينسخ صورة الملف الشخصي. ويمكن لبريد تصيّد أن ينسخ لغة المنتج. ويمكن لنافذة منبثقة مزيفة أن تشبه طلب محفظة حقيقيًا. لا شيء من هذا يثبت الشرعية.
تنصح مراكز المساعدة في المحافظ الكبرى المستخدمين بالتحقق عبر النطاقات الرسمية ومتاجر التطبيقات الرسمية وقنوات الدعم الرسمية، لا عبر رسائل تصل بشكل غير متوقع.
تواصل الدعم غير المطلوب علامة خطر، وطلبات معلومات الاسترداد السرية ليست مشروعة أبدًا، والمواقع المزيفة غالبًا ما تقلّد العلامة الرسمية بدقة. وتقدّم Phantom تحذيرًا مشابهًا تقريبًا في محتوى مكافحة الاحتيال لديها.
الكريبتو لا يرحم عندما توافق على الشيء الخطأ
التحويل البنكي قد يكون له أحيانًا طريق للاسترداد. ودفع البطاقة قد تكون له أحيانًا آلية للاعتراض. أما معاملة البلوكتشين فعادةً لا.
لهذا يحب المحتالون احتيال الدعم المزيف، ورسائل التحقق المزيفة، وطلبات التوقيع الضارة. لا يحتاجون إلى كسر البلوكتشين، بل يكفي أن توافق مرة واحدة على الإجراء الخطأ. وتذكّر شروط walllet المستخدمين بأنك عندما توافق على معاملة بلوكتشين، فأنت تعطي أمرًا لا رجعة فيه، وأن التطبيقات اللامركزية أو العقود الذكية الضارة قد تسبب عواقب غير مقصودة.
أكثر حيل التصيّد شيوعًا الآن
الدعم المزيف والاستعجال المزيف
هذه من أقدم عمليات الاحتيال في الكريبتو لأنها لا تزال تنجح.
تطرح سؤالًا في نقاش عام أو مجتمع. وبعد دقائق يراسلك "الدعم" أولًا. أو تصلك رسالة بريد غير متوقعة تقول إن محفظتك وُضعت عليها علامة بسبب نشاط مشبوه. أو يخبرك أحدهم أنه يستطيع "تأمين" أصولك قبل أن تضيع.
حذّر مكتب التحقيقات الفيدرالي من محتالين ينتحلون صفة موظفي منصات تداول الكريبتو ويدفعون الضحايا نحو خطوات مزيفة "لحل المشكلة". كما تحذّر وثائق Phantom لمكافحة الاحتيال من أن الدعم المزيف يبدأ غالبًا برسالة خاصة غير مطلوبة، ثم ينتقل بسرعة إلى طلب الوصول إلى المحفظة أو التحقق أو تحويل الأموال.
النمط بسيط: يصنعون مشكلة، ثم يبيعونك السرعة كحل.
المسابقات والمكافآت والتوزيعات المجانية (Airdrops) المزيفة
المال المجاني لا يزال من أرخص الأزياء في مسرح الاحتيال.
تَعِد المسابقات المزيفة بمكافأة أو مكافأة إضافية أو مكان في القائمة البيضاء أو استرداد أموال أو توزيع مجاني قابل للمطالبة. وقد تقول الرسالة إنك تحتاج فقط إلى ربط محفظتك، أو التوقيع مرة واحدة، أو إرسال مبلغ صغير "للتحقق من الأهلية". وتحذّر مقالات الأمان في المحافظ الكبرى مرارًا من أن المسابقات والتوزيعات العشوائية والمكافآت العاجلة طُعم تصيّد شائع، خاصةً عندما تعتمد على السرعة أو السرية.
المحفظة الحقيقية لا توزّع أصولًا أو جوائز عشوائية كجزء من الدعم أو التحقق.
رسائل مزيفة للتحقق من المحفظة
ينجح هذا الاحتيال لأن كلمة "تحقق" تبدو غير ضارة.
تقول الرسالة إن محفظتك غير نشطة، أو معرّضة للخطر، أو قديمة، أو بانتظار مراجعة الامتثال. وتطلب منك التحقق من الملكية، أو إعادة المزامنة، أو إعادة التفعيل، أو تأكيد النشاط، أو التحقق من عنوانك. ويقودك الرابط إلى موقع يطلب بياناتك السرية أو يعرض طلب توقيع ضارًا.
حذّرت لجنة التجارة الفيدرالية بالفعل من رسائل تصيّد عاجلة بطابع المحافظ تطلب من المستخدمين التصرف بسرعة وإلا فقدوا الوصول.
النطاقات المزيفة والتطبيقات المستنسخة
أحيانًا يكون الفرق حرفًا واحدًا فقط.
يسجّل المحتالون نطاقات مشابهة، وينشئون صفحات مستنسخة، ويقلّدون النوافذ المنبثقة للمحافظ. وعلى الهاتف يصبح ذلك أسهل في التفويت. ثبّت التطبيقات من القنوات الرسمية فقط، ولا تثق بأي موقع يطلب معلومات الاسترداد السرية.
لهذا لا تزال الإشارات المرجعية مهمة.
كتابة النطاق المعروف بنفسك أو استخدام إشارتك المرجعية المحفوظة أمر ممل. لكنه أيضًا من أفضل وسائل الحماية لديك.
طلبات توقيع خطيرة لا تبدو خطيرة
هذا هو الجزء الهادئ من التصيّد في الكريبتو.
قد لا يطلب منك المحتال إرسال أموال أصلًا. قد يطلب منك فقط الربط والتوقيع. يبدو هذا أقل خطورة، لكنه غالبًا ليس كذلك.
توضح وثائق أمان المحافظ أن الموافقة الضارة على الرموز يمكن أن تمنح تطبيقًا لامركزيًا إذنًا بالوصول إلى رموزك ونقلها، وأحيانًا بلا حدود. كما توضح أدلة منفصلة عن تصيّد التوقيعات أن التوقيعات خارج البلوكتشين يمكن جمعها واستخدامها لاحقًا لسرقة الأصول أو عرض رموز NFT للبيع، دون أن يدرك الضحية ما الذي سمحت به الرسالة فعلًا.
ما لن يطلبه منك walllet.com أبدًا
إليك الجزء العملي.
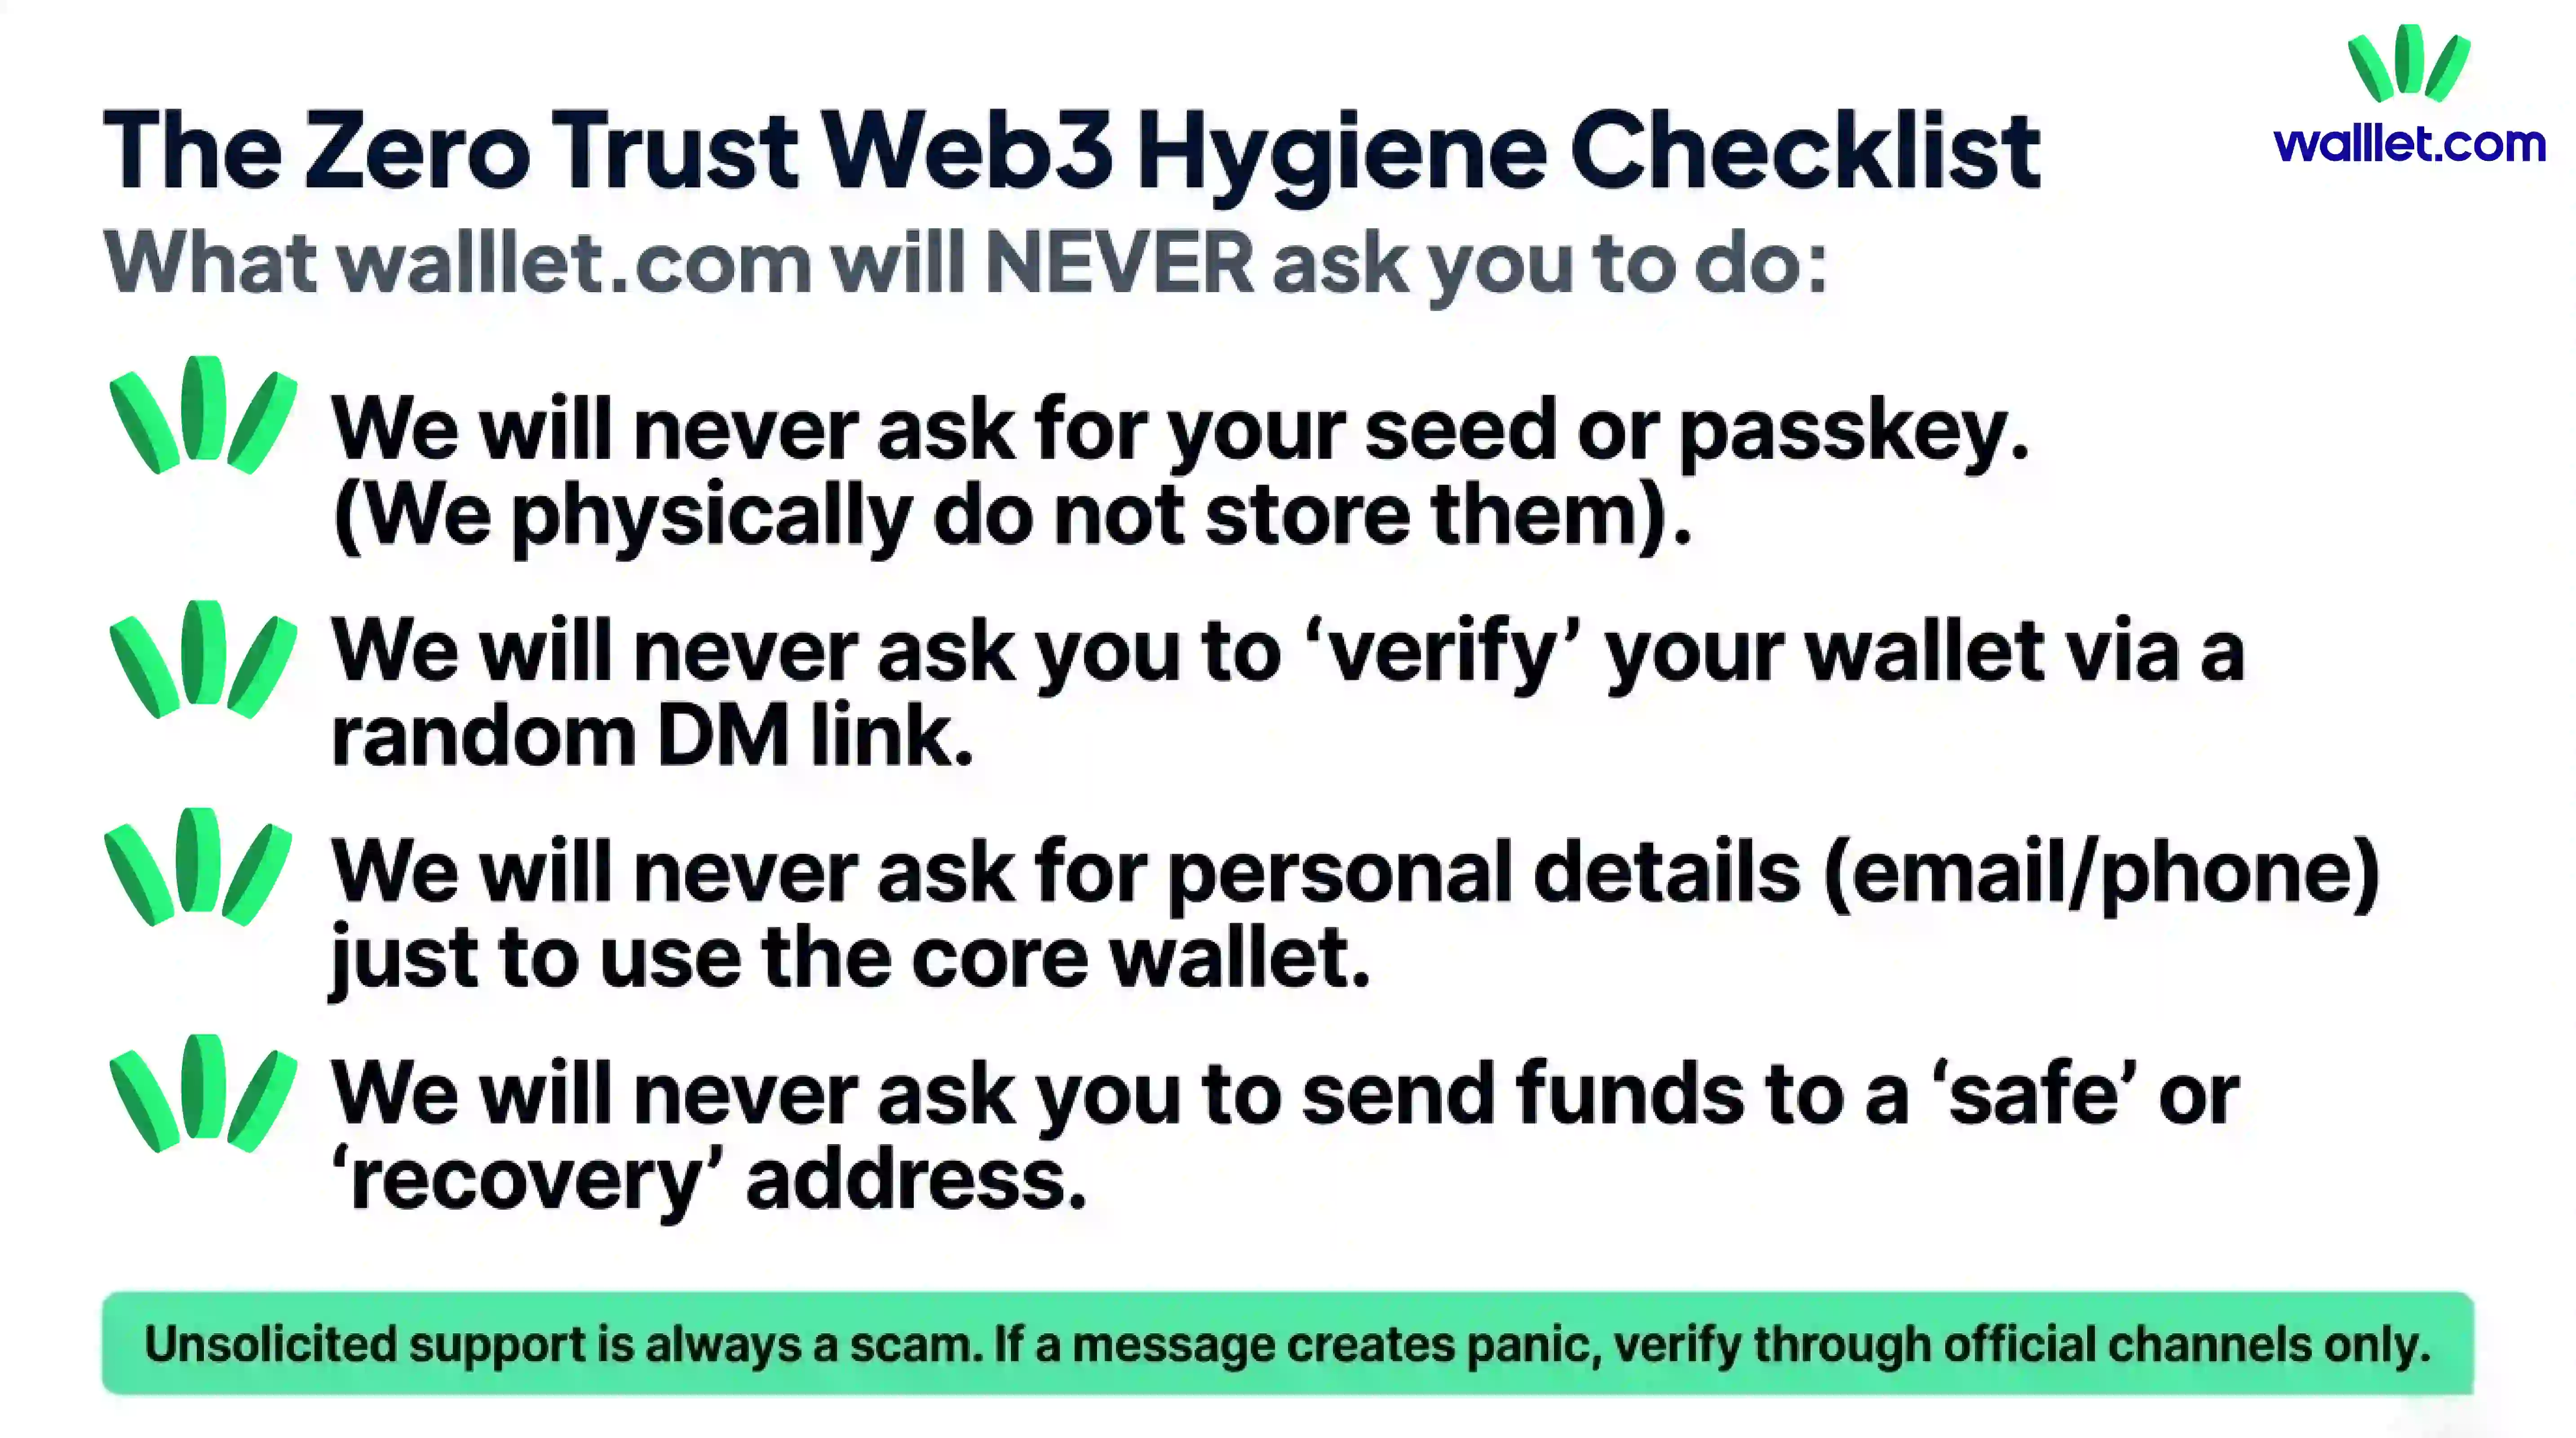
تنص سياسة الخصوصية في walllet.com على أن الاستخدام الأساسي لا يتطلب اسمك أو اسم المستخدم أو بريدك الإلكتروني أو رقم هاتفك. كما تنص على أن walllet.com لا يجمع عبارات الاسترداد أو المفاتيح الخاصة أو بيانات مفاتيح المرور. وتنص الشروط على أن مفاتيحك لا تغادر جهازك أبدًا، ولا يعرفها walllet، ولا تُخزَّن على خوادمه. وتوضح الشروط نفسها أن walllet لا يستطيع إعادة تعيين مفاتيحك أو مفاتيح المرور أو استردادها نيابةً عنك.
لذلك إذا طلبت منك رسالة تدّعي أنها من walllet.com أيًّا مما يلي، فاعتبرها عدائية حتى يثبت العكس.
الطلب المشبوه | لماذا هو علامة خطر | ما الذي يجب أن تفعله بدلًا من ذلك |
|---|---|---|
مشاركة عبارة الاسترداد أو المفتاح الخاص أو بيانات مفاتيح المرور | لا يجمع walllet.com هذه البيانات ولا يخزّنها على خوادمه | غادر فورًا ولا تشارك بياناتك السرية أبدًا مع أي شخص أو صفحة أو نموذج |
"التحقق" من محفظتك أو "مزامنتها" أو "إعادة تفعيلها" عبر رابط عشوائي | طلبات التحقق المفاجئة تكتيك تصيّد كلاسيكي، خاصةً عندما تصل عبر البريد أو الرسائل الخاصة أو الردود | تجاهل الرابط وانتقل مباشرةً إلى walllet.com أو مركز المساعدة الرسمي |
إرسال أموال إلى عنوان "آمن" أو "محمي" أو "للاسترداد" | الدعم الحقيقي لا يحتاج منك إلى نقل أصولك إلى حيازة شخص آخر | توقف فورًا وتحقق عبر قنوات رسمية تصل إليها بنفسك |
توقيع رسالة أو موافقة فقط "لإثبات الملكية" دون أن تفهمها تمامًا | التوقيع الذي يبدو غير ضار قد يمنح أذونات خطيرة أو يتيح السرقة لاحقًا | لا توقّع أي شيء غير واضح، وراجع الإجراء والأذونات والوجهة بعناية |
تقديم بريد إلكتروني أو رقم هاتف أو بيانات هوية فقط للحفاظ على الوصول الأساسي | الاستخدام الأساسي لـ walllet.com لا يتطلب بيانات شخصية مثل الاسم أو البريد أو رقم الهاتف | اعتبر الطلب مشبوهًا وتحقق من الوثائق الرسمية إن كان ضروريًا فعلًا |
توقّع أن يسترد walllet.com بياناتك السرية أو يعيد تعيينها لك | يوضح walllet.com أنه لا يستطيع إعادة تعيين مفاتيحك أو مفاتيح المرور أو استردادها | افترض أن أي شخص يَعِد باسترداد البيانات السرية يكذب أو يدير عملية احتيال استرداد |
1. مشاركة عبارة الاسترداد أو المفتاح الخاص أو بيانات مفاتيح المرور
الدعم الحقيقي لا يحتاج إلى ذلك. وفي حالة walllet، تقول الشركة صراحةً إنها لا تجمع هذه البيانات ولا تخزّنها على خوادمها. الصفحة أو الشخص الذي يطلبها لا يساعدك، بل يحاول السيطرة على محفظتك.
2. "التحقق" من محفظتك أو "مزامنتها" أو "إعادة تفعيلها" عبر رابط عشوائي
تعتمد عمليات احتيال التحقق على لغة غامضة لأن الغموض يمنح المحتالين مساحة للارتجال. إذا طُلب منك التحقق من محفظتك عبر رابط في بريد أو رسالة خاصة أو رد، فتوقف عند هذه النقطة. الميزات الأساسية في walllet لا تعتمد على بريدك أو رقم هاتفك، لذا يجب أن تبدو أي عملية تحقق مفاجئة خاطئة فورًا.
3. إرسال أموال إلى عنوان "آمن" أو "محمي" أو "للاسترداد"
هذه حيلة سرقة كلاسيكية متنكرة في شكل حماية. الدعم الحقيقي لا يحتاج منك إلى نقل أصولك إلى حيازة شخص آخر كي يساعدك. وقد حذّر مكتب التحقيقات الفيدرالي تحديدًا من عمليات انتحال يُطلب فيها من الضحايا حماية حساباتهم بتحويل أموالهم إلى محافظ يتحكم فيها المحتال.
4. توقيع رسالة أو موافقة فقط "لإثبات الملكية" إذا لم تفهم ما تفعله
التوقيع الذي يبدو غير ضار قد يمنح أذونات. وتحذّر النصوص القانونية لـ walllet المستخدمين من ضرورة التفكير جيدًا قبل الموافقة على المعاملات أو التعامل مع العقود الذكية، لأن الطلبات الضارة قد تسبب عواقب غير مقصودة. وفي عالم المحافظ عمومًا، يُعد تصيّد التوقيعات والموافقات الضارة على الرموز طرق هجوم موثّقة جيدًا.
5. تقديم بيانات شخصية فقط لاستخدام الوظائف الأساسية
إذا قال لك أحدهم إنك يجب أن تقدّم بريدًا إلكترونيًا أو رقم هاتف أو بيانات هوية فقط للحفاظ على الوصول الأساسي، فهذا يتعارض مباشرةً مع سياسة الخصوصية والشروط الحالية لـ walllet.com للاستخدام الأساسي. الدعم الاختياري أو البرامج الخاصة أمر مختلف، أما الاستخدام الأساسي فلا.
6. توقّع أن يسترد walllet بياناتك السرية لك
هذه النقطة مهمة لأن محتالي الاسترداد يحبون المستخدمين المرتبكين. تنص شروط walllet على أنه لا يستطيع إعادة تعيين مفاتيحك أو مفاتيح المرور أو استردادها. لذا فإن أي شخص يَعِد بـ"استعادة" هذه الأسرار مقابل رسوم، أو عبر نموذج، أو عبر طريق دعم خاص، يبيعك وهمًا. كما حذّر مكتب التحقيقات الفيدرالي من أن خدمات استرداد الكريبتو المزيفة تستهدف غالبًا أشخاصًا تعرّضوا للاحتيال من قبل.
كيف تتحقق مما إذا كانت الرسالة أو الرابط أو حساب الدعم حقيقيًا
عندما تكون غير متأكد، لا تسأل "هل يبدو هذا حقيقيًا؟" بل اسأل "ما الذي يمكنني التحقق منه دون استخدام هذه الرسالة؟"
ابدأ بالمصدر لا بالمحتوى
الرسالة المقنعة قد تأتي من مرسل مزيف. والبريد المكتوب بإتقان قد يقود إلى نطاق مزيف. والملف الشخصي الذي يبدو موثّقًا قد يكون لمنتحل.
لذا توقف وتحقق من ثلاثة أشياء:
أولًا، هل بدأت أنت هذه المحادثة؟ الدعم غير المطلوب من أقوى علامات الخطر في إرشادات أمان الكريبتو.
ثانيًا، هل أنت على نطاق أو صفحة متجر تطبيقات وصلت إليها بنفسك؟ إن لم يكن كذلك، فغادر وانتقل إليها بنفسك. لا تكمل من الرابط المقدَّم.
ثالثًا، هل هذا الطلب ضروري فعلًا لطريقة عمل المنتج؟ إذا كانت المحفظة لا تحتاج إلى بريدك أو هاتفك للاستخدام الأساسي ولا تجمع بياناتك السرية، فطلب هذه الأشياء ليس "أمانًا إضافيًا"، بل تناقض.
قائمة تحقق بسيطة قبل أن تضغط على أي شيء
قبل أن تنقر أو تربط أو توقّع، أجرِ هذا الاختبار السريع:
إذا أثارت الرسالة الذعر، فتمهّل.
إذا طلبت سرًا، فتوقف.
إذا طلبت نقل الأموال من أجل الأمان، فتوقف.
إذا طلبت التوقيع دون سياق واضح، فتوقف.
إذا وصلتك أولًا، فتحقق من مكان آخر.
إذا بدا النطاق غريبًا ولو قليلًا، فغادر.
إذا بدت المكافأة سهلة، فافترض أن الطُعم هو المنتج نفسه.
هذه القائمة هي النظافة الأساسية في Web3.
استخدم المنتج نفسه لتقليل القرارات العمياء
أفضل عادة لأمان المحفظة ليست الشك فقط، بل اختيار أدوات تجعل الإجراءات المشبوهة أسهل فهمًا.
تموضع walllet.com مفيد هنا لأنه يركّز على طلبات معاملات سهلة القراءة وتحذيرات من الاحتيال، بدل إجبار المستخدمين على الموافقة على نصوص غامضة. ففي مقاله العام عن المنتج، يقول walllet.com إن المستخدمين يرون قبل التوقيع ملخصات بلغة بسيطة تشمل الإجراء، والأصل، والمبلغ، والانزلاق السعري، والأذونات، والطرف المقابل، والشبكة. هذا الوضوح لا يقضي على التصيّد، لكنه يقلل مشكلة "ضغطت موافقة لأنني لم أفهم ما الذي أوافق عليه".
ماذا تفعل إذا كنت قد نقرت أو وقّعت شيئًا بالفعل
إذا نقرت فقط على رابط مشبوه
أغلق الصفحة فورًا. لا تربط محفظتك. لا تنزّل أي شيء. لا تتصل بأي رقم هاتف يظهر على الصفحة. إذا لم تكتب شيئًا ولم توقّع شيئًا، فقد تكون بخير، لكن اعتبر ما حدث إنذارًا. أغلق النافذة، وتحقق من الموقع الحقيقي بنفسك، وافحص جهازك ومتصفحك بحثًا عن أي شيء غير معتاد. والإرشاد العام من FTC وFBI هو عدم المتابعة عبر الرسالة، والتحقق بدلًا من ذلك عبر القنوات الرسمية المعروفة.
إذا أدخلت عبارة الاسترداد أو المفتاح الخاص أو أي بيانات سرية أخرى
افترض أن هذه المحفظة مخترقة.
في هذه المرحلة الهدف ليس الجدال، بل الاحتواء. إن أمكن، انقل الأصول المتبقية إلى محفظة جديدة تتحكم فيها، أُنشئت عبر خطوات إعداد رسمية موثوقة على جهاز نظيف. لا تستمر في استخدام المحفظة المكشوفة لأن المهاجم قد يفرغها لاحقًا. وتحذّر مراكز المساعدة في المحافظ باستمرار من أنه بمجرد كشف معلومات الاسترداد السرية، يكون التحكم قد ضاع فعليًا.
إذا وقّعت موافقة أو رسالة مشبوهة
تصرّف بسرعة.
أحيانًا يمكن إلغاء الموافقات الضارة قبل أن يستخدمها المهاجم. إذا اكتشفت المشكلة في الوقت المناسب، فإلغاء الموافقات المشبوهة على الرموز خيار يجب تنفيذه في أسرع وقت ممكن. راجع الموافقات الأخيرة، وألغِ كل ما لا تثق به، وانقل الأصول عالية القيمة إذا بدا الخطر قائمًا.
إذا كنت قد أرسلت أموالًا بالفعل
كن صادقًا مع نفسك بشأن الوضع. معظم تحويلات البلوكتشين المؤكدة نهائية، وعادةً لا يوجد زر استرجاع ينتظرك خلف الكواليس.
ومع ذلك، وثّق كل شيء. احفظ الرسالة، والعنوان، ومعرّف المعاملة (hash)، والنطاق، ولقطات الشاشة. وإذا كانت هناك خدمة مركزية أو منصة تداول في أي مرحلة من العملية، فأبلغها بسرعة. ثم احذر من الاحتيال الثاني، وهو احتيال "الاسترداد". فقد حذّر مكتب التحقيقات الفيدرالي من أن المحتالين يستهدفون الضحايا مجددًا بوعود استعادة الأموال المفقودة مقابل رسوم مسبقة.
أول 15 دقيقة بعد الخطأ
لا تجادل المحتال.
لا تستمر في النقر "لترى ما سيحدث".
لا تثق بأي شخص يتواصل معك عارضًا الاسترداد.
تحقق من حالة محفظتك من واجهة المنتج الحقيقية.
انقل الأصول المتبقية إذا كُشفت بياناتك السرية.
ألغِ الموافقات المشبوهة إذا كانت هي مسار الهجوم المرجّح.
وثّق عملية الاحتيال بالتفصيل.
أبلغ عن الحساب أو النطاق أو الرسالة عبر المنصة المعنية وقناة الدعم الرسمية.
الذعر يجعل المحتالين أسرع، وقائمة التحقق تجعلك أنت أسرع.
فكرة أخيرة
ينجح التصيّد في الكريبتو عندما يتحكم المهاجم في الإيقاع.
مهمتك أن تستعيد هذا الإيقاع.
وهذا يعني نقرات أبطأ، وعادات تحقق أنظف، وتجربة محفظة تجعل الإجراءات الخطرة أسهل فهمًا. لا يستطيع walllet.com أن يجعل الاحتيال يختفي، ولا ينبغي لأي محفظة صادقة أن تدّعي ذلك. لكن تصميم walllet دون عبارة استرداد، وحفظ بيانات الدخول على الجهاز، وخطوات التوقيع السهلة القراءة، كلها تتجه في الاتجاه الصحيح: موافقات عمياء أقل، وفخاخ أقل لمشاركة الأسرار، ومساحة أقل لتتحول أخطاء المبتدئين إلى أخطاء مكلفة.
إذا أرادت رسالة أن تتحرك بسرعة، فافترض أن أفضل دفاع لديك هو أن تتحرك ببطء. والآن استخدم محفظة تجعل الإجراءات الخطرة أسهل فهمًا. اكتشف walllet.com لحفظ ذاتي دون عبارة استرداد، وطلبات معاملات سهلة القراءة، وطريقة أهدأ للتعامل مع Web3.
اقرأ أيضًا
الكريبتو وWeb3: شرح المحافظ والشبكات والأمان
ما هو مُفرِغ المحافظ (Wallet Drainer)؟ كيف تعمل هذه الهجمات وكيف تتجنبها
شرح التصفية في الكريبتو للمبتدئين: DeFi والعقود الآجلة ومعامل الصحة وكيف تتجنبها
