معظم هجمات الـ Wallet Drainer لا تسرق عبارة الاسترداد (seed phrase). بل تخدعك لتوقّع بنفسك تذكرة خروج أموالك.
الـ Wallet Drainer هو مسار احتيال خبيث في Web3 يخدعك لتوافق على معاملة أو إذن أو توقيع يسمح للمهاجم بنقل رموزك أو الـ NFT الخاصة بك. وهو عادةً لا يحتاج إلى عبارة الاسترداد. يحتاج فقط إلى ثقتك، أو استعجالك، أو ارتباكك لنقرة خطرة واحدة. في هذا المقال ستتعرف على الـ Wallet Drainer، وكيف تستخدم هذه الاحتيالات الموافقات والتوقيعات، وماذا تفعل بعد الهجوم، وكيف يمكن لواجهة أوضح أن تقلل الخطر.
باختصار
الـ Wallet Drainer هو عادةً احتيال أذونات، وليس اختراقًا للبلوك تشين. ينجح المهاجم حين يجعلك تأذن بشيء ضار.
من الطُّعوم الشائعة: صفحات سكّ (mint) مزيفة، وتوزيعات مجانية (airdrops) مزيفة، ونسخ مقلّدة من تطبيقات dApp، ودعم فني مزيف، ولغة استعجال مع عدّ تنازلي.
أخطر الطلبات غالبًا تتضمن موافقات على الرموز، أو موافقات مشغّل الـ NFT، أو توقيعات من نوع permit، أو مسارات Permit2 يسهل سوء فهمها حين تكون واجهة التطبيق غامضة.
إذا ظننت أنك وقّعت على شيء سيئ، فالسرعة مهمة: أوقف التفاعل، وراجع الموافقات الأخيرة وألغها، وانقل الأصول المتبقية إذا بدا أن الخطر ما زال قائمًا.
تصميم walllet.com بدون عبارة استرداد يزيل خطر كشفها في الاستخدام اليومي، ويركّز المنتج على طلبات معاملات أوضح، لكن لا يوجد تطبيق يستطيع جعل موافقة خبيثة آمنة بعد أن تؤكدها.
ما هو الـ Wallet Drainer؟
الـ Wallet Drainer هو موقع أو برنامج نصي أو مسار عقد خبيث مصمَّم لإفراغ المحفظة بعد أن يوافق الضحية على شيء يبدو غير ضار. والتفصيل الأهم سهل أن يفوتك: المهاجم غالبًا لا يخترق المحفظة، ولا يكسر البلوك تشين، ولا يسرق عبارة الاسترداد أولًا. بل يجعل المستخدم يأذن بنفسه بإذن أو توقيع يُحدث الضرر.
لهذا فإن عبارة "تم اختراق محفظتي" غالبًا تشخيص ناقص. أحيانًا لم تُخترق المحفظة بالمعنى التقليدي أصلًا. أحيانًا اتصل المستخدم بموقع سكّ مزيف، أو وقّع رسالة Permit أو Permit2 خبيثة، أو منح إذن إنفاق غير محدود لرمز ما، أو منح setApprovalForAll لمجموعة NFT دون أن يدرك ما يعنيه الطلب فعلًا.
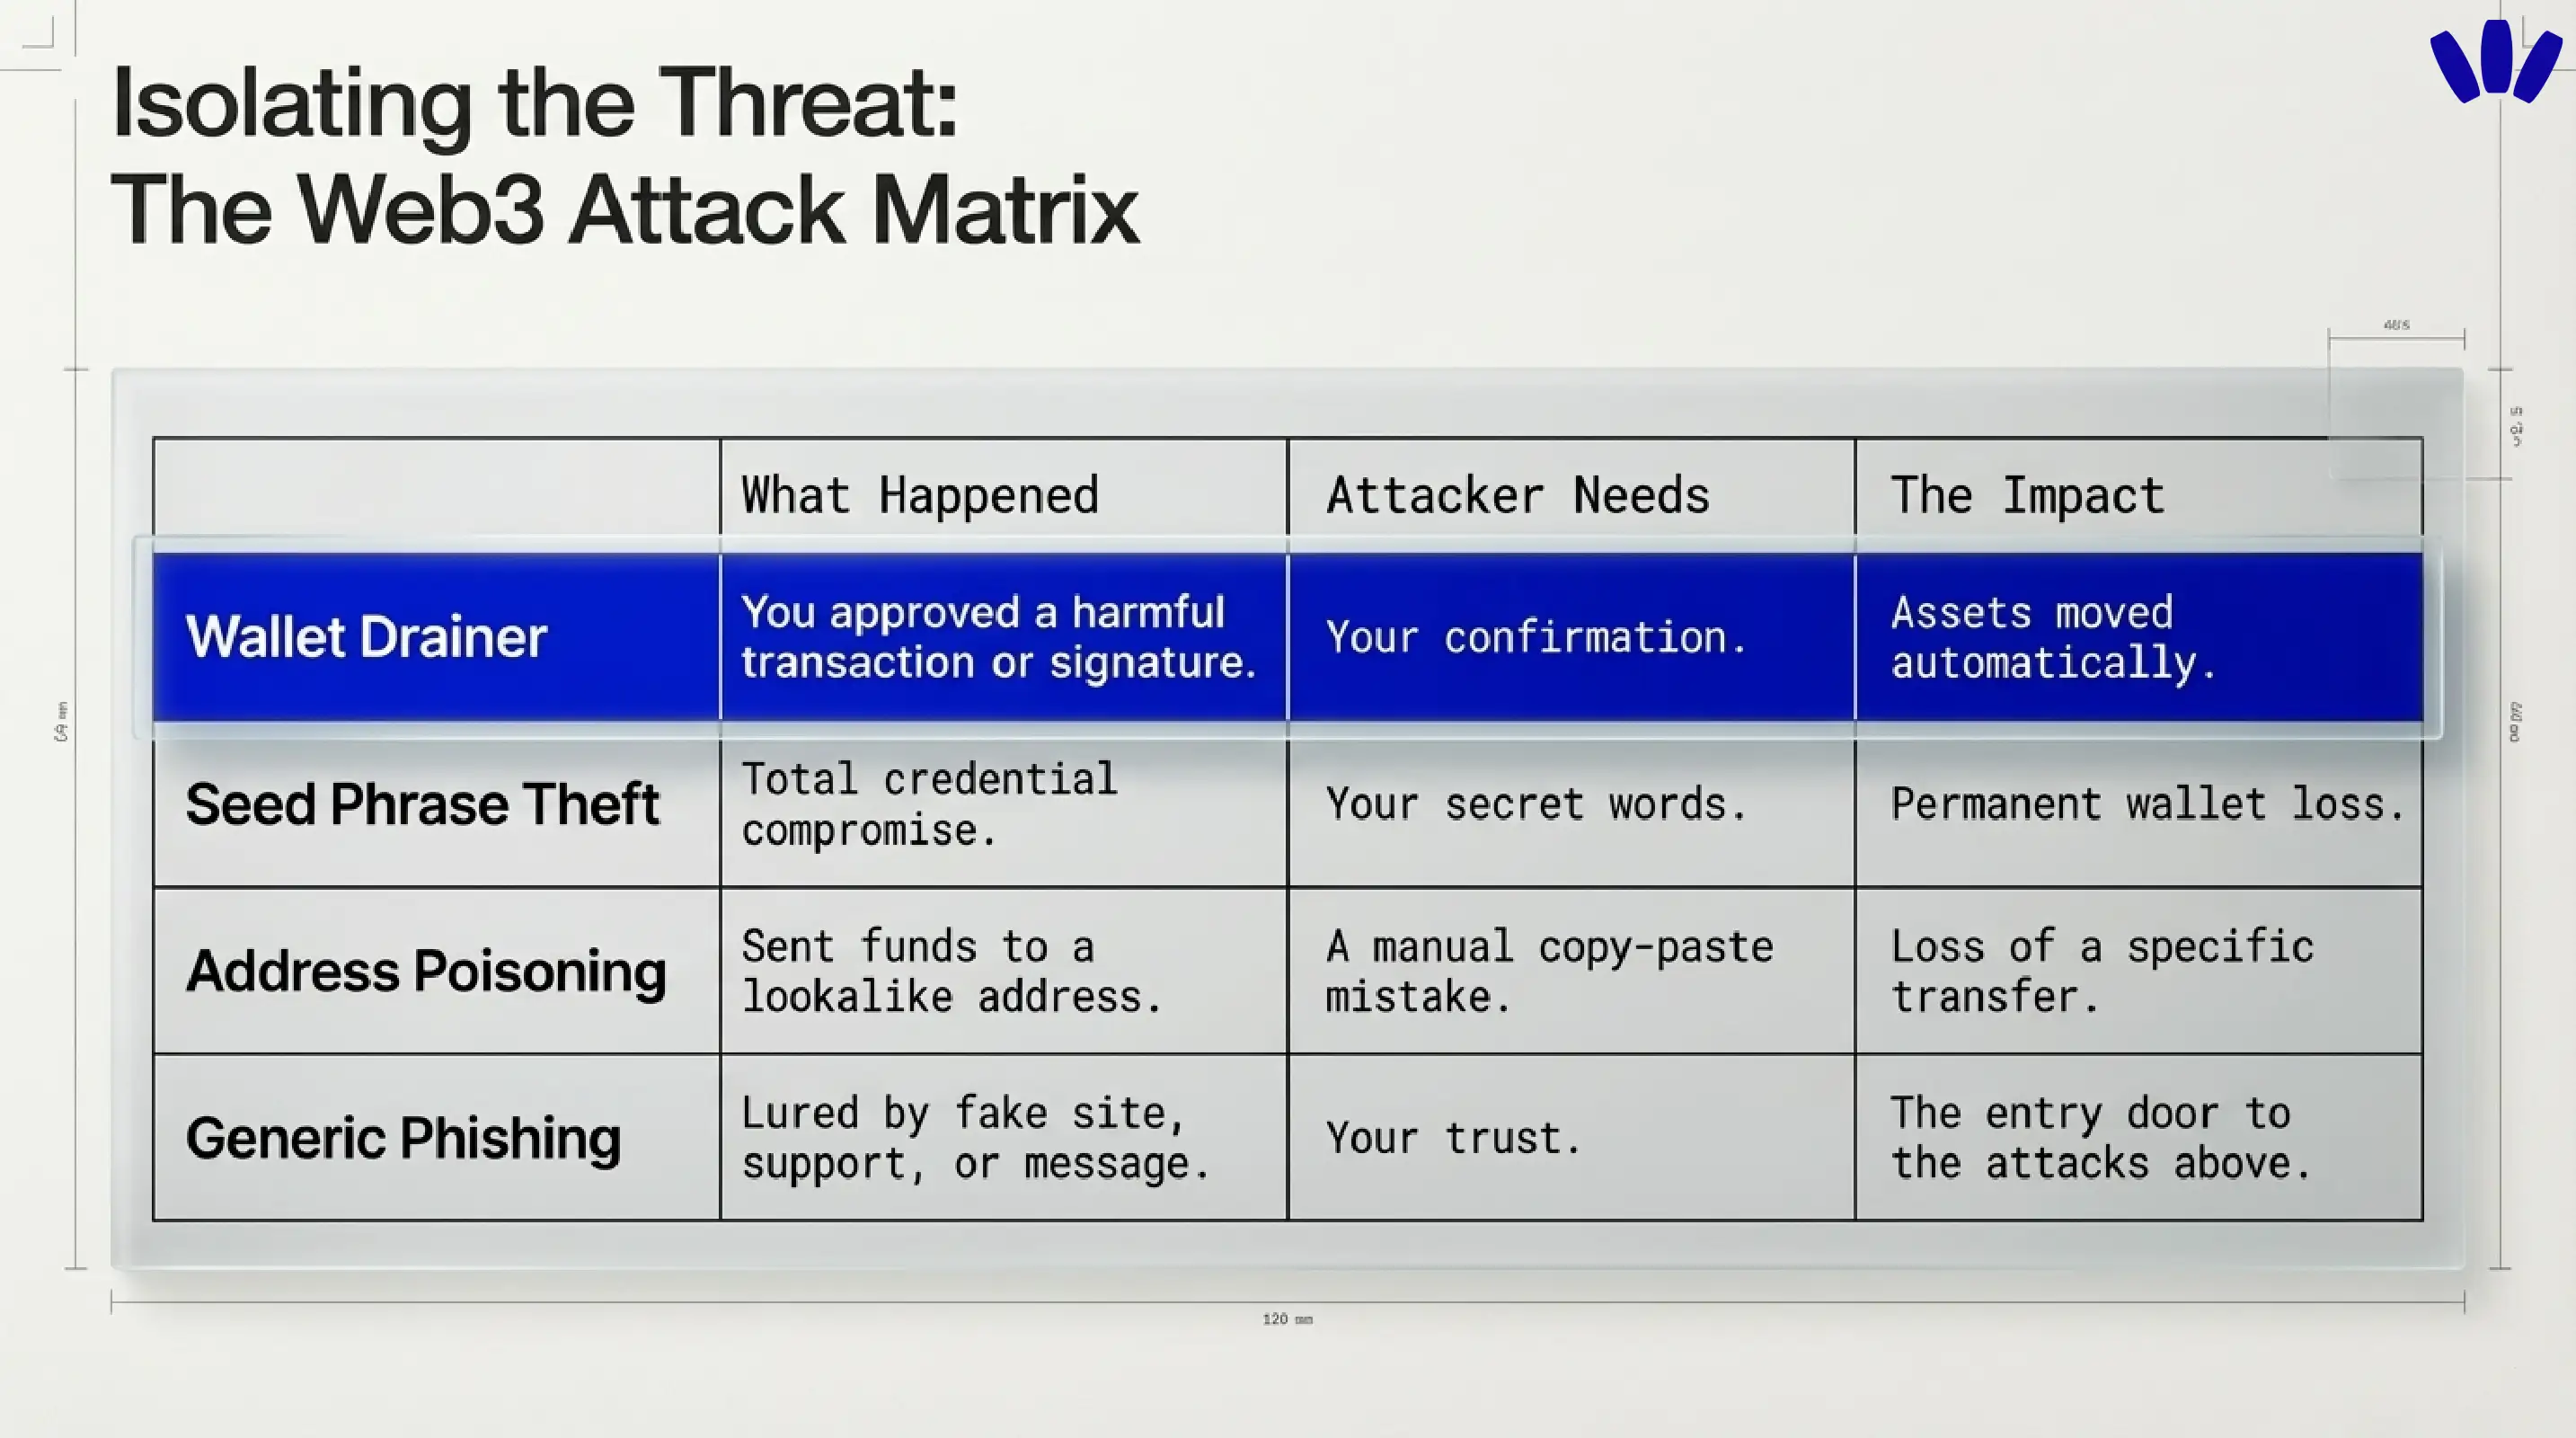
إذا أردت أبسط نموذج ذهني، فاستخدم هذا:
الحالة | ما الذي حدث فعلًا | ما الذي احتاجه المهاجم | لماذا يهم ذلك |
هجوم Wallet Drainer | وافقت على معاملة أو إذن أو توقيع ضار | تأكيدك | يمكن نقل الأصول بسرعة وغالبًا تلقائيًا |
سرقة عبارة الاسترداد أو المفتاح الخاص | حصل المهاجم على وصول كامل ببيانات الدخول | سرّك | قد تكون المحفظة كلها مخترقة بشكل دائم |
تسميم العنوان | أرسلت الأموال إلى عنوان مشابه | خطؤك في النسخ واللصق | المحفظة لم "تُفرَغ"، لكن الخسارة تبدو مماثلة |
تصيّد احتيالي عام | استُدرجت برسالة أو موقع أو جهة دعم مزيفة | ثقتك | التصيّد غالبًا هو باب الدخول إلى هجوم الـ Drainer |
هذا التمييز مهم لأن الحل يعتمد على نوع الخلل. حادثة الـ Drainer تتعلق غالبًا بالموافقات والأذونات. سرقة عبارة الاسترداد تعني اختراقًا كاملًا لبيانات الدخول. أما تسميم العنوان فهو مشكلة إرسال إلى المكان الخطأ. هذه الحالات تتداخل، لكنها ليست الشيء نفسه.
لماذا تنجح هجمات الـ Wallet Drainer بهذه الدرجة
تنجح هذه الهجمات لأن في عالم العملات الرقمية حقيقة تصميم قاسية: البلوك تشين يعامل الموافقات التي تبدو صحيحة على أنها صحيحة. إذا وافقت على الشيء الخطأ، فلن تتوقف الشبكة لتسألك إن كنت مستعجلًا أو مرتبكًا أو مخدوعًا. شروط استخدام walllet توضح ذلك بجلاء: عندما توافق على معاملة على البلوك تشين فأنت تعطي أمرًا لا رجعة فيه، ويمكن لتطبيقات dApp أو العقود الذكية الخبيثة أن تسبب خسائر جسيمة.
الجانب النفسي لا يقل أهمية عن الجانب التقني. إرشادات الأمان من CISA تحذّر من أن الاستعجال والضغط العاطفي والروابط المشبوهة وانتحال الجهات الموثوقة هي مكونات كلاسيكية للتصيّد. وصفحات الـ Drainer تستخدم الوصفة نفسها تمامًا، لكن بزيّ Web3. تخبرك الصفحة أن التوزيع المجاني سينتهي، أو أن السكّ أوشك على النفاد، أو أن محفظتك تحتاج إلى "تحقق"، أو أن الدعم يحتاج منك "إثبات الملكية". الحيلة التقنية تتسلل عبر لحظة إنسانية جدًا.
كيف تخدع هجمات الـ Wallet Drainer المستخدمين عادةً
المسار الأكثر شيوعًا ليس مبهرًا إطلاقًا. إنه موقع مزيف يبدو حقيقيًا بما يكفي لثلاثين ثانية.
مواقع سكّ مزيفة وتوزيعات مجانية مزيفة
صفحة سكّ مزيفة، أو مطالبة مزيفة برموز، أو نسخة مقلّدة من تطبيق dApp مألوف، ما زالت من أسهل الطرق للحصول على توقيع من المستخدم. تصف Kaspersky هجمات الـ Drainer بأنها تطبيقات dApp خبيثة أو صفحات تصيّد تقلّد تجارب العملات الرقمية الحقيقية، ثم تطلب موافقات أو توقيعات تسمح بنقل الأموال لاحقًا.
دعم مزيف وتحقق مزيف
أسلوب شائع آخر هو الدعم المزيف. تصلك رسالة تدّعي أن محفظتك في خطر، وتطلب منك إعادة الاتصال، أو التحقق، أو المزامنة، أو التوقيع لإثبات الملكية. تقول walllet.com إن الميزات الأساسية لا تتطلب اسمك أو اسم المستخدم أو بريدك الإلكتروني أو رقم هاتفك، وإن walllet لا تجمع عبارات الاسترداد أو المفاتيح الخاصة أو بيانات مفاتيح المرور. لذلك يجب أن تثير أي عملية "تحقق" مفاجئة شكّك فورًا.
الاستعجال والعدّ التنازلي والمكافآت المغرية أكثر من اللازم
تحب هذه الهجمات التفكير المتسرع. عدّ تنازلي مزيف، سكّ "الفرصة الأخيرة"، تحذير من الدعم، مكافأة لا يمكنك أخذها إلا الآن. إرشادات CISA عن التصيّد تشير تحديدًا إلى اللغة المستعجلة والتلاعب العاطفي كعلامة تحذير أساسية. وفي Web3 كثيرًا ما يقف هذا الاستعجال بجوار زر Connect Wallet مباشرة.
لماذا تعتمد هجمات الـ Drainer غالبًا على الموافقات أو التوقيعات
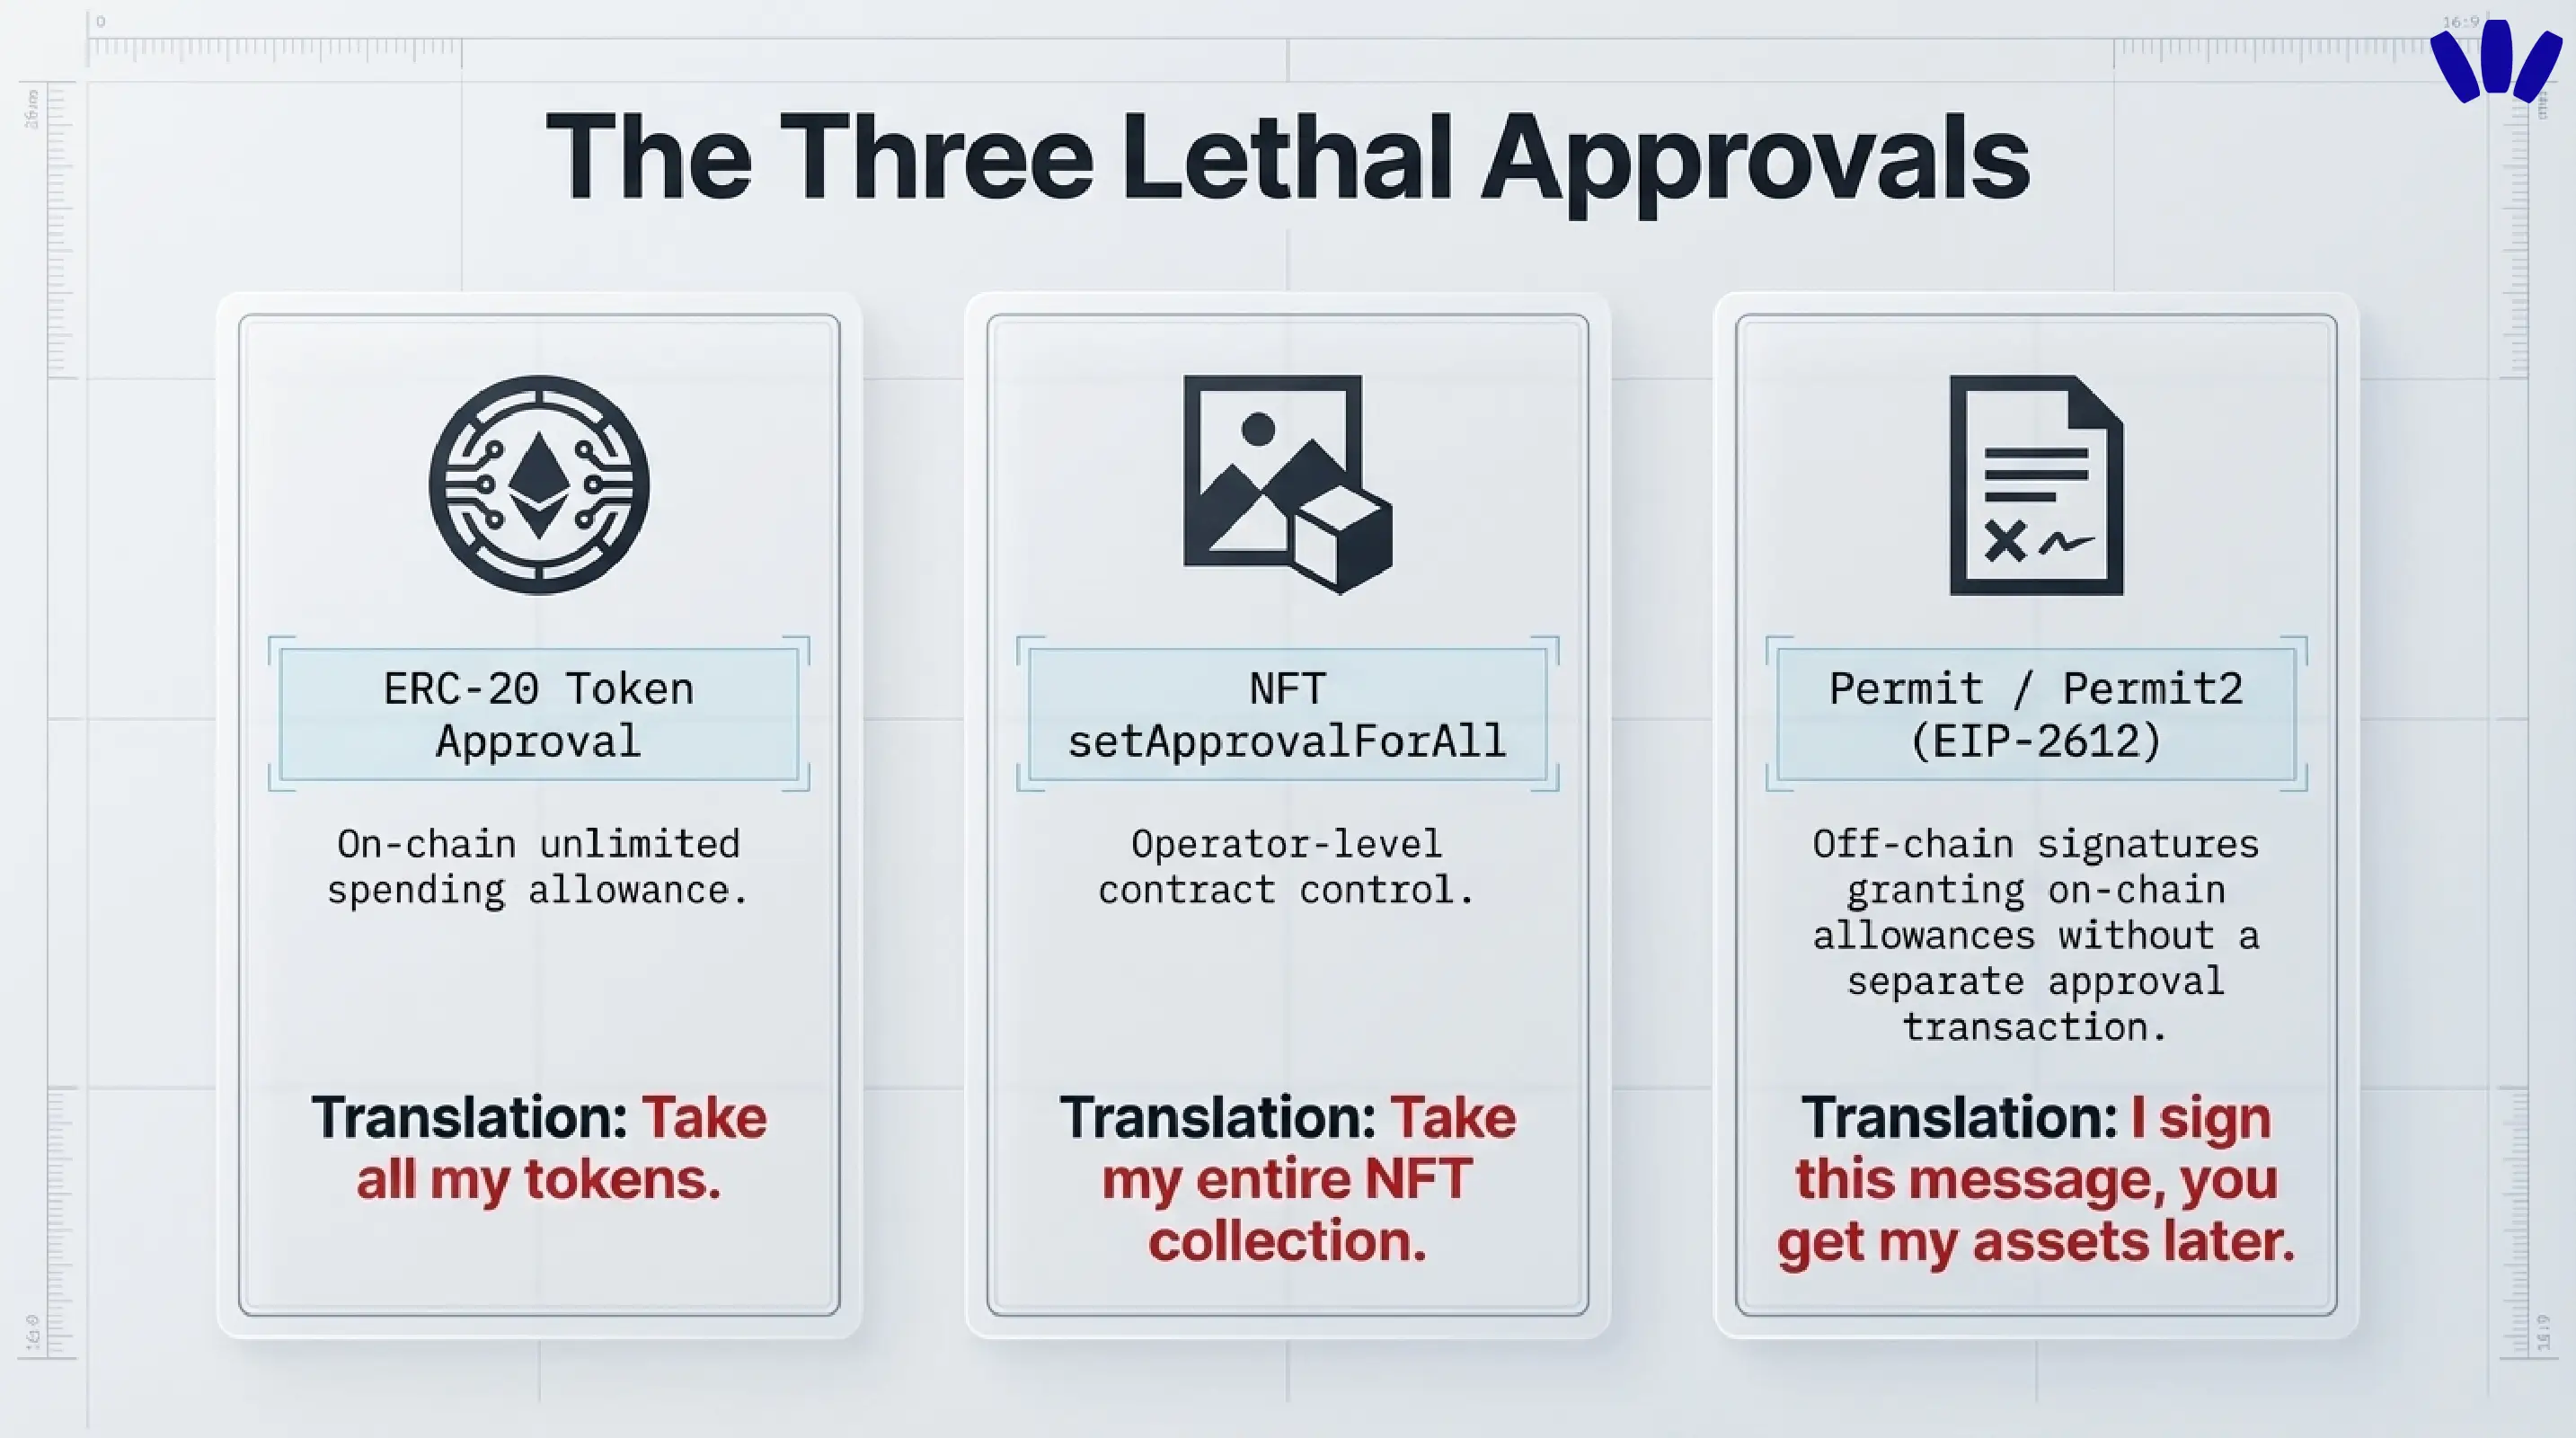
هذا هو الجزء الذي يحتاجه المستخدم فعلًا. يعمل الـ Wallet Drainer غالبًا عبر الحصول على أحد ثلاثة أشياء:
موافقة على رمز تسمح لعقد بإنفاق رموز ERC-20 نيابةً عنك
موافقة على NFT، غالبًا
setApprovalForAll، تمنح عقدًا تحكمًا على مستوى المشغّل في مجموعة كاملةرسالة موقّعة يمكن تحويلها لاحقًا إلى موافقة أو عملية تحويل عبر آليات من نوع permit
الموافقات غير المحدودة مقابل التوقيعات الخبيثة
الموافقة التقليدية تتم على السلسلة (onchain). أنت توافق على جهة إنفاق (spender)، ويمكن لهذه الجهة لاحقًا سحب الرموز في حدود الإذن الذي منحته. النسخة الخبيثة من هذا المسار واضحة عند النظر إلى الوراء، وغير مرئية في الواجهة الخاطئة: الصفحة تقول "احصل على مكافأتك"، لكن الموافقة في الحقيقة تسلّم حق الإنفاق. لهذا فإن الموافقات المنسية خطرة، ولهذا من المهم إلغاء المشبوه منها بسرعة.
التوقيع الخبيث أكثر مكرًا، لأن المستخدمين يفترضون غالبًا أنه "مجرد رسالة وليس معاملة". أحيانًا يكون هذا صحيحًا، وأحيانًا لا يكون أبدًا. قدّم EIP-2612 وظيفة permit التي تسمح بإنشاء أذونات إنفاق الرموز عبر بيانات منظَّمة موقّعة بدلًا من معاملة موافقة منفصلة. ويوسّع نظام Permit2 من Uniswap هذه الفكرة لتشمل رموزًا ومسارات أكثر. هذا ممتاز لتجربة المستخدم عند استخدامه بأمانة، وفخ مغلّف كهدية عند استخدامه بسوء نية.
هل يمكن أن يؤدي توقيع رسالة إلى إفراغ محفظتك؟
نعم، أحيانًا.
توقيع تسجيل الدخول البسيط ليس مثل تحويل الرموز. لكن بعض التوقيعات ليست "مجرد تسجيل دخول". توقيعات permit يمكن أن تمنح حق الإنفاق، ويمكن استخدام Permit2 لمنح موافقات محددة بوقت أو مشتركة دون نمط الموافقة القديم ذي الخطوتين. ويحذّر Revoke.cash صراحةً من أن Permit وPermit2 يرفعان خطر التصيّد عندما لا يفهم المستخدمون ما يوقّعون عليه.
لهذا فإن سؤال الأمان الحقيقي ليس "هل هذه معاملة أم رسالة؟". السؤال الحقيقي هو: "ما الصلاحية التي يتنازل عنها هذا الطلب إذا أكدته؟"
كيف يبدو هجوم Wallet Drainer عادةً خطوة بخطوة
أولًا، يضع المهاجم طُعمًا أمامك. قد يكون سكًّا مزيفًا، أو رسالة دعم مزيفة، أو مسابقة مزيفة، أو نسخة مقلّدة من موقع حقيقي. ثم تربط محفظتك. ثم يطلب الموقع توقيعًا أو موافقة لا تتطابق مع القصة التي يرويها. بعد أن تؤكد، يستخدم البرنامج النصي أو العقد الخبيث الإذن الممنوح لنقل الأصول إلى الخارج، وغالبًا بسرعة تجعلك لا تلاحظ إلا عندما تبدو المحفظة أخفّ مما كانت قبل دقيقة.
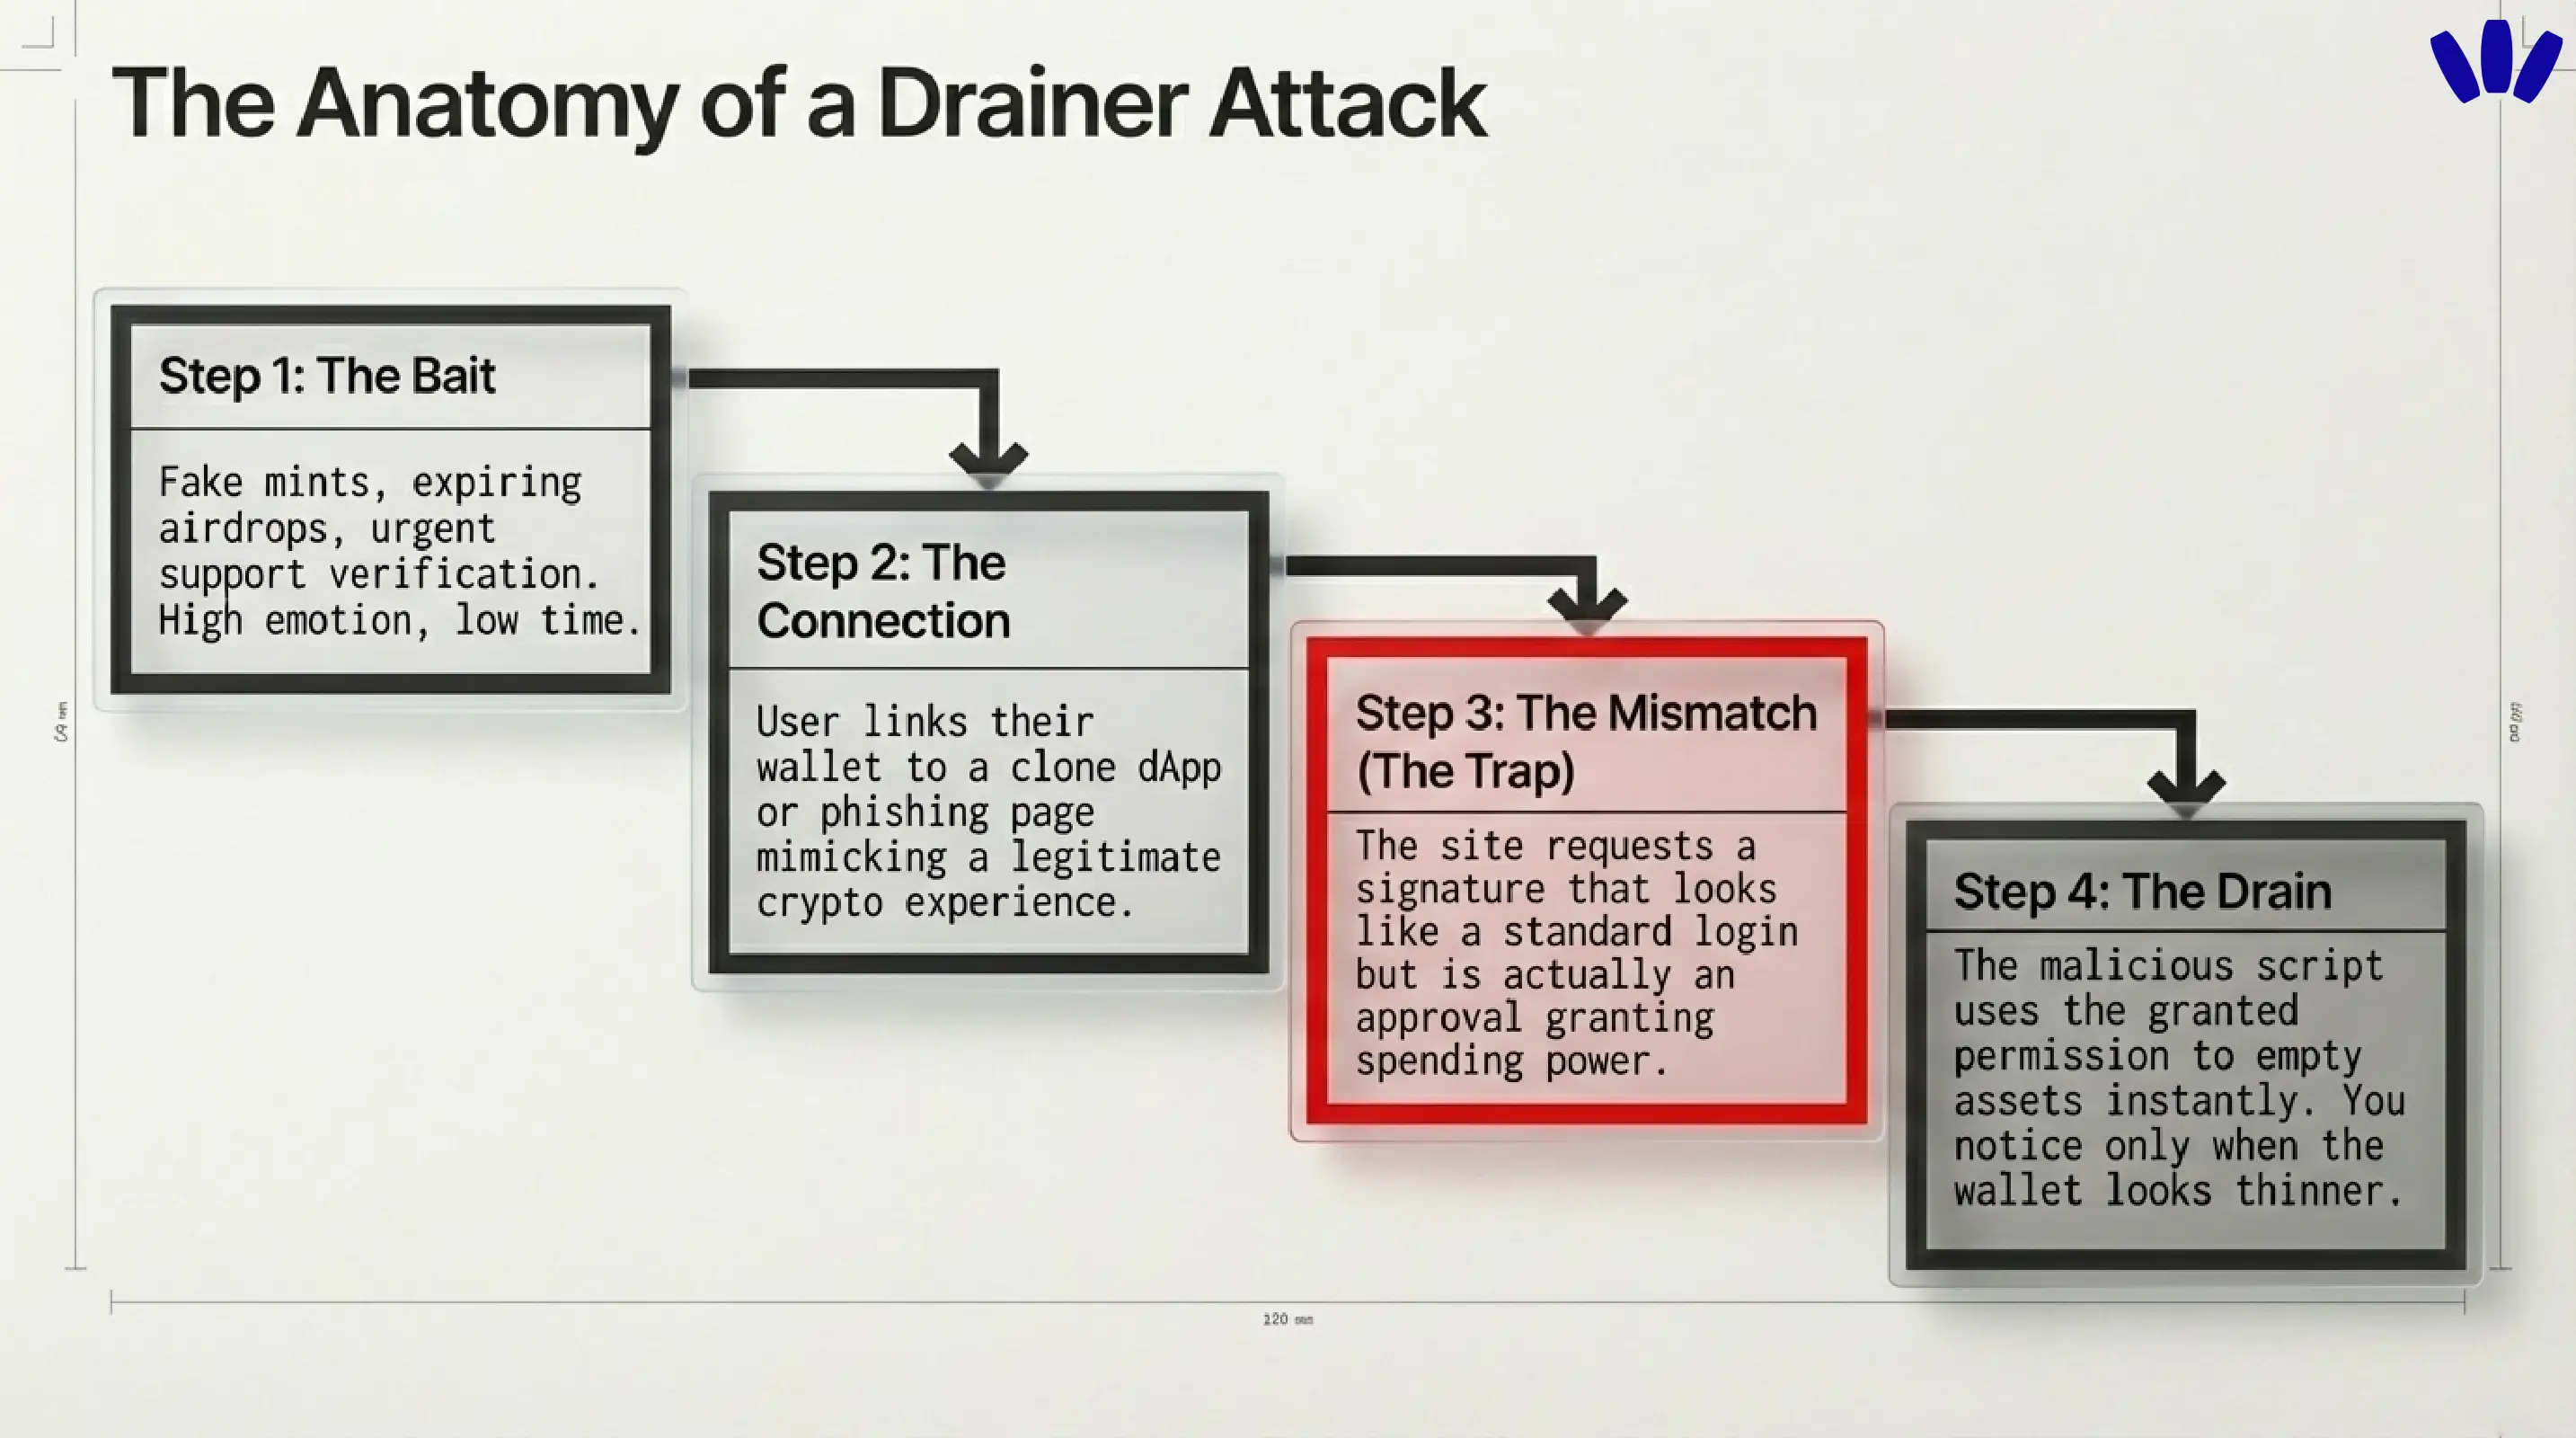
الجزء المخيف ليس السرقة وحدها، بل الفجوة بين ما يظن المستخدم أنه وافق عليه وما وافق عليه فعلًا. وعند هذه الفجوة تتوقف واجهة التطبيق عن كونها زينة وتصبح جزءًا من الأمان.
ماذا تفعل إذا ظننت أن محفظتك أُفرغت
اقرأ هذا القسم ببطء، وطبّقه بسرعة.
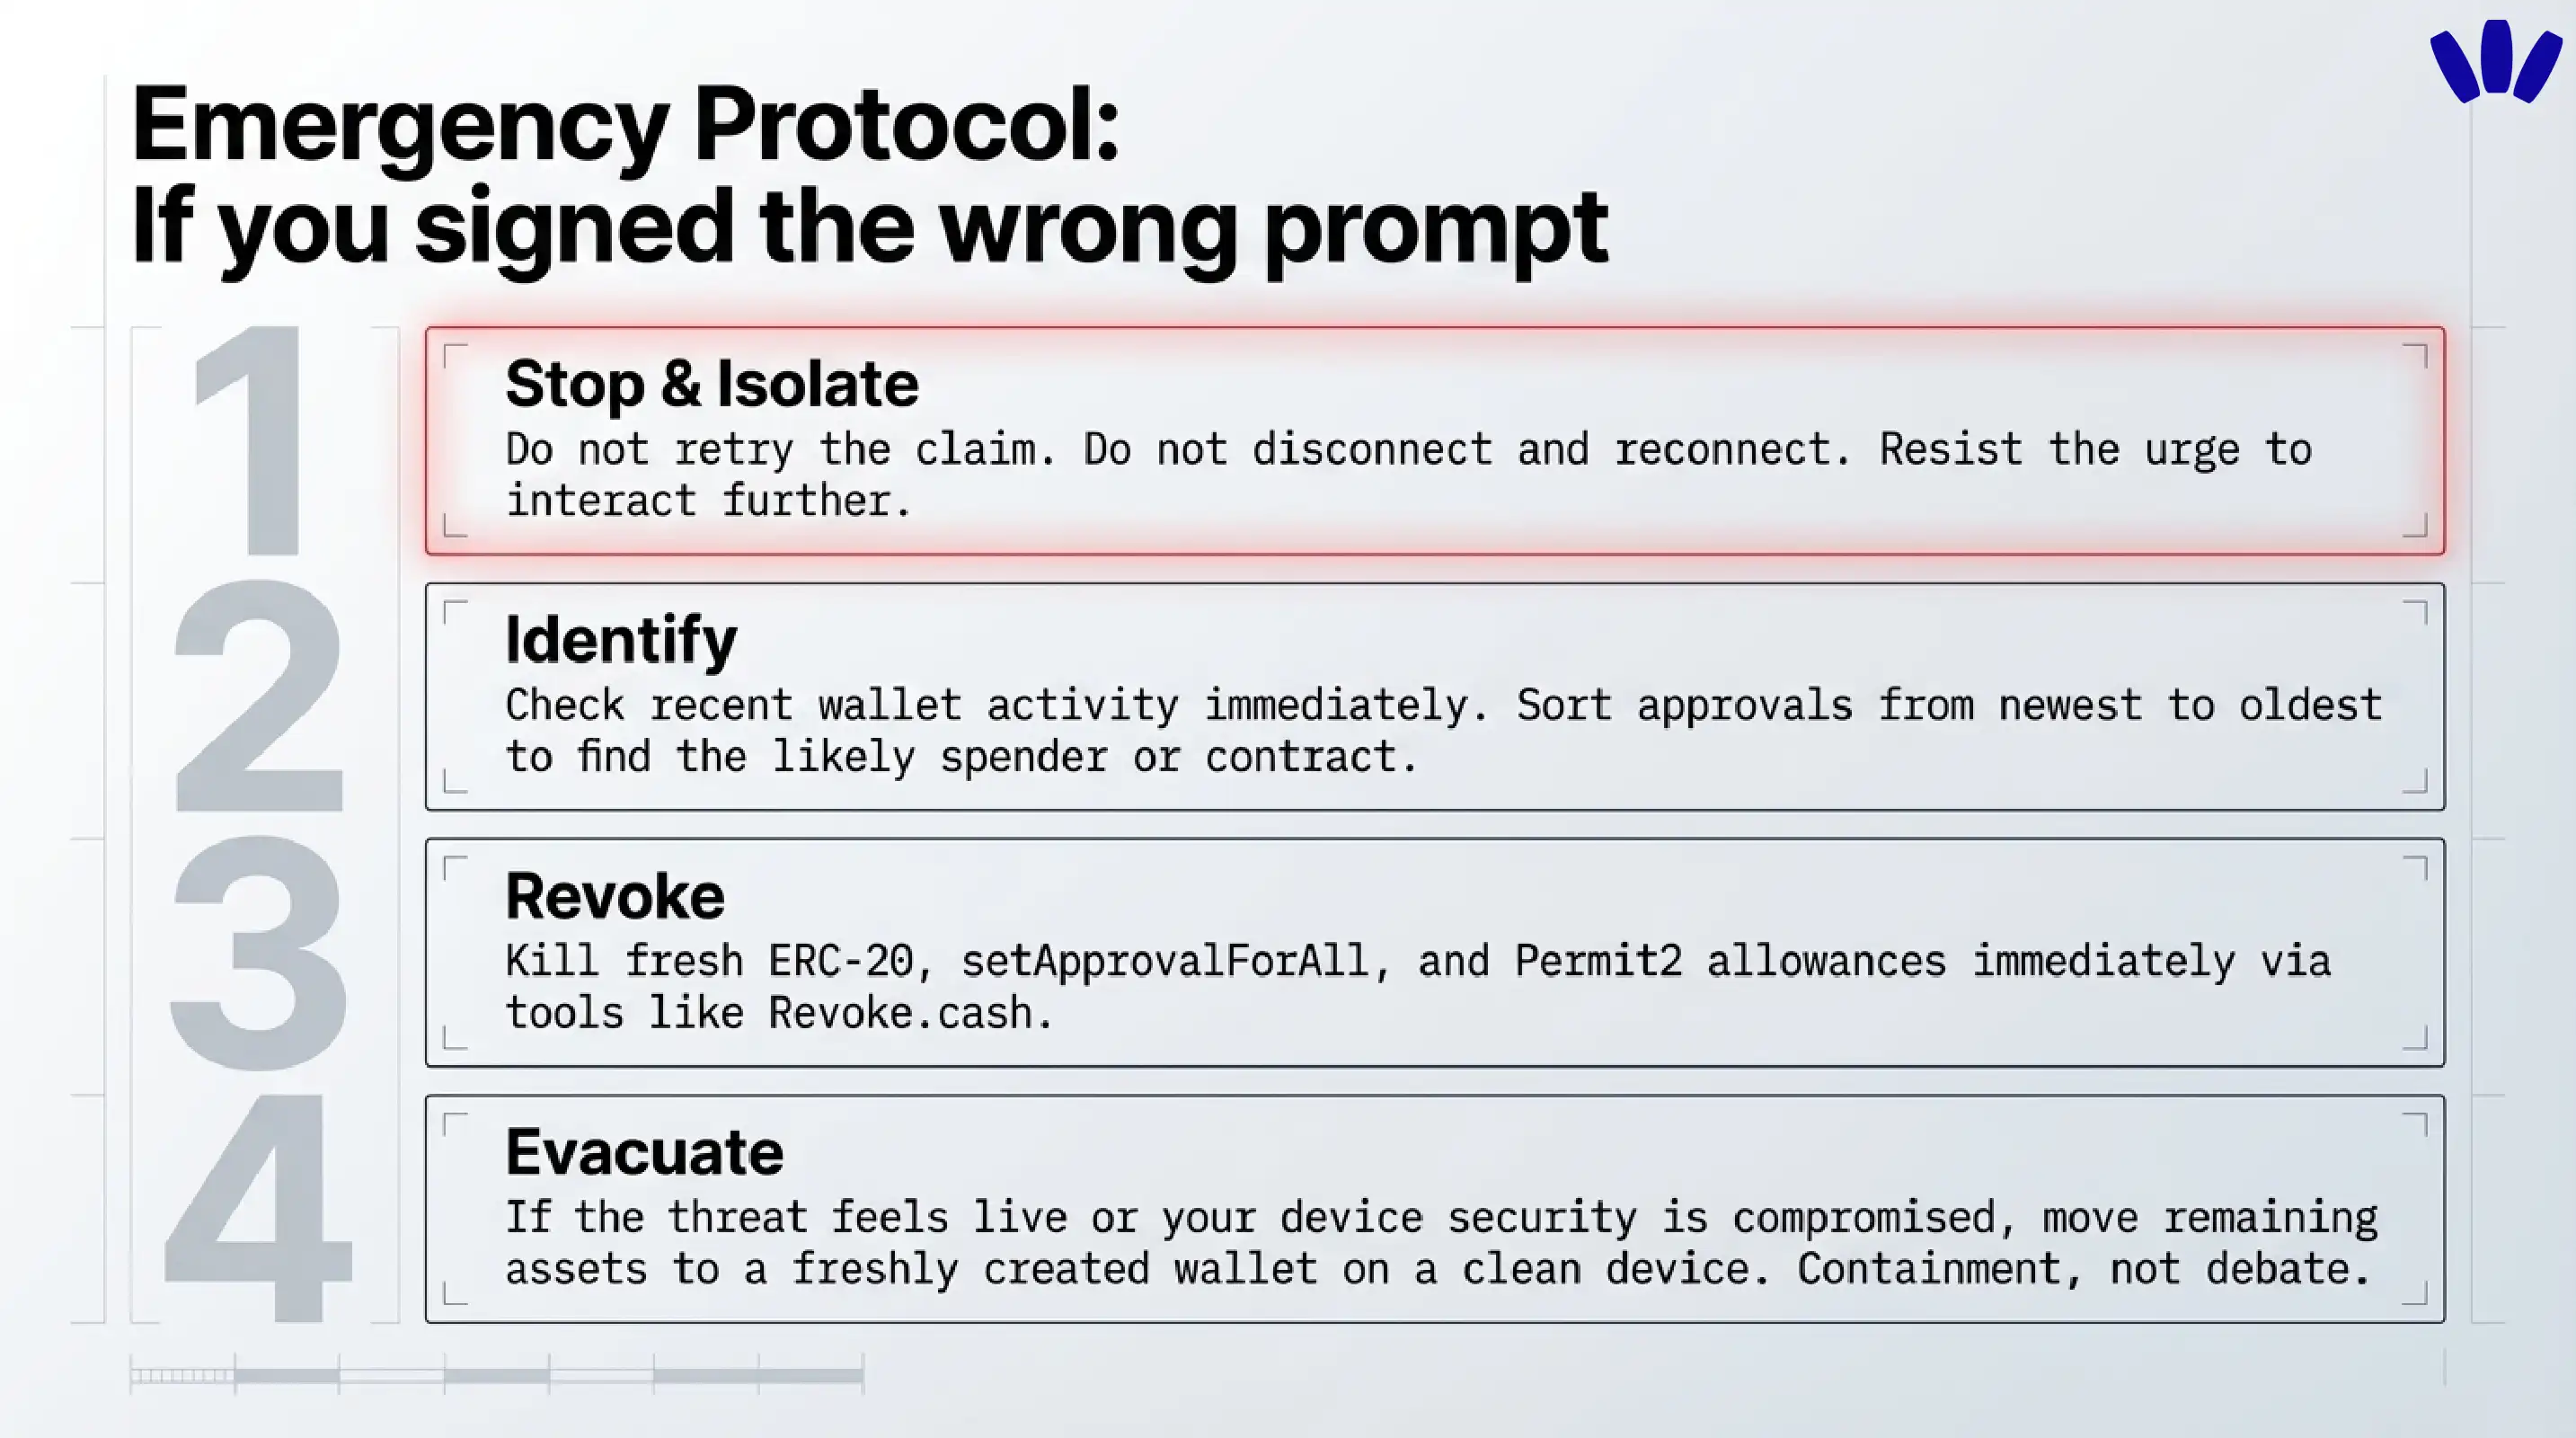
1) أوقف التفاعل مع الموقع المشبوه
لا تعِد محاولة المطالبة. لا تضغط "قطع الاتصال وإعادة الاتصال". لا تنزّل أي شيء يقدمه الموقع. إذا بدت الرسالة أو الموقع مشبوهين، فقاوم رغبتك في النقر وتحقق عبر القنوات الرسمية المعروفة بدلًا من ذلك.
2) اكتشف ما الذي وقّعت عليه فعلًا
راجع أحدث نشاط في المحفظة وحدّد جهة الإنفاق أو العقد أو الإذن المرجّح. في حوادث الـ Drainer تكون أحدث الموافقات غالبًا أفضل نقطة للبدء. ويُنصح بترتيب الموافقات من الأحدث إلى الأقدم عندما تشك في موافقة خبيثة.
3) ألغِ الموافقات الخطرة أولًا
ابدأ بالأذونات التي يُرجَّح أنها تُبقي الباب مفتوحًا: موافقات ERC-20 الجديدة، وأذونات setApprovalForAll للـ NFT، وأي أذونات أو موافقات Permit2 مرتبطة بالموقع المشبوه. إذا استخدمت Permit2، فتذكّر أنه قد توجد موافقة Permit2 الواسعة إلى جانب موافقة جهة الإنفاق التالية لها.
4) انقل الأصول المتبقية إذا بدا التهديد ما زال قائمًا
إذا كنت تشك في أن المحفظة ما زالت تحمل أذونات خطرة، أو أن بيانات الدخول أو أمان الجهاز قد يكونان مخترقين أيضًا، فانقل الأصول المتبقية إلى محفظة جديدة تتحكم بها، أنشأتها عبر خطوات إعداد موثوقة على جهاز نظيف. إرشادات walllet لمكافحة التصيّد تقول إنه عند كشف معلومات الاسترداد السرية يكون الرد هو الاحتواء لا الجدال. والمنطق نفسه ينطبق حين تعتقد أن هجوم Drainer نشطًا ما زال لديه مجال للتحرك.
5) احفظ الأدلة قبل أن يضيع الأثر
احتفظ بالنطاق المشبوه، وعنوان المحفظة، وهاش المعاملة، ولقطات الشاشة، وأي رسائل دعم مزيفة. إذا كانت منصة تداول أو خدمة مركزية جزءًا من المسار، فأبلغها بسرعة. كلما احتفظت بأدلة أكثر، زادت فرصك في إبلاغ وتحليل مفيدين لاحقًا.
6) احذر من الاحتيال الثاني
بعد السرقة، كثيرًا ما يُستهدف الضحايا مرة أخرى من محتالي "الاسترداد". تحذّر walllet من هذا النمط، وهو من أقبح المفاجآت في عالم العملات الرقمية. يأخذ الـ Drainer أصولك، ثم يحاول "منقذ" مزيف أن يأخذ ما تبقى من أملك.
هل يجب أن تستمر في استخدام المحفظة نفسها بعد حادثة Drainer؟
أحيانًا نعم، وغالبًا لا.
إذا كانت المشكلة موافقة محدودة وألغيتها بسرعة، فقد لا تحتاج إلى التخلي عن المحفظة نهائيًا. لكن إذا لم تكن متأكدًا مما وقّعت عليه، أو كانت هناك عدة موافقات، أو قد يكون الجهاز مخترقًا، أو كُشفت أي بيانات سرية، فالانتقال إلى محفظة نظيفة هو عادةً القرار الأكثر أمانًا. الهدف ليس الدراما، بل تقليل الغموض.
لماذا يهم هنا نهج walllet.com القائم على الوضوح أولًا
هنا تحديدًا يدخل walllet.com في الموضوع بشكل طبيعي.
لا تحاول walllet حل خطر الـ Drainer بافتراض أن المستخدمين لا يخطئون أبدًا. بل تحاول إزالة بعض أسوأ الأخطاء من الروتين اليومي للتعامل مع العملات الرقمية. يركّز المنتج ومحتوى المساعدة على الحفظ الذاتي دون عبارة استرداد، ومفاتيح المرور (passkeys)، والقياسات الحيوية، وحماية المفاتيح بالعتاد، ووضوح المعاملات. وهذا مهم لأن كثيرًا من الخسائر تبدأ في طبقة الواجهة البشرية، لا في طبقة البلوك تشين.
أولًا، غياب عبارة الاسترداد مهم. تقول walllet إن المفاتيح الخاصة تُنشأ وتُحمى عبر العتاد الآمن للجهاز وأنظمة مفاتيح المرور، وإن التطبيق الأساسي لا يجمع عبارة الاسترداد أو المفتاح الخاص أو بيانات مفاتيح المرور. هذا يقلل فئة واسعة من أساليب الاختراق القديمة المبنية على كشف العبارة السرية، ولقطات الشاشة، ونماذج الاستعادة المزيفة، و"الدعم" الذي يطلب بيانات الدخول.
ثم يأتي الوضوح. تعتبر walllet صراحةً أن طلبات المعاملات المفهومة للبشر والتحذيرات من العقود المشبوهة جزء من الأمان، لا مجرد تصميم أجمل. وهذا هو الإطار الصحيح. يزدهر الـ Wallet Drainer عندما لا يستطيع المستخدم التمييز بين "اتصل" و"وقّع" و"وافق" و"أعطِ هذا العقد مفاتيح المخزن". كلما شرح التطبيق بوضوح أكبر الغرض وجهة الإنفاق والأصل والتكلفة قبل الموافقة، قلّت الظلال التي يختبئ فيها المحتال.
walllet غير احتجازية (non-custodial). لا تستطيع عكس معاملات البلوك تشين النهائية، ولا استعادة مفاتيحك نيابةً عنك، ولا ضمان أن كل طلب من تطبيقات dApp الخارجية آمن. الواجهة الأفضل تحسّن فرصك، لكنها لا تلغي الواقع.
هذا المزيج هو ما يجعل walllet ذات صلة بهذا الموضوع دون إقحام العلامة التجارية. الحفظ الذاتي دون عبارة استرداد يقلل مخاطرها. مفاتيح المرور والقياسات الحيوية تقلل كشف بيانات الدخول في الاستخدام اليومي. الطلبات الأوضح تقلل خطر التوقيع الأعمى. ومع ذلك يحترم المنتج الحقيقة الناضجة للحفظ الذاتي: أنت المتحكم، وهذه قوة كبيرة حتى اللحظة التي تؤكد فيها الشيء الخطأ.
القاعدة العملية التي يجب تذكّرها
يكفي الـ Wallet Drainer أن يبدو طبيعيًا لنقرة واحدة أكثر من اللازم. إذا لم تستطع الصفحة أن تشرح بوضوح ما الذي توافق عليه، ومن يحصل على الإذن، وأي أصل يتأثر، ولماذا الإجراء ضروري، فهذا ليس مجرد مطبّ. هذه علامة تحذير.
أنشئ walllet الخاص بك دون عبارة استرداد مع walllet.com واحصل على حفظ ذاتي أوضح من أول طلب، مع مفاتيح المرور والقياسات الحيوية ومجال أقل للتوقيع الأعمى.
اقرأ أيضًا
العملات الرقمية وWeb3: المحافظ والشبكات والأمان
ما هي العقود الذكية؟ كيف تعمل؟ وكيف تستخدمها بأمان؟
التصفية في العملات الرقمية للمبتدئين: DeFi والعقود الآجلة وعامل الصحة وكيف تتجنبها
كيف تتجنب التصيّد في العملات الرقمية: ما الذي لن يطلبه منك walllet.com أبدًا
