تبدو المحافظ الخالية من عبارة الاسترداد مريحة لأنها تزيل أكثر جزء مخيف في المحافظ القديمة: كتابة 12 أو 24 كلمة وحمايتها إلى الأبد. هذا تحسّن حقيقي. لكن غياب عبارة الاسترداد لا يعني غياب الخطر. بل يعني أن المحفظة تستخدم نموذجًا مختلفًا للوصول والتوقيع والاسترداد.
السؤال الحقيقي هو: أي خطر اختفى، وأي خطر حلّ مكانه؟
يمكن أن تكون المحافظ الخالية من عبارة الاسترداد أكثر أمانًا لكثير من المستخدمين لأنها تلغي الحاجة إلى حفظ عبارة الاسترداد وحمايتها. لكنها ليست خالية من المخاطر. فأمانها يعتمد على ما يحل محل عبارة الاسترداد، مثل مفاتيح المرور (passkeys) أو MPC أو الاسترداد الاجتماعي أو الحسابات الذكية، وعلى طريقة التعامل مع الاسترداد والتوقيع والاعتماد على مزوّد الخدمة.
باختصار
غياب عبارة الاسترداد لا يعني غياب الخطر. بل يعني أن المحفظة تستخدم نموذجًا مختلفًا للاسترداد والتوقيع.
أكبر مخاطر هذه المحافظ هي فشل الاسترداد، وفقدان الجهاز، والاعتماد على مزوّد الخدمة، والحفظ الخفي، والموافقات السيئة على المعاملات.
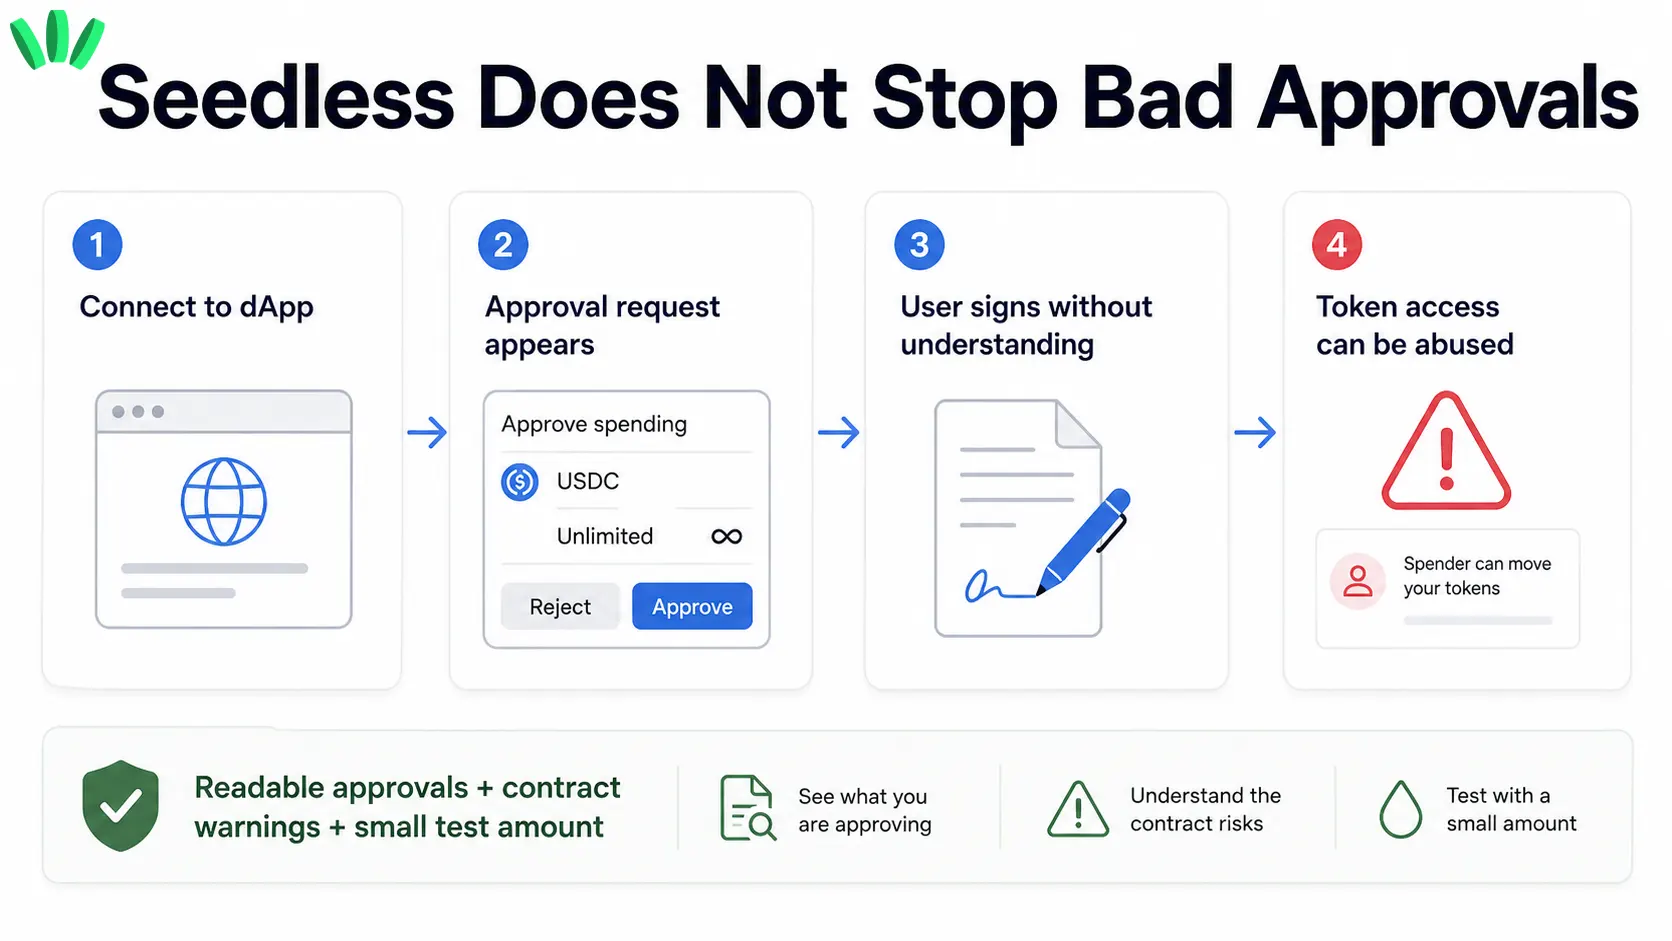
قد تحسّن مفاتيح المرور أمان تسجيل الدخول، لكنها لا تحميك تلقائيًا من تطبيقات dApp الخبيثة.
يجب أن توضّح المحفظة الآمنة الخالية من عبارة الاسترداد من يستطيع التوقيع، ومن يستطيع الاسترداد، وماذا يحدث إذا فقدت هاتفك.
ابدأ بمبلغ صغير، واختبر المحفظة، ولا تنقل أموالًا أكثر إلا بعد أن يصبح مسار الاسترداد والتوقيع واضحًا لك.
المحفظة الخالية من عبارة الاسترداد هي محفظة لا تطلب من المستخدم إدارة عبارة استرداد تقليدية. فبدلًا من أن تطلب منك كتابة 12 أو 24 كلمة، قد تستخدم مفاتيح المرور، أو MPC، أو الاسترداد الاجتماعي، أو منطق الحساب الذكي، أو بيانات اعتماد مرتبطة بالجهاز، أو بطاقات عتادية، أو مزيجًا منها.
أي أن عبارة الاسترداد القديمة التي يتعامل معها المستخدم تُستبدل بنموذج آخر للوصول والاسترداد. وقد تلغي محفظتان عبارة الاسترداد، لكنهما تتصرفان بشكل مختلف جدًا عندما تفقد هاتفك، أو تغيّر جهازك، أو تتصل بتطبيق dApp، أو تحتاج إلى استعادة الوصول. إذا أردت نظرة أشمل على هذه الفئة، فإن دليل walllet.com عن أفضل المحافظ الخالية من عبارة الاسترداد يشرح النماذج الرئيسية دون أن يتحول هذا المقال إلى ترتيب للمحافظ.
ما الذي يحل محل عبارة الاسترداد؟
تستبدل معظم المحافظ الخالية من عبارة الاسترداد العبارةَ بأحد خمسة نماذج:
النموذج | كيف يعمل | الفائدة الرئيسية | الخطر الرئيسي |
محفظة مفاتيح المرور | تستخدم مفاتيح مرور مدعومة من الجهاز ومصادقة محلية | تجربة مألوفة وتسجيل دخول مقاوم للتصيّد | الاسترداد يعتمد على إعداد متزامن أو مرتبط بالجهاز |
محفظة MPC | توزّع صلاحية التوقيع على عدة أجزاء من المفتاح | لا يوجد سرّ كامل واحد في مكان واضح واحد | قد يعتمد الاسترداد على المزوّد أو على تصميم الأجزاء |
محفظة الاسترداد الاجتماعي | أوصياء موثوقون يساعدون على استعادة الوصول | لا توجد عبارة واحدة يجب حمايتها إلى الأبد | قد لا يكون الأوصياء متاحين أو قد يتعرضون للاختراق |
محفظة عتادية بلا عبارة استرداد | تستخدم بطاقات أو أجهزة بدل الكلمات المكتوبة | نسخة احتياطية مادية دون عبارة استرداد | قد يصبح فقدان الجهاز أو البطاقة نقطة الضعف |
محفظة الحساب الذكي | تستخدم منطق محفظة قابلًا للبرمجة | استرداد مرن، وتجميع المعاملات، وميزات للغاز | يجب الوثوق بتصميم العقد الذكي |
المحفظة الأكثر أمانًا هي التي تفهم فعلًا كيف يمكن أن تفشل.
هل المحافظ الخالية من عبارة الاسترداد أكثر أمانًا من المحافظ التي تعتمد عليها؟
يمكن أن تكون أكثر أمانًا في مواجهة أخطاء عبارة الاسترداد. فهي تقلّل احتمال أن يكتب المستخدم العبارة في مكان خاطئ، أو يلتقط لها صورة شاشة، أو يحفظها في ملاحظات سحابية، أو يكتبها في موقع مزيف، أو يفقد النسخة الاحتياطية الوحيدة.
هذا مهم لأن النموذج القديم يطلب من الناس العاديين أن يتصرفوا كمهندسي أمن. عبارة الاسترداد قوية وسهلة النقل ولا ترحم. ومن يحصل عليها يستطيع غالبًا التحكم في المحفظة.
لكن هذه المحافظ تأتي بنوع آخر من المسؤولية. فبدلًا من حماية عبارة واحدة، عليك أن تفهم الاسترداد، وأمان الجهاز، والاعتماد على المزوّد، ووضوح التوقيع. وقد تكون المحفظة أسهل استخدامًا ومع ذلك محفوفة بالمخاطر إذا كانت هذه الجوانب غير واضحة.
إذا أردت فهم نموذج مفاتيح المرور بعمق أكبر، فمقال walllet.com عن ما هي محفظة مفاتيح المرور خيار جيد لقراءتك التالية.
ما المخاطر التي تزيلها المحافظ الخالية من عبارة الاسترداد؟
المحفظة الجيدة من هذا النوع تزيل بعض أكثر مخاطر عبارة الاسترداد إزعاجًا.
فهي تزيل ضغط حفظ 12 أو 24 كلمة بشكل مثالي. لا ورقة مخبأة في درج. ولا قلق بشأن لوح معدني. ولا صورة في معرض الصور. ولا ذعر عند الانتقال من منزل لآخر. كما تقلّل التصيّد الذي يستهدف عبارة الاسترداد. فإذا لم تطلب منك المحفظة أبدًا كتابة عبارة استرداد، فلن يجد موظف دعم مزيف أو موقع محفظة مزيف شيئًا واضحًا ليسرقه.
ويمكن لمفاتيح المرور أن تعزّز ذلك أكثر. يوضح تحالف FIDO أن مفاتيح المرور تستخدم تشفير المفتاح العام، ويمكن فتحها بالطريقة نفسها التي يفتح بها الناس أجهزتهم، مثل القياسات الحيوية أو رمز PIN أو النمط. وهذا يجعل تسجيل الدخول أكثر مقاومة لهجمات كلمات المرور والتصيّد التقليدية.
لكن لهذه الحماية حدود. تساعد مفاتيح المرور في المصادقة. لكنها لا تشرح كل معاملة بطريقة سحرية، ولا تحميك من الموافقة على عقد خبيث.
ما المخاطر الحقيقية للمحافظ الخالية من عبارة الاسترداد؟
خطر الاسترداد
الاسترداد هو جوهر أمان هذه المحافظ.
إذا فُقد هاتفك أو سُرق أو تلف أو أُعيد ضبطه أو استبدلته، يجب أن تمتلك المحفظة طريقة واضحة لاستعادة الوصول. وقد يشمل مسار الاسترداد هذا مفاتيح مرور متزامنة، أو بيانات اعتماد مرتبطة بالجهاز، أو أجزاء MPC، أو أوصياء، أو منطق الحساب الذكي.
الخطر ليس مجرد فقدان هاتفك. الخطر هو ألا تعرف ماذا سيحدث بعد ذلك.
قبل أن تعتمد على محفظة خالية من عبارة الاسترداد بجدية، اسأل نفسك: هل أستطيع شرح عملية الاسترداد بكلمات بسيطة دون قراءة الوثائق ثلاث مرات؟
خطر الجهاز والحساب السحابي
تعتمد بعض هذه المحافظ على بيانات اعتماد مرتبطة بجهازك أو بمزوّد مفاتيح المرور لديك. وقد يجعل ذلك المحفظة أسهل بكثير في الاستخدام، خاصة عند الانتقال إلى هاتف جديد.
لكنه يعني أيضًا أن قفل جهازك، أو حسابك في Apple أو Google أو Samsung، أو أي بيئة أخرى لبيانات الاعتماد، قد يصبح جزءًا من نطاق أمان محفظتك.
بالنسبة لمستخدمي iPhone، يتداخل سؤال الاسترداد غالبًا مع سلسلة مفاتيح iCloud ومفاتيح المرور المتزامنة. ودليل walllet.com عن سلسلة مفاتيح iCloud ومفاتيح المرور للعملات الرقمية مفيد هنا لأنه يشرح لماذا يساعد Face ID أو Touch ID في فتح الوصول على الجهاز، لكنه لا يغني عن فهم الاسترداد.
الارتهان لمزوّد الخدمة
المحفظة التقليدية التي تعتمد على عبارة الاسترداد يمكن نقلها غالبًا. فإذا اختفى تطبيق محفظة، قد تتمكن من استيراد العبارة إلى محفظة أخرى متوافقة.
أما المحافظ الخالية من عبارة الاسترداد فتتفاوت. بعضها قابل للنقل. وبعضها قابل للنقل جزئيًا. وبعضها يعتمد بدرجة أكبر على بنية المزوّد التحتية أو خدمات الاسترداد أو تصميم العقد الذكي.
السؤال المباشر هو: إذا توقف تطبيق المحفظة هذا عن العمل غدًا، فكيف سأصل إلى أموالي؟
إذا كانت الإجابة غامضة، فأنت تثق بآلة ضباب.
خطر الحفظ الخفي
قد تصف محفظة نفسها بأنها سهلة أو خالية من عبارة الاسترداد أو مناسبة للاسترداد، بينما تمنح المزوّد بهدوء سيطرة أكبر من اللازم.
اختبار الحفظ الذاتي بسيط: هل يستطيع المزوّد نقل أموالك دون موافقتك؟
إذا كانت الإجابة نعم، فأنت لا تتعامل مع حفظ ذاتي كامل. وإذا كانت لا، فالسؤال التالي هو كيف تتيح المحفظة الاسترداد دون منح المزوّد سيطرة منفردة.
هذا من أهم الفروق في المقال كله. الخلو من عبارة الاسترداد والحفظ لدى طرف ثالث (custodial) ليسا الشيء نفسه. يمكن أن تكون المحفظة الخالية من عبارة الاسترداد ذاتية الحفظ، لكن فقط إذا أبقت بنيتها صلاحية التوقيع في يد المستخدم.
الموافقات السيئة على المعاملات
هذه المحافظ لا تحميك تلقائيًا من توقيع شيء خطير.
تطبيق dApp الخبيث لا يحتاج إلى عبارة الاسترداد إذا استطاع خداعك لمنحه صلاحية الوصول إلى التوكنات، أو توقيع موافقة ضارة، أو تأكيد معاملة لا تفهمها.
لهذا يهمّ وضوح التوقيع. يجب أن تجعل المحفظة الجيدة الموافقات مفهومة. يجب أن ترى الأصل المعني، والصلاحية المطلوبة، والعقد الذي يطلبها، وهل يبدو الإجراء غير معتاد.
في العملات الرقمية، شاشة الموافقة المربكة خطر أمني.
خطر العقود الذكية
تستخدم بعض هذه المحافظ الحسابات الذكية أو تجريد الحسابات (account abstraction) لدعم استرداد أفضل، وتجميع الإجراءات، ومنطق توقيع مخصص، وإدارة أسهل للرسوم.
تصف وثائق ERC-4337 ميزات تجريد الحسابات مثل مخططات التوقيع المخصصة، وpaymasters، والاستدعاءات المجمّعة، والحسابات الذكية المعيارية، وإنشاء المحفظة دون الحاجة إلى ETH مسبقًا.
هذا قوي، لكنه لا يزيل مخاطر التنفيذ. فالحسابات الذكية تظل برمجيات. وأخطاء العقود، ومنطق التحديث، والوحدات الضعيفة، وسوء تصميم الاسترداد قد تخلق مخاطر حقيقية.
خطر الثقة المفرطة
أهدأ المخاطر هو الخطر النفسي.
عندما تبدو المحفظة بسيطة، قد يفترض المستخدمون أنها آمنة تلقائيًا. فيتجاوزون التحقق من الاسترداد. ويتصلون بتطبيقات dApp غير مألوفة. وينقلون أموالًا كثيرة في وقت مبكر جدًا. ويوافقون على المعاملات لأن الإعداد بدا حديثًا وسلسًا.
السهولة أمر جيد. أما الثقة المفرطة فلا.
المحفظة الخالية من عبارة الاسترداد مقابل المحفظة التي تعتمد عليها
السؤال | محفظة بعبارة استرداد | محفظة بلا عبارة استرداد |
ما الذي تحميه؟ | عبارة استرداد من 12 أو 24 كلمة | الجهاز، أو مفتاح المرور، أو أجزاء المفتاح، أو الأوصياء، أو الحساب الذكي، أو سياسة الاسترداد |
أكبر خطأ للمستخدم | فقدان العبارة أو كشفها | عدم فهم الاسترداد |
قابلية النقل | عالية غالبًا إذا كانت متوافقة مع المعايير الشائعة | تعتمد على تصميم المحفظة |
تجربة المبتدئ | مرهقة غالبًا | أسهل عادةً |
طبيعة المخاطر الرئيسية | سرّ واحد قوي | عدة مخاطر تعتمد على التصميم |
المحفظة التي تعتمد على عبارة الاسترداد بسيطة وقاسية. سرّ واحد يتحكم في كل شيء.
أما المحفظة الخالية منها فقد تكون أكثر تسامحًا، لكن فقط إذا كان نموذج الاسترداد واضحًا. لا يجب أن يضطر المستخدم إلى التخمين بشأن ما يحدث بعد فقدان الهاتف، أو فشل نقل البيانات إلى جهاز جديد، أو تعطّل خدمة المزوّد.
لمقارنة أعمق بين نموذج مفاتيح المرور ونموذج MPC، اطّلع على مقال walllet.com walllet.com مقابل ZenGo.
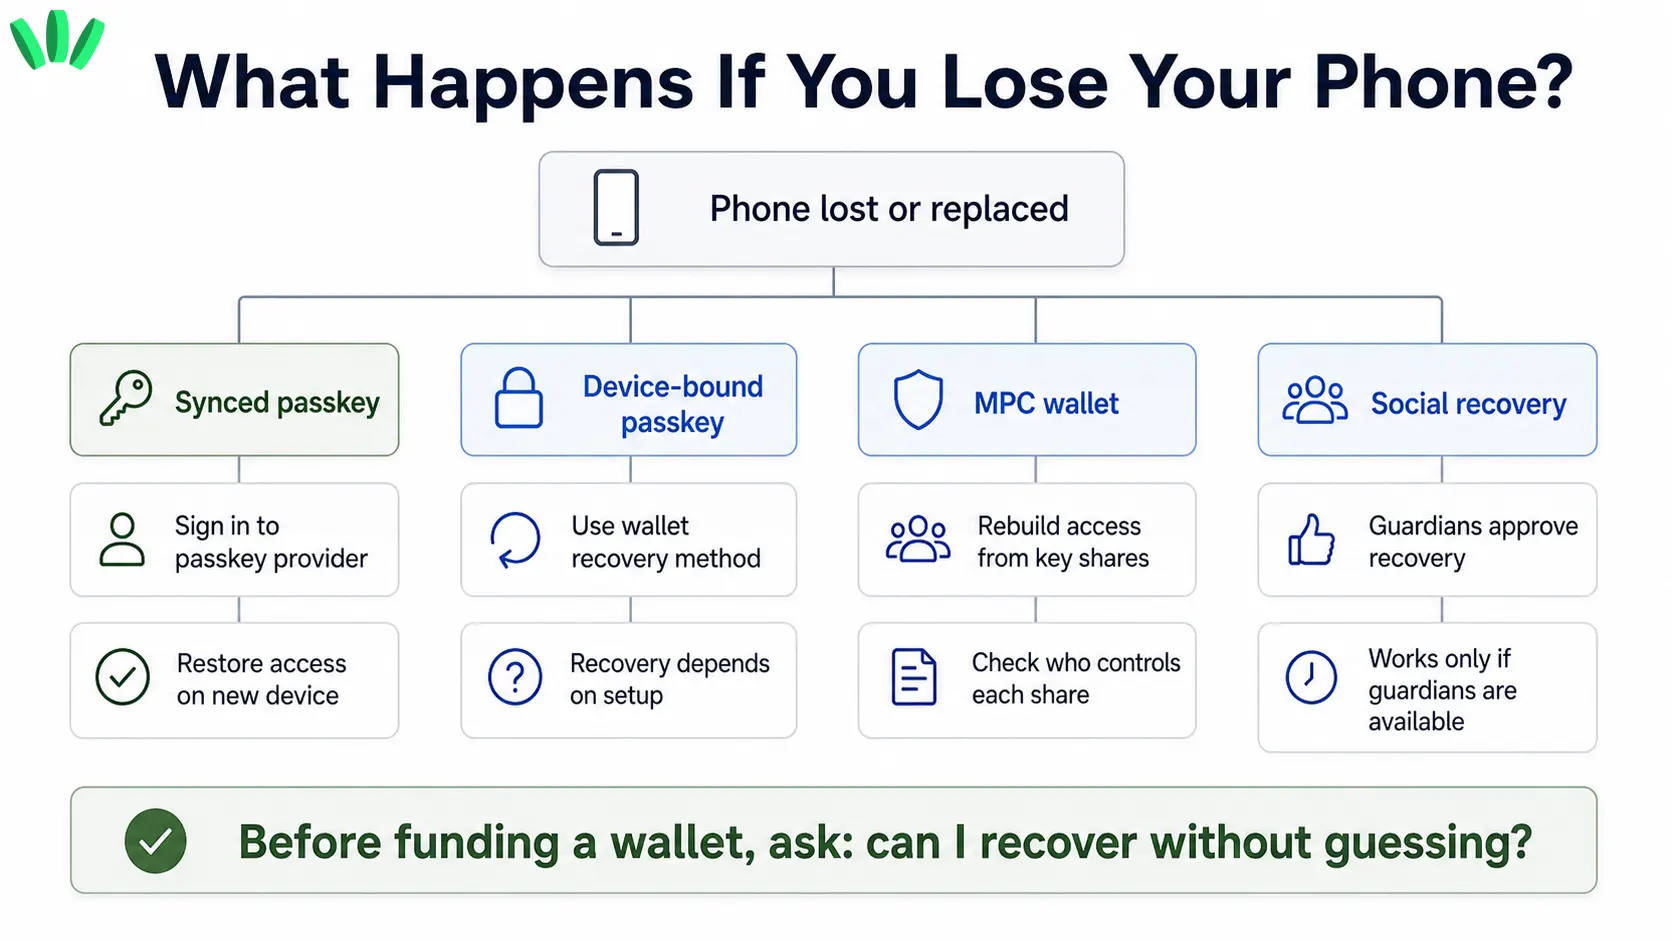
ماذا يحدث إذا فقدت هاتفك مع محفظة خالية من عبارة الاسترداد؟
هذا عادةً أول خوف حقيقي. ومن الطبيعي أن يكون كذلك.
إذا كانت المحفظة تستخدم مفاتيح مرور متزامنة، فقد تتمكن من استعادة الوصول على جهاز جديد عبر مزوّد مفاتيح المرور نفسه. قد يكون ذلك مريحًا، لكنه يجعل أمان حساب ذلك المزوّد أكثر أهمية.
إذا كانت المحفظة تستخدم مفتاح مرور مرتبطًا بالجهاز، فقد لا ينتقل الوصول تلقائيًا إلى هاتفك الجديد. قد يقلّل ذلك من الاعتماد على السحابة، لكنه يعني أن المحفظة تحتاج إلى مسار استرداد آخر.
إذا كانت المحفظة تستخدم MPC، فقد يتطلب الاسترداد إعادة بناء الوصول من عدة أجزاء. والسؤال المهم هو من يتحكم في هذه الأجزاء، وهل يستطيع أحد إعادة بناء الوصول من دونك.
إذا كانت المحفظة تستخدم الاسترداد الاجتماعي، فقد يساعد الأوصياء الموثوقون على استعادة الوصول. قد ينجح ذلك جيدًا، لكن فقط إذا اختير الأوصياء بعناية ولم يكن من السهل الضغط عليهم أو فقدان التواصل معهم أو اختراقهم.
الإجابة الحقيقية هي: الأمان عند فقدان الهاتف يعتمد على تصميم الاسترداد في المحفظة، لا على عبارة "بلا عبارة استرداد".
هل تحميك المحافظ الخالية من عبارة الاسترداد من التصيّد؟
يمكنها أن تقلّل التصيّد الذي يستهدف عبارة الاسترداد. فإذا لم تكن هناك عبارة يكتبها المستخدم، لا يستطيع موقع مزيف أن يطلبها ببساطة.
كما يمكن لمفاتيح المرور أن تساعد في تقليل التصيّد عند تسجيل الدخول لأنها تعتمد على بيانات اعتماد مشفّرة بدل كلمات مرور قابلة لإعادة الاستخدام.
لكن التصيّد عبر المعاملات مشكلة منفصلة. فتطبيق dApp مزيف، أو توكن احتيالي، أو موافقة خبيثة، أو هجوم هندسة اجتماعية، كلها قد تسبب ضررًا إذا وقّع المستخدم على الشيء الخطأ.
لهذا تهمّ شاشة الموافقة في المحفظة كثيرًا. يجب أن تساعدك على فهم ما توافق عليه.
كيف تتحقق من أمان محفظة خالية من عبارة الاسترداد قبل استخدامها
قبل نقل مبالغ كبيرة، أجب عن هذه الأسئلة:
من يستطيع توقيع المعاملات؟ من يستطيع استرداد المحفظة؟ هل يستطيع المزوّد نقل الأموال دونك؟ ماذا يحدث إذا فقدت هاتفك؟ ماذا يحدث إذا انتقلت من iPhone إلى Android أو من Android إلى iPhone؟ هل الاسترداد مشروح بلغة بسيطة؟ هل تُعرض المعاملات بشكل مفهوم قبل موافقتك؟ هل تحذّرك المحفظة من العقود المشبوهة أو الموافقات الخطرة؟ هل يمكنك النقل أو الاسترداد دون أن تبقى عالقًا لدى مزوّد واحد؟
إذا لم تستطع الإجابة عن هذه الأسئلة، فابدأ بمبلغ صغير جدًا.
وهنا تفيد أيضًا قائمة تحقق أشمل لاختيار المحفظة. فـ قائمة التحقق لاختيار أفضل محفظة من walllet.com مفيدة لأنها تبني اختيار المحفظة على الاستخدام الفعلي والاسترداد والرسوم والأمان وسهولة الاستخدام، لا على الضجيج الإعلاني.
هل يمكن أن تكون المحفظة الخالية من عبارة الاسترداد ذاتية الحفظ؟
نعم. يمكن أن تكون ذاتية الحفظ إذا كان مزوّد المحفظة لا يستطيع نقل الأموال دون إذن المستخدم.
غياب عبارة الاسترداد لا يعني تلقائيًا أن الأموال محفوظة لدى طرف ثالث. ووجود مساعدة في الاسترداد لا يعني ذلك تلقائيًا أيضًا. ما يهم هو بنية التوقيع.
يجب أن توضّح المحفظة ذاتية الحفظ الخالية من عبارة الاسترداد أن التحكم في يد المستخدم. ويجب أن تشرح الاسترداد دون أن تدّعي أن التعقيد قد اختفى.
كيف يقلّل walllet.com مخاطر عبارة الاسترداد دون إخفاء المقايضات
يجب أن تقلّل المحفظة المفيدة الخالية من عبارة الاسترداد عبء العبارة، وأن تجعل في الوقت نفسه الاسترداد والموافقة على المعاملات أسهل فهمًا.
وهذا هو موقع walllet.com العملي في هذا النقاش. فهو مبني على الحفظ الذاتي دون عبارة استرداد، ومفاتيح المرور، والمصادقة بالقياسات الحيوية، وطلبات موافقة أوضح على المعاملات. والهدف هو تخفيف عبء عبارة الاسترداد القديم مع مساعدة المستخدمين على رؤية ما يوقّعون عليه.
الخطوة الأولى الصحيحة صغيرة. أنشئ walllet، وأضف مبلغًا تجريبيًا صغيرًا، وأرسل أو استلم معاملة بسيطة، وتحقق من وضوح مسار الاسترداد والتوقيع قبل نقل أموال أكثر. نزّل walllet وابدأ بمبلغ تجريبي صغير. افهم مسار الاسترداد والتوقيع أولًا، ثم قرّر هل تنقل المزيد.
الخلاصة
المحافظ الخالية من عبارة الاسترداد ليست دروعًا سحرية. إنها نماذج أمان مختلفة.
أفضل محفظة من هذا النوع هي التي تفهم كيف يمكن أن تفشل قبل أن يحدث أي خطأ. إذا كنت تعرف كيف يعمل التوقيع والاسترداد، وما الذي يستطيع المزوّد فعله وما لا يستطيع، وكيف تُعرض الموافقات، فأنت لا تشتري شعارًا. أنت تختار محفظة وعيناك مفتوحتان.
مقالات ذات صلة
العملات الرقمية وWeb3: شرح المحافظ والشبكات والأمان
أفضل المحافظ الخالية من عبارة الاسترداد في 2026
محاكاة المعاملات: اعرف ما ستفعله المعاملة قبل أن توقّعها
ما هو الـ Rug Pull في العملات الرقمية؟ علامات التحذير، والأنواع الصريحة والخفية، وكيف تحمي نفسك
