المحفظة لا تكون آمنة لأن شكلها أنيق. تكون آمنة عندما يظل نموذج الحماية فيها منطقياً حتى في أسوأ أيامك. هذا دليل عملي لتقييم أمان المحفظة قبل أن تحمّل أي شيء أو تودع أو توقّع. ستتعلم في هذا المقال كيف تقيّم أمان المحفظة قبل أن تستخدمها.
باختصار
إذا أردت أن تعرف هل المحفظة آمنة، فلا تبدأ بالصفحة الرئيسية، بل بالنموذج الذي تقوم عليه.
اسأل: من يتحكم في المفاتيح أو صلاحية التوقيع، وكيف تعمل الاستعادة إذا ضاع هاتفك، وهل تشرح المحفظة ما توقّع عليه بلغة بسيطة، وهل تساعدك على ملاحظة الموافقات الخطرة قبل تأكيدها.
المحفظة الجيدة لا تحميك من المخترقين فقط. بل تحميك أيضاً من القرارات المتسرعة، والرسائل الغامضة، وطرق الاستعادة الهشّة.
لهذا فإن المحفظة الأكثر أماناً عادةً هي التي تجمع بين تصميم تقني قوي وتجربة استخدام تقلّل الأخطاء البشرية.
اختيار المحفظة قرار يبدو بسيطاً حتى يتوقف فجأة عن كونه كذلك.
ذو صلة: أفضل محفظة للمبتدئين: ما الذي تبحث عنه قبل تحميل أي شيء
للوهلة الأولى، تبدو معظم المحافظ متشابهة. كلها تعد بالأمان والحفظ الذاتي والسرعة والتحكم ودخول سهل إلى Web3. لقطات الشاشة نظيفة. وصفحة التعريف تقول كل الكلمات الصحيحة. ووصف متجر التطبيقات يبعث على الاطمئنان. لكن أمان المحفظة ليس مسألة علامة تجارية. إنه مسألة نظام.
السؤال الحقيقي هو:
ما الذي تطلب مني هذه المحفظة أن أثق به بالضبط، وماذا يحدث إذا حدث خطأ ما؟
هذا هو الفرق بين محفظة تشعر بأنها آمنة ومحفظة آمنة فعلاً.
هذا الدليل مخصّص للحظة التي تسبق القرار. قبل التحميل. قبل نقل الأموال. قبل توقيع أول موافقة. إذا كنت تعرف أساسيات المحافظ وتريد طريقة أوضح للحكم على أيها يستحق ثقتك، فابدأ من هنا.
ما الذي يجعل المحفظة آمنة فعلاً
المحفظة الآمنة تتقن أربعة أمور.
أولاً، تمنحك نموذج تحكم واضحاً ومتيناً. يجب أن تفهم من يستطيع اعتماد المعاملات وبأي شروط.
ثانياً، تمنحك طريقة استعادة يمكنك شرحها بهدوء في جملة واحدة. إذا ضاع هاتفك أو سُرق أو استبدلته أو أعدت ضبطه، يجب أن تعرف مسبقاً كيف تستعيد الوصول وعلى ماذا تعتمد هذه الاستعادة.
ثالثاً، تساعدك على فهم ما توافق عليه. هنا، شاشة التأكيد المربكة ليست عيباً شكلياً. إنها ثغرة أمنية.
رابعاً، تقلّل الأخطاء البشرية التي يمكن تجنبها. كثير من خسائر المحافظ لا تحدث لأن التشفير فشل، بل لأن المنتج طلب من أشخاص عاديين أن يتصرفوا كخبراء أمن.
هذه النقطة الأخيرة أهم مما يدركه كثيرون. عملياً، الأمان الجيد لا يتعلق فقط بما تمنعه المحفظة، بل أيضاً بما تسهّله وما تصعّبه وأين تبطئك لتراجع.
ما الذي تقيّمه | لماذا يهم | علامة جيدة | علامة خطر |
|---|---|---|---|
نموذج التحكم | تحتاج إلى معرفة من يستطيع فعلاً اعتماد المعاملات ونقل الأموال. | تشرح المحفظة بوضوح من يتحكم في المفاتيح أو صلاحية التوقيع وكيف يعمل هذا التحكم. | تقول المحفظة إنها «آمنة» أو «غير احتجازية» لكنها لا تشرح أبداً بوضوح من يتحكم في الوصول. |
طريقة الاستعادة | أمان المحفظة يساوي قوة نموذج الاستعادة فيها في أسوأ أيامك. | يمكنك أن تشرح بهدوء في جملة واحدة كيف تعمل الاستعادة إذا ضاع هاتفك أو سُرق أو استُبدل. | الاستعادة غامضة، أو مدفونة في لغة تسويقية، أو يستحيل فهمها قبل تمويل المحفظة. |
وضوح التوقيع | شاشات التأكيد المربكة تزيد احتمال الأخطاء المكلفة. | تعرض المحفظة رسائل مفهومة تبيّن الأصل والمبلغ والشبكة والأذونات والوجهة. | تعرض المحفظة رموز تجزئة خاماً أو تفاصيل تقنية مشوشة أو طلبات موافقة غامضة لا يستطيع المستخدم العادي فهمها. |
تحذيرات الموافقات والمخاطر | تحدث خسائر كثيرة عندما يوافق المستخدمون دون علم على أذونات خطرة أو عقود خبيثة. | تحذّر المحفظة من العقود المشبوهة، والموافقات غير المعتادة، والأذونات الخطرة، والرموز الاحتيالية. | تعرض المحفظة فقط «موافقة» و«رفض» دون سياق مفيد أو إشارات تحذير. |
تقليل الأخطاء | يجب أن يقلّل أمان المحفظة الجيد الأخطاء البشرية، لا أن يعتمد على سلوك مثالي. | التجربة الافتراضية تبطئ الإجراءات الخطرة، وتُظهر التفاصيل المهمة، وتساعدك على المراجعة قبل التوقيع. | يبدو المنتج سهلاً فقط لأن تفاصيل أمنية مهمة مخفية أو متجاوزة. |
نموذج الأمان أهم من التسويق
عند مقارنة المحافظ، يبدأ الناس غالباً بالإشارات الخاطئة. شهرة العلامة التجارية أو الضجة على وسائل التواصل أو الواجهة الأنيقة قد تكون سياقاً مفيداً، لكنها ليست الأساس.
الأساس هو نموذج الأمان.
من يتحكم في المفاتيح أو صلاحية التوقيع؟
هذا هو السؤال الأول. إذا كانت المحفظة احتجازية، فهناك طرف آخر يتحكم في الوصول نيابةً عنك في النهاية. وإذا كانت ذاتية الحفظ، فأنت تتحكم في الأصول، لكن تصميم المحفظة لا يزال يحدد كيف يُنشأ هذا التحكم ويُخزَّن ويُستعاد.
لهذا فإن عبارة «غير احتجازية» وحدها لا تكفي. إنها ضرورية، لكنها ليست إجابة كاملة.
قد تظل المحفظة غير الاحتجازية محفوفة بالمخاطر إذا كانت الاستعادة هشّة، أو الموافقات صعبة القراءة، أو إذا جعل المنتج توقيع شيء لا تفهمه سهلاً أكثر من اللازم. بعبارة أخرى، الحفظ الذاتي يخبرك من المسؤول، لكنه لا يخبرك تلقائياً بمدى جودة حماية النظام لهذا التحكم.
السهولة وحدها ليست أماناً
هذه نقطة يسهل إغفالها، لأن السهولة قد تبدو كأنها أمان.
المحفظة التي تُعدّ بلمستين قد تكون فعلاً أفضل تصميماً. أو قد تخفي التعقيد بطرق لم تفحصها بعد. المحفظة الخالية من العوائق ليست غير آمنة تلقائياً، لكنها يجب أن تثير فضولك. ما الذي بُسِّط بالضبط؟ وأي الخطوات اختفت، وما الذي حلّ محلها؟
لهذا يجب أن يكون وراء كل محفظة سهلة سؤال أصعب: هل هي سهلة لأن التصميم صار أذكى، أم لأن تفاصيل مهمة أُبعدت عن النظر؟
طريقة الاستعادة جزء من الأمان
يحكم معظم الناس على الأمان بالتفكير في السرقة. وقليلون يحكمون عليه بالتفكير في الاستعادة. وهذا خطأ.
نموذج الاستعادة جزء من نموذج الأمان. وفي بعض الحالات هو الجزء الأهم.
محافظ عبارة الاسترداد: قابلة للنقل وقوية وسهلة سوء الاستخدام
تعتمد محافظ الحفظ الذاتي التقليدية عادةً على عبارة استرداد (seed phrase). هذه العبارة هي فعلياً نسخة احتياطية رئيسية. وهي قابلة للنقل ومتوافقة مع كثير من المحافظ، وهذه ميزة حقيقية. إذا كنت تعرف ما تفعله، فهي تمنحك استقلالية كبيرة.
لكنها تخلق أيضاً مقايضة حادة. فأي شخص يحصل على هذه العبارة يستطيع عادةً التحكم في المحفظة. لهذا فإن عبارات الاسترداد قوية وخطيرة في الوقت نفسه. وحتى أدلة أمان المحافظ الكبرى لا تزال تعدّ التعامل مع عبارة الاسترداد من أهم نقاط الخطر في الحفظ الذاتي.
محافظ مفاتيح المرور أو بلا عبارة استرداد: مقايضات مختلفة، لا سحر
الأنظمة الحديثة القائمة على مفاتيح المرور (passkeys) تغيّر هذا النموذج. فبدلاً من أن تطلب منك حفظ عبارة سرية بنفسك، تعتمد على تشفير المفتاح العام، والتحقق عبر الجهاز، وأنظمة بيانات اعتماد تدعمها المنصات. وتصف Apple وGoogle وFIDO Alliance مفاتيح المرور بأنها مقاومة للتصيّد، ومصممة بحيث تبقى بيانات الاعتماد الخاصة على جهاز المستخدم، وتبقى البيانات البيومترية على الجهاز ولا تُشارك مع الخدمة.
هذا قد يقلّل نوعاً شائعاً جداً من أخطاء المستخدمين. لكنه لا يعني أن المحفظة «بلا عبارة استرداد» أكثر أماناً تلقائياً في كل الحالات. بل يعني أن المقايضة انتقلت إلى مكان آخر.
الآن تصبح الأسئلة المهمة: ماذا يحدث إذا فقدت كل أجهزتك، وعلى أي حساب أو نظام بيانات اعتماد تعتمد الاستعادة، وهل المحفظة شفافة بشأن هذه الاعتماديات. توضح Apple في وثائقها أن مزامنة مفاتيح المرور واستعادتها تعتمدان على أنظمة محمية لاستعادة الحساب وسلسلة المفاتيح، ويشير إخلاء المسؤولية الخاص بـ walllet إلى نقطة مشابهة من ناحية المنتج: إذا فقدت الوصول إلى جهازك وحساب Apple أو Google المرتبط به، فقد تفقد الوصول بشكل دائم.
لذا إذا كنت تقارن بين محفظة بعبارة استرداد ومحفظة بمفاتيح مرور، فلا تسأل أيهما تبدو أحدث. اسأل أي مقايضة في الاستعادة تفهمها فعلاً وتستطيع إدارتها بمسؤولية.
قاعدة بسيطة للمبتدئين: إذا لم تستطع شرح طريقة الاستعادة قبل استخدام المحفظة، فلا تموّلها بعد.
هذه القاعدة وحدها ستجنّب كثيرين اختيار محفظة للسبب الخطأ.
المحفظة الآمنة يجب أن تجعل الإجراءات الخطرة أسهل فهماً
أمان المحفظة لا يتعلق فقط بحفظ الوصول، بل أيضاً بمراجعة النية.
يجب أن تساعدك المحفظة على الإجابة: ما الذي أوافق عليه، ولأي أصل، وعلى أي شبكة، ولمن، وبأي إذن؟
هذا مهم لأن التأكيدات غير المقروءة تخلق نقاطاً عمياء أمنية. ولهذا السبب تحديداً يتجه نظام Ethereum نحو «التوقيع الواضح» (clear signing) ومعايير عرض منظمة: فالتنسيق الأفضل للمعاملات يقلّل المخاطر على المستخدم لأنه يجعل الموافقات أوضح. ويصف مقترح ERC-7730 صراحةً العرض الواضح بأنه وسيلة لتحسين تجربة التوقيع وتقليل مخاطر هجمات الواجهة الأمامية والتصيّد.
هل تستطيع المحفظة أن تشرح ما توقّع عليه؟
هذا من أفضل الاختبارات العملية التي يمكنك إجراؤها.
إذا عرضت عليك المحفظة رموز تجزئة خاماً أو رسائل غامضة أو تفاصيل تقنية لا يفهمها إلا مستخدم خبير، فالعبء يُلقى عليك. هذا ليس مثالياً. المحفظة الأكثر أماناً يجب أن تحوّل ذلك إلى شيء مفهوم.
يجب أن ترى بلغة بسيطة ما الإجراء الذي يحدث، وأي رمز أو أصل معنيّ، وكم المبلغ المنقول، وما الأذونات الممنوحة، وأين يتم الإجراء.
عندما لا تستطيع المحفظة شرح ذلك بوضوح، فهذه ليست مشكلة في تجربة الاستخدام فقط. إنها مشكلة أمنية.
هل تساعدك المحفظة على ملاحظة الإجراءات المشبوهة؟
المحافظ الجيدة لا تكتفي بـ«موافقة» و«رفض».
بل تساعدك أيضاً على رؤية ما يبدو غير طبيعي. قد يكون ذلك نطاق موافقة غير معتاد، أو تفاعلاً مشبوهاً مع عقد، أو سلوكاً خطراً لرمز، أو عدم تطابق بين ما ظننت أنك تفعله وما يقوله الطلب فعلاً.
هذا أحد أسباب أن تقييم المحفظة يجب أن يشمل أدوات التحكم في الأذونات والمراجعة، لا حماية تسجيل الدخول فقط. فأُطر اختبار أمان المحافظ المستقلة، مثل منهجية Coinspect، تُدرج صراحةً ميزات مثل طلب الإذن لوصول تطبيقات dApp، وعرض الموافقات وإلغائها، والتعامل مع طلبات التوقيع المشبوهة أو غير المتسقة ضمن تقييم أمان المحفظة.
علامات خطر انتبه لها قبل أن تثق بأي محفظة
لا تحتاج إلى فريق تدقيق رسمي لترى كثيراً من علامات التحذير. بعض الفحوص البسيطة تستبعد كثيراً من الخيارات السيئة.
تستحق المحفظة تدقيقاً إضافياً إذا كان موقعها يتحدث باستمرار عن «أمان بمستوى عسكري» لكنه لا يقدّم تقريباً أي شرح بسيط عن التحكم في المفاتيح أو الاستعادة أو مراجعة المعاملات.
ومن العلامات السيئة أيضاً أن تكون طريقة الاستعادة غامضة. إذا كانت الإجابة عن سؤال «ماذا يحدث إذا فقدت هاتفي؟» مدفونة أو غير واضحة أو مليئة بلغة تسويقية، فتوقف عندها. المنتجات الحقيقية تشرح هذا السيناريو بوضوح لأنه من أول ما يحتاج المستخدم الجاد إلى معرفته.
وعلامة خطر أخرى هي المحفظة التي تجعل موافقات المعاملات صعبة الفهم. إذا كانت أهم لحظة في التجربة كلها لا تزال غامضة، فالمنتج يطلب منك ثقة أكثر من اللازم.
ومصدر التحميل مهم أيضاً. أمان المحفظة يبدأ قبل أول معاملة. التحميل من الموقع الرسمي أو من صفحة تطبيق موثّقة يبدو أمراً بديهياً، لكنه لا يزال مهماً. حتى مراكز المساعدة لدى المحافظ الكبرى تحذّر المستخدمين من ضرورة التحقق من المصادر وعدم الاعتماد على صفحات مقلّدة أو روابط غير موثّقة عند التعامل مع برامج المحافظ وتطبيقات dApp.
وأخيراً، كن حذراً من المحافظ التي تقدّم وعوداً مطلقة. لا تستطيع أي محفظة جادة أن تدّعي بصدق أن ميزة واحدة تجعل كل شيء آمناً. منتجات الأمان الحقيقية تشرح المقايضات عادةً، ولا تحكي حكايات خيالية.
أسئلة تطرحها قبل تثبيت أي محفظة
قبل تثبيت أي محفظة، اطرح هذه الأسئلة السبعة.
من يتحكم في المفاتيح أو صلاحية التوقيع؟
كيف أستعيد الوصول إذا ضاع هذا الهاتف أو تعطّل أو استُبدل؟
هل أستطيع فهم ما أوقّع عليه دون الحاجة إلى قاموس للبلوك تشين؟
هل تساعدني المحفظة على ملاحظة الموافقات غير المعتادة أو الإجراءات المشبوهة؟
هل أستطيع عرض التطبيقات المتصلة والأذونات والموافقات وإدارتها؟
هل المحفظة واضحة بشأن ما لا تحميني منه؟
هل المنتج أسهل لأنه مصمم بشكل أفضل، أم لأن تفاصيل أمنية مهمة مخفية؟
إذا قدّمت المحفظة إجابات قوية عن معظم هذه الأسئلة، فأنت على الأرجح أمام خيار يستحق دراسة أعمق.
ما أهم ما يجب أن يهتم به المبتدئ
كثيراً ما يُدفع المبتدئون نحو قوائم فحص متقدمة في وقت مبكر جداً.
في الواقع، أفضل مرشّح أولي أبسط من ذلك.
أنت تريد محفظة تكون فيها طريقة الاستعادة مفهومة، وشاشات الموافقة مقروءة، والتجربة الافتراضية تقلّل الأخطاء الشائعة بدلاً من مضاعفتها. هذا أهم لمعظم الناس من الانشغال بميزات نادرة قد لا يستخدمونها أبداً.
يجب ألا يتطلب الأمان أن تصبح مرتاباً من اليوم الأول. بل يجب أن يجعل العادات الجيدة أسهل في الاتباع.
ولهذا فإن سهولة الاستخدام والأمان ليسا عدوين. في تصميم المحافظ، يمكن أن يعزّز كلٌّ منهما الآخر. المنتج الذي يزيل الخطوات الهشّة، ويقلّل الرسائل الملتبسة، ويعطيك صورة أوضح لما يحدث، يمكن أن يكون أسهل وأكثر أماناً معاً.
كيف تتعامل walllet.com مع أمان المحفظة
من المفيد فهم نهج walllet.com لأنه ينطلق من فرضية مختلفة عن نموذج عبارة الاسترداد القديم.
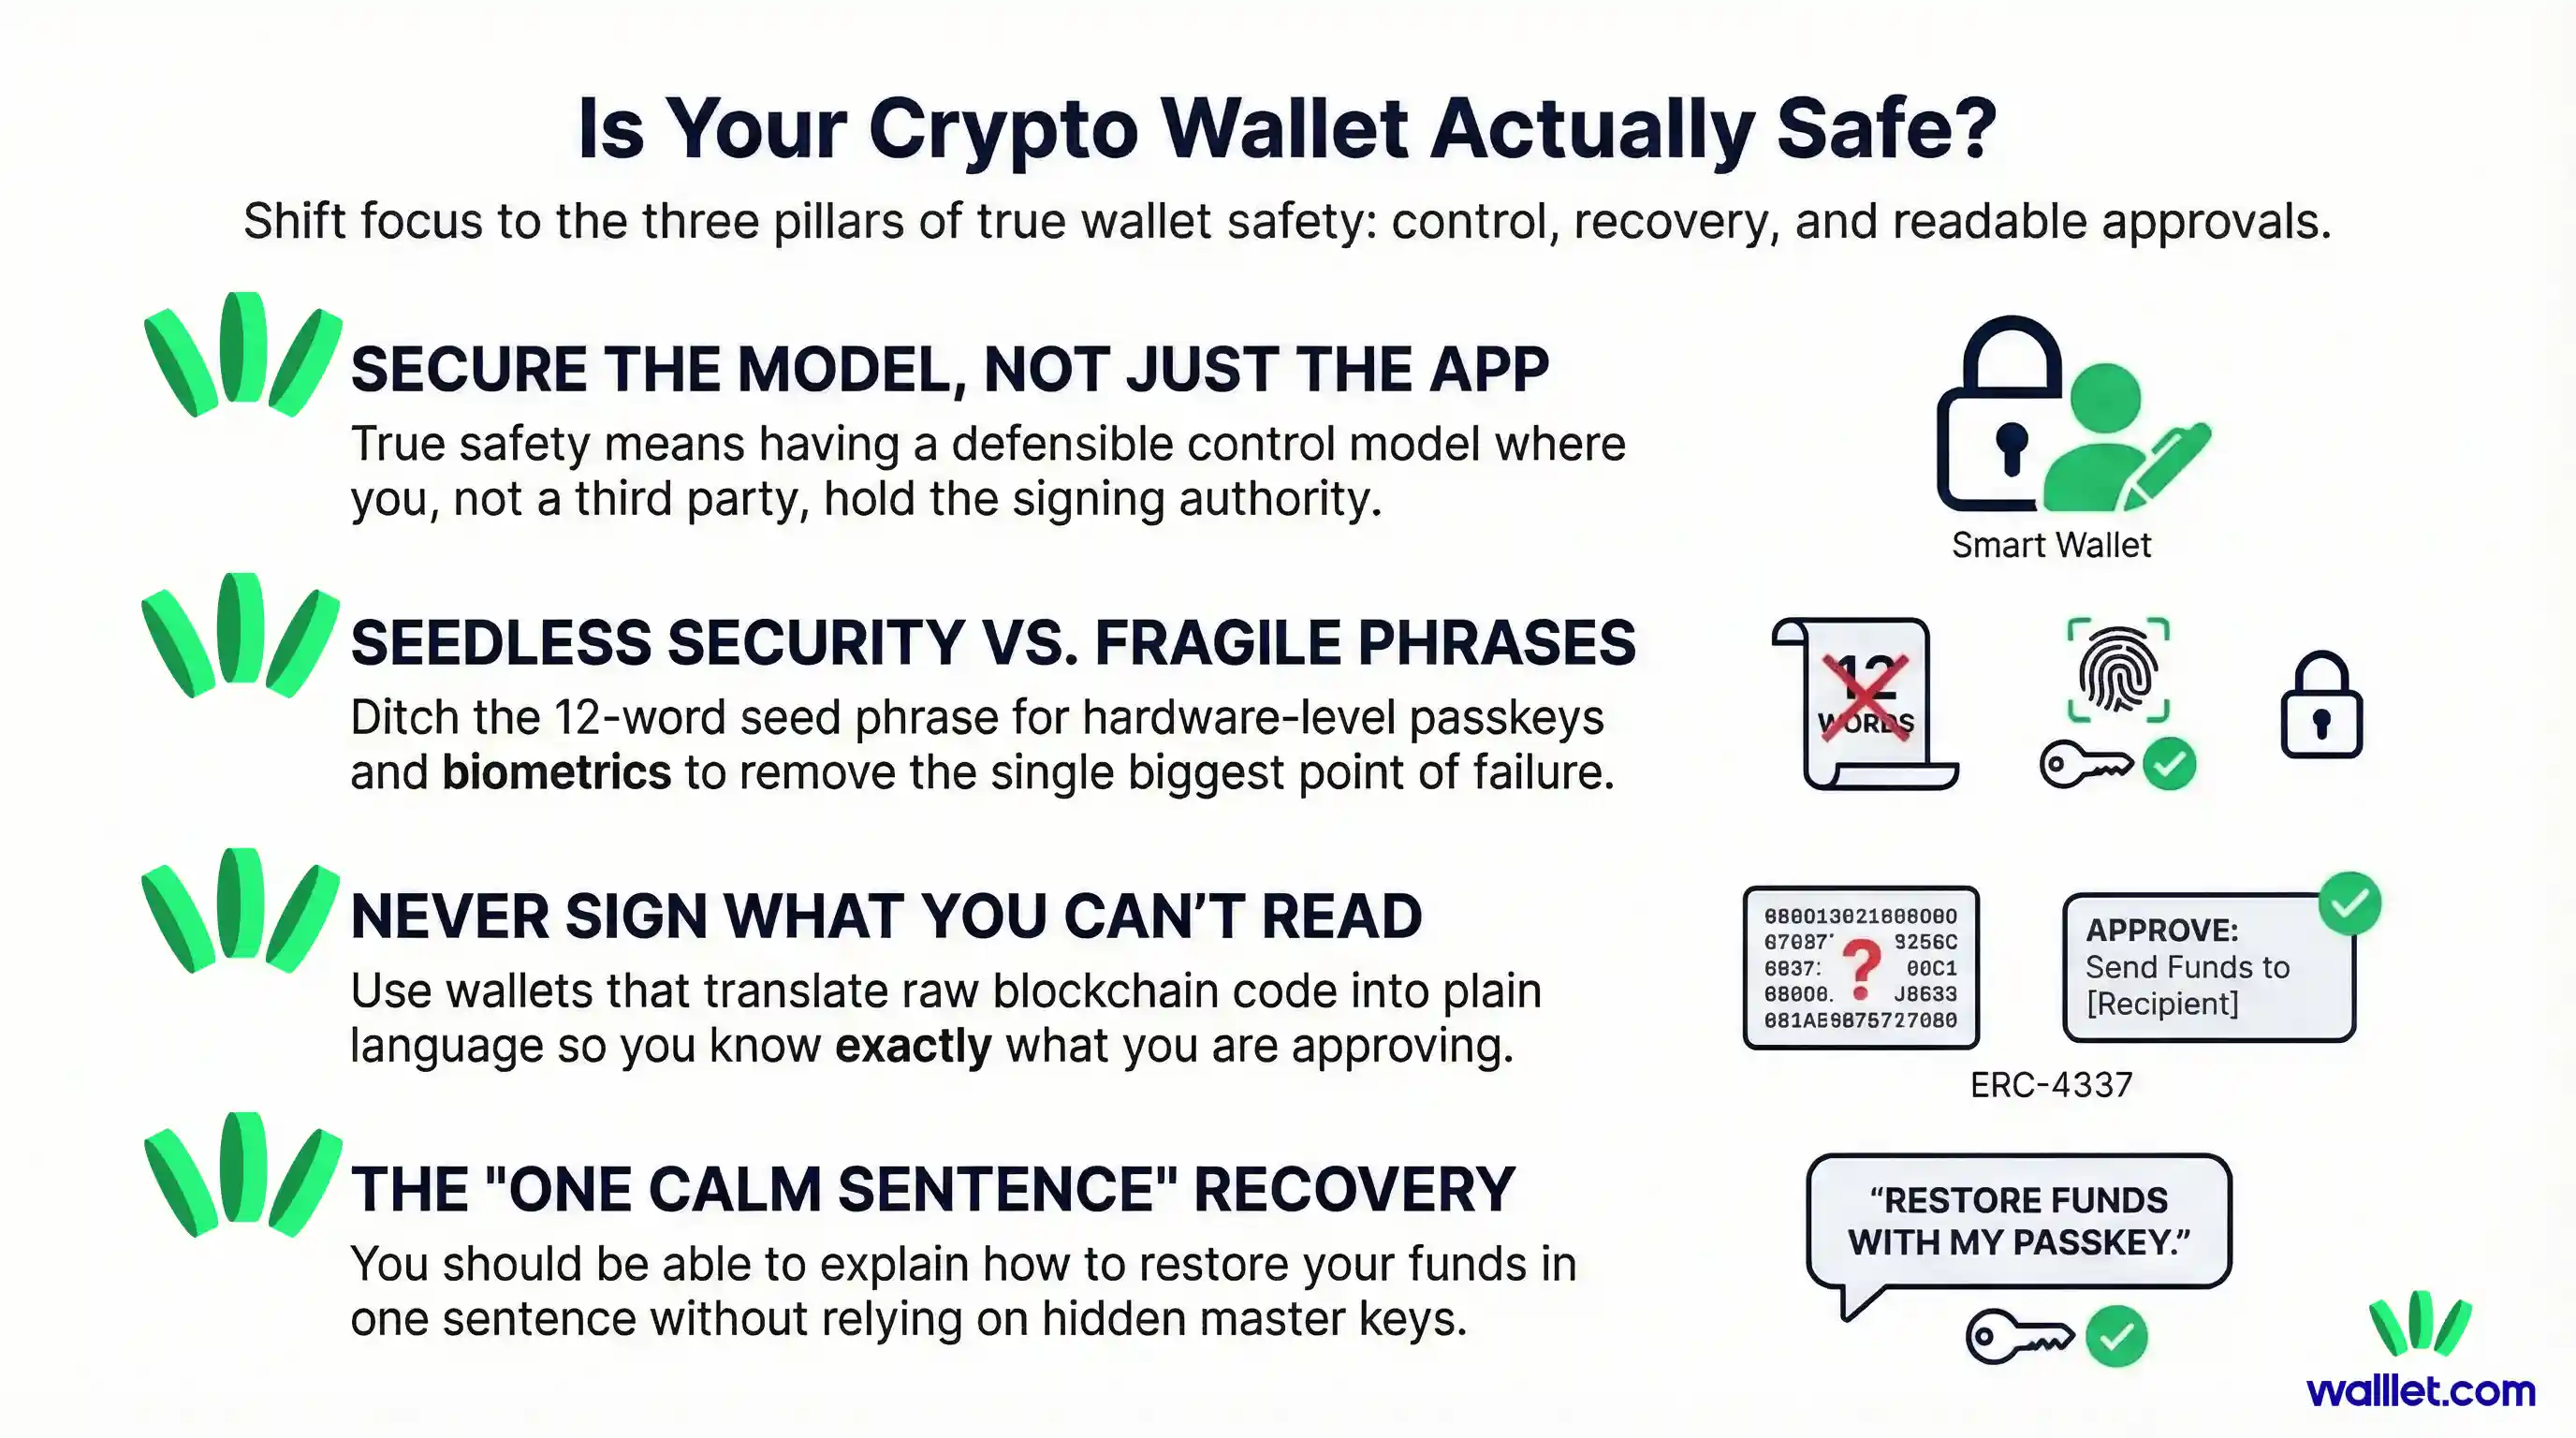
وفقاً لمواد walllet الخاصة بالمنتج، فهي محفظة ذاتية الحفظ تستخدم مفاتيح المرور والتحقق البيومتري، وتحتفظ بالمفتاح الخاص في عتاد جهاز المستخدم، ولا تكشف المفتاح الخاص للمستخدم ولا لـ walllet نفسها. كما تبرز صفحتها على App Store ومقالاتها الرسمية رسائل المعاملات المفهومة، ودعم شبكات متعددة، والتحذيرات من العقود المشبوهة والرموز الاحتيالية والموافقات غير المعتادة.
هذا المزيج مهم لسببين.
أولاً، يهدف إلى إزالة واحدة من أكبر نقاط الفشل تاريخياً في الحفظ الذاتي: التعامل اليدوي مع عبارة الاسترداد. ويقدّم محتوى walllet الحالي ذلك كوسيلة لتقليل التعرّض والأخطاء البشرية في إدارة المفتاح الخاص.
ثانياً، يحاول تحسين الأمان في لحظة التنفيذ، لا عند الإعداد فقط. فملخصات المعاملات المفهومة والتحذيرات في سياقها تساعد المستخدمين على فهم ما هم على وشك الموافقة عليه قبل أن يصبح الخطأ غير قابل للتراجع. وهذا يتماشى مع توجّه القطاع الأوسع نحو توقيع أوضح ومراجعة معاملات أسهل فهماً.
ومع ذلك، تُوضح walllet.com أيضاً اعتماديات الاستعادة. إذ يشير إخلاء المسؤولية في walllet.com إلى أنه نظراً لعدم وجود عبارة استرداد ولا آلية استعادة مركزية، يجب على المستخدمين الحفاظ على الوصول إلى الجهاز المعني وحساب Apple أو Google المرتبط به. هذه مقايضة مختلفة، وليست غياباً للمقايضة.
وهكذا بالضبط يجب الحكم على أي محفظة: ليس بوجود مقايضات أو عدمه، بل بمدى وضوح هذه المقايضات واتساقها وقابليتها للإدارة من قِبل المستخدم الذي صُممت له.
أبسط طريقة لاختيار جيد
إليك النسخة الأقصر.
لا تختر محفظة لأنها تبدو آمنة. اخترها لأنك تفهم نموذج التحكم ونموذج الاستعادة ونموذج التوقيع فيها.
لا تسأل فقط هل هي غير احتجازية. اسأل هل تساعدك على اتخاذ قرارات أكثر أماناً.
لا تحكم على خطوات الإعداد بمعزل عن غيرها. احكم على ما يحدث في يوم سيئ، وفي يوم مستعجل، وفي يوم مربك.
هناك يصبح أمان المحفظة حقيقياً.
وإذا كانت المحفظة تمنحك حفظاً ذاتياً قوياً، ولغة معاملات واضحة، وطريقة استعادة تفهمها فعلاً، فأنت تسير بالفعل في الاتجاه الصحيح. اكتشف كيف تتعامل walllet.com مع الحفظ الذاتي بمفاتيح المرور والموافقات المفهومة وإشارات المخاطر المدمجة على walllet.com.
اقرأ أيضاً
العملات الرقمية وWeb3: شرح المحافظ والشبكات والأمان
محاكاة المعاملات: اعرف ما تفعله المعاملة قبل أن توقّع
ما هو الـ Rug Pull في العملات الرقمية؟ علامات التحذير، والأنواع الحادة والناعمة، وكيف تحمي نفسك
كيف تشتري WBTC بـ USDT: ما الذي تتحقق منه قبل المبادلةمقالات ذات صلة
