قد لا يبدو أخطر هجوم كريبتو في 2026 ككود معطّل. بل قد يبدو كرسالة عادية تصل في أسوأ توقيت ممكن.
يستخدم احتيال الكريبتو بالذكاء الاصطناعي الأتمتة والتخصيص والبحث الأسرع عن الثغرات لخداع المستخدمين، واستنساخ الواجهات، وإساءة استخدام موافقات المحفظة، أو استغلال أنظمة DeFi الضعيفة. لا يستطيع مستخدمو المحافظ التحكم في كل مخاطر البروتوكولات، لكنهم يستطيعون تقليل تعرّضهم باستخدام محافظ ذات تصميم أكثر أمانًا، وقراءة شاشات العمليات بعناية، وتجنّب التوقيع المتسرّع، والحدّ من الموافقات، والتعامل مع كل رسالة عاجلة بريبة.
باختصار
لا يحتاج الذكاء الاصطناعي أن يكون عبقريًا ليكون خطيرًا. يكفي أن يجعل الاحتيال أسرع وأرخص وأكثر شخصية.
اختراقات DeFi واحتيال المحافظ مخاطر مختلفة. فاستغلال البروتوكول قد يضر المستخدمين حتى لو لم يرتكبوا أي خطأ، بينما يحتاج احتيال المحفظة عادةً إلى أن يوقّع المستخدم أو يشارك أو ينقر أو يوافق أو يثق بالواجهة الخطأ.
أكثر عادة آمنة هي التمهّل قبل كل توقيع، خاصة عندما تخلق الرسالة إحساسًا بالعجلة.
تصميم المحفظة الأفضل مهم، لأن الشاشات الواضحة ومفاتيح المرور (passkeys) وتجريد الحسابات (account abstraction) والتحذيرات الأوضح تقلّل احتمال الخطأ البشري.
إذا كنت ما زلت تتعلّم ما الذي يجعل المحفظة آمنة، فابدأ بهذا الدليل العملي حول كيف تعرف أن المحفظة آمنة قبل استخدامها.
لماذا يصعب اكتشاف احتيال الكريبتو بالذكاء الاصطناعي أكثر فأكثر
كان على مستخدمي الكريبتو بالفعل الانتباه إلى أشياء كثيرة: روابط مزيّفة، وموظفو دعم مزيّفون، وشاشات عمليات مربكة، وفخاخ عبارة الاسترداد (seed phrase)، وموافقات تبدو غير مؤذية حتى يتحرك المال.
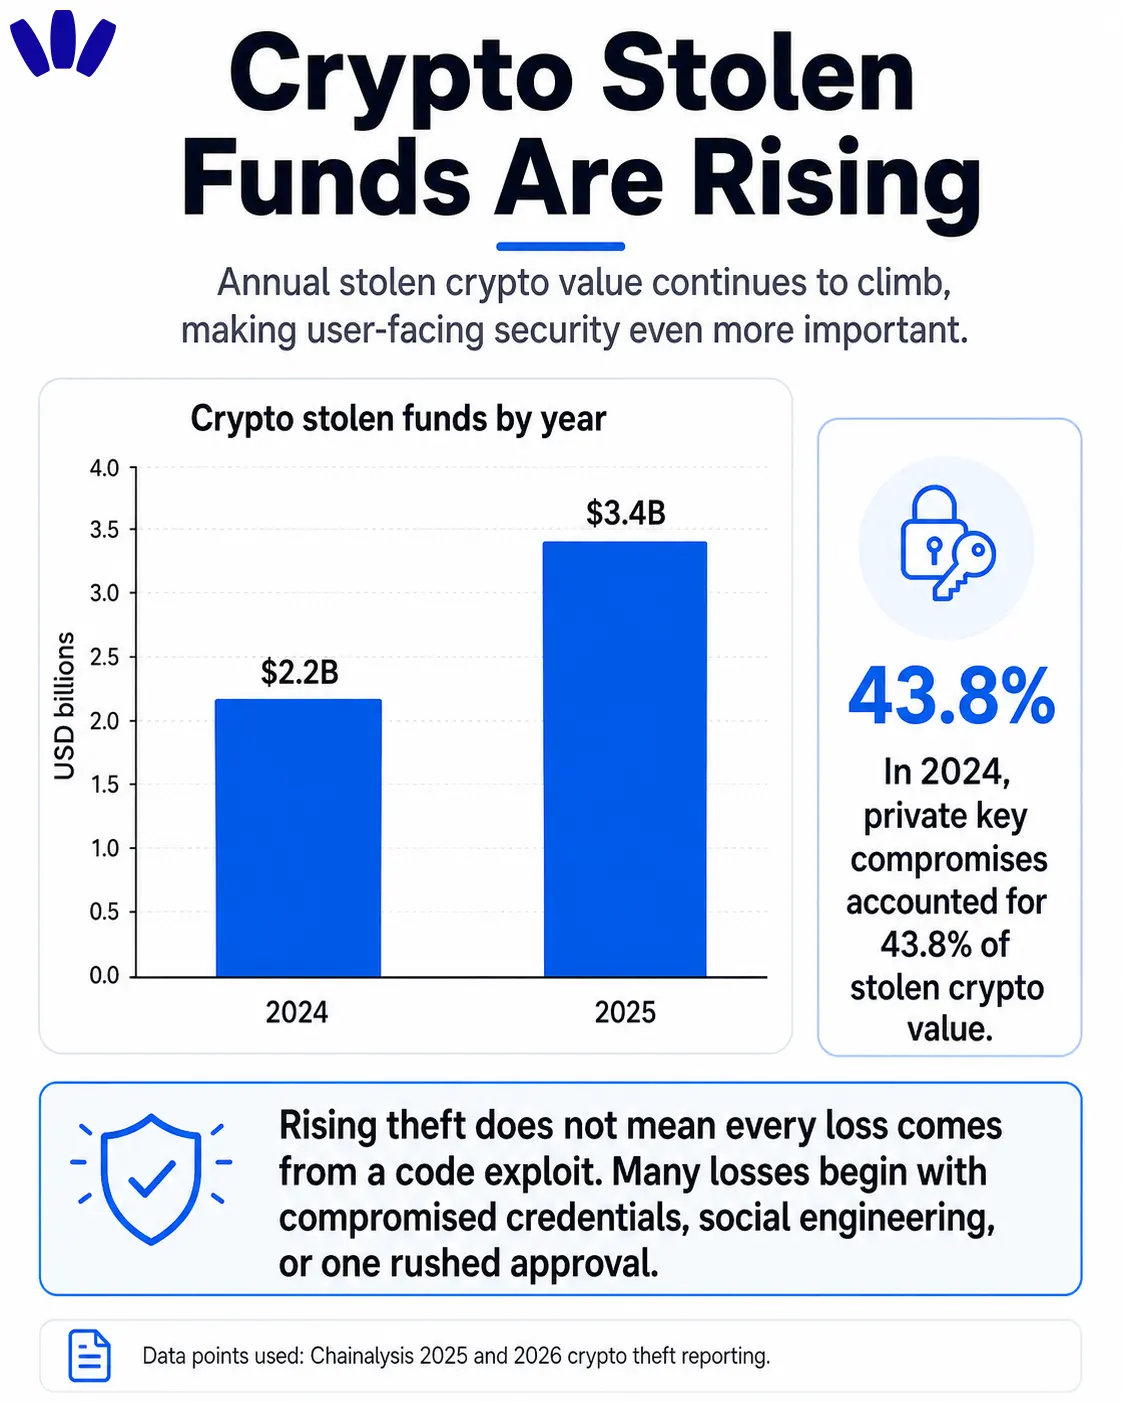
يضيف الذكاء الاصطناعي حدّة أكبر. فهو يساعد المحتالين على كتابة رسائل أفضل، وترجمتها أسرع، وتجربة نسخ أكثر، واستنساخ نصوص التطبيقات، وإنشاء صفحات مركز مساعدة مزيّفة، واستهداف الأشخاص بناءً على نشاط محافظهم العام أو منشوراتهم على وسائل التواصل. النتيجة بسيطة: الاحتيال السيئ يصبح أقل وضوحًا.
هذا مهم لأن كثيرًا من خسائر المحافظ تبدأ بالارتباك. يرى المستخدم صفحة مقنعة، أو يتلقى رسالة “دعم” هادئة، أو يوقّع عملية لا يفهمها تمامًا، أو يمنح موافقة على رمز (token) تعطي عقدًا صلاحيات أكثر من اللازم.
ويزداد دور الذكاء الاصطناعي على الجانب التقني أيضًا. في تجربة أجرتها a16z crypto في 2026، اختبر الباحثون ما إذا كان بإمكان وكلاء الذكاء الاصطناعي الانتقال من اكتشاف ثغرات DeFi إلى إنتاج نماذج إثبات لاستغلالها. ومع معرفة منظّمة بالمجال، ارتفع معدل النجاح في اختبارهم من 10% إلى 70%، رغم أن الوكلاء ظلوا يواجهون صعوبة في بعض خطوات الاستغلال المعقّدة. الفكرة أن الذكاء الاصطناعي قد يصبح مسرّعًا جديًا لمن يعرفون بالفعل أين يصوّبون.
اختراقات DeFi مقابل احتيال المحافظ: ما الذي يستطيع المستخدم التحكم فيه فعلًا؟
قد يكلّف كل من اختراق DeFi واحتيال المحفظة المستخدمين أموالًا، لكنهما لا يأتيان من طبقة المخاطر نفسها.
نوع الخطر | ما الذي يحدث | ما يستطيع المستخدم التحكم فيه | ما لا يستطيع المستخدم التحكم فيه بالكامل |
استغلال البروتوكول | يفشل عقد ذكي أو جسر أو أوراكل أو نظام إدارة | كم من المال يعرّضه لبروتوكول واحد | الأمان الداخلي للبروتوكول |
تطبيق dapp مزيّف | موقع مستنسخ أو خبيث يطلب إجراءً من المحفظة | هل يتصل أو يوقّع | مدى إقناع الصفحة المزيّفة |
إساءة استخدام الموافقات | يمنح المستخدم إذنًا واسعًا لرمز أو عقد | حجم الموافقة، وعادات المراجعة والإلغاء | هل يصبح العقد أو الواجهة خبيثًا لاحقًا |
التصيّد بالذكاء الاصطناعي | رسالة تدفع المستخدم إلى إجراء متسرّع | التمهّل، والتحقق من المصدر، ورفض العجلة | دقة استهداف المهاجم |
هجوم على الوصول إلى المحفظة | يحاول شخص سرقة بيانات الدخول أو عبارات الاسترداد أو الوصول إلى الجهاز | نوع المحفظة، ونظافة الجهاز، وإعداد الاسترداد | الاختراقات على مستوى المنصة أو قواعد البيانات المسروقة |
هذا التمييز مهم لأن المستخدمين كثيرًا ما يلومون أنفسهم على كل شيء. وهذا ليس عدلًا. إذا تعرّض بروتوكول للاستغلال، فقد يتضرر المستخدمون حتى لو تصرّفوا بشكل مثالي. تتابع لوحة الاختراقات في DeFiLlama مليارات الدولارات من القيمة المخترقة إجمالًا عبر الكريبتو وDeFi والجسور، ما يُظهر أن مخاطر البروتوكولات ليست نظرية.
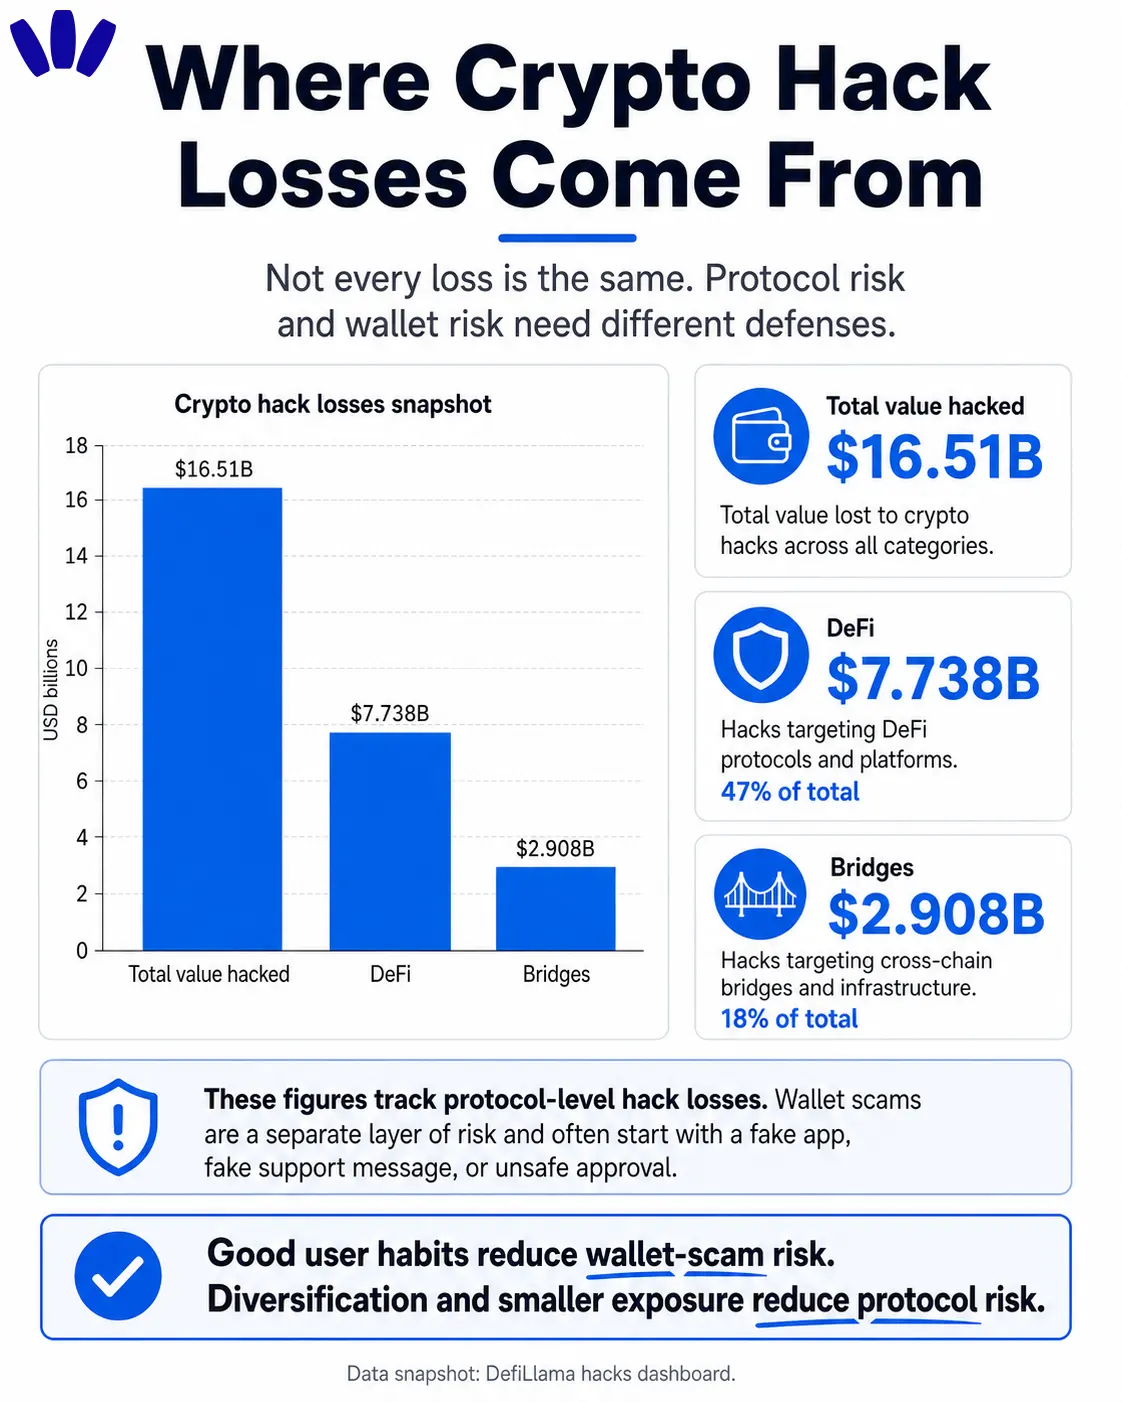
لكن المخاطر التي يتحكم فيها المستخدم حقيقية أيضًا. يمكنك تجنّب التوقيع الأعمى. يمكنك فصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل. يمكنك تجنّب ربط محفظتك الرئيسية بكل تطبيق dapp جديد. يمكنك استخدام محفظة تشرح العمليات بوضوح أكبر. وإذا لم تكن متأكدًا مما يعنيه عنوان المحفظة أو المفتاح الخاص أو حساب Web3 فعلًا، فإن دليل حساب Web3 مقابل عنوان المحفظة مقابل المفتاح الخاص نموذج ذهني مفيد.
الهدف هو تقليل اللحظات التي تتحول فيها نقرة متسرّعة واحدة إلى خسارة دائمة.
كيف يغيّر الذكاء الاصطناعي سطح الهجوم لمستخدمي المحافظ
يغيّر الذكاء الاصطناعي احتيال الكريبتو بجعله يبدو أقل عمومية.
كانت رسالة الاحتيال القديمة ركيكة. أما الجديدة فقد تذكر الشبكة التي تستخدمها، أو الرمز الذي تحتفظ به، أو التطبيق الذي زرته مؤخرًا، أو الخطأ نفسه الذي كنت تحاول حله.
البلوك تشين العامة تسهّل ذلك. نشاط المحافظ مرئي. والملفات الشخصية على وسائل التواصل قابلة للبحث. وأسئلة الدعم تظهر في Discord وX وTelegram وReddit والمنتديات العامة. ويمكن للذكاء الاصطناعي تحويل هذه الأدلة المتفرقة إلى سيناريو موجّه.
الدعم المزيّف يصبح أكثر إقناعًا
تخيّل أن مستخدمًا نشر: “فشلت عملية التبديل (swap) الخاصة بي على Arbitrum”. بعد دقائق، يرد حساب دعم مزيّف بشرح هادئ ومفيد عن الغاز والجسور والموافقات ومزامنة المحفظة. النبرة تبدو مفيدة. والمصطلحات تبدو صحيحة. ثم تطلب الخطوة التالية من المستخدم “التحقق من” المحفظة أو “مزامنتها” أو “إعادة ربطها”.
هذا هو الفخ.
لا تقبل أبدًا مساعدة في استرداد المحفظة عبر الرسائل الخاصة. الدعم الحقيقي لا يطلب عبارات الاسترداد أو المفاتيح الخاصة أو الوصول عن بُعد أو توقيعات غير مفهومة.
تطبيقات dapp المزيّفة تصبح أسهل في الإنتاج
يمكن للذكاء الاصطناعي المساعدة في إنشاء صفحات هبوط، ومقالات مساعدة مزيّفة، وأوصاف رموز، ورسائل خطأ، ونصوص منتجات متقنة. لم يعد تطبيق dapp المزيّف بحاجة إلى أن يبدو هاويًا. يمكن أن يبدو مصقولًا بما يكفي ليُضعف حذرك.
اتبع روتينًا أبطأ. تحقّق من النطاق. افتح التطبيقات من الإشارات المرجعية المحفوظة. احذر من نتائج البحث المموّلة. جرّب بمبلغ صغير قبل نقل أموال كبيرة. وإذا طلبت الواجهة أذونات واسعة، فتوقّف.
إذا كنت تتعامل مع عقود غير مألوفة، فاقرأ دليلنا حول كيف تقرأ العقد الذكي قبل أن تثق به.
العجلة المزيّفة تصبح أكثر شخصية
العجلة أقدم محرّك للاحتيال، لكن الذكاء الاصطناعي يمنحها وقودًا أفضل.
“سيتم تعطيل محفظتك” تبدو سخيفة لكثير من المستخدمين. أما “قد تتم تصفية مركزك في مجمع الإقراض هذا ما لم تُعد الربط قبل تحديث الأوراكل” فتبدو أكثر معقولية بكثير لمن يستخدم DeFi فعلًا.
النمط العاطفي هو الدليل. إذا جعلتك رسالة تشعر بالعجلة أو بالحصار أو بالإحراج أو بالطمع أو بالخوف من تفويت الفرصة، فتعامل مع هذا الشعور كإنذار أمني.
لماذا يزداد تصميم المحفظة أهمية في عصر الذكاء الاصطناعي
لسنوات، بدت نصائح أمان الكريبتو كواجب منزلي: كن حذرًا، وتحقق من كل شيء، ولا تخطئ أبدًا. هذه النصيحة صحيحة، لكنها ناقصة.
المنتج الذي يعتمد على مستخدمين مثاليين ليس آمنًا بما يكفي للحياة اليومية.
يقلّل التصميم الجيد للمحفظة عدد القرارات التي يجب على المستخدم فكّ رموزها تحت الضغط. فهو يجعل اللحظة الخطرة مرئية قبل التوقيع. ويشرح أي أصل يتحرك، وأي إذن يُمنح، وأي شبكة معنية، وما إذا كان الإجراء غير معتاد.
مفاتيح المرور جزء من هذا التحوّل. تصف FIDO مفاتيح المرور بأنها بديل لكلمات المرور صُمّم ليكون مقاومًا للتصيّد، دون سرّ مشترك يكتبه المستخدم أو ينسخه أو يلصقه في صفحة مزيّفة.
كما يغيّر تجريد الحسابات ما تستطيع المحافظ فعله. تصف وثائق ERC-4337 ميزات مثل مخططات التوقيع المخصّصة، والعمليات دون رسوم غاز عبر paymasters، والاستدعاءات المجمّعة، والحسابات الذكية المعيارية، ومنطق الاسترداد. وبالنسبة للمستخدمين، المعنى العملي أبسط: يمكن تصميم المحافظ الذكية بقواعد أمان وسهولة استخدام أفضل من الحسابات القديمة ذات المفتاح الواحد.
إذا أردت نسخة مبسّطة للمبتدئين من هذه البنية، فاقرأ تجريد الحسابات ومحافظ العقود الذكية.
المحافظ دون عبارة استرداد والشاشات الواضحة تقلّل أخطاء المستخدمين
أخطر لحظات الكريبتو هي تلك التي يُطلب فيها من مستخدم عادي اتخاذ قرار عالي المخاطر بلغة غير واضحة. وهنا تحديدًا تهم المحافظ دون عبارة استرداد، ومفاتيح المرور، والقياسات الحيوية، وشاشات العمليات الواضحة.
المحفظة دون عبارة استرداد لا تزيل كل مخاطر الكريبتو. ولا تجعل كل تطبيق dapp آمنًا. ولا تحمي المستخدمين من كل استغلالات البروتوكولات. لكنها قد تقلّل عدة نقاط فشل شائعة: تصيّد عبارة الاسترداد، وإعادة استخدام كلمات المرور، والاسترداد المربك، والتوقيع الأعمى.
ينسجم walllet.com مع هذا التحوّل في الأمان لأنه يركّز على الحفظ الذاتي دون عبارة استرداد، والدخول بمفاتيح المرور، والمصادقة بالقياسات الحيوية، وتجريد الحسابات، ومسارات عمليات يفهمها الإنسان. هذا المزيج مفيد لأن المحفظة لا ينبغي أن تكتفي بتخزين الأصول. بل يجب أن تساعد المستخدمين على فهم اللحظة التي تسبق تحرّك المال.
لشرح أعمق لنموذج الدخول هذا، اقرأ ما هي محفظة مفتاح المرور؟.
ما الذي تتحقق منه قبل توقيع أي شيء؟
قبل التوقيع، اسأل سؤالًا واحدًا بسيطًا:
ما الذي أمنح الإذن بفعله؟
إذا لم توضّح شاشة المحفظة ذلك، فتوقّف. في الكريبتو، قد يوافق التوقيع على الإنفاق، أو يعرض أصلًا للبيع، أو يتفاعل مع عقد، أو يفوّض صلاحية، أو ينقل الأموال عبر جسر، أو يمنح إذنًا يظل فعّالًا بعد اليوم. قائمة تحقق بسيطة تكفي معظم المستخدمين:
قبل أن توقّع | ما الذي تسأل عنه |
النطاق | هل هذا بالضبط التطبيق أو النطاق الذي قصدت استخدامه؟ |
الشبكة | هل الشبكة صحيحة؟ |
الأصل | هل الأصل صحيح؟ |
المبلغ | هل المبلغ واضح؟ |
الإذن | هل هذا إجراء لمرة واحدة أم موافقة مستمرة؟ |
النطاق المسموح | هل يطلب العقد إذنًا أكبر مما يحتاجه الإجراء؟ |
المصدر | هل وصلت إلى هنا من رسالة خاصة أو إعلان أو نتيجة بحث أو رسالة عاجلة؟ |
إذا بدت إجابتان غامضتين، فلا توقّع. الكريبتو يكافئ الصبر أكثر مما يكافئ التهوّر.
تستحق الموافقات اهتمامًا خاصًا من مستخدمي DeFi. فالموافقة على رمز قد تسمح لعقد بنقل الرموز لاحقًا. قد يكون هذا طبيعيًا في عمليات التبديل وتطبيقات DeFi، لكن الموافقات الواسعة أو غير المحدودة تزيد الضرر إذا تعرّض العقد أو الموقع أو مسار المستخدم للاختراق.
ما حجم التعرّض لـ DeFi الذي يُعد كثيرًا؟
يجب أن يتناسب تعرّضك لـ DeFi مع قدرتك على فهم حالة الفشل وتحمّلها.
إذا كنت تستخدم بروتوكولًا بالكاد تفهمه، فلا تضع فيه أموالًا قد يغيّر فقدانها حياتك. وإذا كنت تجرّب تطبيقًا جديدًا، فاستخدم مبلغًا صغيرًا أولًا. وإذا بدا العائد مرتفعًا بشكل غير معتاد، فاسأل أي خطر يدفع ثمنه. وإذا كان على الأموال عبور جسر، فتذكّر أن الجسور كانت تاريخيًا هدفًا رئيسيًا للهجمات.
أكثر بنية آمنة للمستخدمين العاديين هي التقسيم. افصل أموال الاستخدام اليومي عن المدخرات طويلة الأجل. استخدم عمليات تجريبية صغيرة. تجنّب ربط محفظتك الرئيسية بكل تطبيق جديد. ألغِ الموافقات القديمة عندما لا تعود بحاجة إليها. لا تدع خطأً واحدًا يعرّض كل شيء للخطر.
لا يلزم أن يكون ذلك معقدًا. كثير من عادات الأمان القوية مجرد جدران صغيرة داخل البيت، حتى لا يحرق حريق واحد كل الغرف.
لإعداد عملي، اقرأ كم محفظة يجب أن تمتلك؟.
هل يمكن للذكاء الاصطناعي نفسه أن يحمي مستخدمي الكريبتو؟
نعم، لكن فقط عند استخدامه بحذر.
يمكن للذكاء الاصطناعي مساعدة المحافظ وفرق الأمان في رصد الأنماط المشبوهة، وتلخيص العمليات الخطرة، وتحديد النطاقات المزيّفة، والإشارة إلى الموافقات غير الطبيعية، وشرح الإجراءات المعقّدة بلغة بسيطة.
لكن لا ينبغي أن يصبح الذكاء الاصطناعي سلطة عمياء. تسرد OWASP المخاطر الرئيسية لتطبيقات النماذج اللغوية الكبيرة، ومنها حقن الأوامر (prompt injection)، والتعامل غير الآمن مع المخرجات، والصلاحيات المفرطة، والاعتماد المفرط. وفي أمان المحافظ، يعني ذلك أن الذكاء الاصطناعي يجب أن يدعم الحكم البشري، لا أن يحلّ محله.
أفضل استخدام للذكاء الاصطناعي في أمان المحافظ ضيّق وعملي. عبارة “هذا العقد يطلب إذنًا بإنفاق كامل هذا الرمز” مفيدة. أما “هذا الإجراء آمن، ثق بي” فلا تكفي. يحتاج المستخدمون إلى تفسيرات يمكنهم التحقق منها، لا إلى ضوء أخضر سحري.
قد تستخدم المحفظة الجيدة في المستقبل الذكاء الاصطناعي بهدوء في الخلفية. قد تقارن إجراء المستخدم بأنماط احتيال معروفة، أو تُبرز سلوك موافقات غريبًا، أو تلخّص مخاطر العقد، أو تحذّر عندما يبدو مسار dapp غير معتاد. لكن القرار النهائي يجب أن يظل واضحًا ومقروءًا وملكًا للمستخدم.
روتين أكثر أمانًا للاستخدام اليومي للكريبتو
يجب أن يكون الروتين الآمن قابلًا للتكرار.
ابدأ من الروابط المحفوظة، لا من نتائج البحث العشوائية. حدّث تطبيق محفظتك. خذ أمان الجهاز بجدية. تجنّب التوقيع وأنت متعب أو مستعجل أو مشتّت. تعامل مع الرسائل الخاصة على أنها عدائية افتراضيًا. استخدم عمليات تجريبية صغيرة عند التعامل مع شبكة أو جسر أو تطبيق DeFi جديد. راجع الموافقات بانتظام. افصل الأموال اليومية عن الأموال طويلة الأجل.
والأهم من ذلك، اعرف حالة الخطر الخاصة بك. بعض الناس يخطئون عند الحماس. وبعضهم عند الخوف. وبعضهم عندما تفشل عملية ثلاث مرات ويريدون فقط أن تنجح.
المهاجمون يعرفون ذلك. والذكاء الاصطناعي يساعدهم على الضغط على نقطة الضعف بدقة أكبر.
الخلاصة
لن ينهي الذكاء الاصطناعي أمان الكريبتو. لكنه سيجعل الأمان الضعيف أكثر كلفة. أفضل دفاع لمستخدمي المحافظ هو طريقة أهدأ في إدارة سلوكك: تمهّل قبل التوقيع، وقلّل الضرر الذي يمكن أن تسببه موافقة واحدة، ولا تثق بالعجلة، وافصل الأموال حسب الغرض، واختر أدوات تجعل اللحظات الخطرة أسهل في الفهم.
مستقبل أمان المحافظ سيكون مجموعة من المكابح الصغيرة: شاشات أوضح، ومصادقة أقوى، وتحذيرات أذكى، واسترداد أكثر أمانًا، ومستخدمون يعرفون متى يتوقفون.
تريد الحفظ الذاتي دون قلق عبارة الاسترداد؟ جرّب walllet.com وابدأ بمبلغ تجريبي صغير. أنشئ محفظة بمفاتيح المرور ودخول يدعم القياسات الحيوية، ثم انتبه إلى طريقة شرح كل عملية قبل أن توقّع. أفضل تجربة محفظة هي التي تساعدك على فهم ما سيحدث.
قراءات ذات صلة
الكريبتو وWeb3: المحافظ والشبكات والأمان بشرح مبسّط
محاكاة العمليات: اعرف ما تفعله عملية الكريبتو قبل أن توقّع
أفضل ممارسات أمان الكريبتو في 2026: احمِ محفظتك من الاختراقات والاحتيال
