Çoğu wallet drainer saldırısı seed phrase'inizi çalmaz. Sizi kendi çıkış biletinizi imzalamaya kandırır.
Wallet drainer, bir saldırganın token'larınızı veya NFT'lerinizi taşımasına izin veren bir işlemi, izni veya imzayı onaylamanız için sizi kandıran kötü niyetli bir Web3 dolandırıcılık akışıdır. Genellikle seed phrase'inize ihtiyaç duymaz. Tek bir tehlikeli tıklama için güveninize, aceleniz veya kafa karışıklığınıza ihtiyaç duyar. Bu yazıda wallet drainer'ın ne olduğunu, drainer dolandırıcılıklarının onayları ve imzaları nasıl kullandığını, bir saldırıdan sonra ne yapmanız gerektiğini ve daha net bir cüzdan arayüzünün riski nasıl azaltabileceğini öğreneceksiniz.
Özet
Wallet drainer genellikle bir blokzincir hack'i değil, bir izin dolandırıcılığıdır. Saldırgan, sizi zararlı bir şeyi onaylamaya ikna ederek kazanır.
Yaygın yemler arasında sahte mint sayfaları, sahte airdrop'lar, klon dApp'ler, sahte destek ve acele ettiren geri sayım dili var.
En tehlikeli istekler çoğu zaman token onaylarını, NFT operatör onaylarını, permit tarzı imzaları veya Permit2 akışlarını içerir; cüzdan arayüzü belirsizse bunları yanlış anlamak kolaydır.
Kötü bir şey imzaladığınızı düşünüyorsanız hız önemlidir: etkileşimi durdurun, son onayları gözden geçirip iptal edin ve risk hâlâ sürüyorsa kalan varlıkları taşıyın.
walllet.com'un seed phrase gerektirmeyen tasarımı, rutin seed phrase riskini ortadan kaldırır ve ürün daha net işlem isteklerini öne çıkarır; ama hiçbir uygulama, onayladığınız kötü niyetli bir izni güvenli hale getiremez.
Wallet drainer nedir?
Wallet drainer, kurban zararsız görünen bir şeyi onayladıktan sonra cüzdanı boşaltmak için kurulmuş kötü niyetli bir site, script veya sözleşme akışıdır. Kaçırılması kolay asıl nokta şu: saldırgan çoğu zaman önce cüzdanı kırmaz, blokzinciri hack'lemez veya seed phrase'i çalmaz. Kullanıcının, zararı verecek bir izni veya imzayı onaylamasını sağlar.
Bu yüzden "cüzdanım hack'lendi" demek çoğu zaman eksik bir teşhistir. Bazen cüzdan klasik anlamda hiç hack'lenmemiştir. Bazen kullanıcı sahte bir mint sitesine bağlanmış, kötü niyetli bir Permit veya Permit2 mesajı imzalamış, sınırsız bir token harcama izni vermiş ya da isteğin gerçekte ne anlama geldiğini fark etmeden bir NFT koleksiyonunda setApprovalForAll izni vermiştir.
En basit zihinsel model şu:
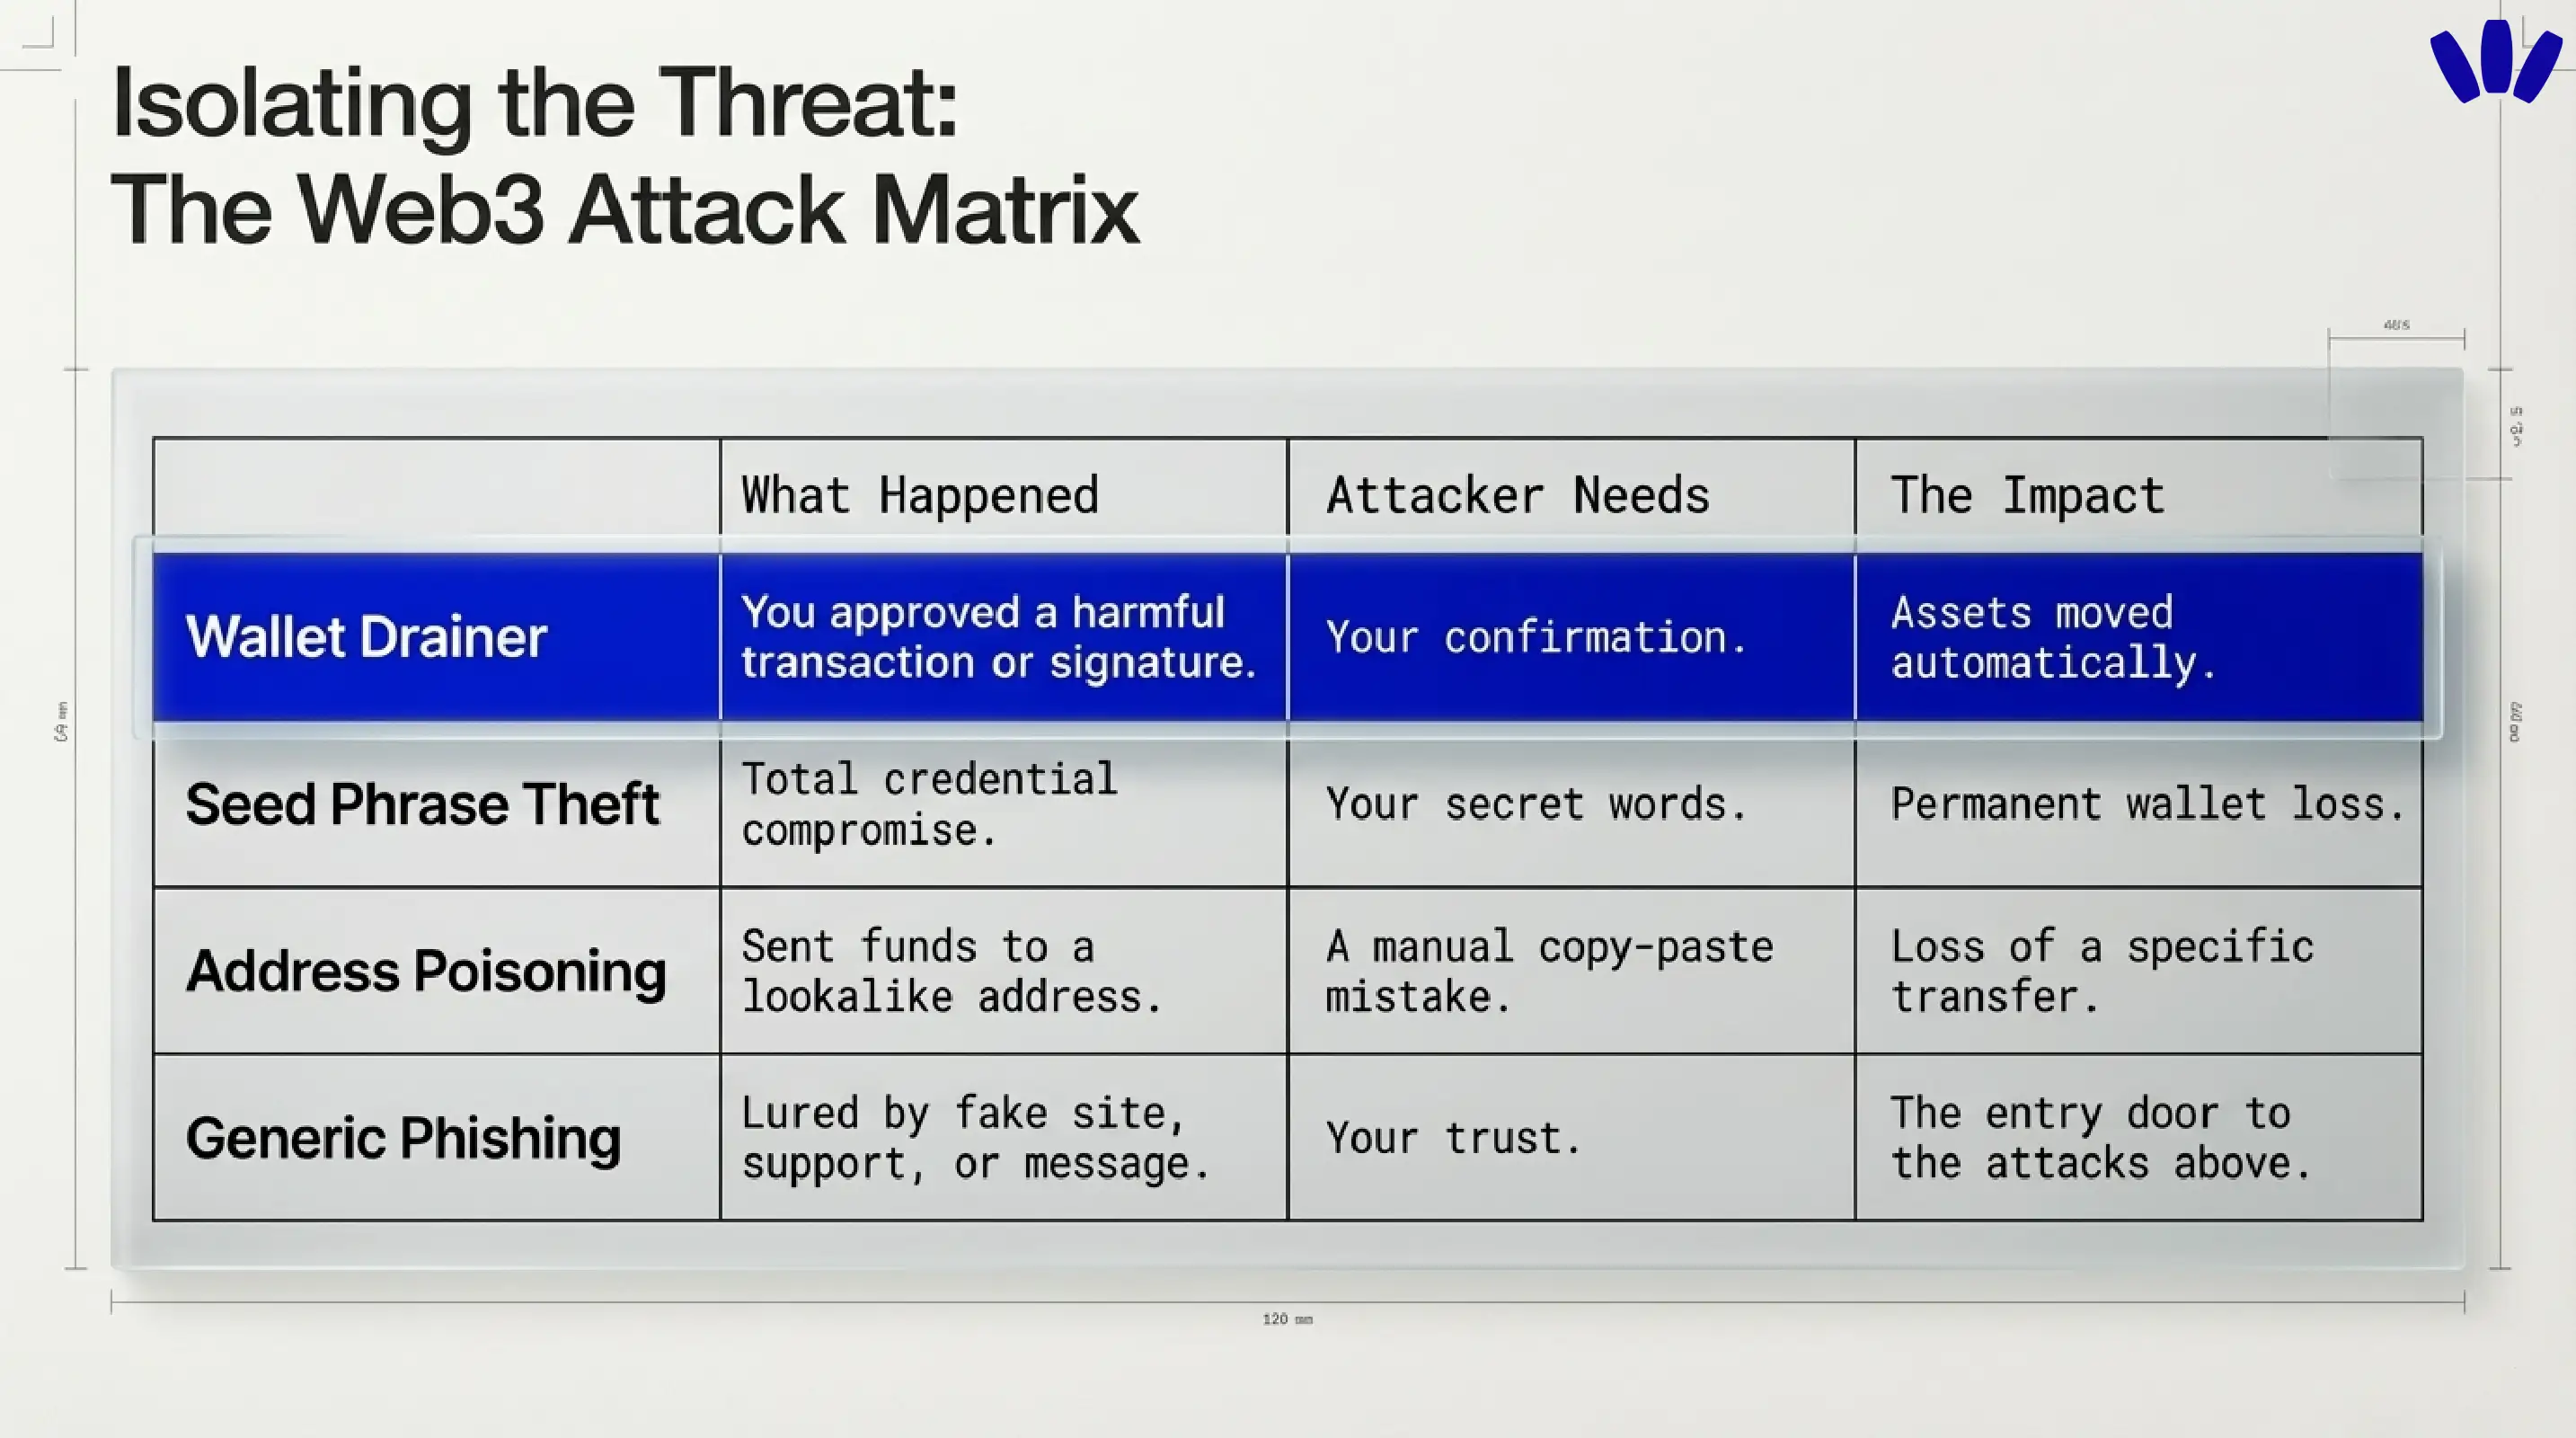
Durum | Gerçekte ne oldu | Saldırganın neye ihtiyacı vardı | Neden önemli |
Wallet drainer saldırısı | Zararlı bir işlemi, onayı veya imzayı onayladınız | Sizin onayınız | Varlıklar hızlıca ve çoğu zaman otomatik olarak taşınabilir |
Seed phrase veya özel anahtar hırsızlığı | Saldırgan tam erişim bilgilerini ele geçirdi | Sizin gizli bilginiz | Cüzdanın tamamı kalıcı olarak ele geçirilmiş olabilir |
Adres zehirleme | Fonları benzer görünen bir adrese gönderdiniz | Sizin kopyala-yapıştır hatanız | Cüzdan "boşaltılmadı" ama kayıp aynı hissettirir |
Genel kimlik avı (phishing) | Sahte bir mesaj, site veya destek hesabıyla kandırıldınız | Sizin güveniniz | Phishing çoğu zaman drainer saldırısının giriş kapısıdır |
Bu ayrım önemlidir, çünkü çözüm hatanın türüne bağlıdır. Drainer olayı çoğu zaman onaylar ve izinlerle ilgilidir. Seed phrase hırsızlığı tüm erişim bilgilerinin ele geçirilmesidir. Adres zehirleme ise yanlış yere gönderme sorunudur. Birbirleriyle örtüşürler ama aynı şey değildirler.
Wallet drainer'lar neden bu kadar etkili?
Drainer'lar işe yarar, çünkü kriptonun sert bir tasarım gerçeği vardır: blokzincir geçerli görünen onayları geçerli onay olarak kabul eder. Yanlış şeyi onaylarsanız zincir, acele edip etmediğinizi, kafanızın karışıp karışmadığını veya kandırılıp kandırılmadığınızı sormak için durmaz. walllet'in kullanım koşulları bunu açıkça belirtir. Bir blokzincir işlemini onayladığınızda geri alınamaz bir talimat verirsiniz ve kötü niyetli dApp'ler veya akıllı sözleşmeler ciddi kayıplara yol açabilir.
Psikolojik taraf da teknik taraf kadar önemlidir. CISA'nın güvenlik rehberi, aciliyet, duygusal baskı, şüpheli bağlantılar ve güvenilir görünen taklitlerin klasik phishing bileşenleri olduğu konusunda uyarır. Drainer sayfaları tam olarak bu tarifi kullanır, sadece Web3 kostümü giymiştir. Sayfa size bir airdrop'un süresinin dolduğunu, bir mint'in neredeyse tükendiğini, cüzdanınızın "doğrulanması" gerektiğini veya desteğin "sahipliğinizi kanıtlamanızı" istediğini söyler. Teknik numara, çok insani bir anın içine gizlenir.
Wallet drainer'lar kullanıcıları genellikle nasıl kandırır?
En yaygın drainer yolu hiç de gösterişli değildir. Otuz saniye boyunca gerçek görünecek kadar iyi yapılmış sahte bir sitedir.
Sahte mint siteleri ve sahte airdrop talepleri
Sahte bir mint sayfası, sahte bir token talebi veya tanıdık bir dApp'in klonu, kullanıcıdan imza almanın hâlâ en kolay yollarından biridir. Kaspersky drainer'ları, gerçek kripto deneyimlerini taklit eden ve ardından fonların dışarı taşınmasına izin veren onaylar veya imzalar isteyen kötü niyetli dApp'ler ya da phishing sayfaları olarak tanımlar.
Sahte destek ve sahte doğrulama
Bir diğer popüler yöntem sahte destektir. Bir mesaj cüzdanınızın risk altında olduğunu söyler; yeniden bağlanmanızı, doğrulamanızı, senkronize etmenizi veya sahipliği kanıtlamak için imza atmanızı ister. walllet.com, temel özellikleri kullanmak için adınızı, kullanıcı adınızı, e-postanızı veya telefon numaranızı gerektirmediğini ve walllet'in seed phrase, özel anahtar veya passkey bilgisi toplamadığını belirtir. Bu yüzden beklenmedik "doğrulama" akışları hemen şüphe uyandırmalıdır.
Aciliyet, geri sayımlar ve fazla tatlı ödüller
Drainer'lar sıkıştırılmış düşünmeyi sever. Sahte bir geri sayım, "son şans" mint'i, bir destek uyarısı, sadece şimdi alabileceğiniz bir ödül. CISA'nın phishing rehberi, acele ettiren dili ve duygusal manipülasyonu özellikle temel bir uyarı işareti olarak gösterir. Web3'te bu aciliyet çoğu zaman tam bir "Connect Wallet" butonunun yanında durur.
Drainer'lar neden çoğu zaman onaylara veya imzalara dayanır?
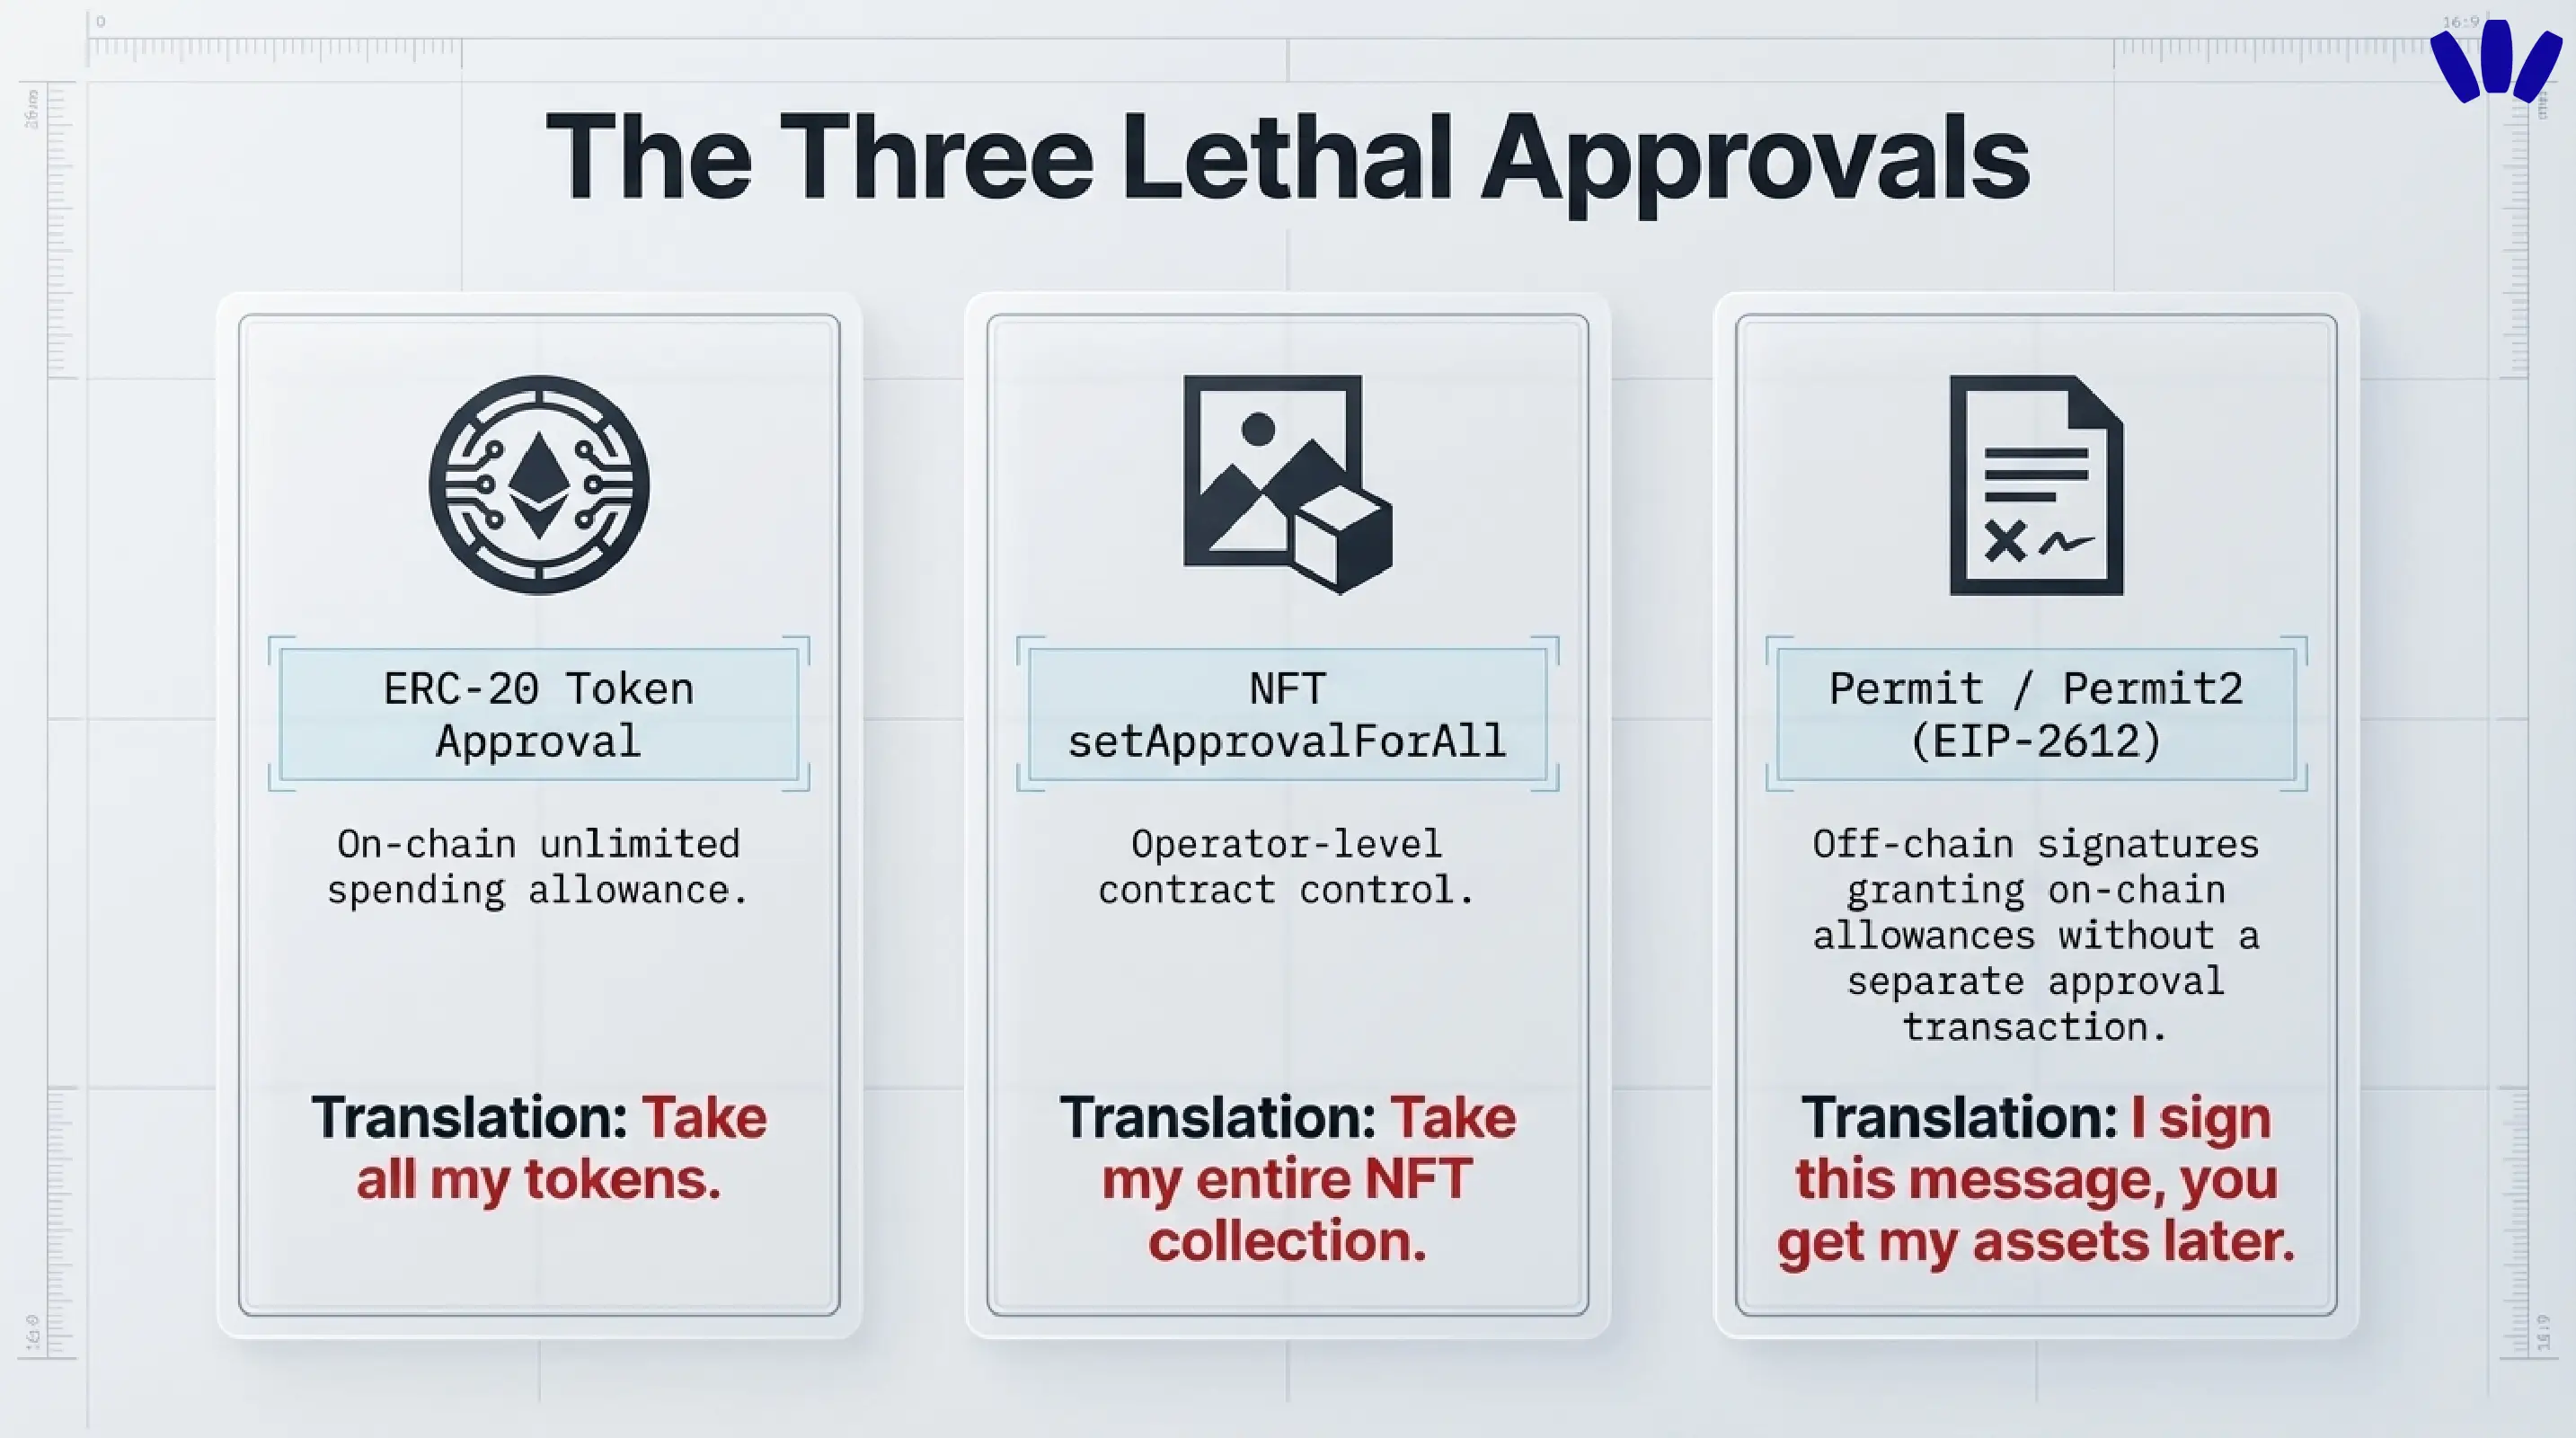
Kullanıcıların asıl bilmesi gereken kısım bu. Wallet drainer çoğu zaman şu üç şeyden birini elde ederek çalışır:
Bir sözleşmenin sizin adınıza ERC-20 token harcamasına izin veren bir token onayı
Bir sözleşmeye bir koleksiyon üzerinde operatör düzeyinde kontrol veren bir NFT onayı, çoğu zaman
setApprovalForAllDaha sonra permit tarzı mekanizmalarla bir onaya veya transfer akışına dönüştürülebilen imzalı bir mesaj
Sınırsız onaylar ve kötü niyetli imzalar
Geleneksel bir onay zincir üzerindedir. Bir harcayıcıyı onaylarsınız. Bu harcayıcı, verdiğiniz limite göre daha sonra token çekebilir. Bu akışın kötü niyetli versiyonu sonradan bakınca açık, yanlış arayüzde ise görünmezdir: sayfa "ödülü al" der, ama onay aslında harcama hakkını teslim eder. Bu yüzden unutulmuş onaylar tehlikelidir ve şüpheli olanları hızla iptal etmek önemlidir.
Kötü niyetli imza daha sinsidir, çünkü kullanıcılar çoğu zaman "bu sadece bir mesaj, işlem değil" diye düşünür. Bazen bu doğrudur. Bazen hiç de değildir. EIP-2612, ayrı bir onay işlemi yerine imzalı yapılandırılmış veriyle token harcama izni oluşturulmasını sağlayan permit'i getirdi. Uniswap'in Permit2 sistemi bu fikri daha fazla token'a ve akışa yayar. Dürüstçe kullanıldığında kullanıcı deneyimi için harikadır; kötü niyetle kullanıldığında ise hediye paketine sarılmış bir tuzaktır.
Bir mesajı imzalamak cüzdanınızı boşaltabilir mi?
Evet, bazen.
Basit bir giriş imzası, token transferiyle aynı şey değildir. Ama bazı imzalar "sadece giriş" değildir. Permit tarzı imzalar harcama hakkı verebilir ve Permit2, eski iki adımlı onay modeli olmadan süreli veya paylaşılan onay akışları vermek için kullanılabilir. Revoke.cash, kullanıcılar ne imzaladıklarını anlamadığında Permit ve Permit2'nin phishing riskini artırdığı konusunda açıkça uyarır.
Bu yüzden asıl güvenlik sorusu "Bu bir işlem mi, mesaj mı?" değildir. Asıl soru şudur: "Bunu onaylarsam bu istek hangi yetkiyi devrediyor?"
Bir wallet drainer saldırısı adım adım genellikle nasıl görünür?
Önce saldırgan önünüze bir yem koyar. Bu sahte bir mint, sahte bir destek mesajı, sahte bir çekiliş veya gerçek bir sitenin klonu olabilir. Sonra cüzdanınızı bağlarsınız. Sonra site, anlattığı hikâyeyle uyuşmayan bir imza veya onay ister. Onayladıktan sonra drainer script'i veya kötü niyetli sözleşme verilen izni kullanarak varlıkları dışarı taşır; çoğu zaman o kadar hızlı ki bunu ancak cüzdan bir dakika öncesinden daha boş göründüğünde fark edersiniz.
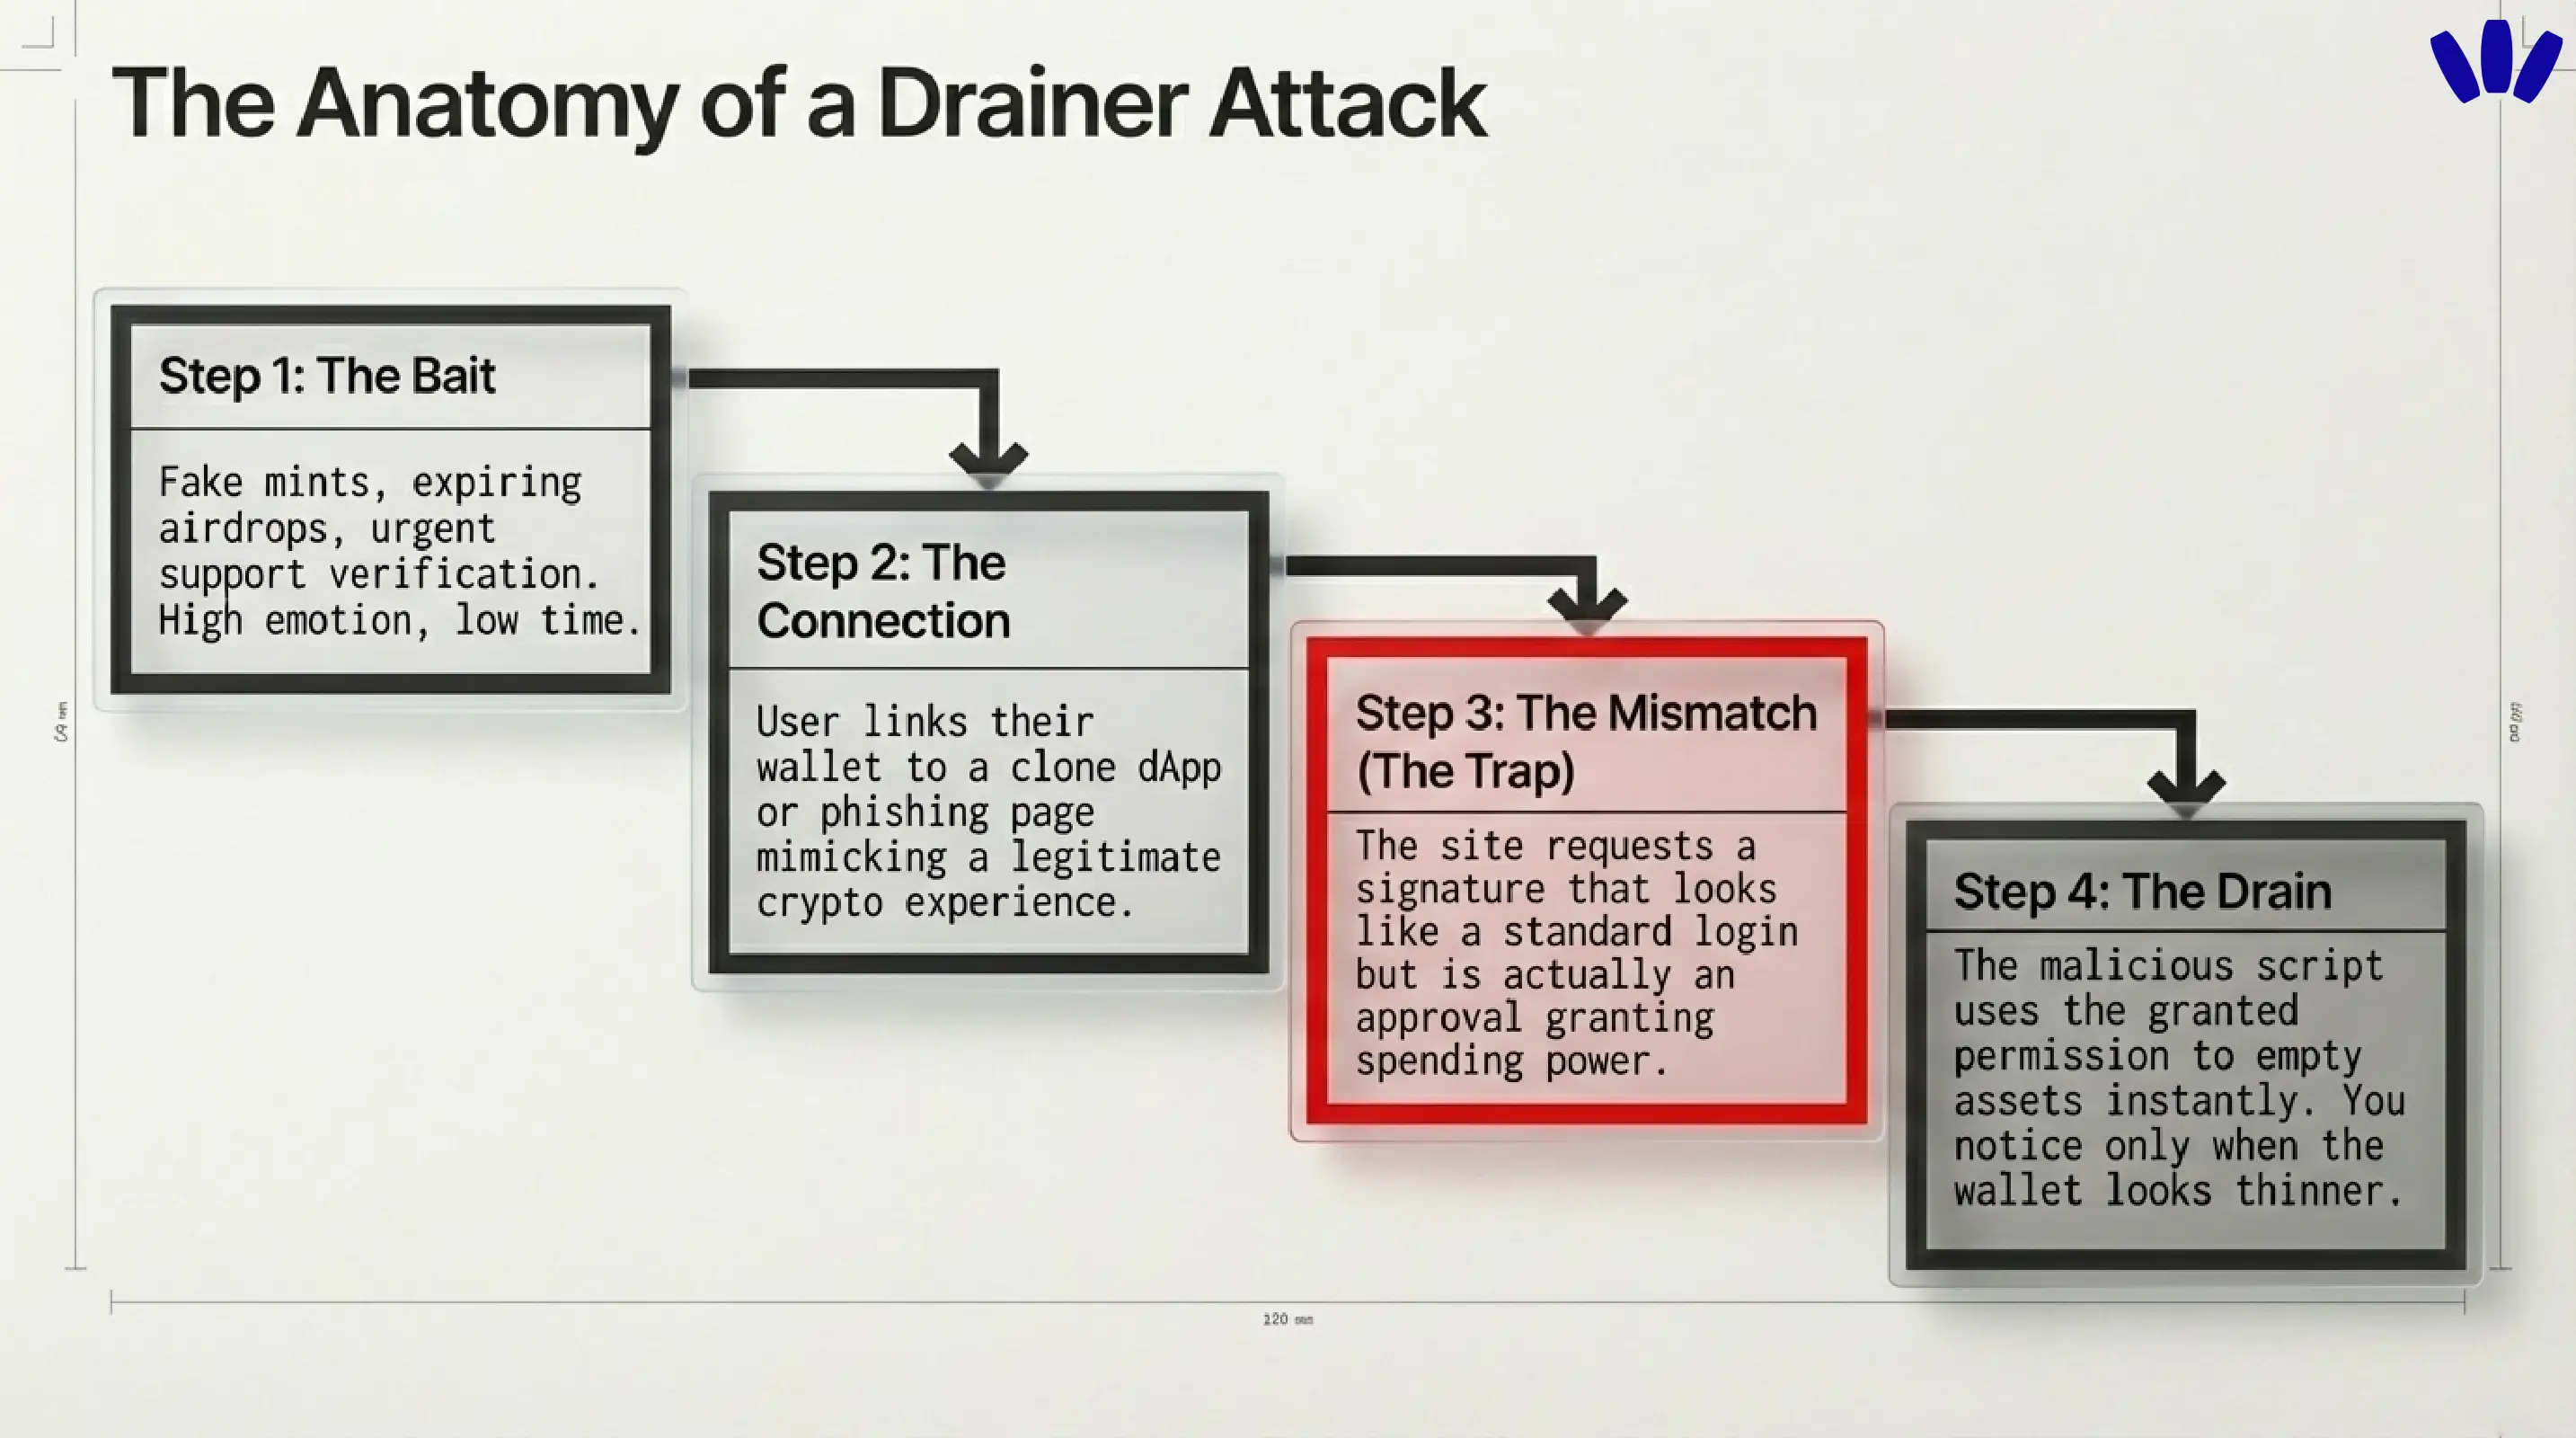
Korkutucu olan sadece hırsızlık değildir. Kullanıcıların onayladığını düşündükleri şeyle gerçekte onayladıkları arasındaki uyumsuzluktur. Cüzdan arayüzünün süs olmaktan çıkıp güvenliğe dönüştüğü yer tam da bu uyumsuzluktur.
Cüzdanınızın boşaltıldığını düşünüyorsanız ne yapmalısınız?
Bu bölümü yavaş okuyun ve hızlı uygulayın.
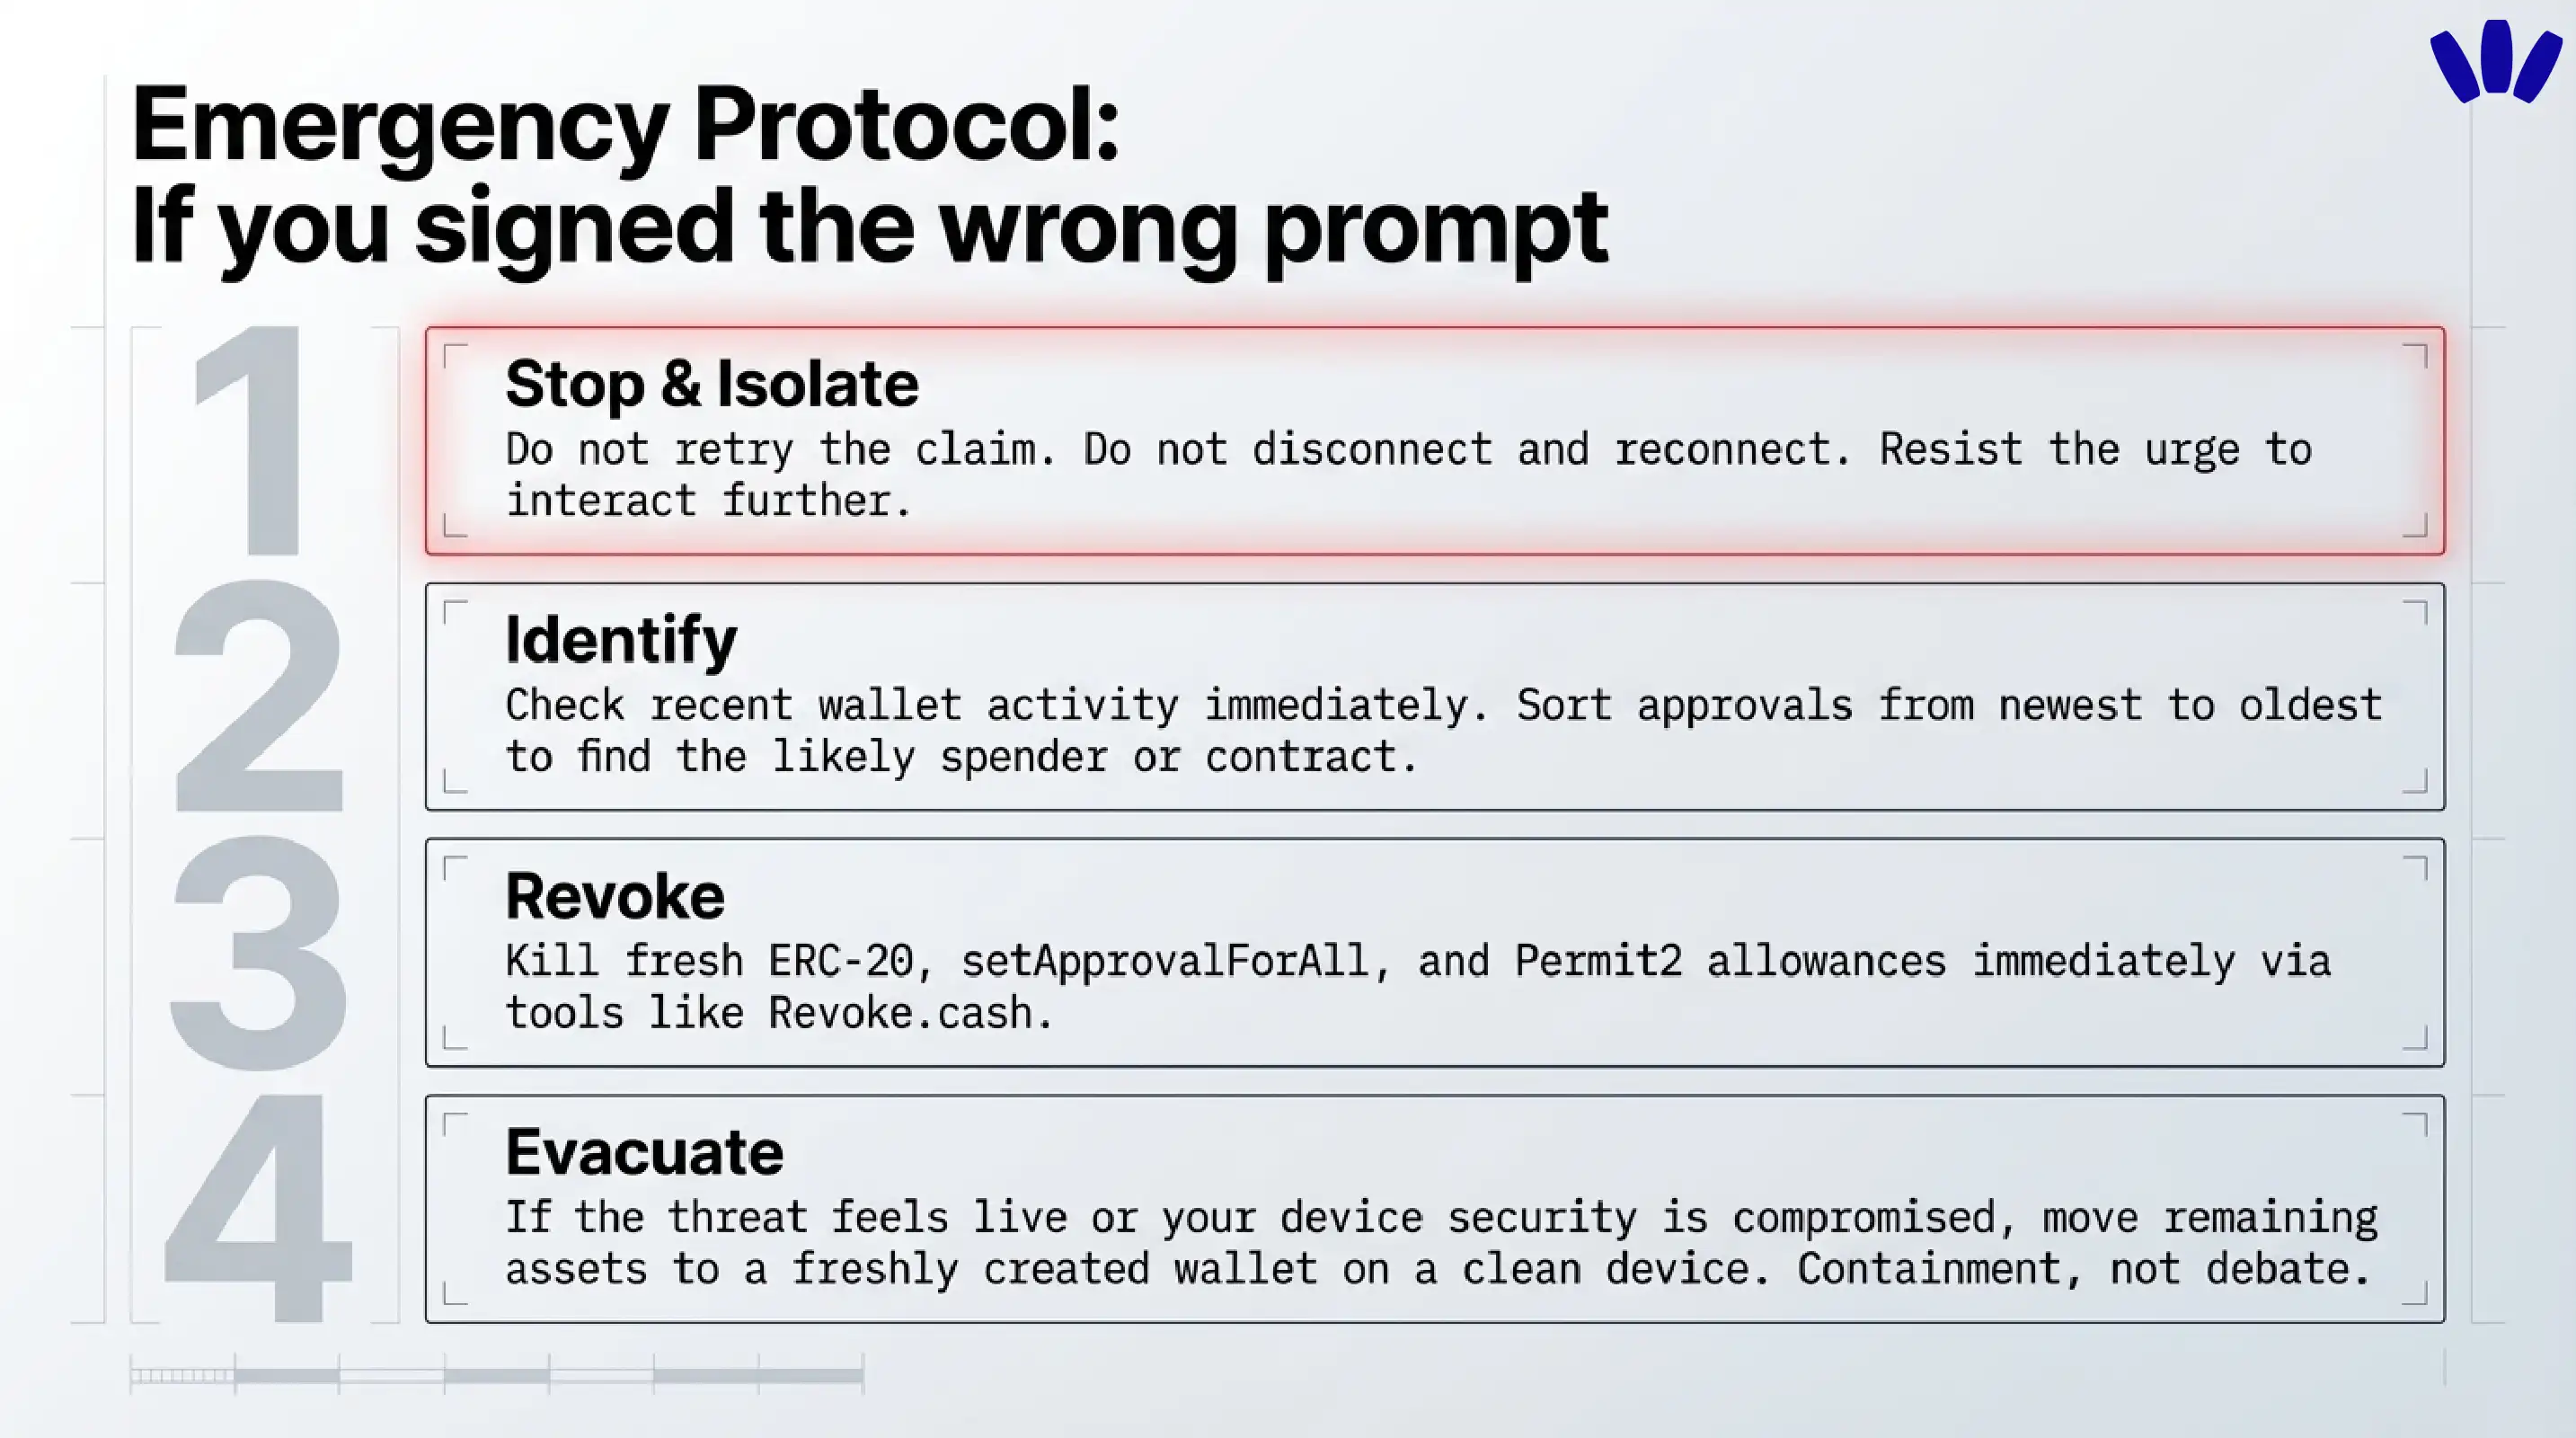
1) Şüpheli siteyle etkileşimi durdurun
Talebi tekrar denemeyin. "Bağlantıyı kes ve yeniden bağlan"a tıklamayın. Sitenin sunduğu hiçbir şeyi indirmeyin. Mesaj veya site şüpheli görünüyorsa tıklama dürtüsüne direnin ve bunun yerine bilinen resmi kanallardan doğrulayın.
2) Gerçekte ne imzaladığınızı bulun
Cüzdandaki en son hareketlere bakın ve olası harcayıcıyı, sözleşmeyi veya izni belirleyin. Drainer olaylarında başlamak için en doğru yer çoğu zaman en yeni onaylardır. Kötü niyetli bir onaydan şüpheleniyorsanız onayları yeniden eskiye sıralamanız önerilir.
3) Önce riskli onayları iptal edin
Kapıyı açık tutma ihtimali en yüksek izinlerle başlayın: yeni ERC-20 onayları, NFT setApprovalForAll izinleri ve şüpheli siteyle bağlantılı tüm Permit2 harcama izinleri veya onayları. Permit2 kullandıysanız, hem geniş kapsamlı Permit2 onayının hem de ondan sonraki harcayıcı onay akışının olabileceğini unutmayın.
4) Tehdit hâlâ sürüyor gibiyse kalan varlıkları taşıyın
Cüzdanda hâlâ tehlikeli izinler olduğundan şüpheleniyorsanız veya erişim bilgileri ya da cihaz güvenliği de tehlikedeyse, kalan varlıkları temiz bir cihazda, doğrulanmış bir kurulum akışıyla oluşturduğunuz ve kontrolünüzdeki yeni bir cüzdana taşıyın. walllet'in phishing karşıtı rehberi, gizli kurtarma bilgileri açığa çıktığında yapılacak şeyin tartışmak değil, zararı sınırlamak olduğunu söyler. Aktif bir drainer'ın hâlâ hareket alanı olduğuna inandığınızda da aynı mantık geçerlidir.
5) İz kaybolmadan kanıtları kaydedin
Şüpheli alan adını, cüzdan adresini, işlem hash'ini, ekran görüntülerini ve sahte destek mesajlarını saklayın. Akışta bir borsa veya merkezi bir hizmet yer aldıysa hızlıca bildirin. Ne kadar çok iz saklarsanız, daha sonra işe yarar bir bildirim ve analiz yapma şansınız o kadar artar.
6) İkinci dolandırıcılığa dikkat edin
Bir hırsızlıktan sonra kurbanlar çoğu zaman "kurtarma" dolandırıcılarının yeniden hedefi olur. walllet bu örüntü konusunda uyarır; bu, kriptonun en çirkin sürprizlerinden biridir. Drainer varlıklarınızı alır, ardından sahte bir kurtarıcı umudunuzdan geriye kalanı almaya çalışır.
Bir drainer olayından sonra aynı cüzdanı kullanmaya devam etmeli misiniz?
Bazen evet, çoğu zaman hayır.
Sorun dar kapsamlı bir onaysa ve onu hızla iptal ettiyseniz, cüzdanı sonsuza kadar terk etmeniz gerekmeyebilir. Ama neyin imzalandığından emin değilseniz, birden fazla onay söz konusuysa, cihaz ele geçirilmiş olabilirse veya herhangi bir gizli bilgi açığa çıktıysa, temiz bir cüzdana geçmek genellikle daha güvenli karardır. Amaç dram değil. Amaç belirsizliği azaltmak.
walllet.com'un netliği öne alan yaklaşımı burada neden önemli?
walllet.com bu konuya tam burada doğal olarak dahil olur.
walllet, drainer riskini kullanıcıların hiç hata yapmadığını varsayarak çözmeye çalışmaz. En kötü hataların bir kısmını kripto rutininden çıkarmaya çalışır. Ürünü ve yardım içerikleri; seed phrase gerektirmeyen self-custody, passkey'ler, biyometri, donanım destekli anahtar koruması ve işlem netliğini öne çıkarır. Bu önemlidir, çünkü birçok kayıp blokzincir katmanında değil, insan arayüzü katmanında başlar.
Önce seed phrase'siz yapı önemlidir. walllet, özel anahtarların cihazın güvenli donanımı ve passkey sistemleriyle oluşturulup korunduğunu ve temel uygulamanın seed phrase'inizi, özel anahtarınızı veya passkey bilgilerinizi toplamadığını söyler. Bu; gizli kelime ifadesinin açığa çıkması, ekran görüntüleri, sahte geri yükleme formları ve bilgi isteyen "destek" üzerine kurulu eski tip ele geçirme yöntemlerinin büyük bir kısmını azaltır.
Sonra netlik önemlidir. walllet, anlaşılır işlem isteklerini ve şüpheli sözleşme uyarılarını sadece daha güzel bir tasarım olarak değil, güvenliğin bir parçası olarak açıkça tanımlar. Doğru çerçeve de budur. Wallet drainer, kullanıcı "bağlan", "imzala", "onayla" ile "bu sözleşmeye kilerin anahtarlarını ver" arasındaki farkı anlayamadığında güçlenir. Bir uygulama onaydan önce amacı, harcayıcıyı, varlığı ve maliyeti ne kadar net açıklarsa, dolandırıcının saklanabileceği gölge o kadar azalır.
walllet non-custodial'dır. Kesinleşmiş blokzincir işlemlerini geri alamaz, anahtarlarınızı sizin için kurtaramaz ve her üçüncü taraf dApp isteğinin güvenli olduğunu garanti edemez. Daha iyi bir arayüz şansınızı artırır. Gerçekliği ortadan kaldırmaz.
walllet'i bu konuyla ilgili kılan, markayı zorla içeri sokmadan bu birleşimdir. Seed phrase'siz self-custody seed phrase riskini azaltır. Passkey'ler ve biyometri rutin bilgi açığa çıkmasını azaltır. Daha net istekler kör imzalama riskini azaltır. Ve ürün, self-custody'nin yetişkin gerçeğine yine de saygı duyar: kontrol sizdedir; bu da yanlış şeyi onayladığınız ana kadar büyük bir güçtür.
Akılda tutulacak pratik kural
Bir wallet drainer'ın sadece bir tıklama boyunca normal görünmesi yeterlidir. Bir sayfa neyi onayladığınızı, kimin izin aldığını, hangi varlığın etkilendiğini ve işlemin neden gerekli olduğunu net açıklayamıyorsa, bu bir hız tümseği değildir. Bu bir uyarı işaretidir.
walllet.com ile seed phrase'siz walllet'inizi oluşturun ve passkey'ler, biyometri ve kör imzalamaya daha az alan bırakan, ilk istekten itibaren daha net hissettiren self-custody'ye sahip olun.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
Akıllı Sözleşmeler Nedir? Nasıl Çalışır ve Güvenle Nasıl Kullanılır?
Yeni Başlayanlar İçin Kriptoda Likidasyon: DeFi, Vadeli İşlemler, Sağlık Faktörü ve Nasıl Önlenir
Kripto Phishing'den Nasıl Korunursunuz: walllet.com'un Sizden Asla İstemeyeceği Şeyler
