Cüzdan hacklerinin çoğu kırılmış bir blokzincirle başlamaz. Tek bir yanlış tıklamayla, tek bir sahte uygulamayla ya da tam anlamadığınız tek bir onayla başlar.
Evet. Dijital bir cüzdan hacklenebilir, ama genellikle blokzincir çöktüğü için değil. Kayıpların çoğu, cüzdan erişimi oltalama, seed phrase hırsızlığı, sahte uygulamalar, kötü amaçlı yazılım veya kötü niyetli onaylarla ele geçirildiğinde yaşanır. Daha iyi cüzdan tasarımı bu saldırı yollarını azaltabilir, ama hiçbir cüzdan kullanıcı riskini tamamen ortadan kaldırmaz.
Kısaca
“Cüzdanım hacklendi” olayı genellikle dört şeyden biridir: seed phrase'iniz veya özel anahtarınız açığa çıktı, cihazınız ya da uygulamanız ele geçirildi, kötü niyetli bir onay imzaladınız veya bir oltalama sitesi ya da sahte destek hesabı tarafından kandırıldınız.
Bu vakalarda kırılan şey genellikle büyük blokzincirler değildir. Zayıf nokta çoğunlukla cüzdanın etrafındaki erişim katmanıdır.
Sıcak cüzdanlar soğuk cüzdanlara göre daha geniş bir çevrim içi saldırı yüzeyine sahiptir, ama kurtarma sırrı açığa çıkarsa ya da kullanıcı zararlı bir şey imzalarsa soğuk saklama da yenilmez değildir. Asıl soru yalnızca “sıcak mı, soğuk mu?” değil. Aynı zamanda “bu cüzdan tasarımı ne kadar riskli insan müdahalesi gerektiriyor?” sorusudur.
İşte walllet.com burada devreye girer. walllet'in yayımladığı model seed phrase'siz ve kendi saklamalıdır (self-custody): özel anahtar cihazın güvenli donanımı içinde oluşturulur ve saklanır; kullanıcıdan da walllet'ten de gizlidir. Erişim passkey'lere ve biyometriye bağlıdır. Bu, en yaygın hata noktalarının bazılarını, özellikle seed phrase ifşasını ve kafa karıştırıcı anahtar yönetimini azaltabilir. Ama oltalamadan, sahte uygulamalardan ve tehlikeli onaylardan kaçınma ihtiyacını ortadan kaldırmaz.
“Bir cüzdan hacklenebilir mi” diye aradığınızda, genellikle konsensüs saldırılarını veya kriptografi araştırmalarını sormuyorsunuz. Çok daha pratik bir şey soruyorsunuz: biri paramı boşaltabilir mi, beni dışarıda bırakabilir mi ya da kontrolü bırakmam için beni kandırabilir mi?
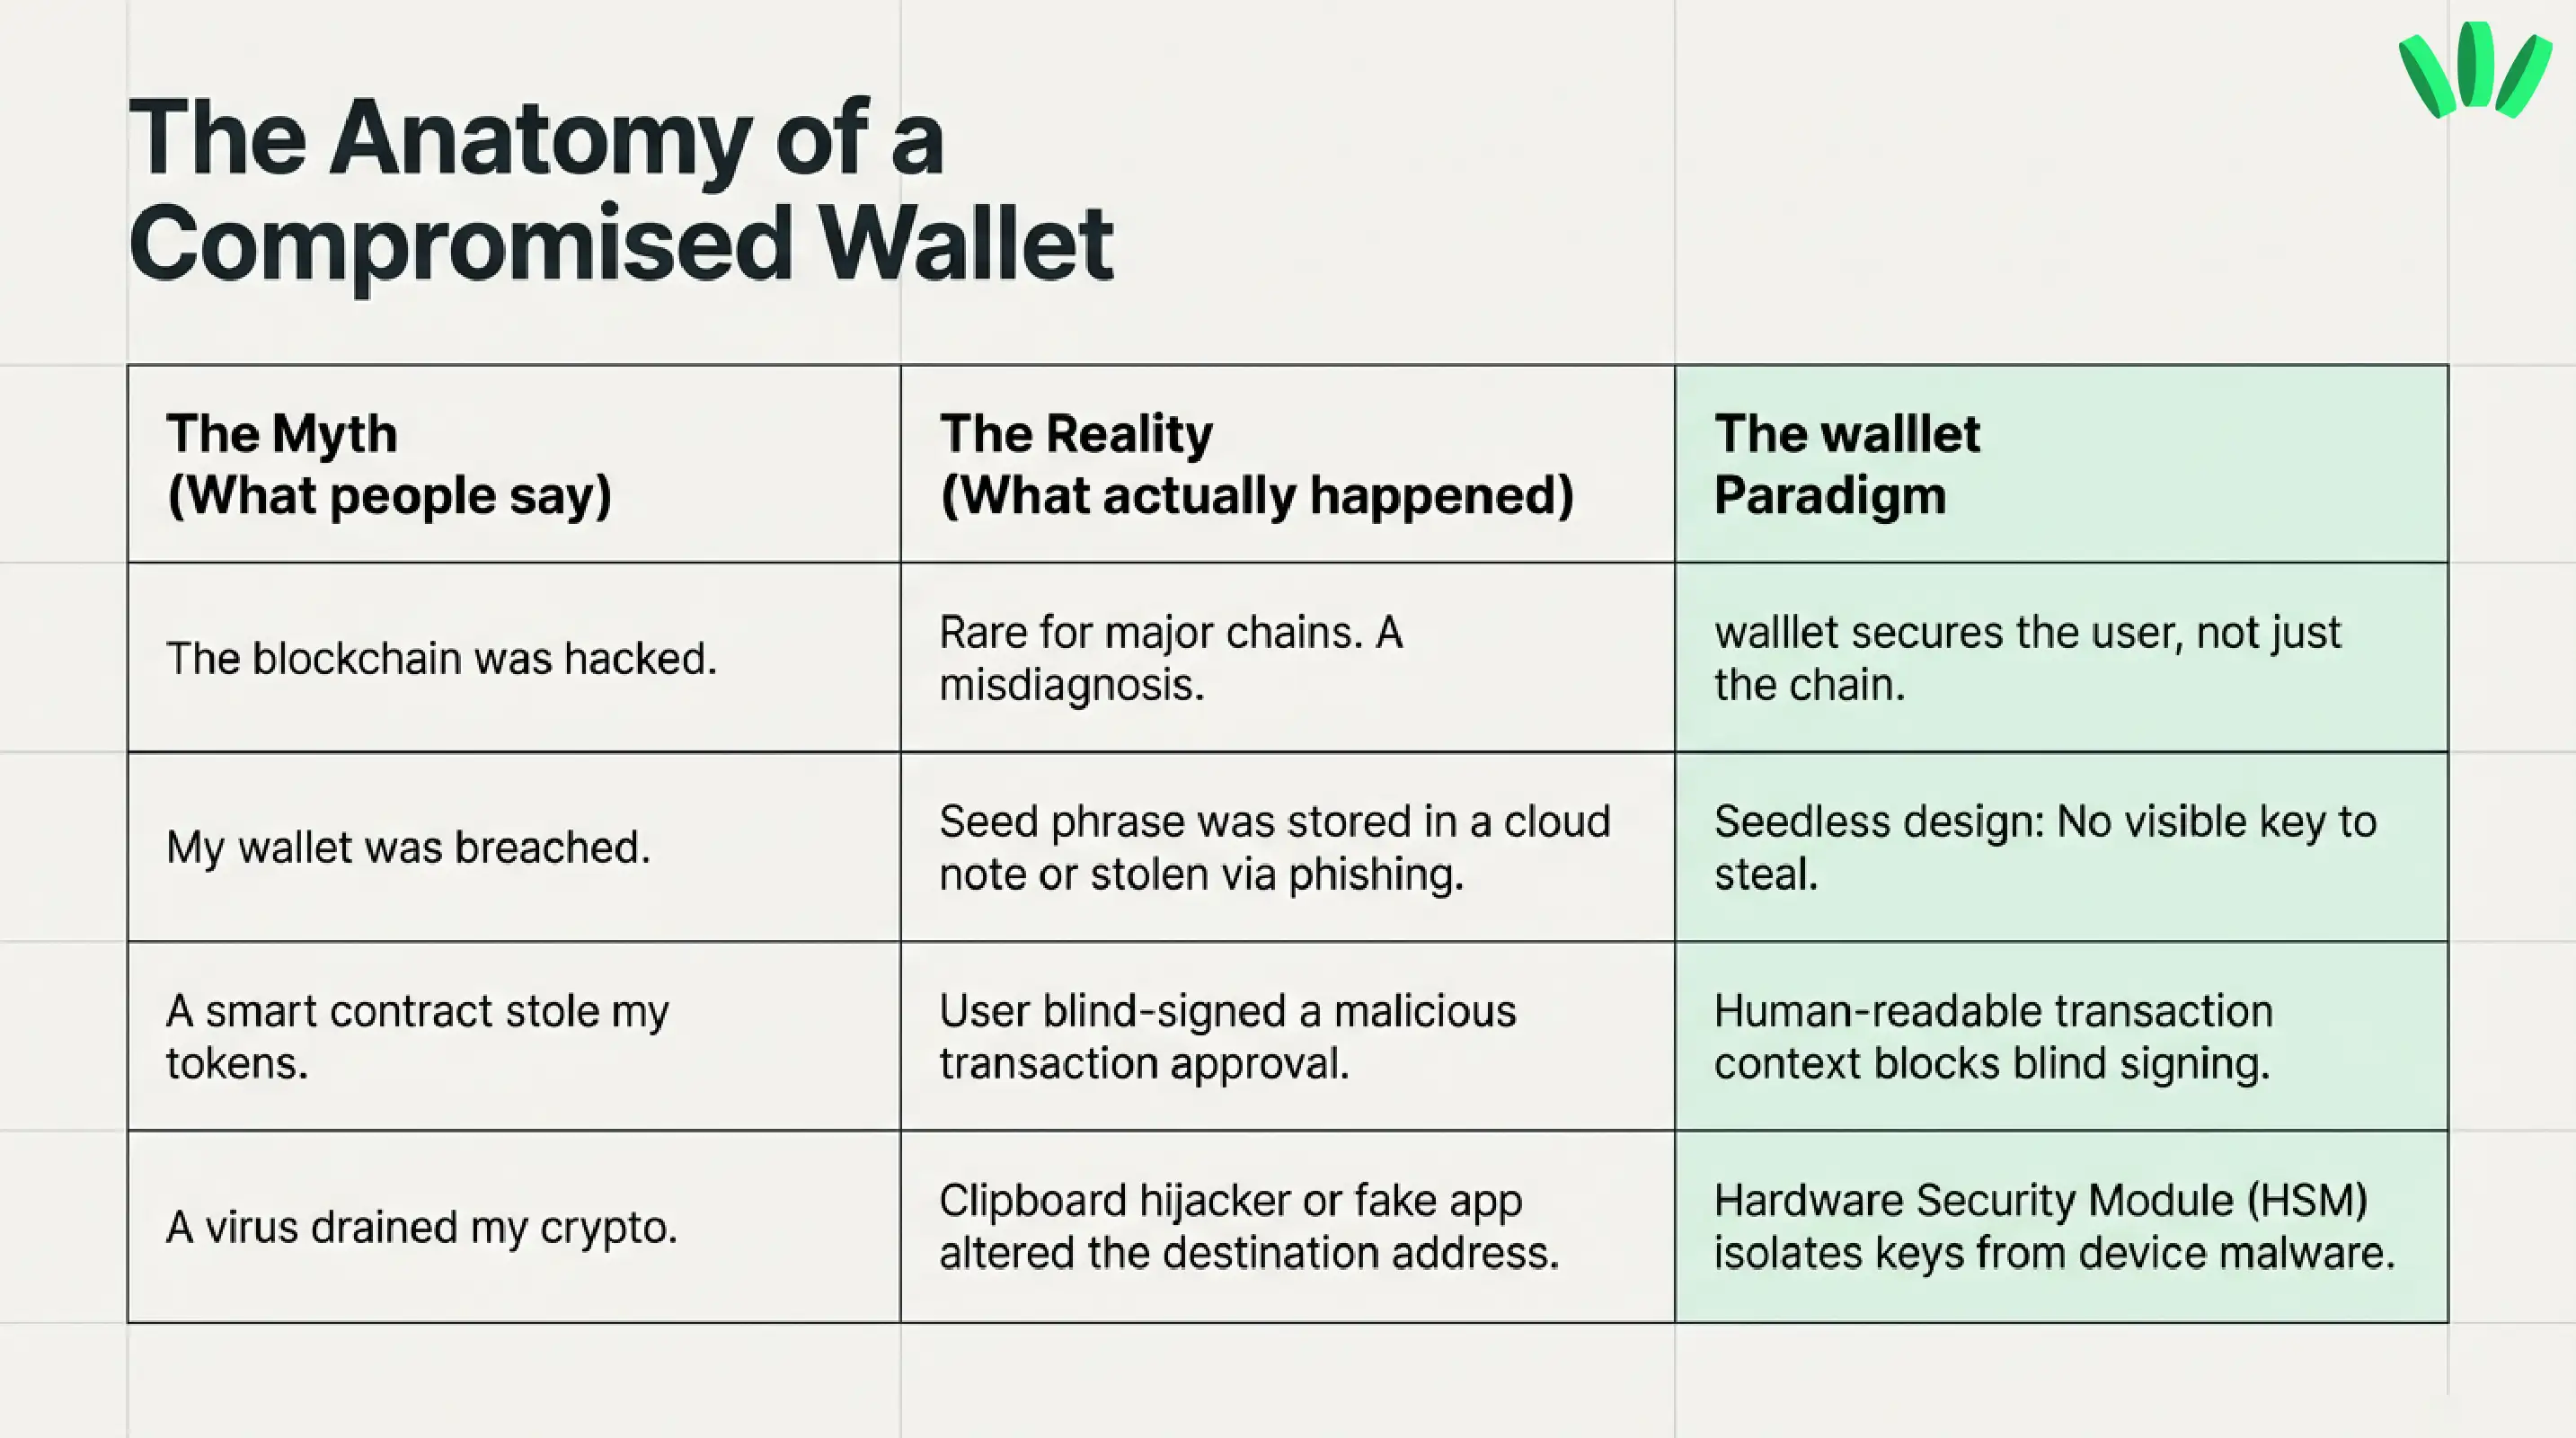
Bu soru net bir cevabı hak ediyor. Evet, cüzdanlar ele geçirilebilir. Ama “cüzdan hacklendi” ifadesi çoğu zaman yanıltıcıdır, çünkü her zaman başarısız olan cüzdanın kendisi değildir. Sorun daha çok cüzdanın etrafındadır: seed phrase, cihaz, yüklediğiniz uygulama, güvendiğiniz mesaj ya da imzaladığınız onay.
Kısa versiyonu, olması gerektiği gibi en başta veriyoruz:
İnsanların “cüzdan hacki” dediği şey | Genellikle ne oldu | Neden önemli | walllet nerede yardımcı olur |
“Blokzincir hacklendi” | Büyük zincirlerde nadirdir ve bir kullanıcı cüzdanına genellikle olan bu değildir | Sorunu yanlış teşhis etmek kötü kararlara yol açar | walllet zincir güvenliğini değiştirmez, ama kullanıcı tarafını basitleştirir |
Seed phrase veya özel anahtar çalındı | Biri cüzdan erişiminin doğrudan kontrolünü ele geçirdi | Paralar çoğu zaman kalıcı olarak boşaltılabilir | walllet'in seed phrase'siz modeli, seed phrase saklama veya açığa çıkarma rutinini ortadan kaldırır |
Kötü niyetli onay imzalandı | Bir sözleşmeye varlıklarınızı taşıma izni verdiniz | Saldırganlar anahtarınızı bilmeden belirli token'ları boşaltabilir | walllet'in işlem netliği, onaydan önce amacı anlamayı kolaylaştırmayı hedefler |
Sahte uygulama, oltalama sitesi veya sahte destek | Geri yükleme, onay verme veya erişimi açığa çıkarma için kandırıldınız | Gerçek hayatta kaybın en yaygın yollarından biridir | walllet bazı anahtar yönetimi risklerini azaltır, ama yine de güvenli alışkanlıklara ihtiyacınız var |
Cihazın ele geçirilmesi | Kötü amaçlı yazılım, pano ele geçirme veya sahte eklentiler cüzdan kullanımına müdahale etti | Erişim manipüle edilirken cüzdan normal görünebilir | walllet özel anahtarı cihazın güvenli donanımında tutar, ama kirli bir cihaz yine de tehlikelidir |
Bu örüntü, büyük cüzdan eğitim içeriklerinde ve yardım merkezlerinde tutarlıdır: sıradan kullanıcıların kaybettiği yer genellikle blokzincirler değildir. Saldırı yolu neredeyse her zaman insan erişim katmanıdır.
Dijital Bir Cüzdan Hacklenebilir mi?
Evet, dijital bir cüzdan hacklenebilir. Ama daha doğru cevap şu: dijital bir cüzdan ele geçirilebilir.
Bu bir kelime oyunu gibi görünse de önemlidir. İnsanlar “cüzdanım hacklendi” dediğinde, çoğu zaman şu durumlardan birini anlatıyorlar:
Biri cüzdanı kontrol eden sırrı ele geçirdi.
Biri onlara tehlikeli bir şey imzalattı.
Biri gerçeğe benzeyen sahte bir arayüz kullandı.
Biri cüzdanın etrafındaki cihaz veya hesap katmanını ele geçirdi.
Bu, blokzincirin kendisinin kırıldığını söylemekten çok farklıdır. Büyük blokzincirler doğrudan saldırıya zor dayanacak şekilde tasarlanır; gerçek ihlaller genellikle cüzdanlarda ve diğer erişim noktalarında olur.
Blokzincirin kendisi hacklenebilir mi?
Teoride bazı blokzincirlere saldırılabilir, özellikle güvenliği zayıf küçük ağlara. %51 saldırısı gibi kavramlar burada devreye girer. Ama boşaltılmış bir kullanıcı cüzdanının arkasındaki olağan hikâye bu değildir. Paranız bir bağlantıya tıkladıktan, sahte bir uygulamaya geri yükleme yaptıktan veya garip bir onay imzaladıktan sonra kaybolduysa, bu bir blokzincir hacki değildi. Bu bir erişim katmanı ihlaliydi.
Cüzdan hacki ile cüzdanın ele geçirilmesi: fark ne?
Gerçek bir cüzdan ihlali filmlerdeki kadar dramatik değil, daha sinir bozucudur. Yan kapıyı açık bırakmanın, bir yabancıya anahtarların kopyasını vermenin ya da form tanıdık göründüğü için açık çek imzalamanın dijital versiyonudur.
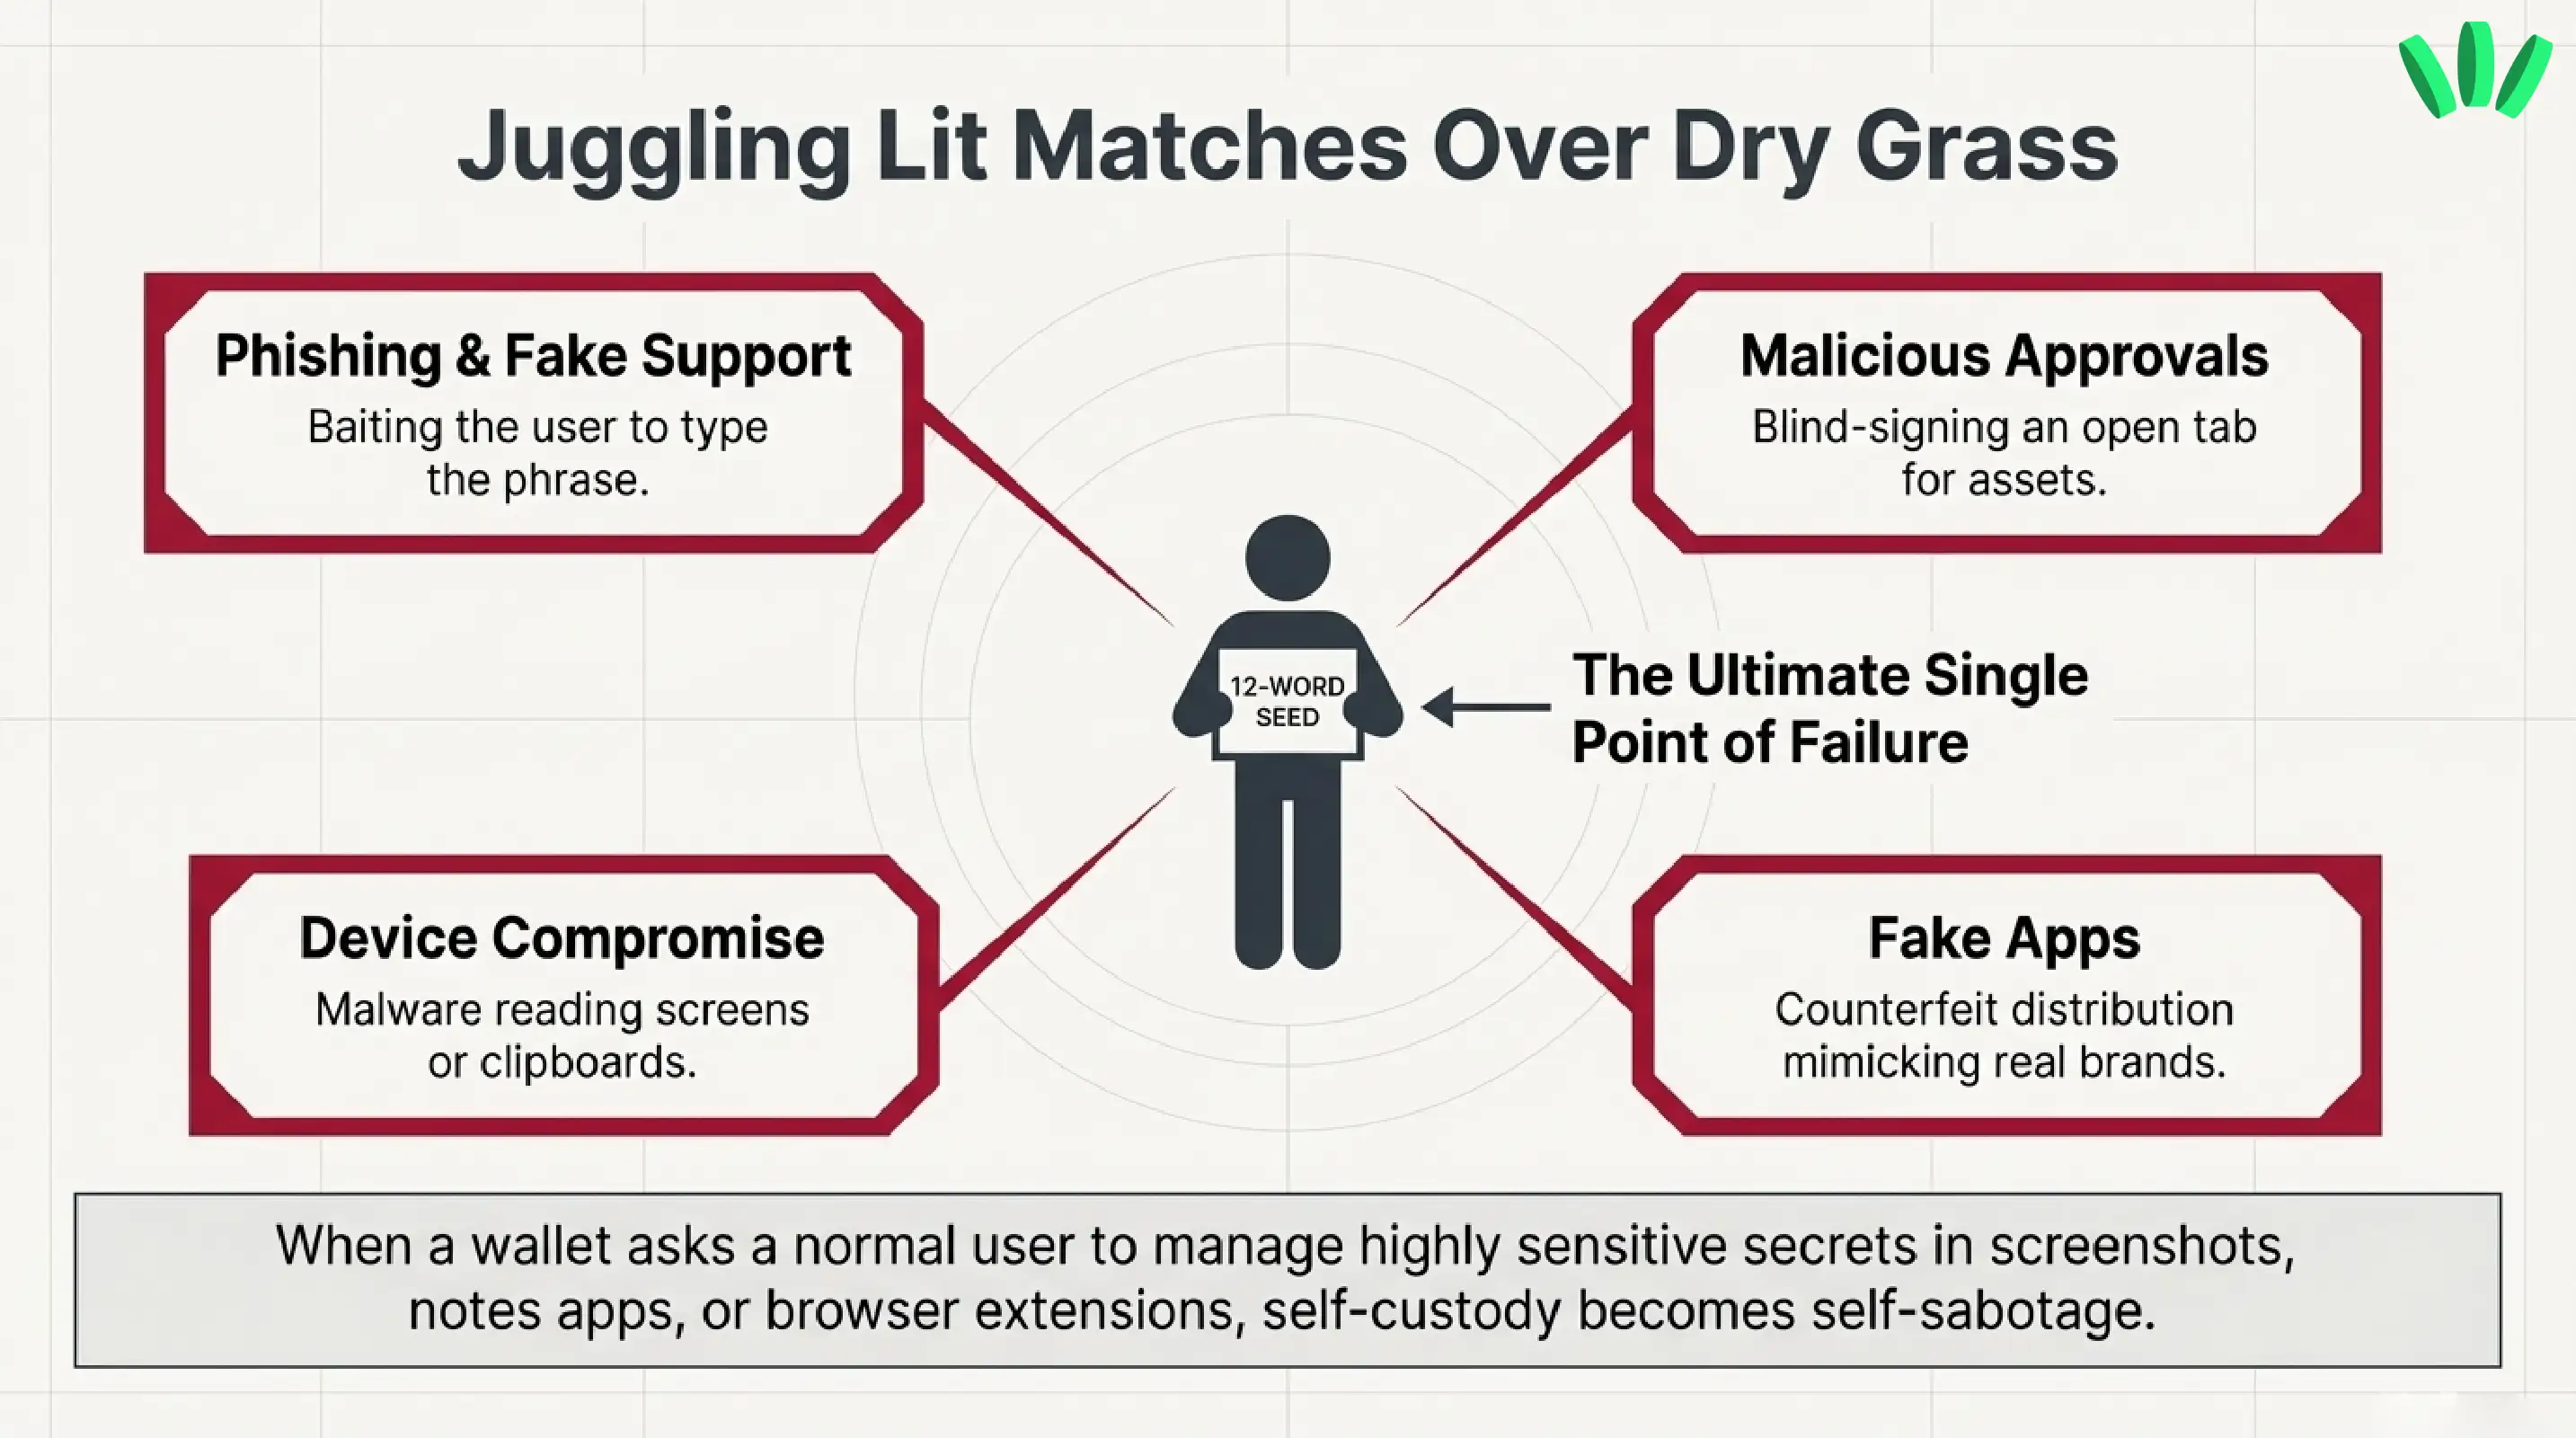
Bu yüzden cüzdan tasarımı çok önemlidir. Sıradan kullanıcılardan son derece hassas sırları ekran görüntülerinde, not uygulamalarında veya tarayıcı eklentilerinde yönetmelerini isteyen bir cüzdan, onlardan kuru otların üstünde yanan kibritlerle jonglörlük yapmalarını istiyordur. walllet'in ürün konumlandırması tam tersi yöndedir: daha az açıkta sır, daha az kafa karıştırıcı adım ve mümkün olduğunda daha net işlem bilgisi.
Kriptoda “Hacklendi” Genellikle Ne Demek
Belirsiz dili bir kenara bıraktığınızda, cüzdan ihlallerinin çoğu birkaç tekrarlayan sebebe dayanır.
Özel anahtarın açığa çıkması
Biri özel anahtarınızı ele geçirirse, artık izninize ihtiyacı yoktur. Önemli olan güç zaten ondadır. Bu yüzden özel anahtarın açığa çıkması çok ciddidir. Birçok cüzdan, sıradan insanlara büyük bir yük getirmesine rağmen özel anahtarın görünmesini kullanıcı deneyiminin temel parçası sayar. walllet açıkça farklı bir yol izler: anahtarın cihazın güvenli donanımı içinde oluşturulup saklandığını, ekranda asla gösterilmediğini ve walllet'in kendisi tarafından da görülemediğini söyler.
Seed phrase hırsızlığı
Bu, kriptonun klasik korku hikâyesidir. Egzotik olduğu için değil, sıkıcı derecede insani olduğu için. Bir ekran görüntüsü. Bir bulut notu. Sahte bir kurtarma sayfası. Destek kılığına girmiş biri. Sizden “geri yükleme” isteyen bir tarayıcı eklentisi. Kurtarma ifadeniz açığa çıkarsa, saldırgan tam kontrolü ele geçirir.
Cihazın ele geçirilmesi
Altındaki cihaz değilken bir cüzdan tamamen normal görünebilir. Kötü amaçlı yazılımlar, pano ele geçiriciler, kötü niyetli eklentiler ve tuş kaydediciler kopyaladığınız, gördüğünüz ve onayladığınız şeylere müdahale edebilir. “Cüzdanım hacklendi” ifadesinin bu kadar kafa karıştırıcı olmasının bir nedeni budur. Gerçekte ihlal edilen şey cüzdan arayüzü olmayabilir.
Kötü niyetli işlem imzalama
Bu yöntem insanları yakalar çünkü bir hack gibi hissettirmez. Bir siteye bağlanırsınız. Küçük bir şeyi onaylarsınız. Sonra varlıklar dışarı çıkar.
Birçok cüzdan arayüzü, kullanıcılara hâlâ insan diliyle kolayca okuyamadıkları işlemleri onaylatır. Bu bir kör imzalama sorunu yaratır. Anahtarınızı vermiyorsunuz, ama yine de bir sözleşmeye varlıklarınızı taşıma yetkisi veriyor olabilirsiniz.
Sahte uygulamalar ve tarayıcı eklentileri
Sahte cüzdan uygulamaları marjinal bir sorun değildir. Kötü niyetli cüzdan uygulamaları resmi uygulama mağazalarında bile çıkabilir; bu yüzden resmi olmayan istemcilerden ve sahte eklentilerden uzak durun. Şık bir simge, güvenli bir cüzdan anlamına gelmez.
Oltalama ve sahte destek mesajları
Oltalama hâlâ kriptodaki en büyük tuzaklardan biridir. CISA'nın genel oltalama rehberi burada neredeyse birebir geçerlidir: acil dil, baskı, şüpheli bağlantılar ve hassas bilgi talepleri olağan yemlerdir. Kriptoda yem çoğu zaman bir cüzdan logosu takar ve “destek” gibi davranır. walllet.com kullanıcılara asla kurtarma ifadesi istemek için DM atmaz. Bu, tüm sektörün benimsemesi gereken bir kuraldır.
Cüzdanların En Sık Ele Geçirilme Yolları
Şimdi bu sınıflandırmayı gerçek hayattaki davranışlara dönüştürelim.
Gerçek gibi görünen oltalama siteleri
Bu, yeni kostümlü eski bir sihirbaz numarasıdır. Gerçek cüzdan sitesinde, gerçek mint sayfasında veya gerçek destek portalında olduğunuzu sanırsınız. Değilsinizdir. Tek amacı sizi bağlanmaya, geri yüklemeye veya onaylamaya yöneltmek olan bir kopyadasınızdır. FTC oltalama uyarıları ve cüzdan destek belgeleri aynı hayatta kalma kuralına döner durur: mesajın içindeki bağlantıya güvenmeyin. Zaten bildiğiniz resmi kaynağa gidin.
Kurtarma ifadesi isteyen sahte destek temsilcileri
Hiçbir gerçek cüzdan destek ekibinin seed phrase'inize ihtiyacı yoktur. Sorun gidermek için değil. Sahipliği doğrulamak için değil. Varlıklarınızı “güvenceye almak” için değil. Biri bunu istediği anda maske düşer. Bu bir dolandırıcılıktır.
Cihazınızdaki kötü amaçlı yazılımlar ve tuş kaydediciler
Kriptonun rahatsız edici derecede sıradanlaştığı yer burasıdır. Konu bilgisayar hijyenine dönüşür. Resmi olmayan indirmeler, şüpheli dosyalar, sahte tarayıcı eklentileri ve ele geçirilmiş cihazlar, cüzdan markasının kendisi sorunsuz olsa bile cüzdanı kullanmayı güvensiz hâle getirebilir. Cüzdanınızın hacklendiğinden korkuyorsanız, aksi kanıtlanana kadar cihazın da sorunun parçası olabileceğini varsayın.
Sahte cüzdan uygulamaları ve kötü niyetli tarayıcı eklentileri
Sahte cüzdan uygulamaları ve eklentileri tembellik ve acelecilikten beslenir. İnsanlar arar, ilk sonuca tıklar, logoya güvenir ve devam eder. Saldırganlar resmi olmayan dağıtım kanallarına, sahte markalamaya ve hatta ilk bakışta güvenilir görünen mağaza listelemelerine yaslanır.
Kör imzalama ve tehlikeli token onayları
Bu, en çok yanlış anlaşılan saldırı yollarından biridir çünkü kullanıcı teknik olarak “onayla”ya tıklamıştır. Bu, bilinçli onay anlamına gelmez. Kötü niyetli bir onay, bir sözleşmeye belirli varlıkları harcama izni verebilir ve bu izin, onu oluşturan tek andan çok daha uzun sürebilir. Basitçe söylemek gerekirse, aceleyle yapılan tek bir dokunuş, faturası size kesilen açık bir hesaba dönüşebilir.
Adres zehirleme ve kopyala-yapıştır hataları
Her cüzdan kaybı çalınmış kimlik bilgilerini içermez. Bazen dolandırıcılık sadece parayı yanlış yere göndermenizi sağlamaktır. Adres zehirleme hakkındaki son yazımız bu örüntüyü net biçimde açıklıyor: saldırganlar geçmişinize benzer görünen adresler yerleştirir, gerisini sizin otomatik pilotunuz halleder. Bu, birinin “cüzdanınızı hacklemesi” ile aynı şey değildir, ama kullanıcı için aynı hissettirebilir, çünkü para yine gitmiştir.
SIM değiştirme ve e-posta ya da hesap kurtarma saldırıları
Bunlar daha çok emanetçi (custodial) hesaplarda ve hesap tabanlı hizmetlerde görülür, ama kripto için de önemlidir. Bir saldırgan sizin etrafınızdaki genel kimlik katmanını ele geçirebilirse, kurtarma yollarına, bildirimlere veya ikincil erişim mekanizmalarına müdahale edebilir. Cüzdanların daha kullanıcı dostu hâle geldiği ve cihaz tarafındaki hesap güvenliğine daha çok bağlandığı bir dünyada bu daha da önemlidir.
Sıcak Cüzdanlar Soğuk Cüzdanlardan Daha mı Savunmasız?
Genellikle evet. Sıcak cüzdan internete bağlıdır, bu yüzden doğal olarak daha geniş bir çevrim içi saldırı yüzeyine sahiptir. Sıcak cüzdanlar sürekli bağlı oldukları için genellikle soğuk cüzdanlardan daha savunmasızdır.
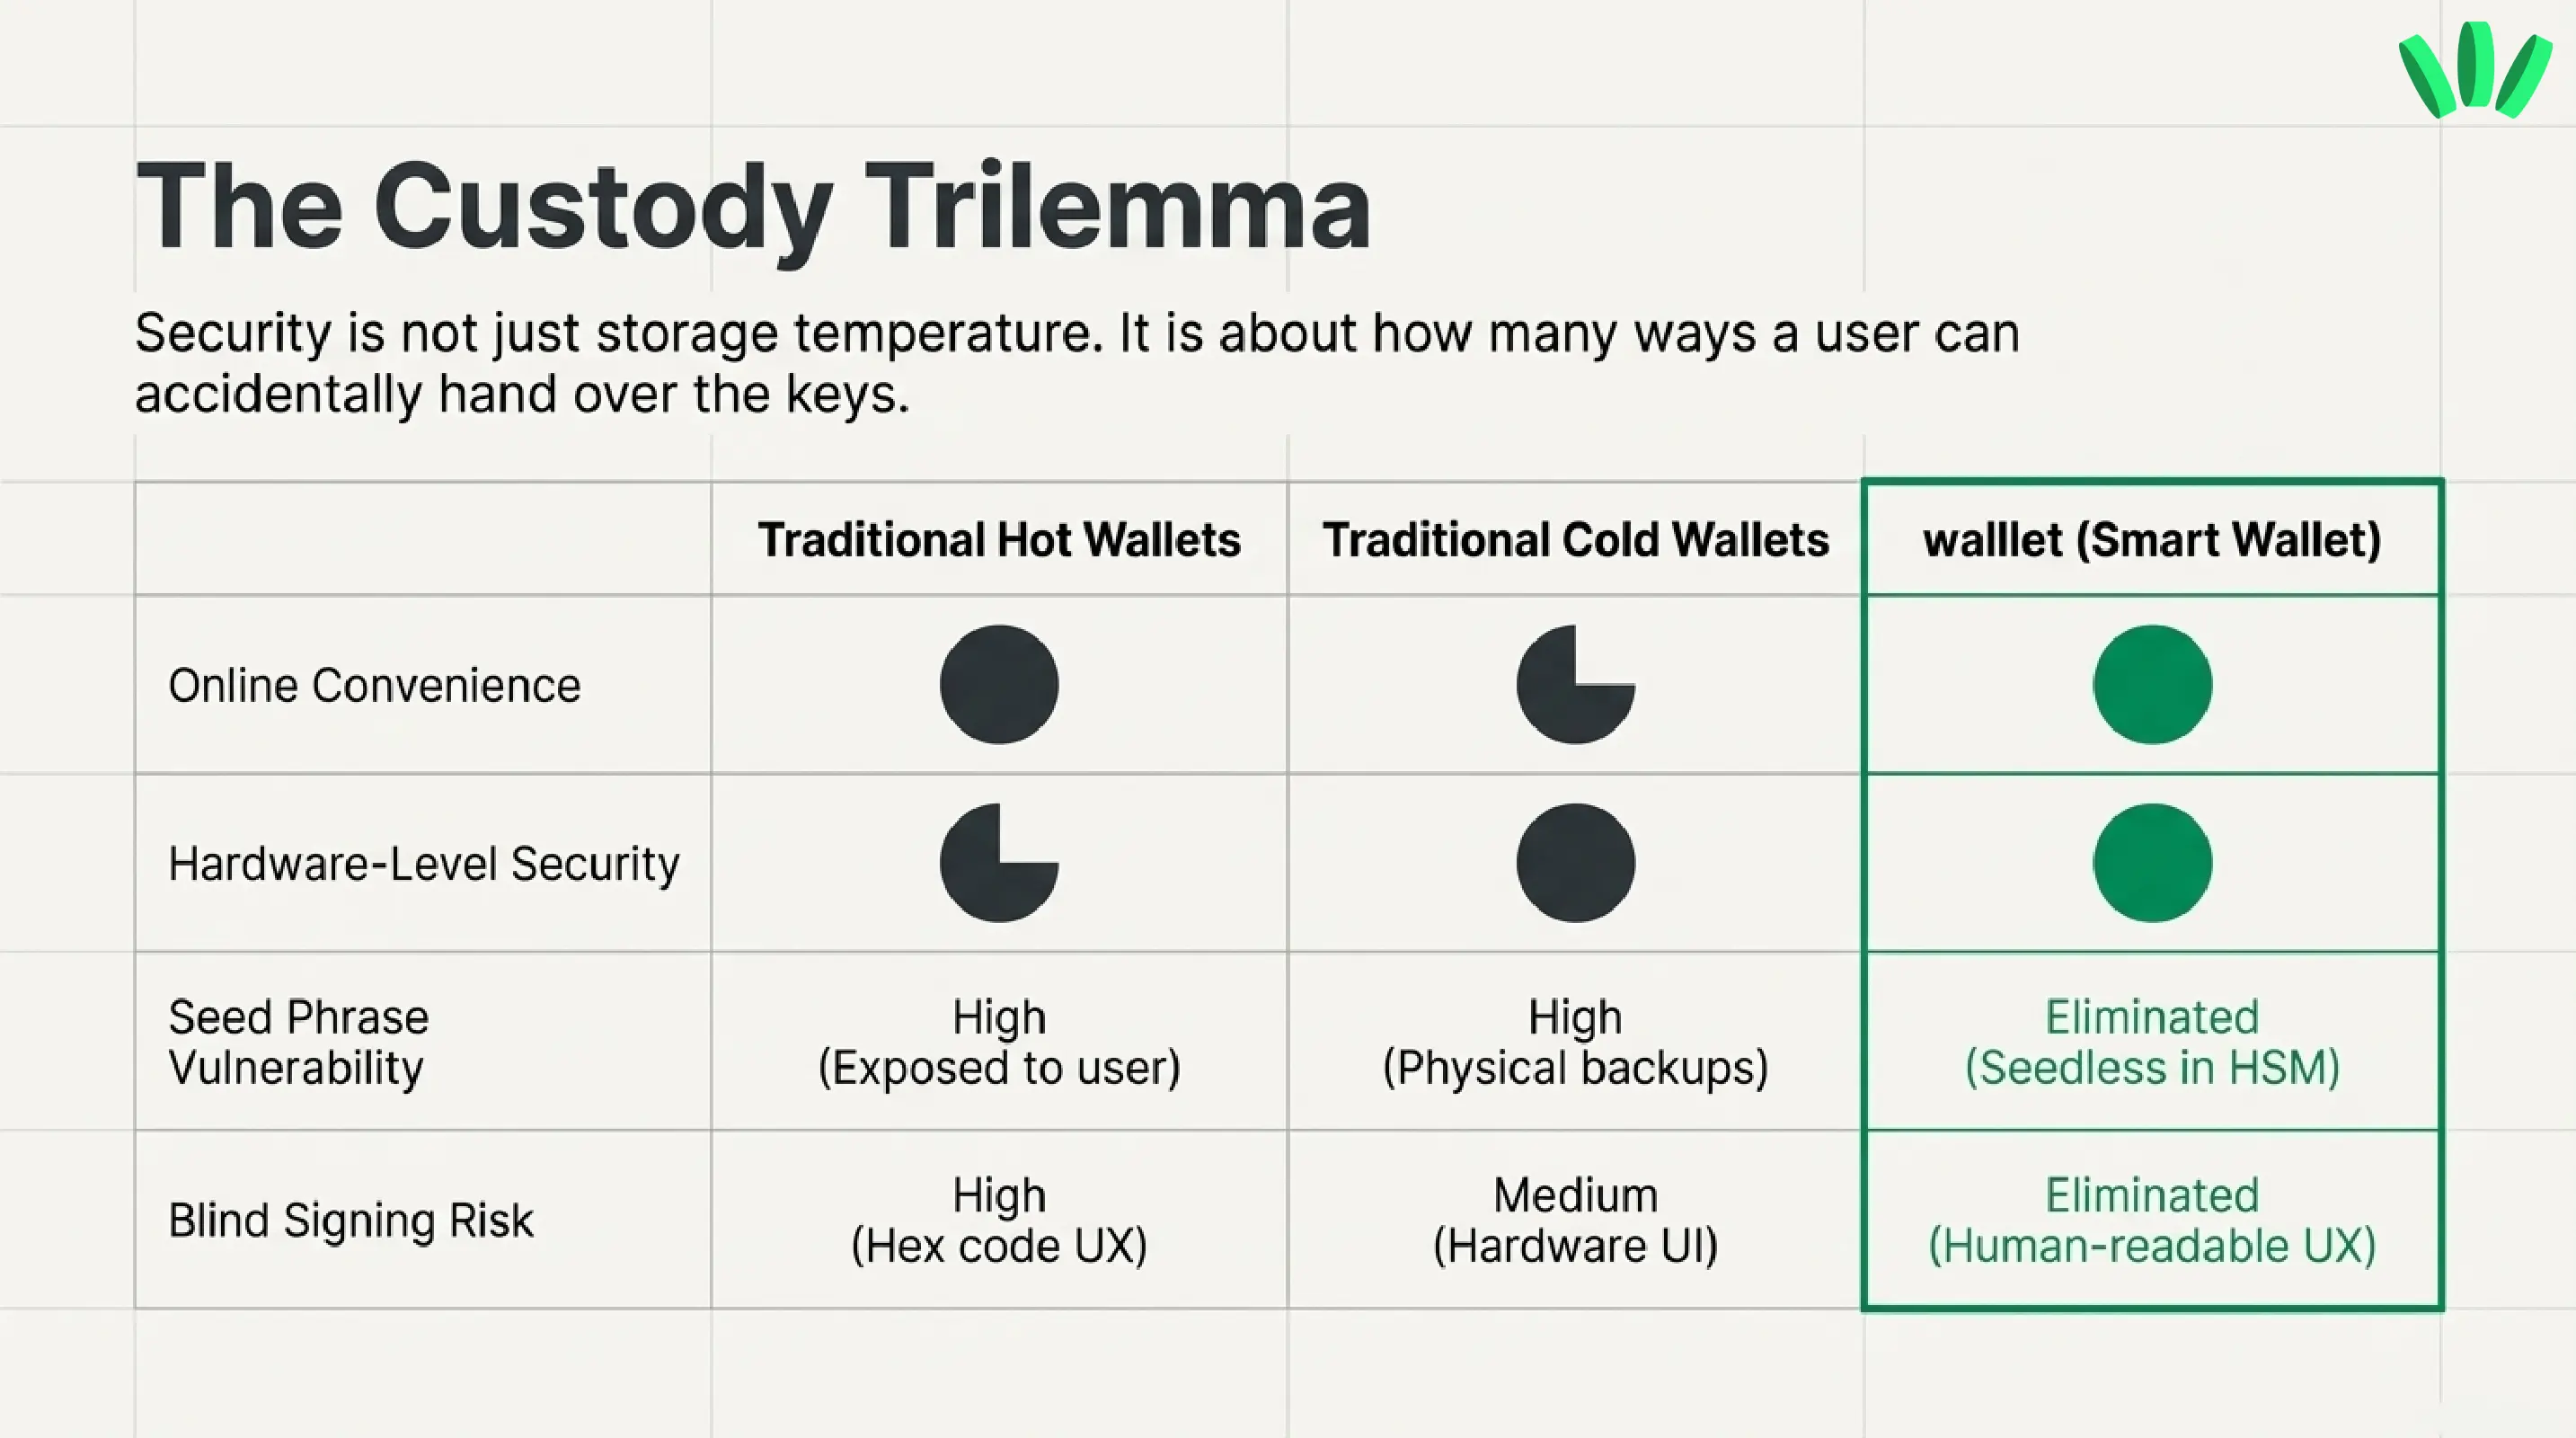
Ama bu, soğuk cüzdanların sihirli olduğu anlamına gelmez. Kurtarma sırrı açığa çıkarsa, kullanıcı sosyal mühendisliğe kanarsa veya onaylar düşüncesizce imzalanırsa soğuk cüzdan da başarısız olur. Güvenlik sadece saklamanın “sıcaklığıyla” ilgili değildir. Kullanıcının en değerli şeyini kazara kaç farklı yolla teslim edebileceğiyle ilgilidir.
Bu yüzden daha faydalı bir karşılaştırma şöyle görünür:
Sıcak cüzdan sorar: ne kadar çevrim içi kolaylık istiyorsunuz?
Soğuk cüzdan sorar: ne kadar sır yönetimi sorumluluğunu iyi taşıyabilirsiniz?
walllet gibi bir passkey cüzdanı farklı bir soru sorar: kendi saklamayı korurken sır yönetiminin en hataya açık kısımlarının bazılarını ortadan kaldırabilir miyiz? walllet'in kendi ürün sayfalarına göre bu; görünür seed phrase olmaması, kullanıcıya özel anahtar gösterilmemesi ve erişimin cihazın güvenli donanımı, passkey'ler ve biyometri ile kontrol edilmesi demektir. Bu, riskin şeklini değiştirir, riski tamamen ortadan kaldırmasa bile.
Cüzdanınızın Ele Geçirilmiş Olabileceğine Dair İşaretler
Bazen uyarı ışıkları parlaktır. Bazen ise tuhaf derecede belirsizdir.
Açıklanamayan işlemler, verdiğinizi hatırlamadığınız token onayları veya sizin bilinçli bir işleminiz olmadan hareket eden varlıklar görürseniz, bunu hemen ciddiye alın.
Sizin başlatmadığınız giriş, kurtarma veya güvenlik uyarıları alırsanız, bu da önemlidir. Özellikle cüzdan veya hizmet cihazınızdaki bağlı kimlik sistemlerini kullanıyorsa, hesap katmanına müdahaleye işaret edebilir.
Rastgele token'lar, NFT'ler veya koleksiyonlar ortaya çıkarsa, paniğe kapılmayın ama merak da etmeyin. Beklenmedik bir token veya koleksiyon almak tek başına genellikle cüzdanın ele geçirildiği anlamına gelmez. Asıl tehlike, ardından gelen bağlantılar veya onaylarla etkileşime girmektir. Airdrop ile gönderilen yemler, kriptonun en sevdiği bubi tuzaklarından biridir.
Ve cüzdanınız, şüpheli bir kaynaktan yeni bir uygulama, eklenti veya cüzdan güncellemesi yükledikten hemen sonra garip davranmaya başladıysa, apaçık olanı görmezden gelmeyin. O zamanlama süs değildir. Kanıttır.
Cüzdanınızın Hacklendiğini Düşünüyorsanız Hemen Yapmanız Gerekenler
Hız önemlidir. Durumu daha da kötüleştirmemek de.
1. Kalan varlıkları temiz bir cüzdana taşıyın
Cüzdanın kontrolü hâlâ sizdeyse ve içinde para kaldıysa, onu güvendiğiniz bir cihazda oluşturulmuş yeni bir cüzdana taşıyın. “Araştırırken” şüpheli ortamı kullanmaya devam etmeyin.
2. Token onaylarını iptal edin ve şüpheli uygulamaların bağlantısını kesin
İhlal kötü niyetli bir dApp'ten veya onaydan geldiyse, uygulamaların bağlantısını kesmek ve onayları iptal etmek daha fazla zararı azaltabilir. Olanı geri almayabilir, ama açık kalan musluğun daha fazla sızdırmasını durdurabilir.
3. Ele geçirilmiş cihazı kullanmayı bırakın
Bu adım zahmetli olduğu için atlanır. Yine de atlarsanız saldırgana ikinci bir tur hediye edebilirsiniz. Cihaz ele geçirildiyse, aynı cihazda bundan sonra yaptığınız her şey izlenebilir veya değiştirilebilir.
4. Kötü amaçlı yazılım taraması yapın ve şüpheli yazılımları kaldırın
Bunu sadece bir cüzdan sorunu değil, bir cihaz sorunu olarak ele alın. Şüpheli uygulamaları ve eklentileri kaldırın, işletim sistemini güncelleyin ve güvenilir güvenlik araçları çalıştırın.
5. Cüzdan adreslerini, işlem hash'lerini ve ekran görüntülerini kaydedin
Bunlara daha sonra borsa desteği, dolandırıcılık bildirimi, kolluk kuvvetleri veya zincir analizi için ihtiyacınız olabilir. İz hâlâ tazeyken kanıtları toplayın.
6. Bildirimin işe yarayabileceği yerlere bildirin
Merkezi bir borsa, destek ekibi veya bildirim platformu bir adresi işaretleyebiliyor ya da emanetçi bir hesaba ulaşan paraları dondurabiliyorsa, zaman önemlidir. Geri alma garanti değildir, ama beklemek sadece şansı azaltır. Paralar geri alınamasa bile oltalama sitelerini ve dolandırıcıları bildirmenizi öneririz.
Bir Şey Ters Gitmeden Önce Riskinizi Nasıl Azaltırsınız
Bu, hikâyenin daha sakin tarafı. Kusursuz bir güvenlik gösterisine ihtiyacınız yok. Kendi kalenize daha az gol atmanız gerekiyor.
Seed phrase'inizi veya özel anahtarınızı asla paylaşmayın. Hiçbir zaman. Cüzdan modeliniz bu sırlara dayanıyorsa, onlara sonra düzenlenecek notlar gibi değil, canlı patlayıcılar gibi davranın.
Cüzdanları arama reklamlarından, resmi olmayan bağlantılardan veya “yardımsever” DM'lerden indirmekten kaçının. Zaten bildiğiniz resmi siteye gidin veya adresi elle yazın. Kolay yola değil, bilinen yola güvenin.
Onayları anlamayı kolaylaştıran cüzdan arayüzleri kullanın. İnsan diliyle okunabilir işlem bilgisi bir lüks değil, bir güvenlik özelliğidir. Bir cüzdan onay anında sizi hiyeroglif çözmeye zorladığında, dolandırıcı ev sahibi avantajını kazanır.
Telefonunuzu, tarayıcınızı ve işletim sisteminizi güncel tutun. Kripto güvenliği hâlâ sıradan cihaz güvenliğine dayanır. Hiçbir gösterişli çözüm bundan kaçamaz.
Mantıklı olduğunda yüksek değerli birikimi günlük kullanımdan ayırın. Tek bir cüzdanın kolaylığını sevseniz bile, her varlığın aynı patlama alanında durması gerekmez. Bu paranoya değil. Bu bölümlendirmedir.
walllet Yaygın Cüzdan Saldırı Yollarını Nasıl Azaltır
walllet'in doğal olarak yer aldığı kısım burası; son paragrafa sıkıştırılmış, ön cam sileceğinin altına bırakılmış bir broşür gibi bir reklam olarak değil.
walllet'in bu konuyla ilgisi basit: cüzdan ihlallerinde sürekli karşımıza çıkan saldırı yollarının bazılarını azaltmak üzere tasarlandı.
walllet neden özel anahtarınızı veya seed phrase'inizi açığa çıkarmaz
Geleneksel cüzdanlar, sistemdeki en tehlikeli sırrı yönetme işini çoğu zaman kullanıcılara bırakır. Bu kendi saklamadır, ama iş akışı insanları kurtarma ifadelerini fotoğraflarda, not uygulamalarında, ekran görüntülerinde veya bulut yedeklerinde saklamaya alıştırıyorsa, aynı zamanda kendi kendini sabotajdır.
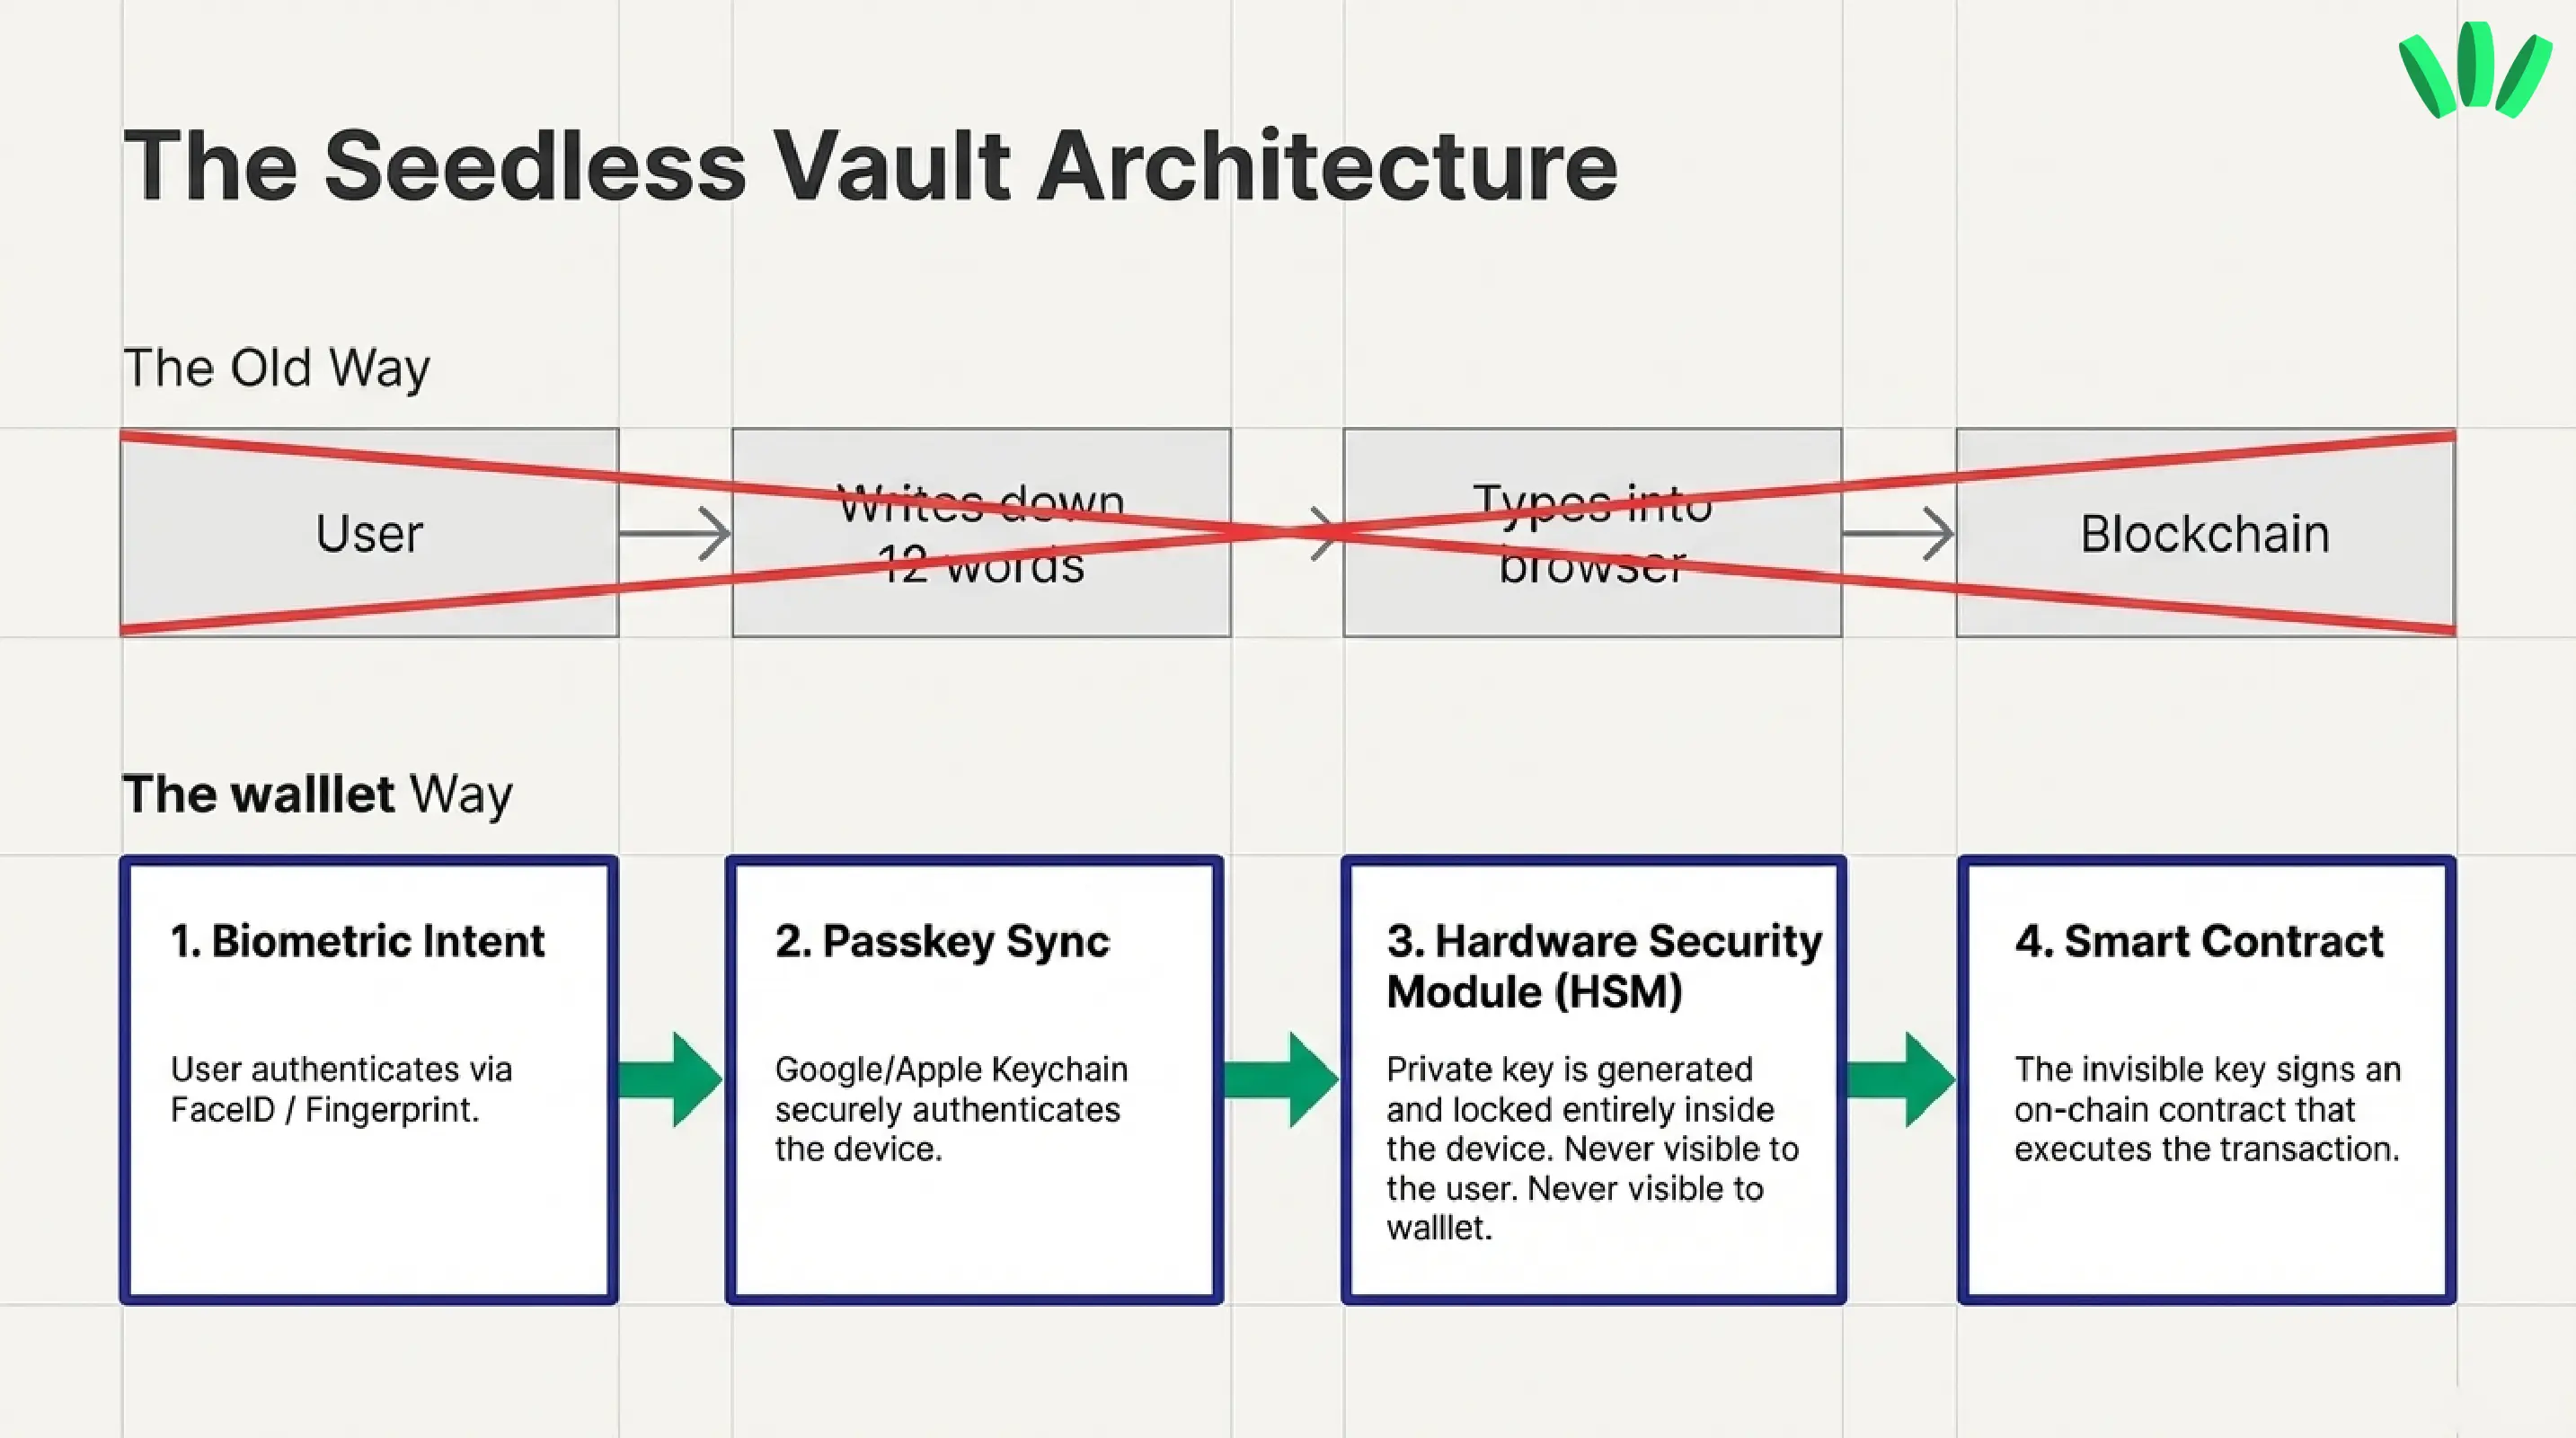
walllet, özel anahtarı veya seed phrase'i kullanıcıya göstermediğini söylüyor. Bunun yerine anahtar, cihazdaki güvenli donanımın içinde oluşturulur ve saklanır. Bu, kriptodaki en büyük güvenlik denklemlerinden birini değiştirir: hiç elle yönetmek zorunda kalmadığınız bir şeyi sızdıramazsınız.
Passkey'ler ve cihazın güvenli donanımı anahtar ifşası riskini nasıl azaltır
Google ve Apple, passkey'leri cihaz kilit açma yöntemlerine bağlı ve şifre ya da anahtar zinciri sistemleri aracılığıyla onaylı cihazlarda çalışacak şekilde tasarlanmış olarak tanımlar. Google ayrıca passkey'ler için kullanılan biyometrinin cihazda kaldığını ve passkey'lerin oltalamaya karşı şifrelerden daha güçlü olduğunu belirtir. walllet cüzdan erişimi için bu modeli temel alır.
Bu, “passkey cüzdanı” eşittir “hacklenemez cüzdan” demek değildir. Saldırı yüzeyinin yer değiştirmesi demektir. Rutin bir seed phrase ifşası olmadığı için seed phrase hırsızlığı daha az önemli hâle gelir. Ama cihaz güvenliği, hesap güvenliği ve onay hijyeni daha da önemli olur. walllet'in kendi sorumluluk reddi politikası, kurtarmanın hâlâ bağlı Apple veya Google hesabına ve cihaz ortamına erişimi korumaya bağlı olduğunu söyler. Dürüst denge budur.
Onaylamadan önce daha net işlem bilgisi neden önemli
Kriptodaki en pahalı alışkanlıklardan biri önce onaylayıp sonra anlamaktır. walllet'in insan diliyle okunabilir işlem istemleri, şüpheli sözleşme uyarıları ve daha basit Web3 deneyimi etrafındaki ürün konumlandırması sadece estetikle ilgili değildir. Kullanıcının bir işlemin gerçekte ne yaptığını tahmin etmek zorunda kaldığı anların sayısını azaltmakla ilgilidir. Bu önemlidir, çünkü kötü niyetli onaylar günümüz cüzdan kayıplarındaki en yaygın gerçek saldırı yollarından biridir.
walllet neye karşı korumaya yardımcı olur, ne hâlâ size bağlıdır
walllet seed phrase ifşasını, özel anahtarın görünür olma riskini ve onaylardaki bazı kafa karışıklıklarını azaltabilir. Bu anlamlıdır.
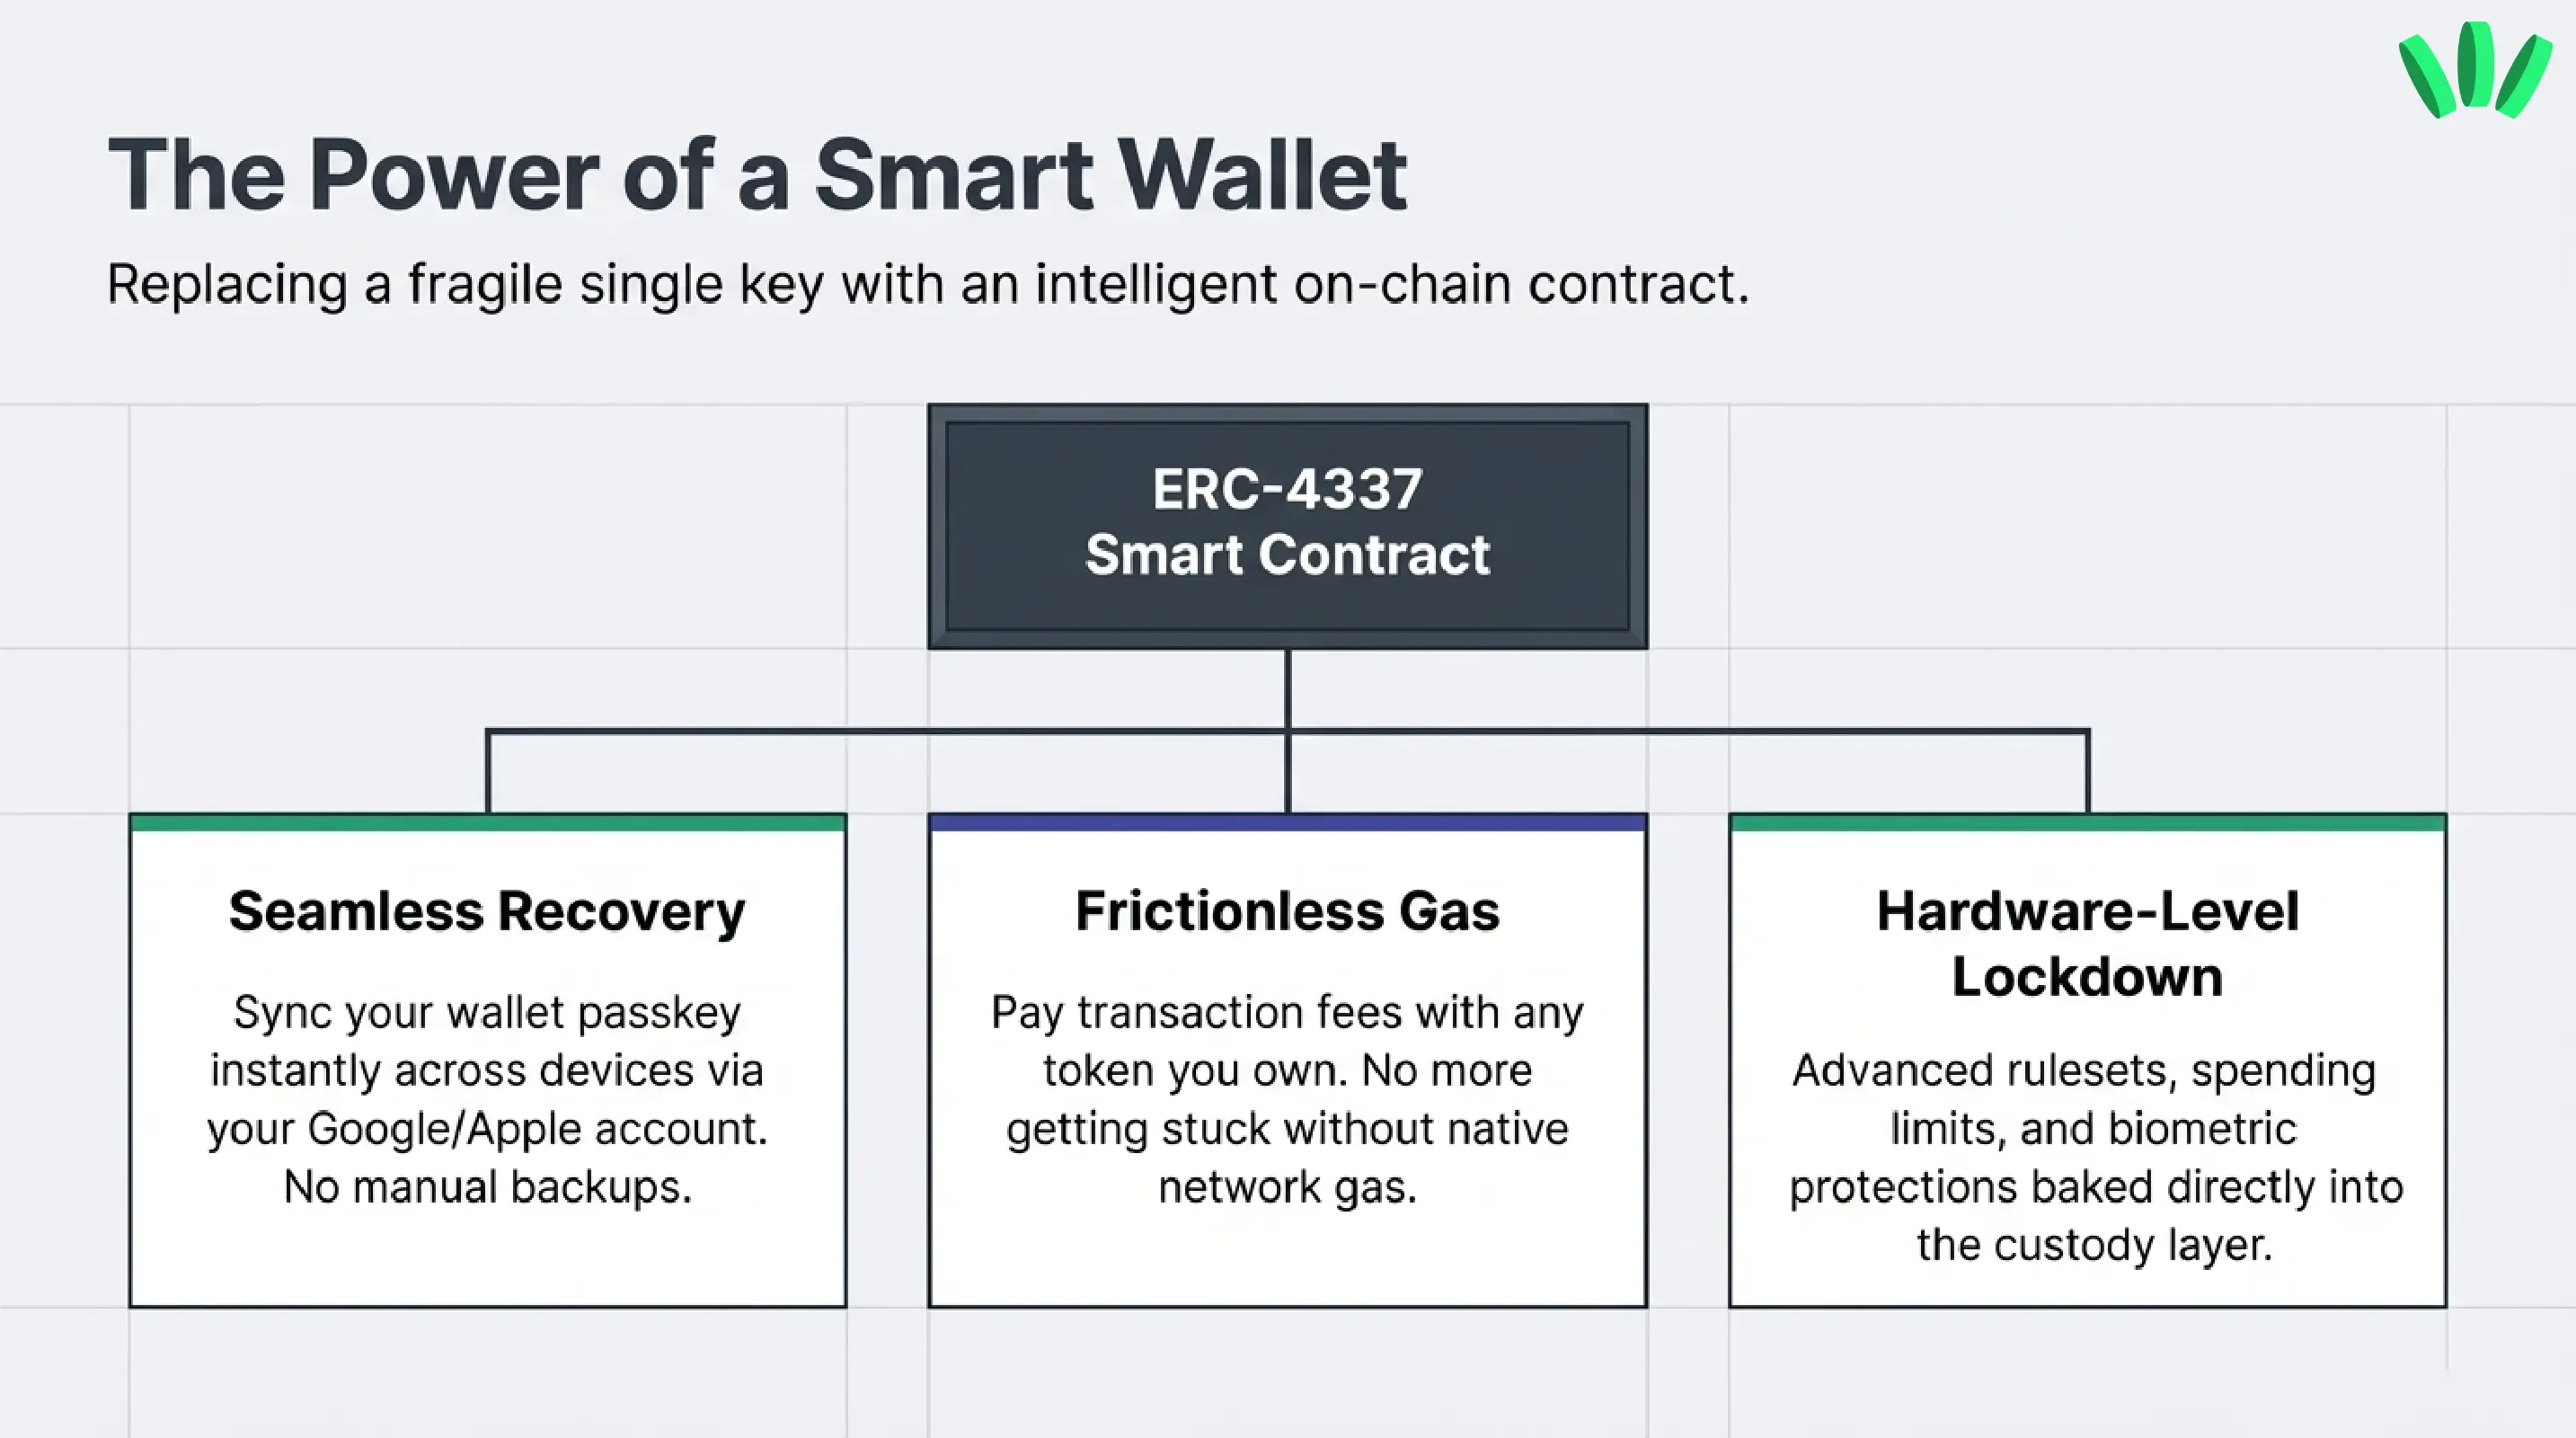
Ama sahte bağlantılara güvenmekte, sahte uygulamalar yüklemekte veya ele geçirilmiş bir cihazda tanımadığınız şeyleri onaylamakta ısrar ederseniz sizi kurtaramaz. Hiçbir cüzdan muhakemeyi tamamen devralamaz. Daha iyi tasarım şansınızı artırır. Sorumluluğu ortadan kaldırmaz.
Son Cevap: Evet, Cüzdanlar Hacklenebilir. Ama Daha İyi Tasarım Olasılıkları Değiştirir
Peki, dijital cüzdanlar hacklenebilir mi?
Evet. Ama genellikle insanların hayal ettiği film versiyonunda değil.
Olağan hikâye daha dağınık ve daha insanidir. Sahte bir site. Sahte bir uygulama. Sızdırılmış bir seed phrase. Kör bir onay. Kirli bir cihaz. Destek kılığına girmiş biri. Gerçek arazi budur. Bunu net gördüğünüzde soru “Kripto güvenli mi?” sorusundan “Hangi cüzdan tasarımı en yaygın hataları daha az olası kılar?” sorusuna dönüşür.
İşte bu yüzden walllet bu konuya zorla eklenmiş bir ek değil, ilgili bir cevaptır. Kripto riskinin ortadan kalktığını iddia etmez. Riskin nerede durduğunu değiştirir. Görünür seed phrase'leri kaldırarak, anahtarı cihazın güvenli donanımında tutarak ve passkey'lere, biyometriye ve daha net işlem bilgisine yaslanarak walllet, kırılgan ritüellerden oluşan bir labirentte yaşamadan kendi saklamayı isteyen insanlar için yapılmıştır.
Kendi saklamanın gerçeklerine saygı duyan ama daha insani hissettiren bir cüzdan deneyimi istiyorsanız, walllet keşfetmeye değer. Sihir vaat ettiği için değil, bu kategorideki en eski tuzakların bazılarını ortadan kaldırdığı için.
walllet.com'u keşfedin — daha az açıkta kalan sır, daha net işlem bağlamı ve passkey ile biyometri üzerine kurulu kurtarma ifadesiz bir cüzdan deneyimiyle kendi saklamayı istiyorsanız.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
