Kripto kayıplarının çoğu blockchain saldırılarından kaynaklanmaz. Özel anahtarlar açığa çıktığında yaşanır.
walllet daha akıllı ve daha güvenli bir yaklaşım benimser.
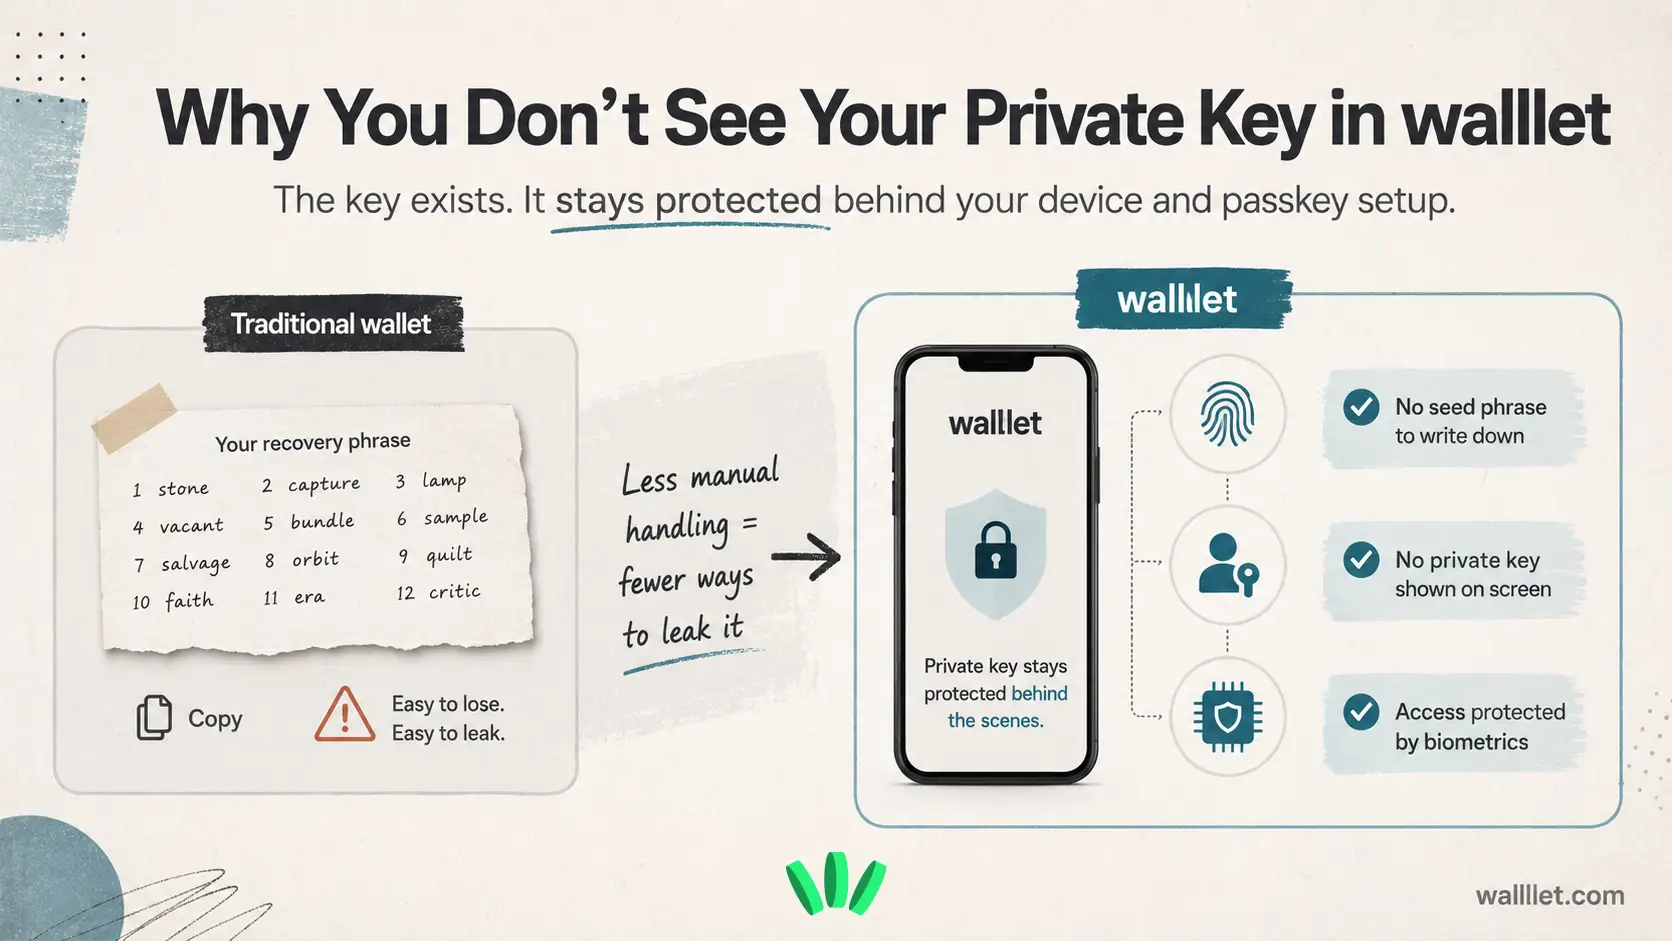
walllet, özel anahtarınızı size göstermek yerine onu perde arkasında korumak için güvenli donanım ve passkey teknolojisi kullanır. Onu hiç görmezsiniz ve görmeniz de gerekmez. Bu görünmez güvenlik modeli kriptodaki en büyük riskleri ortadan kaldırır: insan hatası ve anahtarın açığa çıkması.
Kısaca
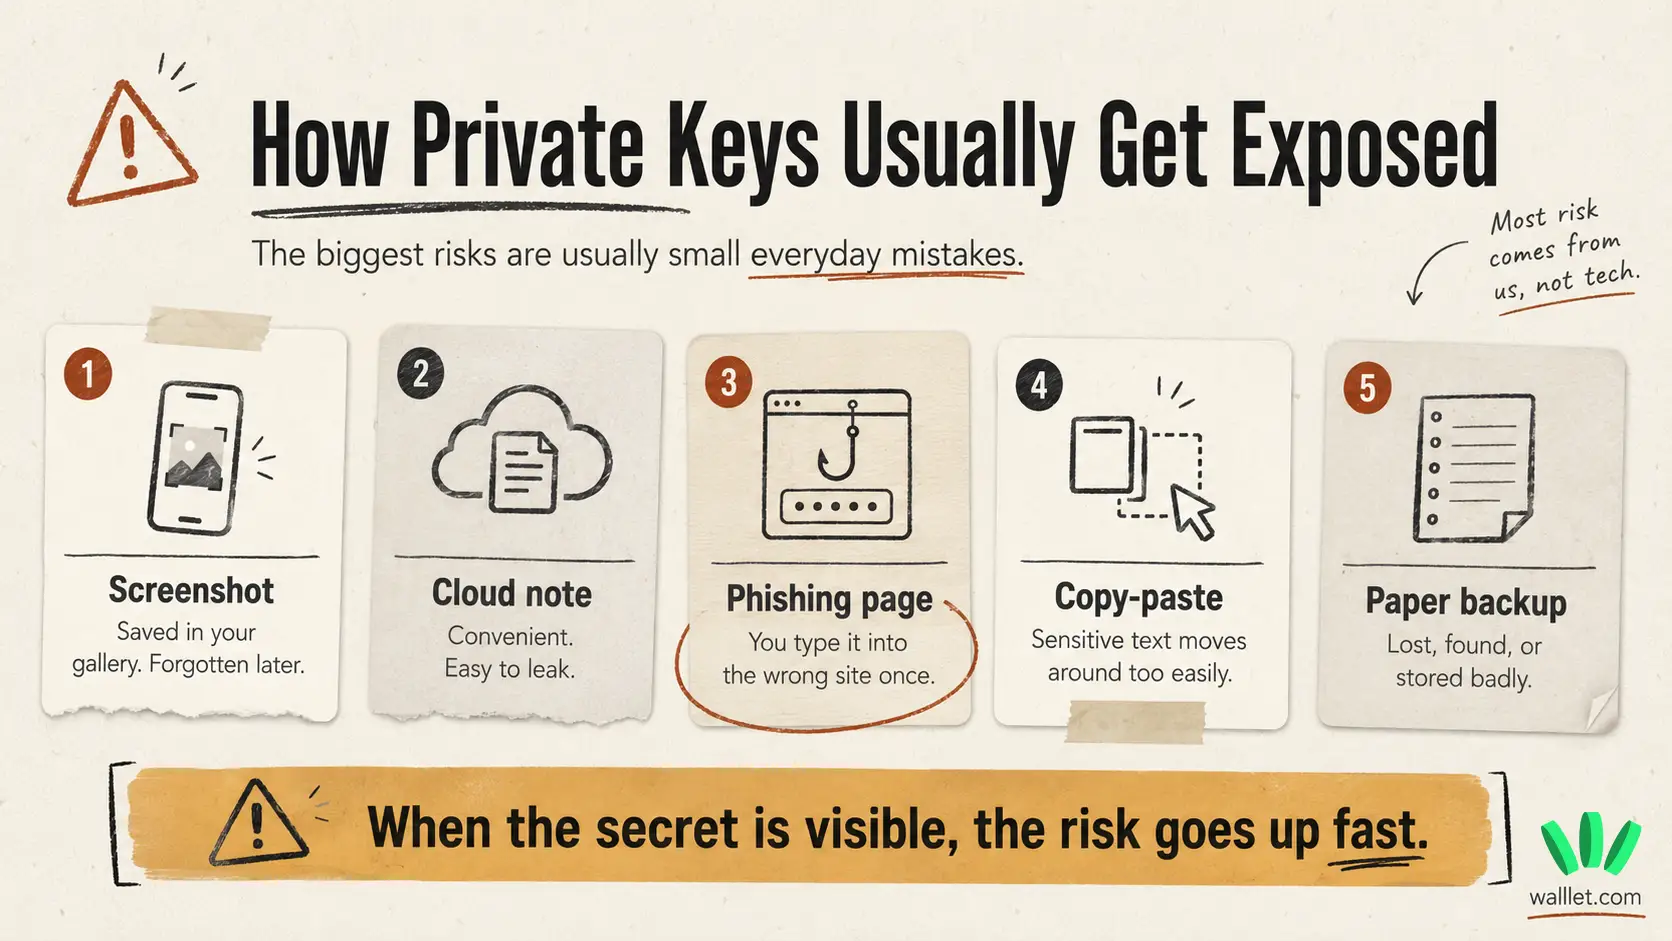
Geleneksel cüzdanlarda kullanıcılar çoğu zaman bir özel anahtarı veya seed phrase'i yazıp korumak zorundadır. Bu, tek bir insan hatasına çok fazla yük bindirir. Bir ekran görüntüsü. Buluttaki bir not. Bir oltalama sayfası. Ve her şey gider.
walllet.com, cüzdanınızın size bir özel anahtar göstermeden veya seed phrase'i elle yönetmenizi istemeden çalışabilmesi için passkey'ler, biyometrik kilit açma ve cihaz düzeyinde güvenlik kullanır. Anahtarınız yine de vardır. Sadece onu kopyalamanız, saklamanız veya açığa çıkarmanız gerekmez.
Özel anahtarlar neden önemli?
Yıllarca cüzdanların tek bir ana kuralı vardı: özel anahtarınızı koruyun.
Bu genellikle 12 ila 24 kurtarma kelimesini yazmak, onları güvenli bir yere saklamak, asla ekran görüntüsü almamak, asla notlara kaydetmemek, asla yanlış bir siteye yazmamak ve aylar sonra nereye koyduğunuzu bir şekilde hatırlamak demekti.
Hoş, küçük bir güvenlik ritüeli. Çok insani. Çok kırılgan.
Özel anahtar, cüzdanınızın kontrolünün sizde olduğunu kanıtlayan şeydir. Biri ona erişirse paranızı taşıyabilir. Banka destek hattı yok. "Şifremi unuttum" butonu yok. Kibar bir geri alma seçeneği yok.
Geleneksel self-custody'nin ürkütücü gelmesinin nedeni bu. Kontrolü elde edersiniz, ama anahtar yönetiminin tüm yükünü de üstlenirsiniz. Daha geniş bir bağlam isterseniz, emanetçi ve emanetçi olmayan cüzdanlar rehberini okuyun.
Özel anahtar nedir?
Özel anahtar, cüzdanınıza bağlı gizli bir kriptografik anahtardır. İşlemleri onaylamak ve kriptonuzun sahipliğini kanıtlamak için kullanılır.
Eski cüzdan kurulumlarında kullanıcılar genellikle başlangıçta bir kurtarma ifadesi alır. Bu ifade, cüzdanın özel anahtarlarını yeniden oluşturabilir. Yani son derece dikkatle korunması gerekir.
Sorun basit: çoğu insan kriptoda kötü değildir. Tam zamanlı güvenlik altyapısı olmakta kötüdür.
Ekran görüntüsü alırlar. Bir şeyleri kopyalarlar. Notları bulut uygulamalarına kaydederler. Sahte bağlantılara tıklarlar. Kâğıt yedeklerini kaybederler. Kısacası normal insan davranışı. Blockchain bunu umursamaz.
Pratik cüzdan güvenliği alışkanlıkları için kriptonuzu nasıl güvende tutacağınızı anlatan bu rehberi erkenden okumaya değer.
walllet.com özel anahtarınızı neden göstermiyor?
walllet.com özel anahtarınızı size göstermez, çünkü sırları kullanıcılara göstermek risk yaratır.
Bir özel anahtar veya kurtarma ifadesi ekranda göründüğü anda kopyalanabilir, fotoğrafı çekilebilir, oltalama ile ele geçirilebilir, kaydedilebilir, paylaşılabilir, kaybedilebilir veya güvensiz bir yerde saklanabilir. Gerçek cüzdan hatalarının çoğu burada başlar.
walllet.com farklı bir yol izler. Anahtarın elle yönetilmesi ihtiyacını azaltmak için passkey tabanlı erişim, biyometrik kilit açma ve güvenli cihaz altyapısı kullanır.
Yani kurulum sırasında bir seed phrase yazmanız gerekmez. Çekmecede kâğıt yedek tutmanız gerekmez. İki yıl önceki bir ekran görüntüsünün bulut depolamanızda küçük bir finansal mayın gibi hâlâ durup durmadığını merak etmeniz gerekmez.
Bu modelin daha ayrıntılı açıklaması için passkey cüzdanın ne olduğunu okuyun.
walllet.com cihazınızda cüzdan erişimini nasıl daha güvenli tutar?
walllet.com'u oluşturduğunuzda veya ona eriştiğinizde, hassas cüzdan işlemleri cihazınız ve passkey ayarlarınız aracılığıyla korunur.
iPhone'da passkey'ler Apple'ın iCloud Keychain'i ve cihaz güvenlik özellikleriyle çalışabilir. Apple ayrıca desteklenen cihazlarda hassas işlemleri korumaya yardımcı olan Secure Enclave'i donanım tabanlı bir güvenlik bileşeni olarak belgeliyor.
Android'de passkey'ler Google Password Manager ve Android'in cihaz kimlik doğrulama sistemleri üzerinden çalışabilir. Google, passkey'lerin şifrelerin yerini oltalamaya daha dayanıklı bir giriş yöntemiyle almak için nasıl tasarlandığını açıklıyor.
Bir walllet.com kullanıcısı için önemli olan şu: cüzdanınız, kurulum sırasında bir özel anahtarı elle açığa çıkarmanıza bağlı değildir.
Bu, en yaygın hata noktalarından bazılarını ortadan kaldırır:
Galerinizde duran bir kurtarma ifadesi ekran görüntüsü yok.
Notlara kopyalanmış bir özel anahtar yok.
Sahte bir destek sayfasına yazılmış bir seed phrase yok.
Başkasının bulabileceği bir kâğıt yedek yok.
Yine de bu "hiç sorumluluk yok" demek değildir. Sorumluluğun cihazınıza, Apple veya Google hesap güvenliğinize, passkey ayarlarınıza ve işlemleri onaylama şeklinize kaydığı anlamına gelir.
Bu kısım önemli.
12 kelimeyi lanetli bir hazine haritası gibi korumakla başlamadığınızda kriptonun nasıl hissettirdiğini merak mı ediyorsunuz? walllet.com'un cüzdan erişimini nasıl yönettiğini görün
Telefon değiştirdiğinizde ne olur?
Kullanıcıların çoğunun asıl merak ettiği soru şu:
Cüzdanım cihazıma bağlıysa, yeni bir telefon aldığımda ne olur?
walllet.com'da erişim, geleneksel bir seed phrase süreci yerine modern passkey sistemleri etrafında tasarlandı. Ayarlarınıza bağlı olarak passkey'iniz Apple veya Google hesabınızın şifreli kimlik bilgisi sistemi üzerinden kullanılabilir.
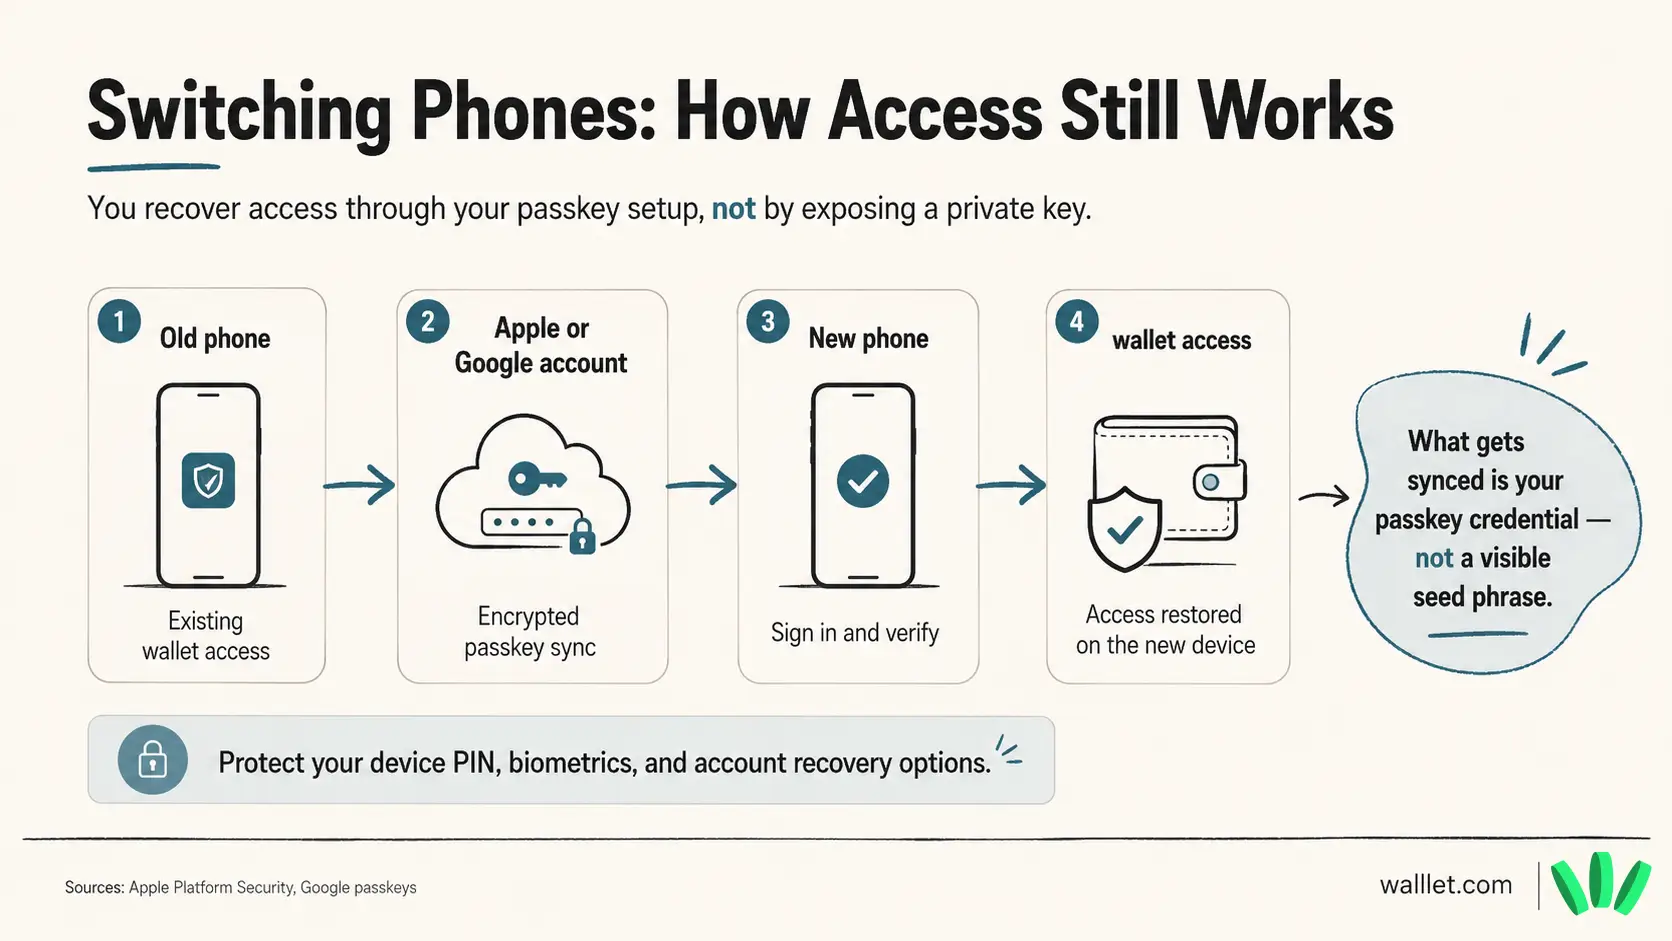
Yani yeni bir cihaza geçtiğinizde kurtarma yolunuz, elle saklamak zorunda olduğunuz bir seed phrase'e değil, passkey ve hesap ayarlarınıza bağlıdır.
Bu, sıradan kullanıcılar için daha kolay. Apple veya Google hesap güvenliğinizin neden bu kadar önemli olduğunun nedeni de bu. Hem de çok.
Güçlü hesap koruması kullanın. Cihaz kurtarma seçeneklerini güncel tutun. Ne yaptığınızı tam olarak anlamadıkça passkey'inizi silmeyin. Küçük bir ayrıntı. Büyük sonuçlar. Doğal olarak.
Bu kategori hakkında daha fazlası için en iyi seed'siz cüzdanlar rehberini okuyun.
Bu, seed phrase'den daha mı güvenli?
Birçok günlük kullanıcı için evet, çünkü en riskli elle yapılan adımları ortadan kaldırır.
Geleneksel seed phrase cüzdanları kullanıcılardan bir sırrı sonsuza dek korumalarını ister. Bu, gerçek hayat devreye girene kadar basit görünür. Telefonlar bozulur. İnsanlar taşınır. Ekran görüntüleri senkronize olur. Sahte siteler gerçek gibi görünür. Biri Telegram'dan özel mesajla "destek ekibi" der ve medeniyet bir kez daha çöker.
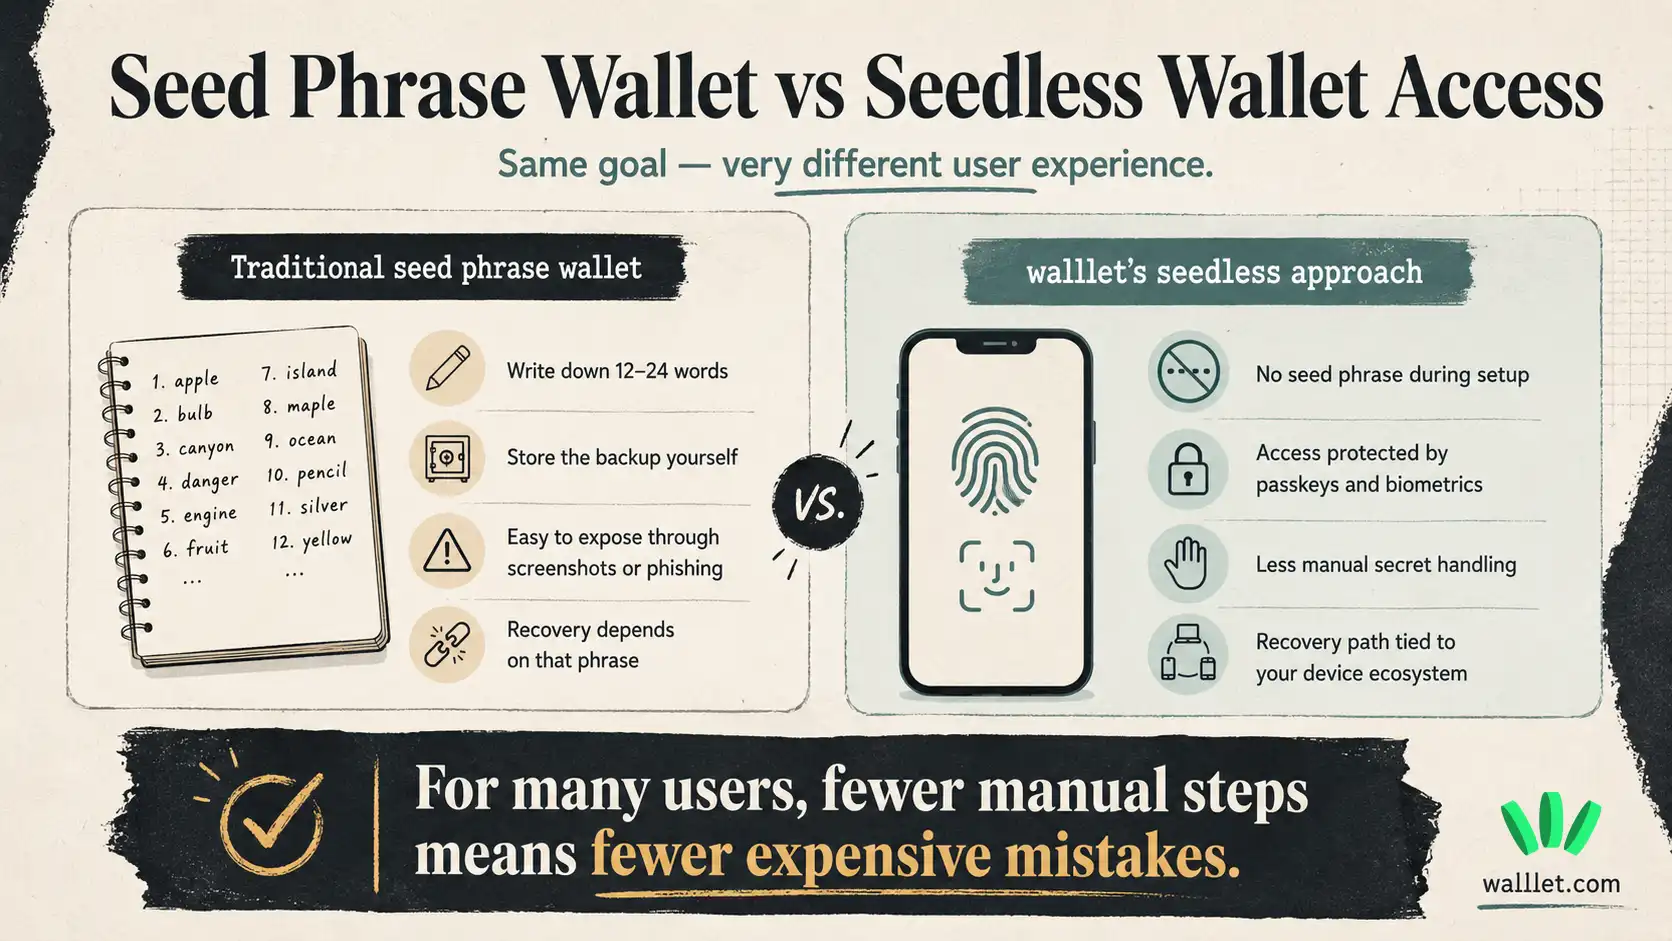
walllet.com'un modeli, bir kurtarma ifadesini kaybetme, açığa çıkarma veya yanlış kullanma ihtimali daha yüksek olan kullanıcılar için daha güvenlidir.
Temel güvenlik iyileştirmesi şu: özel anahtar, sizden görmeniz, kopyalamanız veya kendiniz saklamanız istenen bir şey değildir.
Bu, açığa çıkma riskini azaltır. Aynı zamanda güvenlik kontrol listesini de değiştirir. Bir seed phrase'i korumak yerine telefonunuzu, biyometrik erişimi, cihaz PIN'ini, Apple veya Google hesabınızı ve passkey kurtarma yolunuzu korumanız gerekir.
Dolayısıyla kullanıcı için daha doğru soru şu:
Bir seed phrase'i elle yönetmeden cüzdanımı güvende tutabilir miyim?
walllet.com için cevap evet. Bütün mesele de bu.
walllet özel anahtarınızı görebilir mi?
Hayır. walllet.com self-custodial bir cüzdan olarak tasarlandı. Bu, walllet.com'un paranızı sizin adınıza tutmadığı ve onayınız olmadan kriptonuzu taşıyamaması gerektiği anlamına gelir.
Erişiminiz cihazınız ve passkey tabanlı kimlik doğrulama ile korunur. Cüzdan işlemleriniz yine de sizin onayınızı gerektirir.
Bu önemli, çünkü "kolay cüzdan", "her şeyi başkası kontrol ediyor" demek olmamalı. Bu sadece daha güzel ambalajlanmış bir emanet hizmeti olurdu. İnsanlık eski sorunları yeniden paketlemeyi gerçekten seviyor.
Ürün düzeyinde tam bir açıklama için walllet.com'un ne olduğunu okuyun.
Kullanıcıya gerçek fayda: seed phrase yönetmeden self-custody
Özel anahtarlarla ilgili en büyük korku teknik değil, pratiktir.
İnsanlar ifadeyi kaybetmekten endişe eder. Yanlış kaydetmekten. Oltalamaya düşmekten. Telefonlarını kırmaktan. Yedeğin nerede olduğunu unutmaktan. Tek bir küçük hata yapıp erişimi sonsuza dek kaybetmekten.
walllet.com tam bu korku için geliştirildi.
Kullanıcılara, deneyime bir kurtarma ifadesiyle başlatmadan self-custody sunar. Cüzdanınızın kontrolü yine sizde. İşlemleri yine siz onaylarsınız. Cihazınızı ve hesabınızı güvende tutmanız yine gerekir.
Ama sizden en tehlikeli sırrı doğrudan yönetmeniz istenmez. Asıl fark budur.
Özel anahtarınız vardır. Cüzdanınızın çalışması için onu görmeniz gerekmez.
Son düşünceler
Özel anahtarlar güçlüdür, çünkü kullanıcılara kontrol verir. Tehlikelidir, çünkü açığa çıkan tek bir anahtar her şeyi kaybetmeye yetebilir. walllet.com bu kontrolü korurken eski cüzdan deneyiminin en kırılgan kısmını kaldırır: kullanıcılardan bir özel anahtarı veya seed phrase'i elle yönetmelerini istemek.
Bu, cüzdan güvenliğini zahmetsiz yapmaz. Kriptoda hiçbir şey o kadar nazik değildir. Ama deneyimi günlük kullanıcılar için daha gerçekçi hâle getirir.
Daha az kopyalama. Daha az saklama. 12 kelime etrafında daha az panik.
Yine kripto. Sadece daha az düşmanca.
walllet'i keşfedin ve seed'siz self-custody'nin nasıl çalıştığını görün
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
Web3 Hesabı, Cüzdan Adresi ve Özel Anahtar: Farkları Ne?
Wallet Drainer Nedir? Bu Saldırılar Nasıl Çalışır ve Nasıl Korunursunuz?
Akıllı Sözleşmeler Nedir? Nasıl Çalışır ve Güvenle Nasıl Kullanılır?
