Kriptoda en pahalı hata çoğu zaman yardımcı görünen bir mesajla başlar. Bir cüzdan e-postasının, DM'in, çekilişin veya destek mesajının sahte olabileceğinden mi endişeleniyorsunuz? Kripto oltalamanın nasıl işlediğini, walllet.com'un sizden asla neyi istemeyeceğini, bağlantıları ve destek hesaplarını nasıl doğrulayacağınızı ve zaten tıkladıysanız ya da imzaladıysanız ne yapmanız gerektiğini öğrenin.
Kısaca
Kripto oltalama nadiren dramatik bir hack'tir. Çoğu zaman sahte bir destek mesajı, sahte bir cüzdan doğrulama e-postası, sahte bir çekiliş ya da zararsız görünen bir imza isteğidir.
İstenmeden gelen desteğe asla güvenmeyin. Bir mesaj cüzdanınızı "doğrulamanızı" söyledi diye gizli kimlik bilgilerinizi asla bir siteye veya forma girmeyin. Asla "güvenli" bir adrese para göndermeyin. Anlamadığınız bir şeyi asla imzalamayın. Bir mesaj panik veya aciliyet yaratıyorsa, onu bırakın ve size gönderilen bağlantı üzerinden değil, doğrudan resmi walllet.com sitesi veya yardım merkezi üzerinden doğrulayın.
Büyük cüzdan yardım merkezlerinin ve tüketici koruma kurumlarının genel güvenlik önerileri de aynı yolu izler: resmi ekiplerin size yardım etmek için gizli kimlik bilgilerinize ihtiyacı yoktur ve sizi hızlı davranmaya iten sürpriz mesajlar klasik bir oltalama işaretidir.
Kripto oltalama her zaman dolandırıcılık gibi görünmez.
Bazen destek gibi görünür. Bazen ödül gibi. Bazen hızlı bir güvenlik kontrolü gibi. Bazen de sizden para göndermenizi bile istemeyen zararsız bir imza isteği gibi.
Oltalamanın işe yaramaya devam etmesinin nedeni bu.
Son dolandırıcılık raporları, kimliğe bürünmenin kripto dolandırıcılığının en hızlı büyüyen alanlarından biri haline geldiğini ve son oltalama sayfalarının cüzdan markalarını ve doğrulama akışlarını, sadece cüzdan sahipliğini onayladığını düşünen insanları kandıracak kadar iyi kopyaladığını gösteriyor. (Rapora göre kripto dolandırıcılıkları 2025'te en az 14 milyar $ topladı ve daha fazla dolandırıcı adresi tespit edildikçe toplamın 17 milyar $'ı aşabileceği öngörülüyor. Kimliğe bürünme dolandırıcılıklarının da yıllık bazda %1400'den fazla arttığı belirtiliyor.) Yani tuzak artık "seed phrase'ini bir prense gönder" değil. "Cüzdanını korumak için buraya tıkla."
Bu rehber davranışla ilgili. Şüpheli bir e-posta, DM, destek yanıtı, çekiliş paylaşımı veya cüzdan doğrulama sayfası gördüyseniz, tıklamadan, bağlanmadan veya imzalamadan önce kontrol etmeniz gerekenler bunlar.
Kripto oltalama yeni başlayanlarda neden bu kadar işe yarıyor
Cüzdanınızdan önce duygularınıza saldırır
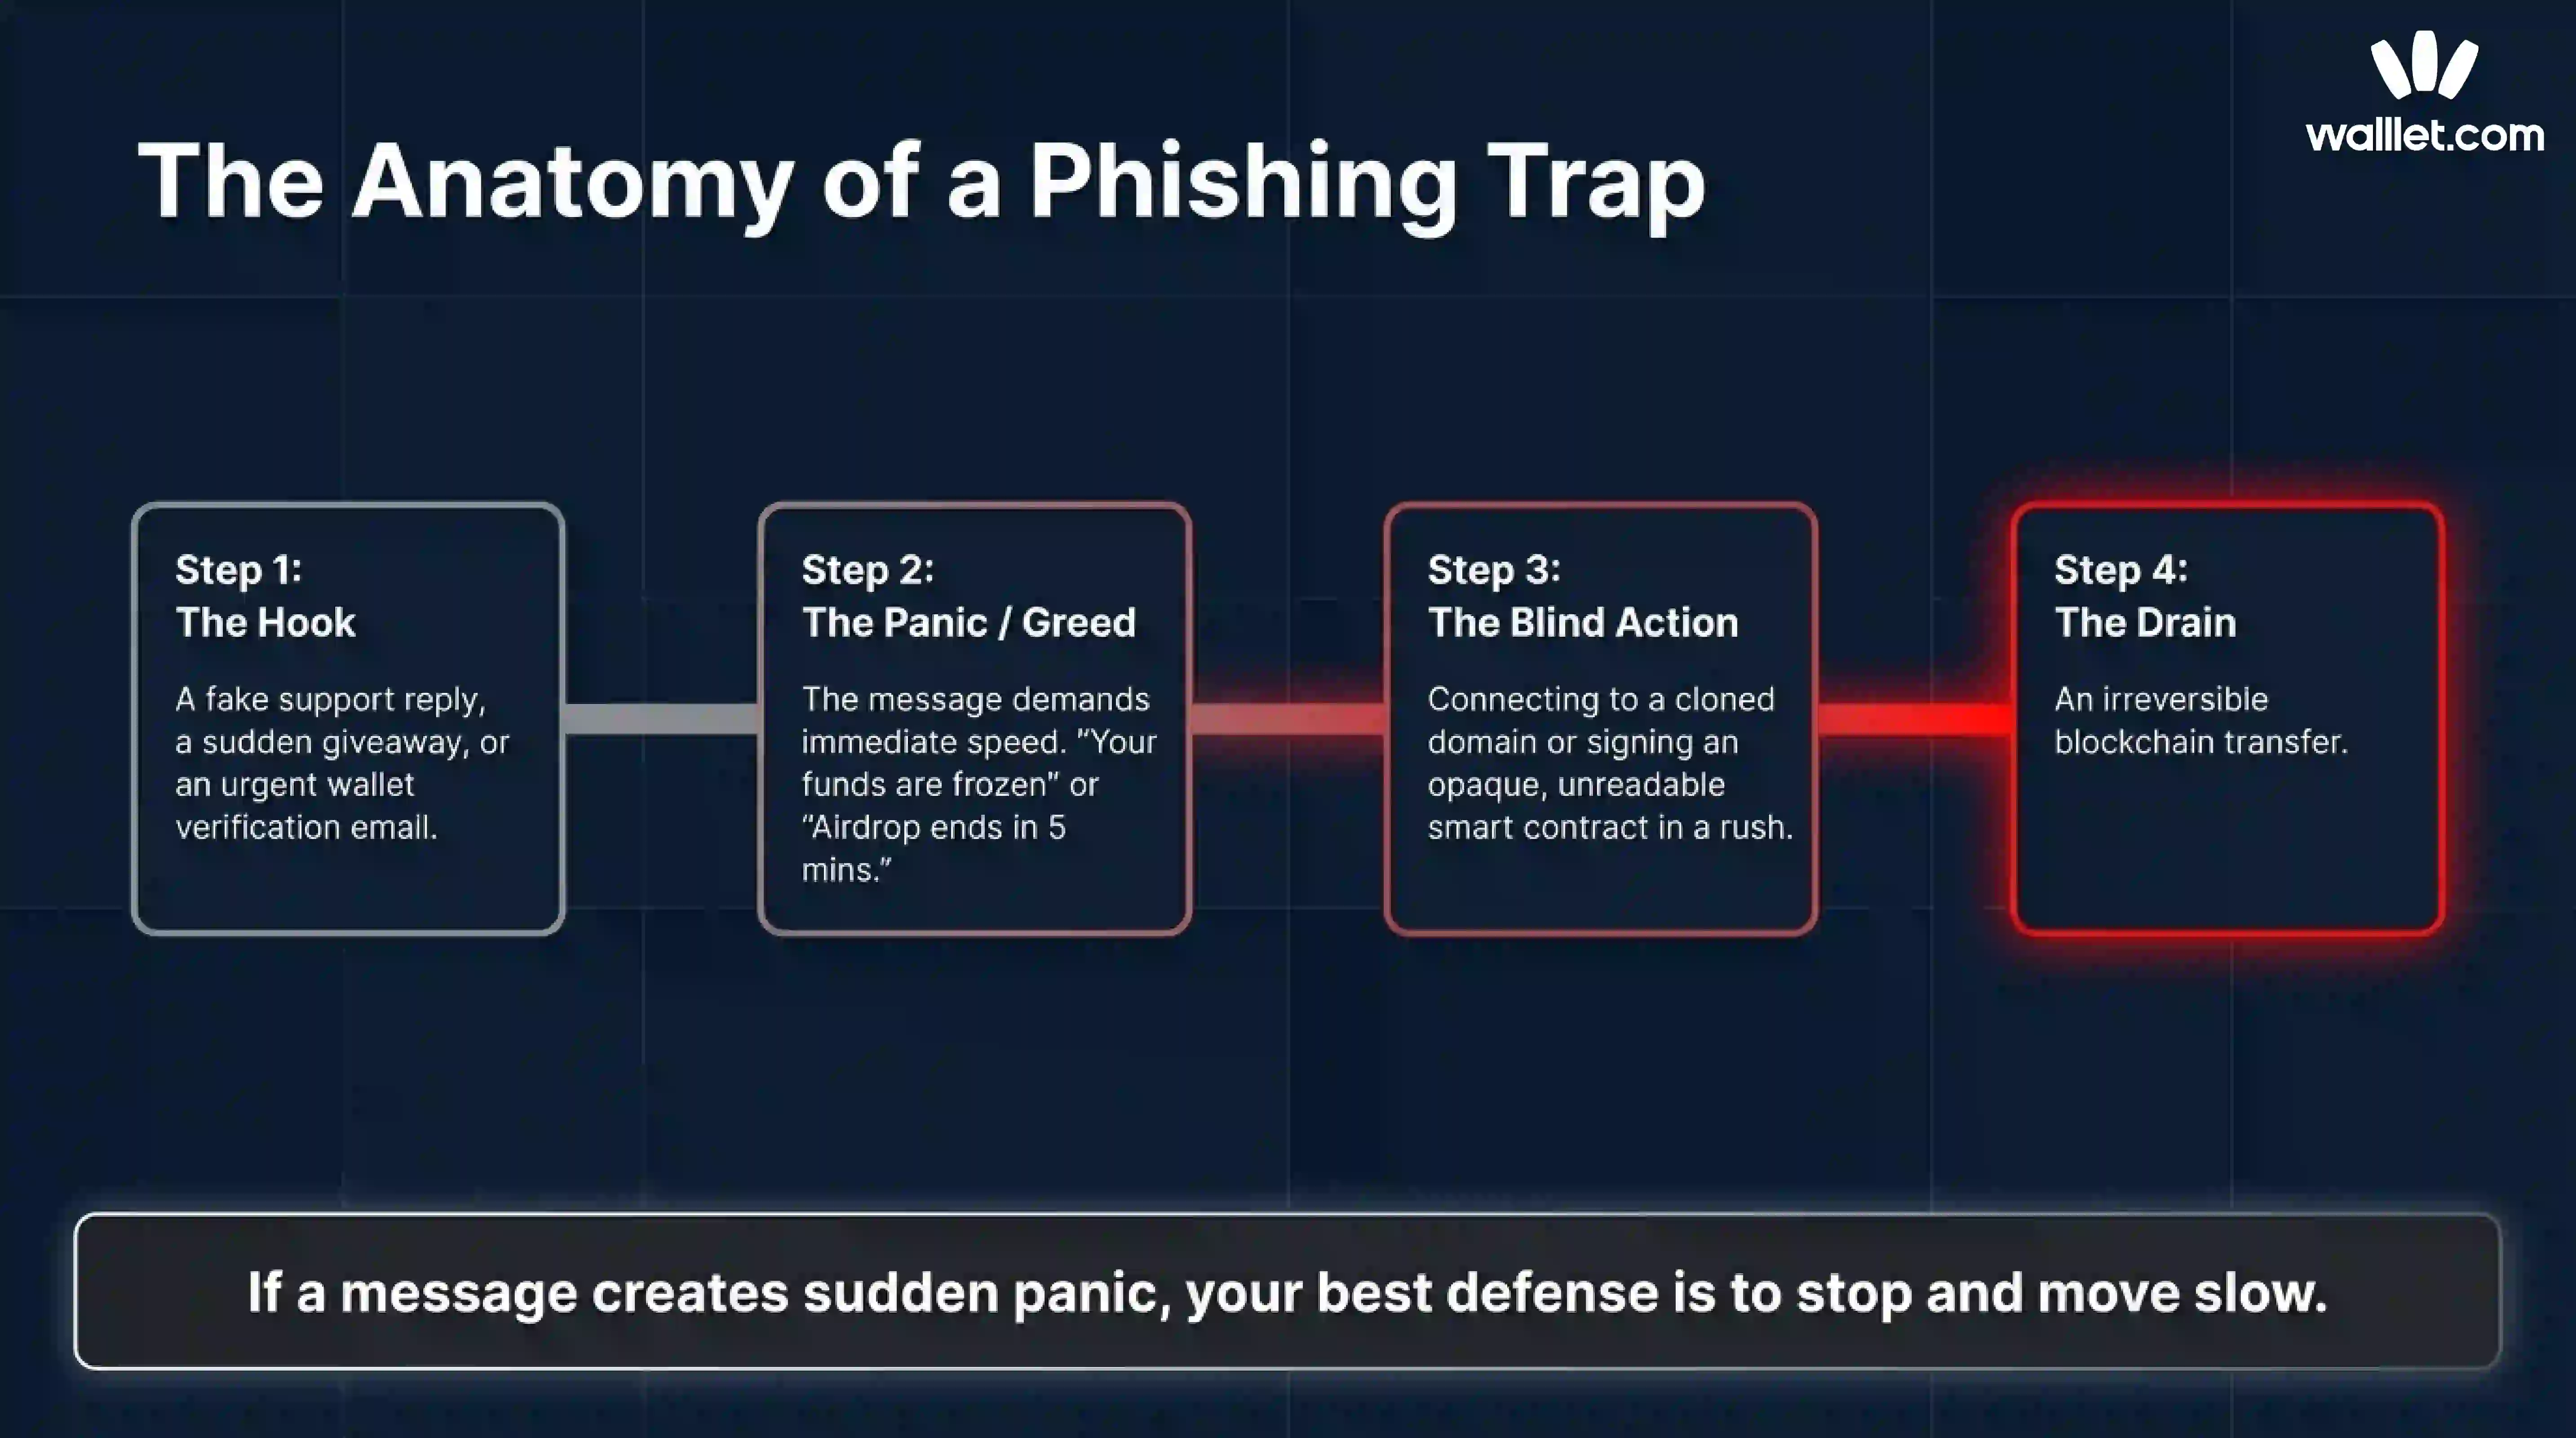
Yeni başlayanların çoğu, dolandırıcılık tam da insanları aceleye getiren tonda geldiği için para kaybeder.
Mesaj, cüzdanınızın ele geçirildiğini söyler. Ya da paranızın donduğunu. Ya da ödülünüzün süresinin dolmak üzere olduğunu. Ya da işleminizin başarısız olduğunu ve desteğin bunu hemen düzeltebileceğini. Amaç teknik ustalık değil. Amaç sizi normal şüpheciliğinizi atlayacak kadar aceleye getirmek. FTC ve FBI uyarıyor: aciliyet, korku veya baskı yaratan istenmemiş mesajlar temel bir dolandırıcılık kalıbıdır; özellikle sizi gönderenin verdiği bir bağlantıya, telefon numarasına veya "güvenli" bir cüzdan adresine yönlendiriyorsa.
"Resmi görünmek" resmi olmakla aynı şey değil
Sahte bir cüzdan sitesi logoyu kopyalayabilir. Sahte bir destek hesabı profil fotoğrafını kopyalayabilir. Bir oltalama e-postası ürün dilini kopyalayabilir. Sahte bir açılır pencere gerçek bir cüzdan isteğine benzeyebilir. Bunların hiçbiri gerçek olduğunu kanıtlamaz.
Büyük cüzdan yardım merkezleri, kullanıcılara beklenmedik şekilde gelen mesajlar üzerinden değil, resmi alan adları, resmi uygulama mağazaları ve resmi destek kanalları üzerinden doğrulama yapmalarını söyler.
İstenmeden gelen destek mesajı bir uyarı işaretidir, gizli kurtarma bilgileri için rutin talepler meşru değildir ve sahte siteler çoğu zaman resmi markayı çok yakından taklit eder. Phantom da dolandırıcılık karşıtı yardım içeriklerinde neredeyse aynı uyarıyı yapıyor.
Yanlış şeyi onayladığınızda kripto affetmez
Banka transferinde bazen itiraz yolu vardır. Kart ödemesinde bazen anlaşmazlık süreci vardır. Blokzincir işleminde genelde yoktur.
Dolandırıcıların kripto destek dolandırıcılıklarını, sahte doğrulama mesajlarını ve kötü niyetli imza isteklerini bu kadar sevmesinin nedeni bu. Zinciri kırmaları gerekmez. Sadece bir kez yanlış işlemi onaylamanız yeterlidir. walllet'in kendi kullanım koşulları da bir blokzincir işlemini onayladığınızda geri alınamaz bir talimat verdiğinizi ve kötü niyetli dApp'lerin veya akıllı sözleşmelerin istenmeyen sonuçlar doğurabileceğini hatırlatır.
Şu anki en yaygın cüzdan oltalama hileleri
Sahte destek ve sahte aciliyet
Bu, hâlâ işe yaradığı için en eski kripto dolandırıcılıklarından biri.
Herkese açık bir başlıkta veya toplulukta bir soru sorarsınız. Dakikalar sonra "destek" size ilk mesajı atar. Ya da cüzdanınızın şüpheli işlem nedeniyle işaretlendiğini söyleyen beklenmedik bir e-posta alırsınız. Ya da biri varlıklarınızı kaybolmadan önce "güvenceye alabileceğini" söyler.
FBI, kripto borsası çalışanı kılığına giren ve mağdurları sahte sorun çözme süreçlerine yönlendiren dolandırıcılar hakkında uyarıda bulundu. Phantom'un dolandırıcılık karşıtı belgeleri de sahte desteğin çoğu zaman istenmemiş bir DM ile başladığını ve hızla cüzdan erişimi, doğrulama veya para transferi taleplerine geçtiğini belirtiyor.
Kalıp basit. Bir sorun yaratırlar, sonra size çözüm olarak hız satarlar.
Sahte çekiliş, ödül ve airdrop talepleri
Bedava para, dolandırıcılık tiyatrosunun hâlâ en ucuz kostümlerinden biri.
Sahte çekiliş dolandırıcılıkları bir ödül, bonus, beyaz liste yeri, iade veya talep edilebilir bir airdrop vaat eder. Mesaj sadece cüzdanınızı bağlamanız, bir kez imzalamanız ya da "uygunluğu doğrulamak için" küçük bir tutar göndermeniz gerektiğini söyleyebilir. Büyük cüzdan güvenliği makaleleri, çekilişlerin, rastgele airdrop'ların ve acil ödül taleplerinin yaygın oltalama yemi olduğunu tekrar tekrar vurgular; özellikle hız veya gizlilik gerektiriyorlarsa.
Gerçek cüzdan, destek veya doğrulama sürecinin parçası olarak rastgele varlık ya da çekiliş dağıtmaz.
Sahte cüzdan doğrulama e-postaları
Bu dolandırıcılık işe yarıyor, çünkü "doğrulama" kulağa zararsız geliyor.
E-posta, cüzdanınızın pasif, risk altında, güncel olmadığını ya da uyum incelemesinde beklediğini söyler. Sizden sahipliği doğrulamanızı, yeniden senkronize etmenizi, yeniden etkinleştirmenizi, işlemleri onaylamanızı veya adresinizi doğrulamanızı ister. Bağlantı, gizli kimlik bilgilerinizi isteyen ya da kötü niyetli bir imza isteği çıkaran bir siteye gider.
FTC, kullanıcılara hızlı davranmazlarsa erişimlerini kaybedeceklerini söyleyen acil, cüzdan temalı oltalama e-postaları hakkında zaten uyarıda bulundu.
Sahte alan adları ve kopya uygulamalar
Bazen tek fark bir harftir.
Dolandırıcılar benzer görünen alan adları kaydeder, kopya açılış sayfaları kurar ve cüzdan açılır pencerelerini taklit eder. Mobilde bunu gözden kaçırmak daha da kolay. Sadece resmi kanallardan yükleyin ve gizli kurtarma bilgilerinizi isteyen hiçbir siteye güvenmeyin.
Yer işaretlerinin hâlâ önemli olmasının nedeni bu.
Bildiğiniz alan adını yazmak ya da kendi kaydettiğiniz yer işaretini kullanmak sıkıcı. Ama sahip olduğunuz en iyi savunmalardan biri.
Tehlikeli görünmeyen tehlikeli imza istekleri
Kripto oltalamanın sessiz kısmı bu.
Dolandırıcı sizden hiç para göndermenizi istemeyebilir. Bağlanıp imzalamanızı isteyebilir. Kulağa daha küçük geliyor. Çoğu zaman öyle değil.
Cüzdan güvenliği belgeleri, kötü niyetli bir token onayının bir dApp'e token'larınıza erişme ve onları taşıma izni verebileceğini, bazen de sınırsız erişim tanıyabileceğini açıklar. İmza oltalamasıyla ilgili ayrı rehberler de zincir dışı imzaların toplanıp daha sonra varlık çalmak ya da NFT'leri satışa çıkarmak için kullanılabileceğini, mağdurun mesajın gerçekte neye izin verdiğini fark etmeyebileceğini anlatır.
walllet.com'un sizden asla istemeyeceği şeyler
İşte pratik kısım.
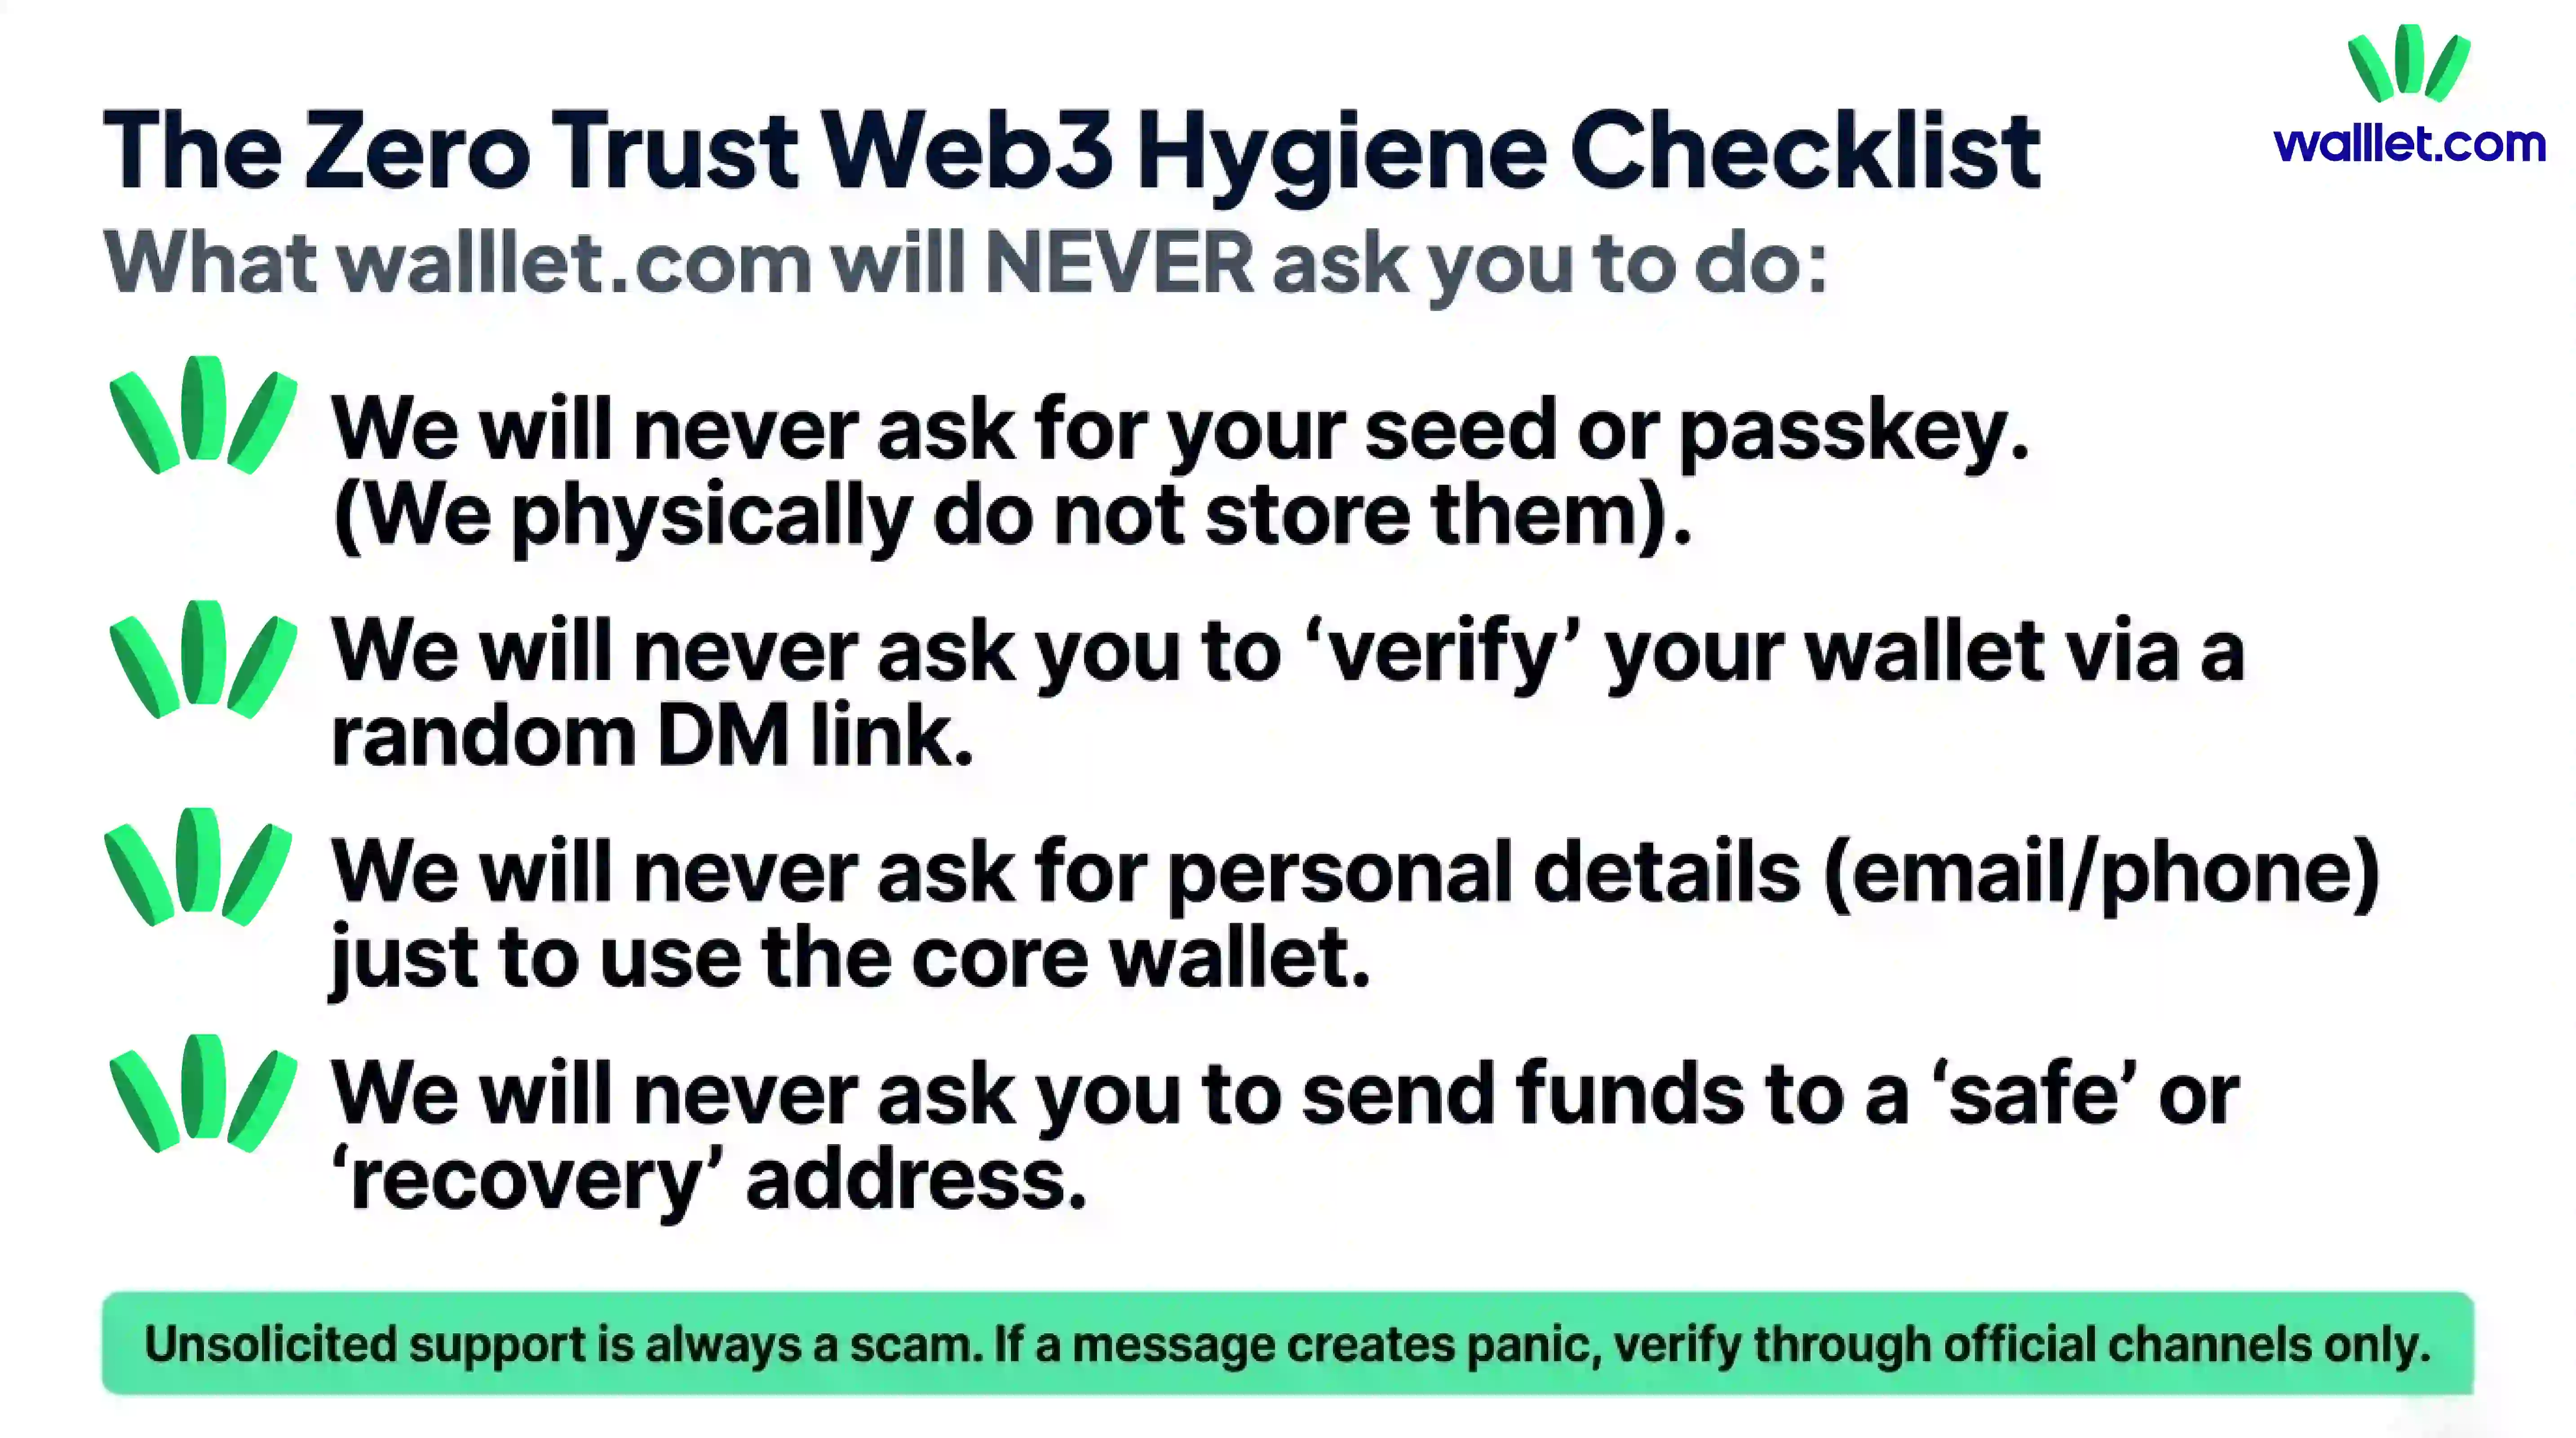
walllet.com'un gizlilik politikası, temel walllet kullanımının adınızı, kullanıcı adınızı, e-posta adresinizi veya telefon numaranızı gerektirmediğini söyler. Ayrıca walllet.com'un seed phrase'lerinizi, özel anahtarlarınızı veya passkey kimlik bilgilerinizi toplamadığını belirtir. Kullanım koşulları, anahtarlarınızın cihazınızdan asla çıkmadığını, walllet tarafından bilinmediğini ve walllet sunucularında saklanmadığını söyler. Aynı koşullar, walllet'in anahtarlarınızı veya passkey'lerinizi sizin için sıfırlayamayacağını ya da kurtaramayacağını da açıkça belirtir.
Yani walllet.com'dan geldiğini iddia eden bir mesaj sizden aşağıdakilerden herhangi birini isterse, aksi kanıtlanana kadar onu düşmanca kabul edin.
Şüpheli talep | Neden bir uyarı işareti | Bunun yerine ne yapmalısınız |
|---|---|---|
Seed phrase'inizi, özel anahtarınızı veya passkey kimlik bilgilerinizi paylaşmak | walllet.com bu bilgileri toplamaz ve sunucularında saklamaz | Hemen ayrılın ve gizli kimlik bilgilerinizi hiçbir kişi, sayfa veya formla asla paylaşmayın |
Rastgele bir bağlantı üzerinden cüzdanınızı "doğrulamak", "senkronize etmek" veya "yeniden etkinleştirmek" | Sürpriz doğrulama akışları klasik bir oltalama taktiğidir, özellikle e-posta, DM veya yanıt olarak geldiklerinde | Bağlantıyı yok sayın ve doğrudan walllet.com'a veya resmi yardım merkezine gidin |
"Güvenli", "korumalı" veya "kurtarma" adresine para göndermek | Gerçek destek, varlıklarınızı başka birinin kontrolüne aktarmanızı gerektirmez | Hemen durun ve kendi bulduğunuz resmi kanallardan doğrulayın |
Tam anlamadığınız bir mesajı veya onayı sadece "sahipliği kanıtlamak" için imzalamak | Zararsız görünen bir imza bile tehlikeli izinler verebilir veya sonradan hırsızlığa yol açabilir | Net olmayan hiçbir şeyi imzalamayın; işlemi, izinleri ve hedefi dikkatle inceleyin |
Sadece temel walllet erişimini korumak için e-posta, telefon numarası veya kimlik bilgileri vermek | walllet.com'un temel kullanımı ad, e-posta veya telefon numarası gibi kişisel bilgiler gerektirmez | Talebi şüpheli kabul edin ve gerçekten gerekli olup olmadığını resmi belgelerden doğrulayın |
walllet.com'un gizli kimlik bilgilerinizi sizin için kurtarmasını veya sıfırlamasını beklemek | walllet.com, anahtarlarınızı veya passkey'lerinizi sıfırlayamayacağını ya da kurtaramayacağını belirtir | Gizli kimlik bilgilerini kurtarmayı vaat eden herkesin yalan söylediğini veya bir kurtarma dolandırıcılığı yaptığını varsayın |
1. Seed phrase'inizi, özel anahtarınızı veya passkey kimlik bilgilerinizi paylaşmak
Gerçek bir destek süreci buna ihtiyaç duymaz. walllet örneğinde şirket, bu bilgileri toplamadığını ve sunucularında saklamadığını açıkça söylüyor. Bunları isteyen bir sayfa veya kişi size yardım etmiyor. Cüzdanınızın kontrolünü ele geçirmeye çalışıyor.
2. Rastgele bir bağlantı üzerinden cüzdanınızı "doğrulamak", "senkronize etmek" veya "yeniden etkinleştirmek"
Doğrulama dolandırıcılıkları belirsiz bir dil üzerine kurulur, çünkü belirsiz dil dolandırıcılara doğaçlama alanı verir. Bir e-posta, DM veya yanıttaki bağlantı üzerinden cüzdanınızı doğrulamanız söylenirse, orada durun. walllet'in temel özellikleri e-postanıza veya telefon numaranıza bağlı değildir, bu yüzden sürpriz doğrulama akışları hemen tuhaf gelmeli.
3. "Güvenli", "korumalı" veya "kurtarma" adresine para göndermek
Bu, koruma kılığına girmiş klasik bir hırsızlık hamlesidir. Gerçek destek, size yardım etmek için varlıklarınızı başka birinin kontrolüne taşımanızı gerektirmez. FBI, mağdurlara hesaplarını korumak için paralarını dolandırıcının kontrolündeki cüzdanlara aktarmalarının söylendiği kimliğe bürünme dolandırıcılıkları hakkında özellikle uyarıda bulundu.
4. Ne işe yaradığını anlamadığınız bir mesajı veya onayı sadece "sahipliği kanıtlamak" için imzalamak
Zararsız görünen bir imza bile izinleri devredebilir. walllet'in kendi yasal metni, kötü niyetli isteklerin istenmeyen sonuçlar doğurabileceği için işlemleri onaylamadan veya akıllı sözleşmelerle etkileşime girmeden önce dikkatle düşünmeniz gerektiği konusunda uyarır. Genel cüzdan ekosisteminde de imza oltalaması ve kötü niyetli token onayları iyi belgelenmiş saldırı yollarıdır.
5. Sadece temel walllet kullanımı için kişisel bilgi vermek
Biri, sadece temel walllet erişiminizi korumak için e-posta, telefon numarası veya kimlik bilgisi vermeniz gerektiğini söylüyorsa, bu doğrudan walllet.com'un temel kullanım için güncel gizlilik politikası ve kullanım koşullarıyla çelişir. İsteğe bağlı destek veya özel programlar farklı bir konudur. Temel walllet kullanımı değil.
6. walllet'in gizli kimlik bilgilerinizi sizin için kurtarmasını beklemek
Bu önemli, çünkü kurtarma dolandırıcıları kafası karışık kullanıcıları sever. walllet'in kullanım koşulları, anahtarlarınızı veya passkey'lerinizi sıfırlayamayacağını ya da kurtaramayacağını söyler. Yani bu sırları bir ücret karşılığında, bir form üzerinden veya özel bir destek kısayoluyla "geri getirebileceğini" vaat eden herkes hayal satıyor. FBI ayrıca sahte kripto kurtarma hizmetlerinin çoğu zaman daha önce bir kez dolandırılmış kişileri hedef aldığı konusunda uyardı.
Bir mesajın, bağlantının veya destek hesabının gerçek olup olmadığını nasıl kontrol edersiniz
Emin değilseniz, "Bu gerçek gibi mi hissettiriyor?" diye sormayın. "Bu mesajı kullanmadan neyi doğrulayabilirim?" diye sorun.
İçerikten değil, kaynaktan başlayın
İkna edici bir mesaj yine de sahte bir göndericiden gelebilir. Kusursuz yazılmış bir e-posta yine de sahte bir alan adına yönlendirebilir. Doğrulanmış görünen bir sosyal medya profili yine de taklitçi olabilir.
O yüzden durun ve üç şeyi kontrol edin:
Birincisi, bu konuşmayı siz mi başlattınız? İstenmeden gelen destek, kripto güvenliği önerilerindeki en güçlü uyarı işaretlerinden biridir.
İkincisi, kendi bulduğunuz bir alan adında veya uygulama mağazası sayfasında mısınız? Değilseniz, çıkın ve oraya kendiniz gidin. Verilen bağlantıdan devam etmeyin.
Üçüncüsü, bu talep ürünün çalışması için gerçekten gerekli mi? Cüzdan temel kullanım için e-postanıza veya telefonunuza ihtiyaç duymuyorsa ve gizli kimlik bilgilerinizi toplamıyorsa, bunları talep etmek "ek güvenlik" değildir. Bir çelişkidir.
Herhangi bir şeye dokunmadan önce basit bir güvenlik kontrol listesi
Tıklamadan, bağlanmadan veya imzalamadan önce bu hızlı testi yapın:
Mesaj panik yaratıyorsa, yavaşlayın.
Bir sır istiyorsa, durun.
Güvenlik için para taşımanızı istiyorsa, durun.
Net bir bağlam olmadan imza istiyorsa, durun.
Size ilk o geldiyse, başka bir yerden doğrulayın.
Alan adı birazcık bile tuhaf görünüyorsa, çıkın.
Ödül kolay görünüyorsa, asıl ürünün yem olduğunu varsayın.
Bu kontrol listesi temel Web3 hijyenidir.
Körü körüne kararları azaltmak için ürünün kendisini kullanın
En iyi cüzdan güvenliği alışkanlığı sadece şüphecilik değil. Şüpheli işlemleri anlamayı kolaylaştıran araçları seçmektir.
walllet.com'un ürün konumlandırması burada faydalı, çünkü kullanıcıları anlaşılmaz metin yığınlarını onaylamaya zorlamak yerine kolay okunur işlem isteklerine ve dolandırıcılığa karşı uyarılara odaklanıyor. Herkese açık ürün makalesinde walllet.com, kullanıcıların imzalamadan önce işlemi, varlığı, tutarı, kaymayı, izinleri, karşı tarafı ve ağı içeren sade dilli özetler gördüğünü söylüyor. Bu tür bir netlik oltalamayı ortadan kaldırmaz, ama "Neyi onayladığımı anlayamadığım için onayla'ya bastım" sorununu azaltır.
Zaten bir şeye tıkladıysanız veya imzaladıysanız ne yapmalısınız
Sadece şüpheli bir bağlantıya tıkladıysanız
Sayfayı hemen kapatın. Cüzdanınızı bağlamayın. Hiçbir şey indirmeyin. Sayfada gösterilen hiçbir telefon numarasını aramayın. Hiçbir şey yazmadıysanız ve imzalamadıysanız sorun olmayabilir, ama olayı bir uyarı atışı olarak görün. Sekmeyi kapatın, gerçek siteyi bağımsız olarak doğrulayın ve cihazınızda ve tarayıcınızda olağandışı bir şey olup olmadığını kontrol edin. FTC ve FBI'ın genel tüketici önerisi, mesaj üzerinden devam etmemek ve bunun yerine bilinen resmi kanallardan doğrulamaktır.
Seed phrase, özel anahtar veya başka bir gizli kimlik bilgisi girdiyseniz
O cüzdanın ele geçirildiğini varsayın.
Bu noktada amaç tartışmak değil. Zararı sınırlamak. Mümkünse kalan varlıkları, temiz bir cihazda doğrulanmış resmi kurulum akışıyla oluşturduğunuz ve kontrolünüzde olan yeni bir cüzdana taşıyın. Açığa çıkmış cüzdanı kullanmaya devam etmeyin, çünkü saldırgan onu daha sonra boşaltabilir. Cüzdan yardım merkezleri, gizli kurtarma bilgileri açığa çıktığında kontrolün fiilen kaybedildiği konusunda sürekli uyarır.
Bir onay veya şüpheli bir mesaj imzaladıysanız
Hızlı hareket edin.
Kötü niyetli onaylar bazen saldırgan onları kullanmadan önce iptal edilebilir. Sorunu zamanında fark ederseniz, şüpheli token onaylarını iptal etmek en kısa sürede yapılması gereken bir seçenektir. Son onayları inceleyin, güvenmediğiniz her şeyi iptal edin ve risk hâlâ devam ediyor gibi görünüyorsa yüksek değerli varlıkları taşıyın.
Zaten para gönderdiyseniz
Durum konusunda kendinize karşı dürüst olun. Onaylanmış blokzincir transferlerinin çoğu kesindir. Genelde perde arkasında bekleyen bir iade düğmesi yoktur.
Yine de her şeyi kayıt altına alın. Mesajı, adresi, işlem hash'ini, alan adını ve ekran görüntülerini saklayın. Süreçte herhangi bir noktada merkezi bir hizmet veya borsa yer aldıysa, hemen bildirin. Sonra ikinci dolandırıcılığa, yani "kurtarma" dolandırıcılığına dikkat edin. FBI, dolandırıcıların kaybedilen parayı peşin bir ücret karşılığında geri alabileceklerini vaat ederek mağdurları yeniden hedef aldığı konusunda uyardı.
Bir hatadan sonraki ilk 15 dakikanız
Dolandırıcıyla tartışmayın.
"Ne olacağını görmek için" tıklamaya devam etmeyin.
Size kurtarma teklifiyle ulaşan hiç kimseye güvenmeyin.
Cüzdanınızın durumunu gerçek ürün arayüzünden kontrol edin.
Kimlik bilgileri açığa çıktıysa kalan varlıkları taşıyın.
Olası saldırı yolu buysa şüpheli onayları iptal edin.
Dolandırıcılığı ayrıntılı şekilde kayıt altına alın.
Hesabı, alan adını veya mesajı ilgili platform ve resmi destek kanalı üzerinden bildirin.
Panik dolandırıcıları hızlandırır. Kontrol listesi sizi hızlandırır.
Son düşünce
Kripto oltalama, saldırgan temposu kontrol ettiğinde başarılı olur.
Sizin işiniz temposu geri almak.
Bu da daha yavaş tıklamalar, daha temiz doğrulama alışkanlıkları ve riskli işlemleri anlamayı kolaylaştıran bir cüzdan deneyimi demek. walllet.com dolandırıcılıkları ortadan kaldıramaz ve hiçbir dürüst cüzdan aksini iddia etmemeli. Ama walllet'in seed phrase'siz tasarımı, kimlik bilgilerini cihazda tutan modeli ve kolay okunur imza akışı doğru yöne işaret ediyor: daha az kör onay, daha az sır paylaşma tuzağı ve yeni başlayan hatalarının pahalıya patlaması için daha az alan.
Bir mesaj sizi hızlı hareket ettirmek istiyorsa, en iyi savunmanızın yavaş hareket etmek olduğunu varsayın. Şimdi riskli işlemleri anlamayı kolaylaştıran bir cüzdan kullanın. Seed phrase'siz öz saklama, kolay okunur işlem istekleri ve Web3 ile daha sakin bir etkileşim için walllet.com'u keşfedin.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
Wallet Drainer Nedir? Bu Saldırılar Nasıl İşler ve Nasıl Korunursunuz
Yeni Başlayanlar İçin Kriptoda Tasfiye: DeFi, Vadeli İşlemler, Sağlık Faktörü ve Nasıl Kaçınılır
