Bir kripto adresinin yalnızca ilk ve son karakterlerini kontrol ediyorsanız, tam olarak dolandırıcıların kontrol etmenizi istediği yeri kontrol ediyorsunuz.
Kripto dolandırıcılığı kopyalanmış bir adres, aceleyle yapılmış bir gönderim, yeterince tanıdık görünen bir cüzdan geçmişi olabilir. Adres zehirlenmesini bu kadar tehlikeli yapan da bu. Saldırganın seed phrase'inize ihtiyacı yok. Tek bir kötü kopyala-yapıştır anına ihtiyacı var.
Bu, daha güvenli bir cüzdan düzeni kullansanız bile önemlidir. Seed phrase'siz bir cüzdan, kurtarma ifadesi yönetme stresini ortadan kaldırabilir. Passkey cüzdan, erişimi kolaylaştırıp kimlik avını zorlaştırabilir. Yine de kripto gönderdiğiniz her seferde son hedef adres önemlidir.
Adres zehirlenmesi, saldırganların işlem geçmişinize benzer görünen cüzdan adresleri yerleştirdiği bir dolandırıcılıktır. Bunu genellikle çok küçük transferlerle, sıfır değerli transferlerle veya sahte token hareketleriyle yaparlar. Amaç basit: sahte adresi tanıdık hissettirmek, böylece daha sonra onu kopyalayıp gerçek parayı saldırgana göndermeniz.
Cüzdan alışkanlıklarının önemli olmasının nedeni bu. Daha kapsamlı güvenlik düzeni için cüzdanınızı nasıl koruyacağınıza dair bu pratik rehberle başlayın. Adres zehirlenmesi de aynı sorunun parçası: kripto çoğu zaman kullanıcının rutin bir şey yaptığını düşündüğü anda ters gider.
Chainalysis, adres zehirlenmesini gerçek bir dolandırıcılık kalıbı olarak ele aldı; saldırganların sahte işlem geçmişi kullanarak kullanıcıları yanlış adrese para göndermeye kandırdığı vakalar da buna dahil. Yöntem sıkıcı. Sorun da bu. Çok geç olana kadar normal cüzdan davranışı gibi görünür.
walllet artık adres zehirlenmesi koruması içeriyor: şüpheli zehirlenmiş hareketleri tespit etmeye yardımcı oluyor ve zehirlenme kalıplarına uyduğunda bunların normal cüzdan hareketi gibi görünmesini engelliyor.
Sade bir dille: bir hareket cüzdan geçmişinizi zehirlemek için oluşturulmuş gibi görünüyorsa, walllet onun güvenilir görünmesine yardım etmemeli.
Kısaca
Adres zehirlenmesi, bir dolandırıcının işlem geçmişinize benzer görünen bir cüzdan adresi yerleştirmesiyle olur.
Amaç, sahte adresi tanıdık hissettirmektir. Daha sonra hızlı hareket ederken onu kopyalayıp gerçek parayı yanlış yere gönderebilirsiniz.
Bu genellikle bir özel anahtar hack'i değildir. İşlem geçmişiniz manipüle edilirken cüzdanınız güvende olmaya devam edebilir.
En güvenli alışkanlık basit: adresleri son geçmişten değil, orijinal kaynaktan kopyalayın. Kayıtlı kişileri, doğrulanmış yatırma sayfalarını, güvenilir kaynaklardan QR kodları ve büyük tutarlar için test transferlerini kullanın.
walllet, şüpheli zehirlenmiş hareketleri tespit ederek ve zehirlenme kalıplarına uyduklarında normal cüzdan hareketi gibi görünmelerini engelleyerek ek bir koruma katmanı sunar.
Bu önemli, çünkü bu dolandırıcılık tanıdıklığa dayanır. Şüpheli hareketler normal geçmiş gibi ele alınmazsa, sahte adresin güven kazanma alanı daralır.
Adres zehirlenmesi dolandırıcılığı nedir?
Adres zehirlenmesi, bir saldırganın cüzdan geçmişinizi zaten kullandığınız bir adrese benzeyen sahte bir adresle “zehirlediği” bir kripto dolandırıcılığıdır.
Dolandırıcı herkese açık blokzincir hareketlerini izler, etkileşimde bulunduğunuz bir adresi bulur, sonra ona benzeyen bir adres oluşturur. Genellikle sahte adresin başı ve sonu gerçeğiyle eşleşecek şekilde tasarlanır.
Ardından cüzdanınıza çok küçük bir işlem, sıfır değerli bir transfer veya sahte bir token işlemi gönderir. Amaç, kendi adresini işlem geçmişinizde göstermektir.
Daha sonra cüzdanınızı açarsınız, tanıdık görünen bir şey görürsünüz, kopyalarsınız ve gönderirsiniz.
Tuzak budur.
Kripto adreslerinin çoğu uzundur. Birçok cüzdan arayüzü onları şöyle kısaltır:
0x12aB...9F3c
Kullanışlı. Aynı zamanda riskli.
Yalnızca ilk ve son birkaç karakteri kontrol ederseniz, sahte bir adres güvenli görünebilir. Adresin ortası tamamen farklı olabilir ve dolandırıcılık tam orada saklanır.
Adres zehirlenmesi dolandırıcılığı nasıl işler?
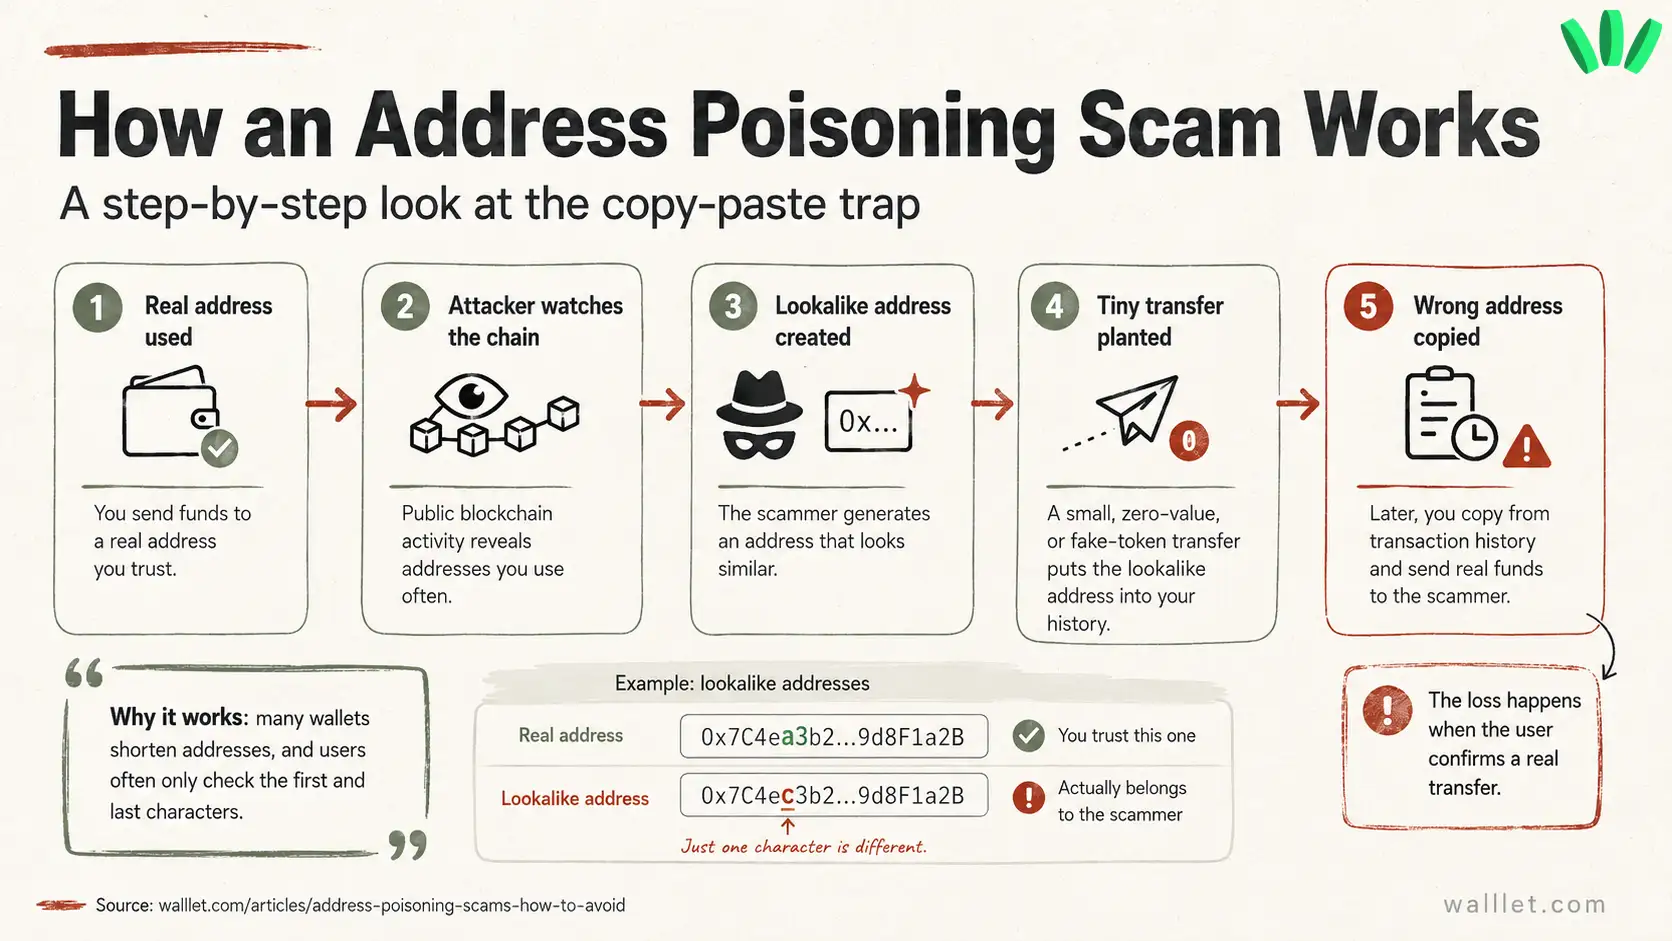
Adres zehirlenmesi işe yarar, çünkü kripto işlemleri herkese açıktır, cüzdan adresleri uzundur ve insanlar çoğu zaman çok hızlı hareket eder. Genel akış şöyledir:
Gerçek bir adrese kripto gönderirsiniz; örneğin bir borsa yatırma adresine, bir arkadaşa veya size ait başka bir cüzdana.
Saldırgan bu işlemi herkese açık blokzincirde fark eder.
Gerçeğine benzeyen, genellikle ilk ve son karakterleri benzer olan bir adres oluşturur.
Bu benzer adresten cüzdanınıza çok küçük, sıfır değerli veya sahte token işlemi gönderir.
Sahte adres cüzdan geçmişinizde görünür.
Daha sonra işlem geçmişinizden kopyalarsınız ve yanlışlıkla saldırganın adresini seçersiniz.
Gerçek parayı yanlış yere gönderirsiniz.
Acı veren kısım, hiçbir şeyin bozuk görünmeyebilmesidir. Cüzdanınız hâlâ çalışır. Özel anahtarınız hâlâ güvende olabilir. Cihazınıza virüs bulaşmamış olabilir.
Sadece parayı dolandırıcının tanıdık hissettirdiği bir hedefe göndermiş olursunuz.
Adres zehirlenmesinin, cüzdanların nasıl hack'lendiği, cüzdan boşaltıcılar (drainer) ve kripto oltalama ile aynı güvenlik konuşmasına ait olmasının nedeni bu. Gerçek hayattaki birçok vakada cüzdan “kırılmaz.” Kullanıcı yanlış şeyi onaylamaya itilir.
Önemli: zehirlenmiş işlem hırsızlığın kendisi değil, hazırlığıdır.
Birçok adres zehirlenmesi dolandırıcılığında saldırgan önce cüzdan geçmişinize sahte bir adres yerleştirmeye çalışır. Asıl kayıp daha sonra, siz o geçmişe güvenip yanlış adresi kopyaladığınızda olur.
Bu yüzden koruma yalnızca son gönder düğmesinde olmamalı. Daha güvenli bir cüzdan şunu da sormalı: bu şüpheli hareket kullanıcıya normal bir hareket gibi gösterilmeli mi?
Adres zehirlenmesi dolandırıcılıkları neden yeniden yaygınlaşıyor?
Adres zehirlenmesi geri dönmeye devam ediyor, çünkü ucuz, otomatik ve insan alışkanlıkları üzerine kurulu.
Saldırganların yalnızca az sayıda aceleci kullanıcıya ihtiyacı vardır; özellikle büyük tutarlar taşıyan veya sık sık aynı yerlere para gönderen kişilere.
Stablecoin'ler sınır ötesi gelir ve günlük ödemeler için pratik bir araç haline geldikçe bu risk daha da önemli hale geliyor. Stablecoin'lerin Nijerya'da ödemeleri nasıl değiştirdiğini anlatan rehberimiz, neden daha fazla serbest çalışan ve dijital çalışanın onları kullandığını ve daha güvenli işlem alışkanlıklarının artık neden geleneksel kripto alım satımının ötesinde önemli olduğunu açıklıyor.
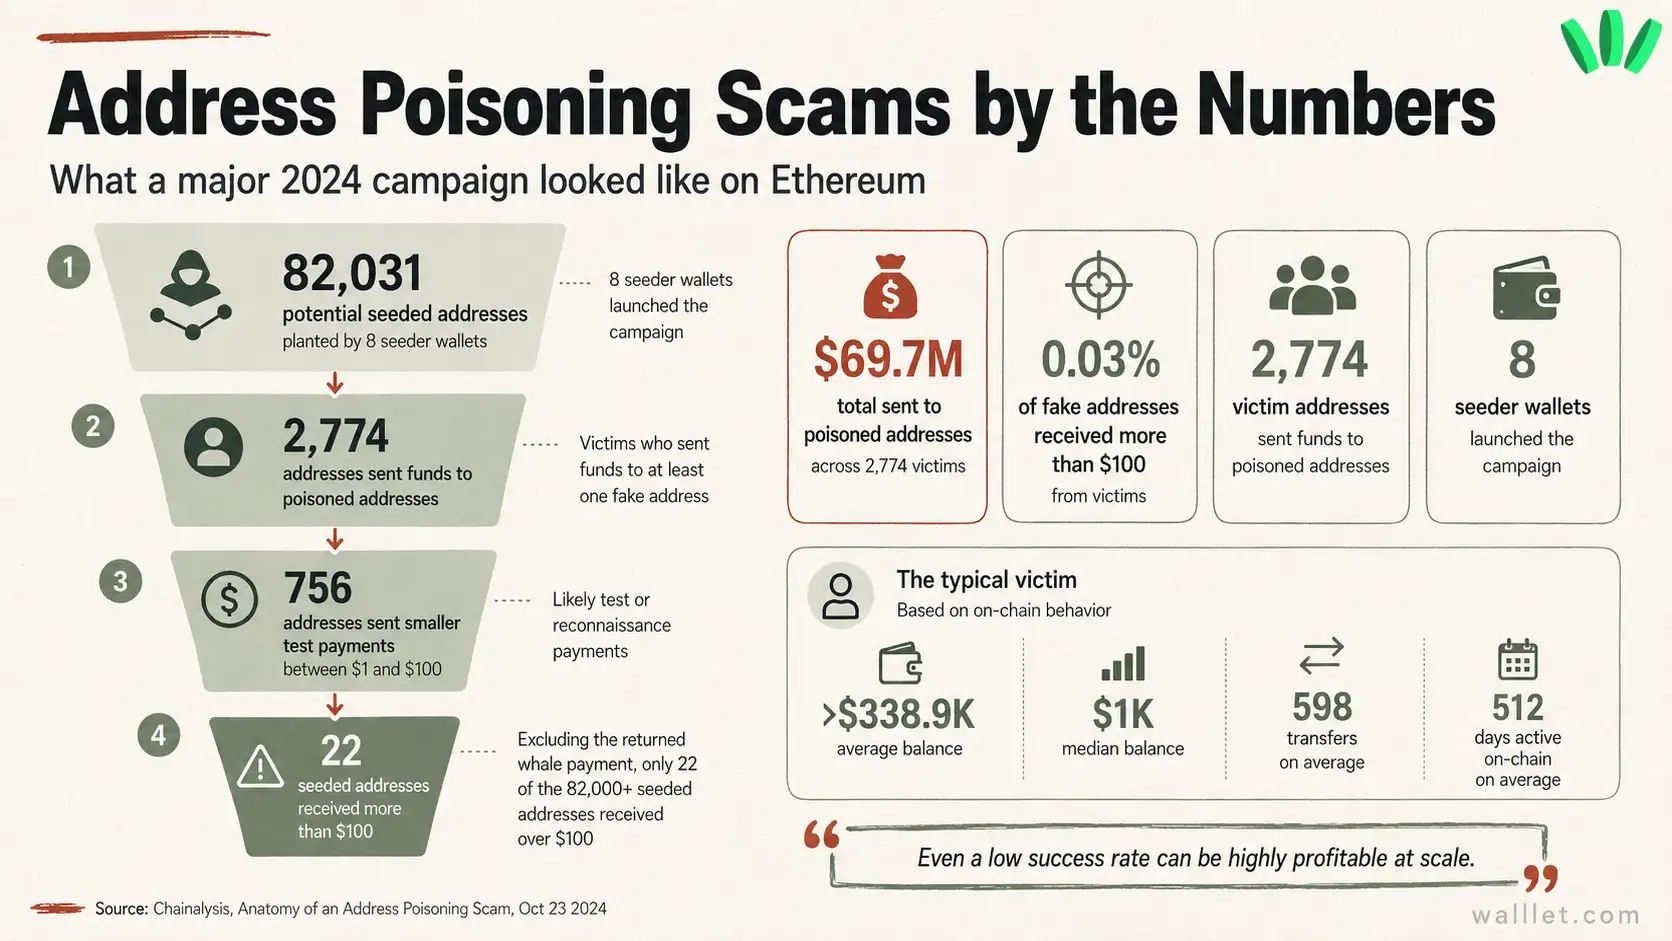
Chainalysis, yaklaşık 68 milyon $ değerinde wrapped Bitcoin içeren büyük bir adres zehirlenmesi vakasını inceledi; mağdur, önceki bir işlem kalıbı sahte adresi tanıdık hissettirdikten sonra parayı benzer bir adrese gönderdi. Aynı kampanyada Chainalysis, 82.031 potansiyel yerleştirilmiş adres ve bu zehirlenmiş adreslere toplam yaklaşık 69,7 milyon $ gönderen 2.774 adres tespit etti. Ayrıntılı analizi burada okuyabilirsiniz: Chainalysis adres zehirlenmesi analizi.
Asıl tehlike bu. Adres zehirlenmesi her zaman bir dolandırıcının bir kişiyi elle kandırması değildir. Bir sistem olabilir. Dolandırıcı binlerce benzer adres oluşturabilir, büyük ölçekte küçük işlemler gönderebilir ve birinin yanlış adresi kopyalamasını bekleyebilir.
Tuzak tekrardır.
Adres zehirlenmesi bir cüzdan hack'iyle aynı şey mi?
Hayır. Adres zehirlenmesi genellikle bir cüzdan hack'i değildir.
Cüzdan hack'i, birinin özel anahtarınıza, seed phrase'inize, cihazınıza, uygulamanıza veya imza izinlerinize erişmiş olabileceği anlamına gelir. Adres zehirlenmesi farklıdır. Sizi parayı yanlış adrese kendiniz göndermeye kandırır.
Bu fark önemlidir.
Cüzdanınız zehirlendiyse paranız otomatik olarak çalınmış olmaz. Bir dolandırıcı size toz miktarında kripto veya sahte bir işlem gönderdi diye varlıklarınız hareket etmez.
Kayıp, zehirlenmiş adresi kopyalayıp gerçek bir transferi onayladığınızda olur.
Yani doğru soru şu:
Gerçekten göndermek istediğim adrese mi gönderiyorum?
Adres zehirlenmesi ve diğer kripto dolandırıcılıkları
Dolandırıcılık türü | Dolandırıcının istediği | Genellikle nasıl işler | En iyi koruma |
Adres zehirlenmesi | Benzer bir adrese para göndermeniz | Geçmişinizde sahte veya çok küçük işlemler görünür | Geçmişten kopyalamayın. Kayıtlı kişileri ve test transferlerini kullanın |
Pano kötü amaçlı yazılımı | Kopyaladığınız adresi değiştirmek | Kötü amaçlı yazılım, siz yapıştırmadan önce panonuzu değiştirir | Göndermeden önce yapıştırılan adresi doğrulayın |
Seed phrase oltalaması | Cüzdana tam erişimi çalmak | Sahte destek, sahte siteler veya sahte kurtarma formları seed phrase'inizi ister | Seed phrase'inizi asla sitelere veya sohbetlere girmeyin |
Onay oltalaması | Token'larınızı taşıma izni almak | Kötü amaçlı bir dApp tehlikeli token onayları ister | Onay ayrıntılarını okuyun ve riskli izinleri iptal edin |
Sahte airdrop'lar | Kötü amaçlı bir token veya siteyle etkileşime girmeniz | Sahte token'lar veya bağlantılar sizi ödül almaya davet eder | Bilinmeyen token'ları görmezden gelin ve resmî kaynakları doğrulayın |
Adres zehirlenmesi sinsidir, çünkü normal cüzdan hareketi gibi görünür. Dramatik bir uyarı, tuhaf bir site veya bariz bir “gerçek olamayacak kadar iyi” mesajı olmayabilir.
Rutinin içinde saklanır.
Adres zehirlenmesi neden bu kadar işe yarıyor
Çoğu kişi cüzdan adreslerini baştan sona okumaz. Bu anlaşılır bir durum. Bir kripto adresi 40 karakterden uzun olabilir ve insan diline benzemez.
Bu yüzden insanlar kısayollar geliştirir.
İlk birkaç karakteri kontrol ederler. Sonra son birkaçını. Bunlar eşleşirse beyin fısıldar: “Yeterince iyi.”
Dolandırıcılar saldırıyı bu kısayol üzerine kurar.
Sahte bir adresin yalnızca kullanıcıların gerçekten baktığı kısımla eşleşmesi yeterlidir.
Bu yüzden en iyi koruma “daha akıllı olun” değildir. En iyi koruma, daha güvenli bir gönderme alışkanlığı edinmektir.
Kripto göndermeden önce hedef adres hafızadan, alışkanlıktan veya zehirlenmiş olabilecek son bir işlemden değil, güvenilir bir kaynaktan gelmelidir.
Adres zehirlenmesini önleme kontrol listesi
Para hareket etmeden önce hatayı yakalayacak birkaç alışkanlığa ihtiyacınız var.
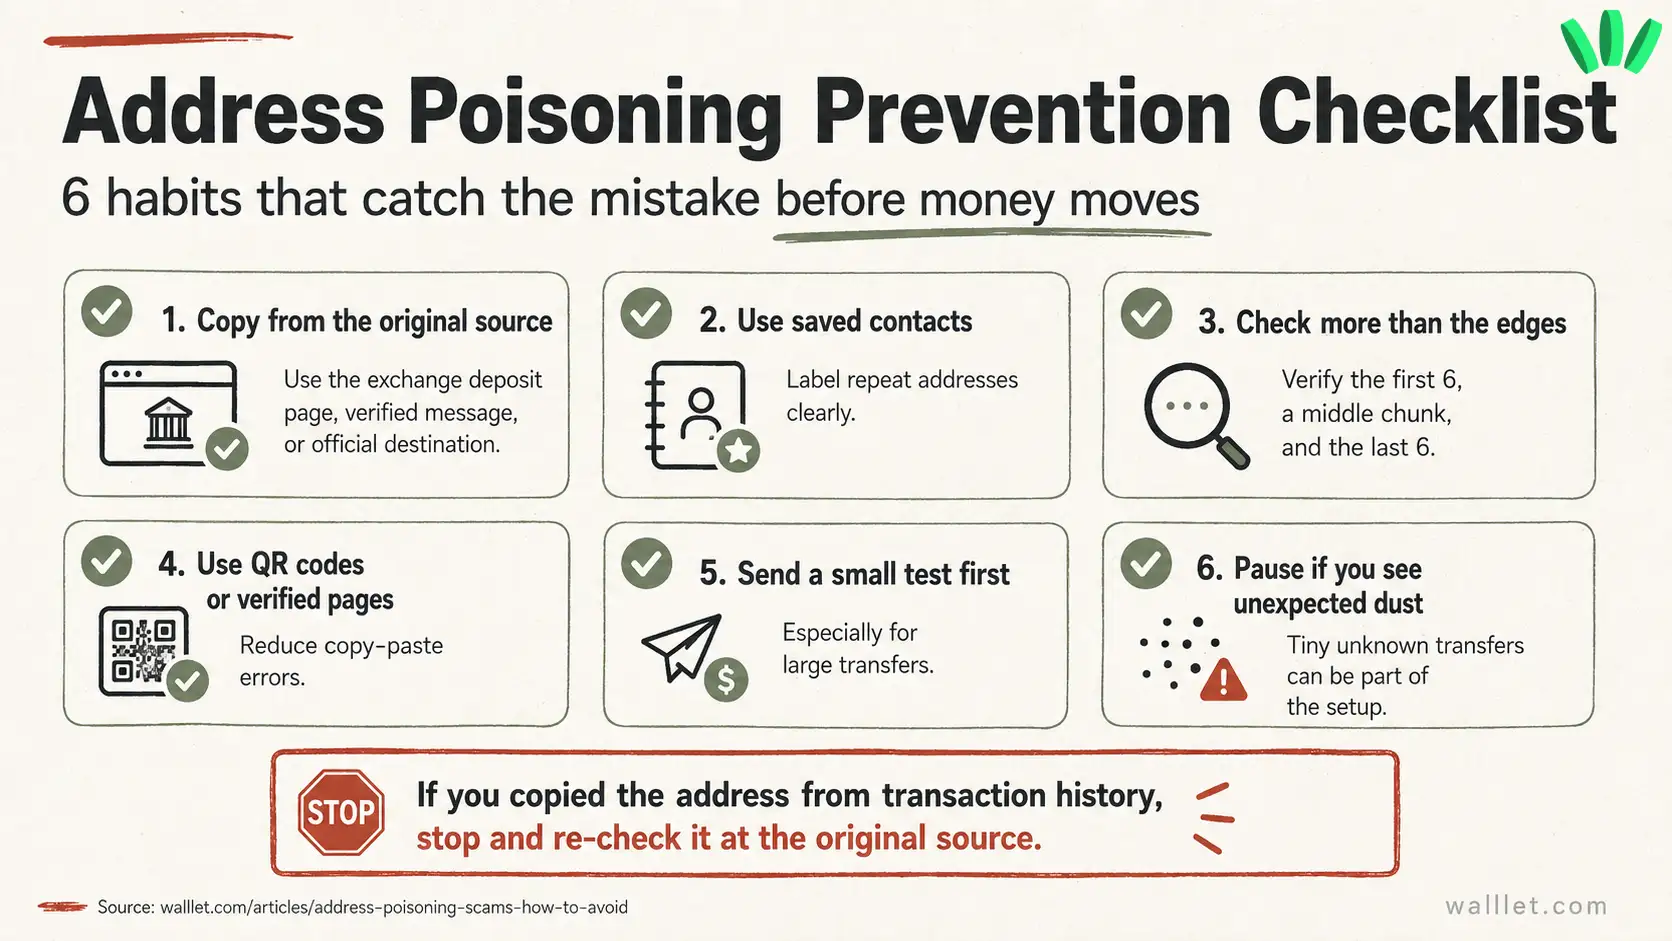
Adresleri işlem geçmişinden kopyalamayın
İşlem geçmişiniz zehirlenmiş olabilir. Tekrar kripto göndermeniz gerekiyorsa orijinal kaynağa dönün. Borsanın yatırma sayfasını, alıcının doğrulanmış mesajını, kayıtlı bir kişiyi veya güvenilir bir kaynaktan QR kodu kullanın.
Adres son geçmişten geldiyse, yeniden kontrol edene kadar onu doğrulanmamış sayın.
Tekrarlanan transferler için kayıtlı kişileri kullanın
Sık sık aynı adrese para gönderiyorsanız onu bir kişi olarak kaydedin. “Binance USDT yatırma”, “donanım cüzdanı birikim” veya “Alex ETH cüzdanı” gibi net bir etiket verin. İyi bir etiket, en iyi anlamda sıkıcıdır. Tahmini ortadan kaldırır.
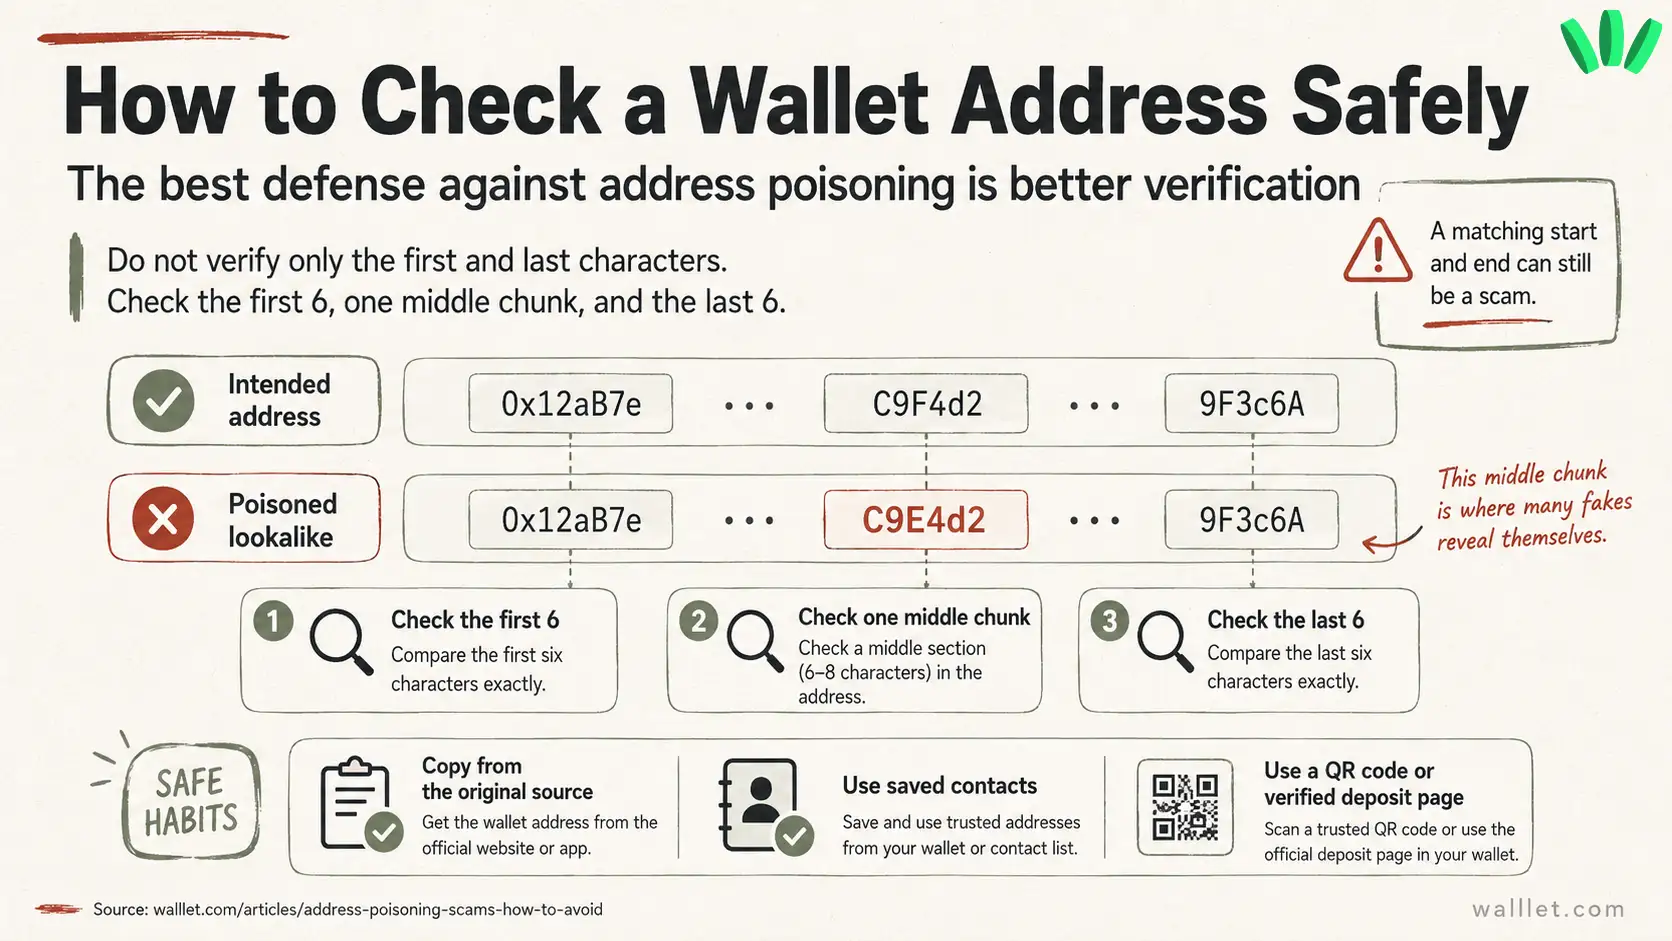
İlk ve son karakterlerden fazlasını doğrulayın
Yalnızca 0x12aB...9F3c kısmını kontrol etmek yeterli değil.
Basit bir kalıp kullanın: ilk 6 karakteri, ortadan bir bölümü ve son 6 karakteri kontrol edin. Birçok sahte adres kendini tam o orta bölümde ele verir.
Müşterilerden ödeme alan serbest çalışanlar, para hareket etmeden önce token'ı, ağı, cüzdan adresini, test işlemini ve işlem hash'ini doğrulamak için bu serbest çalışanlar için stablecoin ödeme kontrol listesini de kullanabilir.
Önce küçük bir test işlemi gönderin
Büyük transferlerde önce küçük bir tutar gönderin.
Evet, daha uzun sürer. Evet, bir ücret ödemeniz gerekebilir. Ama yine de tüm tutarı yanlış cüzdana göndermekten ucuzdur. Test doğru hedefe ulaştıktan sonra geri kalanını gönderin.
Beklenmedik toz miktarlarını uyarı işareti sayın
Beklemediğiniz çok küçük bir token transferi alırsanız, onu bedava para saymayın. Zararsız olabilir. Bir zehirleme hazırlığının parçası da olabilir. En güvenli hamle onu görmezden gelmek ve onunla bağlantılı hiçbir adresi kopyalamamaktır.
Son onaydan önce yavaşlayın
Adres zehirlenmesi en çok aynı anda birden fazla iş yaptığınızda işe yarar. Onaylamadan hemen önce durun ve sorun:
Bu adresi nereden kopyaladım?
Cevap “işlem geçmişimden” ise durun ve adresi orijinal kaynaktan yeniden alın.
Hızlı güvenlik tablosu
Durum | Neler oluyor olabilir | Daha güvenli hamle |
İşlem geçmişinden kopyalıyorsunuz | Zehirlenmiş bir adresi kopyalıyor olabilirsiniz | Bunun yerine orijinal kaynaktan kopyalayın |
Beklenmedik çok küçük bir kripto alıyorsunuz | Sahte bir adres yerleştirmek için kullanılan toz olabilir | Görmezden gelin ve o adresi kullanmayın |
Adresin başı ve sonu eşleşiyor | Ortası yine de farklı olabilir | Ortadan bir bölümü de kontrol edin |
Büyük bir tutar gönderiyorsunuz | Tek bir hata kesin olabilir | Önce küçük bir test gönderin |
Acele ediyorsunuz | Dolandırıcılık otomatik pilota güvenir | Onaylamadan önce durun |
Sık sık aynı adrese gönderiyorsunuz | Tekrar, sahte bir güven yaratabilir | Adresi kaydedin ve etiketleyin |
Zaten yanlış adrese gönderdiniz | İşlem kesinleşmiş olabilir | Durumu hemen kontrol edin ve her şeyi belgeleyin |
Yanlış adresi kopyaladıysanız ne yapmalısınız?
Hızlı davranın ama panikle tıklayıp ikinci bir hata yapmayın.
Önce işlemin durumunu kontrol edin.
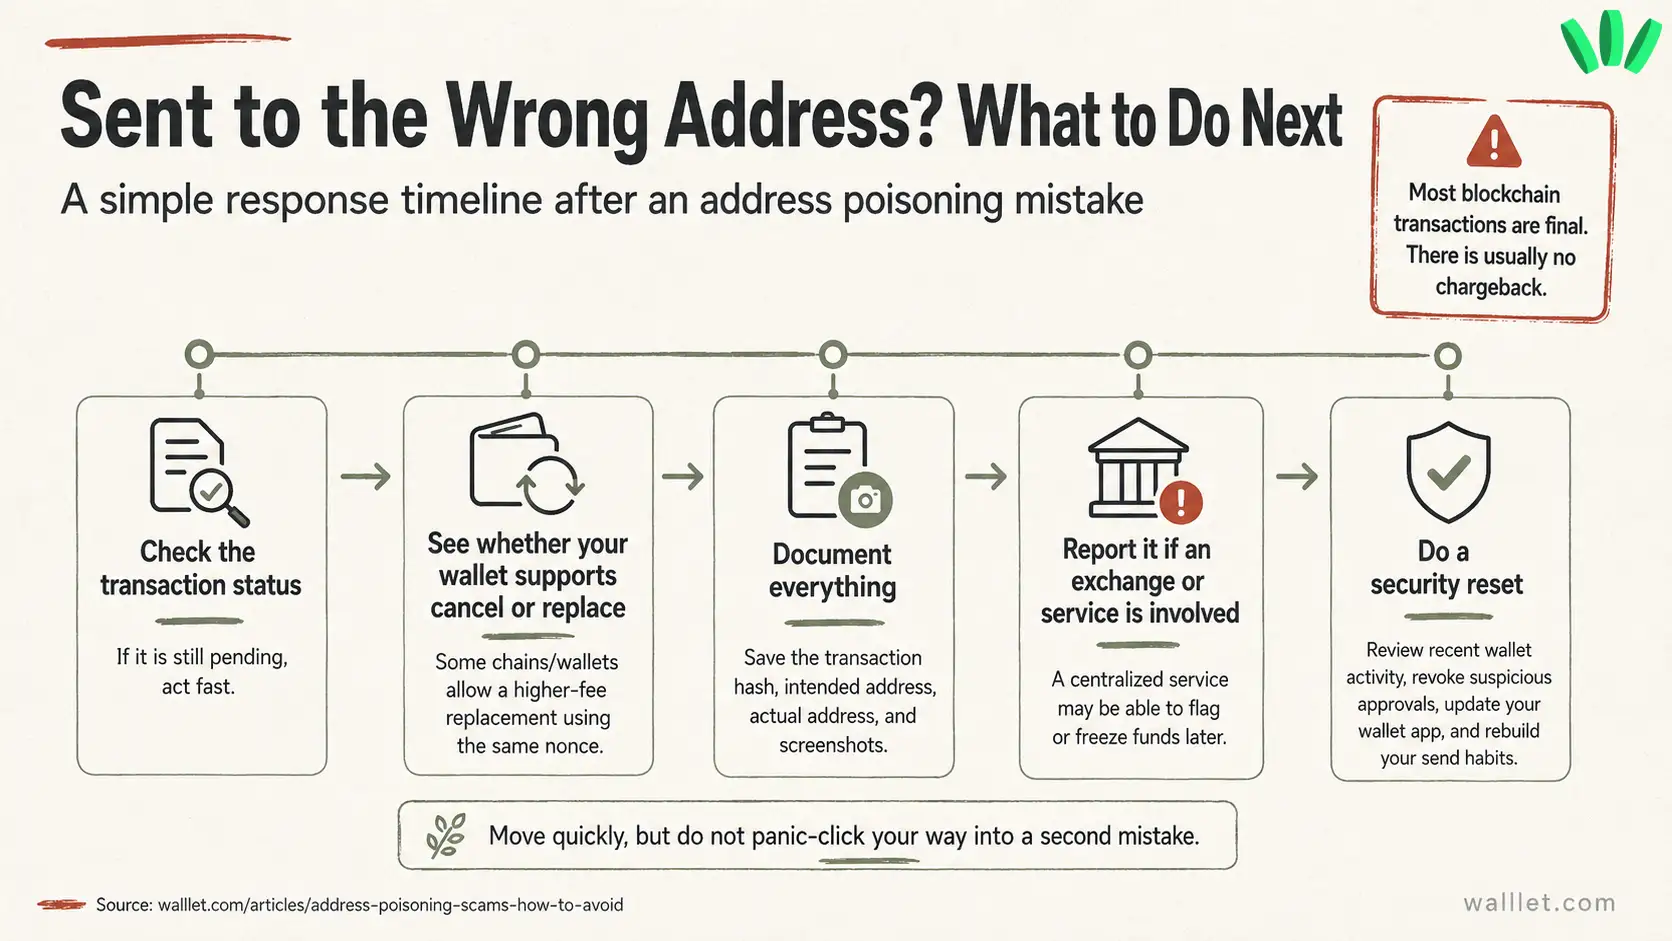
Hâlâ beklemedeyse seçenekleriniz zincire ve cüzdana bağlıdır. Bazı durumlarda aynı nonce ve daha yüksek ücretle başka bir işlem göndererek işlemi iptal edebilir veya değiştirebilirsiniz. Bu her zaman mümkün değildir ve yeni başlayanlar için kolay değildir.
İşlem zaten onaylandıysa paranın gitmiş olabileceğini varsayın.
Blokzincir işlemlerinin çoğu kesindir. Genellikle ters ibraz, destek ile geri alma veya banka tarzı itiraz süreci yoktur.
Yine de her şeyi belgeleyin: işlem hash'i, göndermek istediğiniz adres, gerçekten gönderdiğiniz adres, sahte işlem geçmişinin ekran görüntüleri ve dahil olan borsa veya hizmet.
Hedef merkezi bir borsayla bağlantılıysa bildirin. Bazen para daha sonra dondurulabilir ama bu sonuca güvenmemelisiniz.
Sonra bu olayı bir güvenlik sıfırlaması olarak ele alın.
Cihazınızı kontrol edin. Son cüzdan etkileşimlerinizi gözden geçirin. Şüpheli onayları iptal edin. Cüzdan uygulamanızı güncelleyin. En önemlisi, gönderme alışkanlıklarınızı yeniden kurun. Daha kapsamlı bir düzen için cüzdanınızı nasıl koruyacağınıza dair pratik bir rehber kullanın.
Amaç, aynı tuzağın iki kez işe yaramasına asla izin vermemek.
Seed phrase'siz bir cüzdan adres zehirlenmesini durdurabilir mi?
Seed phrase'siz bir cüzdan büyük bir riski ortadan kaldırabilir: seed phrase'i kaybetmek veya ifşa etmek.
Ama adres zehirlenmesi farklı türde bir sorundur.
Gönderme anı etrafında olur. Asıl soru yalnızca “Cüzdanıma güvenle erişebiliyor muyum?” değil. Aynı zamanda “Kullanmak üzere olduğum adrese güvenebilir miyim?” sorusudur.
Yani seed phrase'siz erişim, güvenlik katmanının yalnızca bir parçasıdır. Passkey'ler, daha net işlem ekranları, kayıtlı kişiler, şüpheli hareket tespiti, okunabilir uyarılar ve daha iyi onay akışları birlikte önemlidir.
Cüzdan seçeneklerini karşılaştıran serbest çalışanlar için Nijerya'daki serbest çalışanlar için en iyi cüzdanı seçme rehberimiz, günlük işte hangi güvenlik, ödeme, erişim ve stablecoin özelliklerinin önemli olduğunu anlatıyor.
Cüzdan tasarımı tam burada önem kazanır. Bir cüzdan gelen her sahte, çok küçük, sıfır değerli veya şüpheli işlemi normal hareket olarak gösterirse, saldırgan tam istediğini elde eder: geçmişinizde duran ve daha sonra kopyalanmayı bekleyen sahte bir adres.
Daha güvenli bir cüzdan deneyimi bu riski, tuzak kullanıcının önüne konduktan sonra uyarmakla kalmamalı, gönderme ekranından önce azaltmalıdır.
walllet kullanıcıları adres zehirlenmesine karşı nasıl korur
Adres zehirlenmesi bir cüzdan geçmişi sorunudur.
Dolandırıcılık işe yarar, çünkü sahte adres kullanıcıların gerçek hareketleri görmeyi beklediği yerde görünür. Zehirlenmiş kayıt normal görünürse, kullanıcı ona daha sonra güvenebilir. Bütün hile budur.
walllet.com, bu riski akışın daha erken bir noktasında azaltmak için tasarlandı.
walllet, adres zehirlenmesi kalıplarına uyan bir hareket tespit ettiğinde onu normal cüzdan geçmişi gibi ele almaz. walllet.com, şüpheli zehirlenmiş bir kaydı kullanıcının hareket akışına sessizce eklemek yerine, o hareketin normal bir hareket öğesi olarak oluşturulmasını veya gösterilmesini engelleyebilir.
Bu fark önemlidir.
Son gönderme ekranındaki bir uyarı yardımcı olabilir ama o noktada sahte adres zaten tanıdık gelmeye başlamış olabilir. walllet'in yaklaşımı, zehirlenmiş bir adresin en baştan kullanıcının güvendiği geçmişe girme ihtimalini azaltmaktır. Sade bir dille:
Bir hareket adres zehirlenmesine benziyorsa, walllet onun normal görünmesine yardım etmemeli.
Sahte bir adres geçmişiniz üzerinden güven kazanmaya çalışıyorsa, walllet bu kalıbı bozmalı.
Cüzdan tuzağı erken tespit edebiliyorsa, kullanıcı yalnızca son onay ekranındaki dikkatine güvenmek zorunda kalmamalı.
Bu, kullanıcıların adresleri kontrol etmeyi bırakması gerektiği anlamına gelmez. Kripto işlemleri onaylandıktan sonra hâlâ kesindir ve hiçbir cüzdan olası her riski ortadan kaldıramaz.
Ama daha iyi koruma, kullanıcının uzun bir adres, kısaltılmış bir önizleme ve çok pahalı bir tahminle yalnız kaldığı anların azalması demektir.
walllet'in amacı basit: kullanıcılara kontrol verirken her kripto gönderdiklerinde onları blokzincir güvenlik analisti gibi davranmaya zorlamamak.
Uyarı faydalıdır ama önleme daha erken başlamalı
Birçok cüzdan koruması son gönderme anına odaklanır. Hedef adresi kontrol eder, bilinen şüpheli adreslerle karşılaştırır ve işlem gönderilmeden önce kullanıcıyı uyarır.
Bu faydalıdır. Net bir uyarı pahalı bir hatayı durdurabilir.
Ama adres zehirlenmesi çoğu zaman gönderme ekranından önce başlar. Saldırganın ilk hedefi, cüzdan geçmişinizde sahte bir adres göstermektir. Bu olduğunda adres, özellikle daha önce kullandığınız bir adrese görsel olarak benziyorsa, tanıdık gelmeye başlayabilir.
walllet'in soruna farklı bakmasının nedeni bu.
Soru yalnızca şu değil: “Kullanıcıyı göndermeden önce uyarmalı mıyız?”
Şu da: “Şüpheli zehirlenmiş bir hareketin normal cüzdan hareketi gibi görünmesine hiç izin verilmeli mi?”
Adres zehirlenmesinde erken koruma önemli olabilir, çünkü dolandırıcılık tanıdıklık üzerine kuruludur. Sahte adres cüzdan deneyiminde bu tanıdıklığı hiç kazanamazsa, saldırgan hilenin bir kısmını kaybeder.
Adres zehirlenmesine karşı koruma: uyarı ve daha güvenli hareket yönetimi
Koruma katmanı | Ne yapar | Nerede yardımcı olur | Ana sınırlama |
|---|---|---|---|
Kullanıcının adresi elle kontrol etmesi | Kullanıcı göndermeden önce hedef adresi karşılaştırır | Son inceleme adımı | Ortadaki karakter farklarını kaçırmak kolay |
Gönderme ekranı uyarısı | Hedef riskli göründüğünde cüzdan uyarır | İşlem gönderilmeden önce | Zehirlenmiş adres zaten geçmişte olabilir |
Kayıtlı kişiler | Kullanıcı güvenilir, kayıtlı bir alıcıya gönderir | Tekrarlanan transferler | Yalnızca kişiler doğru kaydedildiyse işe yarar |
Daha güvenli hareket yönetimi | Cüzdan şüpheli zehirlenmiş hareketleri normal geçmiş gibi ele almaz | Sahte adres tanıdık hale gelmeden önce | Yine de iyi tespit ve kullanıcı doğrulaması gerekir |
Test transferi | Kullanıcı önce küçük bir tutar gönderir | Büyük transferler | Zaman ve ağ ücreti gerektirir |
Bir sonraki kripto transferinizden önce
Tekrar kripto göndermeden önce o anı yavaşlatın.
Kayıtlı bir kişi kullanın. Adresi son geçmişten değil, orijinal kaynaktan kopyalayın. Ağı kontrol edin. İlk ve son karakterlerden fazlasını kontrol edin. Büyük transferlerde önce küçük bir test tutarı gönderin.
Ve işlem netliğini süs değil, güvenliğin bir parçası olarak gören bir cüzdan kullanın.
walllet; daha basit erişim, daha net işlem ayrıntıları ve daha güvenli hareket yönetimi üzerine kuruldu. Adres zehirlenmesi korumasıyla, şüpheli zehirlenmiş hareketlerin cüzdanınızda normal bir işlem gibi durup aceleyle yapılacak bir kopyala-yapıştır hatasını beklemesine gerek kalmaz.
Seed phrase'siz erişim seed phrase stresini azaltır. Daha net onaylar neyi imzaladığınızı anlamanıza yardımcı olur. Daha akıllı hareket yönetimi, sahte geçmişin güvenilir geçmişe dönüşmesini engellemeye yardımcı olur.
Cüzdanların gitmesi gereken yön bu: daha az panik, daha az körü körüne onay ve rutinin içine gizlenmiş daha az tuzak. Daha basit erişim, daha net onaylar ve daha az kafa karıştırıcı adım etrafında kurulmuş bir cüzdan deneyimi istiyorsanız walllet.com'u indirin ve bir sonraki transferinizden önce uygulamayı deneyin.
Seed phrase'siz erişim, seed phrase stresinden kaçınmanıza yardımcı olur. Daha net işlem ayrıntıları, önemli olan anda dikkatli kalmanıza yardımcı olur.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
ERC-20 Cüzdan Adresi: Örnek, Biçim ve Nasıl Alınır
Web3 Hesabı, Cüzdan Adresi ve Özel Anahtar: Farkları Ne?
Almadan veya Takas Etmeden Önce Token Sözleşme Adresi Nasıl Doğrulanır
