Bir cüzdan şık göründüğü için güvenli değildir. En kötü gününüzde bile güvenlik modeli mantıklı olmaya devam ediyorsa güvenlidir. Bu rehber, bir şey indirmeden, para yatırmadan veya imzalamadan önce cüzdan güvenliğini nasıl değerlendireceğinizi pratik şekilde anlatır. Bu yazıda bir cüzdanı kullanmadan önce güvenli olup olmadığını nasıl değerlendireceğinizi öğreneceksiniz.
Kısaca
Bir cüzdanın güvenli olup olmadığını anlamak istiyorsanız önce ana sayfaya değil, altındaki modele bakın.
Anahtarları veya imza yetkisini kimin kontrol ettiğini, telefonunuz kaybolursa kurtarmanın nasıl çalıştığını, cüzdanın neyi imzaladığınızı sade bir dille açıklayıp açıklamadığını ve riskli onayları onaylamadan önce fark etmenize yardım edip etmediğini sorun.
İyi bir cüzdan sadece hackerlara karşı korumaz. Aceleyle verilen kararlara, belirsiz ekranlara ve kırılgan kurtarma yollarına karşı da korur.
Bu yüzden en güvenli cüzdan genellikle güçlü teknik tasarımı, insan hatasını azaltan bir kullanıcı deneyimiyle birleştiren cüzdandır.
Cüzdan seçmek, birden zorlaşana kadar basit görünen kararlardan biridir.
İlgili: Yeni Başlayanlar İçin En İyi Cüzdan: Bir Şey İndirmeden Önce Nelere Bakmalısınız?
İlk bakışta cüzdanların çoğu birbirine benzer. Hepsi güvenlik, kendi kendine saklama, hız, kontrol ve Web3'e kolay giriş vaat eder. Ekran görüntüleri temizdir. Tanıtım sayfası doğru kelimeleri kullanır. Uygulama mağazası açıklaması güven verir. Ama cüzdan güvenliği aslında bir marka meselesi değil, bir sistem meselesidir.
Asıl soru şu:
Bu cüzdan tam olarak neye güvenmemi istiyor ve bir şeyler ters giderse ne oluyor?
Güvenli hissettiren bir cüzdanla gerçekten güvenli olan bir cüzdan arasındaki fark budur.
Bu rehber, karar vermeden önceki o an için. İndirmeden önce. Para aktarmadan önce. İlk onayınızı imzalamadan önce. Cüzdanların temellerini zaten biliyor ve hangisinin güveninizi hak ettiğini daha net değerlendirmek istiyorsanız buradan başlayın.
Bir cüzdanı gerçekten güvenli yapan nedir?
Güvenli bir cüzdan dört şeyi iyi yapar.
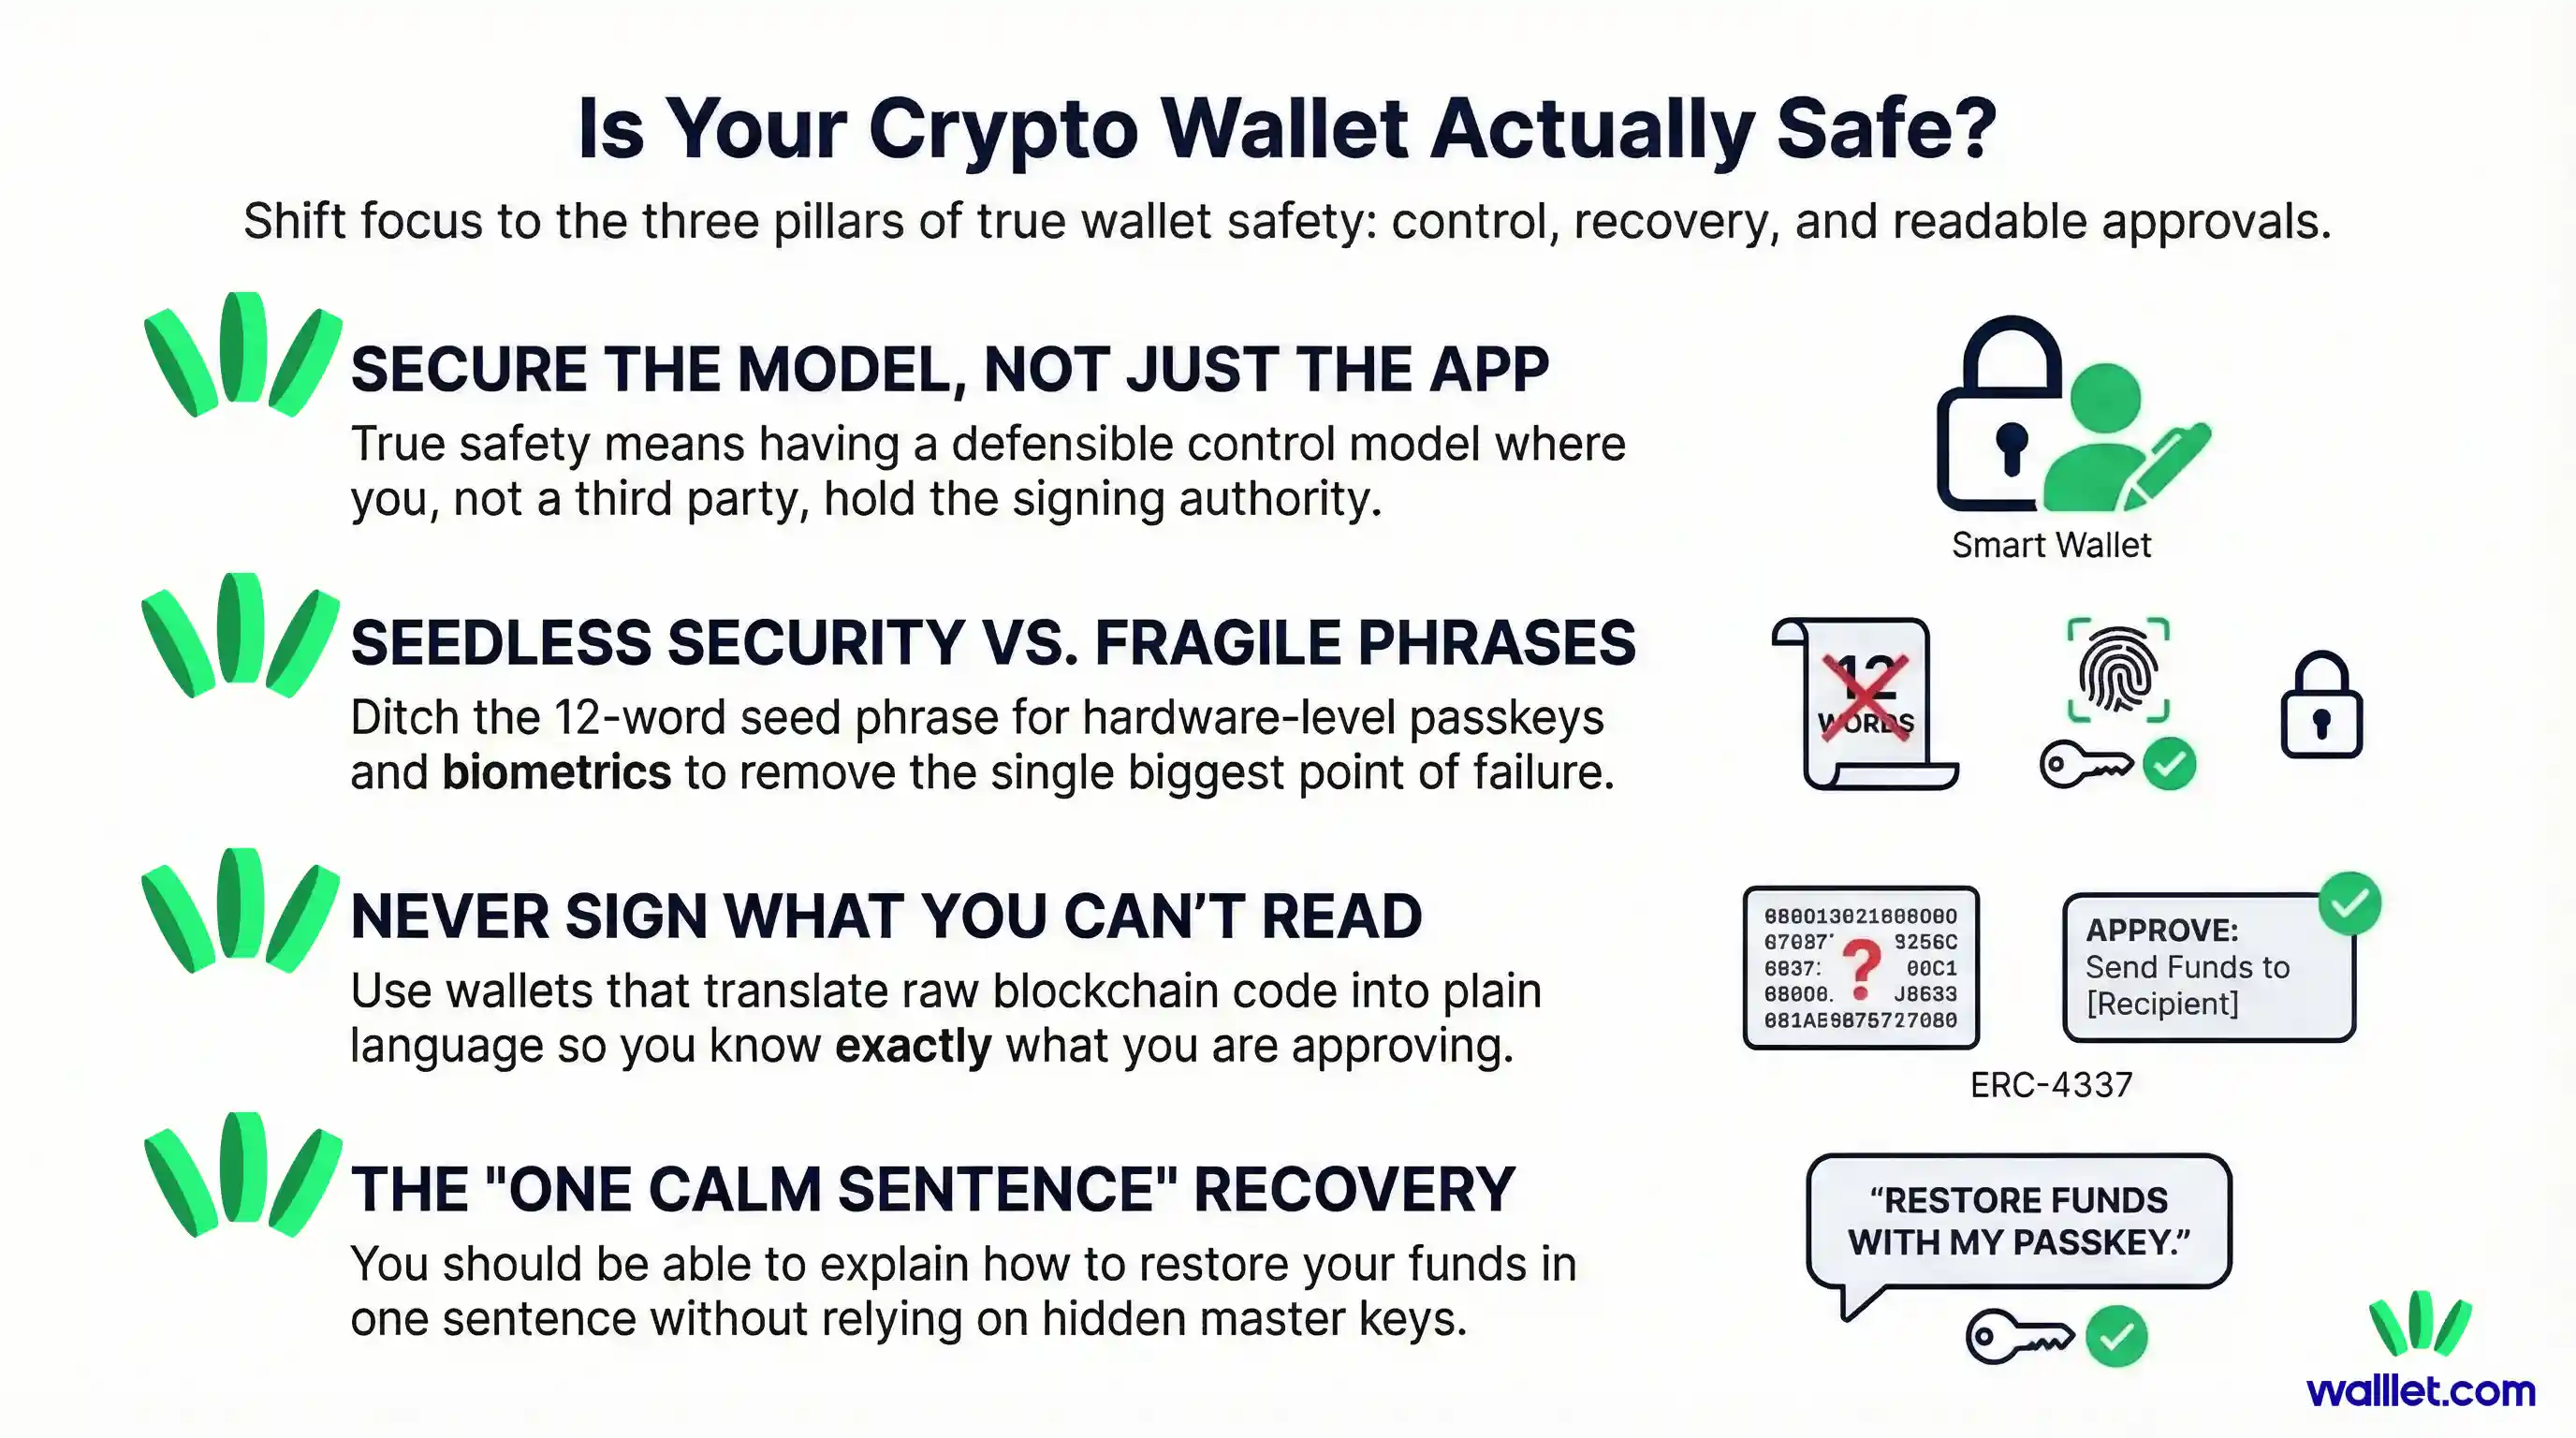
Birincisi, size net ve savunulabilir bir kontrol modeli sunar. İşlemleri kimin, hangi koşullarda onaylayabileceğini anlayabilmelisiniz.
İkincisi, tek bir sakin cümleyle açıklayabileceğiniz bir kurtarma yolu sunar. Telefonunuz kaybolursa, çalınırsa, değişirse veya sıfırlanırsa erişimin nasıl geri geleceğini ve bu kurtarmanın nelere bağlı olduğunu önceden bilmelisiniz.
Üçüncüsü, neyi onayladığınızı anlamanıza yardım eder. Bu alanda kafa karıştırıcı bir onay ekranı kozmetik bir kusur değildir. Bir güvenlik açığıdır.
Dördüncüsü, önlenebilir insan hatalarını azaltır. Cüzdan kayıplarının çoğu kriptografi başarısız olduğu için yaşanmaz. Ürün sıradan insanlardan güvenlik uzmanı gibi davranmalarını istediği için yaşanır.
Bu son nokta, birçok kişinin sandığından daha önemlidir. Pratikte iyi güvenlik sadece cüzdanın neyi engellediğiyle ilgili değildir. Neyi kolaylaştırdığı, neyi zorlaştırdığı ve gözden geçirmeniz için sizi nerede yavaşlattığıyla da ilgilidir.
Neyi değerlendirmeli | Neden önemli | İyi işaret | Tehlike işareti |
|---|---|---|---|
Kontrol modeli | İşlemleri kimin onaylayıp parayı kimin taşıyabildiğini bilmeniz gerekir. | Cüzdan, anahtarları veya imza yetkisini kimin kontrol ettiğini ve bu kontrolün nasıl işlediğini açıkça anlatır. | Cüzdan “güvenli” veya “non-custodial” der ama erişimi kimin kontrol ettiğini hiçbir zaman net açıklamaz. |
Kurtarma yolu | Bir cüzdan, en kötü gününüzdeki kurtarma modeli kadar güvenlidir. | Telefonunuz kaybolur, çalınır veya değişirse kurtarmanın nasıl çalıştığını tek bir sakin cümleyle açıklayabilirsiniz. | Kurtarma belirsizdir, pazarlama diline gömülüdür veya cüzdana para yatırmadan önce anlaşılamaz. |
İmza netliği | Kafa karıştırıcı onay ekranları pahalı hata yapma ihtimalini artırır. | Cüzdan; varlığı, tutarı, ağı, izinleri ve hedefi gösteren, herkesin okuyabileceği ekranlar sunar. | Cüzdan ham hash'ler, teknik karmaşa veya sıradan kullanıcıların yorumlayamayacağı belirsiz onay talepleri gösterir. |
Onay ve risk uyarıları | Birçok kayıp, kullanıcılar farkında olmadan tehlikeli izinleri veya kötü niyetli sözleşmeleri onayladığında yaşanır. | Cüzdan şüpheli sözleşmeler, olağandışı onaylar, riskli izinler veya dolandırıcılık token'ları hakkında uyarır. | Cüzdan anlamlı bir bağlam veya uyarı olmadan sadece “Onayla” ve “Reddet” gösterir. |
Hataları azaltma | İyi cüzdan güvenliği kusursuz davranışa dayanmamalı, insan hatasını azaltmalıdır. | Varsayılan deneyim riskli işlemleri yavaşlatır, önemli ayrıntıları görünür kılar ve imzalamadan önce kontrol etmenize yardım eder. | Ürün sadece önemli güvenlik ayrıntıları gizlendiği veya atlandığı için kolay hissettirir. |
Güvenlik modeli pazarlamadan daha önemlidir
İnsanlar cüzdanları karşılaştırırken çoğu zaman yanlış işaretlerle başlar. Marka popülerliği, sosyal medyadaki ilgi veya şık bir arayüz faydalı bir bağlam olabilir, ama temel bunlar değildir.
Temel, güvenlik modelidir.
Anahtarları veya imza yetkisini kim kontrol ediyor?
Sorulacak ilk soru budur. Cüzdan custodial ise erişimi sonuçta sizin adınıza başka biri kontrol eder. Self-custodial ise varlıkları siz kontrol edersiniz, ama bu kontrolün nasıl oluşturulduğunu, saklandığını ve kurtarıldığını yine cüzdanın tasarımı belirler.
Bu yüzden tek başına “non-custodial” yeterli değildir. Gereklidir, ama tam bir cevap değildir.
Non-custodial bir cüzdan, kurtarma kırılgansa, onaylar zor okunuyorsa veya ürün anlamadığınız bir şeyi imzalamayı çok kolaylaştırıyorsa yine de riskli olabilir. Yani kendi kendine saklama size kimin yetkili olduğunu söyler. Sistemin bu kontrolü ne kadar iyi koruduğunu otomatik olarak söylemez.
Tek başına kolaylık güvenlik değildir
Bu kısım kolayca gözden kaçar, çünkü kolaylık güvenlik gibi görünebilir.
İki dokunuşla kurulan bir cüzdan gerçekten daha iyi tasarlanmış olabilir. Ya da karmaşıklığı henüz incelemediğiniz şekillerde gizliyor olabilir. Hiç zorluk çıkarmayan bir cüzdan otomatik olarak güvensiz değildir, ama sizi meraklandırmalıdır. Tam olarak ne basitleştirildi? Hangi adımlar kayboldu ve yerine ne geldi?
Bu yüzden her kolay cüzdanın altında daha zor bir soru olmalı: Tasarım daha akıllı olduğu için mi kolay, yoksa önemli ayrıntılar gözden uzaklaştırıldığı için mi?
Kurtarmanın nasıl çalıştığı güvenliğin bir parçasıdır
Çoğu insan güvenliği hırsızlığı düşünerek değerlendirir. Daha azı kurtarmayı düşünerek değerlendirir. Bu bir hatadır.
Kurtarma modeliniz güvenlik modelinizin bir parçasıdır. Bazı durumlarda en önemli parçasıdır.
Seed phrase'li cüzdanlar: taşınabilir, güçlü ve kolayca yanlış kullanılabilir
Geleneksel self-custody cüzdanlar genellikle bir seed phrase'e dayanır. Bu ifade fiilen bir ana yedektir. Taşınabilir ve cüzdanlar arasında geniş ölçüde uyumludur; bu gerçek bir avantajdır. Ne yaptığınızı biliyorsanız size büyük bir bağımsızlık sağlar.
Ama keskin bir ödünleşim de yaratır. Bu ifadeyi ele geçiren herkes genellikle cüzdanı kontrol edebilir. Bu yüzden seed phrase'ler aynı anda hem güçlü hem tehlikelidir. Büyük cüzdan güvenliği rehberleri bile seed phrase kullanımını self-custody'deki temel risk noktalarından biri olarak görmeye devam ediyor.
Passkey'li veya seed phrase'siz cüzdanlar: farklı ödünleşimler, sihir değil
Modern passkey tabanlı sistemler bu modeli değiştirir. Gizli bir ifadeyi sizin saklamanızı istemek yerine açık anahtarlı kriptografiye, cihaz doğrulamasına ve platform destekli kimlik bilgisi sistemlerine dayanır. Apple, Google ve FIDO Alliance, passkey'leri oltalamaya dayanıklı olarak ve özel kimlik bilgisi kullanıcının cihazında kalacak şekilde tanımlar; biyometrik veriler de hizmetle paylaşılmaz, cihazda kalır.
Bu, çok yaygın bir kullanıcı hatası türünü azaltabilir. Ama “kurtarma ifadesiz”in her senaryoda otomatik olarak daha güvenli olduğu anlamına gelmez. Ödünleşim yer değiştirmiştir. Varlık aktarmadan önce cüzdan saklama ve kurtarma yapısını gözden geçirin.
Artık önemli sorular şunlardır: Tüm cihazlarınızı kaybederseniz ne olur, kurtarma hangi hesap veya kimlik bilgisi sistemine bağlıdır ve cüzdan bu bağımlılıklar konusunda şeffaf mıdır? Apple'ın belgelerine göre passkey senkronizasyonu ve kurtarma, korumalı hesap ve anahtar zinciri (keychain) kurtarma sistemlerine dayanır. walllet'in kendi sorumluluk reddi de ürün açısından benzer bir noktaya değinir: Cihazınıza ve bağlı Apple veya Google hesabınıza erişimi kaybederseniz erişim kalıcı olarak kaybolabilir.
Yani seed phrase'li bir cüzdanla passkey'li bir cüzdanı karşılaştırıyorsanız hangisinin daha modern göründüğünü sormayın. Hangi kurtarma ödünleşimini gerçekten anladığınızı ve sorumlu şekilde yönetebileceğinizi sorun.
Yeni başlayanlar için bir kural: Cüzdanı kullanmadan önce kurtarma yolunu açıklayamıyorsanız, ona henüz para yatırmayın.
Bu tek kural, birçok kişiyi yanlış nedenle cüzdan seçmekten kurtarır.
Güvenli bir cüzdan riskli işlemleri daha anlaşılır kılmalıdır
Cüzdan güvenliği sadece erişimi saklamakla ilgili değildir. Niyeti gözden geçirmekle de ilgilidir.
Cüzdan şu sorulara cevap vermenize yardım etmelidir: Neyi onaylıyorum, hangi varlık için, hangi ağda, kimin için ve hangi izinle?
Bu önemlidir, çünkü okunamayan onaylar güvenlik kör noktaları yaratır. Ethereum ekosistemi tam da bu nedenle daha iyi “clear signing” (net imzalama) ve yapılandırılmış gösterim standartlarına doğru ilerliyor: Daha iyi işlem biçimlendirmesi, onayları daha anlaşılır kılarak son kullanıcı riskini azaltır. ERC-7730 önerisi, net gösterimi imzalama deneyimini iyileştirmenin ve ön yüz (frontend) ile oltalama saldırılarından kaynaklanan riski azaltmanın bir yolu olarak açıkça tanımlar.
Cüzdan neyi imzaladığınızı açıklayabiliyor mu?
Yapabileceğiniz en iyi pratik testlerden biri budur.
Bir cüzdan size ham hash'ler, belirsiz ekranlar veya sadece deneyimli bir kullanıcının yorumlayabileceği teknik karmaşa gösteriyorsa yük size bırakılıyor demektir. Bu ideal değildir. Daha güvenli bir cüzdan bunu herkesin okuyabileceği bir hâle getirmelidir.
Sade bir dille hangi işlemin yapıldığını, hangi token veya varlığın söz konusu olduğunu, ne kadar aktarıldığını, hangi izinlerin verildiğini ve işlemin nerede gerçekleştiğini görebilmelisiniz.
Bir cüzdan bunu net açıklayamıyorsa bu sadece bir kullanıcı deneyimi sorunu değildir. Bir güvenlik sorunudur.
Cüzdan şüpheli işlemleri fark etmenize yardım ediyor mu?
İyi cüzdanlar “Onayla” ve “Reddet” ile yetinmez.
Bir şeyler ters göründüğünde bunu görmenize de yardım ederler. Bu; olağandışı onay kapsamları, şüpheli sözleşme etkileşimleri, riskli token davranışları veya yaptığınızı düşündüğünüz şeyle talebin gerçekte söylediği şey arasındaki uyumsuzluk olabilir.
Cüzdan değerlendirmesinin sadece giriş korumasını değil, izin kontrollerini ve gözden geçirme araçlarını da içermesinin bir nedeni budur. Coinspect'in metodolojisi gibi bağımsız cüzdan güvenliği test çerçeveleri; dApp erişimi için onay istemek, onayları görüntüleyip iptal etmek ve şüpheli veya tutarsız imza taleplerini ele almak gibi özellikleri açıkça cüzdan güvenliği değerlendirmesinin bir parçası olarak ele alır.
Bir cüzdana güvenmeden önce dikkat edilecek tehlike işaretleri
Birçok uyarı işaretini fark etmek için resmi bir denetim ekibine ihtiyacınız yok. Birkaç basit kontrol, kötü seçeneklerin çoğunu eler.
Bir cüzdanın web sitesi sürekli “askeri düzeyde güvenlik”ten bahsediyor ama anahtar kontrolü, kurtarma veya işlem incelemesi hakkında neredeyse hiç sade bir açıklama yapmıyorsa, o cüzdan ekstra dikkat gerektirir.
Kurtarma yolunun belirsiz olması da kötü bir işarettir. “Telefonumu kaybedersem ne olur?” sorusunun cevabı gömülüyse, belirsizse veya pazarlama diliyle doluysa orada durun. Gerçek ürünler bu senaryoyu net açıklar, çünkü ciddi kullanıcıların ilk bilmesi gereken şeylerden biridir.
Başka bir tehlike işareti de işlem onaylarını yorumlamayı zorlaştıran bir cüzdandır. Tüm deneyimin en önemli anı hâlâ şifreli gibiyse, ürün sizden fazla güven istiyor demektir.
Dağıtım da önemlidir. Cüzdan güvenliği ilk işlemden önce başlar. Resmi siteden veya doğrulanmış bir uygulama sayfasından indirmek basit görünür ama hâlâ önemlidir. Büyük cüzdanların yardım merkezleri bile kullanıcıları, cüzdan yazılımları ve dApp'lerle etkileşirken kaynakları doğrulamaları ve benzer görünen sayfalara veya doğrulanmamış bağlantılara güvenmemeleri konusunda uyarır.
Son olarak, mutlak vaatlerde bulunan cüzdanlara dikkat edin. Hiçbir ciddi cüzdan, tek bir özelliğin her şeyi güvenli yaptığını dürüstçe iddia edemez. Gerçek güvenlik ürünleri genellikle masal anlatmaz, ödünleşimleri açıklar.
Herhangi bir cüzdanı yüklemeden önce sorulacak sorular
Herhangi bir cüzdanı yüklemeden önce şu yedi soruyu sorun.
Anahtarları veya imza yetkisini kim kontrol ediyor?
Bu telefon kaybolur, bozulur veya değişirse erişimi nasıl kurtarırım?
Bir blockchain sözlüğüne ihtiyaç duymadan neyi imzaladığımı anlayabiliyor muyum?
Cüzdan olağandışı onayları veya şüpheli işlemleri fark etmeme yardım ediyor mu?
Bağlı uygulamaları, izinleri veya onayları görüntüleyip yönetebiliyor muyum?
Cüzdan beni neye karşı korumadığı konusunda açık mı?
Ürün daha iyi tasarlandığı için mi kolay, yoksa önemli güvenlik ayrıntıları gizlendiği için mi?
Bir cüzdan bunların çoğuna güçlü cevaplar veriyorsa, muhtemelen daha derin incelemeye değer bir şeye bakıyorsunuz.
Yeni başlayanlar en çok neye dikkat etmeli?
Yeni başlayanlar çoğu zaman çok erken gelişmiş kontrol listelerine yönlendirilir.
Gerçekte ilk ve en iyi filtre bundan daha basittir.
Kurtarma yolu anlaşılır, onay ekranları okunabilir olan ve varsayılan deneyimi yaygın hataları çoğaltmak yerine azaltan bir cüzdan istersiniz. Bu, çoğu insan için hiç kullanmayabilecekleri uç özelliklere takılmaktan daha önemlidir.
Güvenlik, ilk günden paranoyak olmanızı gerektirmemelidir. İyi alışkanlıkları takip etmeyi kolaylaştırmalıdır.
Kullanım kolaylığı ile güvenliğin düşman olmamasının nedeni de budur. Cüzdan tasarımında birbirlerini güçlendirebilirler. Kırılgan adımları kaldıran, belirsiz ekranları azaltan ve neler olduğunu daha net gösteren bir ürün hem daha kolay hem daha güvenli olabilir.
walllet.com cüzdan güvenliğine nasıl yaklaşıyor?
walllet.com'un yaklaşımını anlamak faydalıdır, çünkü eski seed phrase modelinden farklı bir başlangıç noktasından yola çıkar.
walllet'in kendi ürün belgelerine göre walllet; passkey ve biyometrik doğrulama kullanan, özel anahtarı kullanıcının cihaz donanımında tutan ve özel anahtarı ne kullanıcıya ne de walllet'in kendisine gösteren, kendi kendine saklama sunan bir hizmettir. App Store sayfası ve resmi yazıları da herkesin okuyabileceği işlem ekranlarını, çoklu ağ desteğini ve şüpheli sözleşmeler, dolandırıcılık token'ları ve olağandışı onaylarla ilgili uyarıları öne çıkarır.
Bu kombinasyon iki nedenle önemlidir.
Önce, kendi saklamadaki tarihsel olarak en büyük hata noktalarından birini, kurtarma ifadesinin elle yönetilmesini ortadan kaldırmayı hedefler. walllet'in mevcut içerikleri bunu özel anahtar yönetimi etrafındaki maruziyeti ve insan hatasını azaltmanın bir yolu olarak konumlandırır. walllet.com'un kendi saklamayı, erişimi ve desteklenen ağları nasıl yönettiğini kontrol edin.
Birincisi, self-custody'deki tarihsel olarak en büyük hata noktalarından birini ortadan kaldırmayı hedefler: seed phrase'i elle yönetmek. walllet'in mevcut içerikleri bunu, özel anahtar yönetimindeki açığa çıkma riskini ve insan hatasını azaltmanın bir yolu olarak konumlandırır.
Bununla birlikte walllet.com, kurtarma bağımlılıklarını da açıkça belirtir. walllet.com'un sorumluluk reddi, seed phrase ve merkezi bir kurtarma mekanizması olmadığı için kullanıcıların ilgili cihaza ve bağlı Apple veya Google hesabına erişimlerini korumaları gerektiğini belirtir. Bu, eksik bir ödünleşim değil, farklı bir ödünleşimdir.
Bir cüzdan da tam olarak böyle değerlendirilmelidir: ödünleşimleri olup olmadığına göre değil, bu ödünleşimlerin hedeflediği kullanıcı için net, tutarlı ve yönetilebilir olup olmadığına göre.
İyi seçim yapmanın en basit yolu
İşte en kısa hâli.
Bir cüzdanı güvenli göründüğü için seçmeyin. Kontrol modelini, kurtarma modelini ve imza modelini anladığınız için seçin.
Sadece non-custodial olup olmadığını sormayın. Daha güvenli kararlar vermenize yardım edip etmediğini sorun.
Kurulum akışını tek başına değerlendirmeyin. Kötü bir günde, aceleli bir günde ve kafanızın karışık olduğu bir günde ne olduğunu değerlendirin.
Cüzdan güvenliği işte orada gerçek olur.
Bir cüzdan size güçlü bir self-custody, net işlem dili ve gerçekten anladığınız bir kurtarma hikâyesi sunabiliyorsa, zaten doğru yöne bakıyorsunuz demektir. walllet.com'un passkey'ler, herkesin okuyabileceği onaylar ve yerleşik risk uyarılarıyla self-custody'ye nasıl yaklaştığını walllet.com'da keşfedin.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
İşlem Simülasyonu: Bir İşlemin Ne Yaptığını İmzalamadan Önce Görün
Kriptoda Rug Pull Nedir? Uyarı İşaretleri, Sert ve Yumuşak Rug Pull'lar ve Nasıl Güvende Kalınır?
USDT ile WBTC Nasıl Alınır? Takastan Önce Nelere Bakmalısınız?
