Seedless cüzdanlar kulağa rahatlatıcı geliyor, çünkü eski cüzdanların en korkutucu kısmını ortadan kaldırıyorlar: 12 ya da 24 kelimeyi yazıp sonsuza kadar korumak. Bu gerçek bir iyileşme. Ama seed phrase olmaması risk olmadığı anlamına gelmez. Cüzdanın erişim, imzalama ve kurtarma için farklı bir model kullandığı anlamına gelir.
Asıl soru şu: hangi risk ortadan kalktı ve yerine hangi risk geldi?
Seedless cüzdanlar, seed phrase saklama ve koruma ihtiyacını kaldırdıkları için birçok kullanıcı için daha güvenli olabilir. Ama risksiz değildirler. Güvenlikleri, seed phrase’in yerine neyin geldiğine (passkey, MPC, sosyal kurtarma ya da akıllı hesaplar gibi) ve kurtarma, imzalama ve sağlayıcı bağımlılığının nasıl ele alındığına bağlıdır.
Özet
Seedless, risksiz demek değildir. Cüzdanın farklı bir kurtarma ve imzalama modeli kullandığı anlamına gelir.
Seedless cüzdanların en büyük riskleri; kurtarma başarısızlığı, cihaz kaybı, sağlayıcıya bağımlılık, gizli saklama ve kötü işlem onaylarıdır.
Passkey’ler giriş güvenliğini artırabilir, ama sizi kötü niyetli dApp’lerden otomatik olarak korumaz.
Güvenli bir seedless cüzdan kimin imzalayabildiğini, kimin kurtarabildiğini ve telefonunuz kaybolursa ne olacağını açıkça anlatmalıdır.
Küçük başlayın, cüzdanı test edin ve kurtarma ile imzalama akışı mantıklı geldikten sonra daha fazla fon taşıyın.
Seedless cüzdan, kullanıcıdan geleneksel bir kurtarma kelime dizisi yönetmesini istemeyen bir cüzdandır. Size 12 ya da 24 kelime yazdırmak yerine passkey, MPC, sosyal kurtarma, akıllı hesap mantığı, cihaz tabanlı kimlik bilgileri, donanım kartları ya da bunların bir kombinasyonunu kullanabilir.
Yani kullanıcının gördüğü eski seed phrase, başka bir erişim ve kurtarma modeliyle değiştirilir. İki cüzdan da seed phrase’i kaldırabilir, ama telefonunuzu kaybettiğinizde, cihaz değiştirdiğinizde, bir dApp’e bağlandığınızda ya da erişimi geri almanız gerektiğinde çok farklı davranabilir. Daha geniş bir genel bakış istiyorsanız, walllet.com’un en iyi seedless cüzdanlar rehberi bu yazıyı bir cüzdan sıralamasına dönüştürmeden ana modelleri anlatıyor.
Seed phrase’in yerini ne alıyor?
Çoğu seedless cüzdan seed phrase’in yerine şu beş modelden birini koyar:
Model | Nasıl çalışır? | Ana fayda | Ana risk |
Passkey cüzdan | Cihaz destekli passkey’ler ve yerel kimlik doğrulama kullanır | Tanıdık kullanım ve oltalamaya dayanıklı giriş | Kurtarma, senkronize ya da cihaza bağlı kuruluma bağlıdır |
MPC cüzdan | İmzalama yetkisini birden fazla anahtar parçasına böler | Tek ve belirgin bir yerde eksiksiz bir sır yoktur | Kurtarma, sağlayıcıya ya da parça tasarımına bağlı olabilir |
Sosyal kurtarmalı cüzdan | Güvenilir kişiler (guardian) erişimi geri getirmeye yardım eder | Sonsuza kadar korunacak tek bir kelime dizisi yoktur | Guardian’lar ulaşılamaz olabilir ya da ele geçirilebilir |
Donanım tabanlı seedless cüzdan | Yazılı kelimeler yerine kart veya cihaz kullanır | Seed phrase olmadan fiziksel yedek | Cihaz ya da kart kaybı zayıf nokta olabilir |
Akıllı hesap cüzdanı | Programlanabilir cüzdan mantığı kullanır | Esnek kurtarma, toplu işlem ve gas özellikleri | Akıllı sözleşme tasarımına güvenmek gerekir |
En güvenli seedless cüzdan, hangi durumlarda nasıl başarısız olabileceğini gerçekten anlayabildiğiniz cüzdandır.
Seedless cüzdanlar seed phrase’li cüzdanlardan daha mı güvenli?
Seedless cüzdanlar seed phrase hatalarına karşı daha güvenli olabilir. Kullanıcının kelimeleri yanlış yere yazma, ekran görüntüsünü alma, bulut notlarında saklama, sahte bir siteye yazma ya da tek yedeği kaybetme ihtimalini azaltırlar.
Bu önemli, çünkü eski model sıradan insanlardan güvenlik mühendisi gibi davranmalarını ister. Seed phrase güçlü, taşınabilir ve affetmezdir. Onu ele geçiren, çoğu zaman cüzdanı kontrol edebilir.
Ama seedless cüzdanlar farklı bir sorumluluk getirir. Tek bir kelime dizisini korumak yerine kurtarmayı, cihaz güvenliğini, sağlayıcı bağımlılığını ve imzalamanın ne kadar anlaşılır olduğunu anlamanız gerekir. Bu kısımlar belirsizse, kullanımı kolay bir seedless cüzdan yine de riskli olabilir.
Passkey modelini daha derinden anlamak istiyorsanız, walllet.com’un passkey cüzdan nedir yazısı iyi bir sonraki adım.
Seedless cüzdanlar hangi riskleri ortadan kaldırır?
İyi bir seedless cüzdan, seed phrase’in en can sıkıcı risklerinden bazılarını ortadan kaldırır.
12 ya da 24 kelimeyi kusursuz saklama baskısını kaldırır. Çekmecede saklanan kâğıt yok. Metal plaka kaygısı yok. Galeride fotoğraf yok. Taşınırken panik yok. Seed phrase oltalamasını da azaltır. Cüzdan sizden hiçbir zaman kurtarma kelimelerini yazmanızı istemiyorsa, sahte bir destek temsilcisinin ya da sahte bir cüzdan sitesinin çalabileceği belirgin bir şey kalmaz.
Passkey’ler bunu daha da güçlendirebilir. FIDO Alliance, passkey’lerin açık anahtar kriptografisi kullandığını ve insanların cihazlarının kilidini açtığı yöntemle (biyometri, PIN ya da desen gibi) açılabildiğini açıklar. Bu, girişi klasik şifre ve oltalama saldırılarına karşı daha dayanıklı hâle getirir.
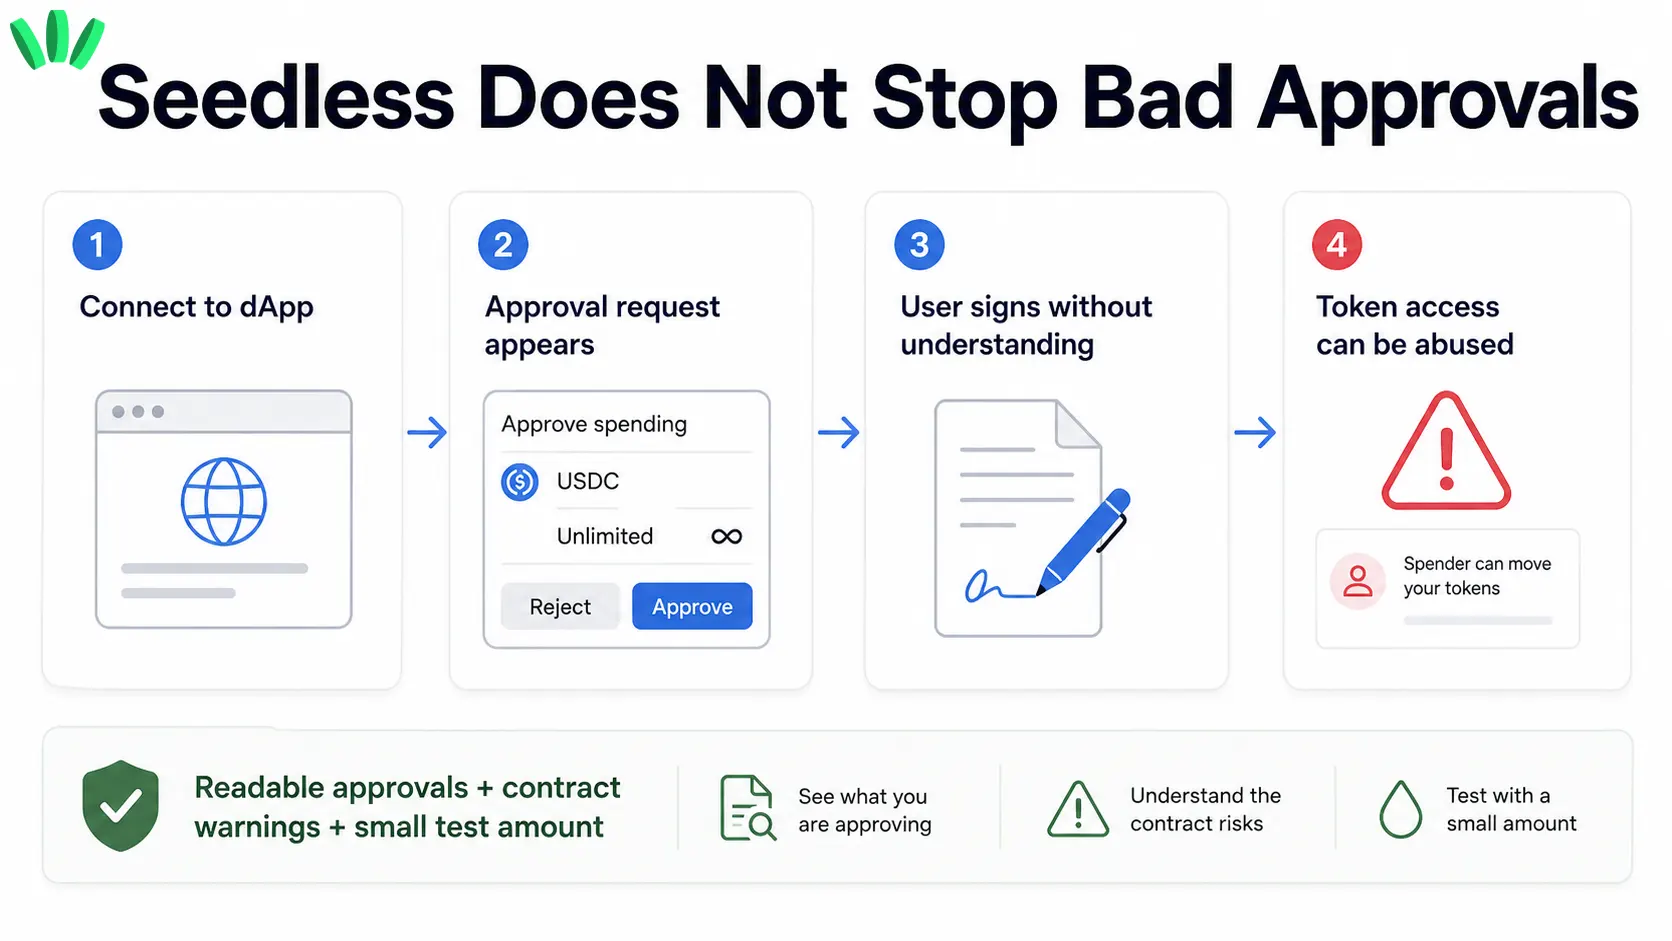
Ama bu korumanın sınırları var. Passkey’ler kimlik doğrulamaya yardımcı olur. Her işlemi sihirli bir şekilde açıklamaz ya da sizi kötü niyetli bir sözleşmeyi onaylamaktan korumaz.
Seedless cüzdanların gerçek riskleri neler?
Kurtarma riski
Seedless cüzdan güvenliğinin merkezinde kurtarma vardır.
Telefonunuz kaybolursa, çalınırsa, hasar görürse, sıfırlanırsa ya da değiştirilirse cüzdanın erişimi geri getirmek için net bir yolu olmalıdır. Bu kurtarma yolu senkronize passkey’leri, cihaza bağlı kimlik bilgilerini, MPC parçalarını, guardian’ları ya da akıllı hesap mantığını içerebilir.
Risk sadece telefonunuzu kaybetmek değil. Risk, sonrasında ne olacağını bilmemek.
Seedless bir cüzdanı ciddi olarak kullanmadan önce kendinize şunu sorun: kurtarma sürecini dokümanları üç kez okumadan sade bir dille anlatabilir miyim?
Cihaz ve bulut hesabı riski
Bazı seedless cüzdanlar, cihazınıza ya da passkey sağlayıcınıza bağlı kimlik bilgilerine dayanır. Bu, özellikle yeni bir telefona geçerken cüzdanı kullanmayı çok kolaylaştırabilir.
Ama bu aynı zamanda cihaz kilidinizin, Apple, Google ya da Samsung hesabınızın veya başka bir kimlik bilgisi ortamının cüzdan güvenliğinizin bir parçası hâline gelebileceği anlamına gelir.
iPhone kullanıcıları için kurtarma sorusu çoğu zaman iCloud Anahtar Zinciri ve senkronize passkey’lerle örtüşür. walllet.com’un iCloud Anahtar Zinciri ve kripto passkey’leri rehberi burada faydalıdır; Face ID ya da Touch ID’nin erişimi cihazda açmaya yardım ettiğini, ama kurtarmayı anlama ihtiyacının yerini tutmadığını açıklar.
Sağlayıcıya bağımlılık
Klasik seed phrase’li bir cüzdan çoğu zaman taşınabilirdir. Bir cüzdan uygulaması ortadan kaybolursa, kelime dizisini uyumlu başka bir cüzdana aktarabilirsiniz.
Seedless cüzdanlar farklılık gösterir. Bazıları taşınabilir. Bazıları kısmen taşınabilir. Bazıları ise sağlayıcı altyapısına, kurtarma hizmetlerine ya da akıllı sözleşme tasarımına daha fazla bağlıdır.
Sorulacak soru net: bu cüzdan uygulaması yarın çalışmayı bıraksa, fonlarıma nasıl ulaşırdım?
Cevap belirsizse, bir sis makinesine güveniyorsunuz demektir.
Gizli saklama riski
Bir cüzdan kendini kolay, seedless ya da kurtarma dostu olarak tanıtırken sağlayıcıya sessizce fazla kontrol verebilir.
Self-custody testi basit: sağlayıcı fonlarınızı onayınız olmadan hareket ettirebilir mi?
Cevap evetse, tam self-custody söz konusu değildir. Hayırsa, sıradaki soru cüzdanın sağlayıcıya tek taraflı kontrol vermeden kurtarmayı nasıl sağladığıdır.
Bu, yazının tamamındaki en önemli ayrımlardan biri. Seedless ve emanetçi (custodial) aynı şey değildir. Seedless bir cüzdan self-custodial olabilir, ama yalnızca mimari imzalama kontrolünü kullanıcıda tutuyorsa.
Kötü işlem onayları
Seedless cüzdanlar sizi tehlikeli bir şeyi imzalamaktan otomatik olarak korumaz.
Kötü niyetli bir dApp, sizi token erişimi vermeye, zararlı bir onayı imzalamaya ya da anlamadığınız bir işlemi onaylamaya kandırabiliyorsa seed phrase’inize ihtiyaç duymaz.
Bu yüzden imzalamanın anlaşılır olması önemlidir. İyi bir cüzdan onayları okunabilir hâle getirmelidir. Hangi varlığın söz konusu olduğunu, hangi iznin istendiğini, hangi sözleşmenin istediğini ve işlemin olağandışı görünüp görünmediğini görebilmelisiniz.
Kriptoda kafa karıştıran bir onay ekranı bir güvenlik riskidir.
Akıllı sözleşme riski
Bazı seedless cüzdanlar daha iyi kurtarma, toplu işlemler, özel imzalama mantığı ve daha kolay ücret yönetimi için akıllı hesaplar ya da account abstraction kullanır.
ERC-4337 dokümantasyonu, özel imza şemaları, paymaster’lar, toplu çağrılar, modüler akıllı hesaplar ve önceden ETH gerektirmeyen cüzdan oluşturma gibi account abstraction özelliklerini anlatır.
Bu güçlüdür, ama uygulama riskini ortadan kaldırmaz. Akıllı hesaplar da sonuçta yazılımdır. Sözleşme hataları, güncelleme mantığı, zayıf modüller ya da kötü kurtarma tasarımı gerçek risk yaratabilir.
Aşırı güven riski
En sessiz risk psikolojiktir.
Bir cüzdan basit hissettirdiğinde, kullanıcılar onun otomatik olarak güvenli olduğunu varsayabilir. Kurtarma kontrollerini atlarlar. Tanımadıkları dApp’lere bağlanırlar. Çok erken, çok fazla para taşırlar. Kurulum modern ve akıcı geldiği için işlemleri onaylarlar.
Kolaylık iyidir. Aşırı güven değildir.
Seedless cüzdan ve seed phrase’li cüzdan
Soru | Seed phrase’li cüzdan | Seedless cüzdan |
Neyi koruyorsunuz? | 12 ya da 24 kelimelik bir kurtarma dizisi | Cihaz, passkey, parçalar, guardian’lar, akıllı hesap ya da kurtarma politikası |
Kullanıcının en büyük hatası | Kelime dizisini kaybetmek ya da ifşa etmek | Kurtarmayı anlamamak |
Taşınabilirlik | Yaygın standartlarla uyumluysa genellikle yüksek | Cüzdan tasarımına bağlı |
Yeni başlayan deneyimi | Çoğu zaman stresli | Genellikle daha kolay |
Ana risk profili | Tek ve güçlü bir sır | Tasarıma bağlı birkaç risk |
Seed phrase’li cüzdan basit ve serttir. Tek bir sır her şeyi kontrol eder.
Seedless cüzdan daha affedici olabilir, ama yalnızca kurtarma modeli netse. Kullanıcı; kaybolan bir telefon, başarısız bir cihaz geçişi ya da sağlayıcı kesintisi sonrasında ne olacağını tahmin etmek zorunda kalmamalıdır.
Passkey tabanlı bir model ile MPC modelinin daha ayrıntılı karşılaştırması için walllet.com’un walllet.com ve ZenGo yazısına bakın.
Seedless bir cüzdanla telefonunuzu kaybederseniz ne olur?
Bu genellikle ilk gerçek korkudur. Öyle de olmalı.
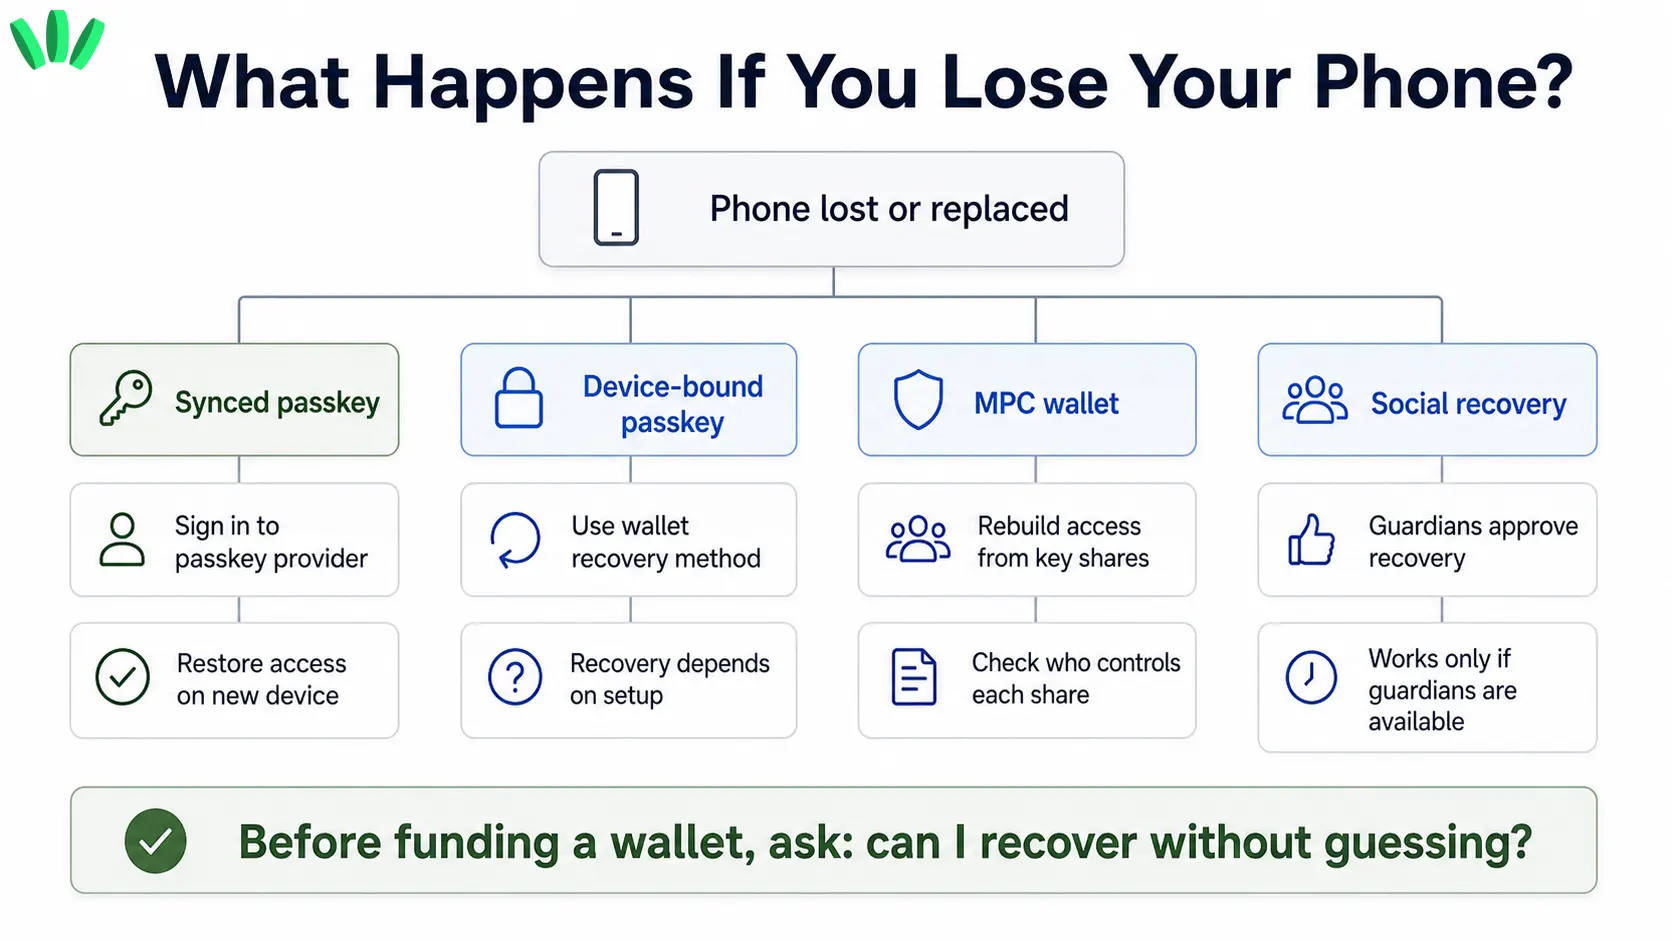
Cüzdan senkronize passkey’ler kullanıyorsa, aynı passkey sağlayıcısı üzerinden yeni bir cihazda erişimi geri alabilirsiniz. Bu pratik olabilir, ama o sağlayıcı hesabının güvenliğini daha önemli hâle getirir.
Cüzdan cihaza bağlı bir passkey kullanıyorsa, erişim yeni telefonunuza otomatik olarak gelmeyebilir. Bu bulut bağımlılığını bir miktar azaltabilir, ama cüzdanın başka bir kurtarma yoluna ihtiyacı olduğu anlamına gelir.
Cüzdan MPC kullanıyorsa, kurtarma erişimi birden fazla parçadan yeniden oluşturmayı içerebilir. Önemli soru, bu parçaları kimin kontrol ettiği ve sizin olmadan erişimi yeniden kurabilecek biri olup olmadığıdır.
Cüzdan sosyal kurtarma kullanıyorsa, güvenilir guardian’lar erişimi geri getirmeye yardım edebilir. Bu iyi çalışabilir, ama yalnızca guardian’lar dikkatle seçilmişse ve kolayca baskı altına alınamıyor, kaybedilemiyor ya da ele geçirilemiyorsa.
Gerçek cevap şu: kayıp telefon güvenliği “seedless” kelimesine değil, cüzdanın kurtarma tasarımına bağlıdır.
Seedless cüzdanlar sizi oltalamadan koruyabilir mi?
Seedless cüzdanlar seed phrase oltalamasını azaltabilir. Kullanıcının yazacağı bir kelime dizisi yoksa, sahte bir site onu basitçe isteyemez.
Passkey’ler de tekrar kullanılabilen şifreler yerine kriptografik kimlik bilgilerine dayandıkları için giriş oltalamasını azaltmaya yardım edebilir.
Ama işlem oltalaması ayrı bir sorundur. Sahte bir dApp, dolandırıcılık token’ı, kötü niyetli bir onay ya da sosyal mühendislik saldırısı, kullanıcı yanlış şeyi imzalarsa yine zarar verebilir.
Bu yüzden cüzdanın onay ekranı bu kadar önemlidir. Neyi onayladığınızı anlamanıza yardım etmelidir.
Seedless bir cüzdanın güvenli olup olmadığını kullanmadan önce nasıl kontrol edersiniz?
Ciddi miktarda fon taşımadan önce şu soruları yanıtlayın:
İşlemleri kim imzalayabilir? Cüzdanı kim kurtarabilir? Sağlayıcı fonları sizin onayınız olmadan hareket ettirebilir mi? Telefonunuzu kaybederseniz ne olur? iPhone’dan Android’e ya da Android’den iPhone’a geçerseniz ne olur? Kurtarma sade bir dille anlatılmış mı? İşlemler onaylamadan önce insanın okuyabileceği şekilde gösteriliyor mu? Cüzdan şüpheli sözleşmeler ya da tehlikeli onaylar konusunda sizi uyarıyor mu? Tek bir sağlayıcıya mahkûm kalmadan taşınabilir ya da kurtarabilir misiniz?
Bu soruları yanıtlayamıyorsanız, çok küçük bir tutarla başlayın.
Burada daha kapsamlı bir cüzdan kontrol listesi de işe yarar. walllet.com’un en iyi cüzdan kontrol listesi faydalıdır, çünkü cüzdan seçimini abartı yerine gerçek kullanım, kurtarma, ücretler, güvenlik ve kullanılabilirlik üzerinden ele alır.
Seedless bir cüzdan self-custodial olabilir mi?
Evet. Cüzdan sağlayıcısı, kullanıcının onayı olmadan fonları hareket ettiremiyorsa seedless bir cüzdan self-custodial olabilir.
Seed phrase olmaması otomatik olarak emanet (custody) anlamına gelmez. Kurtarma desteği olması da otomatik olarak emanet anlamına gelmez. Önemli olan imzalama mimarisidir.
Self-custodial seedless bir cüzdan, kontrolün kullanıcıda olduğunu açıkça göstermelidir. Ayrıca karmaşıklık yok olmuş gibi davranmadan kurtarmayı açıklamalıdır.
walllet.com, ödünleri gizlemeden seed phrase riskini nasıl azaltır?
Faydalı bir seedless cüzdan, seed phrase stresini azaltırken kurtarmayı ve işlem onayını daha anlaşılır hâle getirmelidir.
walllet.com’un bu konudaki pratik yeri de burası. Seedless self-custody, passkey’ler, biyometrik doğrulama ve daha anlaşılır işlem uyarıları üzerine kuruludur. Amaç, eski seed phrase yükünü azaltırken kullanıcıların neyi imzaladıklarını görmelerine yardım etmektir.
Doğru ilk adım küçüktür. Bir walllet oluşturun, küçük bir test tutarı ekleyin, basit bir işlem gönderin ya da alın ve daha fazla fon taşımadan önce kurtarma ve imzalama akışının mantıklı olup olmadığını kontrol edin. walllet’ı indirin ve başlayın: küçük bir test tutarıyla. Önce kurtarma ve imzalama akışını anlayın, sonra daha fazlasını taşıyıp taşımayacağınıza karar verin.
Son söz
Seedless cüzdanlar sihirli kalkanlar değildir. Farklı güvenlik modelleridir.
En iyi seedless cüzdan, bir şey ters gitmeden önce hangi durumlarda nasıl başarısız olabileceğini anlayabildiğiniz cüzdandır. İmzalamanın nasıl çalıştığını, kurtarmanın nasıl çalıştığını, sağlayıcının neyi yapıp neyi yapamayacağını ve onayların nasıl gösterildiğini biliyorsanız, artık bir slogan satın almıyorsunuz. Gözleriniz açık şekilde bir cüzdan seçiyorsunuz.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, ağlar ve güvenlik
2026’nın en iyi seedless cüzdanları: Seed phrase gerekmez
İşlem simülasyonu: Bir kripto işleminin ne yapacağını imzalamadan önce görün
Kriptoda rug pull nedir? Uyarı işaretleri, sert ve yumuşak rug pull’lar ve nasıl güvende kalırsınız?
