2026'nın en korkutucu kripto saldırısı bozuk bir kod gibi görünmeyebilir. Tam da en yanlış anda gelen sıradan bir mesaj gibi görünebilir.
Yapay zekâ destekli kripto dolandırıcılıkları; kullanıcıları kandırmak, arayüzleri kopyalamak, cüzdan onaylarını kötüye kullanmak veya zayıf DeFi sistemlerini istismar etmek için otomasyon, kişiselleştirme ve daha hızlı açık araştırması kullanır. Cüzdan kullanıcıları her protokol riskini kontrol edemez; ama daha güvenli cüzdan tasarımı kullanarak, işlem ekranlarını dikkatle okuyarak, aceleyle imza atmayarak, onayları sınırlayarak ve her acil mesaja şüpheyle yaklaşarak risklerini azaltabilirler.
Kısaca
Yapay zekânın tehlikeli olması için dâhi olması gerekmez. Dolandırıcılıkları daha hızlı, daha ucuz ve daha kişisel hale getirmesi yeterli.
DeFi saldırıları ve cüzdan dolandırıcılıkları farklı risklerdir. Bir protokol istismarı, kullanıcılar hiçbir hata yapmasa bile onlara zarar verebilir; cüzdan dolandırıcılığı ise genellikle kullanıcının yanlış arayüzde imzalamasını, paylaşmasını, tıklamasını, onaylamasını veya ona güvenmesini gerektirir.
En güvenli kullanıcı alışkanlığı, her imzadan önce yavaşlamaktır; özellikle bir mesaj aciliyet hissi yaratıyorsa.
Daha iyi cüzdan tasarımı önemlidir; çünkü okunabilir ekranlar, passkey'ler, account abstraction ve daha net uyarılar insan hatası ihtimalini azaltır.
Bir cüzdanı güvenli yapan şeyleri hâlâ öğreniyorsanız, bir cüzdanın kullanmadan önce güvenli olup olmadığını nasıl anlarsınız pratik rehberiyle başlayın.
Yapay zekâ destekli kripto dolandırıcılıklarını fark etmek neden zorlaşıyor
Kripto kullanıcılarının zaten dikkat etmesi gereken çok şey vardı: sahte bağlantılar, sahte destek temsilcileri, kafa karıştıran işlem ekranları, seed phrase tuzakları ve para hareket edene kadar zararsız görünen onaylar.
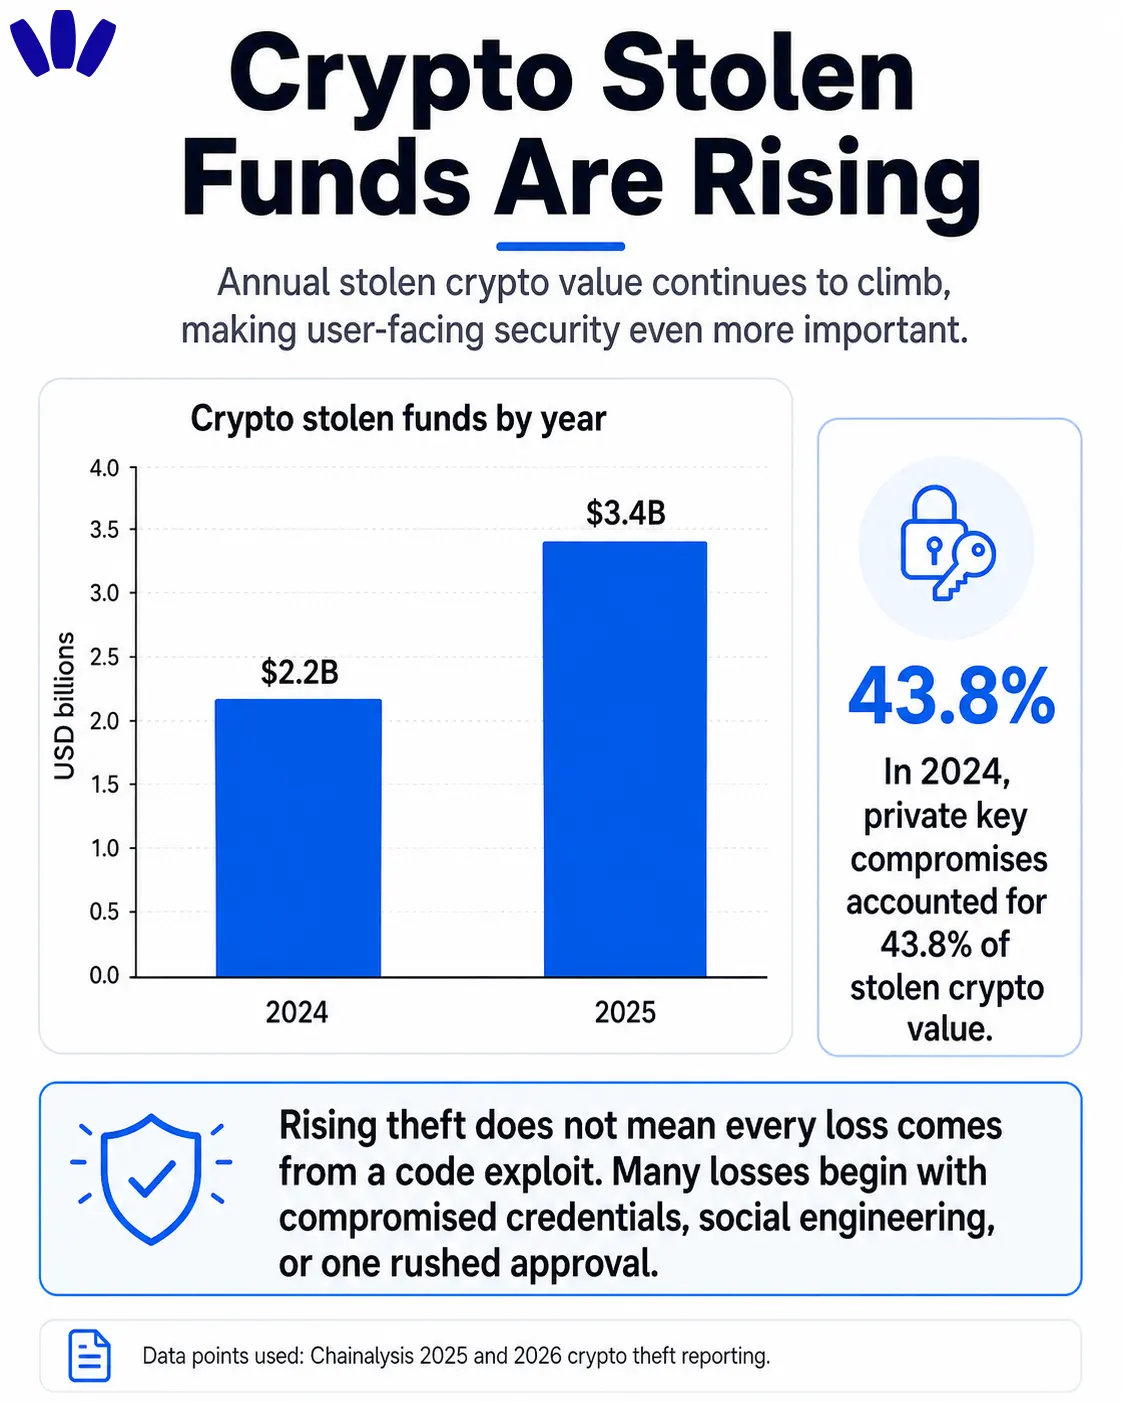
Yapay zekâ işi daha da keskinleştiriyor. Dolandırıcıların daha iyi mesajlar yazmasına, bunları daha hızlı çevirmesine, daha fazla varyasyonu denemesine, uygulama metinlerini kopyalamasına, sahte yardım merkezi sayfaları üretmesine ve insanları herkese açık cüzdan hareketlerine veya sosyal medya paylaşımlarına göre hedeflemesine yardımcı olabilir. Sonuç basit: Kötü dolandırıcılıklar daha az belirgin hale geliyor.
Bu önemli, çünkü birçok cüzdan kaybı kafa karışıklığıyla başlar. Kullanıcı inandırıcı bir sayfa görür, sakin bir “destek” mesajı alır, tam anlamadığı bir işlemi imzalar veya bir sözleşmeye fazla yetki veren bir token onayı verir.
Yapay zekâ teknik tarafta da önem kazanıyor. 2026'daki bir a16z crypto deneyinde araştırmacılar, yapay zekâ ajanlarının DeFi açıklarını bulmaktan istismar kavram kanıtları üretmeye geçip geçemeyeceğini test etti. Yapılandırılmış alan bilgisiyle, kendi testlerindeki başarı oranı %10'dan %70'e çıktı; ancak ajanlar bazı karmaşık istismar adımlarında hâlâ zorlandı. Özetle: Yapay zekâ, nereyi hedefleyeceğini zaten bilen kişiler için ciddi bir hızlandırıcı olabilir.
DeFi saldırıları ve cüzdan dolandırıcılıkları: Kullanıcılar gerçekte neyi kontrol edebilir?
Bir DeFi saldırısı da bir cüzdan dolandırıcılığı da kullanıcılara para kaybettirebilir, ama aynı risk katmanından gelmezler.
Risk türü | Ne olur | Kullanıcının kontrol edebildiği | Kullanıcının tam kontrol edemediği |
Protokol istismarı | Bir akıllı sözleşme, köprü, oracle veya yönetici sistemi çöker | Tek bir protokole ne kadar para bıraktıkları | Protokolün iç güvenliği |
Sahte dapp | Kopyalanmış veya kötü amaçlı bir site cüzdan işlemi ister | Bağlanıp bağlanmayacakları veya imzalayıp imzalamayacakları | Sahte sayfanın ne kadar inandırıcı göründüğü |
Onayın kötüye kullanılması | Kullanıcı bir token'a veya sözleşmeye geniş yetki verir | Onay miktarı, inceleme ve iptal alışkanlıkları | Sözleşmenin veya arayüzün sonradan kötü niyetli hale gelip gelmeyeceği |
Yapay zekâ destekli oltalama | Bir mesaj kullanıcıyı aceleci bir işleme iter | Yavaşlamak, kaynağı doğrulamak, aciliyeti reddetmek | Saldırganın hedefleme kalitesi |
Cüzdan erişimine saldırı | Biri kimlik bilgilerini, seed phrase'leri veya cihaz erişimini çalmaya çalışır | Cüzdan modeli, cihaz güvenliği, kurtarma ayarları | Platform düzeyindeki ihlaller veya çalınan veritabanları |
Bu ayrım önemli, çünkü kullanıcılar çoğu zaman her şey için kendilerini suçlar. Bu adil değil. Bir protokol istismar edilirse, kullanıcılar kusursuz davranmış olsalar bile zarar görebilir. DeFiLlama'nın saldırı panosu kripto, DeFi ve köprülerde milyarlarca dolarlık toplam saldırı değerini takip ediyor; bu da protokol düzeyindeki riskin teorik olmadığını gösteriyor.
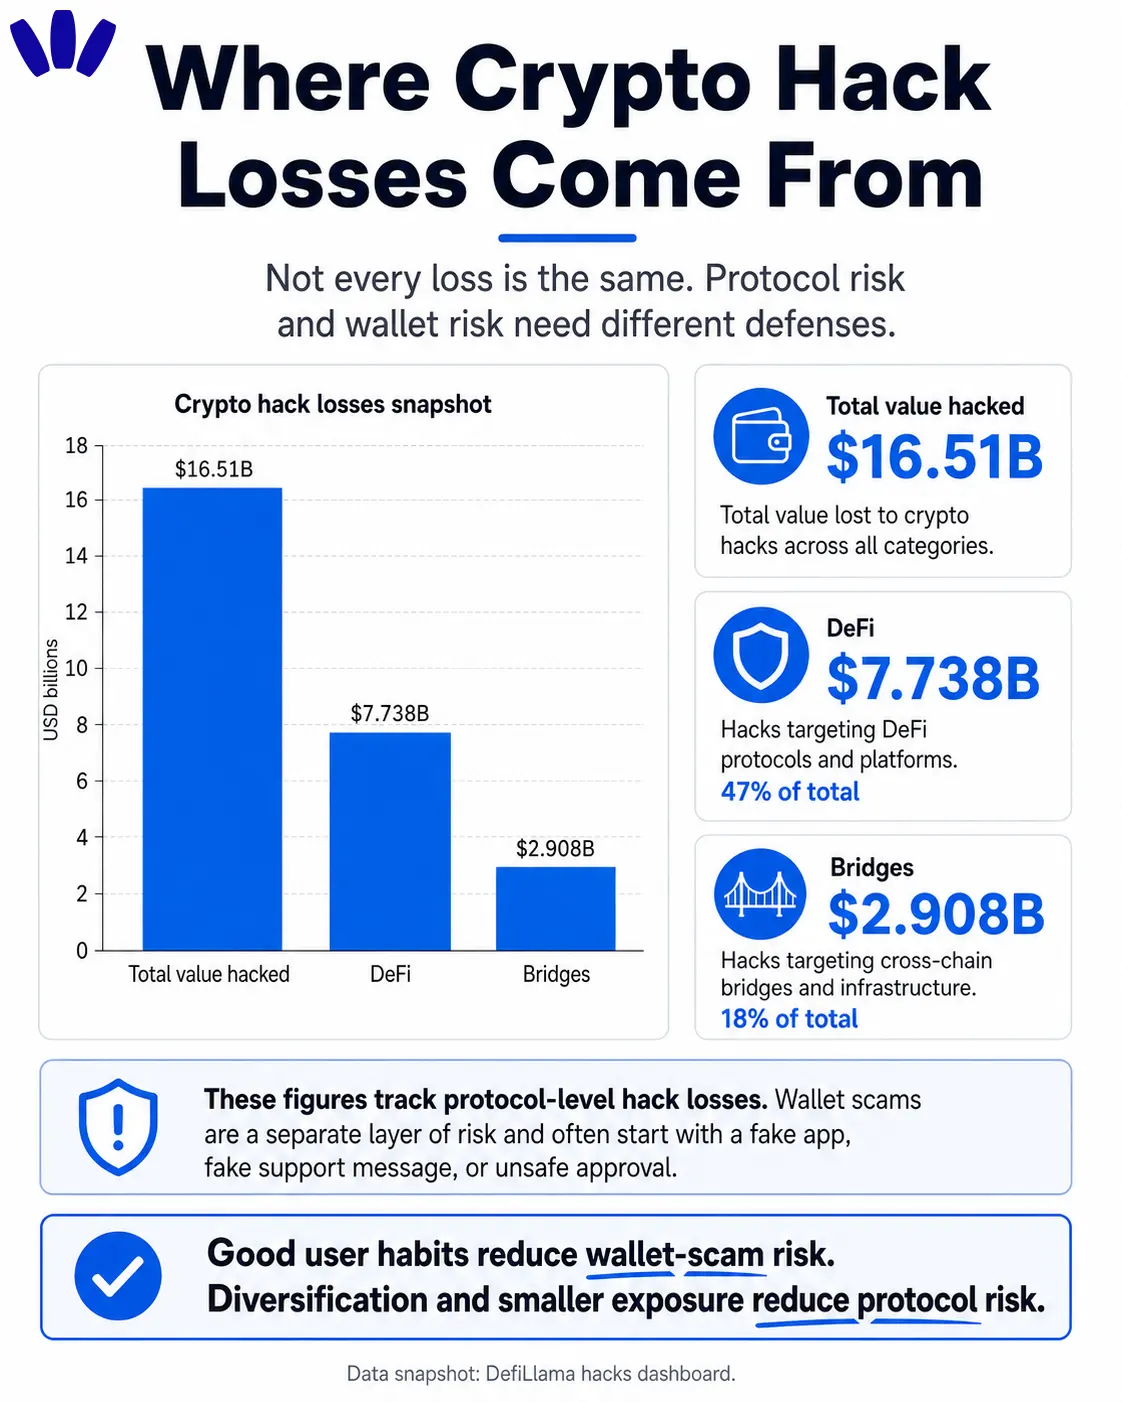
Ama kullanıcının kontrolündeki risk de gerçektir. Körü körüne imza atmaktan kaçınabilirsiniz. Günlük kullanım fonlarını uzun vadeli varlıklardan ayrı tutabilirsiniz. Ana cüzdanınızı her yeni dapp'e bağlamaktan kaçınabilirsiniz. İşlemleri daha net açıklayan bir cüzdan kullanabilirsiniz. Cüzdan adresinin, özel anahtarın veya Web3 hesabının gerçekte ne anlama geldiğinden emin değilseniz, Web3 hesabı, cüzdan adresi ve özel anahtar rehberi faydalı bir düşünce modeli sunar.
Amaç, aceleyle yapılan tek bir tıklamanın kalıcı kayba dönüştüğü anların sayısını azaltmaktır.
Yapay zekâ, cüzdan kullanıcıları için saldırı yüzeyini nasıl değiştiriyor
Yapay zekâ, kripto dolandırıcılıklarını daha az genel hissettirerek değiştiriyor.
Eski dolandırıcılık e-postası beceriksizdi. Yenisi kullandığınız ağdan, tuttuğunuz token'dan, yakın zamanda ziyaret ettiğiniz uygulamadan veya çözmeye çalıştığınız hatanın ta kendisinden bahsedebilir.
Herkese açık blokzincirler bunu kolaylaştırıyor. Cüzdan hareketleri görünür. Sosyal profiller aranabilir. Destek soruları Discord, X, Telegram, Reddit ve herkese açık forumlarda yer alıyor. Yapay zekâ bu dağınık ipuçlarını hedefli bir senaryoya dönüştürebilir.
Sahte destek daha inandırıcı hale geliyor
Bir kullanıcının “Arbitrum'da swap işlemim başarısız oldu” diye paylaşım yaptığını düşünün. Dakikalar sonra sahte bir destek hesabı gas, köprüler, onaylar ve cüzdan senkronizasyonu hakkında sakin, yardımsever bir açıklamayla yanıt veriyor. Ton faydalı görünüyor. Terimler doğru geliyor. Sonraki adım, kullanıcıdan cüzdanı “doğrulamasını”, “senkronize etmesini” veya “yeniden bağlamasını” istiyor.
İşte tuzak bu.
Özel mesajlarda asla cüzdan kurtarma yardımı kabul etmeyin. Gerçek destek ekibi seed phrase, özel anahtar, uzaktan erişim veya açıklanmamış imzalar istemez.
Sahte dapp'ler daha kolay üretiliyor
Yapay zekâ; açılış sayfaları, sahte yardım makaleleri, token açıklamaları, hata mesajları ve düzgün ürün metinleri üretmeye yardımcı olabilir. Sahte bir dapp'in artık amatör görünmesi gerekmiyor. Dikkatinizi gevşetecek kadar şık görünebilir.
Daha yavaş bir rutin izleyin. Alan adını kontrol edin. Uygulamaları kayıtlı yer imlerinden açın. Sponsorlu arama sonuçlarına dikkat edin. Ciddi tutarları taşımadan önce küçük bir tutarla test edin. Arayüz geniş izinler istiyorsa durun.
Tanımadığınız sözleşmelerle işlem yapıyorsanız, bir akıllı sözleşmeye güvenmeden önce onu nasıl okuyacağınızı anlatan rehberimize göz atın.
Sahte aciliyet daha kişisel hale geliyor
Aciliyet, dolandırıcılığın en eski motorudur; yapay zekâ ise ona daha iyi yakıt veriyor.
“Cüzdanınız devre dışı bırakılacak” birçok kullanıcıya saçma gelir. “Oracle güncellemesinden önce yeniden bağlanmazsanız bu borç verme havuzundaki pozisyonunuz likide edilebilir” ise gerçekten DeFi kullanan biri için çok daha makul görünür.
İpucu duygusal örüntüdedir. Bir mesaj sizi aceleye getiriyor, köşeye sıkıştırıyor, utandırıyor, açgözlü yapıyor veya fırsatı kaçırma korkusu yaşatıyorsa, bu hissi bir güvenlik uyarısı olarak görün.
Yapay zekâ çağında cüzdan tasarımı neden daha önemli
Yıllarca kripto güvenlik tavsiyeleri ev ödevi gibiydi: Dikkatli ol, her şeyi kontrol et, asla hata yapma. Bu tavsiye doğru, ama eksik.
Kusursuz kullanıcılara dayanan bir ürün, günlük hayat için yeterince güvenli değildir.
İyi bir cüzdan tasarımı, kullanıcıların baskı altında çözmesi gereken karar sayısını azaltır. Riskli anı imzadan önce görünür kılar. Hangi varlığın hareket ettiğini, hangi iznin verildiğini, hangi ağın kullanıldığını ve işlemin olağan dışı olup olmadığını açıklar.
Passkey'ler bu değişimin bir parçası. FIDO, passkey'leri oltalamaya dayanıklı olacak şekilde tasarlanmış, kullanıcıların sahte bir sayfaya yazdığı, kopyaladığı veya yapıştırdığı ortak bir sır içermeyen bir şifre alternatifi olarak tanımlıyor.
Account abstraction da cüzdanların yapabileceklerini değiştiriyor. ERC-4337 belgeleri özel imza şemaları, paymaster'lar aracılığıyla gas ücretsiz işlemler, toplu çağrılar, modüler akıllı hesaplar ve kurtarma mantığı gibi özellikleri açıklıyor. Kullanıcılar için pratik anlamı daha basit: Akıllı cüzdanlar, eski tek anahtarlı hesaplardan daha iyi güvenlik ve kullanılabilirlik kurallarıyla tasarlanabilir.
Bu altyapının yeni başlayanlara uygun versiyonu için Account Abstraction ve Akıllı Sözleşme Cüzdanları yazısını okuyun.
Seed phrase'siz cüzdanlar ve okunabilir ekranlar kullanıcı hatalarını azaltabilir
Kriptonun en tehlikeli anları, sıradan bir kullanıcıdan belirsiz bir dille yüksek riskli bir karar vermesinin istendiği anlardır. Seed phrase'siz cüzdanlar, passkey'ler, biyometri ve okunabilir işlem ekranları tam burada önem kazanır.
Seed phrase'siz bir cüzdan kriptodaki her riski ortadan kaldırmaz. Her dapp'i güvenli yapmaz. Kullanıcıları tüm protokol istismarlarından korumaz. Ama birkaç yaygın hata noktasını azaltabilir: seed phrase oltalaması, şifrelerin tekrar kullanılması, kafa karıştıran kurtarma süreçleri ve körü körüne imza.
walllet.com bu güvenlik değişimine uyuyor, çünkü seed phrase gerektirmeyen self-custody, passkey tabanlı erişim, biyometrik kimlik doğrulama, account abstraction ve insanların okuyabileceği işlem akışlarına odaklanıyor. Bu kombinasyon faydalıdır, çünkü bir cüzdan yalnızca varlıkları saklamamalı. Para hareket etmeden önceki anı anlamanıza da yardımcı olmalı.
Bu erişim modelinin daha ayrıntılı açıklaması için Passkey Cüzdan Nedir? yazısını okuyun.
Bir şeyi imzalamadan önce neyi kontrol etmelisiniz?
İmzalamadan önce kendinize basit bir soru sorun:
Neye izin veriyorum?
Cüzdan ekranı bunu net göstermiyorsa durun. Kriptoda bir imza; harcamayı onaylayabilir, bir varlığı satışa çıkarabilir, bir sözleşmeyle etkileşime girebilir, yetki devredebilir, fonları köprüden geçirebilir veya bugünden sonra da geçerli kalan bir izin verebilir. Çoğu kullanıcı için basit bir imza kontrol listesi yeterlidir:
İmzalamadan önce | Ne sormalı |
Alan adı | Bu, kullanmak istediğim uygulama veya alan adının ta kendisi mi? |
Ağ | Ağ doğru mu? |
Varlık | Varlık doğru mu? |
Tutar | Tutar net mi? |
İzin | Bu tek seferlik bir işlem mi, yoksa süren bir onay mı? |
Kapsam | Sözleşme, işlemin gerektirdiğinden daha fazla izin mi istiyor? |
Kaynak | Buraya bir özel mesajdan, reklamdan, arama sonucundan veya acil bir mesajdan mı geldim? |
İki yanıt bulanık geliyorsa imzalamayın. Kripto, cesaretten çok sabrı ödüllendirir.
DeFi kullanıcıları için onaylar özel dikkat gerektirir. Bir token onayı, bir sözleşmenin token'ları daha sonra hareket ettirmesine izin verebilir. Bu, swap'lar ve DeFi uygulamaları için normal olabilir; ama geniş veya sınırsız onaylar, sözleşme, site veya kullanıcı akışı ele geçirilirse zararı büyütür.
Ne kadar DeFi riski fazladır?
DeFi'deki riskiniz, olası bir başarısızlığı anlama ve atlatma kapasitenizle orantılı olmalıdır.
Neredeyse hiç anlamadığınız bir protokol kullanıyorsanız, hayatınızı değiştirecek fonları orada tutmayın. Yeni bir uygulamayı deniyorsanız önce küçük bir tutar kullanın. Bir getiri olağan dışı yüksek görünüyorsa, bunun bedelini hangi riskin ödediğini sorun. Fonlar bir köprüden geçmek zorundaysa, köprülerin geçmişte önemli bir saldırı yüzeyi olduğunu unutmayın.
Günlük kullanıcılar için en güvenli yapı bölümlendirmedir. Günlük kullanım fonlarını uzun vadeli varlıklardan ayırın. Küçük test işlemleri yapın. Ana cüzdanınızı her yeni uygulamaya bağlamayın. Artık ihtiyaç duymadığınız eski onayları iptal edin. Tek bir hatanın her şeyi riske atmasına izin vermeyin.
Bunun karmaşık olması gerekmiyor. Güçlü güvenlik alışkanlıklarının çoğu, evin içindeki küçük duvarlar gibidir; böylece tek bir yangın her odayı yakmaz.
Pratik bir kurulum için Kaç Cüzdanınız Olmalı? yazısını okuyun.
Yapay zekânın kendisi kripto kullanıcılarını koruyabilir mi?
Evet, ama yalnızca dikkatli kullanıldığında.
Yapay zekâ, cüzdanlara ve güvenlik ekiplerine şüpheli örüntüleri tespit etmede, riskli işlemleri özetlemede, sahte alan adlarını belirlemede, anormal onayları işaretlemede ve karmaşık işlemleri sade bir dille açıklamada yardımcı olabilir.
Ama yapay zekâ sorgusuz bir otoriteye dönüşmemeli. OWASP, LLM uygulamaları için başlıca riskleri listeliyor; bunlar arasında prompt injection, güvensiz çıktı işleme, aşırı yetki ve aşırı güven var. Cüzdan güvenliğinde bu, yapay zekânın insan muhakemesinin yerini almaması, ona yardımcı olması gerektiği anlamına gelir.
Yapay zekânın cüzdan güvenliğindeki en iyi kullanımı dar ve pratiktir. “Bu sözleşme, bu token'ın tamamını harcama izni istiyor” faydalıdır. “Bu işlem güvenli, bana güven” yeterli değildir. Kullanıcıların sihirli bir yeşil ışığa değil, doğrulayabilecekleri açıklamalara ihtiyacı var.
Geleceğin iyi bir cüzdanı yapay zekâyı arka planda sessizce kullanabilir. Kullanıcının işlemini bilinen dolandırıcılık örüntüleriyle karşılaştırabilir, tuhaf onay davranışlarını vurgulayabilir, sözleşme riskini özetleyebilir veya bir dapp akışı olağan dışı göründüğünde uyarabilir. Ama son karar yine net, okunabilir ve kullanıcıya ait olmalıdır.
Günlük kripto kullanımı için daha güvenli bir rutin
Daha güvenli bir rutin tekrarlanabilir olmalıdır.
Rastgele arama sonuçlarından değil, kayıtlı bağlantılardan başlayın. Cüzdan uygulamanızı güncel tutun. Cihaz güvenliğini ciddiye alın. Yorgun, aceleci veya dikkatiniz dağınıkken imza atmaktan kaçının. Özel mesajları varsayılan olarak düşmanca kabul edin. Yeni bir ağ, köprü veya DeFi uygulamasıyla etkileşime girerken küçük test işlemleri yapın. Onayları düzenli olarak gözden geçirin. Günlük fonları uzun vadeli fonlardan ayırın.
En önemlisi, kendi tehlike halinizi tanıyın. Bazı insanlar heyecanlıyken hata yapar. Bazıları korktuğunda. Bazıları da bir işlem üç kez başarısız olduğunda ve sadece çalışmasını istediğinde.
Saldırganlar bunu biliyor. Yapay zekâ, yaraya daha isabetli bastırmalarına yardım ediyor.
Sonuç
Yapay zekâ kripto güvenliğini bitirmeyecek. Zayıf güvenliği daha pahalı hale getirecek. Cüzdan kullanıcıları için en iyi savunma, kendi davranışınız için daha sakin bir işletim sistemidir: İmzalardan önce yavaşlayın, tek bir onayın verebileceği zararı sınırlayın, aciliyete güvenmeyin, fonları amaca göre ayırın ve tehlikeli anları anlamayı kolaylaştıran araçlar seçin.
Cüzdan güvenliğinin geleceği birçok küçük frenden oluşacak: daha iyi ekranlar, daha güçlü kimlik doğrulama, daha akıllı uyarılar, daha güvenli kurtarma ve ne zaman duracağını bilen kullanıcılar.
Seed phrase stresi olmadan self-custody mi istiyorsunuz? walllet.com'u deneyin ve küçük bir test tutarıyla başlayın. Passkey'ler ve biyometri dostu erişimle bir cüzdan oluşturun, sonra imzalamadan önce her işlemin nasıl açıklandığına dikkat edin. En iyi cüzdan deneyimi, olmak üzere olanı anlamanıza yardımcı olandır.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
İşlem Simülasyonu: Bir Kripto İşleminin Ne Yaptığını İmzalamadan Önce Görün
USDT ile WBTC Nasıl Alınır: Swap Yapmadan Önce Neleri Kontrol Etmelisiniz
