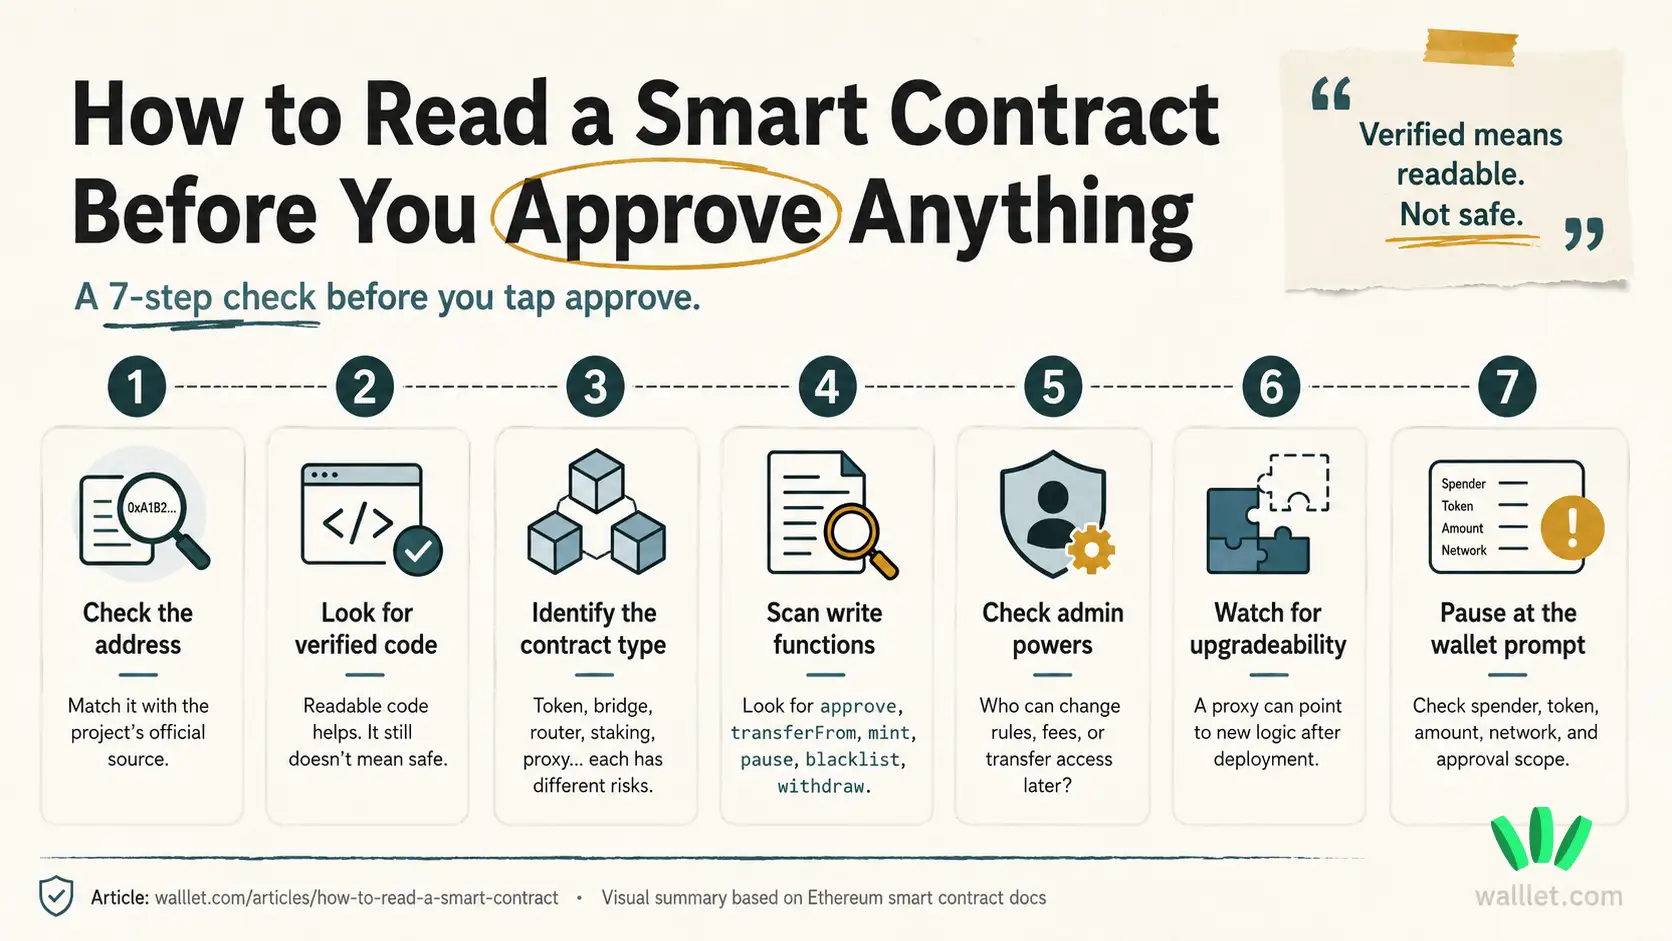
Bir akıllı sözleşmeyi okumak için önce sözleşme adresini kontrol edin, sonra kaynak kodun doğrulanıp doğrulanmadığına bakın. Ardından sözleşme türünü, okuma fonksiyonlarını, yazma fonksiyonlarını, onayları, yönetici yetkilerini, güncellenebilirliği ve transfer kısıtlamalarını inceleyin. Herhangi bir şeyi onaylamadan önce sözleşmenin tokenlarınızla neler yapabileceğini kontrol ediyorsunuz.
Kısaca
İşe sözleşme adresiyle başlayın. İsimler, logolar, semboller ve grafikler kopyalanabilir.
Doğrulanmış bir sözleşmeyi incelemek daha kolaydır. Doğrulanmış olmak güvenli olmak demek değildir.
Okuma fonksiyonları bilgi gösterir. Yazma fonksiyonları bakiyeleri, izinleri, ücretleri veya kuralları değiştirebilir.
Günlük kullanıcılar için en önemli fonksiyonlar genellikle
approve,allowancevetransferFrom'dur; çünkü tokenlarınızı kimin taşıyabileceğine bunlar karar verir.Yönetici yetkileri önemlidir. Basım, duraklatma, kara listeye alma, ücret değişiklikleri ve güncellemeler, siz imzaladıktan sonra riski değiştirebilir.
Herhangi bir şeyi onaylamadan önce sorun: hangi varlık taşınabilir, onu kim taşıyabilir, ne kadar izin veriyorum ve bu izin sonradan da aktif kalabilir mi?
Bir akıllı sözleşmede aslında neyi okuyorsunuz?
Akıllı sözleşme, bir blokzincir adresine yüklenmiş koddur. Ethereum ve diğer EVM uyumlu ağlarda kullanıcılar, o adrese işlem göndererek sözleşmelerle etkileşime girer. Ethereum belgeleri akıllı sözleşmeleri, belirli bir adreste duran ve kullanıcılar onlarla etkileşime girdiğinde çalışan programlar olarak tanımlar.
Sıradan bir cüzdan kullanıcısı için akıllı sözleşme okumak, Solidity kodunun her satırını incelemek demek değildir. Lütfen, kimsenin bir swap'tan önce gece saat 1'de denetçi rolüne girmesine gerek yok.
Asıl amaç, paranızı etkileyen kısımları kontrol etmektir: adres, izinler, yönetici kontrolü, transfer kuralları ve güncelleme yolları.
EVM ağlarında yeniyseniz, önce EVM cüzdanının ne olduğunu anlamak işinize yarar. Akıllı sözleşmeler, token onayları, dApp'ler, köprüler ve swap'lar çoğunlukla bu dünyada yaşar. İşte temel harita:
Alan | Ne anlama gelir | Neyi kontrol etmeli |
Sözleşme adresi | Sözleşmenin zincir üstündeki gerçek kimliği | Resmi kaynakla eşleşiyor mu? |
Kaynak kod | Doğrulanmışsa insanların okuyabileceği kod | Kullanıcılar sözleşmenin ne yaptığını inceleyebiliyor mu? |
Okuma fonksiyonları | Sorgulayabileceğiniz bilgiler | Sahip, roller, arz, duraklatma durumu, harcama izinleri |
Yazma fonksiyonları | Bir şeyi değiştiren işlemler | Onaylar, transferler, basım, ücretler, güncellemeler |
Olaylar ve kayıtlar | Sözleşme hareketlerinin geçmişi | Sahiplik devirleri, basımlar, yakmalar, duraklatmalar |
Proxy veya uygulama (implementation) | Güncellenebilir sözleşme yapısı | Mantığı sonradan kim değiştirebilir? |
Sözleşme adresi kimliktir. Token adı sadece bir metindir. Logo sadece bir görseldir. Sembol sadece bir semboldür. Çok güven verici. Ve kopyalaması da çok kolay.
Bir akıllı sözleşme adım adım nasıl okunur?
Sözleşmeyi şu sırayla okuyun: adres, doğrulama, sözleşme türü, okuma fonksiyonları, yazma fonksiyonları, onaylar, yönetici yetkileri, güncellenebilirlik, transfer kısıtlamaları.
Bu sıra önemlidir. Adres sahteyse geri kalan her şey süsten ibarettir.
1. Sözleşme adresini doğrulayın
Resmi sözleşme adresiyle başlayın. Projenin web sitesini, belgelerini, doğrulanmış sosyal medya hesabını, dApp arayüzünü, CoinGecko'yu, CoinMarketCap'i veya ilgili blok gezginini kullanın.
USDT, USDC, WBTC veya popüler herhangi bir tokenı kontrol ediyorsanız, yalnızca sembole güvenmeyin. Dolandırıcı bir token aynı adı ve logoyu kullanabilir. Önemli olan adrestir.
Bu, özellikle swap ve köprü işlemlerinden önce önemlidir. Kripto uygulamalarını sık kullanıyorsanız, varlıkları ağlar arasında taşımadan önce bu kripto swap ve köprü rehberini okuyun. Bir yanlış sözleşme, bir aceleci onay, bir pahalı küçük ders. Klasik kripto deneyimi.
2. Sözleşmenin doğrulanmış olup olmadığını kontrol edin
Doğrulanmış bir sözleşmenin kaynak kodu, kullanıcılar tarafından bir blok gezgininde incelenebilir. Doğrulama işe yarar, çünkü kodu, fonksiyonları, rolleri ve yorumları görebilirsiniz.
Yine de doğrulanmış, okunabilir demektir. Güvenli demek değildir.
Doğrulanmış bir sözleşmede bile riskli izinler, merkezi yönetici kontrolü, güncellenebilir mantık, yüksek ücretler veya transfer kısıtlamaları olabilir. Doğrulama size görünürlük verir. Garanti vermez.
3. Sözleşme türünü belirleyin
Farklı sözleşmelerin farklı riskleri vardır. Token sözleşmesi, staking sözleşmesi, DEX router'ı, köprü sözleşmesi, NFT sözleşmesi, proxy sözleşmesi ve akıllı cüzdan sözleşmesi aynı şekilde okunmamalıdır.
Token sözleşmelerinde ERC20, Ownable, Pausable, AccessControl, mint, burn, approve ve transferFrom gibi ifadelere bakın.
NFT sözleşmelerinde ERC721, ERC1155 ve setApprovalForAll ifadelerine bakın.
Güncellenebilir sözleşmelerde proxy, implementation, upgradeTo veya TransparentUpgradeableProxy ifadelerine bakın.
Sözleşme bir akıllı cüzdan veya hesap soyutlama sözleşmesiyse, risk modeli yine farklıdır. Burada hesap soyutlamayı ve akıllı sözleşme cüzdanlarını anlamak işe yarar; çünkü her sözleşme etkileşimi bir token alım satımı ya da rastgele bir DeFi tıklaması değildir.
4. Okuma fonksiyonlarını yazma fonksiyonlarından ayırın
Okuma fonksiyonları genellikle bilgi gösterir. Yazma fonksiyonları bir şeyi değiştirebilir.
Yaygın okuma fonksiyonları şunlardır: name, symbol, decimals, totalSupply, balanceOf, owner, paused, allowance, hasRole ve implementation.
Yaygın yazma fonksiyonları şunlardır: approve, transfer, transferFrom, mint, burn, pause, setFee, blacklist, upgradeTo ve withdraw.
Basit bir kontrol: cüzdanınız sizden bir işlemi onaylamanızı istiyorsa, bunu bir yazma işlemi olarak görün. Normal olabilir. Yine de dikkati hak eder.
Okumak size bir şey gösterir. İmzalamak bir şeye izin verir.
Akıllı sözleşmede approve ne anlama gelir?
approve, başka bir adrese cüzdanınızdaki belirli bir tokenı belirlenen bir miktara kadar taşıma izni verir.
Bu harcayıcı bir DEX router'ı, staking sözleşmesi, köprü, pazar yeri veya başka bir dApp sözleşmesi olabilir. Token onayı, bir dApp'in cüzdanınızdaki belirli bir token türüne erişip onu taşıması için verilen izindir. Ayrıca onaylar çoğu zaman elinizde olan miktarı aşabilir. Bu kısım insanları genelde şaşırtır, çünkü görünüşe göre “onayla” kelimesi yeterince belirsiz değildi.
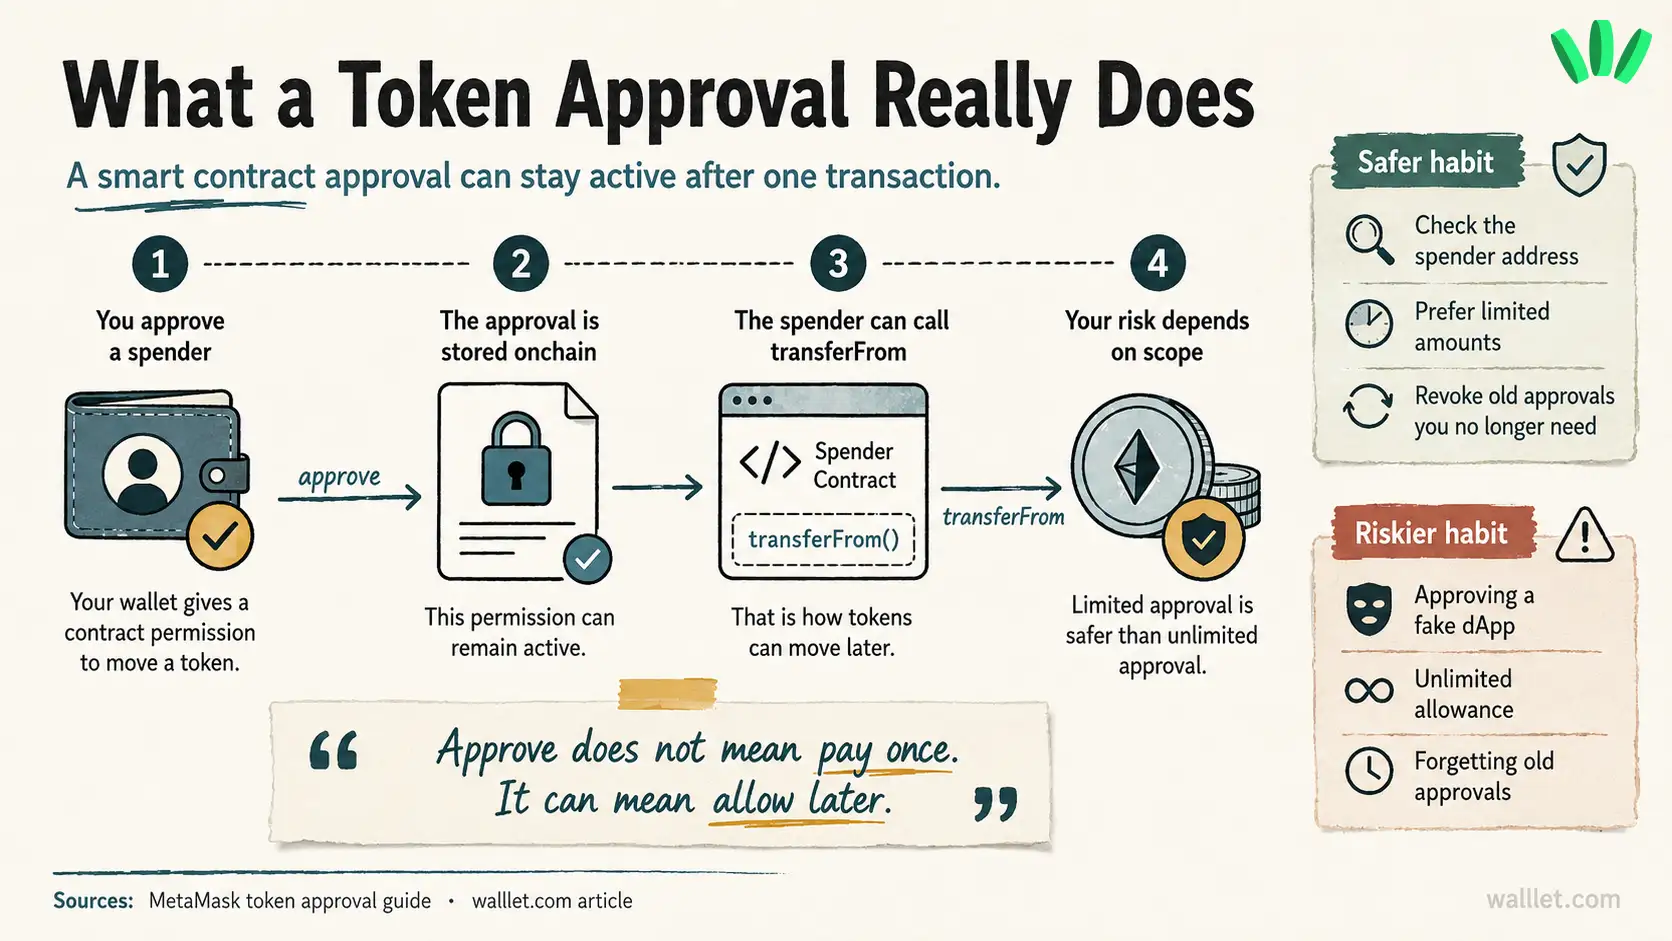
Risk basittir: yanlış harcayıcıyı onaylarsanız, özellikle yüksek veya sınırsız bir miktarla, o harcayıcı tokenları daha sonra taşıyabilir.
Bu, kullanıcıların kurtarma ifadesini hiç paylaşmadan bile fon kaybetmesinin bir yoludur. Daha geniş güvenlik bağlamını isterseniz, bu doğrudan bir cüzdanın hacklenip hacklenemeyeceği konusuyla bağlantılıdır. Bazen cüzdan film sahnesindeki gibi “hacklenmez”. Kullanıcı, anlamadığı bir izni imzalamıştır. Daha az sinematik. Ama yine berbat.
Onaylamadan önce tokenı, harcayıcı adresini, miktarı, ağı ve onayın sınırlı mı sınırsız mı olduğunu kontrol edin.
Önce hangi akıllı sözleşme fonksiyonlarını kontrol etmelisiniz?
Bazı fonksiyonlar günlük kullanıcılar için daha önemlidir, çünkü taşıma, arz, izinler veya yönetici yetkisi üzerinde kontrol sağlarlar.
Fonksiyon veya sinyal | Ne anlama gelebilir | Kullanıcılar neden önemsemeli |
| Harcama izni verir | Bir dApp tokenları sonradan taşıyabilir |
| Mevcut izni gösterir | Eski onaylar aktif kalabilir |
| Onayı kullanarak token taşır | Swap, staking ve köprülerde yaygındır |
| Sözleşmeyi kimin kontrol ettiğini gösterir | Tek bir cüzdan büyük yetki tutuyor olabilir |
| Yeni token oluşturur | Arz artabilir |
| Bazı işlemleri durdurur | Transferler veya çekimler durabilir |
| Belirli cüzdanları engeller | Token taşıyamayabilir veya satamayabilirsiniz |
| Ücretleri değiştirir | Satış pahalı hale gelebilir |
| Sözleşme mantığını değiştirir | Bugünkü davranış ileride değişebilir |
| Fonları dışarı taşır | Yöneticinin çekim yetkisi bağlamıyla değerlendirilmeli |
Bunlardan birini her gördüğünüzde paniğe kapılmayın. Bazıları normaldir. Bazıları gereklidir. Bazıları yanlış ellerde tehlikelidir.
Karışık. Her zamanki gibi.
Doğrulanmış bir akıllı sözleşme yine de riskli olabilir mi?
Evet. Doğrulanmış bir sözleşme yine de riskli olabilir.
Doğrulama, kaynak kodun görünür olduğunu ve incelenebildiğini söyler. Güvenlik ise sözleşmenin neye izin verdiğine, onu kimin kontrol ettiğine, mantığın değişip değişemeyeceğine ve hangi izinleri verdiğinize bağlıdır.
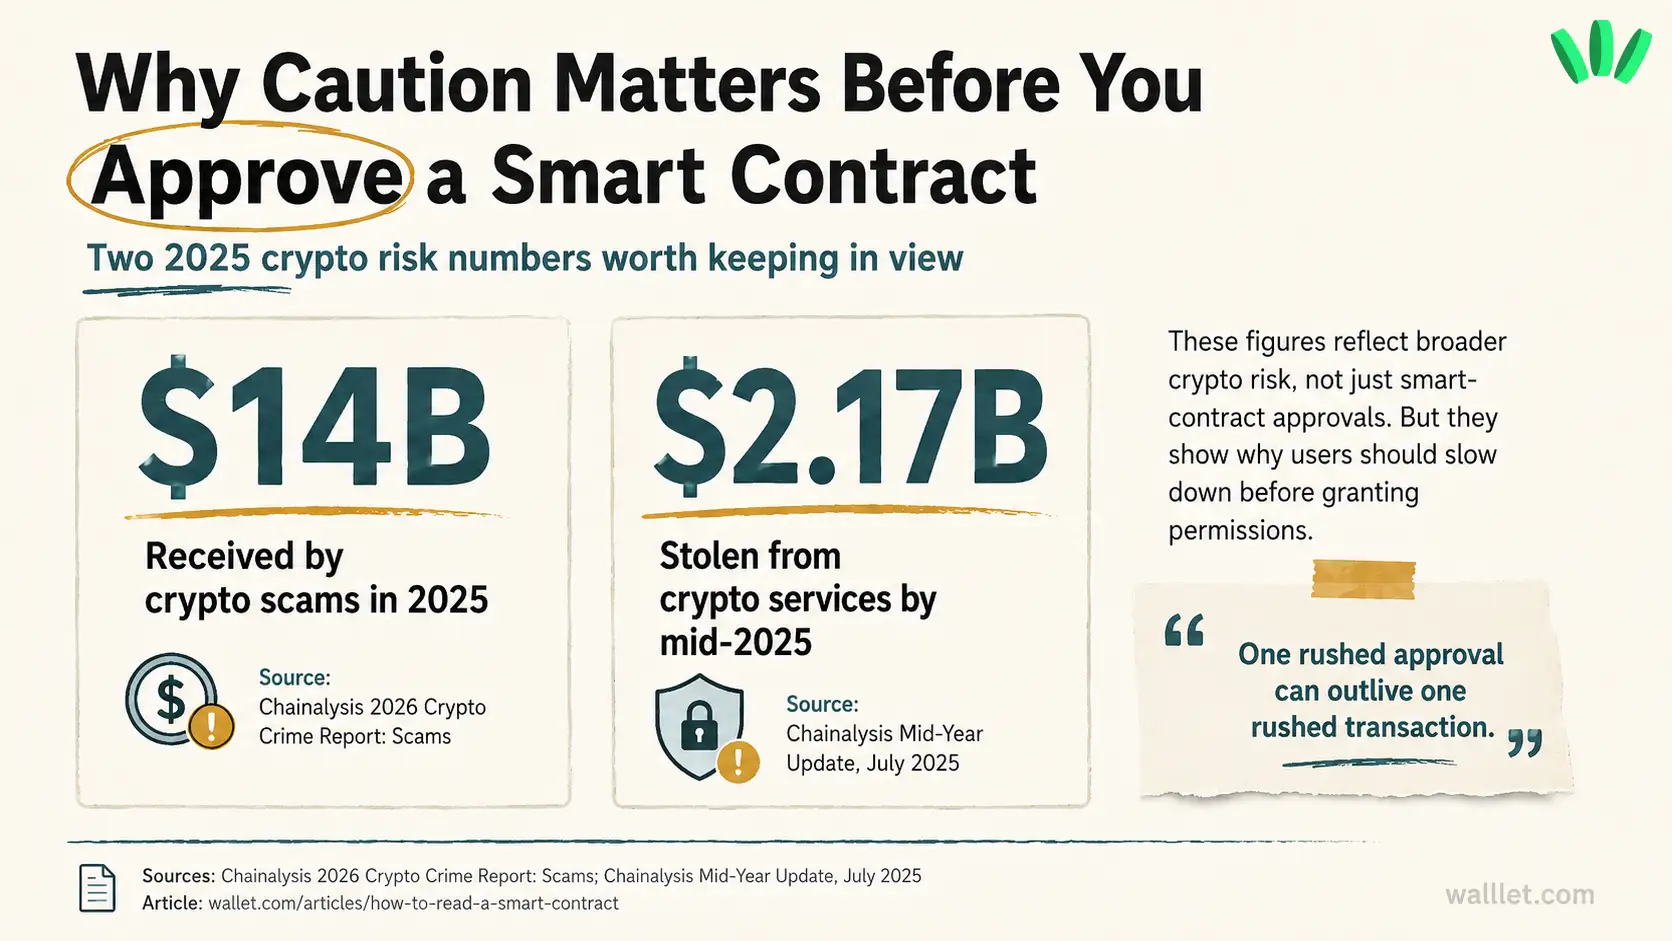
Doğrulanmış bir sözleşme bile sınırsız yönetici basımı, kara liste kontrolleri, transfer dondurma, güncellenebilirlik, değiştirilebilir satış ücretleri, riskli çekim fonksiyonları veya geniş kapsamlı onaylar içerebilir.
Bu yüzden doğrulamayı kontrolünüzün başlangıcı olarak görün.
Bitiş çizgisi olarak değil.
Hangi yönetici yetkilerine bakmalısınız?
Yönetici yetkileri, kullanıcılar sözleşmeyle etkileşime girmeye başladıktan sonra sözleşmeyi kimin değiştirebileceğini belirler.
Şunlara bakın: owner, onlyOwner, admin, operator, controller, guardian, pauser, minter, blacklister, DEFAULT_ADMIN_ROLE, grantRole ve revokeRole.
Asıl soru şu: ben imzaladıktan sonra kuralları kim değiştirebilir?
Bazı yönetici yetkileri beklenen şeylerdir. Stablecoin'ler, köprüler, erken aşamadaki protokoller ve uyum gereksinimi olan uygulamalar duraklatma, kara liste, güncelleme veya kurtarma kontrolleri içerebilir. Risk, bu yetkilerin nasıl yönetildiğine bağlıdır.
Bir multisig, zaman kilidi (timelock), herkese açık belgeler, net rol ayrımı ve şeffaf geçmiş, her şeyi kontrol eden bilinmeyen tek bir cüzdandan genellikle farklı hissettirir.
Yine de. Birine güveniyorsunuz.
Bir akıllı sözleşme satış yapmanızı engelleyebilir mi?
Evet, bazı sözleşmeler satışı zorlaştırabilir veya imkânsız hale getirebilir.
Şu ifadelere bakın: blacklist, freeze, denylist, whitelist, pause, tradingEnabled, maxTx, maxWallet, cooldown, setTax, sellTax, setFee, setRouter ve setPair.
Bir honeypot token, kullanıcıların almasına izin verip satışı engelleyebilir veya cezalandırabilir. Bazen satış başarısız olur. Bazen vergi fırlar. Bazen yalnızca belirli cüzdanlar işlem yapabilir. Tam bir sirk.
En güvenli yol, almadan önce sözleşmeyi kontrol etmek, sözleşme adresini aramak, sahip hareketlerini incelemek, işlem geçmişine bakmak ve yine de devam etmeyi seçerseniz çok küçük bir miktarla test etmektir.
Cüzdanınızda imzalamadan önce neyi kontrol etmelisiniz?
İmzalamadan önce işlemi sade bir dile çevirin.
Kendinize sorun:
Hangi sözleşmeyle etkileşime giriyorum? Hangi fonksiyonu çağırıyorum? Hangi token taşınabilir? Harcayıcı veya alıcı kim? Ne kadar izin veriyorum? Bu onay bugünden sonra da aktif kalabilir mi? Sözleşme transferleri duraklatabilir, ücretleri değiştirebilir, arz basabilir, cüzdanları kara listeye alabilir veya mantığı güncelleyebilir mi?
Cüzdanınız yalnızca ham veri, bir hash veya belirsiz bir onay ekranı gösteriyorsa, sizden anlayabileceğinizden fazlasına güvenmeniz isteniyor demektir.
Acele etmek için kötü bir an.
Akıllı sözleşme onaylarından önce okunabilir cüzdan ekranları neden önemlidir?
Akıllı sözleşme kontrolü bağlanmadan önce yapılır. Cüzdan onay ekranı ise imzalamak üzereyken karşınıza çıkar. İkisi de önemlidir.
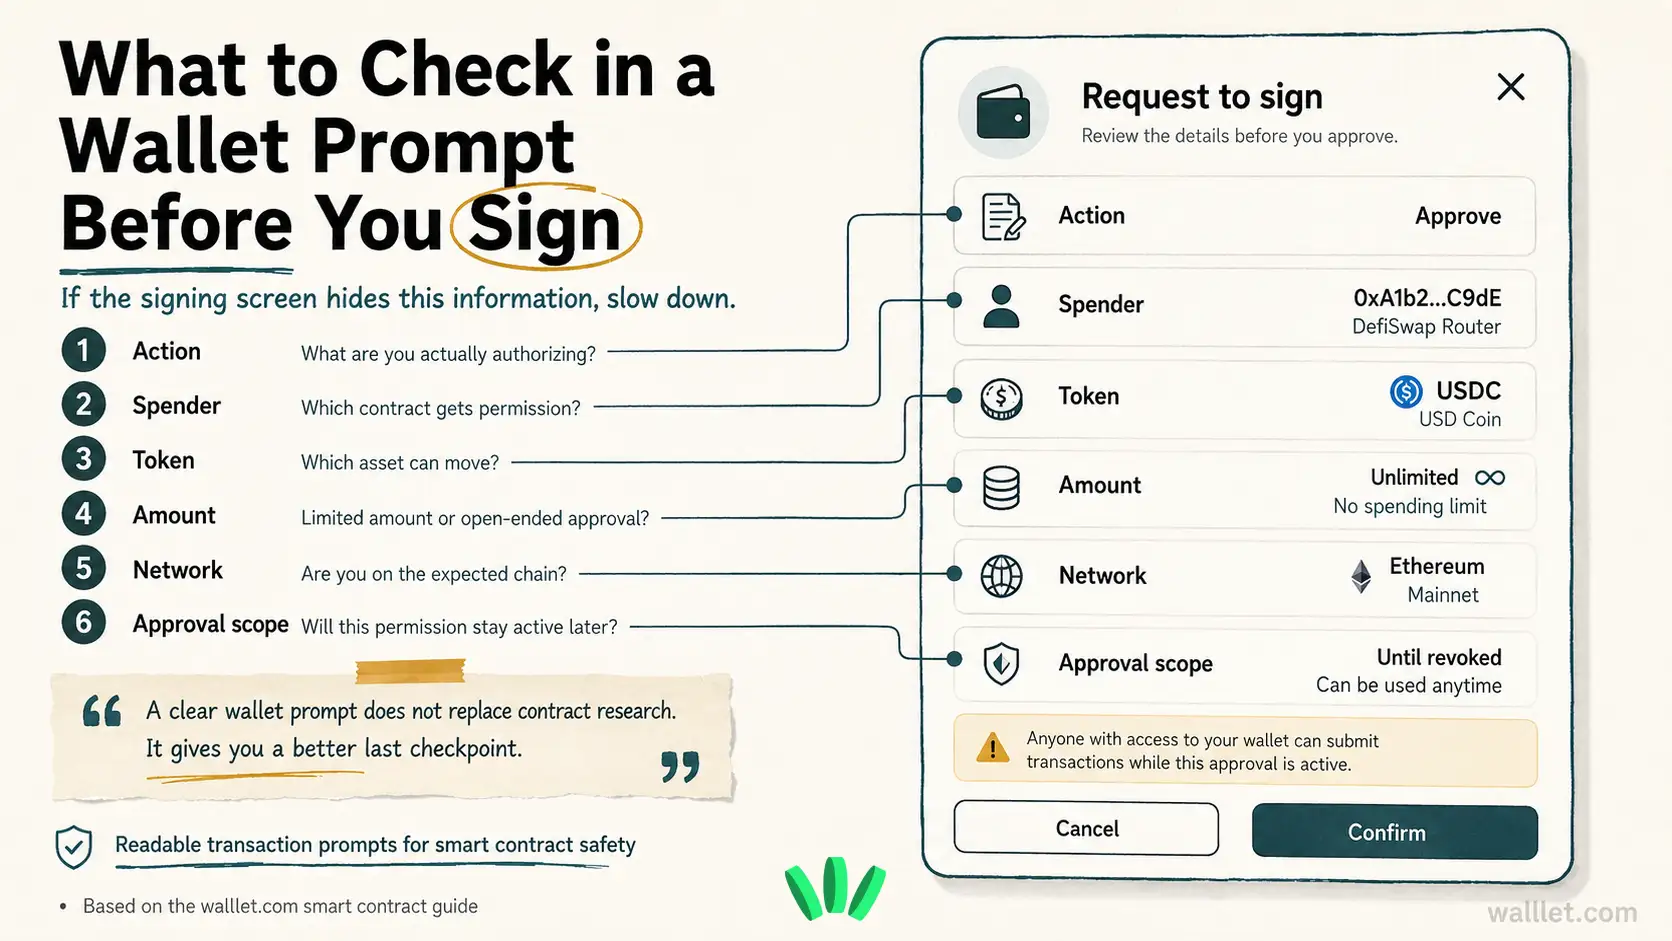
walllet.com'un bu konuyla ilgisi burada başlar: kullanıcıların riskli sözleşme etkileşimlerine izin vermeden önce daha anlaşılır onay ekranlarına ihtiyacı var. Bir cüzdan işlemi, varlığı, miktarı, harcayıcıyı, alıcıyı, ağı ve izin türünü sıradan insanların gerçekten okuyabileceği bir dille açıklamaya yardımcı olmalıdır.
walllet.com; kurtarma ifadesiz öz saklama, passkey'ler, daha anlaşılır işlem ekranları ve şüpheli sözleşme uyarıları üzerine kuruludur. Bu her sözleşmeyi güvenli yapmaz. Ancak kullanıcının neyi onayladığını anlamadan bir şey imzalama ihtimalini azaltmaya yardımcı olur.
Daha geniş ürün bağlamını isterseniz, bu konu akıllı cüzdan rehberiyle bağlantılıdır. Mesele basit: cüzdan deneyimi, tehlikeli işlemlerin yanlış anlaşılmasını zorlaştırmalıdır.
Özellikle onaylar.
Özellikle sınırsız onaylar.
Özellikle biri gelirini, stablecoin'lerini veya gerçekten ihtiyaç duyduğu fonları taşırken.
Sözleşme okurken yapılan yaygın hatalar
Birinci hata token adına güvenmektir. Bir adı herkes kopyalayabilir.
İkincisi doğrulamaya fazla güvenmektir. Doğrulanmış, kodun görünür olduğu anlamına gelir. Risk tam orada, görünen kodun içinde duruyor olabilir.
Üçüncüsü onayları görmezden gelmektir. Onay bir kurulum adımı gibi hissettirebilir, sonra kullanıcı onu unuttuktan çok sonra bile aktif kalabilir.
Dördüncüsü güncellenebilirliği gözden kaçırmaktır. Bir proxy sözleşmesi ileride yeni bir mantığa yönlendirilebiliyorsa, mevcut kaynak kod resmin yalnızca bir parçasıdır.
Beşincisi “sahiplikten vazgeçildi” bilgisine çok çabuk güvenmektir. Sahiplikten vazgeçilmesi bazı sahip yetkilerini kaldırabilir. Diğer roller, proxy yöneticileri, harici kontrolcüler veya transfer kuralları hâlâ var olabilir.
Altıncısı cüzdan erişim güvenliğini sözleşme güvenliğiyle karıştırmaktır. Daha güvenli bir giriş yöntemi cüzdanınıza erişimi korumaya yardımcı olur. Her dApp'i güvenli yapmaz. Konunun bu tarafı için passkey cüzdan açıklamasını okuyun. Farklı katman. Farklı risk.
Bir akıllı sözleşmeyi onaylamadan önce son kontrol listesi
İmzalamadan, satın almadan, stake etmeden, swap yapmadan, köprülemeden veya talep etmeden önce sözleşme adresini, kaynak doğrulamasını, sözleşme türünü, yazma fonksiyonunu, onay miktarını, harcayıcı adresini, yönetici rollerini, güncellenebilirliği ve transfer kısıtlamalarını kontrol edin.
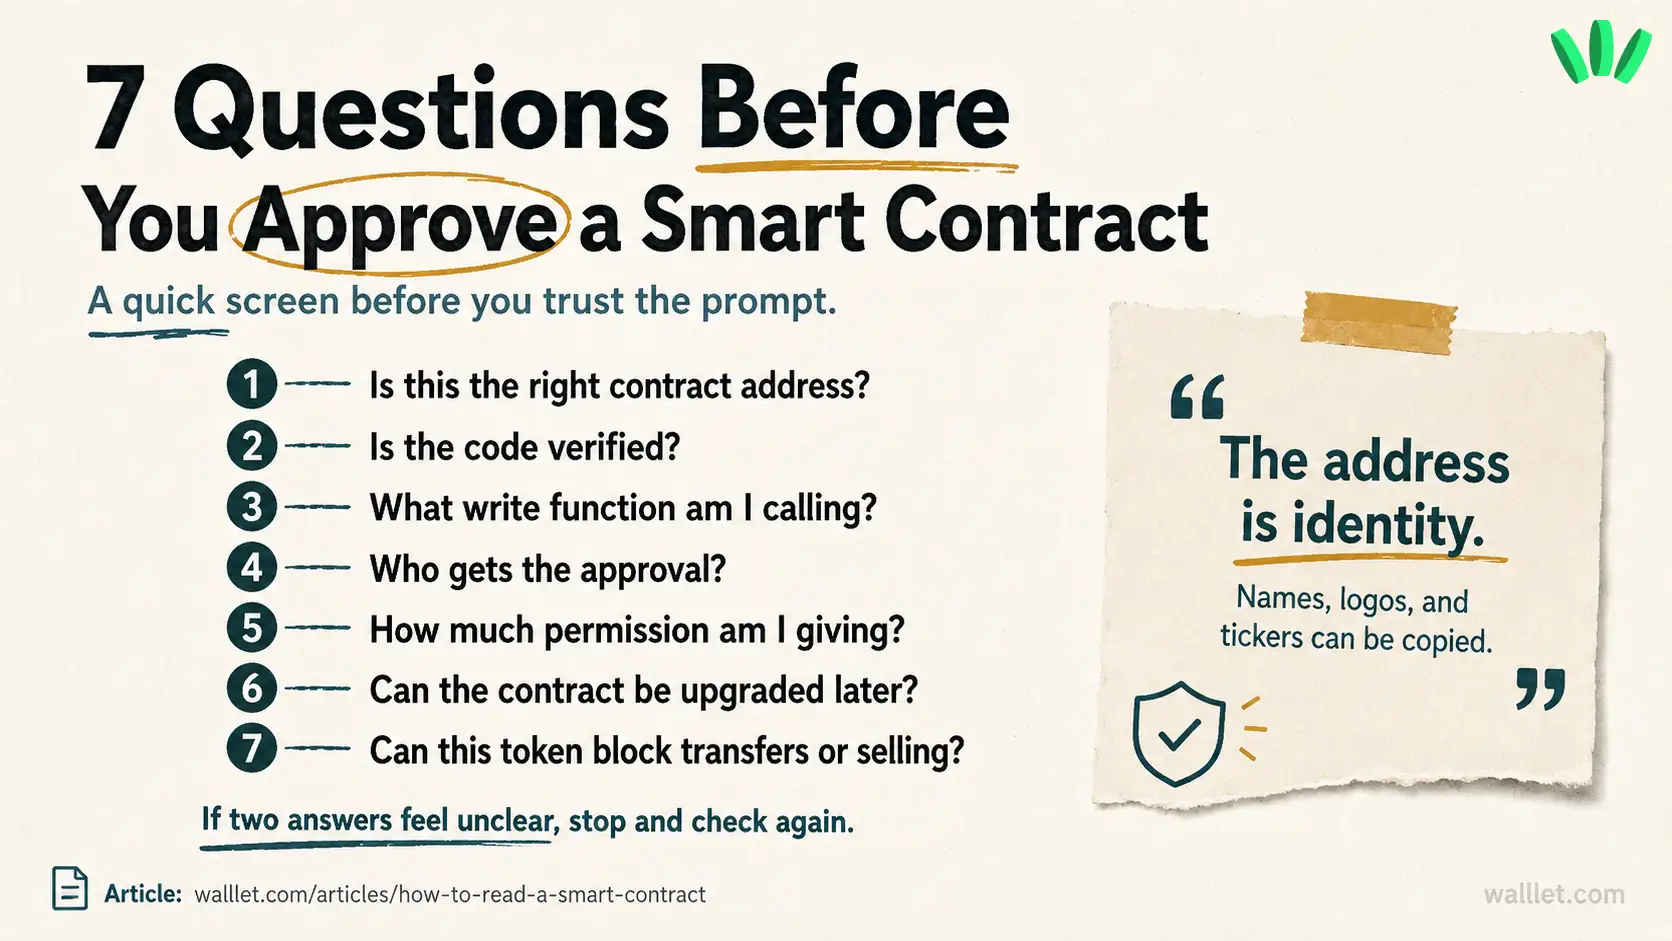
Bir şey belirsiz geliyorsa yavaşlayın. Sözleşme adresini arayın. Kaynakları karşılaştırın. Küçük bir miktarla test edin. Riskli etkileşimler için ayrı bir cüzdan kullanın.
Sonra karar verin.
Hâlâ biraz huzursuz musunuz? Güzel. Bu huzursuzluk burada işe yarar. Tanımadığınız bir sözleşmeyi onaylamadan önce riskli dApp'ler için ayrı bir cüzdan kullanın, küçük bir miktarla test edin ve onayın aslında neye izin verdiğini kontrol edin.
İmzalamayı ve onayları daha anlaşılır kılan bir cüzdan istiyorsanız, bir walllet.com hesabı oluşturun ve küçük, düşük riskli bir işlemle başlayın. İlk adımı sıkıcı tutun. Gerçek para söz konusuyken sıkıcı iyidir.
İlgili yazılar
Kripto ve Web3: Cüzdanlar, Ağlar ve Güvenlik
Hesap Soyutlama ve Akıllı Sözleşme Cüzdanları: Yeni Başlayanlar İçin Kapsamlı Rehber
Kripto Flash Crash ve Fiyat Hatası: Cüzdan Kullanıcılarının Bilmesi Gerekenler
WalletConnect Güvenlik Rehberi: Kör İmza Atmadan DEX'lere Bağlanın
