Большинство потерь в крипте начинается с одного поспешного клика, одной непонятной подписи или одной фразы восстановления, сохранённой не там.
Лучшие практики безопасности криптовалюты: использовать понятную вам настройку кошелька, защищать доступ надёжной защитой устройства, никогда не делиться seed-фразой или приватными ключами, отделять повседневные средства от долгосрочных, проверять каждую транзакцию перед подписью, не поддаваться срочным криптосообщениям и регулярно проверять разрешения на токены.
Коротко
Большинство потерь начинается с мелочи: поддельная ссылка, поспешная подпись, раскрытая seed-фраза или старое разрешение на токен, о котором все забыли.
Защищайте доступ, защищайте восстановление, читайте каждый запрос кошелька, отделяйте повседневные средства от долгосрочных и регулярно проверяйте разрешения.
Безопасная настройка кошелька должна помогать заметить опасный момент до того, как вы нажмёте кнопку.
Криптобезопасность кажется технической темой, пока что-то не пойдёт не так. Тогда всё становится очень просто. Одна не та страница. Одно плохое разрешение. Одна seed-фраза, сохранённая не там.
Лучшие практики криптобезопасности в 2026 году: использовать понятную вам настройку кошелька, защищать устройство, никогда не делиться seed-фразой или приватными ключами, проверять каждую транзакцию перед подписью, не поддаваться срочным криптосообщениям, отделять повседневные средства от долгосрочных и регулярно проверять разрешения на токены.
Если нужен более практичный чек-лист по настройке, начните с руководства о том, как защитить кошелёк. Если вы ещё выбираете кошелёк, лучше начать с руководства о том, как понять, безопасен ли кошелёк.
Что на самом деле означает криптобезопасность?
Криптобезопасность — это защита двух вещей одновременно: ваших средств и вашего доступа к ним.
Вторая часть важнее, чем принято признавать. В крипте потеря доступа может ударить почти так же сильно, как атака. Если кто-то получит ваш приватный ключ или фразу восстановления, он сможет перевести ваши средства. Если вы потеряете свой способ восстановления, вы можете сами себя заблокировать.
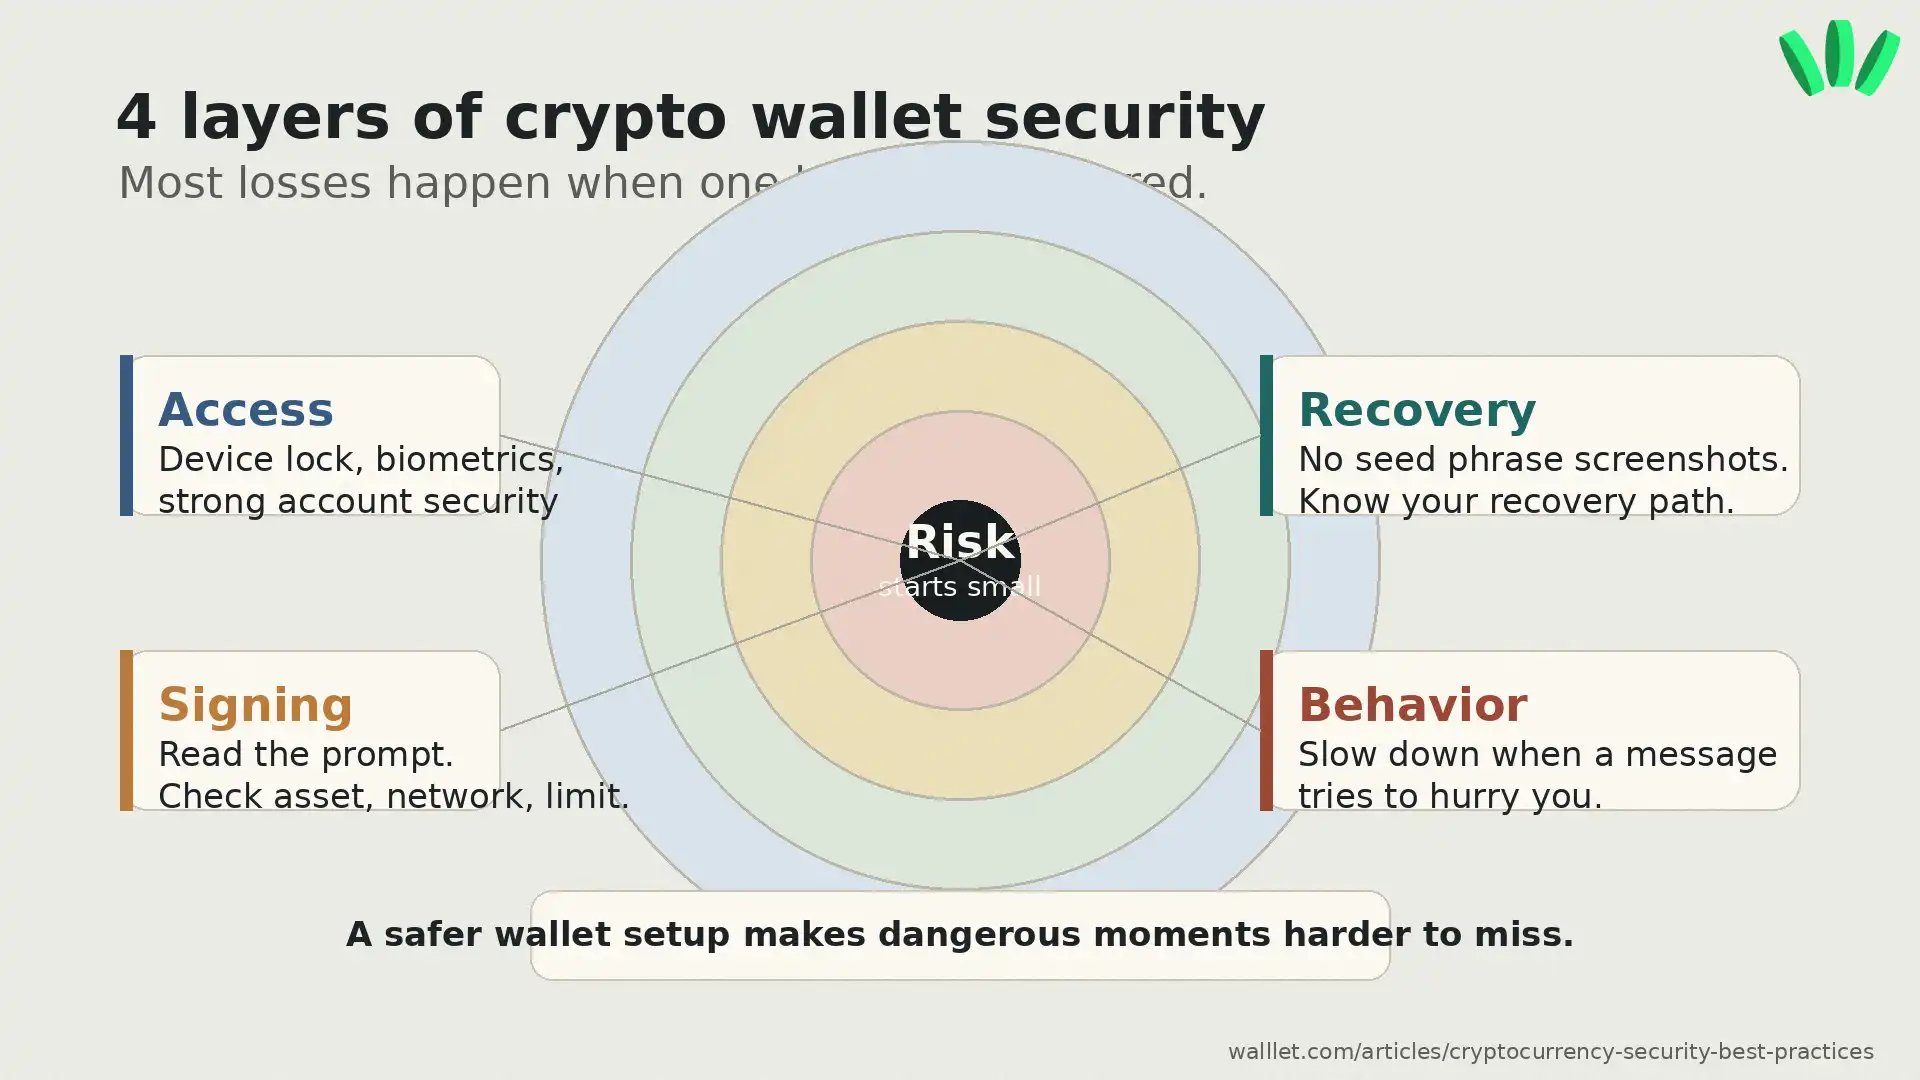
Поэтому задача на деле проста: сократить число моментов, когда одна ошибка может стать необратимой. Безопасная настройка кошелька обычно защищает четыре уровня:
Уровень безопасности | Что защищает | Частый сбой |
Доступ | Кто может открыть кошелёк или пользоваться им | Украденное устройство, слабый пароль, поддельный вход |
Восстановление | Как вы возвращаете доступ | Потерянная seed-фраза, раскрытая резервная копия, непонятное восстановление |
Подпись | Что вы одобряете ончейн | Слепая подпись, вредоносные разрешения, дрейнеры кошельков |
Поведение | Как вы реагируете под давлением | Мошеннические ссылки, фальшивая поддержка, поспешные переводы |
Если вы задаётесь вопросом, можно ли на самом деле взломать кошелёк, полезный ответ более конкретен. Иногда атакуют сам кошелёк. Иногда пользователь подписывает не то. Иногда утекает фраза восстановления. Эта статья о том, можно ли взломать кошелёк, объясняет разницу.
Какие практики криптобезопасности самые важные?
Начните с привычек, которые предотвращают частые потери. Не с киношной версии хакера. Со скучных вещей, которые спасают реальные деньги.
Используйте настройку кошелька, которую можете объяснить. Прежде чем переводить серьёзные суммы, вы должны знать, что будет, если потеряете телефон, что будет, если устройство заражено, что означает восстановление и какую информацию нельзя передавать никогда.
Держите повседневные средства отдельно от долгосрочных. Один кошелёк для всего удобен, пока к нему не прикоснётся рискованное приложение. Храните небольшие суммы в повседневном кошельке, крупные — в более защищённой настройке, а для рискованных минтов, незнакомых dApp или экспериментов используйте отдельный кошелёк.
Никогда не делитесь seed-фразой, приватным ключом или данными для восстановления. Seed-фраза — не код для поддержки. Это не код подтверждения. Настоящей поддержке она не нужна. Руководство Ethereum по безопасности кошельков тоже советует никогда не делиться фразами восстановления, не делать скриншоты seed-фраз и приватных ключей и внимательно проверять транзакции перед подписью. Внешний источник: руководство Ethereum по безопасности кошельков.
Относитесь к срочным криптосообщениям с подозрением. Мошенники любят давление, потому что под давлением люди пропускают проверки. «Действуйте сейчас». «Подтвердите кошелёк». «Заберите, пока не истекло». «Ваш аккаунт под угрозой». Всё те же ловушки в новом костюме.
Если вы сомневаетесь насчёт сообщения кошелька, розыгрыша, фальшивого аккаунта поддержки или подозрительной ссылки, используйте руководство о том, как избежать криптофишинга.
Что проверить перед подписью криптотранзакции?
Перед подписью проверьте сайт, сеть, актив, сумму, получателя, контракт, лимит расходов и тип действия.
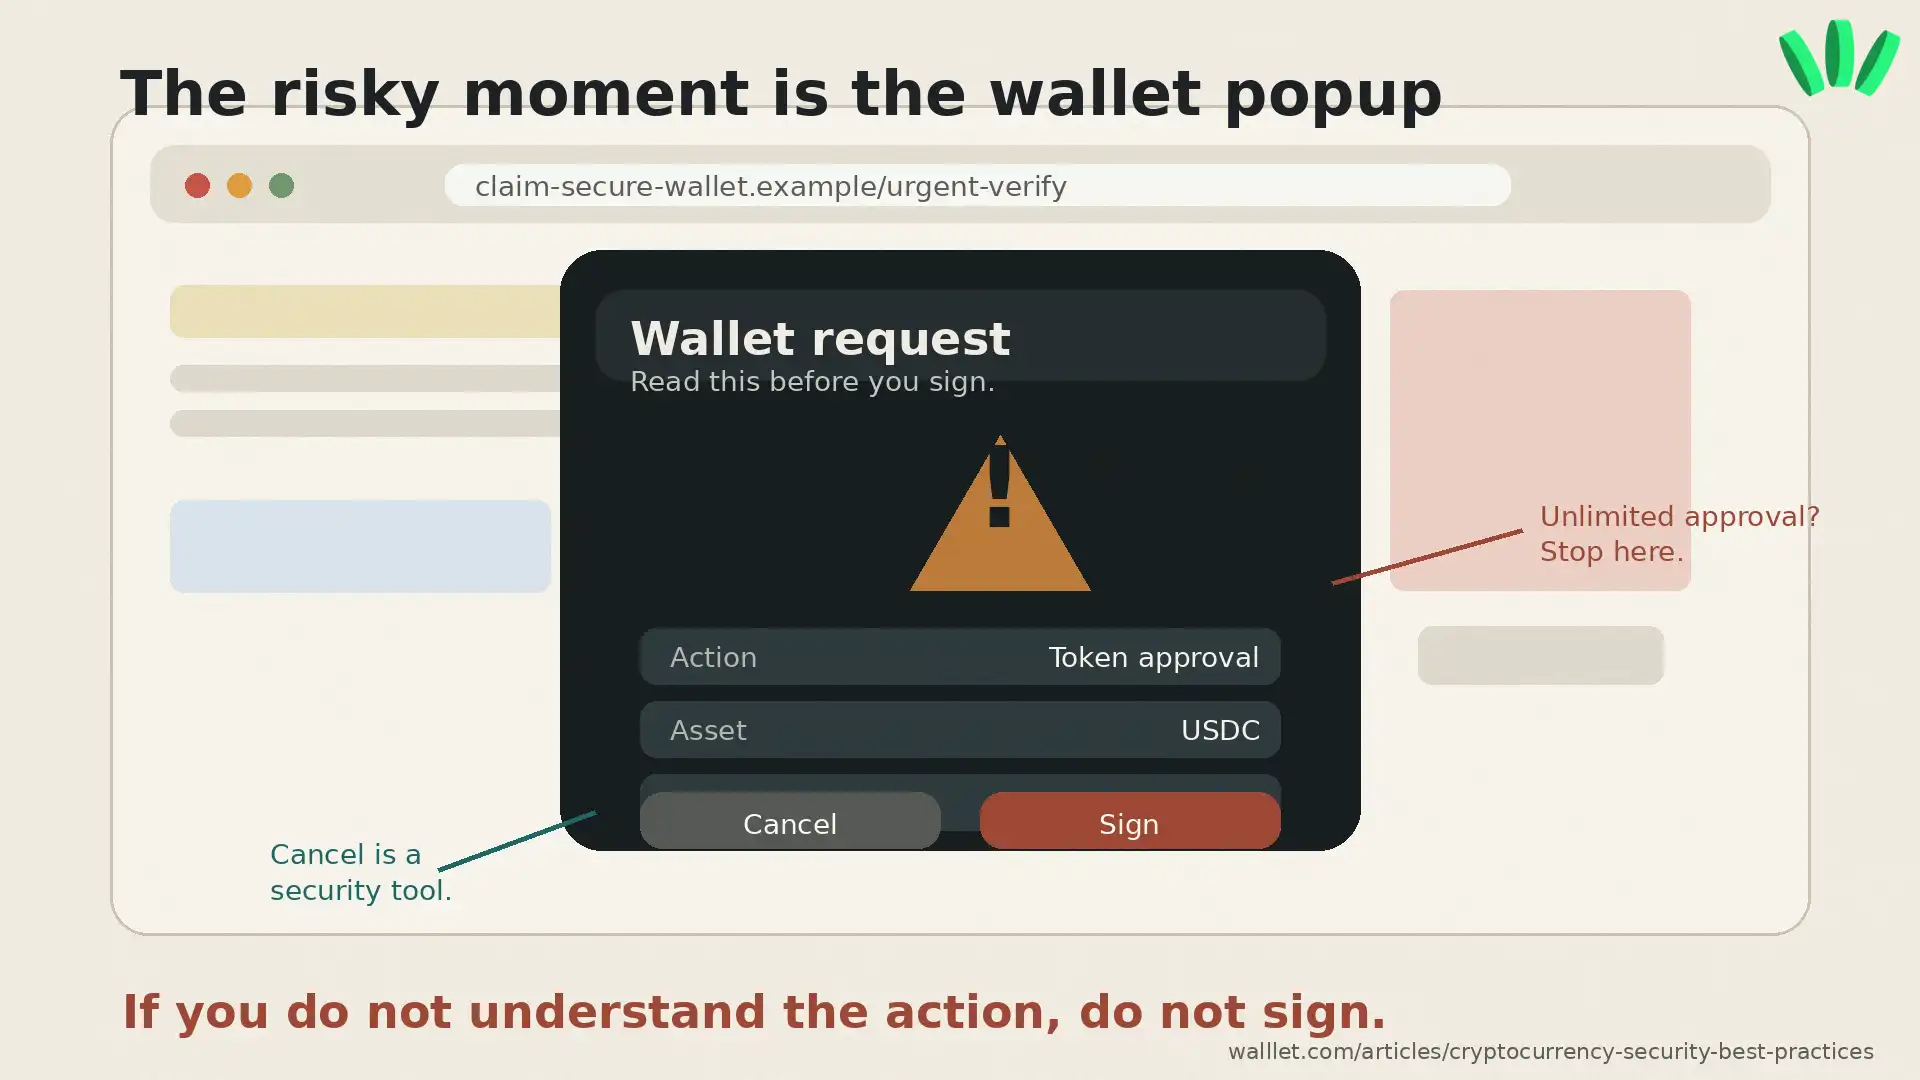
Мошенникам не всегда нужна ваша seed-фраза. Иногда достаточно, чтобы вы одобрили не ту транзакцию. Или дали доступ к токенам. Или подписали сообщение, которое даёт контракту больше власти, чем вы думали. Web3 — милая маленькая машина кошмаров. Очень эффективная.
Перед подписью притормозите и спросите себя:
Это официальный URL?
Какой актив затронут?
Это перевод, разрешение, обмен, мост, листинг, permit или подпись сообщения?
Лимит расходов небольшой или безлимитный?
Понятно ли запрос кошелька объясняет, что произойдёт?
Если вы не понимаете, что одобряет запрос, не подписывайте. Красивый сайт не делает плохую транзакцию безопасной. Дрейнеры кошельков часто работают именно так. Им не нужно ломать блокчейн. Они обманом заставляют вас разрешить что-то вредное. Это руководство объясняет, как работают атаки дрейнеров.
Почему seed-фразы всё ещё такой большой риск?
Seed-фразы сильны тем, что восстанавливают доступ к кошельку. Они рискованны тем, что возлагают на пользователя большую ответственность.
Храните плохо — кто-то может её найти. Потеряете — можете потерять доступ. Введёте на поддельном сайте — средства могут исчезнуть. Сделаете скриншот — он может попасть в облачную синхронизацию, резервную копию устройства или в другую неприятность, которую вы не планировали.
Плохие места для seed-фразы: скриншоты в телефоне, черновики писем, приложения для заметок, мессенджеры, облачные документы и фото. А также документы с названием «бэкап кошелька» — видимо, злоумышленники тоже умеют читать.
Хорошая настройка — офлайн, приватная, долговечная и понятная вам. Никаких загадок. Никакого «разберусь потом». Паника обычно начинается именно «потом».
Поэтому и существуют кошельки без seed-фразы. Они стараются убрать традиционную фразу восстановления из обычного процесса настройки. Но ответственность меняется. Вам всё равно нужно понимать модель устройства, passkey, аккаунта и восстановления. Подробнее — в статье о безопасности и рисках кошельков без seed-фразы.
Могут ли passkey сделать доступ к кошельку безопаснее?
Passkey снижают риски, связанные с паролями: фишинг, повторное использование, утечки и слабые пароли. Они используют криптографические ключи и обычно разблокируются способом устройства — биометрией, PIN-кодом или графическим ключом.
FIDO Alliance описывает passkey как устойчивый к фишингу способ входа, созданный на замену паролям. Внешний источник: passkey от FIDO Alliance.
Для кошельков passkey могут сделать доступ менее хрупким, чем связка «пароль + seed-фраза». Полезно. Чище. И не так страшно для обычных людей, которые не мечтали хранить секретные слова, как средневековую клятву.
И всё же passkey защищают доступ. Они не делают безопасной каждую транзакцию. Пользователь всё равно может одобрить вредоносный dApp, подписать плохое сообщение или отправить средства не на тот адрес. Подробнее — в руководстве о том, что такое кошелёк на passkey.
Что такое разрешения на токены и зачем их отзывать?
Разрешение на токен позволяет смарт-контракту тратить определённые токены из вашего кошелька. Это обычное дело в DeFi, обменах, мостах и других приложениях Web3. Риск — в старых или безлимитных разрешениях. Вы можете перестать пользоваться сайтом, но разрешение останется активным ончейн. Тихо будет там сидеть. Как дверь, которую вы забыли закрыть.
Отключить кошелёк от dApp — не то же самое, что отозвать разрешения на токены. Отключение убирает связь с сайтом в интерфейсе кошелька. Отзыв меняет само разрешение ончейн.
Проверяйте разрешения после использования DeFi-приложений, мостов, NFT-маркетплейсов, получения аирдропов или незнакомых инструментов. Отзывайте то, что больше не нужно. Особенно безлимитные разрешения для приложений, которым вы не доверяете полностью.
Аппаратный, горячий, без seed-фразы или мультиподписной: какой кошелёк безопаснее?
Одного самого безопасного кошелька для всех ситуаций нет. Неприятно, но правда. Безопасная настройка зависит от того, что вы делаете.
Вариант | Для чего лучше всего | Главный риск |
Аккаунт на бирже | Покупка, продажа, доступ к фиату | Вы не полностью контролируете ключи |
Горячий кошелёк | Повседневное использование и dApp | Больше контакта с рискованными сайтами |
Аппаратный кошелёк | Крупные долгосрочные сбережения | Всё равно уязвим к фишингу и плохим разрешениям |
Кошелёк без seed-фразы или на passkey | Повседневное самостоятельное хранение с меньшим стрессом из-за восстановления | Нужно понимать настройку устройства и восстановления |
Мультиподписной кошелёк | Команды, казначейства, опытные пользователи | Более сложная настройка |
Одноразовый (burner) кошелёк | Рискованные эксперименты | Легко по ошибке положить слишком много |
Большинству пользователей безопаснее с простым разделением: один кошелёк для повседневных действий, более надёжная настройка для долгосрочных средств и одноразовый кошелёк для рискованных экспериментов.
Кошелёк, которым вы исследуете, не должен быть кошельком, где хранится всё.
Может ли кошелёк снизить самые рискованные моменты криптобезопасности?
Кошелёк может сократить часть рискованных моментов, которые пользователи часто упускают: работу с seed-фразой, непонятные запросы на подпись, запутанное восстановление, подозрительные разрешения и ежедневное давление при подписи.
Это важно, потому что многие потери происходят на уровне интерфейса. Пользователь смотрит на запрос, сайт, предупреждение, запрос разрешения. Что-то непонятно. Что-то кажется срочным. Он нажимает.
walllet.com создан как раз для этой проблемы: самостоятельное хранение без мороки с традиционной seed-фразой, доступ на passkey, биометрия и более понятные запросы на подпись. Цель — сделать повседневное использование кошелька понятнее до того, как случится опасный клик.
Это не убирает все риски. Не делает каждый dApp безопасным. Не отменяет завершённые транзакции в блокчейне. Не заменяет здравый смысл. И всё же кошелёк, в котором доступ, восстановление и подпись понятнее, может сократить число плохих моментов, в которые пользователи заходят вслепую.
Интересно, как это ощущается на практике? Попробуйте walllet.com на небольшой сумме и посмотрите, как доступ без сид-фразы и понятные подсказки меняют опыт.
Как фрилансерам и удалённым сотрудникам защищать доход в криптовалюте?
Если вы получаете криптовалюту за работу, пусть кошелёк для дохода будет скучным.
Используйте один кошелёк для получения платежей. Для DeFi, минтов или экспериментов — другой. Проверяйте токен и сеть, прежде чем делиться адресом. Для крупных платежей по возможности сначала просите небольшой тестовый перевод.
Это важно для фрилансеров и удалённых сотрудников, которые получают USDT, USDC или другие криптоплатежи из-за рубежа. Ошибка в платеже может ударить по аренде, счетам, денежному потоку бизнеса или помощи семье. Это не абстрактный «портфель». Это реальные деньги.
Ведите записи: имя клиента, дата, токен, сеть, адрес кошелька и хеш транзакции. Вы в будущем можете быть уставшим, занятым или разбираться с налогами. Дайте этому бедолаге шанс.
Что делать, если вы думаете, что кошелёк скомпрометирован?
Действуйте быстро, но не начинайте кликать по случайным «спасательным» инструментам. Так людей грабят дважды. Жестокая бизнес-модель, которая почему-то всё ещё процветает.
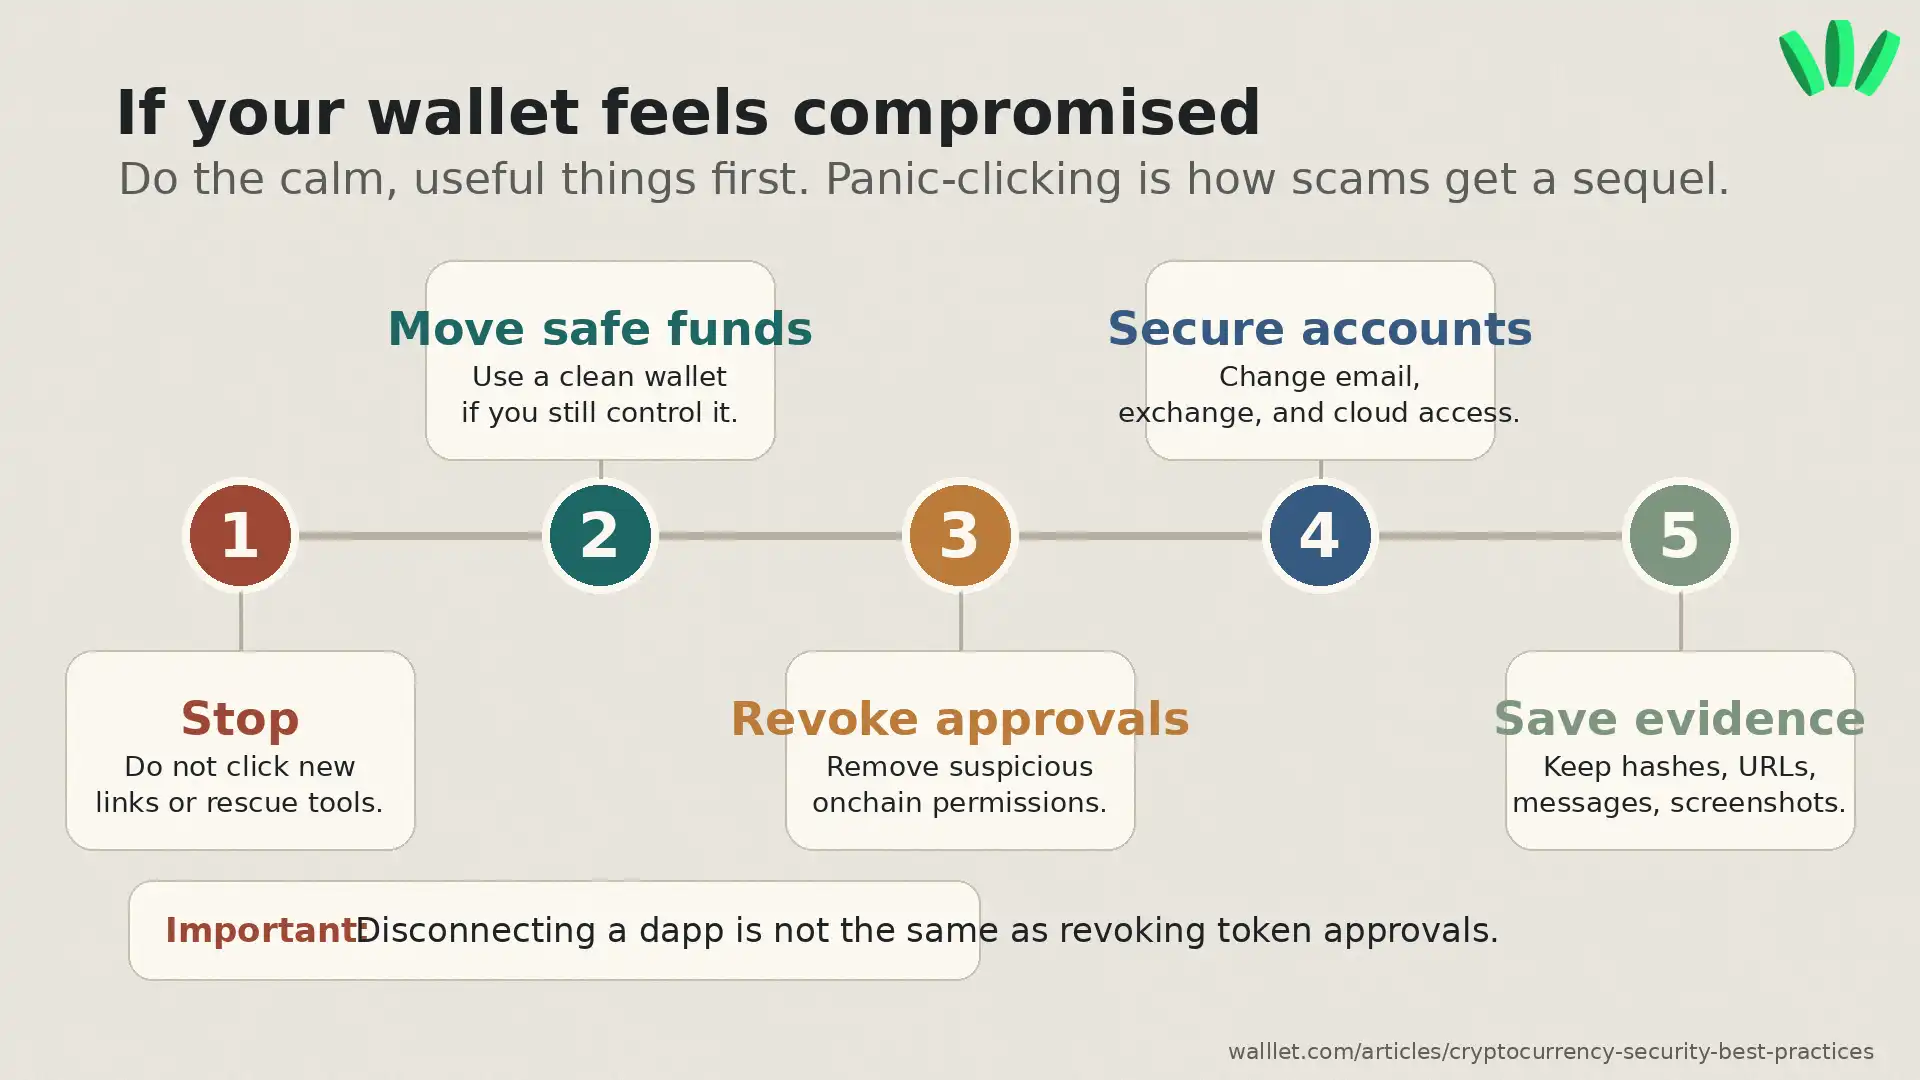
Если вы всё ещё контролируете кошелёк, переведите оставшиеся средства в чистый кошелёк с надёжного устройства через проверенный кошелёк. Отзовите подозрительные разрешения. Отключите подозрительные сайты, помня, что отключение не отзывает разрешения на токены. Смените пароли от связанных почты, биржи и облачных аккаунтов. Сохраните хеши транзакций, адреса кошельков, подозрительные URL, скриншоты и сообщения.
Осторожнее с «экспертами по восстановлению». Многие мошеннические схемы «восстановления» нацелены на людей сразу после потери. Свежая паника — свежая добыча. Очаровательный вид, эти мошенники.
Чек-лист криптобезопасности на 2026 год
Используйте его, прежде чем переводить серьёзные суммы или делать кошелёк основным.
Проверка безопасности | Статус |
Я знаю, кто контролирует доступ к кошельку | ☐ |
Я знаю, что будет, если я потеряю устройство | ☐ |
Я никогда не храню seed-фразы в скриншотах, заметках или чатах | ☐ |
Я держу повседневные средства отдельно от долгосрочных | ☐ |
Я сначала проверяю новые кошельки и сети на небольших суммах | ☐ |
Я проверяю URL, прежде чем подключить кошелёк | ☐ |
Я читаю запросы на транзакции перед подписью | ☐ |
Я проверяю и отзываю ненужные разрешения на токены | ☐ |
Я понимаю разницу между отключением и отзывом разрешения | ☐ |
Последняя мысль перед переводом средств
Ни один кошелёк не защитит вас от каждого мошенника, поддельного сайта, вредоносного контракта или поспешного решения. Но ваша настройка может сделать плохие моменты заметнее.
Начните с малого. Проверьте восстановление. Читайте подсказки. Разделяйте средства. Проверяйте разрешения. Пользуйтесь кошельком, который понятен вам даже уставшим, отвлечённым или под давлением. Если ваш текущий кошелёк делает сид-фразы, подписание, восстановление или ежедневное самостоятельное хранение слишком хрупкими, создайте кошелёк walllet.com и проверьте процесс перед следующим серьёзным шагом в крипте.
Читайте также
Крипто и Web3: кошельки, сети и безопасность простыми словами
Криптомошенничество с ИИ в 2026 году: как защитить кошелёк до подписи
Как защитить кошелёк: практичная настройка безопасности, которая работает
