В крипте самая дорогая ошибка часто начинается с сообщения, которое выглядит как помощь. Волнуетесь, что письмо, личное сообщение, розыгрыш или сообщение поддержки от имени кошелька может быть фальшивым? Узнайте, как работает криптофишинг, чего walllet.com никогда у вас не попросит, как проверять ссылки и аккаунты поддержки и что делать, если вы уже перешли по ссылке или что-то подписали.
Коротко
Криптофишинг редко выглядит как эффектный взлом. Чаще всего это фальшивое сообщение поддержки, фальшивое письмо о проверке кошелька, фальшивый розыгрыш или запрос на подпись, который кажется безобидным.
Никогда не доверяйте поддержке, которая пишет вам сама. Никогда не вводите секретные данные на сайте или в форме только потому, что сообщение попросило «подтвердить» кошелёк. Никогда не отправляйте деньги на «безопасный» адрес. Никогда не подписывайте то, чего не понимаете. А если сообщение вызывает панику или торопит, закройте его и проверьте информацию напрямую на официальном сайте walllet.com или в справочном центре, а не по присланной ссылке.
Общие советы по безопасности от справочных центров крупных кошельков и организаций по защите потребителей одинаковы: официальным командам не нужны ваши секретные данные, чтобы помочь, а внезапные сообщения, которые заставляют действовать быстро, — классический признак фишинга.
Криптофишинг не всегда похож на мошенничество.
Иногда он выглядит как поддержка. Иногда — как награда. Иногда — как быстрая проверка безопасности. Иногда — как безобидный запрос на подпись, где даже не просят отправить деньги.
Поэтому фишинг и продолжает работать.
Свежие отчёты о мошенничестве показывают, что выдача себя за других стала одной из самых быстрорастущих частей криптомошенничества, а недавние фишинговые страницы копировали бренды кошельков и сценарии проверки настолько точно, что обманывали людей, которые думали, что просто подтверждают владение кошельком. (Согласно отчёту, в 2025 году мошенники получили не менее $14 млрд, а по мере выявления новых мошеннических адресов сумма может превысить $17 млрд. Также сообщается, что число афер с выдачей себя за других выросло более чем на 1400% за год.) Иными словами, ловушка уже не «отправь сид-фразу принцу», а «нажми здесь, чтобы защитить кошелёк».
Этот гид — о поведении. Если вы только что увидели подозрительное письмо, личное сообщение, ответ поддержки, пост о розыгрыше или страницу проверки кошелька, вот что нужно проверить, прежде чем нажимать, подключаться или подписывать.
По теме: Отравление адресов: ловушка копирования, которая опустошает кошельки (и как её избежать)
Почему криптофишинг так хорошо работает с новичками
Он бьёт по эмоциям раньше, чем по кошельку
Большинство новичков теряют деньги потому, что мошенничество приходит именно в том тоне, который заставляет действовать слишком быстро.
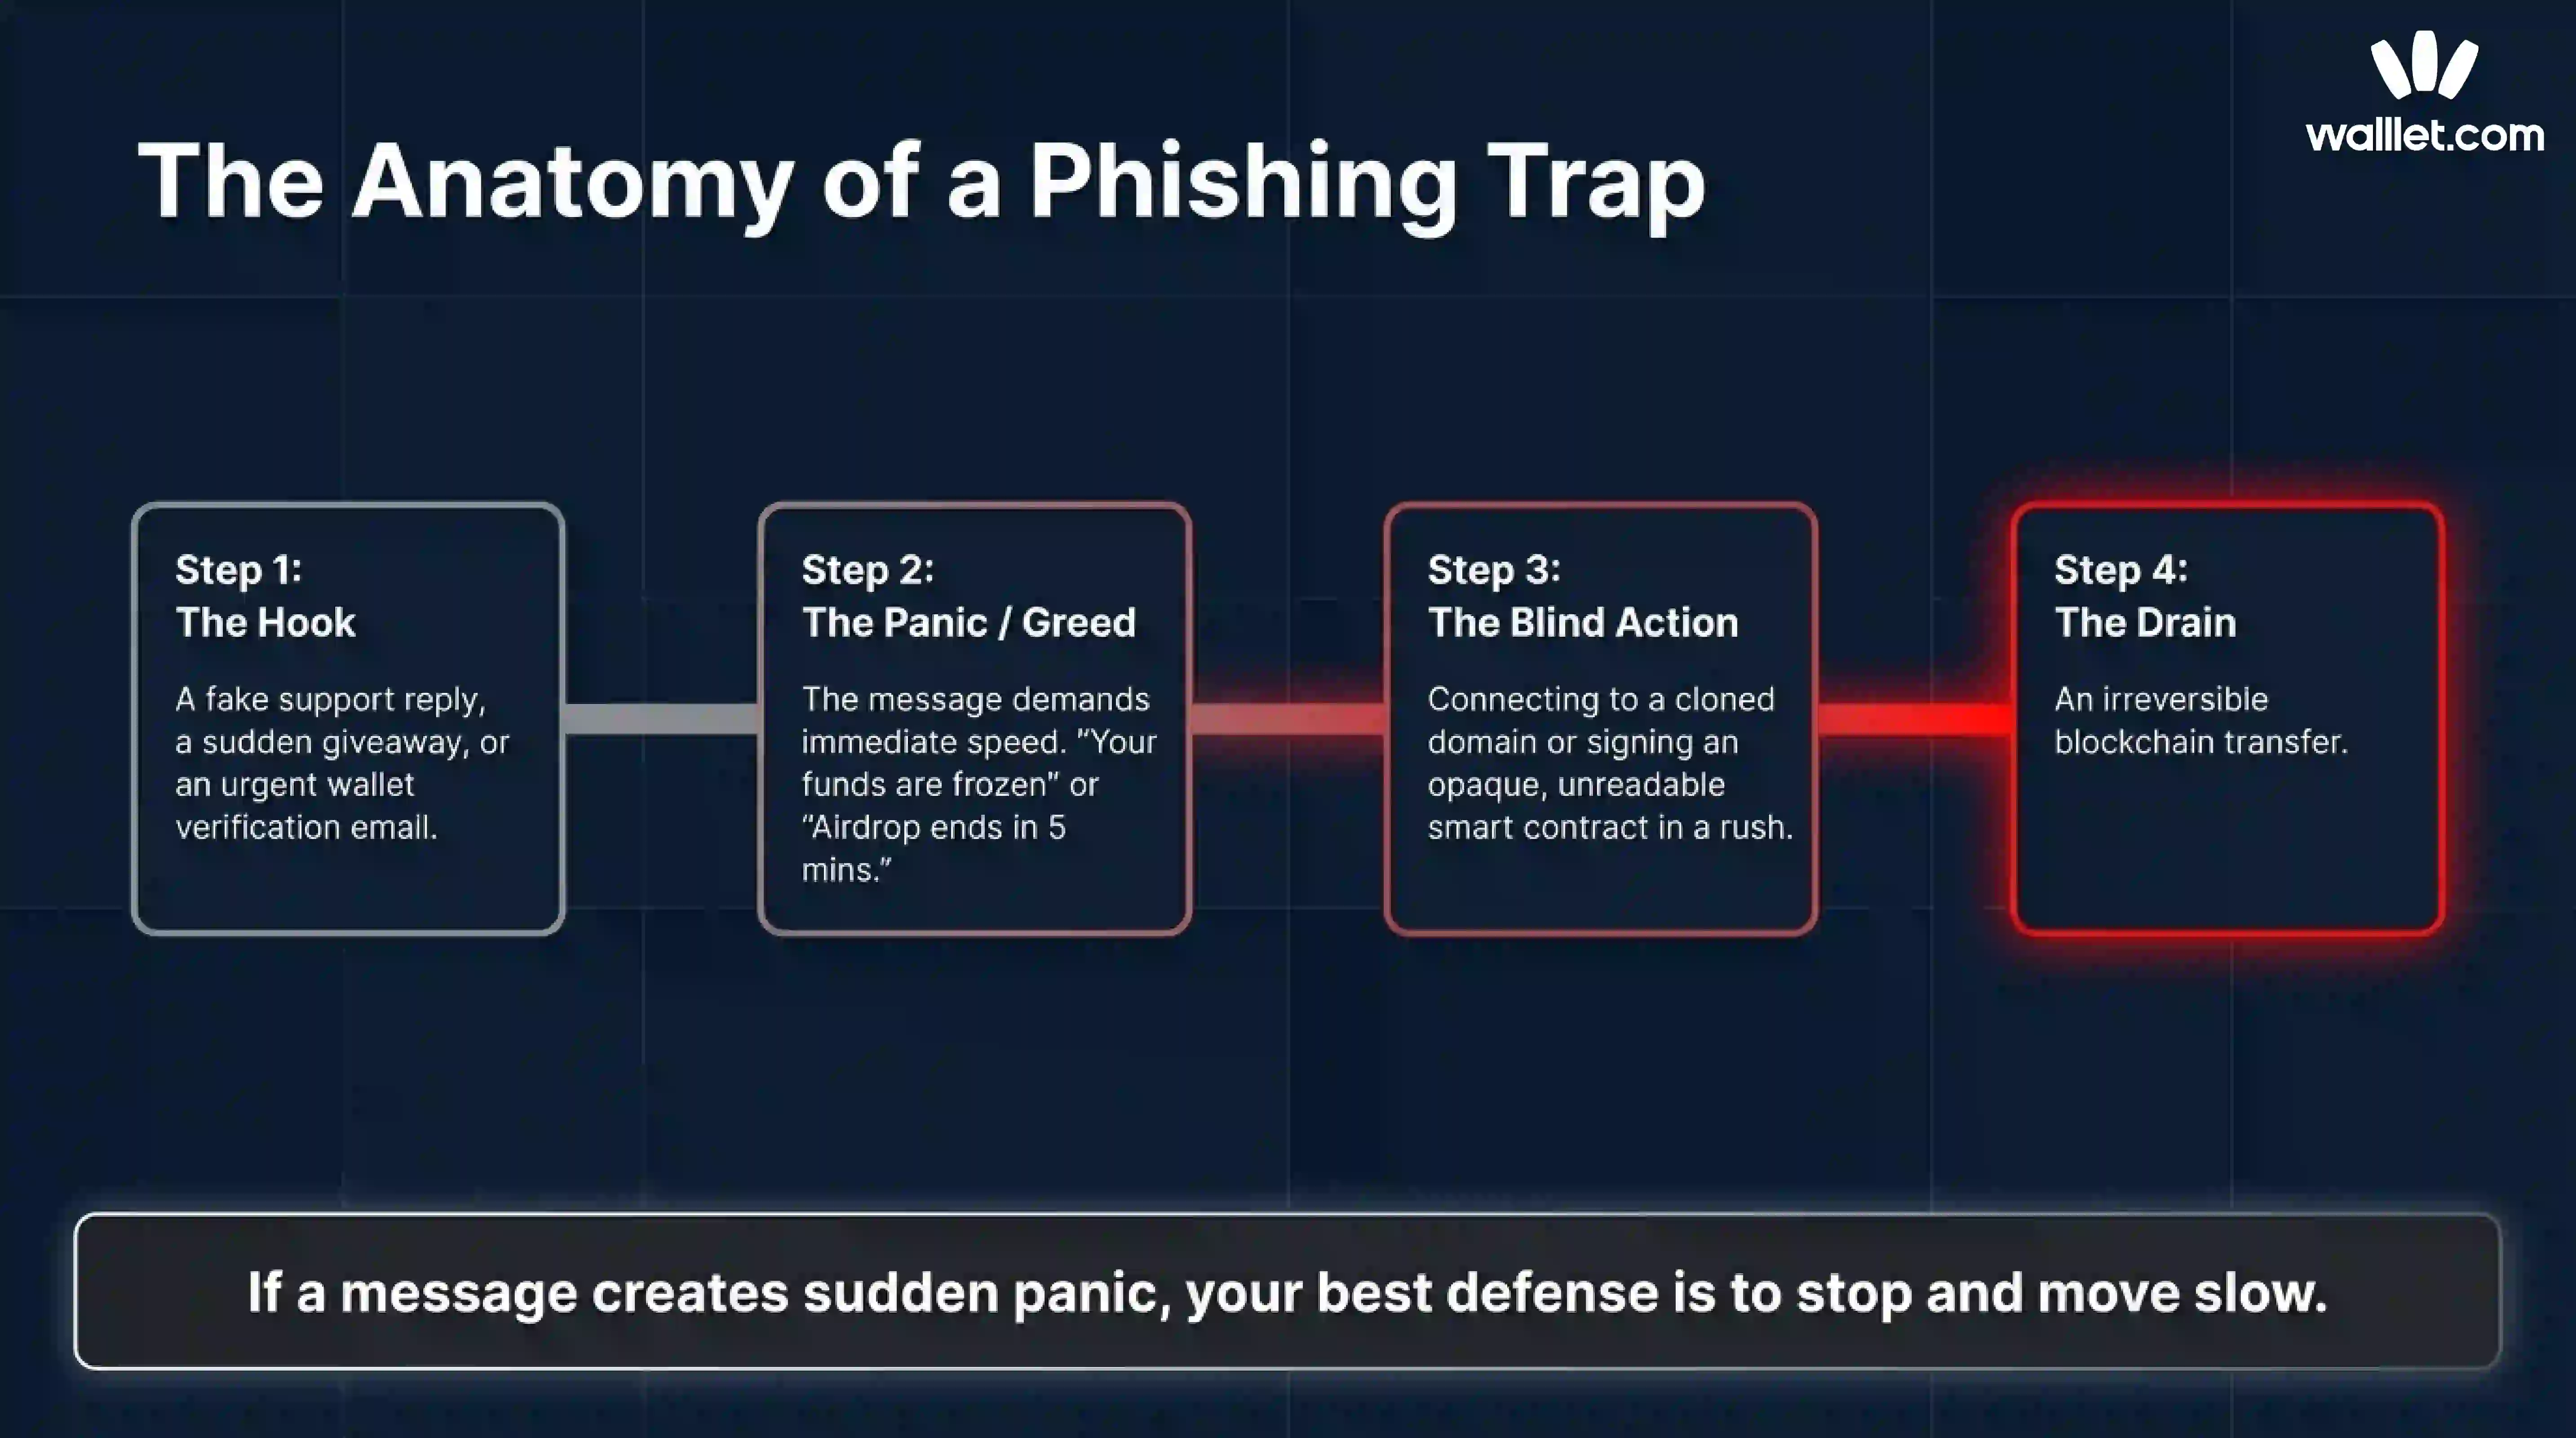
В сообщении говорится, что ваш кошелёк взломан. Или средства заморожены. Или награда вот-вот сгорит. Или транзакция не прошла, и поддержка может всё исправить прямо сейчас. Суть не в технической гениальности. Суть в том, чтобы проскочить мимо вашей обычной осторожности. FTC и ФБР предупреждают: непрошеные сообщения, которые создают срочность, страх или давление, — ключевой признак мошенничества, особенно если они подталкивают к ссылке, номеру телефона или «безопасному» адресу кошелька от отправителя.
«Выглядит официально» не значит «официально»
Поддельный сайт кошелька может скопировать логотип. Фальшивый аккаунт поддержки может скопировать аватар. Фишинговое письмо может скопировать язык продукта. Поддельное всплывающее окно может выглядеть как настоящий запрос кошелька. Ничто из этого не доказывает подлинность.
Справочные центры крупных кошельков советуют проверять всё через официальные домены, официальные магазины приложений и официальные каналы поддержки, а не через неожиданные сообщения.
Непрошеное обращение от «поддержки» — тревожный сигнал, просьбы о секретных данных для восстановления не бывают законными, а поддельные сайты часто очень точно копируют официальный бренд. Phantom даёт почти такое же предупреждение в своих материалах о мошенничестве.
Крипта не прощает одобрения не того действия
У банковского перевода иногда есть способ вернуть деньги. У платежа картой иногда есть процедура оспаривания. У транзакции в блокчейне обычно нет.
Поэтому мошенники так любят аферы с фальшивой поддержкой, поддельные сообщения о проверке и вредоносные запросы на подпись. Им не нужно ломать блокчейн. Достаточно, чтобы вы один раз одобрили не то действие. Условия использования walllet напоминают: одобряя транзакцию в блокчейне, вы даёте необратимое распоряжение, а вредоносные dApp или смарт-контракты могут привести к непредвиденным последствиям.
Самые распространённые фишинговые уловки сейчас
Фальшивая поддержка и фальшивая срочность
Это одна из старейших криптоафер — потому что она до сих пор работает.
Вы задаёте вопрос в публичной ветке или сообществе. Через несколько минут вам первой пишет «поддержка». Или приходит неожиданное письмо о том, что ваш кошелёк помечен из-за подозрительной активности. Или кто-то говорит, что может «защитить» ваши активы, пока они не пропали.
ФБР предупреждало о мошенниках, которые выдают себя за сотрудников криптобирж и втягивают жертв в фальшивые «решения проблем». В документации Phantom о мошенничестве тоже сказано, что фальшивая поддержка часто начинается с непрошеного личного сообщения и быстро переходит к просьбам о доступе к кошельку, проверке или переводе средств.
Схема проста. Они создают проблему, а затем продают вам скорость как решение.
Фальшивые розыгрыши, награды и аирдропы
Бесплатные деньги — всё ещё один из самых дешёвых костюмов в мошенническом театре.
Фальшивые розыгрыши обещают награду, бонус, место в вайтлисте, возврат средств или аирдроп. В сообщении может говориться, что нужно лишь подключить кошелёк, один раз подписать или отправить небольшую сумму «для проверки права на участие». Статьи о безопасности крупных кошельков снова и снова предупреждают, что розыгрыши, случайные аирдропы и срочные награды — частая фишинговая приманка, особенно если они требуют спешки или секретности.
Настоящий кошелёк не раздаёт случайные активы или призы в рамках поддержки или проверки.
Фальшивые письма о проверке кошелька
Эта афера работает, потому что слово «проверка» звучит безобидно.
В письме говорится, что ваш кошелёк неактивен, под угрозой, устарел или ожидает проверки на соответствие требованиям. Вас просят подтвердить владение, заново синхронизировать, повторно активировать, подтвердить активность или адрес. Ссылка ведёт на сайт, который просит секретные данные или выдаёт вредоносный запрос на подпись.
FTC уже предупреждала о срочных фишинговых письмах «от кошельков», которые требуют действовать быстро, иначе вы потеряете доступ.
Поддельные домены и клоны приложений
Иногда вся разница — в одной букве.
Мошенники регистрируют похожие домены, создают клоны лендингов и имитируют всплывающие окна кошельков. На телефоне это ещё легче не заметить. Устанавливайте приложения только из официальных источников и не доверяйте сайтам, которые просят секретные данные для восстановления.
Поэтому закладки всё ещё важны.
Вводить знакомый адрес вручную или открывать свою закладку — скучно. Но это одна из лучших защит, которые у вас есть.
Опасные запросы на подпись, которые не выглядят опасными
Это тихая часть криптофишинга.
Мошенник может вообще не просить отправить деньги. Он может попросить подключиться и подписать. Звучит не так страшно. Но часто это не так.
В документации по безопасности кошельков объясняется, что вредоносное разрешение на токены может дать dApp право получать доступ к вашим токенам и переводить их, иногда без ограничений. Отдельные гиды по фишингу через подписи объясняют, что офчейн-подписи можно собрать и позже использовать для кражи активов или выставления NFT на продажу, а жертва даже не поймёт, что на самом деле разрешила.
Чего walllet.com никогда у вас не попросит
Теперь практическая часть.
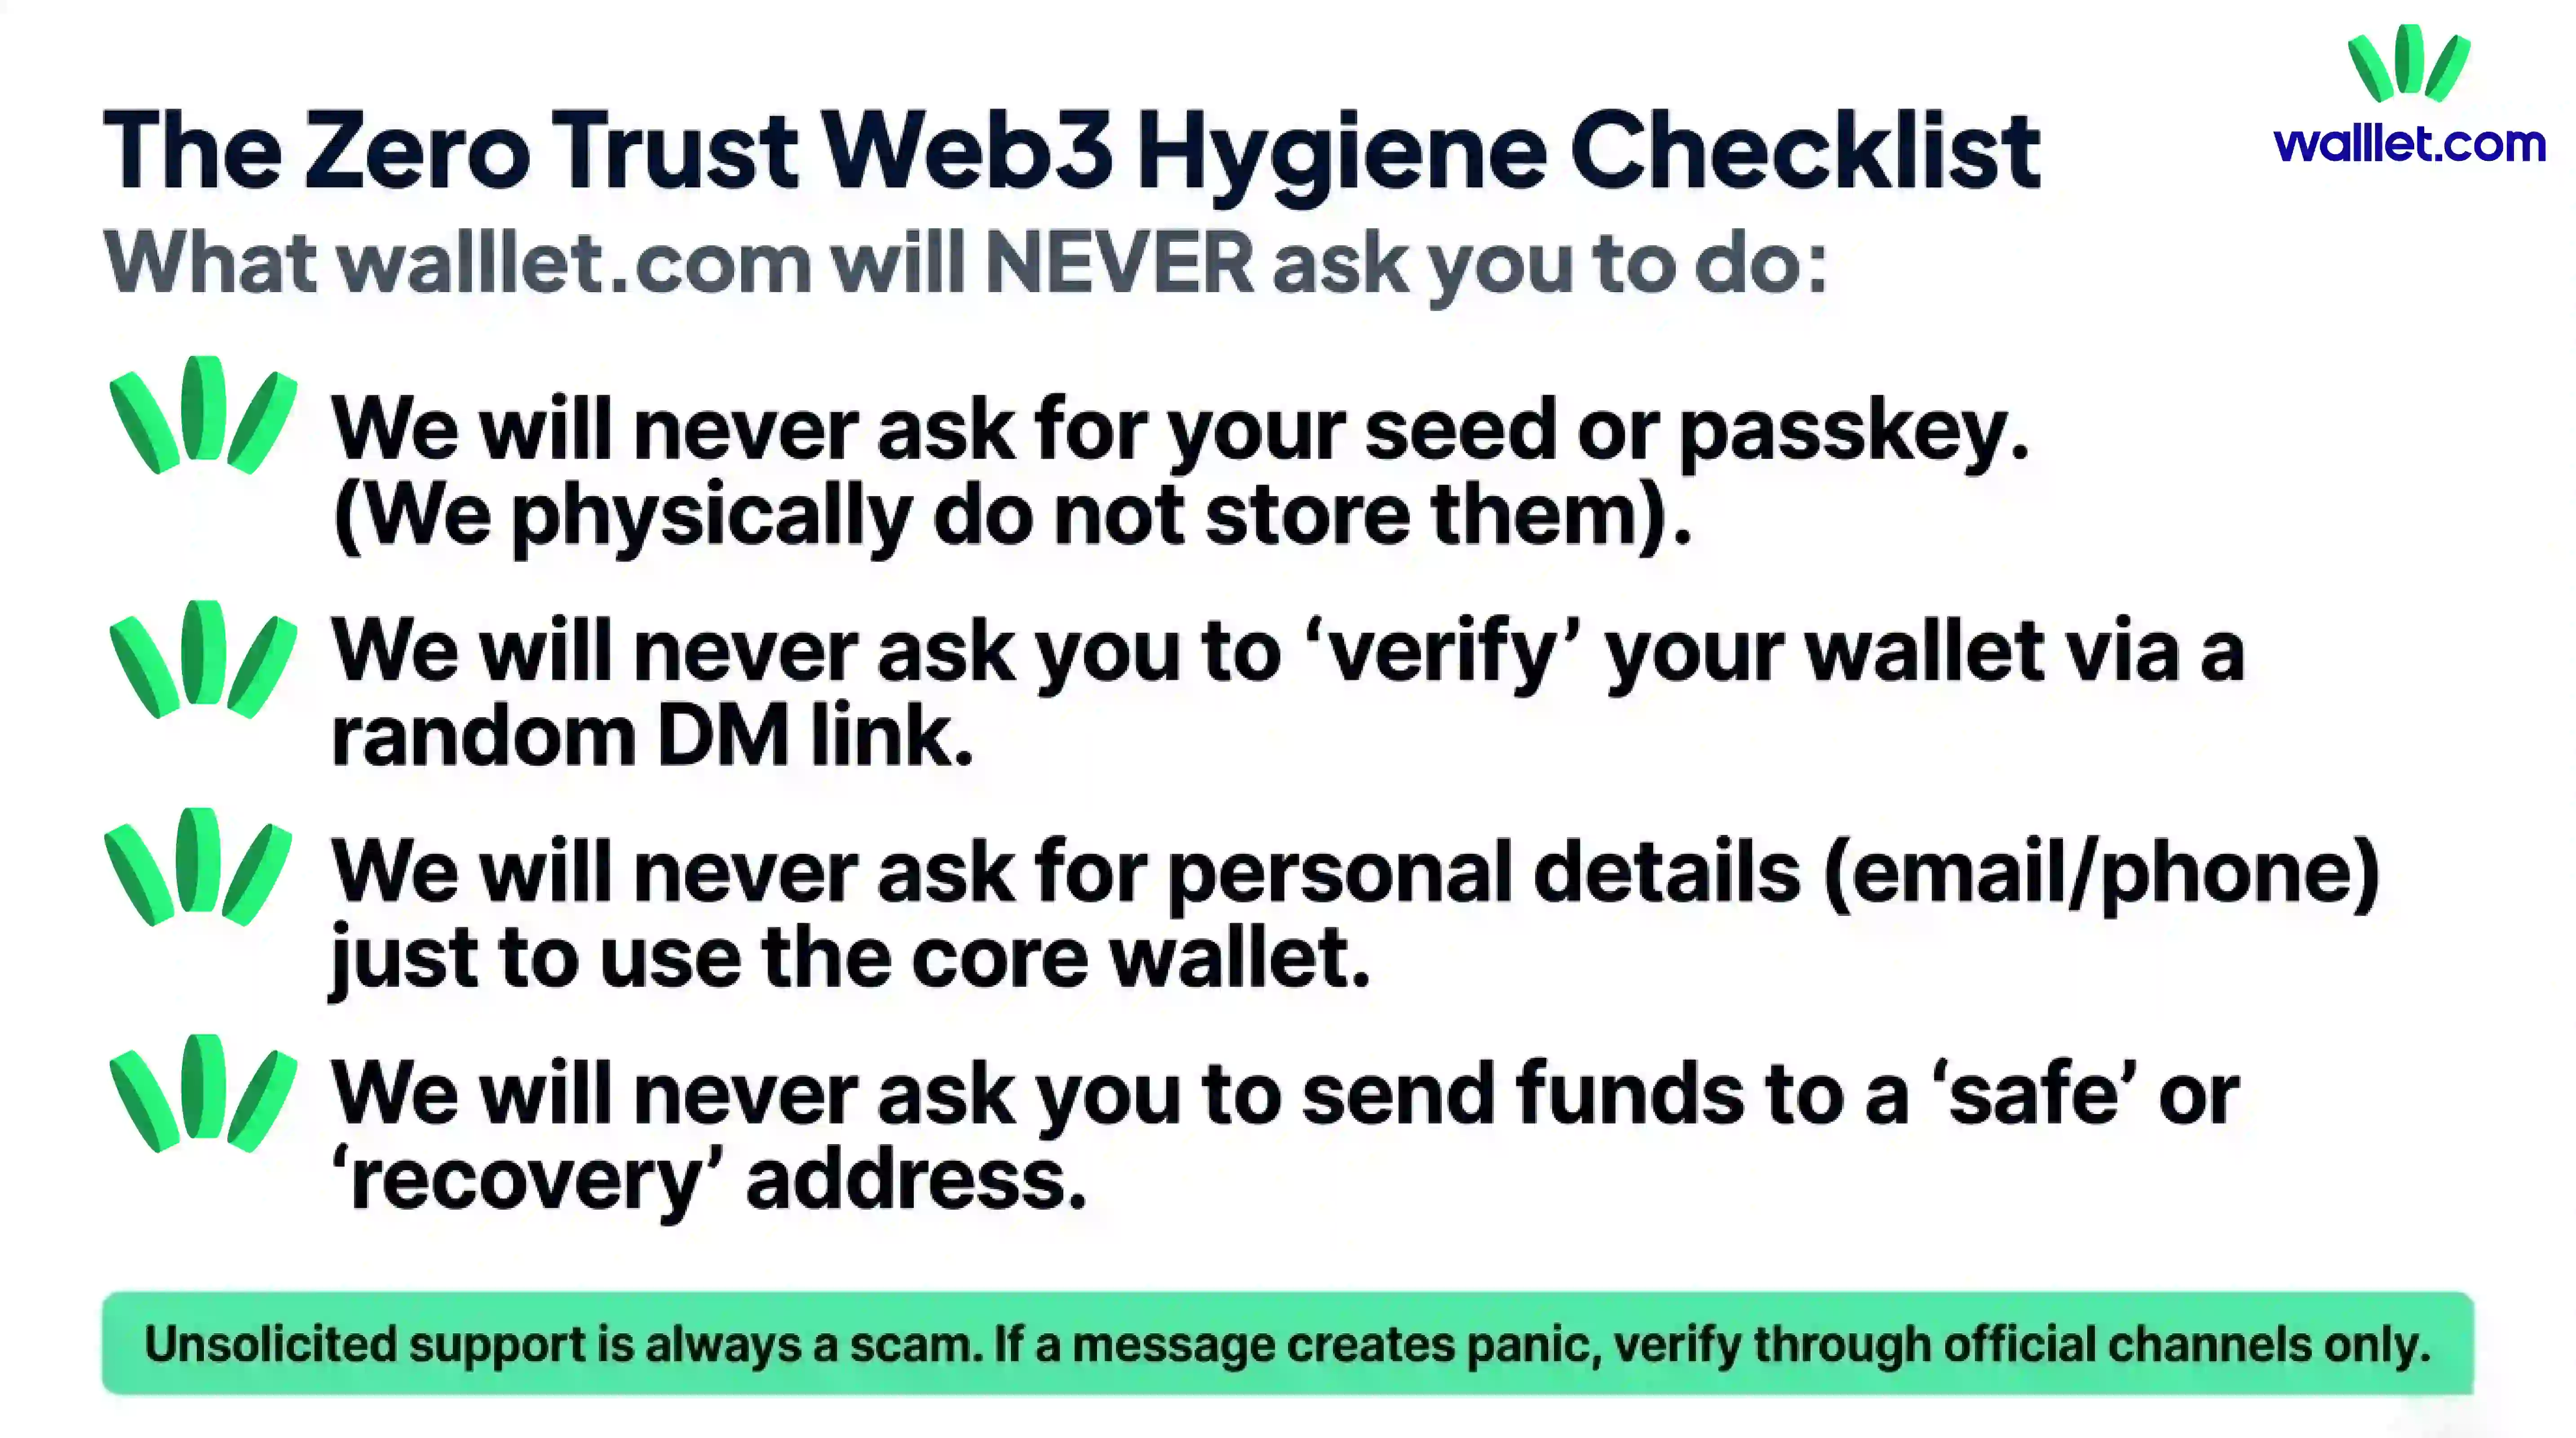
В политике конфиденциальности walllet.com сказано, что для базового использования walllet не нужны ваше имя, имя пользователя, email или номер телефона. Там же указано, что walllet.com не собирает ваши сид-фразы, приватные ключи или данные passkey. В условиях использования сказано, что ваши ключи никогда не покидают устройство, неизвестны walllet и не хранятся на серверах walllet. Те же условия ясно говорят, что walllet не может сбросить или восстановить ваши ключи или passkey за вас.
Поэтому если сообщение якобы от walllet.com просит вас сделать что-то из списка ниже, считайте его враждебным, пока не доказано обратное.
Подозрительная просьба | Почему это тревожный сигнал | Что делать вместо этого |
|---|---|---|
Сообщить сид-фразу, приватный ключ или данные passkey | walllet.com не собирает эти данные и не хранит их на своих серверах | Сразу уйдите и никогда не передавайте секретные данные ни людям, ни страницам, ни формам |
«Подтвердить», «синхронизировать» или «реактивировать» кошелёк по случайной ссылке | Внезапные «проверки» — классическая фишинговая тактика, особенно если они приходят по email, в личку или в ответе | Игнорируйте ссылку и зайдите на walllet.com или в официальный справочный центр напрямую |
Отправить средства на «безопасный», «защищённый» или «восстановительный» адрес | Настоящей поддержке не нужно, чтобы вы передавали активы под чужой контроль | Сразу остановитесь и проверьте всё через официальные каналы, найденные вами самостоятельно |
Подписать сообщение или разрешение, чтобы «подтвердить владение», не понимая его до конца | Даже безобидная на вид подпись может дать опасные права или позже привести к краже | Не подписывайте ничего непонятного и внимательно проверяйте действие, разрешения и получателя |
Указать email, телефон или личные данные, чтобы сохранить базовый доступ к walllet | Для базового использования walllet.com не нужны личные данные вроде имени, email или телефона | Считайте просьбу подозрительной и проверьте по официальной документации, действительно ли это нужно |
Ждать, что walllet.com восстановит или сбросит ваши секретные данные | walllet.com заявляет, что не может сбросить или восстановить ваши ключи или passkey | Исходите из того, что любой, кто обещает восстановить секретные данные, лжёт или проводит аферу с «восстановлением» |
1. Сообщить сид-фразу, приватный ключ или данные passkey
Настоящей поддержке это не нужно. В случае walllet компания прямо говорит, что не собирает эти данные и не хранит их на своих серверах. Страница или человек, который их просит, не помогает вам. Он пытается получить контроль над вашим кошельком.
2. «Подтвердить», «синхронизировать» или «реактивировать» кошелёк по случайной ссылке
Аферы с «проверкой» строятся на расплывчатых формулировках, потому что это даёт мошенникам простор для импровизации. Если вам предлагают подтвердить кошелёк по ссылке из письма, личного сообщения или ответа, остановитесь. Базовые функции walllet не зависят от вашего email или телефона, поэтому внезапные «проверки» должны сразу настораживать.
3. Отправить средства на «безопасный», «защищённый» или «восстановительный» адрес
Это классическая кража под видом защиты. Настоящей поддержке не нужно, чтобы вы переводили активы под чужой контроль. ФБР отдельно предупреждало об аферах, где жертвам говорят защитить аккаунт, переведя средства на кошельки, которые контролирует мошенник.
4. Подписать сообщение или разрешение, чтобы «подтвердить владение», не понимая, что оно делает
Даже безобидная на вид подпись может передать права. Юридические документы walllet предупреждают: хорошо подумайте, прежде чем одобрять транзакции или работать со смарт-контрактами, потому что вредоносные запросы могут привести к непредвиденным последствиям. А в целом в мире кошельков фишинг через подписи и вредоносные разрешения на токены — хорошо известные способы атаки.
5. Предоставить личные данные, чтобы пользоваться базовыми функциями
Если кто-то говорит, что вы должны указать email, телефон или личные данные, чтобы сохранить базовый доступ к walllet, это прямо противоречит текущей политике конфиденциальности и условиям walllet.com для базового использования. Дополнительная поддержка или специальные программы — другое дело. Базовое использование walllet — нет.
6. Ждать, что walllet восстановит ваши секретные данные
Это важно, потому что мошенники с «восстановлением» любят растерянных пользователей. В условиях walllet сказано, что он не может сбросить или восстановить ваши ключи или passkey. Поэтому любой, кто обещает «вернуть» эти секреты за плату, через форму или особый канал поддержки, продаёт выдумку. ФБР также предупреждало, что фальшивые сервисы по возврату криптовалюты часто нацелены на тех, кого уже однажды обманули.
Как проверить, настоящие ли сообщение, ссылка или аккаунт поддержки
Если сомневаетесь, не спрашивайте себя: «Похоже ли это на правду?» Спросите: «Что я могу проверить, не используя это сообщение?»
Начинайте с источника, а не с содержания
Убедительное сообщение всё равно может прийти от фальшивого отправителя. Идеально написанное письмо всё равно может вести на поддельный домен. Профиль в соцсети с «галочкой» всё равно может принадлежать самозванцу.
Поэтому остановитесь и проверьте три вещи:
Во-первых, вы сами начали этот разговор? Непрошеная «поддержка» — один из самых сильных тревожных сигналов в советах по криптобезопасности.
Во-вторых, вы на домене или странице магазина приложений, которые нашли сами? Если нет — уйдите и откройте их самостоятельно. Не продолжайте по присланной ссылке.
В-третьих, действительно ли эта просьба нужна для работы продукта? Если кошельку не нужны ваш email или телефон для базового использования и он не собирает ваши секретные данные, требование их предоставить — не «дополнительная безопасность». Это противоречие.
Простой чек-лист перед тем, как что-то нажать
Прежде чем нажать, подключиться или подписать, пройдите быстрый тест:
Если сообщение вызывает панику — притормозите.
Если просят секретные данные — остановитесь.
Если просят перевести деньги ради безопасности — остановитесь.
Если просят подписать без понятного контекста — остановитесь.
Если вам написали первыми — проверьте в другом месте.
Если домен выглядит хоть немного странно — уйдите.
Если награда кажется лёгкой, считайте, что приманка — это и есть продукт.
Этот чек-лист — базовая гигиена в Web3.
Используйте сам продукт, чтобы меньше действовать вслепую
Лучшая привычка для безопасности кошелька — не только скептицизм. Это выбор инструментов, которые помогают понять подозрительные действия.
Позиционирование walllet.com здесь полезно: продукт делает ставку на понятные запросы транзакций и предупреждения о мошенничестве, а не заставляет одобрять непонятные блоки текста. В публичной статье о продукте walllet.com сообщает, что перед подписью пользователи видят краткое описание простым языком: действие, актив, сумму, проскальзывание, разрешения, контрагента и сеть. Такая ясность не устраняет фишинг, но снижает риск ситуации «я нажал “одобрить”, потому что не понял, что одобряю».
Что делать, если вы уже перешли по ссылке или что-то подписали
Если вы только перешли по подозрительной ссылке
Сразу закройте страницу. Не подключайте кошелёк. Ничего не скачивайте. Не звоните по номерам, указанным на странице. Если вы ничего не ввели и не подписали, скорее всего, всё в порядке, но воспринимайте это как предупреждение. Закройте вкладку, проверьте настоящий сайт самостоятельно и посмотрите, нет ли чего-то необычного на устройстве и в браузере. Общий совет FTC и ФБР — не продолжать по ссылке из сообщения, а проверять информацию через известные официальные каналы.
Если вы ввели сид-фразу, приватный ключ или другие секретные данные
Считайте, что кошелёк скомпрометирован.
В этот момент цель не спорить, а ограничить ущерб. Если возможно, переведите оставшиеся активы на новый кошелёк под вашим контролем, созданный через проверенный официальный процесс на чистом устройстве. Не продолжайте пользоваться скомпрометированным кошельком: злоумышленник может опустошить его позже. Справочные центры кошельков постоянно предупреждают: если секретные данные для восстановления раскрыты, контроль фактически потерян.
Если вы подписали разрешение или подозрительное сообщение
Действуйте быстро.
Вредоносные разрешения иногда можно отозвать до того, как злоумышленник ими воспользуется. Если вы заметили проблему вовремя, отзовите подозрительные разрешения на токены как можно скорее. Проверьте последние разрешения, отзовите всё, чему не доверяете, и переведите ценные активы, если риск кажется актуальным.
Если вы уже отправили деньги
Будьте честны с собой. Большинство подтверждённых переводов в блокчейне окончательны. Обычно никакой кнопки возврата за кулисами не ждёт.
И всё же задокументируйте всё. Сохраните сообщение, адрес, хеш транзакции, домен и скриншоты. Если на каком-то этапе был задействован централизованный сервис или биржа, быстро сообщите им. А затем остерегайтесь второй аферы — «восстановления средств». ФБР предупреждало, что мошенники часто снова атакуют жертв, обещая вернуть потерянные деньги за предоплату.
Ваши первые 15 минут после ошибки
Не спорьте с мошенником.
Не продолжайте нажимать, «чтобы посмотреть, что будет».
Не доверяйте никому, кто сам пишет вам с предложением вернуть деньги.
Проверьте состояние кошелька в настоящем интерфейсе продукта.
Переведите оставшиеся активы, если секретные данные были раскрыты.
Отзовите подозрительные разрешения, если атака, скорее всего, шла через них.
Подробно задокументируйте мошенничество.
Сообщите об аккаунте, домене или сообщении через соответствующую платформу и официальный канал поддержки.
Паника ускоряет мошенников. Чек-лист ускоряет вас.
Напоследок
Криптофишинг срабатывает, когда темп задаёт злоумышленник.
Ваша задача — вернуть себе темп.
Это значит: медленнее нажимать, тщательнее проверять и пользоваться кошельком, в котором рискованные действия проще понять. walllet.com не может заставить мошенничество исчезнуть, и ни один честный кошелёк не должен делать вид, что может. Но дизайн walllet без сид-фразы, хранение данных для входа на устройстве и понятный процесс подписи ведут в правильную сторону: меньше слепых одобрений, меньше ловушек с передачей секретов и меньше шансов, что ошибка новичка обойдётся дорого.
Если сообщение хочет, чтобы вы действовали быстро, считайте, что лучшая защита — действовать медленно. А теперь пользуйтесь кошельком, в котором рискованные действия проще понять. Откройте для себя walllet.com — самостоятельное хранение без сид-фразы, понятные запросы транзакций и более спокойная работа с Web3.
Читайте также
Крипта и Web3: кошельки, сети и безопасность
Что такое wallet drainer? Как работают такие атаки и как их избежать
Ликвидация в крипте для новичков: DeFi, фьючерсы, health factor и как её избежать
