Самая опасная криптоатака 2026 года может выглядеть не как сломанный код. Она может выглядеть как обычное сообщение, пришедшее в самый неподходящий момент.
Мошенники с ИИ используют автоматизацию, персонализацию и более быстрый поиск уязвимостей, чтобы обманывать пользователей, копировать интерфейсы, злоупотреблять одобрениями в кошельках или эксплуатировать слабые DeFi-системы. Пользователи кошельков не могут контролировать все риски протоколов, но могут снизить их: выбирать кошельки с более безопасным дизайном, внимательно читать запросы на операции, не подписывать в спешке, ограничивать одобрения и относиться к любому срочному сообщению с подозрением.
Коротко
ИИ не нужно быть гениальным, чтобы быть опасным. Достаточно сделать мошенничество быстрее, дешевле и персональнее.
Взломы DeFi и мошенничество с кошельками — разные риски. Эксплойт протокола может навредить пользователям, даже если они ничего не сделали неправильно, а мошенничество с кошельком обычно требует, чтобы пользователь подписал, передал, кликнул, одобрил или доверился не тому интерфейсу.
Самая безопасная привычка — замедляться перед каждой подписью, особенно если сообщение создаёт ощущение срочности.
Дизайн кошелька важен: понятные запросы, passkey, account abstraction и ясные предупреждения снижают вероятность человеческой ошибки.
Если вы ещё разбираетесь, что делает кошелёк безопасным, начните с практического руководства о том, как понять, безопасен ли кошелёк, прежде чем им пользоваться.
Почему мошенничество с ИИ всё труднее заметить
Пользователям криптовалют и так нужно было следить за многим: поддельные ссылки, фальшивые сотрудники поддержки, запутанные экраны операций, ловушки с seed-фразой и одобрения, которые кажутся безобидными, пока деньги не уйдут.
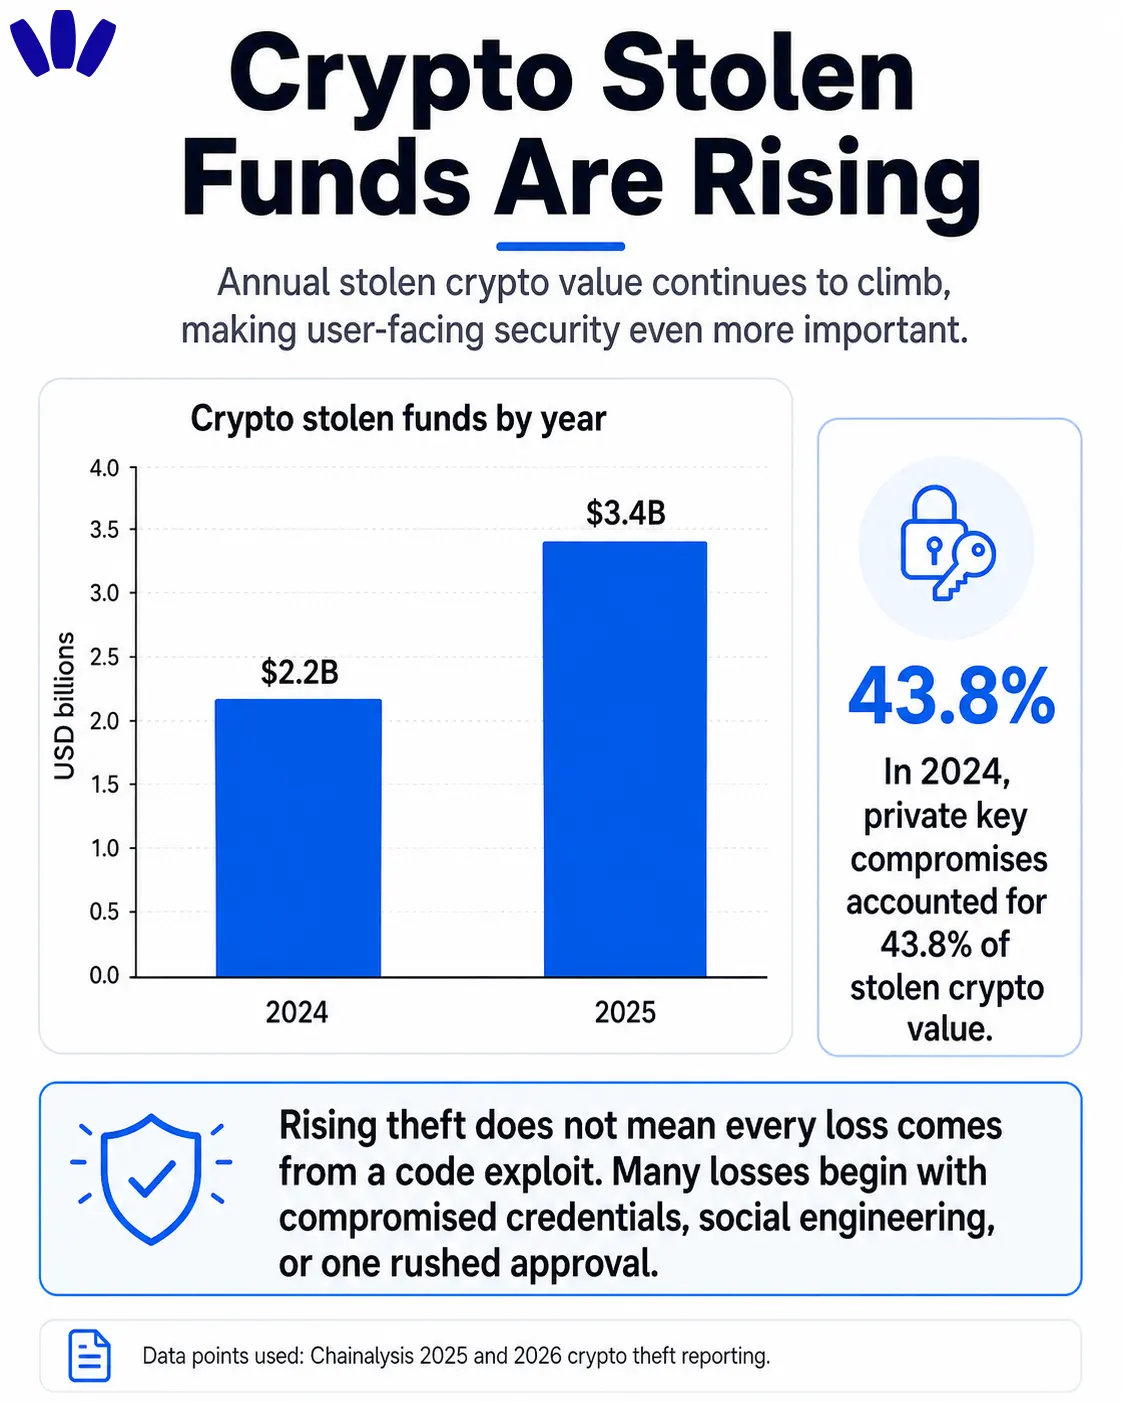
ИИ делает угрозу острее. Он помогает мошенникам писать более убедительные сообщения, быстрее их переводить, тестировать больше вариантов, копировать тексты приложений, создавать поддельные страницы справки и выбирать жертв по публичной активности кошельков или постам в соцсетях. Итог простой: плохое мошенничество становится менее заметным.
Это важно, потому что многие потери начинаются с путаницы. Пользователь видит убедительную страницу, получает спокойное сообщение от «поддержки», подписывает операцию, которую не до конца понимает, или даёт одобрение на токен, которое даёт контракту слишком много власти.
ИИ становится важен и на технической стороне. В эксперименте a16z crypto в 2026 году исследователи проверили, смогут ли ИИ-агенты перейти от поиска уязвимостей DeFi к созданию работающих прототипов эксплойтов. Со структурированными знаниями предметной области успешность в их тесте выросла с 10% до 70%, хотя с некоторыми сложными шагами агенты всё ещё не справлялись. Смысл в том, что ИИ может серьёзно ускорить тех, кто уже знает, куда целиться.
Взломы DeFi и мошенничество с кошельками: что пользователь реально может контролировать?
И взлом DeFi, и мошенничество с кошельком могут стоить пользователю денег, но эти риски находятся на разных уровнях.
Тип риска | Что происходит | Что пользователь может контролировать | Что пользователь не может полностью контролировать |
Эксплойт протокола | Ломается смарт-контракт, мост, оракул или система администрирования | Сколько денег держать в одном протоколе | Внутреннюю безопасность протокола |
Поддельный dapp | Скопированный или вредоносный сайт запрашивает действие в кошельке | Подключаться ли и подписывать ли | Насколько убедительно выглядит подделка |
Злоупотребление одобрением | Пользователь даёт широкое разрешение токену или контракту | Размер одобрения, привычку проверять и отзывать | Станет ли контракт или интерфейс позже вредоносным |
Фишинг с ИИ | Сообщение толкает пользователя к поспешному действию | Замедлиться, проверить источник, не поддаваться срочности | Насколько точно атакующий выбирает цель |
Атака на доступ к кошельку | Кто-то пытается украсть учётные данные, seed-фразы или доступ к устройству | Модель кошелька, гигиену устройства, настройку восстановления | Взломы на уровне платформ или украденные базы данных |
Это различие важно, потому что пользователи часто винят себя во всём. Это несправедливо. Если протокол взломан, пользователи могут пострадать, даже если вели себя безупречно. Панель взломов DeFiLlama отслеживает миллиарды долларов украденных средств в криптовалютах, DeFi и мостах — риск на уровне протоколов вполне реален.
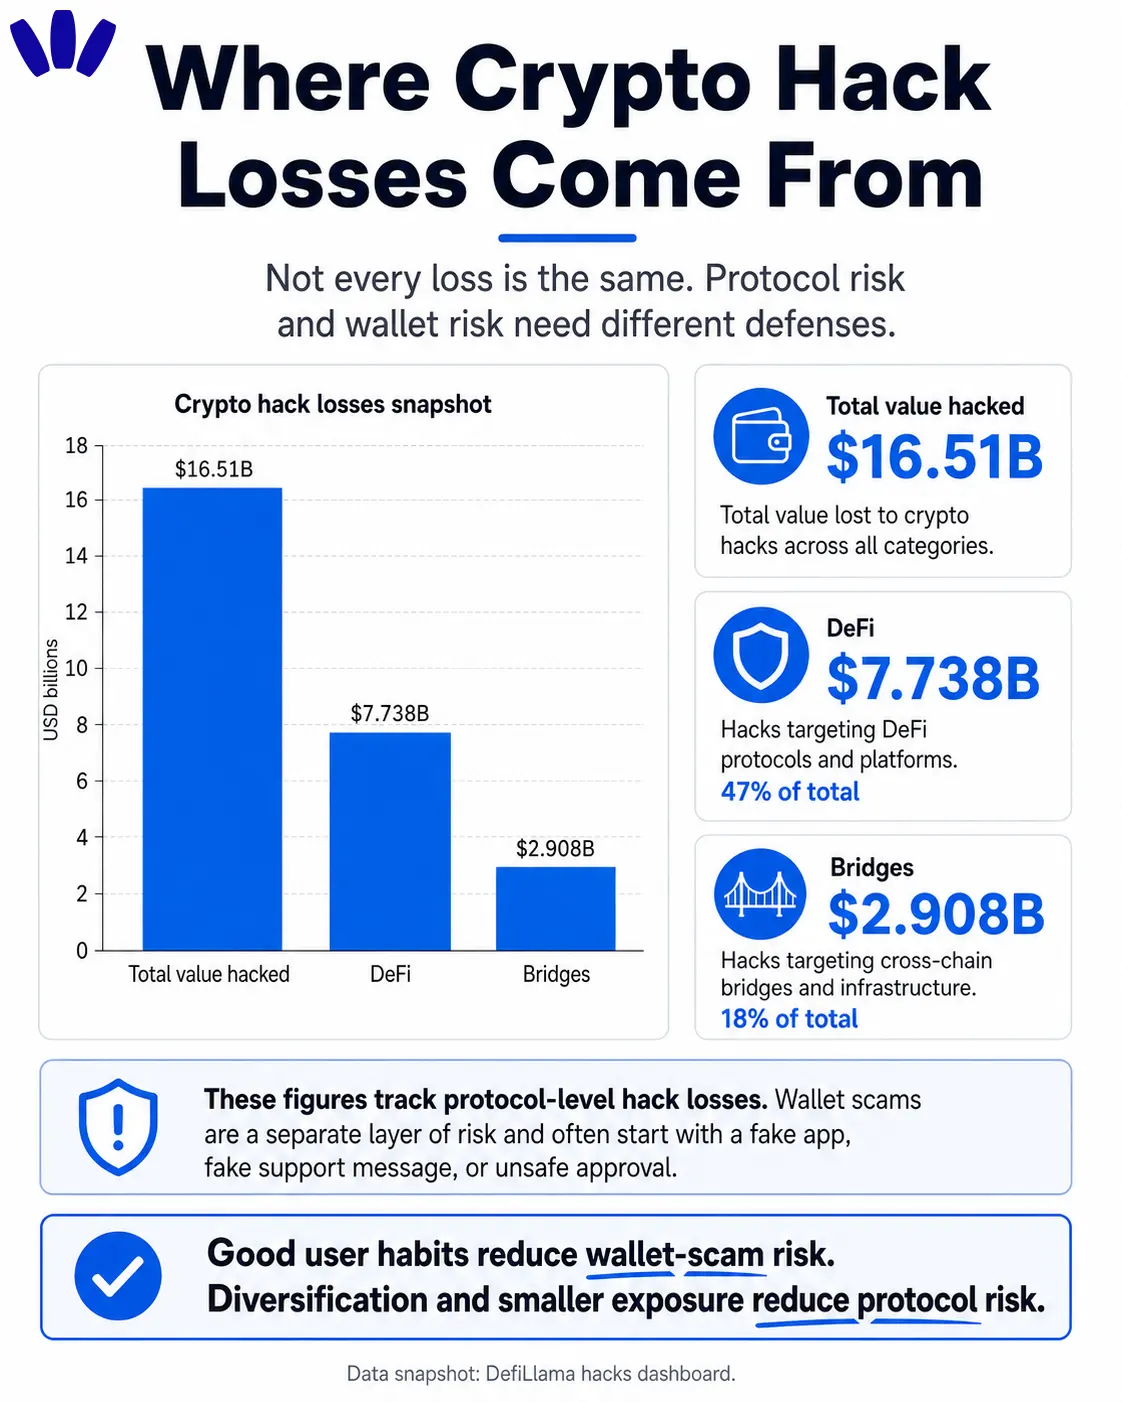
Но риск, который пользователь контролирует, тоже реален. Можно не подписывать вслепую. Можно держать средства для повседневных трат отдельно от долгосрочных. Можно не подключать основной кошелёк к каждому новому dapp. Можно выбрать кошелёк, который понятнее объясняет операции. А если вы не уверены, что на самом деле значат адрес кошелька, приватный ключ или аккаунт Web3, руководство Аккаунт Web3, адрес кошелька и приватный ключ даст полезную модель.
Цель — сократить число моментов, когда один поспешный клик превращается в безвозвратную потерю.
Как ИИ меняет поверхность атаки для пользователей кошельков
ИИ меняет мошенничество, делая его менее шаблонным.
Старое мошенническое письмо было неуклюжим. Новое может упомянуть сеть, которой вы пользуетесь, токен, который вы держите, приложение, которое вы недавно открывали, или ту самую ошибку, которую вы пытались решить.
Публичные блокчейны это упрощают. Активность кошельков видна. Профили в соцсетях ищутся. Вопросы в поддержку публикуются в Discord, X, Telegram, Reddit и на открытых форумах. ИИ может превратить эти разрозненные подсказки в целевой сценарий.
Фальшивая поддержка становится убедительнее
Представьте, что пользователь пишет: «У меня не прошёл своп в Arbitrum». Через пару минут фальшивый аккаунт поддержки отвечает спокойным и полезным объяснением про газ, мосты, одобрения и синхронизацию кошелька. Тон кажется полезным. Термины звучат правильно. А следующий шаг — просьба «подтвердить», «синхронизировать» или «переподключить» кошелёк.
Это и есть ловушка.
Никогда не принимайте помощь с восстановлением кошелька в личных сообщениях. Настоящая поддержка не просит seed-фразу, приватные ключи, удалённый доступ или необъяснимые подписи.
Поддельные dapp создавать проще
ИИ помогает генерировать лендинги, фальшивые справочные статьи, описания токенов, сообщения об ошибках и аккуратные тексты продукта. Поддельному dapp больше не нужно выглядеть любительским. Он может выглядеть достаточно солидно, чтобы вы потеряли бдительность.
Действуйте медленнее. Проверьте домен. Открывайте приложения из сохранённых закладок. Осторожнее со спонсорскими результатами поиска. Тестируйте на небольшой сумме, прежде чем переводить серьёзные средства. Если интерфейс просит широкие разрешения — остановитесь.
Если вы взаимодействуете с незнакомыми контрактами, прочитайте наше руководство о том, как прочитать смарт-контракт, прежде чем ему доверять.
Ложная срочность становится персональнее
Срочность — старейший двигатель мошенничества, но ИИ даёт ему лучшее топливо.
«Ваш кошелёк будет деактивирован» многим кажется глупостью. А «Вашу позицию в этом пуле кредитования могут ликвидировать, если вы не переподключитесь до обновления оракула» звучит куда правдоподобнее для того, кто действительно пользуется DeFi.
Подсказка — в эмоциях. Если сообщение заставляет вас спешить, чувствовать себя загнанным в угол, смущённым, жадным или бояться упустить выгоду, считайте это чувство сигналом тревоги.
Почему дизайн кошелька в эпоху ИИ важен как никогда
Годами советы по криптобезопасности звучали как домашнее задание: будьте осторожны, проверяйте всё, никогда не ошибайтесь. Это правда, но не вся.
Продукт, который рассчитан на идеальных пользователей, недостаточно безопасен для повседневной жизни.
Хороший дизайн кошелька сокращает число решений, которые пользователю приходится расшифровывать под давлением. Он делает рискованный момент видимым до подписи. Он объясняет, какой актив перемещается, какое разрешение выдаётся, какая сеть задействована и не выглядит ли действие необычным.
Passkey — часть этого сдвига. FIDO описывает passkey как замену паролям, устойчивую к фишингу: здесь нет общего секрета, который пользователь вводит, копирует или вставляет на поддельной странице.
Account abstraction тоже меняет возможности кошельков. Документация ERC-4337 описывает такие функции, как собственные схемы подписи, операции без оплаты газа через paymaster, пакетные вызовы, модульные смарт-аккаунты и логику восстановления. Для пользователя смысл проще: смарт-кошельки можно спроектировать с лучшими правилами безопасности и удобства, чем старые аккаунты с одним ключом.
Если нужна версия для новичков, прочитайте Account Abstraction и кошельки на смарт-контрактах.
Кошельки без seed-фразы и понятные запросы снижают число ошибок
Самые опасные моменты в криптовалюте — когда обычного пользователя просят принять важное решение, сформулированное непонятным языком. Именно здесь важны кошельки без seed-фразы, passkey, биометрия и понятные запросы на операции.
Кошелёк без seed-фразы не устраняет все риски. Он не делает безопасным каждый dapp. Он не защищает от всех эксплойтов протоколов. Но он может сократить несколько типичных точек отказа: фишинг seed-фраз, повторное использование паролей, запутанное восстановление и подписи вслепую.
walllet.com вписывается в этот сдвиг, потому что делает ставку на самостоятельное хранение без seed-фразы, доступ по passkey, биометрическую аутентификацию, account abstraction и понятные человеку шаги операций. Это сочетание полезно, ведь кошелёк должен не просто хранить активы. Он должен помогать понять момент перед тем, как деньги придут в движение.
Подробнее об этой модели доступа читайте в статье Что такое кошелёк с passkey?.
Что проверить, прежде чем что-то подписать?
Перед подписью задайте себе один простой вопрос:
На что я даю разрешение?
Если экран кошелька этого ясно не показывает — остановитесь. В криптовалюте подпись может одобрить траты, выставить актив на продажу, запустить взаимодействие с контрактом, делегировать полномочия, перевести средства через мост или выдать разрешение, которое продолжит действовать и после сегодняшнего дня. Большинству пользователей хватит простого чек-листа:
Перед подписью | Что спросить |
Домен | Это именно то приложение или домен, которым я хотел воспользоваться? |
Сеть | Сеть правильная? |
Актив | Актив правильный? |
Сумма | Сумма понятна? |
Разрешение | Это разовое действие или постоянное одобрение? |
Объём | Не просит ли контракт больше прав, чем нужно для действия? |
Источник | Я попал сюда из личного сообщения, рекламы, поиска или срочного сообщения? |
Если два ответа кажутся размытыми — не подписывайте. В криптовалюте терпение вознаграждается чаще, чем бравада.
Пользователям DeFi стоит особенно внимательно относиться к одобрениям. Одобрение на токен может позволить контракту перевести токены позже. Для свопов и DeFi-приложений это может быть нормой, но широкие или неограниченные одобрения увеличивают ущерб, если контракт, сайт или процесс будут скомпрометированы.
Сколько вкладывать в DeFi — это уже слишком много?
Ваш риск в DeFi должен соответствовать тому, насколько вы понимаете возможный сбой и сможете его пережить.
Если вы пользуетесь протоколом, который едва понимаете, не держите там деньги, потеря которых изменит вашу жизнь. Если тестируете новое приложение, начните с небольшой суммы. Если доходность выглядит необычно высокой, спросите, какой риск за неё платит. Если средствам нужно пройти через мост, помните, что мосты исторически были одной из главных целей атак.
Самая безопасная схема для обычных пользователей — разделение. Держите средства для повседневных трат отдельно от долгосрочных. Делайте небольшие тестовые операции. Не подключайте основной кошелёк к каждому новому приложению. Отзывайте старые одобрения, когда они больше не нужны. Не позволяйте одной ошибке поставить под угрозу всё.
Это не обязательно сложно. Многие сильные привычки безопасности — просто небольшие стены внутри дома, чтобы один пожар не сжёг все комнаты.
Практическую схему смотрите в статье Сколько кошельков вам нужно?.
Может ли ИИ сам защищать пользователей криптовалют?
Да, но только при аккуратном использовании.
ИИ может помогать кошелькам и командам безопасности выявлять подозрительные закономерности, кратко описывать рискованные операции, находить поддельные домены, отмечать необычные одобрения и объяснять сложные действия простым языком.
Но ИИ не должен становиться непререкаемым авторитетом. OWASP перечисляет главные риски LLM-приложений, включая prompt injection, небезопасную обработку вывода, избыточные полномочия и чрезмерное доверие. Для безопасности кошельков это значит, что ИИ должен помогать человеку принимать решения, а не заменять его.
Лучшее применение ИИ в безопасности кошельков — узкое и практичное. «Этот контракт просит разрешение потратить весь этот токен» — полезно. «Это действие безопасно, поверьте» — недостаточно. Пользователям нужны объяснения, которые можно проверить, а не волшебный зелёный свет.
Хороший кошелёк будущего может незаметно использовать ИИ в фоне. Сравнивать действие пользователя с известными мошенническими схемами, подсвечивать странные одобрения, кратко оценивать риск контракта или предупреждать, когда процесс в dapp выглядит необычно. Но последнее решение всё равно должно быть понятным, читаемым и принадлежать пользователю.
Более безопасная рутина для повседневной работы с криптовалютой
Безопасная рутина должна быть повторяемой.
Начинайте с сохранённых ссылок, а не случайных результатов поиска. Обновляйте приложение кошелька. Серьёзно относитесь к безопасности устройства. Не подписывайте, когда устали, спешите или отвлеклись. По умолчанию считайте личные сообщения враждебными. Делайте небольшие тестовые операции при работе с новой сетью, мостом или DeFi-приложением. Регулярно проверяйте одобрения. Разделяйте средства для повседневных трат и долгосрочные.
Самое главное — знайте своё «опасное состояние». Кто-то ошибается в азарте. Кто-то — от страха. А кто-то — когда операция трижды не проходит и хочется, чтобы она просто сработала.
Атакующие это знают. ИИ помогает им точнее давить на больное место.
Вывод
ИИ не положит конец криптобезопасности. Он сделает слабую безопасность дороже. Для пользователей кошельков лучшая защита — более спокойная «операционная система» собственного поведения: замедляйтесь перед подписью, ограничивайте ущерб от одного одобрения, не доверяйте срочности, разделяйте средства по назначению и выбирайте инструменты, с которыми опасные моменты легче понять.
Будущее безопасности кошельков — это множество маленьких тормозов: понятные запросы, надёжная аутентификация, умные предупреждения, безопасное восстановление и пользователи, которые знают, когда остановиться.
Хотите самостоятельно хранить средства без стресса из-за seed-фразы? Попробуйте walllet.com и начните с небольшой тестовой суммы. Создайте кошелёк с passkey и удобным биометрическим доступом, а затем обращайте внимание, как объясняется каждая операция перед подписью. Лучший кошелёк — тот, что помогает понять, что сейчас произойдёт.
Читайте также
Криптовалюты и Web3: кошельки, сети и безопасность простыми словами
Симуляция транзакций: как увидеть, что делает операция, до подписи
Лучшие практики криптобезопасности в 2026 году: как защитить кошелёк от взломов и мошенников
