Большинство атак wallet drainer не крадут вашу seed-фразу. Они обманом заставляют вас подписать собственный билет на выход.
Wallet drainer — это вредоносная мошенническая схема в Web3, которая заставляет вас одобрить транзакцию, разрешение или подпись, позволяющие злоумышленнику переместить ваши токены или NFT. Обычно ему не нужна ваша seed-фраза. Ему нужны ваше доверие, ваша спешка или ваша растерянность на один опасный клик. Из этой статьи вы узнаете, что такое wallet drainer, как такие схемы используют одобрения и подписи, что делать после атаки и как более понятный интерфейс кошелька может снизить риск.
Коротко
Wallet drainer — это обычно мошенничество с разрешениями, а не взлом блокчейна. Злоумышленник выигрывает, когда вы сами разрешаете что-то вредное.
Типичные приманки: фальшивые страницы минта, фальшивые аирдропы, клоны dApp, фальшивая поддержка и язык срочности с обратным отсчётом.
Самые опасные запросы часто связаны с одобрениями токенов, одобрениями операторов NFT, подписями типа permit или потоками Permit2, которые легко понять неправильно, если интерфейс кошелька нечёткий.
Если вы думаете, что подписали что-то плохое, важна скорость: прекратите взаимодействие, проверьте и отзовите недавние одобрения и переведите оставшиеся активы, если риск всё ещё кажется активным.
Дизайн walllet.com без seed-фразы убирает постоянный риск её раскрытия, а продукт делает упор на более понятные запросы транзакций, но никакое приложение не сделает безопасным вредоносное одобрение после того, как вы его подтвердили.
Что такое wallet drainer?
Wallet drainer — это вредоносный сайт, скрипт или контракт, созданный, чтобы опустошить кошелёк после того, как жертва одобрит что-то безобидное на вид. Ключевую деталь легко упустить: злоумышленник часто не взламывает кошелёк, не ломает блокчейн и не крадёт seed-фразу заранее. Он добивается, чтобы пользователь сам разрешил действие или подпись, которые и наносят ущерб.
Поэтому «мой кошелёк взломали» — часто неполный диагноз. Иногда кошелёк вообще не был взломан в классическом смысле. Иногда пользователь подключился к фальшивому сайту минта, подписал вредоносное сообщение Permit или Permit2, выдал безлимитное разрешение на трату токенов или дал setApprovalForAll для коллекции NFT, не поняв, что на самом деле означал запрос.
Если нужна самая простая модель, используйте эту:
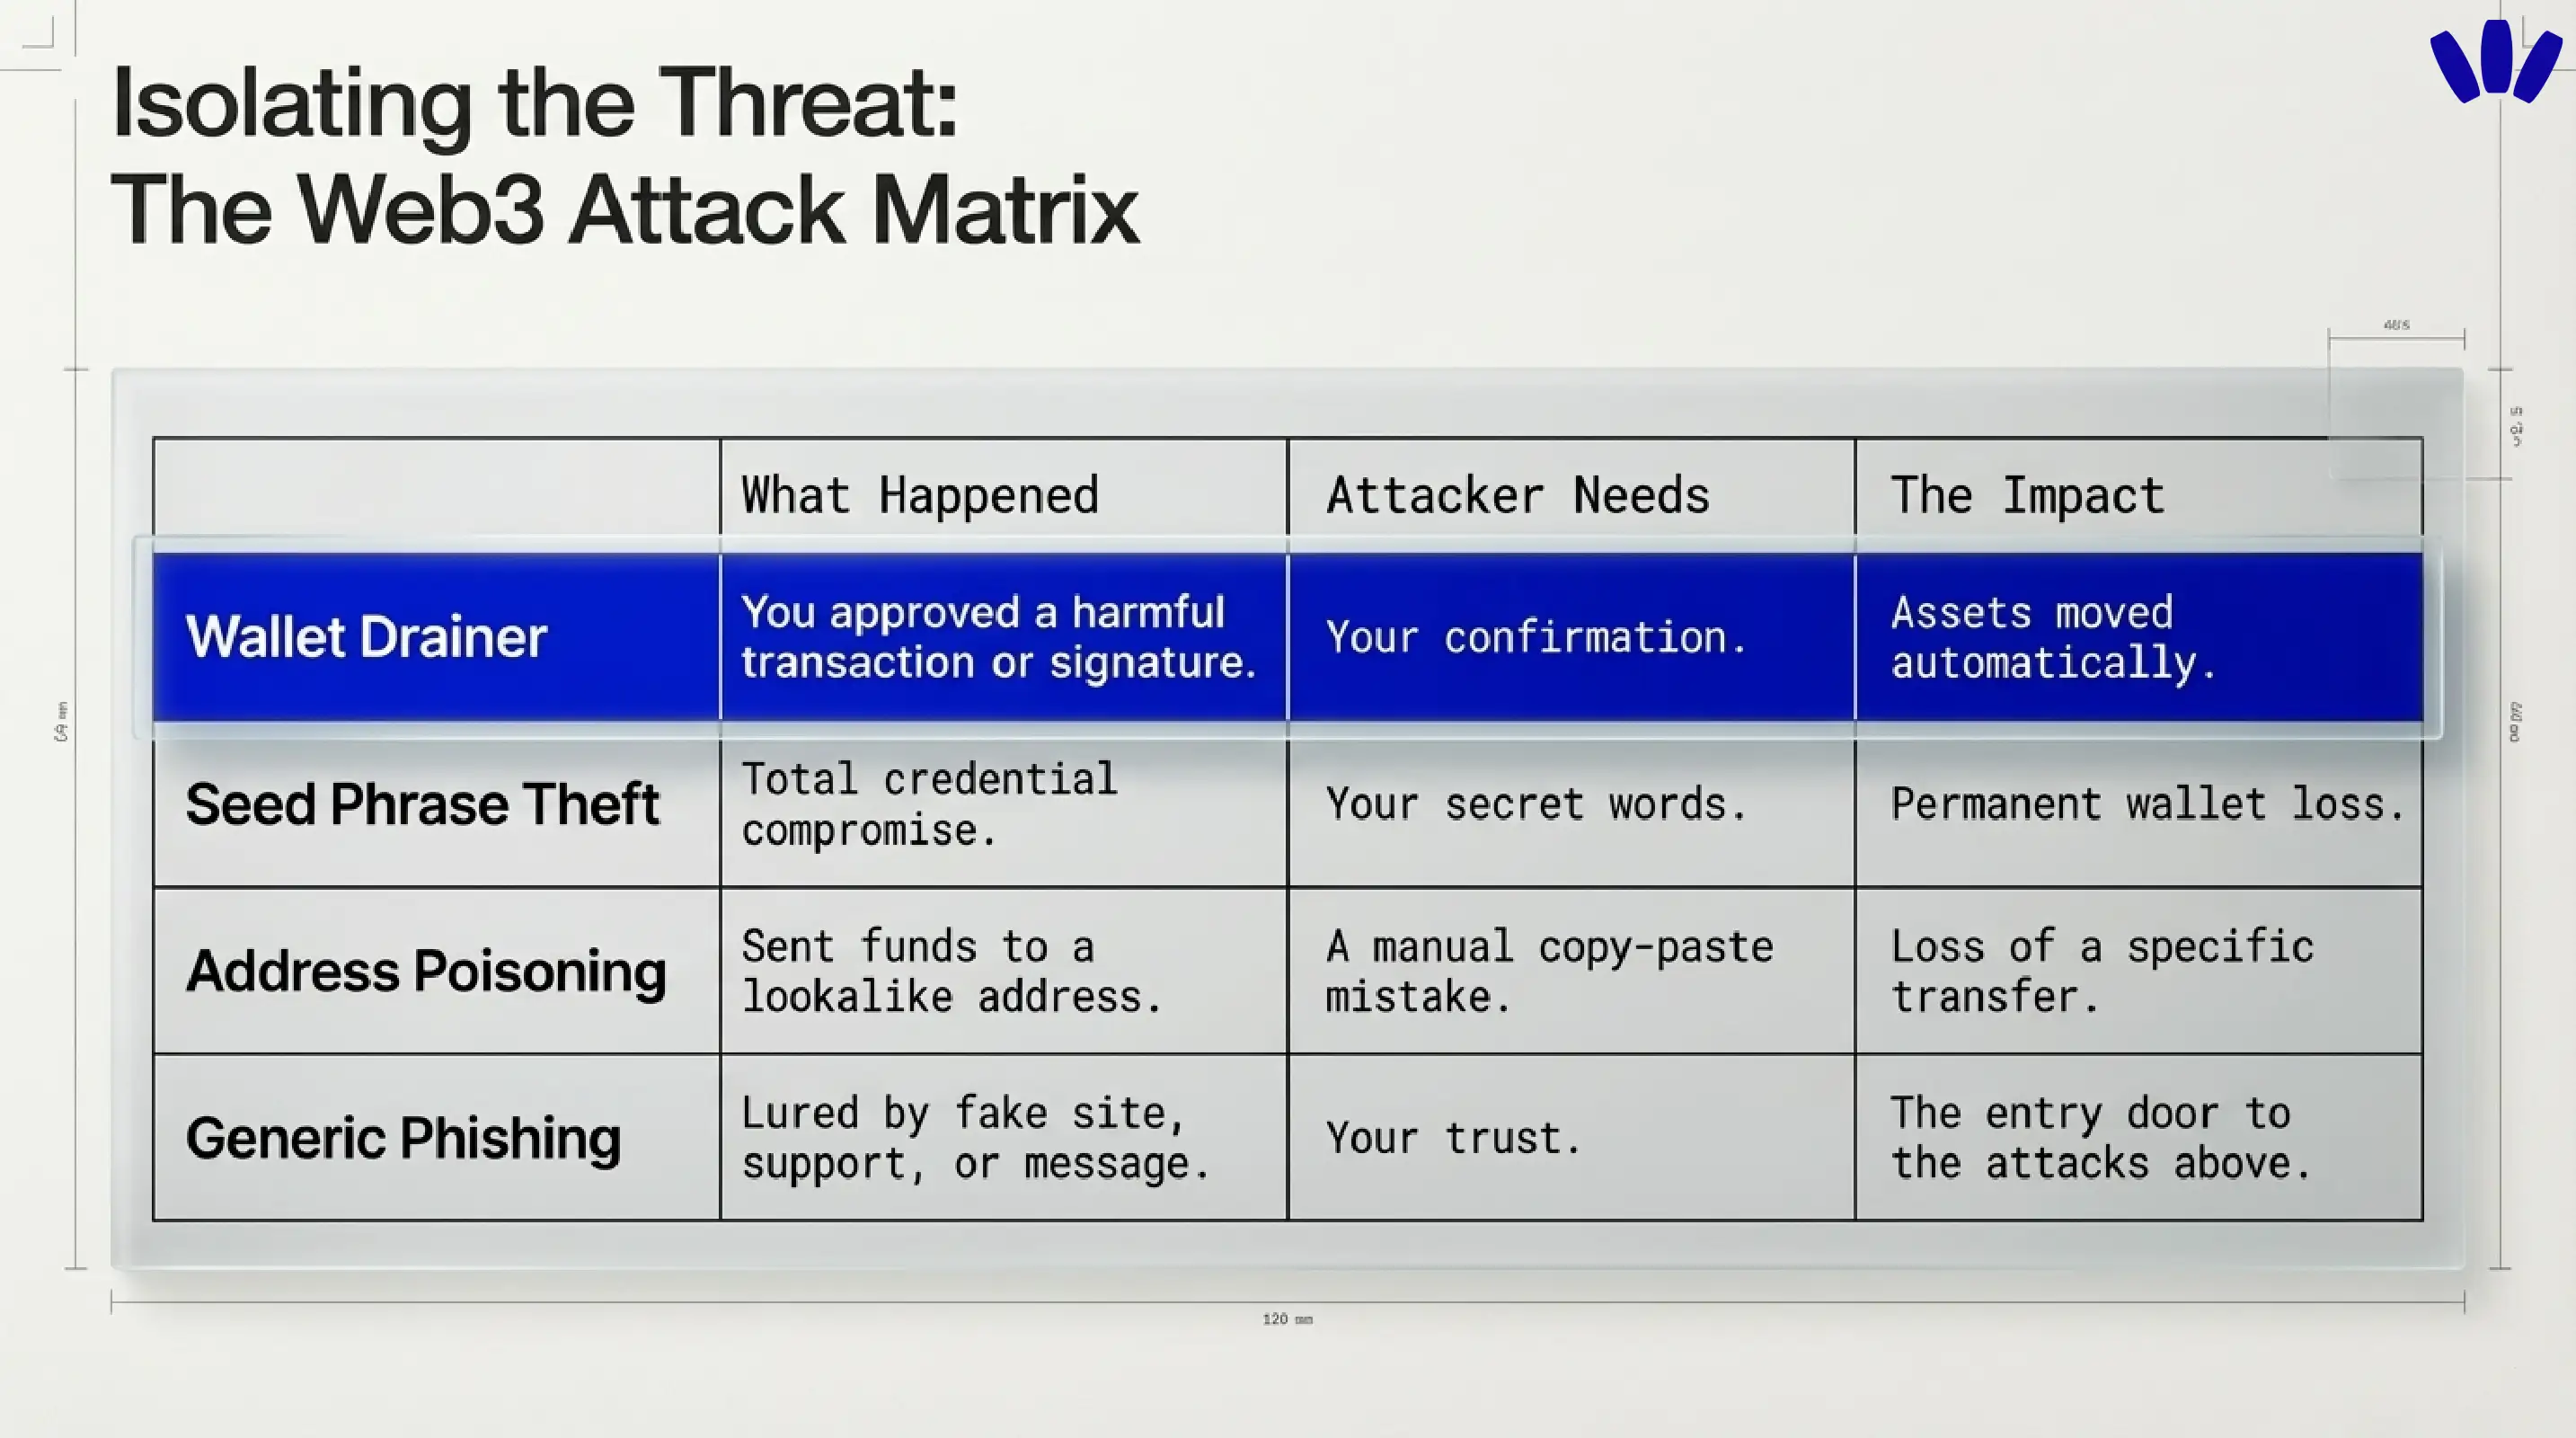
Ситуация | Что произошло на самом деле | Что нужно было злоумышленнику | Почему это важно |
Атака wallet drainer | Вы одобрили вредную транзакцию, разрешение или подпись | Ваше подтверждение | Активы могут быть перемещены быстро и часто автоматически |
Кража seed-фразы или приватного ключа | Злоумышленник получил полный доступ к учётным данным | Ваш секрет | Весь кошелёк может быть скомпрометирован навсегда |
Отравление адреса | Вы отправили средства на похожий адрес | Ваша ошибка при копировании | Кошелёк не «опустошили», но потеря ощущается так же |
Обычный фишинг | Вас заманили фальшивым сообщением, сайтом или «поддержкой» | Ваше доверие | Фишинг часто становится входной дверью для атаки drainer'а |
Это различие важно, потому что решение зависит от типа сбоя. Инцидент с drainer'ом чаще всего связан с одобрениями и разрешениями. Кража seed-фразы — это полная компрометация учётных данных. Отравление адреса — это отправка не туда. Они пересекаются, но это не одно и то же.
Почему wallet drainer'ы так эффективны
Drainer'ы работают, потому что у криптовалют есть жёсткое правило: блокчейн считает правдоподобные разрешения действительными. Если вы одобрили не то, сеть не остановится, чтобы спросить, торопились ли вы, запутались или вас обманули. Условия использования walllet говорят об этом прямо. Одобряя транзакцию в блокчейне, вы даёте необратимую команду, а вредоносные dApp или смарт-контракты могут привести к серьёзным потерям.
Психологическая сторона так же важна, как техническая. Рекомендации CISA по безопасности предупреждают, что срочность, эмоциональное давление, подозрительные ссылки и правдоподобная подмена личности — классические элементы фишинга. Страницы drainer'ов используют именно этот рецепт, только в костюме Web3. Страница сообщает, что аирдроп скоро закончится, минт почти распродан, кошелёк нужно «верифицировать» или поддержке нужно, чтобы вы «подтвердили владение». Технический трюк проникает через очень человеческий момент.
Как wallet drainer'ы обычно обманывают пользователей
Самый частый путь drainer'а совсем не эффектный. Это фальшивый сайт, который выглядит настоящим секунд тридцать.
Фальшивые сайты минта и фальшивые аирдропы
Фальшивая страница минта, фальшивое получение токенов или клон знакомого dApp — по-прежнему один из самых простых способов получить подпись пользователя. Kaspersky описывает drainer'ы как вредоносные dApp или фишинговые страницы, которые имитируют настоящие криптосервисы, а затем запрашивают одобрения или подписи, позволяющие потом вывести средства.
Фальшивая поддержка и фальшивая верификация
Ещё один популярный приём — фальшивая поддержка. Сообщение утверждает, что кошелёк в опасности, и просит переподключиться, пройти проверку, синхронизироваться или подписать сообщение, чтобы подтвердить владение. walllet.com указывает, что для базовых функций не требуются ваше имя, имя пользователя, email или номер телефона, и что walllet не собирает seed-фразы, приватные ключи и данные passkey. Значит, неожиданные «проверки» должны сразу вызывать подозрение.
Срочность, обратный отсчёт и слишком сладкие награды
Drainer'ы любят, когда вы думаете в спешке. Фальшивый таймер, «последний шанс» на минт, предупреждение от поддержки, награда, которую можно забрать только сейчас. Рекомендации CISA по фишингу отдельно называют срочный тон и эмоциональную манипуляцию главным тревожным знаком. В Web3 эта срочность часто стоит прямо рядом с кнопкой Connect Wallet.
Почему drainer'ы часто опираются на одобрения или подписи
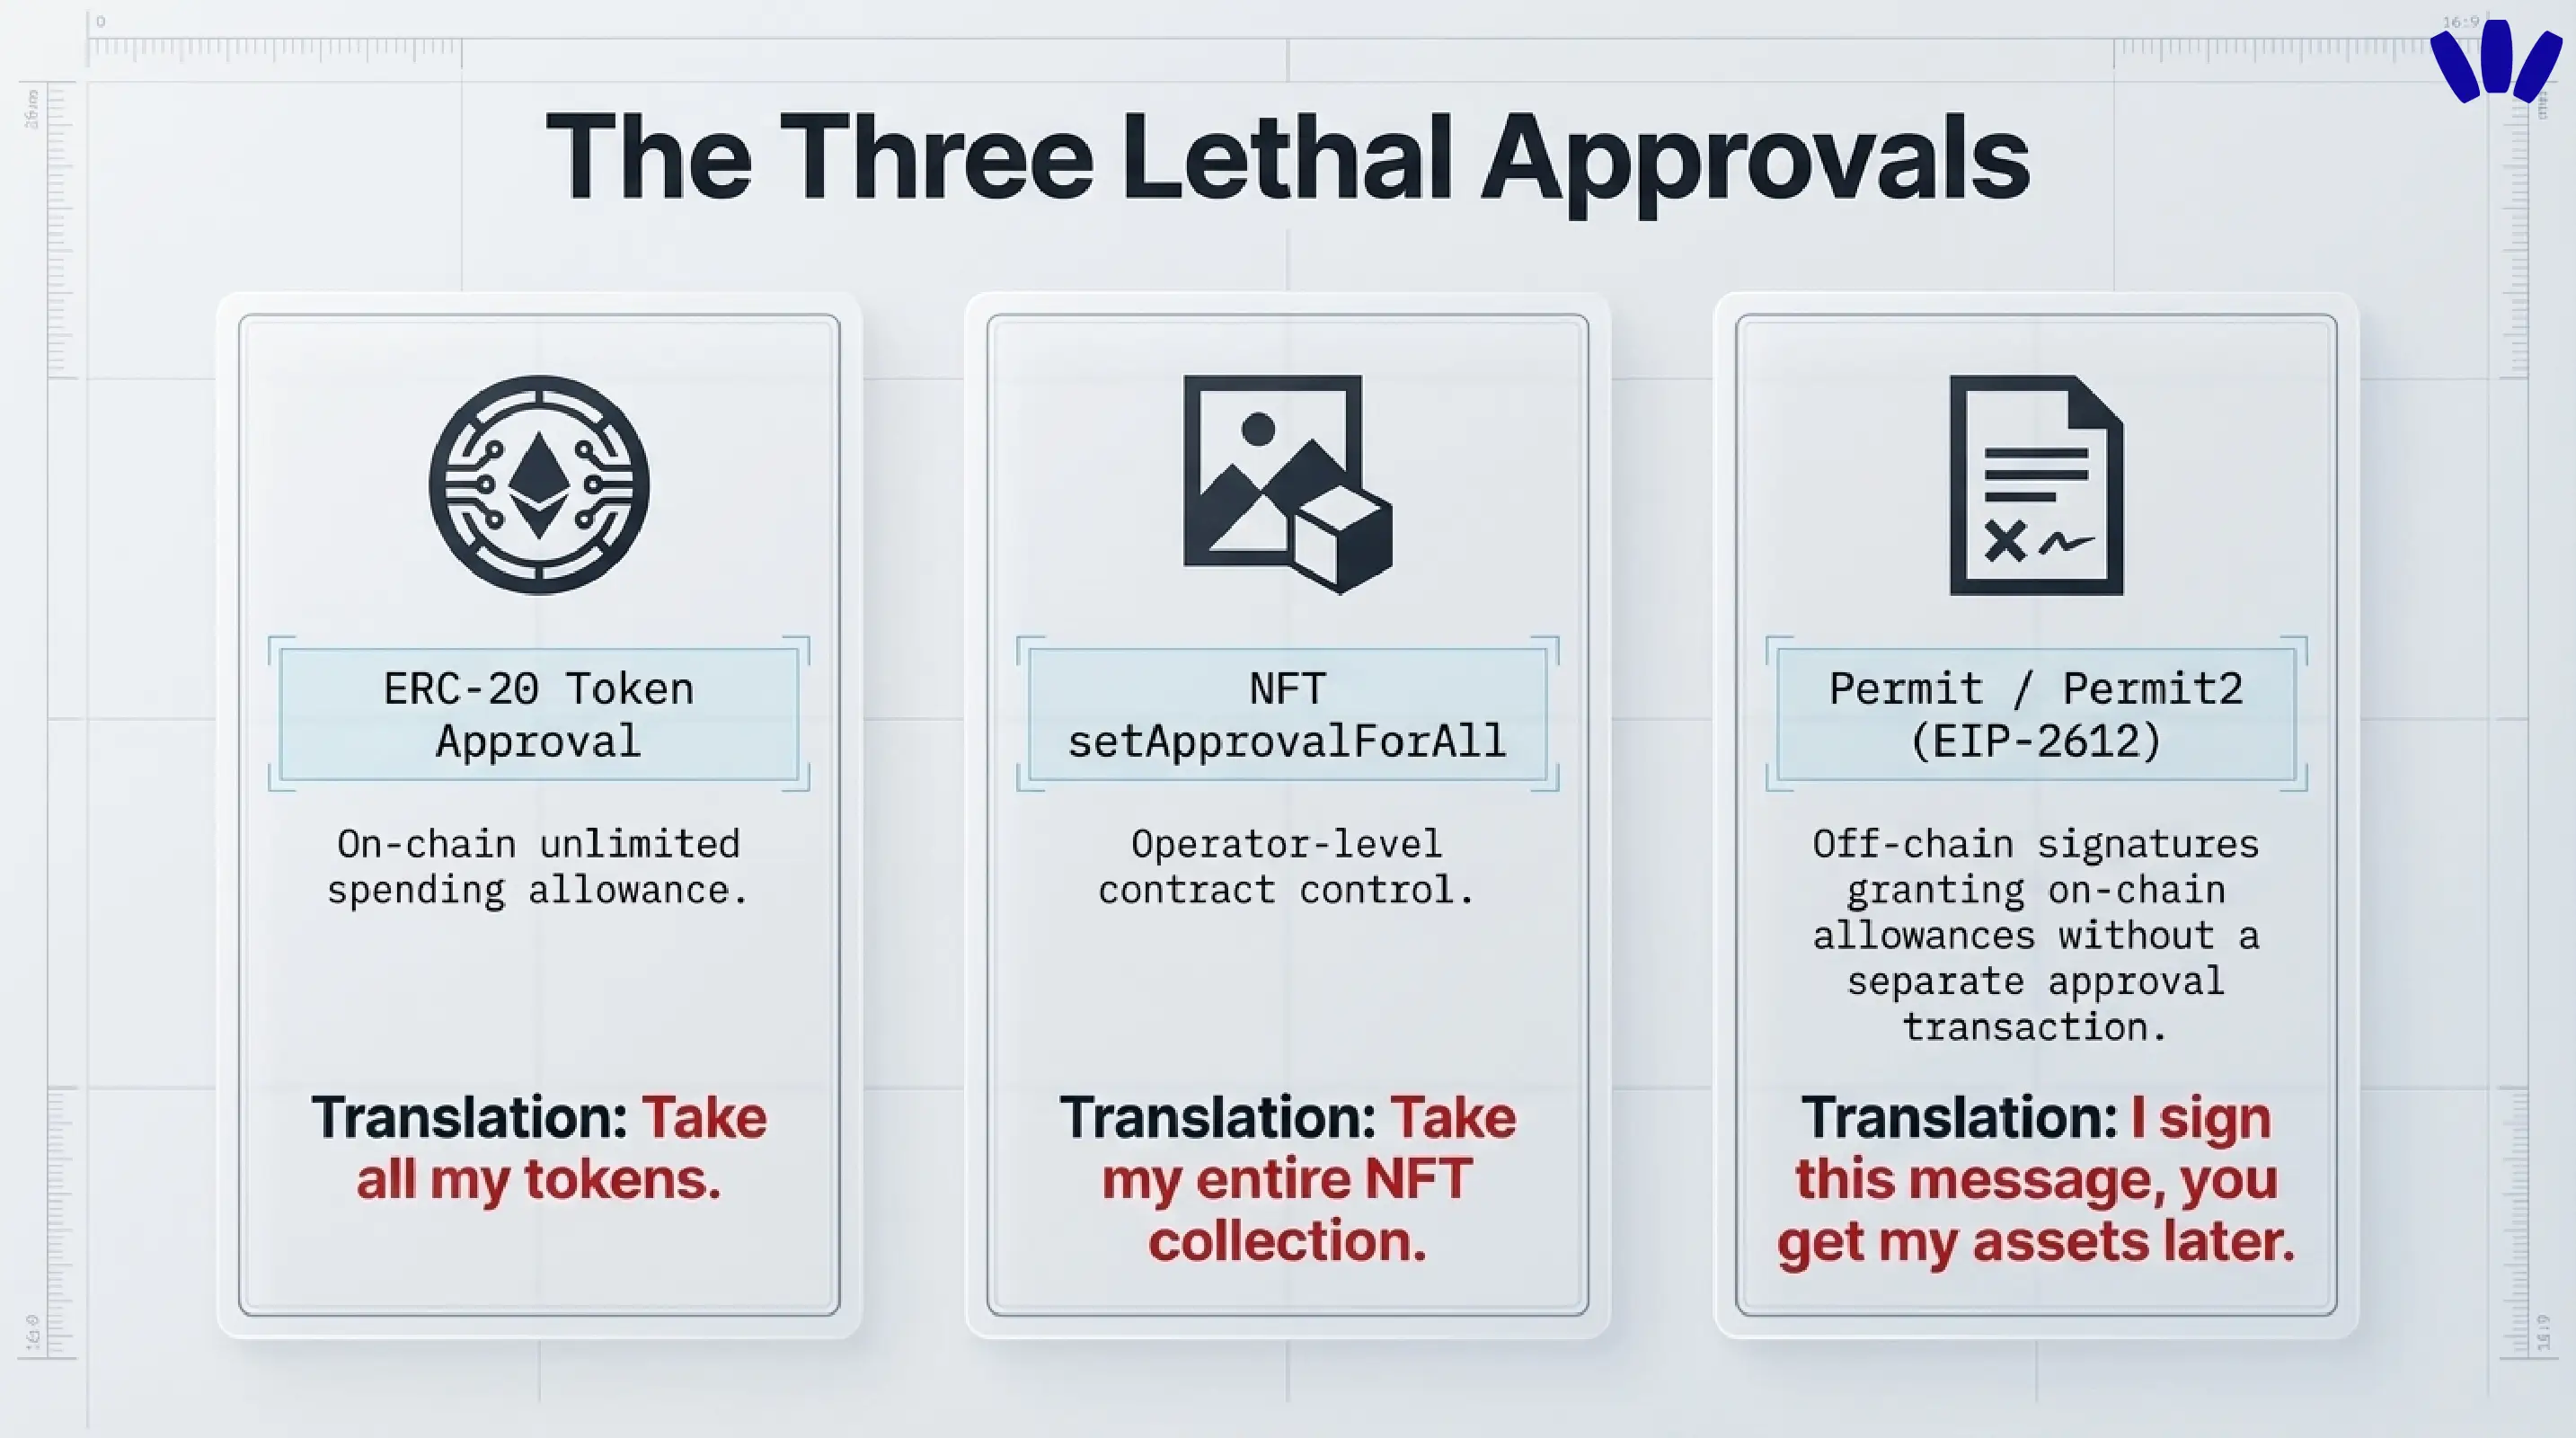
Это та часть, которая действительно нужна пользователям. Wallet drainer часто работает, получив одно из трёх:
Одобрение токена, которое позволяет контракту тратить токены ERC-20 от вашего имени
Одобрение NFT, часто
setApprovalForAll, которое даёт контракту контроль над коллекцией на уровне оператораПодписанное сообщение, которое позже можно превратить в одобрение или перевод через механизмы типа permit
Безлимитные одобрения и вредоносные подписи
Обычное одобрение происходит в блокчейне. Вы одобряете получателя права на трату (spender). Позже он может забирать токены в пределах выданного лимита. Вредоносная версия такого процесса очевидна задним числом и невидима в плохом интерфейсе: страница пишет «получить награду», а одобрение на деле передаёт право тратить средства. Поэтому забытые одобрения опасны, а подозрительные важно быстро отзывать.
Вредоносная подпись коварнее, потому что пользователи часто думают: «это просто сообщение, а не транзакция». Иногда так и есть. Иногда — совсем нет. EIP-2612 ввёл permit, позволяющий создавать разрешения на трату токенов через подписанные структурированные данные вместо отдельной транзакции одобрения. Система Permit2 от Uniswap распространяет эту идею на больше токенов и сценариев. При честном использовании это отлично для удобства, при нечестном — ловушка в подарочной упаковке.
Может ли подпись сообщения опустошить ваш кошелёк?
Да, иногда.
Обычная подпись для входа — это не перевод токенов. Но некоторые подписи — вовсе не «просто вход». Подписи типа permit могут давать право на трату, а Permit2 можно использовать для выдачи ограниченных по времени или общих одобрений без старой двухшаговой схемы. Revoke.cash прямо предупреждает, что Permit и Permit2 повышают риск фишинга, когда пользователи не понимают, что подписывают.
Поэтому настоящий вопрос безопасности не «Это транзакция или сообщение?». Настоящий вопрос: «Какую власть я отдаю, если подтвержу этот запрос?»
Как обычно выглядит атака wallet drainer шаг за шагом
Сначала злоумышленник подсовывает вам приманку. Это может быть фальшивый минт, фальшивое сообщение поддержки, фальшивый розыгрыш или клон настоящего сайта. Затем вы подключаете кошелёк. Затем сайт запрашивает подпись или одобрение, которые не соответствуют его истории. После подтверждения скрипт drainer'а или вредоносный контракт использует полученное разрешение, чтобы вывести активы, часто так быстро, что вы замечаете это, только когда кошелёк выглядит пустее, чем минуту назад.
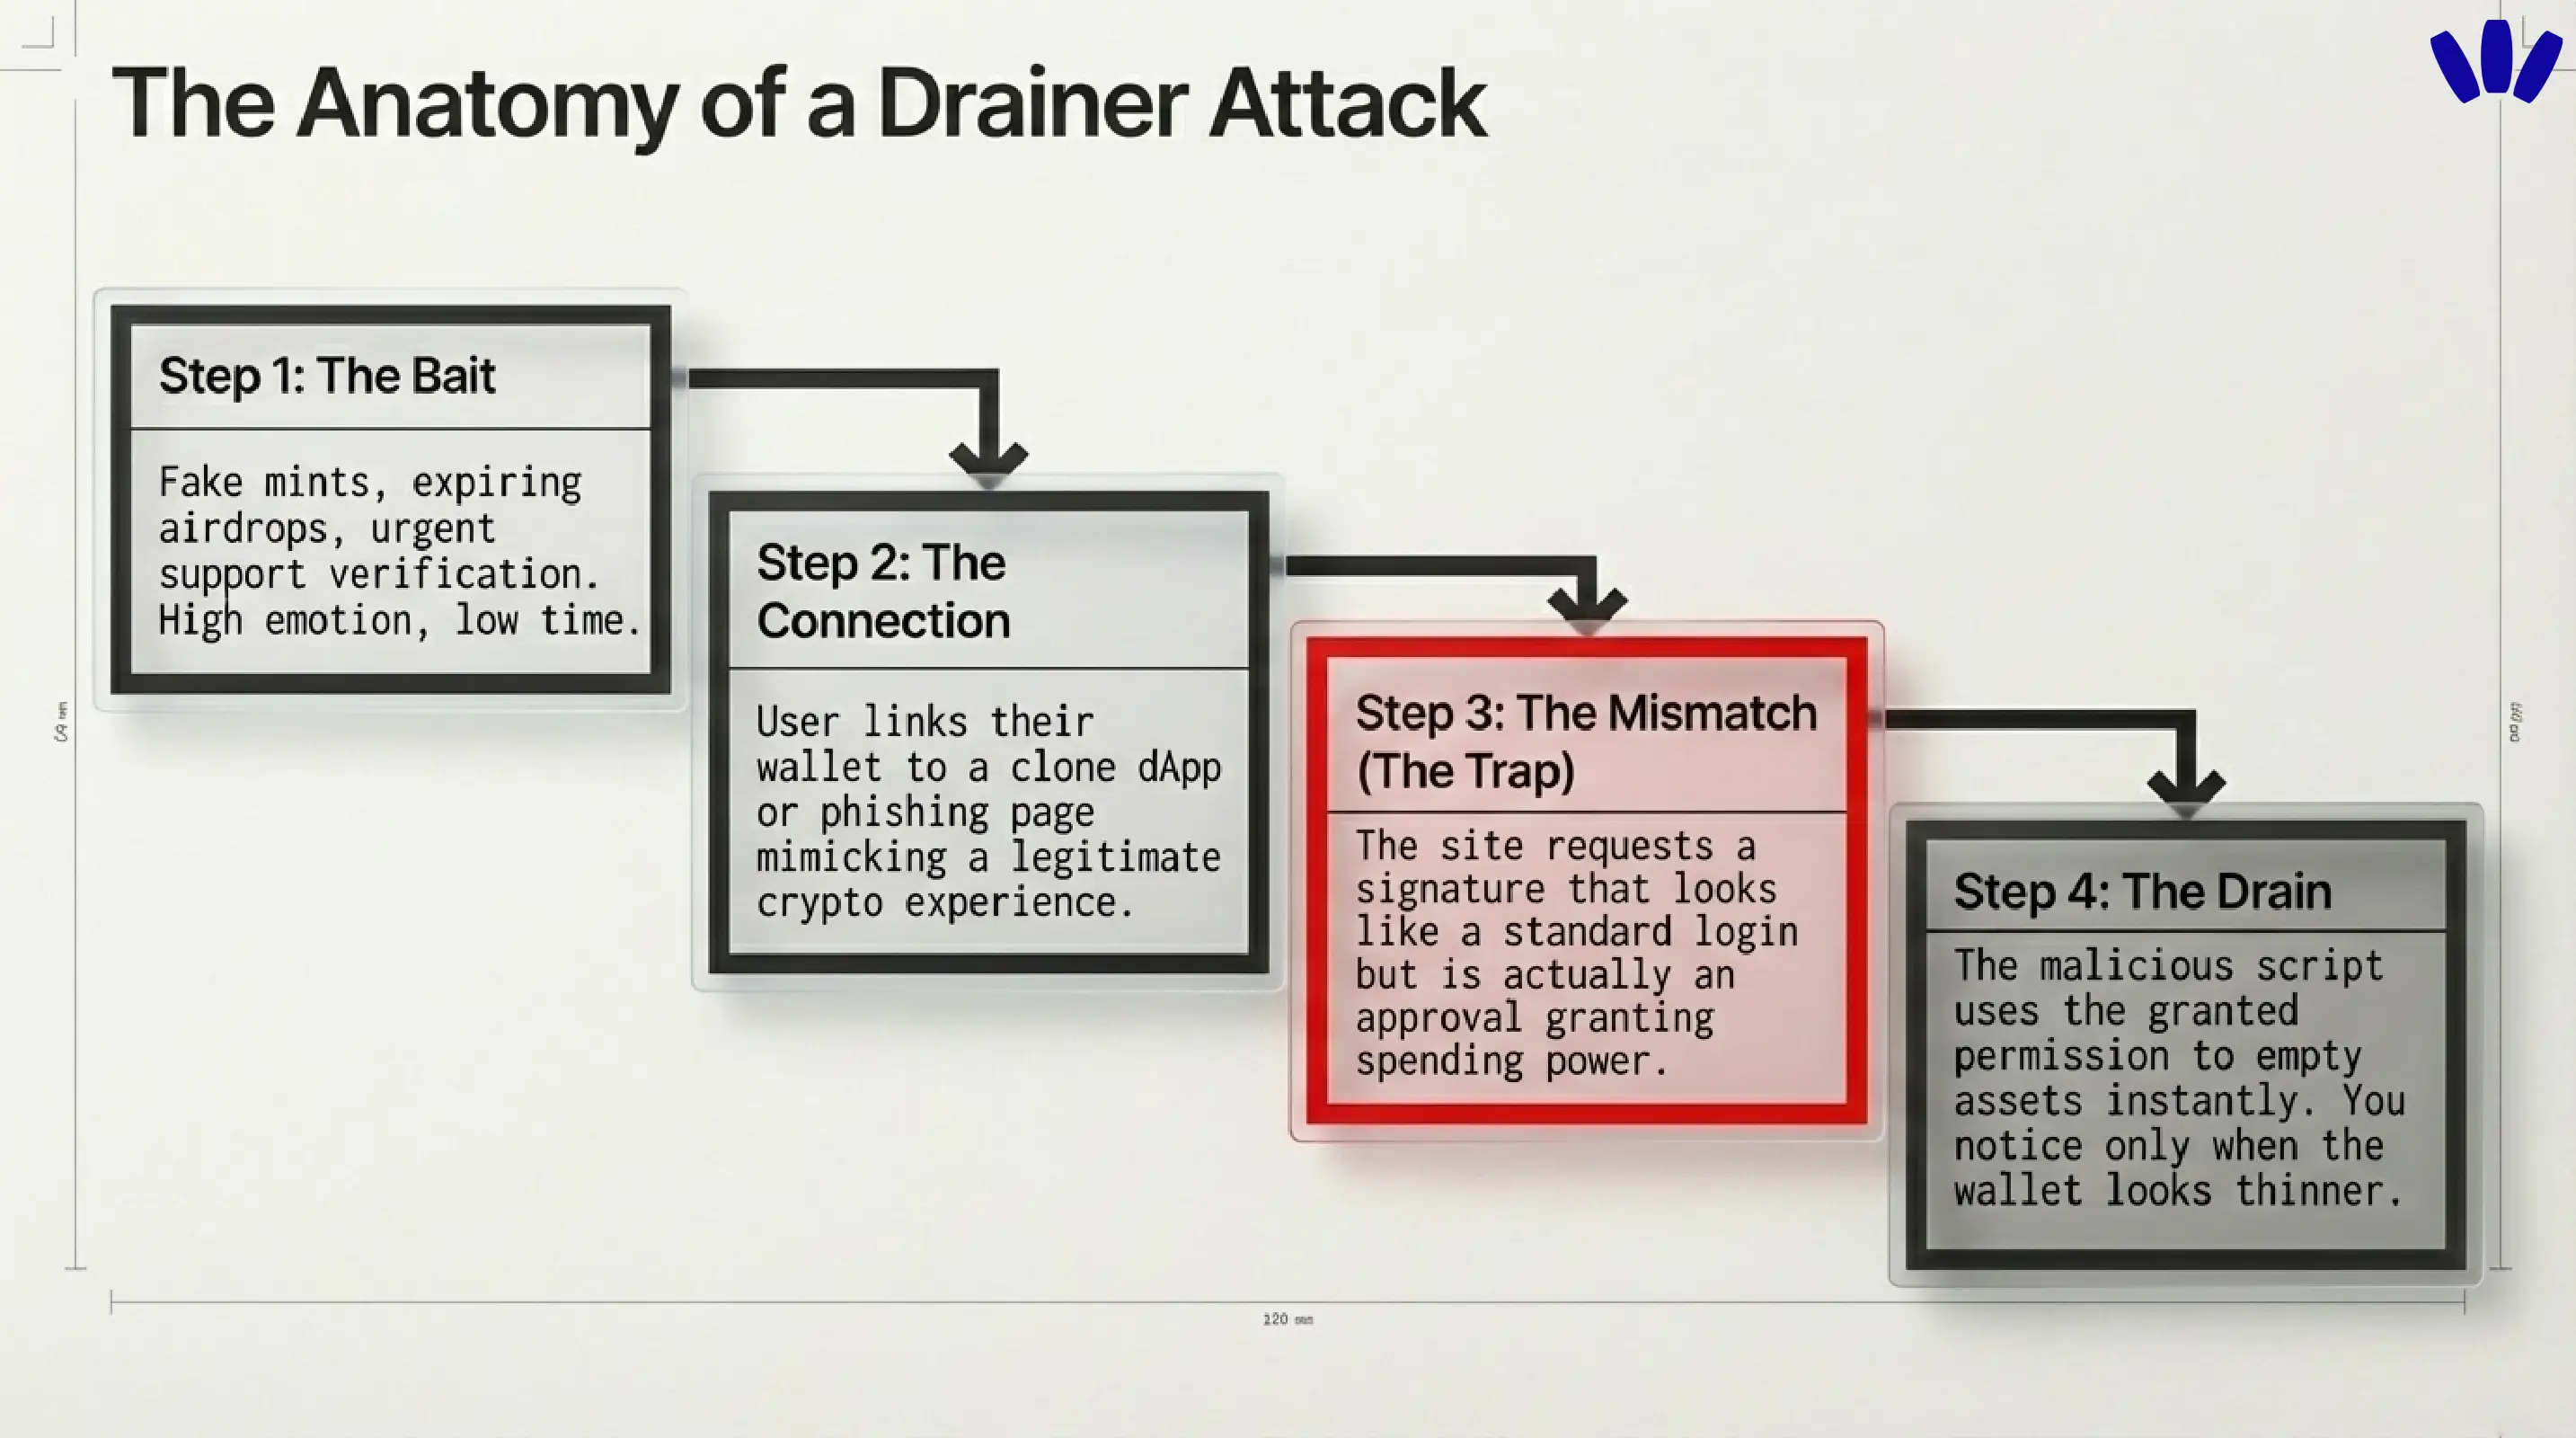
Страшна не только сама кража. Страшен разрыв между тем, что пользователь думает, что одобрил, и тем, что он одобрил на самом деле. Именно здесь интерфейс кошелька перестаёт быть украшением и становится безопасностью.
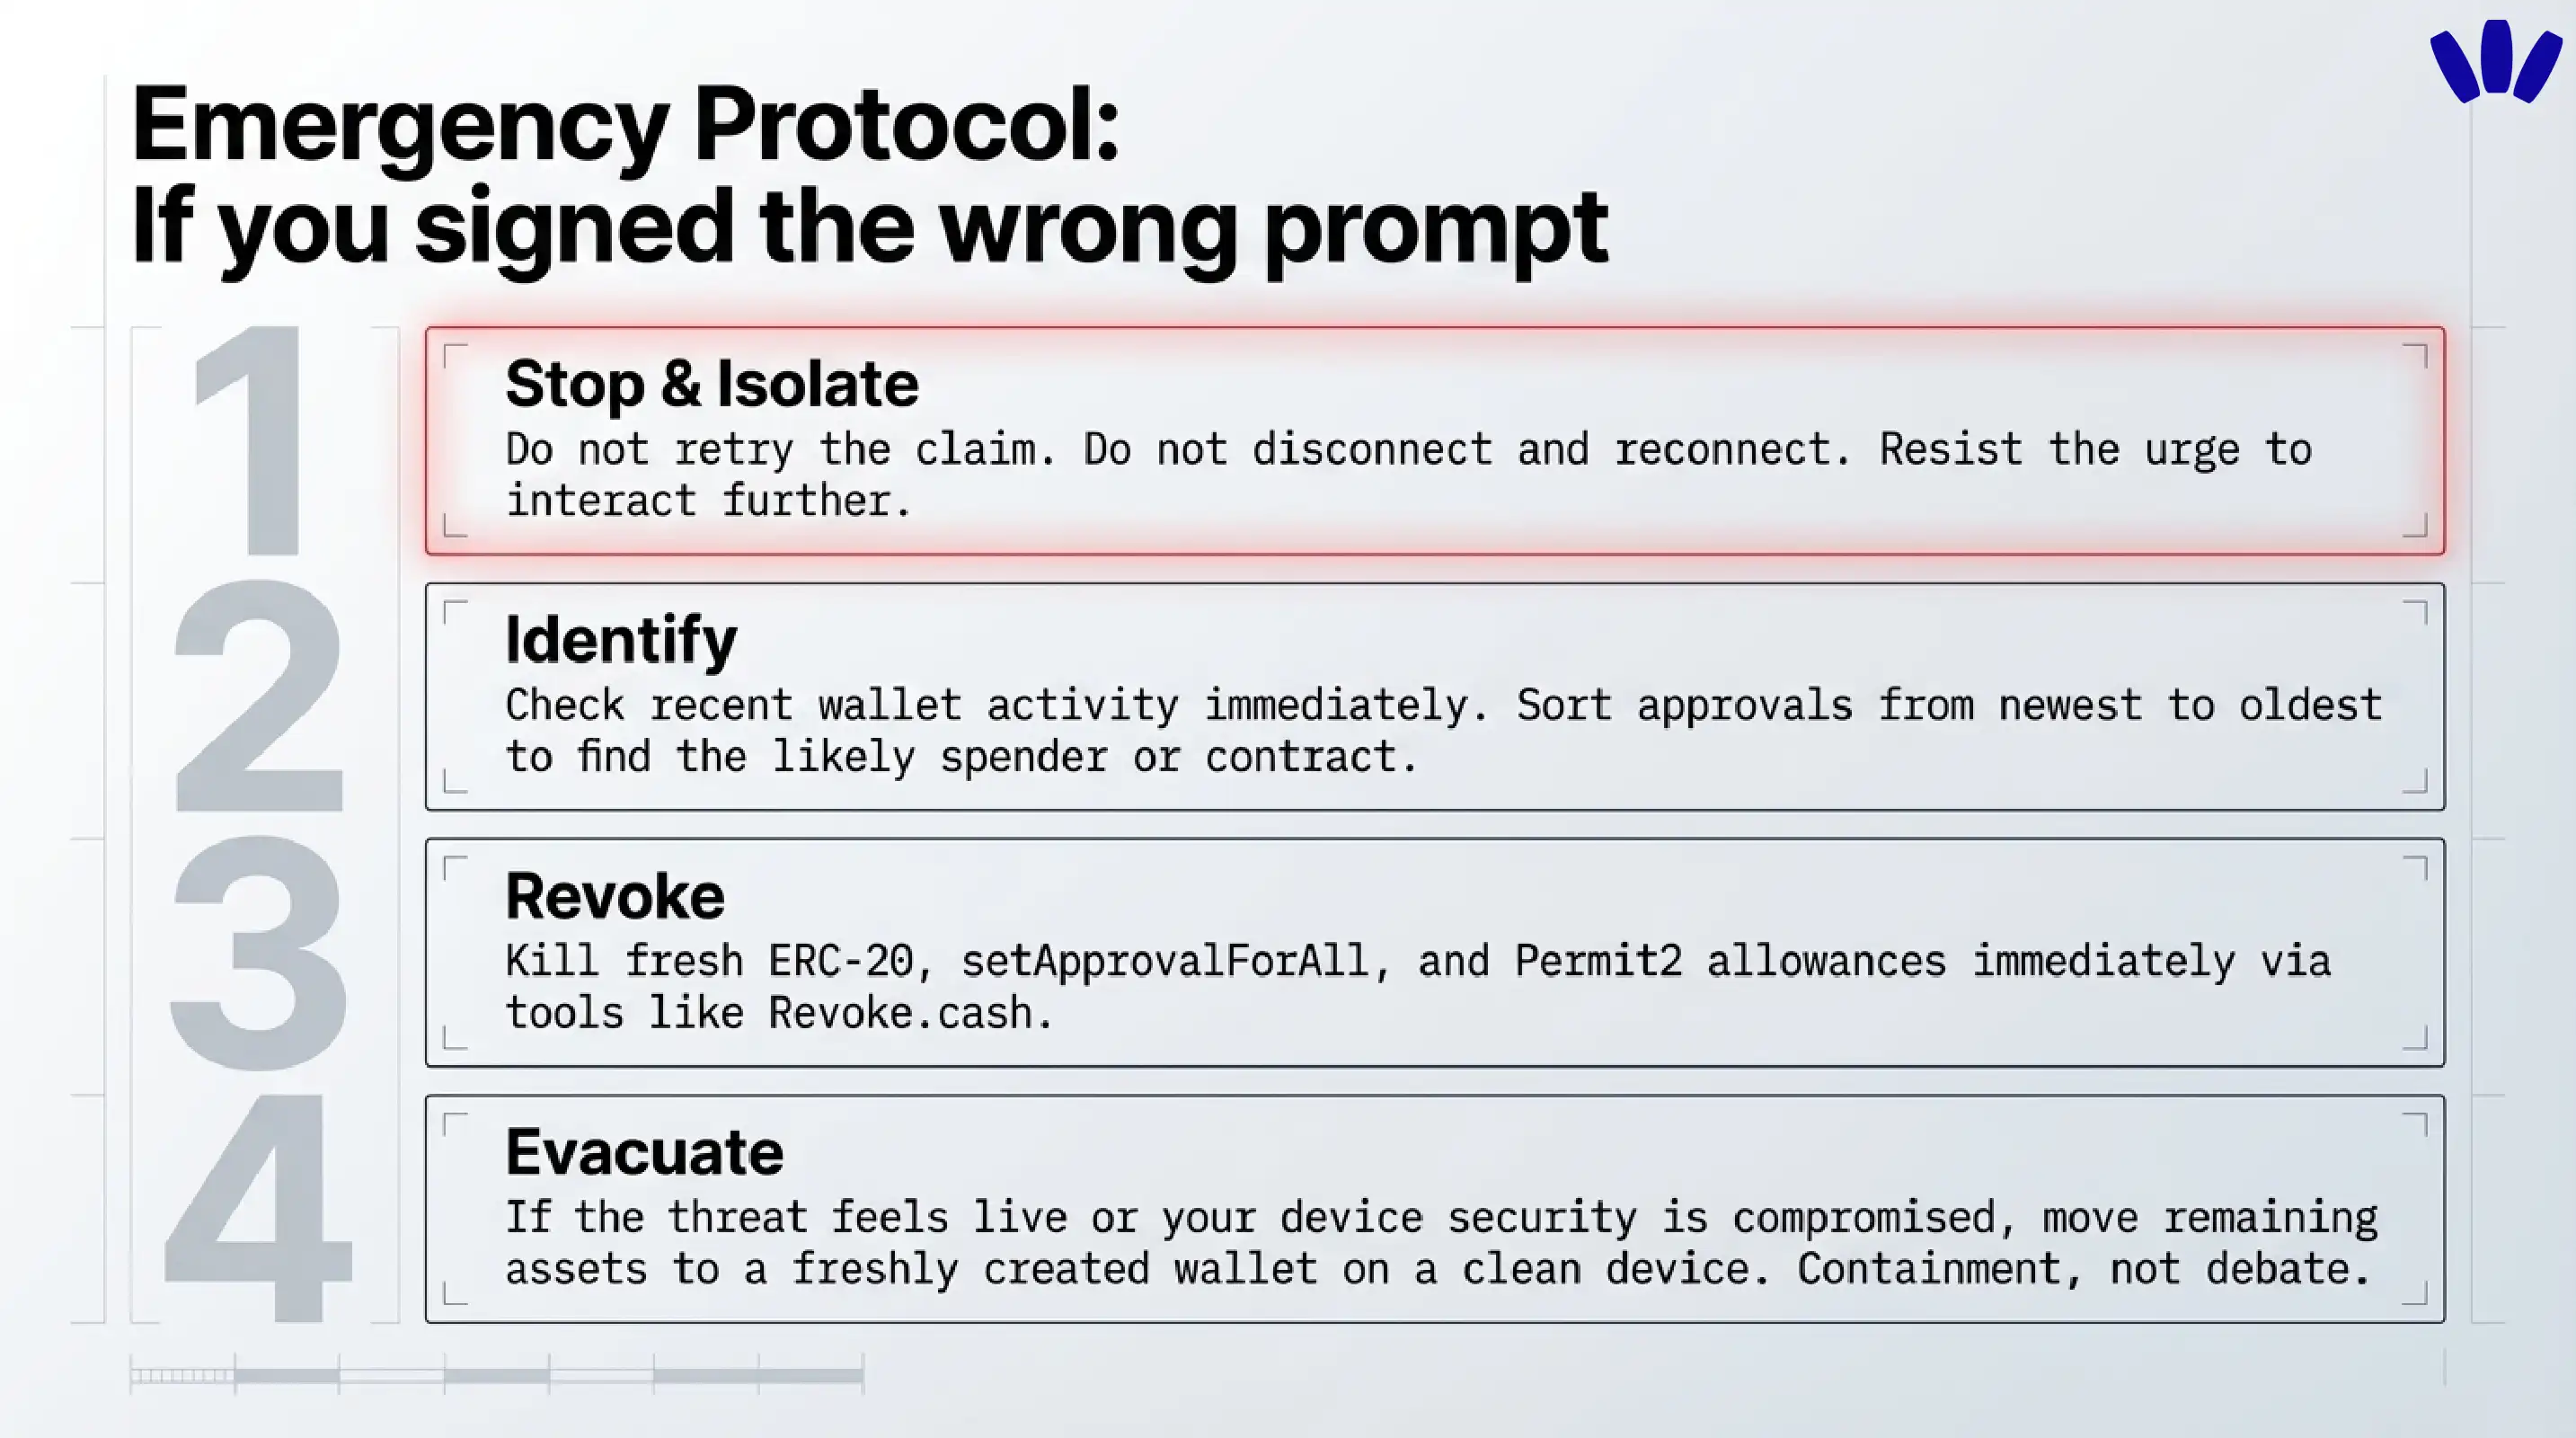
Что делать, если вы думаете, что ваш кошелёк опустошили
Этот раздел стоит прочитать медленно, а применить быстро.
1) Прекратите взаимодействие с подозрительным сайтом
Не пытайтесь снова получить награду. Не нажимайте «отключить и подключить снова». Ничего не скачивайте с сайта. Если сообщение или сайт выглядят подозрительно, не поддавайтесь желанию кликнуть и проверьте всё через известные официальные каналы.
2) Выясните, что вы на самом деле подписали
Посмотрите последние операции в кошельке и определите вероятного spender'а, контракт или разрешение. В инцидентах с drainer'ами начинать обычно лучше с самых новых одобрений. Если вы подозреваете вредоносное одобрение, рекомендуется отсортировать одобрения от новых к старым.
3) Сначала отзовите рискованные одобрения
Начните с разрешений, которые скорее всего оставляют дверь открытой: свежие одобрения ERC-20, разрешения NFT setApprovalForAll и любые разрешения или одобрения Permit2, связанные с подозрительным сайтом. Если вы использовали Permit2, помните, что может существовать и широкое одобрение Permit2, и отдельное одобрение для конечного spender'а.
4) Переведите оставшиеся активы, если угроза ещё активна
Если вы подозреваете, что у кошелька всё ещё есть опасные разрешения, или учётные данные либо устройство тоже могут быть скомпрометированы, переведите оставшиеся активы в новый кошелёк, который вы контролируете, созданный через проверенный процесс на чистом устройстве. Руководство walllet по защите от фишинга говорит, что при раскрытии секретных данных для восстановления нужно сдерживать ущерб, а не спорить. Та же логика работает, когда вы считаете, что у активного drainer'а ещё есть пространство для действий.
5) Сохраните доказательства, пока след не остыл
Сохраните подозрительный домен, адрес кошелька, хеш транзакции, скриншоты и все сообщения фальшивой поддержки. Если в процессе участвовала биржа или централизованный сервис, сообщите им как можно быстрее. Чем больше следов вы сохраните, тем выше шансы на полезное заявление и анализ позже.
6) Остерегайтесь второго мошенничества
После кражи жертвы часто снова становятся целью «спасателей», обещающих вернуть средства. walllet предупреждает об этой схеме, и это один из самых неприятных поворотов в крипте. Drainer забирает ваши активы, а затем фальшивый спасатель пытается забрать то, что осталось от вашей надежды.
Стоит ли продолжать пользоваться тем же кошельком после атаки drainer'а?
Иногда да, часто нет.
Если проблема была в узком одобрении и вы быстро его отозвали, возможно, отказываться от кошелька навсегда не нужно. Но если вы не уверены, что именно подписали, если было несколько одобрений, если устройство может быть скомпрометировано или были раскрыты какие-либо секретные данные, переход на чистый кошелёк обычно безопаснее. Дело не в драме. Дело в снижении неопределённости.
Почему здесь важен подход walllet.com с упором на понятность
Именно здесь walllet.com естественно вписывается в тему.
walllet не пытается решить проблему drainer'ов, делая вид, что пользователи никогда не ошибаются. Он старается убрать самые опасные ошибки из повседневной работы с криптовалютой. Продукт и справочные материалы делают упор на self-custody без seed-фразы, passkey, биометрию, аппаратную защиту ключей и понятность транзакций. Это важно, потому что многие потери начинаются на уровне человеческого интерфейса, а не блокчейна.
Сначала важно отсутствие seed-фразы. walllet указывает, что приватные ключи создаются и защищаются через защищённое оборудование устройства и системы passkey, а основное приложение не собирает вашу seed-фразу, приватный ключ или данные passkey. Это снижает целый класс старых способов взлома, построенных на раскрытии секретной фразы, скриншотах, фальшивых формах восстановления и «поддержке», которая просит учётные данные.
Затем важна понятность. walllet прямо называет понятные запросы транзакций и предупреждения о подозрительных контрактах частью безопасности, а не просто приятным дизайном. Это правильный подход. Wallet drainer процветает, когда пользователь не видит разницы между «подключить», «подписать», «одобрить» и «отдать этому контракту ключи от кладовой». Чем понятнее приложение объясняет цель, spender'а, актив и стоимость до одобрения, тем меньше теней остаётся мошеннику.
walllet — некастодиальный сервис. Он не может отменить завершённые транзакции в блокчейне, не может восстановить ваши ключи за вас и не может гарантировать безопасность каждого запроса стороннего dApp. Лучший интерфейс повышает шансы. Он не отменяет реальность.
Именно это сочетание делает walllet уместным в этой теме без навязывания бренда. Self-custody без seed-фразы снижает риск, связанный с seed-фразой. Passkey и биометрия снижают повседневное раскрытие учётных данных. Более понятные запросы снижают риск слепой подписи. И при этом продукт уважает взрослую правду self-custody: контроль у вас, и это большая сила — ровно до того момента, когда вы подтвердите не то.
Практическое правило, которое стоит запомнить
Wallet drainer'у достаточно казаться нормальным на один клик дольше, чем нужно. Если страница не может ясно объяснить, что вы одобряете, кто получает разрешение, какой актив затронут и зачем это действие нужно, это не просто лежачий полицейский. Это тревожный сигнал.
Создайте свой walllet без seed-фразы на walllet.com и получите self-custody, понятный с первого запроса: с passkey, биометрией и меньшим пространством для слепой подписи.
Читайте также
Криптовалюты и Web3: кошельки, сети и безопасность
Что такое смарт-контракты? Как они работают и как пользоваться ими безопасно?
Ликвидация в криптовалютах для начинающих: DeFi, фьючерсы, health factor и как её избежать
Как избежать криптофишинга: что walllet.com никогда не попросит вас сделать
