إذا كنت تتحقق فقط من الأحرف الأولى والأخيرة في عنوان العملات الرقمية، فأنت تتحقق بالضبط مما يريدك المحتالون أن تتحقق منه.
قد يكون احتيال العملات الرقمية عنوانًا منسوخًا، أو إرسالًا متسرعًا، أو سجل محفظة يبدو مألوفًا بما يكفي. لهذا يعد تسميم العناوين خطيرًا جدًا. المهاجم لا يحتاج إلى عبارة الاسترداد الخاصة بك. يحتاج فقط إلى لحظة نسخ ولصق خاطئة واحدة.
هذا مهم حتى لو كنت تستخدم إعداد محفظة أكثر أمانًا. يمكن لـمحفظة بلا عبارة استرداد أن تزيل ضغط إدارة عبارة الاسترداد. ويمكن لـمحفظة مفتاح المرور أن تجعل الوصول أسهل والتصيد أصعب. ومع ذلك، يبقى عنوان الوجهة النهائي مهمًا في كل مرة ترسل فيها عملات رقمية.
تسميم العناوين احتيال يضع فيه المهاجمون عناوين محافظ مشابهة داخل سجل معاملاتك. يفعلون ذلك عادةً بتحويلات صغيرة جدًا أو بقيمة صفرية أو بنشاط رموز مزيفة. الهدف بسيط: جعل العنوان المزيف يبدو مألوفًا، كي تنسخه لاحقًا وترسل أموالًا حقيقية إلى المهاجم.
لهذا تهم عادات استخدام المحفظة. إذا أردت إعداد الأمان الأشمل، فابدأ بهذا الدليل العملي عن كيف تحمي محفظتك. تسميم العناوين جزء من المشكلة نفسها: كثيرًا ما تسوء الأمور في العملات الرقمية في اللحظة التي يظن فيها المستخدم أنه يقوم بشيء روتيني.
تناولت Chainalysis تسميم العناوين كنمط احتيال حقيقي، بما في ذلك حالات استخدم فيها المهاجمون سجل معاملات مزيفًا لخداع المستخدمين وجعلهم يرسلون الأموال إلى العنوان الخطأ. الطريقة مملة. وهذه هي المشكلة. تبدو كسلوك محفظة عادي حتى يفوت الأوان.
يتضمن walllet الآن حماية من تسميم العناوين تساعد على اكتشاف النشاط المسمّم المشبوه وتمنعه من الظهور كنشاط عادي في المحفظة عندما يطابق أنماط التسميم.
ببساطة: إذا بدا أن نشاطًا ما أُنشئ لتسميم سجل محفظتك، فلا ينبغي لـ walllet أن يساعده على الظهور بمظهر موثوق.
باختصار
يحدث تسميم العناوين عندما يضع محتال عنوان محفظة مشابهًا في سجل معاملاتك.
الهدف جعل العنوان المزيف مألوفًا. لاحقًا، وأنت مستعجل، قد تنسخه وترسل أموالًا حقيقية إلى المكان الخطأ.
هذا عادةً ليس اختراقًا للمفتاح الخاص. قد تبقى محفظتك آمنة بينما يتم التلاعب بسجل معاملاتك.
العادة الأكثر أمانًا بسيطة: انسخ العناوين من المصدر الأصلي، لا من السجل الأخير. استخدم جهات الاتصال المحفوظة وصفحات الإيداع الموثّقة ورموز QR من مصادر موثوقة والتحويلات التجريبية للمبالغ الكبيرة.
يضيف walllet طبقة حماية أخرى باكتشاف النشاط المسمّم المشبوه ومنعه من الظهور كنشاط عادي في المحفظة عندما يطابق أنماط التسميم.
هذا مهم لأن هذا الاحتيال يعتمد على الألفة. إذا لم يُعامل النشاط المشبوه كسجل عادي، تقل فرصة العنوان المزيف في كسب الثقة.
ما هو احتيال تسميم العناوين؟
احتيال تسميم العناوين هو احتيال في العملات الرقمية «يسمّم» فيه المهاجم سجل محفظتك بعنوان مزيف يشبه عنوانًا تستخدمه أصلًا.
يراقب المحتال النشاط العام على البلوكتشين، ويجد عنوانًا تعاملت معه، ثم ينشئ عنوانًا يشبهه. عادةً تُصمم بداية العنوان المزيف ونهايته لتطابق العنوان الحقيقي.
ثم يرسل إلى محفظتك معاملة صغيرة جدًا، أو تحويلًا بقيمة صفرية، أو معاملة برمز مزيف. الهدف أن يظهر عنوانه في سجل نشاطك.
لاحقًا تفتح محفظتك، وترى شيئًا يبدو مألوفًا، فتنسخه وترسل.
هذا هو الفخ.
معظم عناوين العملات الرقمية طويلة. وكثير من واجهات المحافظ تختصرها هكذا:
0x12aB...9F3c
مفيد. لكنه خطير أيضًا.
إذا تحققت فقط من الأحرف القليلة الأولى والأخيرة، فقد يبدو العنوان المزيف آمنًا. قد يكون منتصف العنوان مختلفًا تمامًا، وهناك يختبئ الاحتيال.
كيف يعمل احتيال تسميم العناوين؟
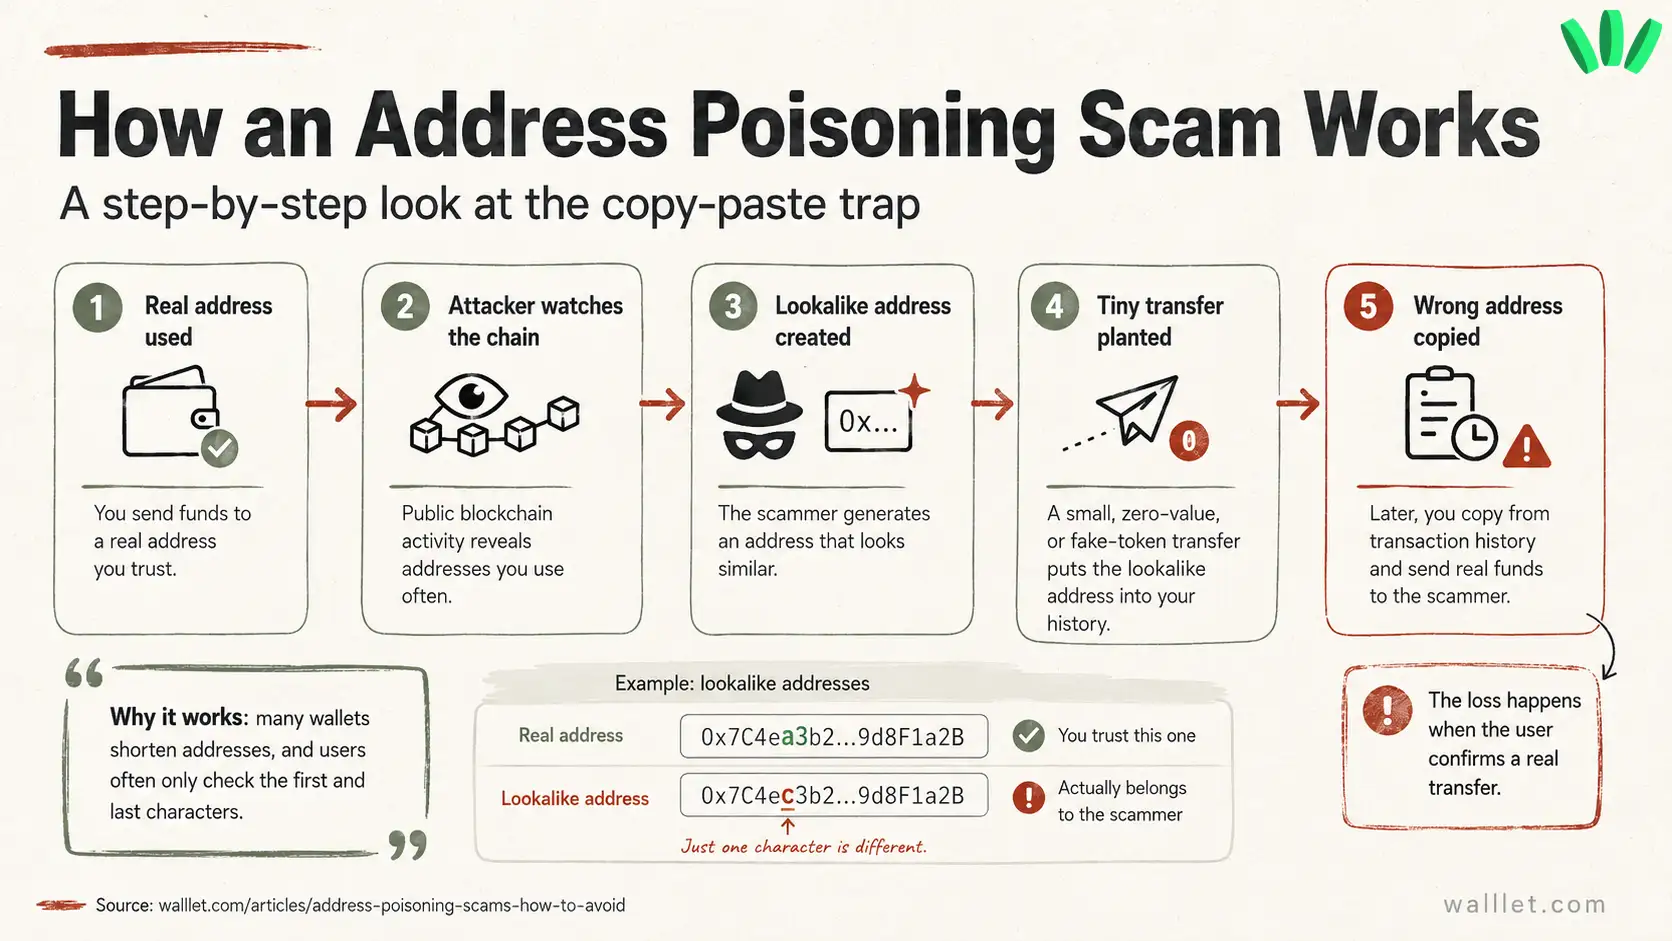
ينجح تسميم العناوين لأن معاملات العملات الرقمية علنية، وعناوين المحافظ طويلة، والناس كثيرًا ما يتصرفون بسرعة زائدة. إليك المسار المعتاد:
ترسل عملات رقمية إلى عنوان حقيقي، مثل عنوان إيداع في منصة تداول، أو صديق، أو محفظة أخرى تملكها.
يلاحظ المهاجم تلك المعاملة على بلوكتشين عام.
ينشئ عنوانًا مشابهًا للعنوان الحقيقي، عادةً بأحرف أولى وأخيرة متشابهة.
يرسل من هذا العنوان المشابه معاملة صغيرة جدًا أو بقيمة صفرية أو برمز مزيف إلى محفظتك.
يظهر العنوان المزيف في سجل محفظتك.
لاحقًا تنسخ من سجل معاملاتك وتختار عنوان المهاجم بالخطأ.
ترسل أموالًا حقيقية إلى المكان الخطأ.
الجزء المؤلم أن شيئًا قد لا يبدو معطلًا. محفظتك ما زالت تعمل. ومفتاحك الخاص قد يكون آمنًا. وجهازك قد لا يكون مصابًا.
أنت ببساطة أرسلت الأموال إلى وجهة جعلها المحتال تبدو مألوفة.
لهذا ينتمي تسميم العناوين إلى نقاش الأمان نفسه مع كيف تُخترق المحافظ و أدوات استنزاف المحافظ و تصيّد العملات الرقمية. في كثير من الحالات الواقعية، لا تُكسر المحفظة. بل يُدفع المستخدم إلى الموافقة على الشيء الخطأ.
مهم: المعاملة المسمّمة هي التمهيد، لا السرقة نفسها.
في كثير من عمليات تسميم العناوين، يحاول المهاجم أولًا وضع عنوان مزيف داخل سجل محفظتك. أما الخسارة الحقيقية فتحدث لاحقًا، عندما تثق بذلك السجل وتنسخ العنوان الخطأ.
لهذا يجب ألا تقتصر الحماية على زر الإرسال الأخير. يجب أن تسأل المحفظة الأكثر أمانًا أيضًا: هل ينبغي أصلًا عرض هذا النشاط المشبوه على المستخدم كنشاط عادي؟
لماذا يعود احتيال تسميم العناوين للانتشار؟
يستمر تسميم العناوين في العودة لأنه رخيص وآلي ومبني على عادات البشر.
يحتاج المهاجمون إلى عدد قليل فقط من المستخدمين المستعجلين، خاصة من ينقلون مبالغ كبيرة أو يرسلون إلى الأماكن نفسها كثيرًا.
يزداد هذا الخطر أهمية مع تحوّل العملات المستقرة إلى أداة عملية للدخل العابر للحدود والمدفوعات اليومية. يشرح دليلنا عن كيف تغيّر العملات المستقرة المدفوعات في نيجيريا لماذا يستخدمها المزيد من المستقلين والعاملين الرقميين، ولماذا أصبحت عادات المعاملات الآمنة مهمة اليوم بما يتجاوز تداول العملات الرقمية التقليدي.
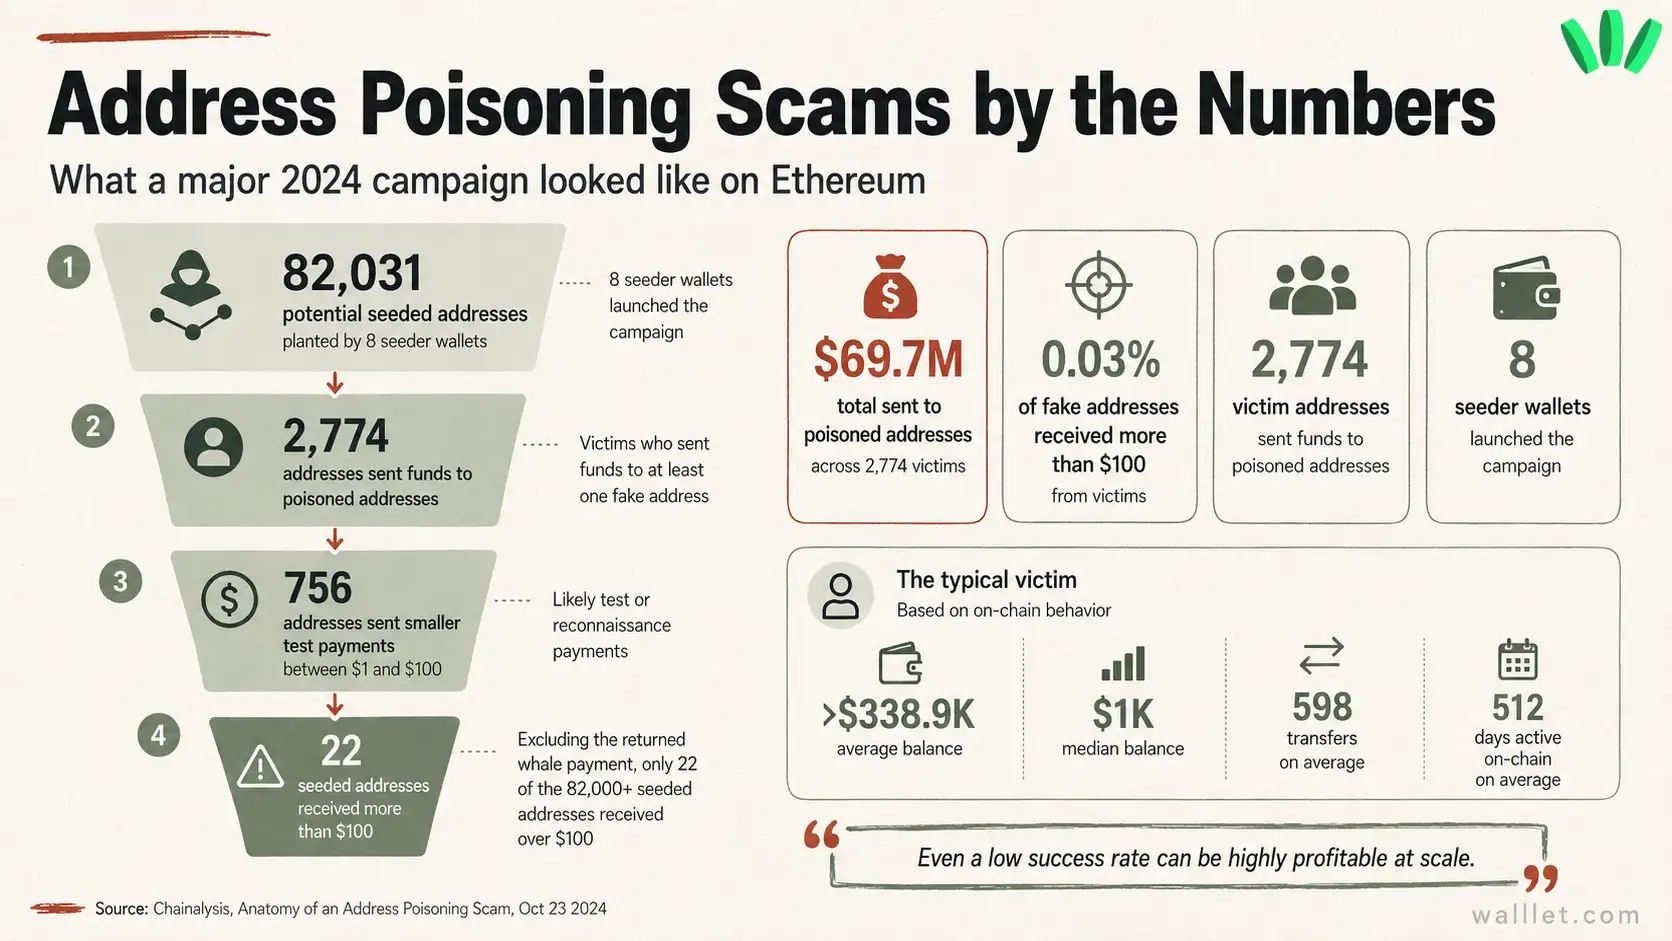
حللت Chainalysis حالة كبيرة لتسميم العناوين تتعلق بنحو 68 مليون $ من Bitcoin المغلّف (wrapped Bitcoin)، حيث أرسل الضحية الأموال إلى عنوان مشابه بعد أن جعل نمط معاملات سابق العنوان المزيف يبدو مألوفًا. وفي الحملة نفسها، رصدت Chainalysis 82,031 عنوانًا مزروعًا محتملًا و2,774 عنوانًا أرسلت أموالًا إلى تلك العناوين المسمّمة، بإجمالي نحو 69.7 مليون $. يمكنك قراءة التحليل الكامل هنا: تحليل Chainalysis لتسميم العناوين.
هذا هو الخطر الحقيقي. تسميم العناوين ليس دائمًا محتالًا واحدًا يخدع شخصًا واحدًا يدويًا. قد يكون نظامًا. يستطيع المحتال إنشاء آلاف العناوين المشابهة، وإرسال معاملات صغيرة على نطاق واسع، وانتظار شخص واحد ينسخ العنوان الخطأ.
الفخ هو التكرار.
هل تسميم العناوين هو نفسه اختراق المحفظة؟
لا. تسميم العناوين ليس اختراقًا للمحفظة عادةً.
اختراق المحفظة يعني أن شخصًا ما ربما حصل على مفتاحك الخاص أو عبارة الاسترداد أو جهازك أو تطبيقك أو صلاحيات التوقيع. أما تسميم العناوين فمختلف. إنه يخدعك لترسل الأموال بنفسك إلى العنوان الخطأ.
هذا الفرق مهم.
إذا تسمّمت محفظتك، فأموالك لا تُسرق تلقائيًا. أصولك لا تتحرك لمجرد أن محتالًا أرسل لك كمية ضئيلة (غبارًا) أو معاملة مزيفة.
تحدث الخسارة عندما تنسخ العنوان المسمّم وتؤكد تحويلًا حقيقيًا.
لذا فالسؤال الصحيح هو:
هل أرسل إلى العنوان الذي قصدته فعلًا؟
تسميم العناوين مقارنة بعمليات احتيال أخرى
نوع الاحتيال | ما يريده المحتال | كيف يعمل عادةً | أفضل حماية |
تسميم العناوين | أن ترسل الأموال إلى عنوان مشابه | تظهر معاملات مزيفة أو صغيرة جدًا في سجلك | لا تنسخ من السجل. استخدم جهات الاتصال المحفوظة والتحويلات التجريبية |
برمجيات خبيثة للحافظة | استبدال العنوان الذي نسخته | تغيّر البرمجية الخبيثة محتوى الحافظة قبل اللصق | تحقق من العنوان الملصوق قبل الإرسال |
تصيّد عبارة الاسترداد | سرقة الوصول الكامل إلى المحفظة | دعم مزيف أو مواقع مزيفة أو نماذج استرداد مزيفة تطلب عبارة الاسترداد | لا تُدخل عبارة الاسترداد أبدًا في المواقع أو المحادثات |
تصيّد الموافقات | الحصول على إذن لنقل رموزك | تطبيق dApp خبيث يطلب موافقات خطيرة على الرموز | اقرأ تفاصيل الموافقة وألغِ الأذونات الخطرة |
توزيعات مجانية مزيفة | دفعك للتفاعل مع رمز أو موقع خبيث | رموز أو روابط مزيفة تدعوك للمطالبة بمكافآت | تجاهل الرموز غير المعروفة وتحقق من المصادر الرسمية |
تسميم العناوين ماكر لأنه يبدو كنشاط محفظة عادي. قد لا يكون هناك تحذير لافت، ولا موقع غريب، ولا رسالة واضحة من نوع «أجمل من أن يكون حقيقيًا».
إنه يختبئ داخل الروتين.
لماذا ينجح تسميم العناوين بهذا الشكل
معظم الناس لا يقرؤون عناوين المحافظ كاملة. وهذا مفهوم. قد يتجاوز عنوان العملات الرقمية 40 حرفًا، ولا يشبه اللغة البشرية.
لذلك يصنع الناس اختصارات.
يتحققون من الأحرف القليلة الأولى. ثم من الأخيرة. إذا تطابقت، يهمس الدماغ: «هذا يكفي».
يبني المحتالون الهجوم حول هذا الاختصار.
يكفي أن يطابق العنوان المزيف الجزء الذي ينظر إليه معظم المستخدمين فعلًا.
لهذا فإن أفضل حماية ليست «كن أذكى». أفضل حماية هي بناء عادة إرسال أكثر أمانًا.
قبل إرسال العملات الرقمية، يجب أن تأتي الوجهة من مصدر موثوق، لا من الذاكرة، ولا من العادة، ولا من معاملة حديثة قد تكون مسمّمة.
قائمة التحقق للوقاية من تسميم العناوين
تحتاج إلى بضع عادات تلتقط الخطأ قبل أن تتحرك الأموال.
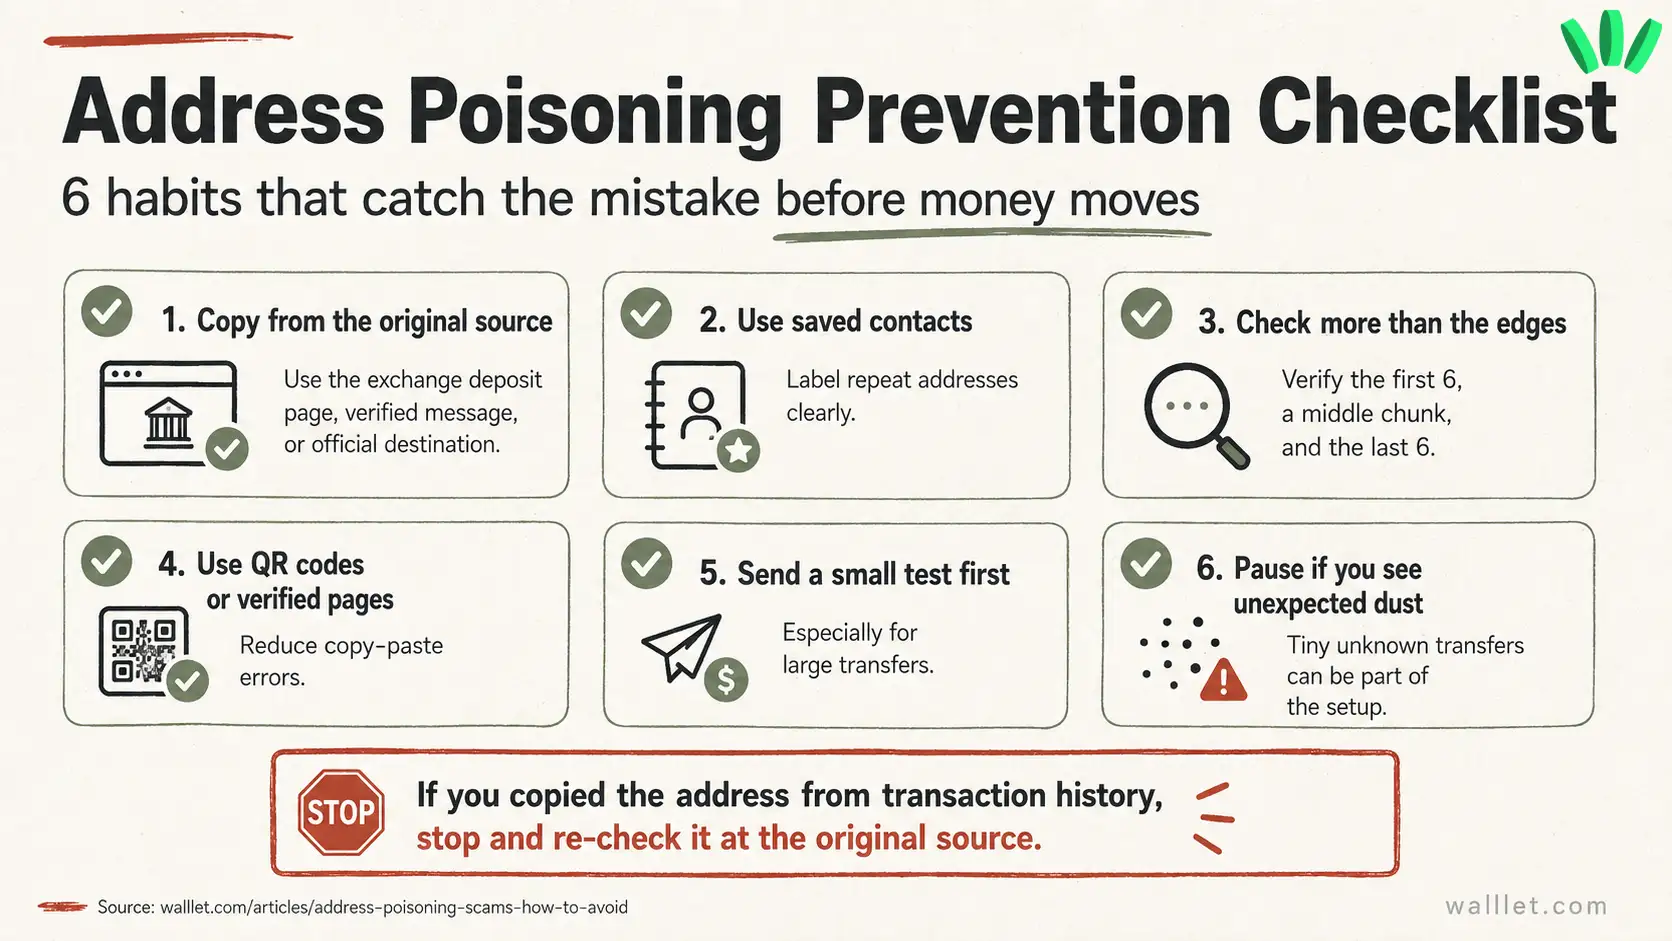
لا تنسخ العناوين من سجل المعاملات
قد يكون سجل معاملاتك مسمّمًا. إذا احتجت إلى إرسال عملات رقمية مجددًا، فعد إلى المصدر الأصلي. استخدم صفحة الإيداع في المنصة، أو رسالة المستلم الموثّقة، أو جهة اتصال محفوظة، أو رمز QR من مصدر موثوق.
إذا جاء العنوان من السجل الأخير، فاعتبره غير موثّق حتى تتحقق منه مجددًا.
استخدم جهات الاتصال المحفوظة للتحويلات المتكررة
إذا كنت ترسل الأموال إلى العنوان نفسه كثيرًا، فاحفظه كجهة اتصال. أعطه اسمًا واضحًا مثل «إيداع USDT في Binance» أو «مدخرات المحفظة الصلبة» أو «محفظة ETH الخاصة بأليكس». الاسم الجيد ممل بأفضل معنى. إنه يزيل التخمين.
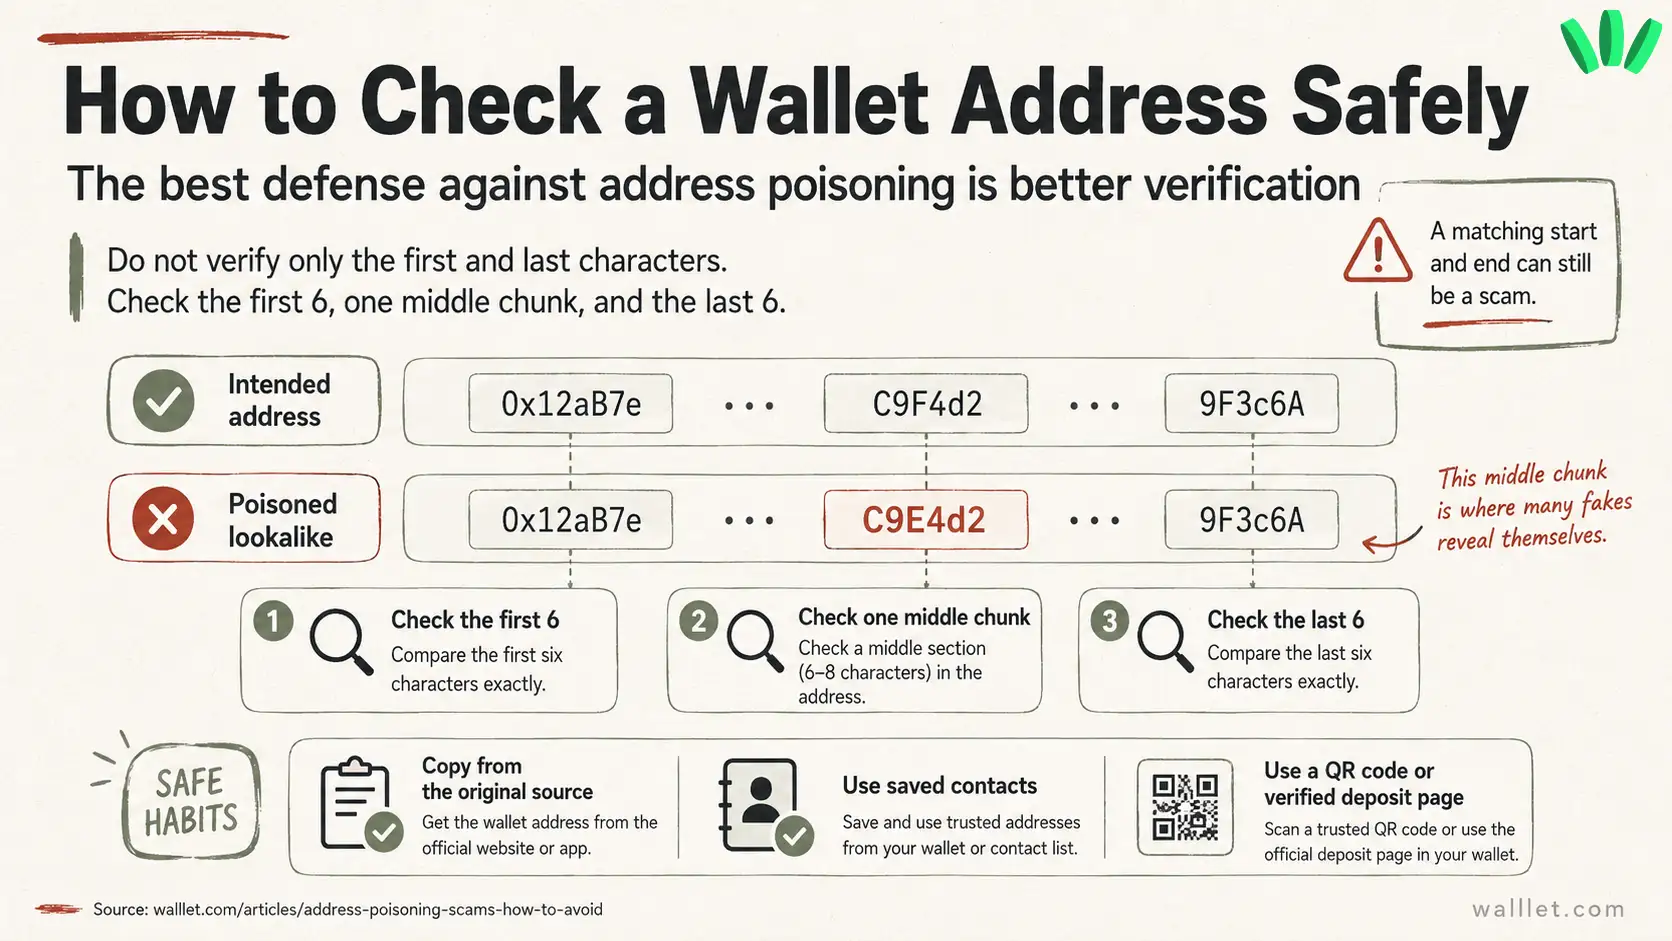
تحقق من أكثر من الأحرف الأولى والأخيرة
التحقق من 0x12aB...9F3c فقط لا يكفي.
استخدم نمطًا بسيطًا: تحقق من أول 6 أحرف، وجزء من المنتصف، وآخر 6 أحرف. في ذلك الجزء الأوسط تنكشف كثير من العناوين المزيفة.
يمكن للمستقلين الذين يستلمون مدفوعات من العملاء أيضًا استخدام قائمة التحقق من مدفوعات العملات المستقرة للمستقلين للتأكد من الرمز والشبكة وعنوان المحفظة والمعاملة التجريبية ورمز المعاملة قبل تحرك الأموال.
أرسل معاملة تجريبية صغيرة أولًا
في التحويلات الكبيرة، أرسل مبلغًا صغيرًا أولًا.
نعم، يستغرق ذلك وقتًا أطول. نعم، قد يكلف رسومًا. لكنه يبقى أرخص من إرسال المبلغ كاملًا إلى المحفظة الخطأ. بعد وصول التجربة إلى الوجهة الصحيحة، أرسل الباقي.
اعتبر الكميات الضئيلة غير المتوقعة علامة تحذير
إذا استلمت تحويل رموز صغيرًا جدًا لم تكن تتوقعه، فلا تعتبره مالًا مجانيًا. قد يكون غير ضار. وقد يكون جزءًا من تمهيد للتسميم. الخطوة الأكثر أمانًا هي تجاهله وتجنب نسخ أي عنوان مرتبط به.
تمهّل قبل التأكيد النهائي
ينجح تسميم العناوين أكثر عندما تقوم بعدة مهام في الوقت نفسه. قبل التأكيد مباشرة، توقف واسأل:
من أين نسخت هذا العنوان؟
إذا كانت الإجابة «من سجل معاملاتي»، فتوقف واحصل على العنوان مجددًا من المصدر الأصلي.
جدول أمان سريع
الموقف | ما قد يحدث | الخطوة الأكثر أمانًا |
تنسخ من سجل المعاملات | قد تنسخ عنوانًا مسمّمًا | انسخ من المصدر الأصلي بدلًا من ذلك |
تستلم كمية صغيرة غير متوقعة من العملات الرقمية | قد تكون غبارًا لزرع عنوان مزيف | تجاهلها وتجنب استخدام ذلك العنوان |
بداية العنوان ونهايته متطابقتان | قد يكون المنتصف مختلفًا | تحقق من جزء في المنتصف أيضًا |
ترسل مبلغًا كبيرًا | خطأ واحد قد يكون نهائيًا | أرسل تجربة صغيرة أولًا |
أنت مستعجل | الاحتيال يعتمد على التصرف التلقائي | توقف قبل التأكيد |
ترسل كثيرًا إلى العنوان نفسه | التكرار قد يخلق ثقة زائفة | احفظ العنوان وسمّه |
أرسلت بالفعل إلى العنوان الخطأ | قد تكون المعاملة نهائية | تحقق من الحالة فورًا ووثّق كل شيء |
ماذا تفعل إذا نسخت العنوان الخطأ؟
تحرّك بسرعة، لكن لا تضغط بهلع فتقع في خطأ ثانٍ.
أولًا، تحقق من حالة المعاملة.
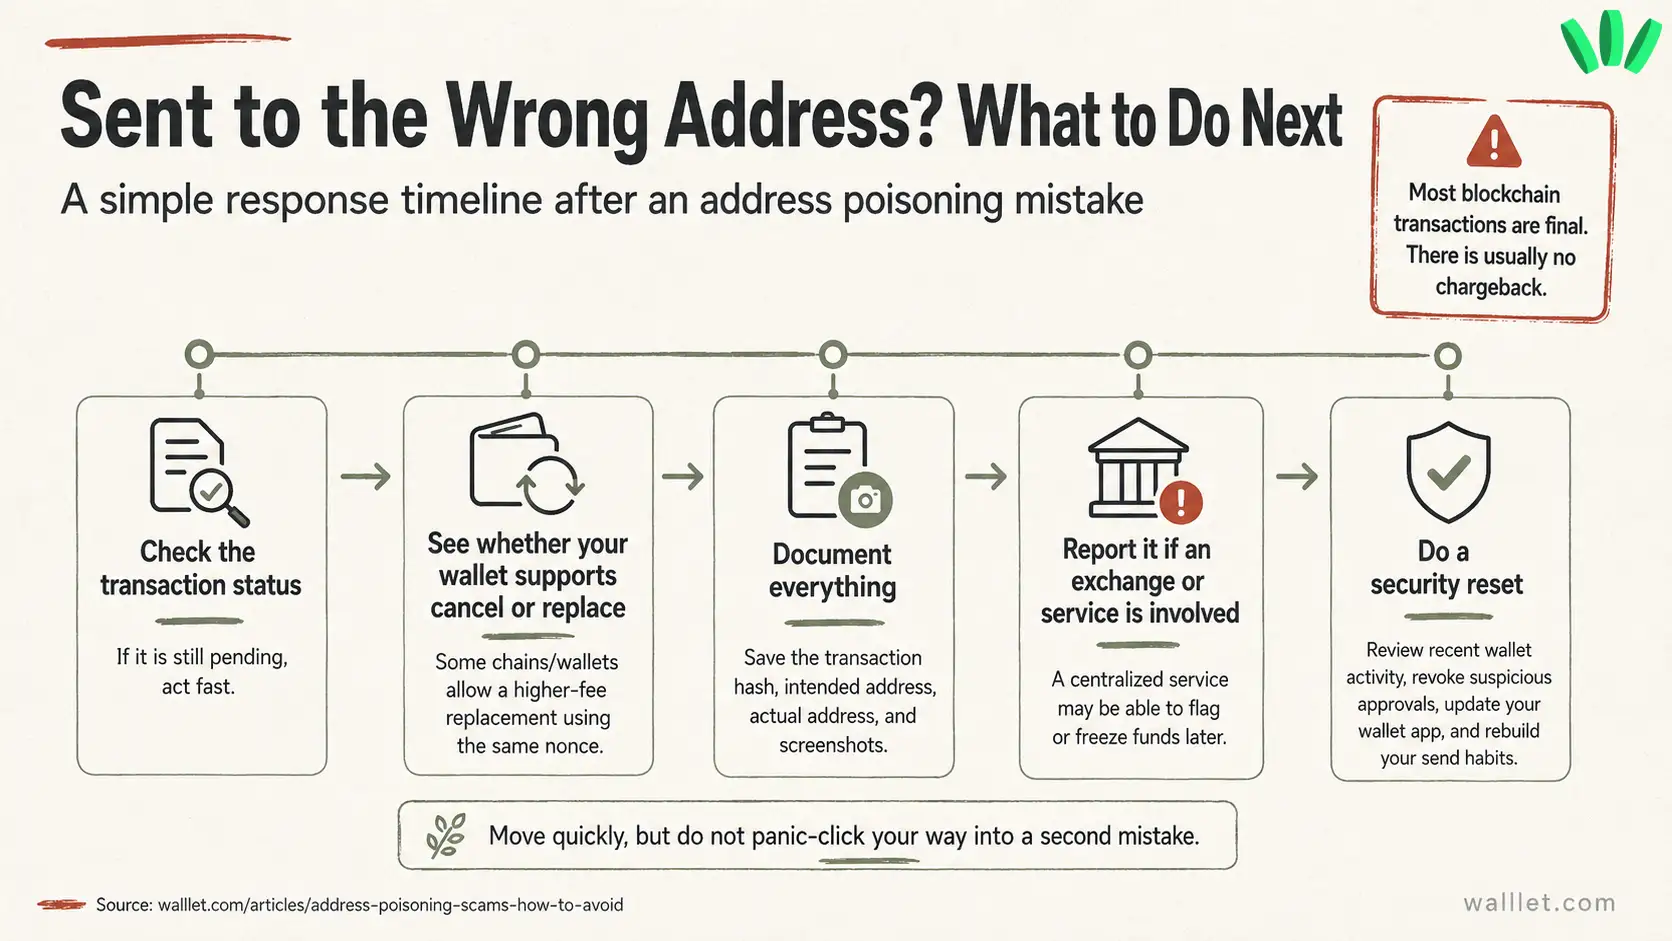
إذا كانت لا تزال معلّقة، فخياراتك تعتمد على الشبكة والمحفظة. في بعض الحالات قد تتمكن من إلغاء المعاملة أو استبدالها بإرسال معاملة أخرى بنفس رقم nonce ورسوم أعلى. هذا ليس ممكنًا دائمًا، وليس سهلًا للمبتدئين.
إذا كانت المعاملة قد تأكدت بالفعل، فافترض أن الأموال ربما ضاعت.
معظم معاملات البلوكتشين نهائية. عادةً لا يوجد استرجاع مدفوعات، ولا إلغاء عبر الدعم، ولا إجراء اعتراض كما في البنوك.
ومع ذلك، وثّق كل شيء: رمز المعاملة، والعنوان الذي قصدته، والعنوان الذي أرسلت إليه فعلًا، ولقطات شاشة لسجل المعاملات المزيف، وأي منصة أو خدمة معنية.
إذا كانت الوجهة مرتبطة بمنصة مركزية، فأبلغ عنها. أحيانًا يمكن تجميد الأموال لاحقًا، لكن لا يجب أن تعتمد على ذلك.
ثم اعتبر ما حدث مناسبة لإعادة ضبط الأمان.
افحص جهازك. راجع تفاعلات المحفظة الأخيرة. ألغِ الموافقات المشبوهة. حدّث تطبيق المحفظة. والأهم، أعد بناء عادات الإرسال لديك. لإعداد أشمل، استخدم دليلًا عمليًا مثل كيف تحمي محفظتك.
الهدف ألا تسمح للفخ نفسه بالنجاح مرتين.
هل تستطيع المحفظة بلا عبارة استرداد إيقاف تسميم العناوين؟
يمكن للمحفظة بلا عبارة استرداد أن تزيل خطرًا كبيرًا: فقدان عبارة الاسترداد أو كشفها.
لكن تسميم العناوين مشكلة من نوع مختلف.
إنه يحدث حول لحظة الإرسال. السؤال الأساسي ليس فقط «هل أستطيع الوصول إلى محفظتي بأمان؟» بل أيضًا «هل أستطيع الوثوق بالعنوان الذي سأستخدمه؟»
هذا يعني أن الوصول بلا عبارة استرداد جزء واحد فقط من طبقة الأمان. مفاتيح المرور، وشاشات المعاملات الأوضح، وجهات الاتصال المحفوظة، واكتشاف النشاط المشبوه، والتحذيرات المقروءة، ومسارات التأكيد الأفضل، كلها مهمة معًا.
للمستقلين الذين يقارنون خيارات المحافظ، يشرح دليلنا عن اختيار أفضل محفظة للمستقلين في نيجيريا أي ميزات الأمان والدفع والوصول والعملات المستقرة مهمة في العمل اليومي.
هنا يصبح تصميم المحفظة مهمًا. إذا عرضت المحفظة كل معاملة واردة مزيفة أو صغيرة جدًا أو بقيمة صفرية أو مشبوهة كنشاط عادي، يحصل المهاجم على ما أراده بالضبط: عنوان مزيف يجلس في سجلك منتظرًا أن يُنسخ لاحقًا.
يجب أن تقلل تجربة المحفظة الأكثر أمانًا هذا الخطر قبل شاشة الإرسال، لا أن تكتفي بتحذير المستخدم بعد أن يصبح الفخ أمامه.
كيف يحمي walllet المستخدمين من تسميم العناوين
تسميم العناوين مشكلة في سجل المحفظة.
ينجح الاحتيال لأن العنوان المزيف يظهر حيث يتوقع المستخدم رؤية نشاط حقيقي. وإذا بدا الإدخال المسمّم عاديًا، فقد يثق به المستخدم لاحقًا. هذه هي الخدعة كلها.
صُمم walllet.com لتقليل هذا الخطر في مرحلة أبكر.
عندما يكتشف walllet نشاطًا يطابق أنماط تسميم العناوين، فإنه لا يعامله كسجل محفظة عادي. فبدلًا من إضافة إدخال مسمّم مشبوه بصمت إلى سجل نشاط المستخدم، يمكن لـ walllet.com منع إنشاء ذلك النشاط أو عرضه كعنصر نشاط عادي.
هذا الفرق مهم.
التحذير على شاشة الإرسال الأخيرة قد يساعد، لكن العنوان المزيف قد يكون قد أصبح مألوفًا بحلول ذلك الوقت. نهج walllet هو تقليل احتمال أن يصبح العنوان المسمّم جزءًا من السجل الذي يثق به المستخدم من الأساس. ببساطة:
إذا بدا نشاط ما كتسميم للعناوين، فلا ينبغي لـ walllet أن يساعده على الظهور كنشاط عادي.
إذا كان عنوان مزيف يحاول كسب الثقة عبر سجلك، فيجب على walllet أن يقطع هذا النمط.
إذا استطاعت المحفظة اكتشاف الفخ مبكرًا، فلا ينبغي أن يعتمد المستخدم فقط على دقة نظره في شاشة التأكيد الأخيرة.
هذا لا يعني أن يتوقف المستخدمون عن التحقق من العناوين. معاملات العملات الرقمية تبقى نهائية بعد تأكيدها، ولا توجد محفظة تستطيع إزالة كل المخاطر الممكنة.
لكن الحماية الأفضل تعني لحظات أقل يُترك فيها المستخدم وحيدًا أمام عنوان طويل، ومعاينة مختصرة، وتخمين مكلف جدًا.
هدف walllet بسيط: منح المستخدمين السيطرة دون إجبارهم على التصرف كمحللي أمن بلوكتشين في كل مرة يرسلون فيها عملات رقمية.
التحذير مفيد، لكن الوقاية يجب أن تبدأ مبكرًا
تركّز كثير من وسائل حماية المحافظ على لحظة الإرسال الأخيرة. تتحقق من عنوان الوجهة، وتقارنه بعناوين مشبوهة معروفة، وتحذّر المستخدم قبل إرسال المعاملة.
هذا مفيد. التحذير الواضح قد يوقف خطأ مكلفًا.
لكن تسميم العناوين يبدأ غالبًا قبل شاشة الإرسال. الهدف الأول للمهاجم هو جعل عنوان مزيف يظهر داخل سجل محفظتك. وعندما يحدث ذلك، قد يبدأ العنوان في الظهور مألوفًا، خاصة إذا كان يشبه بصريًا عنوانًا استخدمته من قبل.
لهذا ينظر walllet إلى المشكلة بشكل مختلف.
السؤال ليس فقط: «هل يجب أن نحذّر المستخدم قبل أن يرسل؟»
بل أيضًا: «هل يجب السماح أصلًا للنشاط المسمّم المشبوه بأن يبدو كنشاط محفظة عادي؟»
في تسميم العناوين، قد تكون الحماية المبكرة مهمة لأن الاحتيال مبني على الألفة. إذا لم يكسب العنوان المزيف تلك الألفة داخل تجربة المحفظة، يخسر المهاجم جزءًا من خدعته.
الحماية من تسميم العناوين: التحذير مقابل التعامل الأكثر أمانًا مع النشاط
طبقة الحماية | ماذا تفعل | أين تساعد | القيد الرئيسي |
|---|---|---|---|
المستخدم يتحقق من العنوان يدويًا | يقارن المستخدم عنوان الوجهة قبل الإرسال | خطوة المراجعة الأخيرة | من السهل تفويت اختلافات الأحرف في المنتصف |
تحذير شاشة الإرسال | تحذّر المحفظة عندما تبدو الوجهة خطرة | قبل إرسال المعاملة | قد يكون العنوان المسمّم موجودًا في السجل بالفعل |
جهات الاتصال المحفوظة | يرسل المستخدم إلى مستلم محفوظ وموثوق | التحويلات المتكررة | تنجح فقط إذا أُعدّت جهات الاتصال بشكل صحيح |
تعامل أكثر أمانًا مع النشاط | تتجنب المحفظة معاملة النشاط المسمّم المشبوه كسجل عادي | قبل أن يصبح العنوان المزيف مألوفًا | ما زال يحتاج إلى اكتشاف جيد وتحقق من المستخدم |
التحويل التجريبي | يرسل المستخدم مبلغًا صغيرًا أولًا | التحويلات الكبيرة | يكلف وقتًا ورسوم شبكة |
قبل تحويلك القادم للعملات الرقمية
قبل أن ترسل عملات رقمية مجددًا، أبطئ تلك اللحظة.
استخدم جهة اتصال محفوظة. انسخ العنوان من المصدر الأصلي، لا من السجل الأخير. تحقق من الشبكة. تحقق من أكثر من الأحرف الأولى والأخيرة. وفي التحويلات الكبيرة، أرسل مبلغًا تجريبيًا صغيرًا أولًا.
واستخدم محفظة تعتبر وضوح المعاملات جزءًا من الأمان، لا مجرد زينة.
بُني walllet على وصول أبسط، وتفاصيل معاملات أوضح، وتعامل أكثر أمانًا مع النشاط. ومع الحماية من تسميم العناوين، لا داعي لأن يبقى النشاط المسمّم المشبوه في محفظتك كمعاملة عادية تنتظر خطأ نسخ ولصق متسرّعًا.
الوصول بلا عبارة استرداد يزيل ضغط عبارة الاسترداد. والتأكيدات الأوضح تساعدك على فهم ما توقّع عليه. والتعامل الأذكى مع النشاط يساعد على منع السجل المزيف من أن يصبح سجلًا موثوقًا.
هذا هو الاتجاه الذي يجب أن تسير فيه المحافظ: هلع أقل، وموافقات عمياء أقل، وفخاخ أقل مخبأة في الروتين. إذا أردت تجربة محفظة مبنية على وصول أبسط وتأكيدات أوضح وخطوات أقل إرباكًا، نزّل walllet.com وجرّب التطبيق قبل تحويلك القادم.
الوصول بلا عبارة استرداد يساعدك على تجنب ضغطها. وتفاصيل المعاملات الأوضح تساعدك على البقاء منتبهًا في اللحظة المهمة.
اقرأ أيضًا
العملات الرقمية وWeb3: شرح المحافظ والشبكات والأمان
عنوان محفظة ERC-20: مثال وتنسيق وكيف تحصل عليه
حساب Web3 وعنوان المحفظة والمفتاح الخاص: ما الفرق؟
كيف تتحقق من عنوان عقد الرمز قبل الشراء أو المبادلةمقالات ذات صلة
