لقراءة عقد ذكي، تحقّق أولًا من عنوان العقد، ثم انظر هل الشيفرة المصدرية مُوثَّقة. بعد ذلك، افحص نوع العقد ووظائف القراءة ووظائف الكتابة والموافقات وصلاحيات المشرف وقابلية الترقية وقيود التحويل. أنت تتحقّق من ما يستطيع العقد فعله برموزك قبل أن توافق على أي شيء.
باختصار
ابدأ بعنوان العقد. الأسماء والشعارات والرموز المختصرة والرسوم البيانية يمكن نسخها.
العقد المُوثَّق أسهل في الفحص. المُوثَّق لا يعني الآمن.
وظائف القراءة تعرض معلومات. أما وظائف الكتابة فيمكنها تغيير الأرصدة أو الأذونات أو الرسوم أو القواعد.
أهم الوظائف للمستخدم العادي عادةً هي
approveوallowanceوtransferFrom، لأنها تحدّد من يستطيع نقل رموزك.صلاحيات المشرف مهمة. السكّ والإيقاف المؤقت والقائمة السوداء وتغيير الرسوم والترقيات كلها قد تغيّر المخاطر بعد توقيعك.
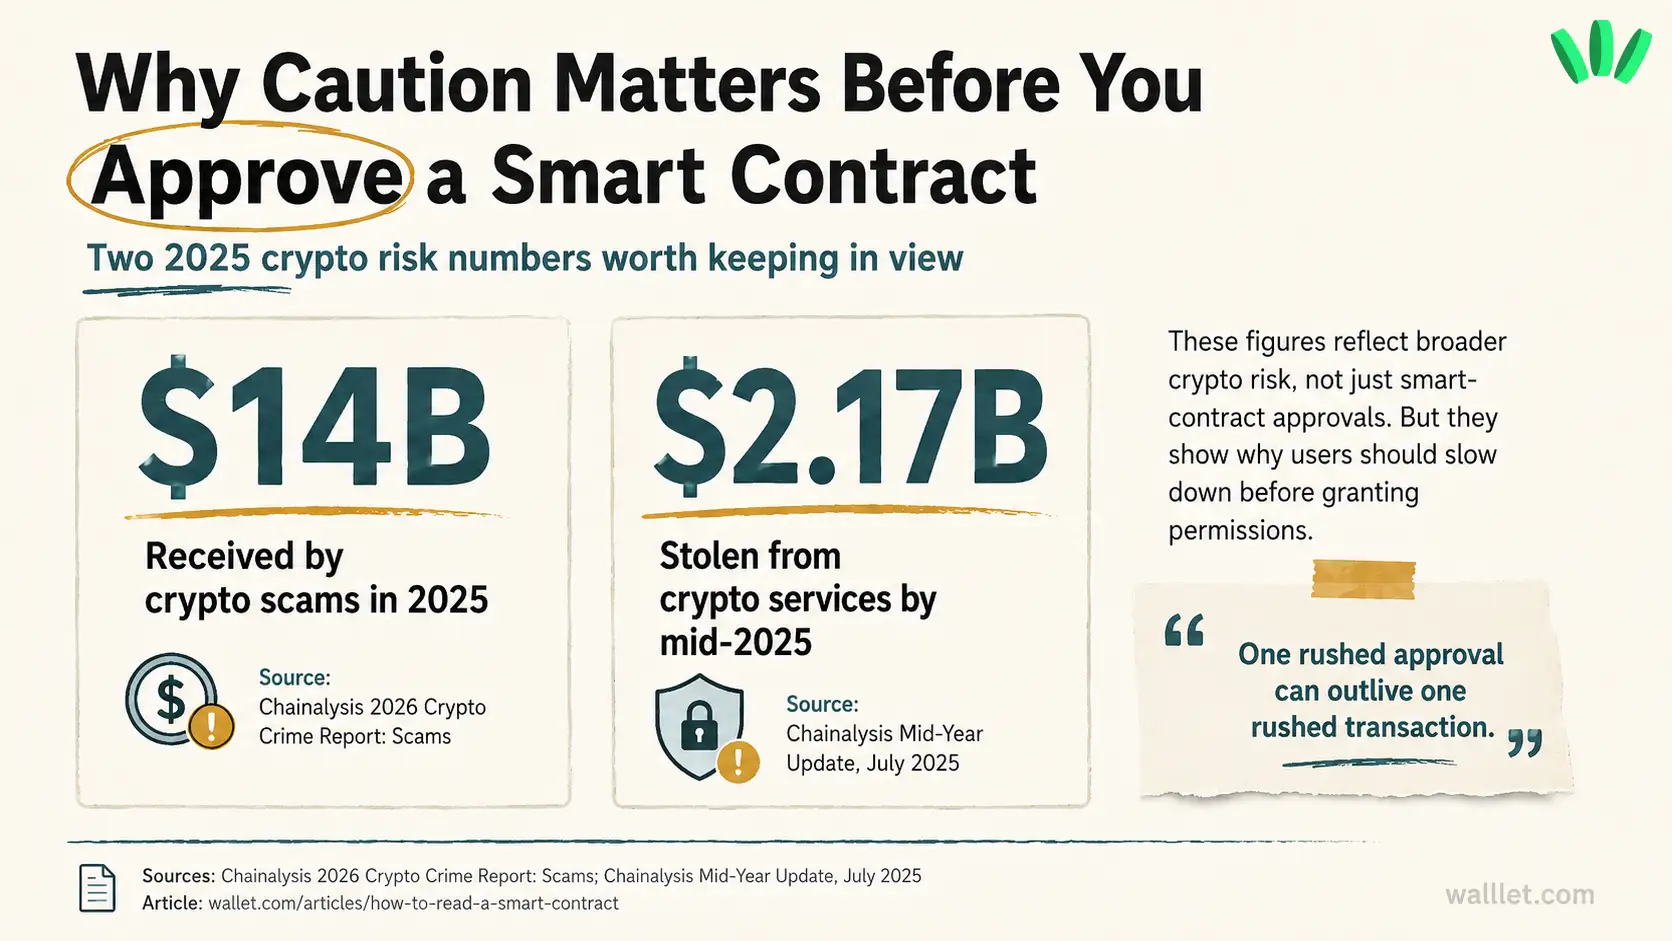
قبل الموافقة على أي شيء، اسأل: ما الأصل الذي يمكن نقله، ومن يستطيع نقله، وما حجم الإذن الذي أمنحه، وهل يمكن أن يبقى هذا الإذن فعّالًا لاحقًا؟
ما الذي تقرؤه فعلًا في العقد الذكي؟
العقد الذكي هو شيفرة منشورة على عنوان في سلسلة الكتل. على Ethereum وغيرها من الشبكات المتوافقة مع EVM، يتعامل المستخدمون مع العقود بإرسال معاملات إلى ذلك العنوان. وتصف وثائق Ethereum العقود الذكية بأنها برامج موجودة على عنوان محدد وتعمل عندما يتفاعل معها المستخدمون.
بالنسبة إلى مستخدم المحفظة العادي، لا تعني قراءة العقد الذكي مراجعة كل سطر من Solidity. رجاءً، لا أحد يحتاج إلى تقمّص دور المدقّق في الواحدة فجرًا قبل عملية مبادلة.
بل تعني فحص الأجزاء التي تؤثر في أموالك: العنوان والأذونات وتحكّم المشرف وقواعد التحويل ومسارات الترقية.
إذا كنت جديدًا على شبكات EVM، فمن المفيد أن تفهم أولًا ما هي محفظة EVM. فالعقود الذكية وموافقات الرموز والتطبيقات اللامركزية (dApps) والجسور والمبادلات تعيش في الغالب في هذا العالم. إليك الخريطة الأساسية:
المجال | ماذا يعني | ما الذي تتحقّق منه |
عنوان العقد | الهوية الحقيقية للعقد على السلسلة | هل يطابق المصدر الرسمي؟ |
الشيفرة المصدرية | شيفرة مقروءة للبشر إذا كانت مُوثَّقة | هل يستطيع المستخدمون فحص ما يفعله العقد؟ |
وظائف القراءة | معلومات يمكنك الاستعلام عنها | المالك والأدوار والمعروض وحالة الإيقاف والأذونات الممنوحة |
وظائف الكتابة | إجراءات تغيّر شيئًا ما | الموافقات والتحويلات والسكّ والرسوم والترقيات |
الأحداث والسجلات | سجلّ نشاط العقد | نقل الملكية وعمليات السكّ والحرق والإيقاف |
الوكيل (proxy) أو التنفيذ | بنية العقد القابل للترقية | من يستطيع تغيير المنطق لاحقًا؟ |
عنوان العقد هو هويته. اسم الرمز مجرد نص. الشعار مجرد صورة. الرمز المختصر مجرد رمز مختصر. مُطمئن جدًا. وسهل النسخ جدًا أيضًا.
كيف تقرأ العقد الذكي خطوة بخطوة؟
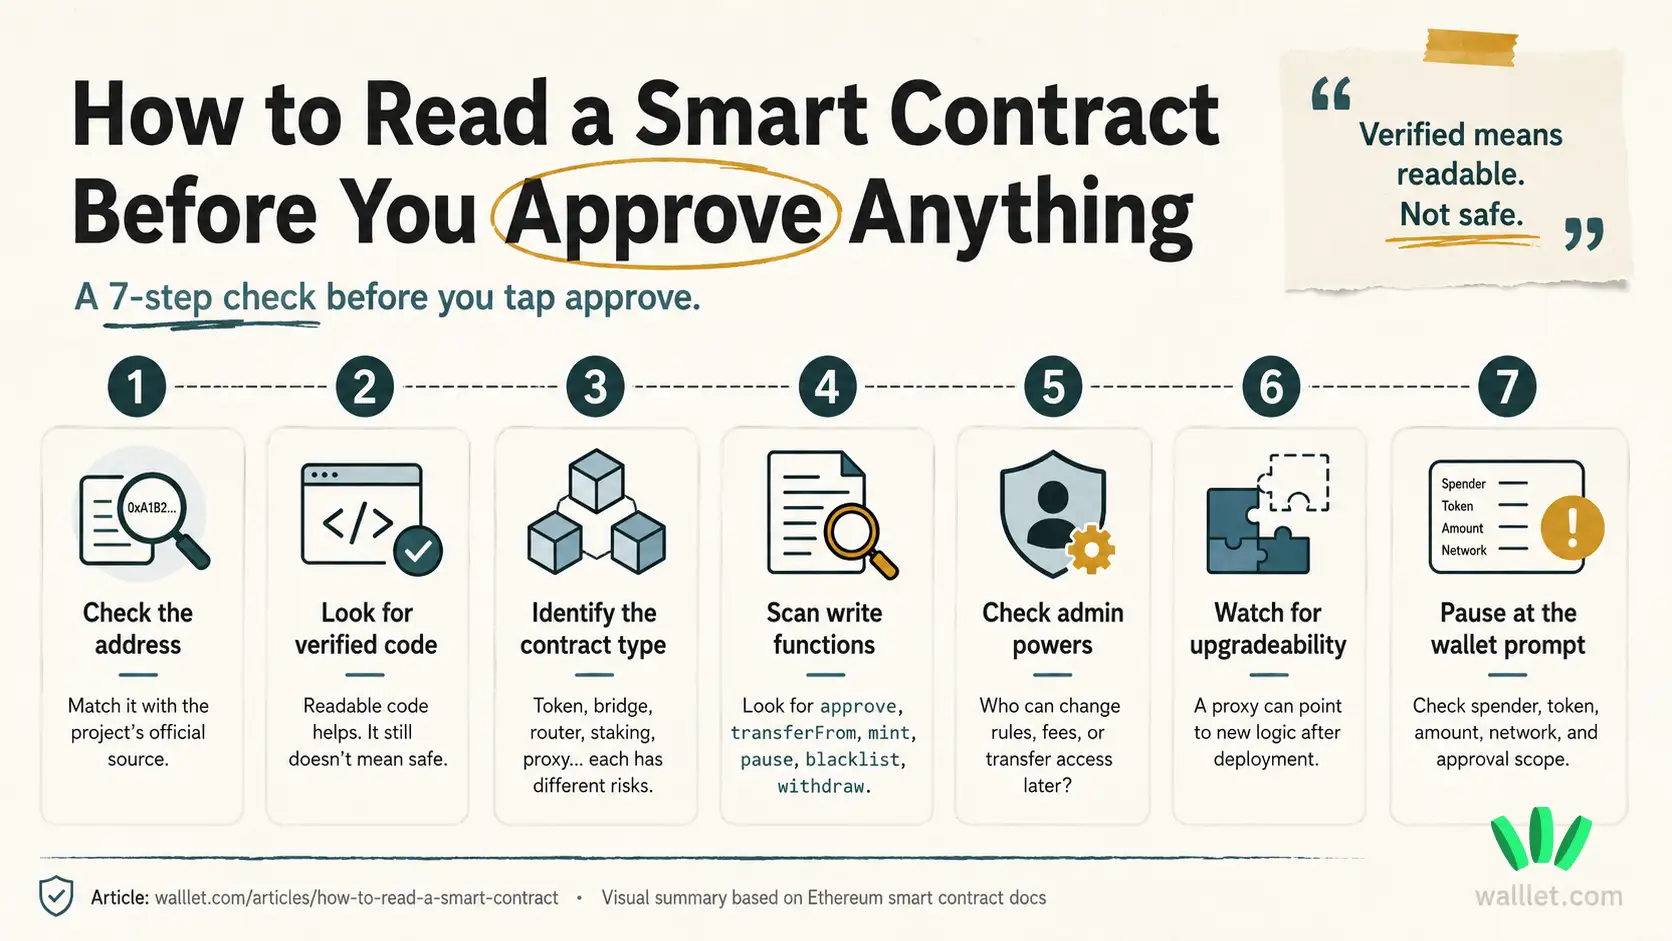
اقرأ العقد بهذا الترتيب: العنوان، التوثيق، نوع العقد، وظائف القراءة، وظائف الكتابة، الموافقات، صلاحيات المشرف، قابلية الترقية، قيود التحويل.
الترتيب مهم. إذا كان العنوان مزيفًا، فكل ما عداه مجرد زينة.
1. تأكّد من عنوان العقد
ابدأ بعنوان العقد الرسمي. استخدم موقع المشروع أو وثائقه أو حسابه الموثّق على وسائل التواصل أو واجهة التطبيق اللامركزي أو CoinGecko أو CoinMarketCap أو مستكشف الكتل المناسب.
إذا كنت تتحقّق من USDT أو USDC أو WBTC أو أي رمز شائع، فلا تثق بالرمز المختصر وحده. قد يستخدم رمز احتيالي الاسم والشعار نفسيهما. العنوان هو ما يهم.
وهذا مهم بشكل خاص قبل المبادلات والجسور. إذا كنت تستخدم تطبيقات العملات المشفرة كثيرًا، فاقرأ دليل المبادلة والجسور هذا قبل نقل الأصول بين الشبكات. عقد خاطئ واحد، وموافقة متسرّعة واحدة، ودرس صغير مكلف. تجربة كريبتو كلاسيكية.
2. تحقّق مما إذا كان العقد مُوثَّقًا
العقد المُوثَّق له شيفرة مصدرية يمكن للمستخدمين فحصها على مستكشف الكتل. يفيد التوثيق لأنك ترى الشيفرة والوظائف والأدوار والتعليقات.
ومع ذلك، المُوثَّق يعني المقروء. ولا يعني الآمن.
قد يتضمن العقد المُوثَّق أذونات خطرة أو تحكّمًا مركزيًا للمشرف أو منطقًا قابلًا للترقية أو رسومًا مرتفعة أو قيودًا على التحويل. التوثيق يمنحك الرؤية. لا يمنحك ضمانًا.
3. حدّد نوع العقد
لكل نوع من العقود مخاطره. عقد الرمز وعقد التخزين (staking) وموجّه DEX وعقد الجسر وعقد NFT وعقد الوكيل وعقد المحفظة الذكية لا تُقرأ كلها بالطريقة نفسها.
في عقود الرموز، ابحث عن مصطلحات مثل ERC20 وOwnable وPausable وAccessControl وmint وburn وapprove وtransferFrom.
في عقود NFT، ابحث عن ERC721 وERC1155 وsetApprovalForAll.
في العقود القابلة للترقية، ابحث عن proxy أو implementation أو upgradeTo أو TransparentUpgradeableProxy.
إذا كان العقد محفظة ذكية أو عقد تجريد حسابات، فنموذج المخاطر مختلف مرة أخرى. وهنا يفيد فهم تجريد الحسابات ومحافظ العقود الذكية، لأن ليس كل تفاعل مع عقد هو تداول رموز أو نقرة عشوائية في DeFi.
4. افصل وظائف القراءة عن وظائف الكتابة
وظائف القراءة تعرض معلومات عادةً. وظائف الكتابة قد تغيّر شيئًا ما.
من وظائف القراءة الشائعة: name وsymbol وdecimals وtotalSupply وbalanceOf وowner وpaused وallowance وhasRole وimplementation.
ومن وظائف الكتابة الشائعة: approve وtransfer وtransferFrom وmint وburn وpause وsetFee وblacklist وupgradeTo وwithdraw.
فحص بسيط: إذا طلبت منك محفظتك تأكيد معاملة، فاعتبرها إجراء كتابة. قد تكون طبيعية. لكنها تستحق الانتباه.
القراءة تُريك شيئًا. والتوقيع يمنح إذنًا لشيء.
ماذا تعني approve في العقد الذكي؟
تمنح approve عنوانًا آخر إذنًا بنقل رمز محدد من محفظتك حتى مبلغ معيّن.
قد يكون هذا المُنفِق موجّه DEX أو عقد تخزين أو جسرًا أو سوقًا أو عقد تطبيق لامركزي آخر. موافقة الرمز هي إذن لتطبيق لامركزي بالوصول إلى نوع محدد من الرموز في محفظتك ونقله. كما أن الموافقات قد تتجاوز غالبًا المبلغ الذي تملكه حاليًا. وهذا الجزء يفاجئ الناس عادةً، فكأن كلمة «موافقة» لم تكن غامضة بما يكفي.
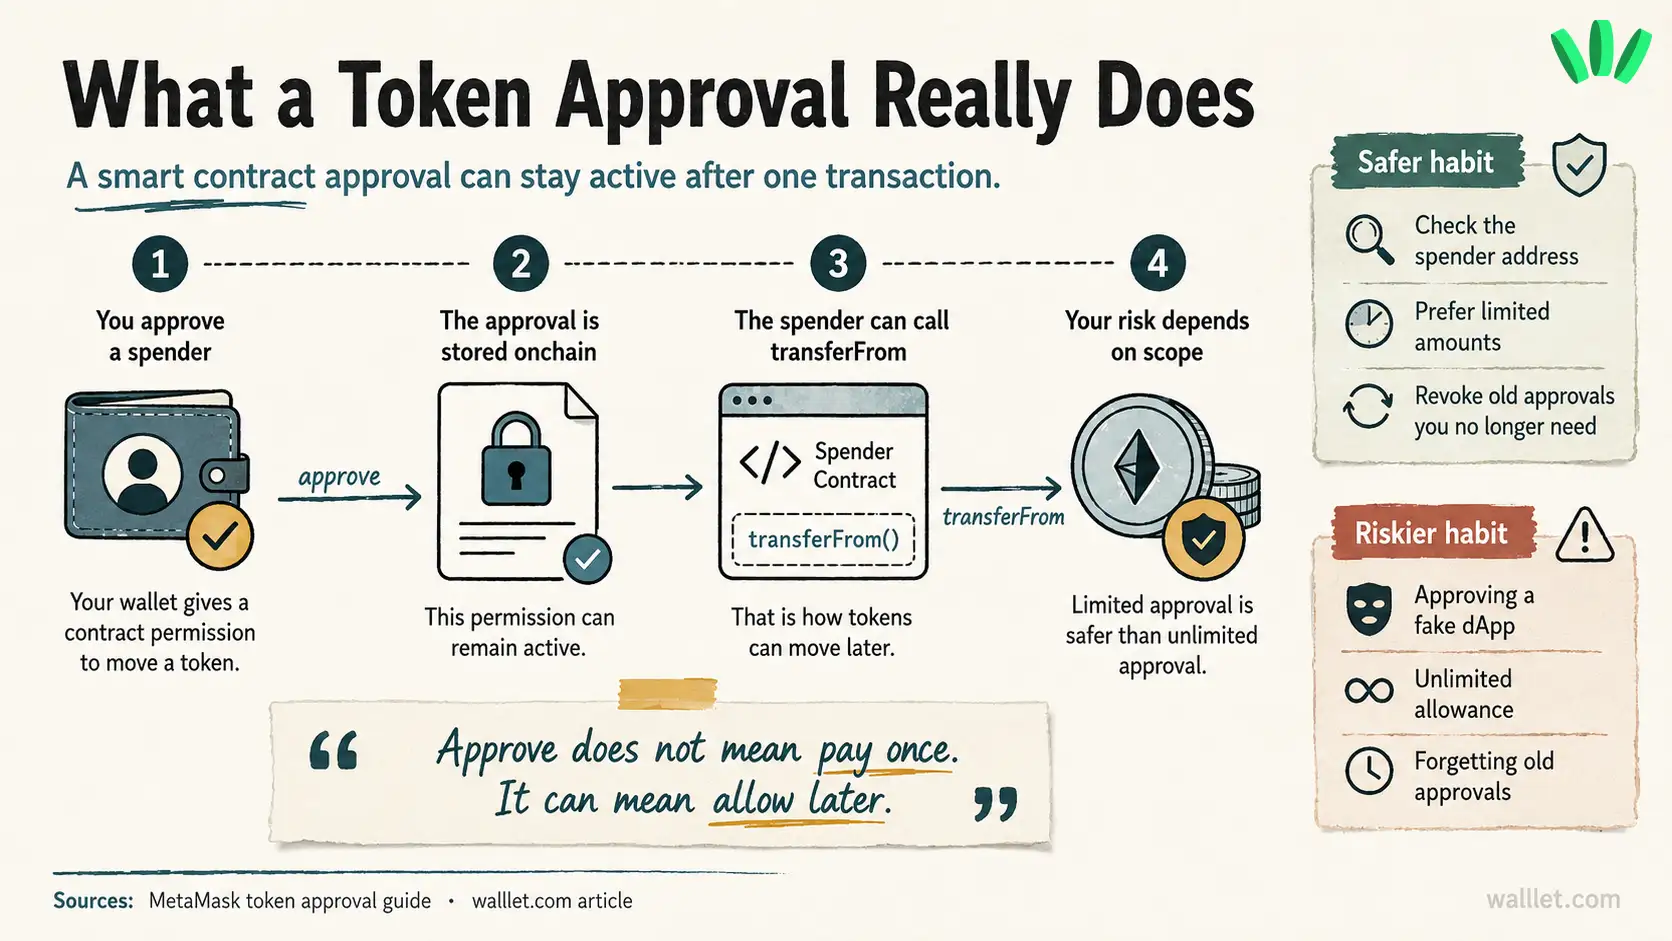
الخطر بسيط: إذا وافقت للمُنفِق الخطأ، خاصةً بمبلغ كبير أو غير محدود، فقد يتمكّن ذلك المُنفِق من نقل الرموز لاحقًا.
هذه إحدى الطرق التي يخسر بها المستخدمون أموالهم حتى دون مشاركة عبارة الاسترداد. وإذا أردت السياق الأمني الأوسع، فهذا يرتبط مباشرةً بسؤال هل يمكن اختراق المحفظة. أحيانًا لا تُخترق المحفظة كما في مشاهد الأفلام. بل وقّع المستخدم على إذن لم يفهمه. أقل إثارة سينمائيًا. لكنه سيئ بالقدر نفسه.
قبل الموافقة، تحقّق من الرمز وعنوان المُنفِق والمبلغ والشبكة وما إذا كانت الموافقة محدودة أو غير محدودة.
ما وظائف العقد الذكي التي يجب أن تفحصها أولًا؟
بعض الوظائف أهم للمستخدم العادي لأنها تتحكّم في نقل الأموال أو المعروض أو الأذونات أو صلاحيات المشرف.
الوظيفة أو المؤشر | ما قد تعنيه | لماذا يهمّ المستخدم |
| تمنح إذنًا بالإنفاق | قد ينقل تطبيق لامركزي الرموز لاحقًا |
| تعرض الإذن الحالي | قد تبقى الموافقات القديمة فعّالة |
| تنقل الرموز باستخدام الموافقة | شائعة في المبادلات والتخزين والجسور |
| تُظهر من يتحكّم في العقد | قد تملك محفظة واحدة صلاحيات كبيرة |
| تُنشئ رموزًا جديدة | قد يزداد المعروض |
| توقف بعض الأنشطة | قد تتوقف التحويلات أو السحوبات |
| تحظر محافظ معيّنة | قد لا تستطيع النقل أو البيع |
| تغيّر الرسوم | قد يصبح البيع مكلفًا |
| تغيّر منطق العقد | قد يتغيّر سلوك اليوم لاحقًا |
| تُخرج الأموال | صلاحية السحب لدى المشرف تحتاج إلى سياق |
لا تقلق في كل مرة ترى فيها إحدى هذه الوظائف. بعضها طبيعي. وبعضها ضروري. وبعضها خطير في الأيدي الخطأ.
معقّد. كالعادة.
هل يمكن أن يكون العقد الذكي المُوثَّق خطرًا؟
نعم. قد يكون العقد المُوثَّق خطرًا مع ذلك.
يخبرك التوثيق بأن الشيفرة المصدرية ظاهرة ويمكن فحصها. أما الأمان فيعتمد على ما يسمح به العقد، ومن يتحكّم فيه، وهل يمكن أن يتغيّر المنطق، وما الأذونات التي تمنحها.
قد يتضمن العقد المُوثَّق سكًّا غير محدود بيد المشرف، أو تحكّمًا بالقائمة السوداء، أو تجميدًا للتحويلات، أو قابلية للترقية، أو رسوم بيع قابلة للتغيير، أو وظائف سحب خطرة، أو موافقات واسعة.
لذلك اعتبر التوثيق بداية فحصك.
لا خط النهاية.
ما صلاحيات المشرف التي يجب أن تبحث عنها؟
تحدّد صلاحيات المشرف من يستطيع تغيير العقد بعد أن يبدأ المستخدمون التعامل معه.
ابحث عن owner وonlyOwner وadmin وoperator وcontroller وguardian وpauser وminter وblacklister وDEFAULT_ADMIN_ROLE وgrantRole وrevokeRole.
السؤال الأساسي هو: من يستطيع تغيير القواعد بعد أن أوقّع؟
بعض صلاحيات المشرف متوقعة. فالعملات المستقرة والجسور والبروتوكولات الناشئة والتطبيقات التي لديها متطلبات امتثال قد تتضمن أدوات للإيقاف المؤقت أو القائمة السوداء أو الترقية أو الاسترداد. ويعتمد الخطر على طريقة إدارة هذه الصلاحيات.
المحفظة متعددة التوقيعات (multisig) والقفل الزمني (timelock) والوثائق العامة والفصل الواضح بين الأدوار والسجلّ الشفاف تختلف عادةً عن محفظة واحدة مجهولة تتحكّم في كل شيء.
ومع ذلك. أنت تثق بأحد ما.
هل يمكن للعقد الذكي أن يمنعك من البيع؟
نعم، بعض العقود قد تجعل البيع صعبًا أو مستحيلًا.
ابحث عن كلمات مثل blacklist وfreeze وdenylist وwhitelist وpause وtradingEnabled وmaxTx وmaxWallet وcooldown وsetTax وsellTax وsetFee وsetRouter وsetPair.
قد يسمح رمز «مصيدة العسل» (honeypot) للمستخدمين بالشراء، ثم يمنع البيع أو يعاقب عليه. أحيانًا يفشل البيع. وأحيانًا ترتفع الضريبة فجأة. وأحيانًا لا يستطيع التداول إلا محافظ معيّنة. سيرك صغير لطيف.
الخطوة الأكثر أمانًا هي فحص العقد قبل الشراء، والبحث عن عنوانه، ومراجعة نشاط الحاملين، وفحص سجلّ التداول، والتجربة بمبلغ صغير جدًا إذا قرّرت المتابعة رغم ذلك.
ما الذي يجب أن تتحقّق منه قبل التوقيع في محفظتك؟
قبل التوقيع، ترجم المعاملة إلى لغة بسيطة.
اسأل نفسك:
مع أي عقد أتعامل؟ أي وظيفة أستدعي؟ أي رمز يمكن أن يُنقل؟ من هو المُنفِق أو المستلم؟ ما حجم الإذن الذي أمنحه؟ هل يمكن أن تبقى هذه الموافقة فعّالة بعد اليوم؟ هل يستطيع العقد إيقاف التحويلات أو تغيير الرسوم أو سكّ رموز جديدة أو وضع محافظ في القائمة السوداء أو ترقية المنطق؟
إذا كانت محفظتك لا تعرض إلا بيانات خامًا أو تجزئة (hash) أو شاشة موافقة غامضة، فأنت مطالَب بالثقة بأكثر مما تستطيع فهمه.
إنها لحظة سيئة للتسرّع.
لماذا تهمّ طلبات المحفظة الواضحة قبل الموافقة على العقود الذكية
فحص العقد الذكي يحدث قبل الاتصال. أما طلب المحفظة فيظهر عندما تكون على وشك التوقيع. وكلاهما مهم.
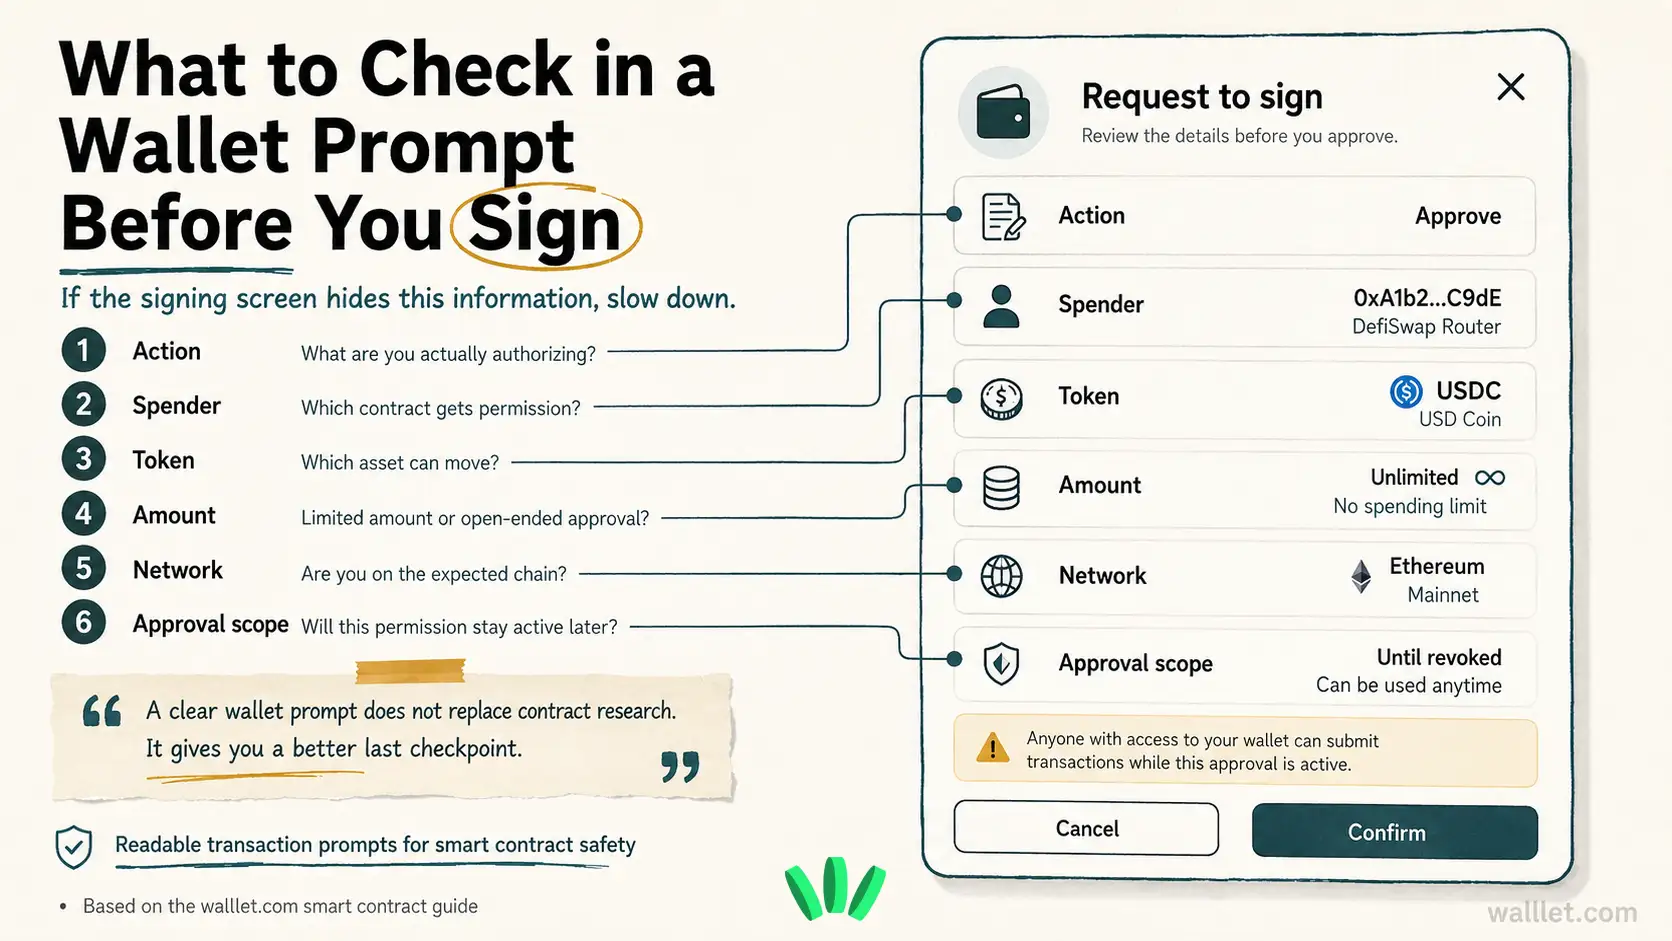
وهنا تظهر صلة walllet.com بالموضوع: يحتاج المستخدمون إلى شاشات موافقة أوضح قبل أن يأذنوا بتفاعلات خطرة مع العقود. على المحفظة أن تساعد في شرح الإجراء والأصل والمبلغ والمُنفِق والمستلم والشبكة ونوع الإذن بلغة يستطيع الناس العاديون قراءتها فعلًا.
بُني walllet.com على الحفظ الذاتي دون عبارة استرداد، ومفاتيح المرور (passkeys)، وطلبات معاملات أوضح، وتحذيرات من العقود المشبوهة. هذا لا يجعل كل عقد آمنًا. لكنه يساعد على تقليل احتمال أن يوقّع المستخدم على شيء دون أن يفهم ما يوافق عليه.
إذا أردت السياق الأوسع للمنتج، فهذا يرتبط بـ دليل المحفظة الذكية. الفكرة بسيطة: يجب أن تجعل تجربة المحفظة الإجراءات الخطرة أصعب في سوء الفهم.
خاصةً الموافقات.
خاصةً الموافقات غير المحدودة.
خاصةً عندما ينقل شخص دخله أو عملاته المستقرة أو أموالًا يحتاجها فعلًا.
أخطاء شائعة عند قراءة العقود
الخطأ الأول هو الثقة باسم الرمز. أي شخص يستطيع نسخ الاسم.
الثاني هو الثقة الزائدة بالتوثيق. المُوثَّق يعني أن الشيفرة ظاهرة. وقد يكون الخطر موجودًا هناك تمامًا، في الشيفرة الظاهرة.
الثالث هو تجاهل الموافقات. قد تبدو الموافقة خطوة إعداد، ثم تبقى فعّالة لفترة طويلة بعد أن ينساها المستخدم.
الرابع هو إغفال قابلية الترقية. إذا كان عقد الوكيل يستطيع الإشارة إلى منطق جديد لاحقًا، فالشيفرة المصدرية الحالية ليست سوى جزء من الصورة.
الخامس هو الثقة بسرعة في «التنازل عن الملكية». قد يزيل التنازل عن الملكية بعض صلاحيات المالك. لكن قد تبقى أدوار أخرى أو مشرفو الوكيل أو أدوات تحكّم خارجية أو قواعد تحويل.
السادس هو الخلط بين أمان الوصول إلى المحفظة وأمان العقد. طريقة تسجيل دخول أكثر أمانًا تساعد في حماية الوصول إلى محفظتك. لكنها لا تجعل كل تطبيق لامركزي آمنًا. ولهذا الجانب، اقرأ شرح محفظة مفاتيح المرور. طبقة مختلفة. خطر مختلف.
قائمة فحص أخيرة قبل الموافقة على عقد ذكي
قبل التوقيع أو الشراء أو التخزين أو المبادلة أو العبور عبر جسر أو المطالبة بمكافأة، تحقّق من عنوان العقد وتوثيق الشيفرة ونوع العقد ووظيفة الكتابة ومبلغ الموافقة وعنوان المُنفِق وأدوار المشرف وقابلية الترقية وقيود التحويل.
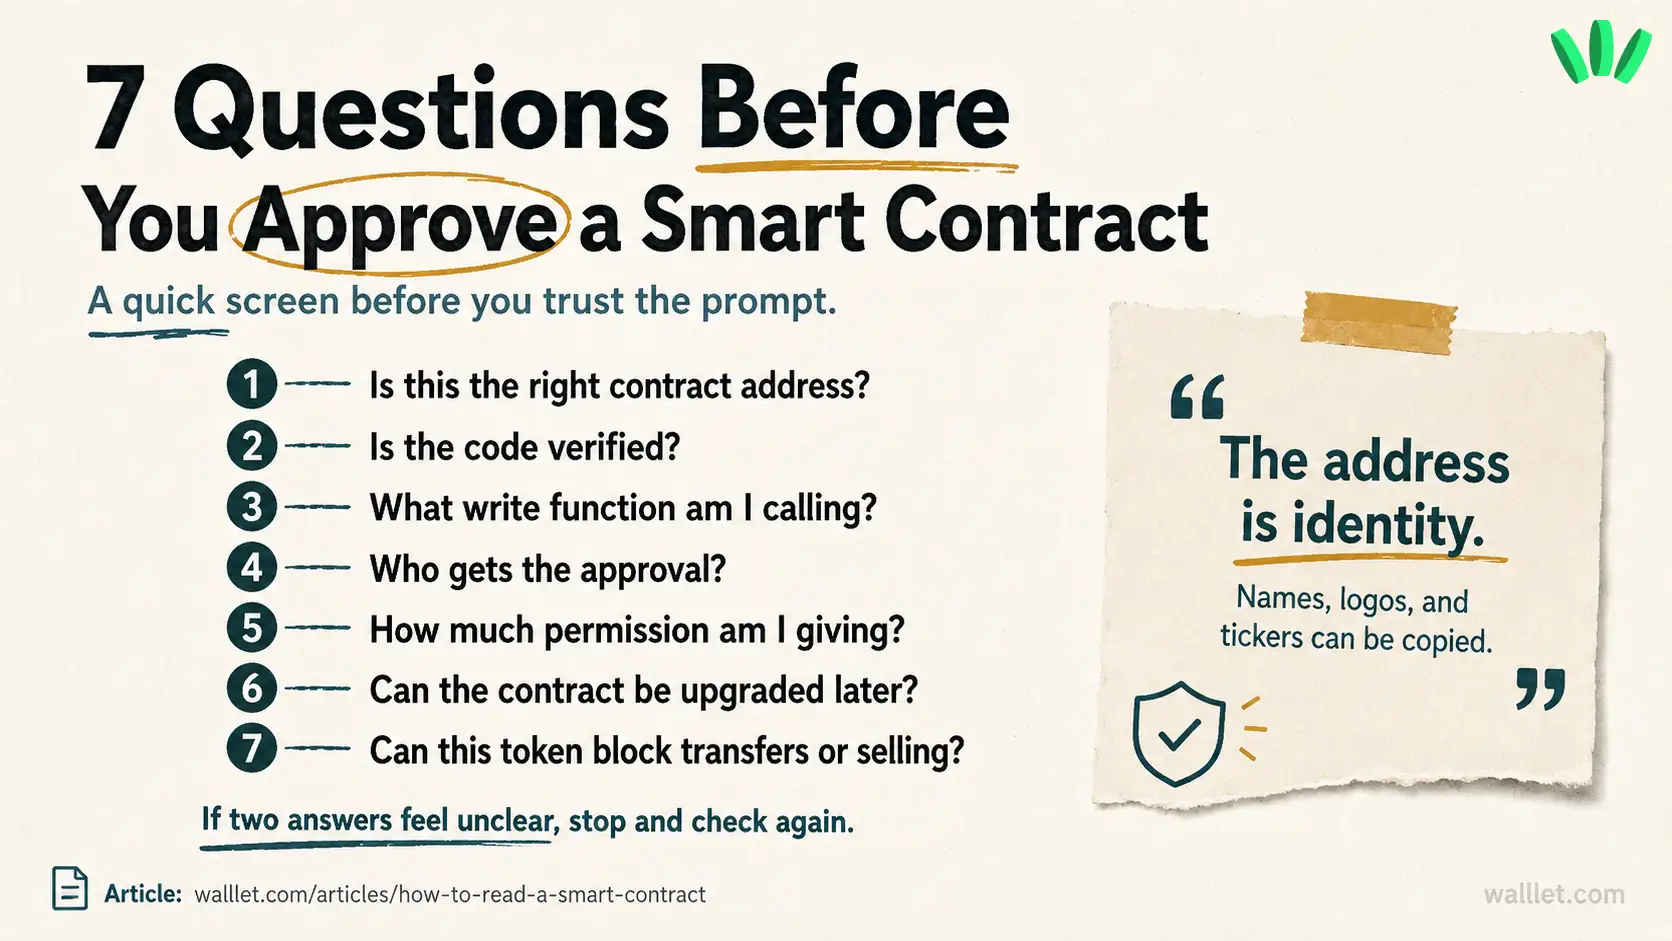
إذا بدا أي شيء غير واضح، تمهّل. ابحث عن عنوان العقد. قارن المصادر. جرّب بمبلغ صغير. استخدم محفظة منفصلة للتفاعلات الخطرة.
ثم قرّر.
ما زلت تشعر ببعض القلق؟ جيد. هذا القلق مفيد هنا. قبل الموافقة على عقد غير مألوف، استخدم محفظة منفصلة للتطبيقات اللامركزية الخطرة، وجرّب بمبلغ صغير، وتحقّق مما تسمح به الموافقة فعلًا.
إذا كنت تريد محفظة تجعل التوقيع والموافقات أسهل فهمًا، أنشئ حسابًا على walllet.com وابدأ بمعاملة صغيرة منخفضة المخاطر. اجعل خطوتك الأولى مملّة. الملل جيد عندما تكون الأموال حقيقية.
اقرأ أيضًا
العملات المشفرة وWeb3: شرح المحافظ والشبكات والأمان
تجريد الحسابات ومحافظ العقود الذكية: شرح معمّق للمبتدئين
الانهيار الخاطف أم خلل الأسعار: ما يجب أن يعرفه مستخدمو المحافظ
دليل أمان WalletConnect: اتصل بمنصات DEX دون توقيع أعمىمقالات ذات صلة
