Hiçbir kripto cüzdanı tamamen güvenli değildir ve "gözetimsiz" olması "hiçbir şeyin ters gitmeyeceği" anlamına gelmez.
walllet.com gözetimsiz, geçiş anahtarı tabanlı akıllı cüzdan modelini kullanır. Mevcut Hizmet Koşulları, kullanıcıların kendi dijital varlıkları, özel anahtarları ve cüzdan kimlik bilgilerinin kontrolünü ellerinde tuttuğunu; walllet.com'un ise bu varlıkları veya anahtarları tutmadığını ya da saklamadığını belirtmektedir. Koşullarda ayrıca walllet.com'un ERC-4337 hesap soyutlama yöntemini kullandığı ve kullanıcıların özel anahtarlarını, geçiş anahtarlarını ya da kurtarma ifadelerini kendi sunucularında saklamadığı da ifade edilmektedir.
Bu durum, önemli bir riski ortadan kaldırıyor: Cüzdan sağlayıcısının saklama/gözetim riski.
Ancak cihazın ele geçirilmesi, hatalı kurtarma, kötü amaçlı onaylar, akıllı sözleşme hataları, yanlış ağ transferleri, stabil kripto para ihraççı kontrolleri, blok zinciri arızaları veya üçüncü taraf finansal sağlayıcıların uyguladığı kısıtlamaları engellemez.
Bu nedenle asıl soru "walllet.com güvenli mi?" kadar basit değildir.
Asıl soru şudur:
Sistemin hangi kısımları walllet.com kontrolünde, hangi kısımları sizin kontrolünüzde ve hangi riskler tamamen başka bir yerde yer alıyor?
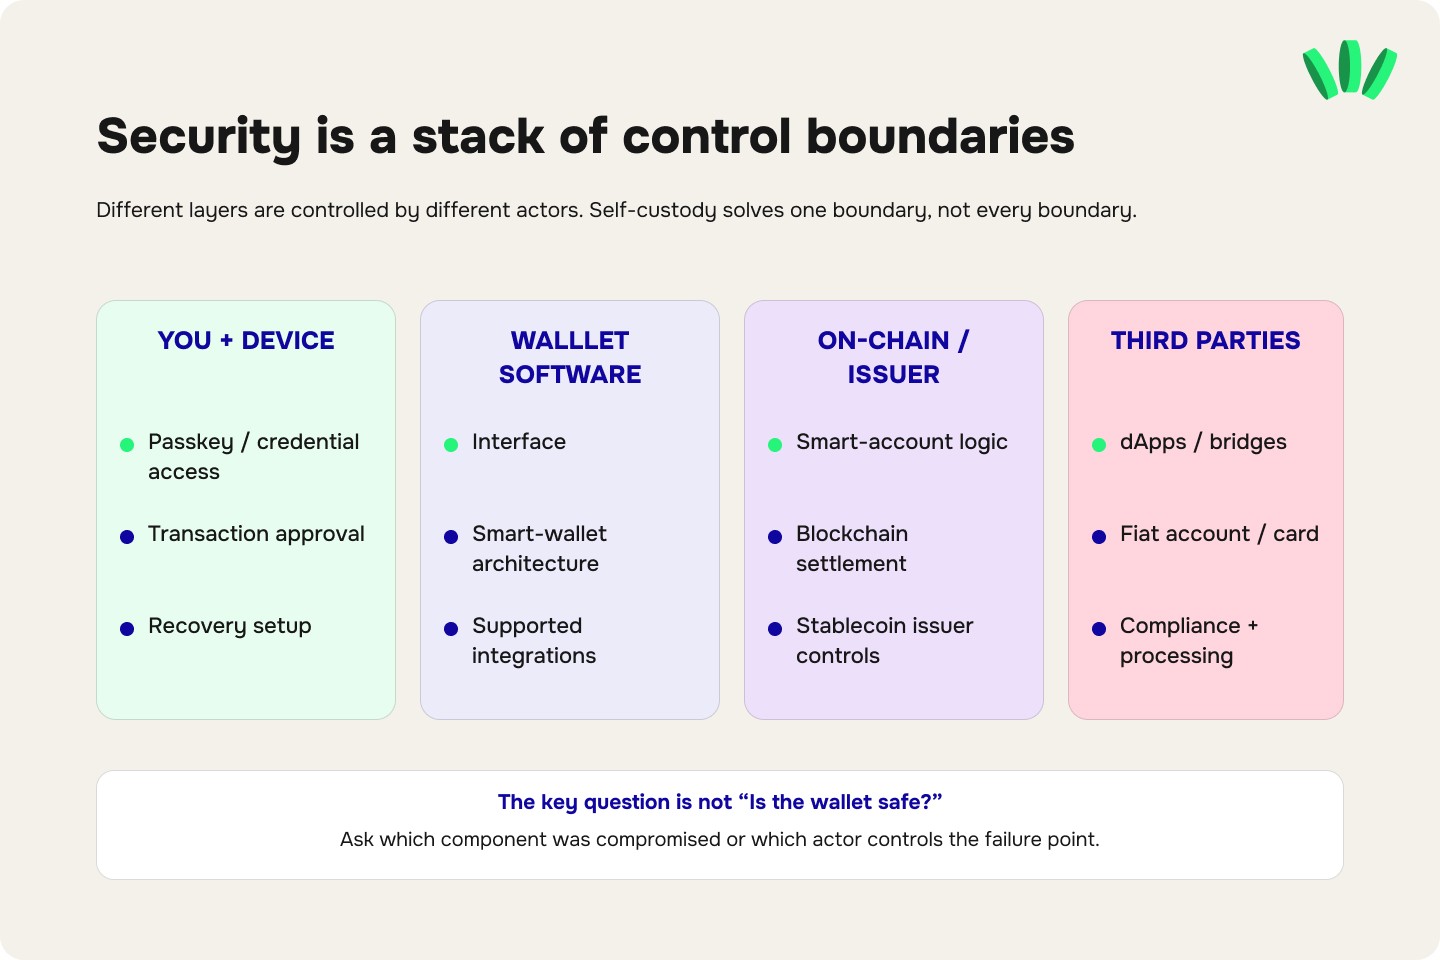
Herhangi bir kripto cüzdanı için "güvenli" ifadesinin ne anlama geldiğine karar vermeye çalışıyorsanız önce kapsamlı kripto cüzdanı güvenlik kontrol listesinden başlayın. walllet'a özel olarak ise aşağıdaki kontrol sınırları en önemlileridir.
Bir bakışta walllet.com güvenliği
Güvenlik katmanı | Temel kontrol kimde? | walllet erişebildiğini/kontrol edebildiğini söylediği alanlar | Temel risk |
Cüzdan kimlik bilgileri | Kullanıcı + cihaz/geçiş anahtarı ortamı | walllet.com özel anahtarı, geçiş anahtarını veya kurtarma ifadesini saklamadığını belirtiyor | Erişim kaybı, ele geçirilmiş cihaz veya kimlik bilgisi hesabı |
Akıllı hesap | Kullanıcı kimlik bilgileri + zincir üstü akıllı hesap mantığı | walllet arayüzü ve akıllı cüzdan mimarisini sağlar | Sözleşme hataları, modüller, güncelleme/yönetici tasarımı |
İşlem onayı | Kullanıcı | Cüzdan işlemlerini kullanıcı yetkilendirir | Kimlik avı, kötü niyetli onaylar, yanlış alıcı |
Stabil kripto para (Token) | Token ihraççısı | walllet.com ihraççı düzeyindeki kontrolleri geçersiz kılamaz | USDT/USDC kara listeye alınması, sabit değer kaybı, ihraççı riski |
Blok zinciri ağı | Ağ/protokol | walllet mutabakat işlemlerini kontrol etmez | Sıkışıklık, başarısız işlemler, zincire özgü riskler |
dApp'ler / takaslar / köprüler | Üçüncü taraf protokoller | walllet.com erişim veya entegrasyon sağlayabilir | Sözleşme, yönlendirme, köprü, likidite ve onay riski |
İtibari para hesabı/kartı/çıkış kanalı | Üçüncü taraf finansal sağlayıcı | walllet.com bir arayüz/entegrasyon katmanı sunar | KYC, kısıtlamalar, sağlayıcı kesintisi, mutabakat ve uyumluluk riski |
walllet Koşulları, gözetimsiz kripto cüzdanını üçüncü taraf sanal hesaplardan, kartlardan, itibari para çıkış kanallarından ve diğer finansal hizmetlerden açıkça ayırır. Bu üçüncü taraf sağlayıcıların kendi uygunluk, uyumluluk, işlem ve kısıtlama kuralları olabilir.
walllet.com nelere erişebilir?
En önemli ayrım, cüzdan arayüzünüze erişim ile işlemleri yetkilendiren kimlik bilgilerinin kontrolü arasındadır.
walllet'ın mevcut Koşullarına göre walllet.com, kullanıcıların kripto varlıklarını veya özel anahtarlarını tutmaz, saklamaz veya kontrol etmez. Koşullar, akıllı cüzdanın kullanıcının anahtarları ve geçiş anahtarı tabanlı kimlik doğrulaması aracılığıyla kontrol edildiğini belirtir.
Pratik olarak walllet.com; bakiyeleri, işlem geçmişini, desteklenen varlıkları ve blok zinciri hareketlerini gösteren yazılım arayüzünü sağlayabilir. Cüzdan adresleri, bakiyeler ve işlemler gibi halka açık blok zinciri verileri zaten zincir üstünde görülebilmektedir.
walllet.com'un kendi sunucularında tutmadığını belirttiği bilgiler ise çok daha önemlidir:
özel anahtarınız;
geçiş anahtarınız;
geleneksel kurtarma ifadeniz.
Bu model, walllet.com'da Özel Anahtarları Anlamak bölümünde daha ayrıntılı olarak açıklanmıştır.
Bu durum, ürünün tamamının walllet tarafından hiç görülmediği anlamına gelmez. Bir finans uygulaması, kullandığınız özelliğe bağlı olarak teknik, kullanım, uyumluluk veya hizmet verilerini işlemeye devam edebilir. Ancak kripto saklama açısından daha dar ve çok önemli bir anlama gelir: walllet, kendi başına kripto varlıklarınızı taşımasını sağlayacak imza sırrını elinde tutmadığını belirtmektedir.
İmza kimlik bilgileri nerede duruyor?
walllet Koşulları, Apple iCloud Anahtar Zinciri, Google Şifre Yöneticisi veya Samsung Pass gibi sistemler aracılığıyla geçiş anahtarı tabanlı kimlik doğrulamayı tanımlar. İlgili kriptografik kimlik bilgilerinin walllet sunucularında saklanmak yerine kullanıcının kişisel cihazında veya şifre yöneticisinde şifrelenmiş olarak kaldığı belirtilmektedir.
Geçiş anahtarları, yeniden kullanılabilir bir şifre yerine açık anahtarlı kriptografi kullanır. FIDO Alliance, geçiş anahtarlarını, bir geçiş anahtarı sağlayıcısı aracılığıyla senkronize edilebilen veya belirli bir cihaza bağlanabilen kimlik avına dayanıklı kimlik bilgileri olarak tanımlar. Bir geçiş anahtarının kilidini açmak için kullanılan biyometrik bilgiler, uzak hizmete gönderilmek yerine cihazda kalır.
Bu, kullanıcılardan web sitelerine yeniden kullanılabilir bir şifre veya kurtarma ifadesi yazmalarını istemeye kıyasla önemli bir güvenlik geliştirmesidir.
Ancak hata senaryosunu değiştirir. Onu tamamen ortadan kaldırmaz.
Gizli kurtarma kelimelerinde (seed phrase) tehlikeli olan sır genellikle kelimelerin kendisidir.
Geçiş anahtarı tabanlı bir cüzdanda ise güvenlik sınırı; telefonunuzu, ekran kilidinizi, Apple veya Google hesabınızı, şifre yöneticinizi, kurtarma yapılandırmanızı ve erişimi geri yüklemekle ilgili diğer tüm mekanizmaları kapsayabilir.
Geçiş anahtarı modelini teknik terimler olmadan anlamak isterseniz walllet geçiş anahtarlı cüzdan kılavuzu, bir cüzdanın kurtarma kelimeleri yerine geçiş anahtarlarını kullanmaya başlamasıyla nelerin değiştiğini açıklar.
Telefonunuz çalınırsa ne olur?
Telefonun çalınması otomatik olarak cüzdanın çalındığı anlamına gelmez.
Kilitli modern bir cihaz, geçiş anahtarı koruması ve biyometrik veya PIN doğrulaması, telefona sahip olmakla cüzdan etkinliklerini yetkilendirmek arasına engeller koyar. Geçiş anahtarlarının kendileri, geleneksel kimlik avı yöntemlerine direnecek şekilde tasarlanmıştır.
Ancak cihazın çalınması yine de bir güvenlik olayıdır. Burada sorulması gereken sorular şunlardır:
Cihaz güçlü bir şekilde kilitli mi?
Saldırgan Apple, Google veya Samsung hesabınıza erişebilir mi?
Geçiş anahtarı senkronize edilmiş mi?
Güvenilir başka bir cihazınız var mı?
Güvenliği ihlal edilmiş bir hesabı devre dışı bırakabilir veya güvenceye alabilir misiniz?
Cüzdanınızın kurtarma yöntemini biliyor musunuz?
walllet'ın kendi Koşulları riskleri açıkça ortaya koymaktadır: Hem cihaza hem de kimlik bilgilerini depolayan veya senkronize eden bağlı hesaba erişiminizi kaybederseniz cüzdana olan erişiminizi kalıcı olarak kaybedebilirsiniz. walllet.com, özel anahtarı veya geçiş anahtarını sizin için sıfırlayamayacağını veya kurtaramayacağını belirtmektedir.
Ayrıntılı süreç walllet.com telefon kaybetme ve yeni telefonda kurtarma kılavuzunda ele alınmaktadır.
İşte bu nedenle kurtarma süreci, cüzdana kaybetmekten korkacağınız miktarlarda bakiye yüklemeden önce iyice anlaşılmalıdır.
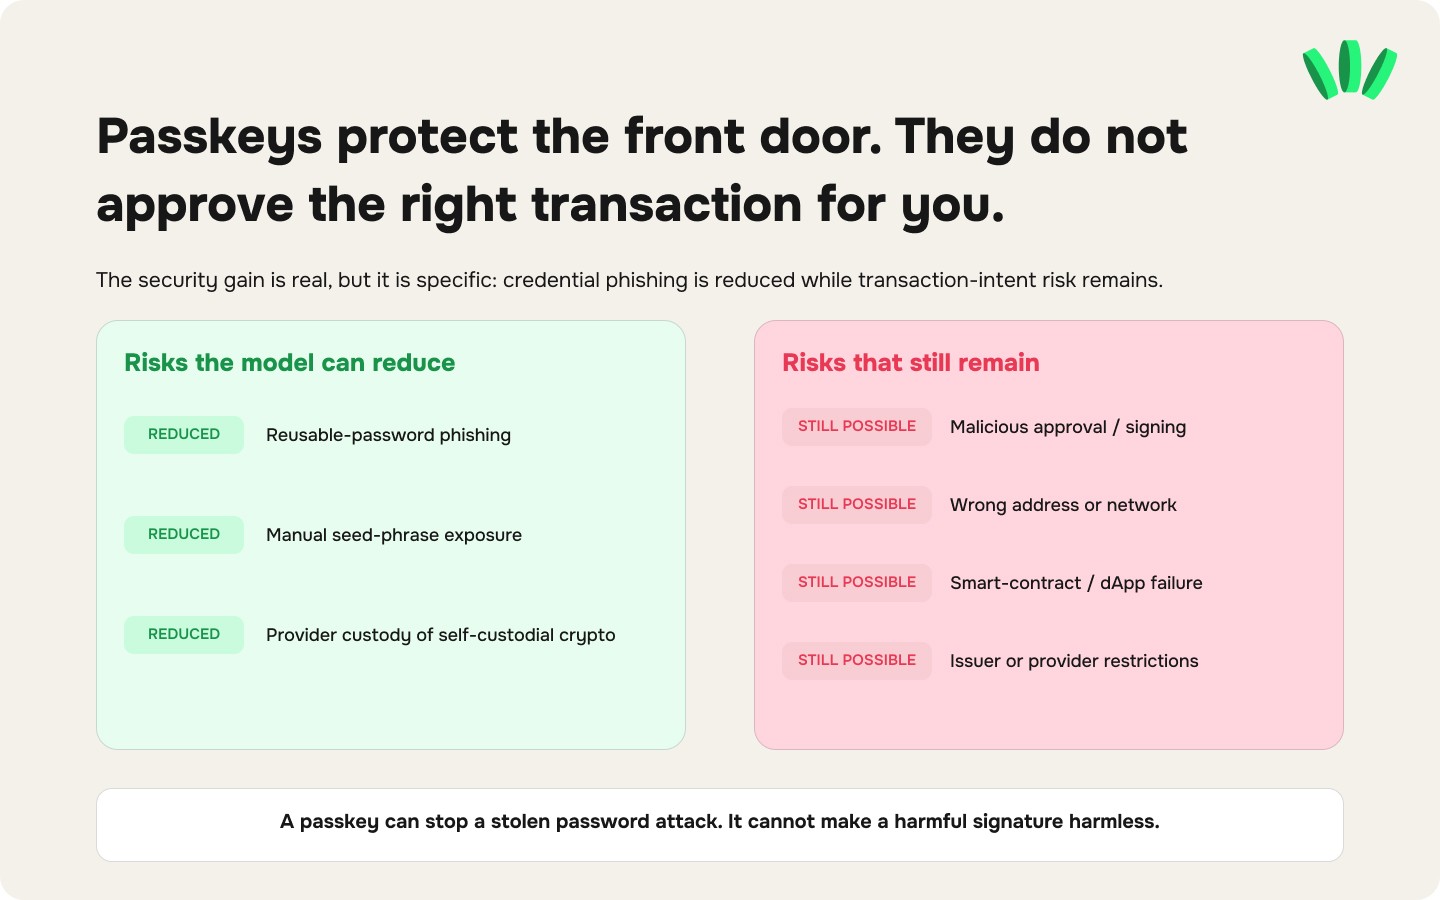
Geçiş anahtarı bazı saldırılara karşı daha güvenlidir, tümüne karşı değil
Geçiş anahtarları, özellikle kimlik avına karşı çok kullanışlıdır çünkü sahte bir giriş sayfasına yazılacak yeniden kullanılabilir bir şifre veya gizli kurtarma kelimeleri yoktur. Ancak bu durum sizi her türlü kripto dolandırıcılığından korumaz. Bir cüzdan kullanıcısı hâlâ şunları yapabilir:
kötü amaçlı bir token limitini (allowance) onaylayabilir;
zararlı bir akıllı sözleşme işlemini imzalayabilir;
yanlış adrese fon gönderebilir;
yanlış blok zinciri ağını kullanabilir;
güvenliği ihlal edilmiş bir dApp'e bağlanabilir;
sahte bir uygulama yükleyebilir;
ne işe yaradığını anlamadan bir işlemi onaylayabilir.
Mevcut kripto kimlik avı ve sahte walllet desteği kılavuzu, en yaygın saldırı yöntemlerinden birini ele almaktadır: Yardımcı oluyormuş gibi davranarak gizli kimlik bilgilerinize erişmeye çalışan veya sizi bir şeyi imzalamaya ya da transfer etmeye ikna eden kişiler.
Geçiş anahtarı, dolandırıcıların hedef listesinden çok tehlikeli bir unsuru çıkarır. Ancak bu, kötü niyetli bir imzayı zararsız hale getirmez.
Ciddi miktarda fon yatırmadan önce cüzdan modelini incelemek mi istiyorsunuz? Geçiş anahtarı ve gözetimsiz cüzdan akışıyla başlayın, kurtarma sürecini anlayın ve ardından ilk işleminizi pahalıya getirmeyecek küçük bir miktarla test edin.
walllet'ın geçiş anahtarı tabanlı kripto cüzdanının nasıl çalıştığını görün
walllet.com hacklenebilir mi?
Bu sorunun cevabı net olmalıdır. "Cüzdanın hacklenmesi" tamamen farklı durumları tanımlayabilir:
Ne oldu? | Aslında güvenliği ihlal edilen neydi? |
Saldırgan cihazın veya kimlik bilgisi hesabının kilidini açtı | Cihaz/hesap güvenliği |
Kullanıcı kimlik bilgilerini sahte bir sayfaya girdi | Kimlik avı |
Kullanıcı kötü niyetli bir sözleşmeyi onayladı | İşlem yetkilendirmesi |
Cüzdan yazılımı bir güvenlik açığı içeriyordu | Cüzdan uygulaması |
Akıllı hesapta bir hata vardı | Akıllı sözleşme katmanı |
Üçüncü taraf dApp'in güvenliği ihlal edildi | Harici uygulama |
Stabil kripto para engellendi | Token ihraççısı kontrolü |
İtibari para çekme işlemi kısıtlandı | Finansal sağlayıcı/hesap katmanı |
Bir kullanıcının para kaybetmesi için blok zincirinin kendisinin "hacklenmesi" gerekmez. Kripto Cüzdanları Hacklenebilir mi? kılavuzu bu farkı daha ayrıntılı açıklamaktadır. walllet.com için pratik güvenlik sorusu daha spesifiktir:
Bir saldırgan; istemediğiniz bir işlemi gerçekleştirmek üzere kimlik bilgileriniz, cihazınız, onaylanmış izinleriniz veya akıllı hesabınız üzerinde yeterli kontrolü ele geçirebilir mi?
Asıl test edilmesi gereken tehdit modeli budur.
ERC-4337 akıllı hesabı ek bir risk oluşturur mu?
Evet. Akıllı hesap cüzdanları, geleneksel dışarıdan sahipli (externally owned) hesapların sahip olmadığı bir yazılım mantığı içerir.
walllet Koşullarında, ERC-4337 aracılığıyla Ethereum Hesap Soyutlama yöntemini kullandığı ve cüzdanın akıllı sözleşmesinin kullanıcının anahtarlarıyla kontrol edildiği belirtilmektedir.
Hesap soyutlama; geçiş anahtarı doğrulaması, daha esnek işlem akışları ve alternatif gas ücreti yönetimi gibi kullanışlı özellikleri destekleyebilir.
Bu durum aynı zamanda akıllı sözleşme uygulamasının da önemli olduğu anlamına gelir. Ciddi bir inceleme için kullanıcının şunları doğrulayabilmesi gerekir:
hesabı hangi sözleşmelerin kontrol ettiği;
dağıtılan sözleşme adresleri;
bu sözleşmelerin proxy (vekil) mi yoksa yükseltilebilir mi olduğu;
varsa kimlerin yükseltme veya yönetici izinlerine sahip olduğu;
hangi modüllerin veya eklentilerin imzalama veya yürütme işlemlerini etkileyebileceği;
sözleşmelerin bağımsız bir güvenlik denetiminden geçip geçmediği;
bu denetimin kapsamı ve tarihi;
çözülmemiş bulgular;
bir altyapı bağımlılığı çalışmayı durdurursa ne olacağı.
ERC-4337 bir mimaridir, bir güvenlik sertifikası değildir. Bir ürün, yaygın olarak bilinen bir standardı kullanıp yine de sistemin bir kısmını zayıf şekilde uygulayabilir.
Sürecin işleyişi walllet'ın hesap soyutlama ve akıllı sözleşme cüzdanı kılavuzunda açıklanırken, akıllı sözleşme güvenliği kılavuzu da yönetici yetkilerinin, yükseltilebilirliğin ve sözleşme izinlerinin neden önemli olduğunu anlatmaktadır.
USDT veya USDC gözetimsiz bir walllet cüzdanında dondurulabilir mi?
Evet.
Gözetimsiz cüzdan modeli, cüzdan kimlik bilgilerini kimin kontrol edeceğini belirler. Token'ın içine yerleştirilmiş kontrolleri kaldırmaz.
Merkezi olarak ihraç edilen bazı stabil kripto paralar, belirli yasal veya uyumluluk durumlarında ihraççının adresleri kısıtlamasına olanak tanıyan sözleşme düzeyinde mekanizmalara sahiptir.
Circle'ın güncel USDC koşulları, bu koşullarda belirtilen durumlarda belirli adresleri engelleme ve USDC transferlerini kısıtlama hakkını açıkça saklı tutar. Bu durum, aşağıdaki iki ifadenin de doğru olabileceği anlamına gelir:
walllet işleminizi kendi başına imzalayamaz.
Bir stabil kripto para ihraççısı yine de kendi token'ını kısıtlayabilir.
Cüzdan ve token farklı katmanlardır.
walllet'ın USDT ve USDC dondurma işlemleri kılavuzu; cüzdan kontrolü, borsa kısıtlamaları ve stabil kripto para ihraççı kontrolleri arasındaki farkı açıklamaktadır.
Bu, en sık yanlış anlaşılan güvenlik kavramlarından biridir çünkü insanlar "gözetimsiz" ifadesini duyduklarında bunu zihinlerinde "kimse hiçbir şeyi asla kısıtlayamaz" şeklinde yorumlarlar.
Ancak merkezi olarak ihraç edilen stabil kripto paralar bu şekilde çalışmaz.
Cüzdanın gözetimsiz olması ağ riskini ortadan kaldırmaz
Cüzdan kimlik bilgileriniz mükemmel şekilde güvende olsa bile işleminiz yine de ters gidebilir.
Örneğin, USDT'yi doğru seçip yanlış ağı belirleyebilirsiniz.
Ethereum, Arbitrum, Base, BNB Smart Chain, Tron ve diğer ağlar ayrı yollardır. Bilindik bir token sembolü, hedef adresin de aynı yolu desteklediğini garanti etmez.
walllet'ın desteklenen zincirler kılavuzu, bir token desteğinin o token'ın her ağ versiyonunu desteklediği anlamına geldiğini varsaymak yerine, her transferden önce güncel alıcı akışını kontrol etmenizi önerir.
Bir transfer rotası seçerken walllet.com desteklenen zincirler kılavuzunu kullanın. İlk transferiniz her zaman tedbirli olmalıdır.
Token'ı kontrol edin.
Ağı kontrol edin.
Adresi kontrol edin.
Küçük bir miktar test gönderimi yapın.
Ardından daha büyük miktarı taşıyın.
Köprüler ve dApp'ler başka bir güvenlik sınırı oluşturur
walllet.com'u harici bir dApp, DEX, köprü veya DeFi protokolüne bağladığınızda, işin içinde artık sadece walllet.com yazılımı yoktur.
walllet Koşullarında, harici dApp'lerin ve merkeziyetsiz hizmetlerin bağımsız üçüncü taraflar olduğu açıkça belirtilir. Bunlar üzerinden yapılan işlemler kendi sözleşmelerini, onaylarını, ücretlerini ve hata modlarını getirebilir.
Kötü amaçlı veya güvenliği ihlal edilmiş bir dApp, özel anahtarınıza ihtiyaç duymayabilir. Sadece yanlış bir şeyi onaylamanızı sağlaması yeterlidir. Bu nedenle işlem netliği, en az giriş güvenliği kadar önemlidir. Tanımadığınız bir sözleşmeyle etkileşime girmeden önce şunları kontrol edin:
alan adı;
sözleşme adresi;
hangi fonksiyonu çağırdığınız;
hangi token'ın onaylandığı;
harcayıcı (spender) adresi;
onayın sınırlı mı yoksa sınırsız mı olduğu;
protokolün yükseltilebilir olup olmadığı;
bu işlemi yapmaya gerçekten ihtiyacınız olup olmadığı.
Ön kapının güvenli olması girdiğiniz her odanın güvenli olduğu anlamına gelmez.
İtibari para hesapları ve kartlar tamamen farklı bir risk modeline sahiptir
Bu ayrım önemlidir çünkü walllet.com artık gözetimsiz kripto işlemlerinin ötesinde hizmetler de içermektedir.
walllet Koşulları; belirli sanal hesap, ödeme kartı, itibari para çıkış kanalı ve ilgili hizmetlerin bağımsız üçüncü taraf finansal sağlayıcılar aracılığıyla sunulduğunu belirtmektedir. walllet.com arayüzü ve entegrasyon katmanını sağlarken, söz konusu sağlayıcılar uygunluk durumunu, uyumluluk kontrollerini, işlem süreçlerini ve hizmet kullanılabilirliğini kontrol edebilir.
Yani şu soru:
"walllet kripto paramı dondurabilir mi?"
şundan farklıdır:
"Sanal hesabıma veya kart erişimime kısıtlama getirilebilir mi?"
Gözetimsiz kripto işlemleri için saklama konusu, imza kimlik bilgileri ve zincir üstü hesapla ilgilidir.
İtibari para veya kart hizmetlerinde ise ilgili üçüncü taraf sağlayıcı KYC (Kimliğini Tanı), fon kaynağı kontrolleri, dolandırıcılık taraması, yaptırım taraması veya diğer incelemeleri gerçekleştirebilir. Koşullarda walllet'ın, sağlayıcının uygunluk veya uyumluluk kararını geçersiz kılamayacağı belirtilmektedir.
Bir katmanın güvenlik modelini, diğer bir katmanın kanıtı olarak kullanmayın.
walllet özel anahtarınızı veya geçiş anahtarınızı kurtarabilir mi?
walllet Koşullarına göre, hayır.
walllet.com, kullanıcının özel anahtarını veya geçiş anahtarını bilmediğini veya saklamadığını, dolayısıyla bu kimlik bilgilerini talep üzerine sıfırlayamayacağını belirtir. Sorumluluk Reddi Beyanı'nda da kullanıcının ilgili cihaz ve kimlik bilgisi ekosistemine erişimini kaybetmesi durumunda walllet'ın yeni bir geçiş anahtarı oluşturamayacağı yinelenmektedir.
Bu durum iki tarafı keskin bir bıçak gibidir.
Bu durum, walllet'ın cüzdanınız üzerinde tek taraflı kontrol sahibi olmasını engeller.
Ancak kendi kurtarma hatanız nedeniyle yaşayacağınız kayıplarda walllet'ın size yardım etmesini de engeller.
Bu, gözetimsiz cüzdan sloganlarının genellikle değinmediği bir ödünleşmedir (trade-off).
Kendisini walllet.com destek görevlisi olarak tanıtan biri, onlara gizli bir kimlik bilgisi, kurtarma kodu veya ödeme göndermeniz durumunda cüzdanınızı "kurtarabileceğini" söylerse hemen durun. İmza bilgilerinize sahip olmadığını belirten bir şirketin, bu bilgileri bir destek temsilcisine vermenize aniden ihtiyacı olamaz.
walllet.com bir kripto işlemini geri alabilir mi?
Hiçbir cüzdan, sırf gönderici pişman oldu diye tamamlanmış bir blok zinciri işlemini normal şartlarda geri alamaz.
walllet Koşullarında, blok zinciri işlemlerinin PrimeUp LTD tarafından gerçekleştirilmediği, bunun yerine merkeziyetsiz ağlar üzerinden yürütüldüğü belirtilmektedir. Kullanıcılar yetkilendirdikleri işlemlerden kendileri sorumludur.
Varlıkları şuralara gönderirseniz:
yanlış adrese;
bir dolandırıcıya;
yanlış ağa;
kötü amaçlı bir akıllı sözleşmeye;
kurtarma seçenekleri aslında ne olduğuna bağlı olarak değişir.
Bazen bir hata, alıcının, borsanın veya sağlayıcının iş birliğiyle düzeltilebilir. Bazen ise düzeltilemez. Ters ibraz (chargeback) mekanizmasının olmaması, gözetimsiz cüzdan modelinde işlem kontrolünün bu kadar önemli olmasının nedenlerinden biridir.
walllet.com sizi nelerden koruyor ve sorumluluklarınız nelerdir?
walllet.com güvenliğini değerlendirmenin faydalı bir yolu, azaltılan riskleri kalan risklerden ayırmaktır.
Risk | walllet modeli bu riski azaltıyor mu? | Bu riski tamamen ortadan kaldırıyor mu? |
Kurtarma kelimelerinin (seed phrase) çalınması | Evet, geleneksel kurtarma kelimelerini kullanıcı iş akışından çıkararak | Hayır, diğer kimlik bilgisi/kurtarma riskleri devam eder |
Şifre kimlik avı | Geçiş anahtarları bu saldırı yöntemini önemli ölçüde azaltabilir | Hayır |
Gözetimsiz kripto varlıklarında sağlayıcı saklama riski | walllet varlıkları saklamadığını belirtiyor | Hayır, diğer katmanlar hâlâ mevcut |
Cihaz kaybetme riski | Senkronize edilmiş kimlik bilgisi kurtarma işlemi yardımcı olabilir | Hayır |
Kötü niyetli dApp onayları | Cüzdan kullanıcı deneyimi (UX), kullanıcıların işlemleri anlamasına yardımcı olabilir | Hayır |
Akıllı sözleşme hataları | Hiçbir mimari uygulama hatalarını tamamen ortadan kaldıramaz | Hayır |
Yanlış ağ transferleri | Net arayüz ve uyarılar hataları azaltabilir | Hayır |
Stabil kripto para ihraççısının dondurma işlemi | Hayır | Hayır |
Ağ arızası/sıkışıklığı | Hayır | Hayır |
İtibari para sağlayıcı kısıtlamaları | Hayır | Hayır |
Kullanıcının yanlış adrese gönderim yapması | Hayır | Hayır |
Güvenlik, tek bir özelliğin tüm sorunları çözdüğünü varsaymak yerine, ürün ve kullanıcının farklı hata senaryolarını birlikte ele almasıyla en üst düzeye ulaşır.
Büyük bir bakiye taşımadan önce bu 10 şeyi doğrulayın
İlk ciddi güvenlik testinizi büyük miktarda parayla yapmayın. Cüzdan aracılığıyla tutulan veya taşınan miktarı artırmadan önce şunları yapın:
walllet'ı resmi bir kaynaktan yüklediğinizi onaylayın.
Geçiş anahtarınızın nerede saklandığını veya senkronize edildiğini anlayın.
Bu kurtarma yolunun arkasındaki Apple, Google veya Samsung hesabını güvenceye alın.
Mevcut telefonunuz kaybolursa ne olacağını öğrenin.
Pratikte kurtarma veya cihaz taşıma işlemlerini buna ihtiyaç duymadan önce test edin.
Fonları almadan önce tam token ve ağı doğrulayın.
Önce küçük bir test transferi gönderin.
dApp'leri veya takasları kullanmadan önce neyi imzaladığınızı anlayın.
Bağımsız olarak doğrulanabilir bir denetim, sözleşme adresi listesi ve akıllı hesap kontrol belgelerinin mevcut olup olmadığını kontrol edin.
Günlük zincir üstü işlemlere maruz kalan miktarları, almayı göze aldığınız riskle orantılı tutun.
Kaybolduğunda finansal durumunuzu ciddi şekilde etkileyecek bir miktara sahipseniz günlük etkinlikleri uzun vadeli birikimlerden ayırmak, olası bir işlem veya cihaz güvenliği ihlalinde oluşacak zararı azaltabilir.
Mevcut kripto cüzdanı güvenlik kurulumu kılavuzu bu katmanlı yaklaşımı ele almaktadır.
Hata senaryolarını anladıktan sonra güvenlik modeli aklınıza yatıyorsa daha fazla bakiye yatırmadan önce sistemi test edin. Geçiş anahtarı tabanlı cüzdanı kurun, kurtarma yolunu güvenceye alın ve imzalama ile gözetimsiz cüzdan modelinin pratikte nasıl çalıştığını görmek için küçük bir işlem yapın.
walllet'ı kurun ve güvenlik akışını kendiniz test edin

