Bir kripto cüzdanı sadece şık göründüğü için güvenli olmaz. En kötü gününüzde bile güvenlik modeli mantıklı kalabiliyorsa güvenlidir. Herhangi bir şey indirmeden, yatırmadan veya imzalamadan önce cüzdan güvenliğini değerlendirmek için pratik bir kılavuz hazırladık. Bu yazıda, kullanmadan önce güvenli bir kripto cüzdanını nasıl değerlendireceğinizi öğreneceksiniz.
Özet
Bir kripto cüzdanının güvenli olup olmadığını bilmek istiyorsanız, önce ana sayfasına bakmayı bırakın ve altındaki modele odaklanın.
Anahtarları veya imza yetkisini kimin kontrol ettiğini, telefonunuz kaybolursa kurtarma işleminin nasıl çalıştığını, cüzdanın neyi imzaladığınızı sade bir dille açıklayıp açıklamadığını ve onaylamadan önce riskli onayları fark etmenize yardımcı olup olmadığını sorun.
İyi bir cüzdan sadece bilgisayar korsanlarına karşı koruma sağlamaz. Aynı zamanda aceleci kararlara, net olmayan uyarılara ve kırılgan kurtarma yollarına karşı da korur.
İşte bu yüzden en güvenli cüzdan, genellikle güçlü teknik tasarımı hata payını azaltan bir kullanıcı deneyimiyle birleştiren cüzdandır.
Kripto cüzdanı seçmek, aniden karmaşıklaşana kadar kulağa çok basit gelen kararlardan biridir.
İlgili Yazı: Yeni Başlayanlar İçin En İyi Kripto Cüzdanı: Bir Şey İndirmeden Önce Nelere Bakmalı?
İlk bakışta çoğu cüzdan kulağa aynı gelir. Güvenlik, gözetimsizlik (self-custody), hız, kontrol ve Web3'e kolay bir giriş vaat ederler. Ekran görüntüleri temiz görünür. Tanıtım sayfası doğru kelimeleri seçer. Uygulama mağazası açıklaması güven verir. Ancak cüzdan güvenliği aslında bir marka sorusu değildir. Bu bir sistem sorusudur.
Asıl soru şudur:
Bu cüzdan benden tam olarak neye güvenmemi istiyor ve bir şeyler ters gittiğinde ne oluyor?
Güvenli hissettiren bir cüzdan ile gerçekten güvenli olan bir cüzdan arasındaki fark budur.
Bu kılavuz, taahhütte bulunmadan önceki o an içindir. İndirmeden önce. Fon taşımadan önce. İlk onayınızı imzalamadan önce. Kripto cüzdanlarının temellerini zaten anlıyorsanız ve hangisinin güveninizi hak ettiğini değerlendirmek için daha net bir yol istiyorsanız, buradan başlayın.
Bir kripto cüzdanını gerçekten güvenli kılan nedir?
Güvenli bir kripto cüzdanı dört şeyi iyi yapar.
İlk olarak, size net ve savunulabilir bir kontrol modeli sunar. İşlemleri kimin ve hangi koşullar altında yetkilendirebileceğini anlayabilmeniz gerekir.
İkinci olarak, size tek bir sakin cümleyle açıklayabileceğiniz bir kurtarma yolu sunar. Telefonunuz kaybolursa, çalınırsa, değiştirilirse veya sıfırlanırsa, erişimin nasıl geri yükleneceğini ve bu kurtarma işleminin hangi bağımlılıklara dayandığını zaten biliyor olmalısınız.
Üçüncü olarak, neyi onayladığınızı anlamanıza yardımcı olur. Kriptoda, kafa karıştırıcı bir onay ekranı kozmetik bir kusur değildir. Güvenlik açığıdır.
Dördüncü olarak, önlenebilir insan hatalarını azaltır. Birçok cüzdan kaybı, kriptografi başarısız olduğu için gerçekleşmez. Ürün, normal insanların güvenlik uzmanı gibi davranmasını beklediği için gerçekleşir.
Bu son nokta, çoğu insanın fark ettiğinden daha önemlidir. Pratikte iyi güvenlik, yalnızca cüzdanın neyi engellediğiyle ilgili değildir. Aynı zamanda cüzdanın neyi kolaylaştırdığı, neyi zorlaştırdığı ve incelemeniz için sizi nerede yavaşlattığı ile de ilgilidir.
Neleri değerlendirmeli? | Neden önemli? | İyiye işaret | Tehlike işareti |
|---|---|---|---|
Kontrol modeli | İşlemleri kimin yetkilendirebileceğini ve fonları kimin taşıyabileceğini bilmeniz gerekir. | Cüzdan, anahtarları veya imza yetkisini kimin kontrol ettiğini ve bu kontrolün nasıl çalıştığını açıkça açıklar. | Cüzdan "güvenli" veya "gözetimsiz" der ancak erişimi kimin kontrol ettiğini asla net bir şekilde açıklamaz. |
Kurtarma yolu | Bir cüzdan, en kötü gününüzdeki kurtarma modeli kadar güvenlidir. | Telefonunuz kaybolursa, çalınırsa veya değiştirilirse kurtarma işleminin nasıl çalışacağını tek bir sakin cümleyle açıklayabilirsiniz. | Kurtarma süreci belirsizdir, pazarlama diline gömülmüştür veya cüzdana fon yüklemeden önce anlaşılması imkansızdır. |
İmzalama netliği | Kafa karıştırıcı onay ekranları, maliyetli hata riskini artırır. | Cüzdan; varlık, miktar, ağ, izinler ve hedefi içeren kolayca okunabilir uyarılar gösterir. | Cüzdan, normal kullanıcıların yorumlayamayacağı ham veriler, teknik terimler veya belirsiz onay istekleri gösterir. |
Onay ve risk uyarıları | Birçok kayıp, kullanıcıların farkında olmadan tehlikeli izinleri veya kötü amaçlı sözleşmeleri onaylamasıyla gerçekleşir. | Cüzdan şüpheli sözleşmeler, olağan dışı onaylar, riskli izinler veya dolandırıcı tokenler hakkında uyarır. | Cüzdan, anlamlı bir bağlam veya uyarı sinyali olmadan yalnızca "Onayla" ve "Reddet" seçeneklerini gösterir. |
Hataları azaltma | İyi bir cüzdan güvenliği insan hatasını azaltmalı, kusursuz davranışlara bağlı olmamalıdır. | Varsayılan deneyim riskli eylemleri yavaşlatır, önemli ayrıntıları görünür kılar ve kullanıcıların imzalamadan önce incelemesine yardımcı olur. | Ürün, yalnızca önemli güvenlik ayrıntıları gizlendiği veya atlandığı için kolay hissettirir. |
Güvenlik modeli pazarlamadan daha önemlidir
İnsanlar cüzdanları karşılaştırırken genellikle yanlış sinyallerle başlarlar. Markanın popülerliği, sosyal medyadaki hareketlilik veya şık bir arayüz faydalı bir bağlam olabilir ancak temel değildir.
Temel olan güvenlik modelidir.
Anahtarları veya imza yetkisini kim kontrol ediyor?
Sorulması gereken ilk soru budur. Cüzdan emanetçi (custodial) ise nihai erişimi sizin adınıza başkası kontrol eder. Gözetimsiz (self-custodial) ise varlıkları siz kontrol edersiniz, ancak bu kontrolün nasıl oluşturulacağını, saklanacağını ve kurtarılacağını yine de cüzdanın tasarımı belirler.
Bu yüzden tek başına "gözetimsiz" ifadesi yeterli değildir. Gerekli bir adımdır ancak eksiksiz bir yanıt değildir.
Kurtarma yolu kırılgansa, onayları okumak zorsa veya ürün anlamadığınız bir şeyi imzalamanızı çok kolaylaştırıyorsa, gözetimsiz bir cüzdan yine de riskli olabilir. Başka bir deyişle, gözetimsiz cüzdan size yetkinin kimde olduğunu söyler. Sistemin bu kontrolü ne kadar iyi koruduğunu otomatik olarak söylemez.
Sadece kolaylık güvenlik demek değildir
Bu kısmı gözden kaçırmak kolaydır çünkü kolaylık, güvenlik gibi görünebilir.
Kurulumu iki dokunuşla tamamlanan bir cüzdan gerçekten de daha iyi tasarlanmış olabilir. Veya henüz incelemediğiniz şekillerde karmaşıklığı gizliyor olabilir. Sürtünmesiz hissettiren bir cüzdan otomatik olarak güvensiz değildir, ancak sizi meraklandırmalıdır. Tam olarak ne basitleştirildi? Hangi adımlar ortadan kalktı ve yerlerine ne geldi?
İşte bu yüzden her kolay cüzdanın altında daha zor bir soru bulunmalıdır: Tasarım daha akıllı hale geldiği için mi kolay, yoksa önemli ayrıntılar gözden uzaklaştırıldığı için mi?
Kurtarma sürecinin işleyişi de güvenliğin bir parçasıdır
Çoğu insan güvenliği hırsızlığı düşünerek değerlendirir. Daha az insan ise kurtarma sürecini düşünür. Bu bir hatadır.
Kurtarma modeliniz, güvenlik modelinizin bir parçasıdır. Bazı durumlarda en önemli parçasıdır.
Kurtarma ifadesi (seed phrase) kullanan cüzdanlar: taşınabilir, güçlü ve yanlış kullanıma açık
Geleneksel gözetimsiz cüzdanlar genellikle bir kurtarma ifadesine dayanır. Bu ifade aslında bir ana yedektir. Taşınabilirdir ve cüzdanlar arasında geniş uyumluluğa sahiptir, bu da gerçek bir avantajdır. Ne yaptığınızı biliyorsanız, size büyük bir bağımsızlık sağlar.
Ancak bu durum keskin bir tavizi de beraberinde getirir. Bu ifadeyi ele geçiren herkes genellikle cüzdanı kontrol edebilir. Bu nedenle kurtarma ifadeleri aynı zamanda hem güçlü hem de tehlikelidir. Büyük cüzdan güvenliği kılavuzları bile kurtarma ifadesi yönetimini gözetimsiz cüzdan yönetimindeki temel risk noktalarından biri olarak görmeye devam etmektedir.
Passkey veya anahtarsız cüzdanlar: Sihirli değil, sadece farklı tavizler sunar
Modern passkey tabanlı sistemler bu modeli değiştiriyor. Kendiniz gizli bir ifade saklamak zorunda kalmak yerine; açık anahtarlı kriptografi, cihaz kimlik doğrulaması ve platform destekli kimlik bilgisi sistemlerine güvenirler. Apple, Google ve FIDO Alliance, passkey teknolojilerini kimlik avına karşı dayanıklı olarak tanımlıyor. Özel kimlik bilgisinin kullanıcının cihazında kalacağı, biyometrik verilerin ise hizmet sağlayıcıyla paylaşılmak yerine cihaz üzerinde tutulacağı şekilde tasarlandığını belirtiyorlar.
Bu durum çok yaygın bir kullanıcı hatası kategorisini azaltabilir. Ancak "anahtarsız" olmanın her senaryoda otomatik olarak daha güvenli olduğu anlamına gelmez. Sadece taviz verilen noktanın değiştiği anlamına gelir.
Şimdi önemli sorular şunlar haline geliyor: Tüm cihazlarınızı kaybederseniz ne olur, hesap veya kimlik bilgisi sisteminin kurtarılması nelere bağlıdır ve cüzdan bu bağımlılıklar konusunda ne kadar şeffaftır? Apple belgelerinde, passkey senkronizasyonunun ve kurtarılmasının korumalı hesap ve anahtar zinciri kurtarma sistemlerine bağlı olduğu açıklanmaktadır. walllet'ın kendi sorumluluk reddi beyanı da ürün koşullarında benzer bir noktaya değinmektedir: Cihazınıza ve bağlantılı Apple veya Google hesabınıza erişimi kaybederseniz, cüzdan erişimini kalıcı olarak kaybedebilirsiniz.
Dolayısıyla, kurtarma ifadesi olan bir cüzdan ile passkey kullanan bir cüzdanı karşılaştırırken hangisinin kulağa daha modern geldiğini sormayın. Aslında hangi kurtarma tavizini anladığınızı ve hangisini sorumlulukla yönetebileceğinizi sorun.
Yeni başlayanlar için altın kural: Cüzdanı kullanmadan önce kurtarma yolunu açıklayamıyorsanız, henüz cüzdana fon yüklemeyin.
Bu tek kural, birçok insanı yanlış nedenlerle cüzdan seçmekten kurtaracaktır.
Güvenli bir cüzdan, riskli eylemlerin anlaşılmasını kolaylaştırmalıdır
Cüzdan güvenliği sadece erişimi saklamakla ilgili değildir. Aynı zamanda niyeti gözden geçirmekle de ilgilidir.
Cüzdan şu soruları yanıtlamanıza yardımcı olmalıdır: Neyi, hangi varlık için, hangi ağda, kimin için ve hangi izinle onaylıyorum?
Bu önemlidir çünkü okunamayan onay ekranları kör noktalar yaratır. Ethereum ekosistemi de tam olarak bu nedenle daha iyi "net imzalama" ve yapılandırılmış ekran standartlarına doğru ilerliyor: Daha iyi işlem biçimlendirmesi, onayları daha anlaşılır kılarak son kullanıcı riskini azaltır. ERC-7730 teklifi, net ekran gösterimini açıkça imzalama deneyimini iyileştirmenin ve ön yüz ile kimlik avı saldırılarından kaynaklanan riskleri azaltmanın bir yolu olarak çerçeveliyor.
Cüzdan neyi imzaladığınızı açıklayabiliyor mu?
Bu, yapabileceğiniz en iyi pratik testlerden biridir.
Bir cüzdan size yalnızca deneyimli bir kullanıcının yorumlayabileceği ham veriler, belirsiz istemler veya teknik gürültü gösteriyorsa, yük sizin üzerinize yıkılıyor demektir. Bu ideal bir durum değildir. Daha güvenli bir cüzdan bunu insan tarafından okunabilir bir şeye dönüştürmelidir.
Hangi eylemin gerçekleştiğini, hangi token veya varlığın dahil olduğunu, ne kadar taşındığını, hangi izinlerin verildiğini ve eylemin nerede gerçekleştiğini sade bir dille görebilmelisiniz.
Bir cüzdan bunu net bir şekilde açıklayamadığında, bu sadece bir kullanıcı deneyimi sorunu değildir. Bu bir güvenlik sorunudur.
Cüzdan şüpheli eylemleri fark etmenize yardımcı oluyor mu?
İyi cüzdanlar sadece "Onayla" ve "Reddet" seçenekleriyle yetinmez.
Ayrıca bir şeylerin ters gittiğini görmenize de yardımcı olurlar. Bu; olağan dışı onay kapsamları, şüpheli sözleşme etkileşimleri, riskli token hareketleri veya yapacağınızı düşündüğünüz şeyle talebin gerçekte söylediği şey arasındaki uyumsuzluk olabilir.
Cüzdan değerlendirmesinin yalnızca oturum açma korumasını değil, izin kontrollerini ve inceleme araçlarını da içermesinin bir nedeni budur. Coinspect'in metodolojisi gibi bağımsız cüzdan güvenliği test çerçeveleri; dApp erişimi isteme, onayları görüntüleme ve iptal etme ile şüpheli veya tutarsız imza isteklerini yönetme gibi özellikleri cüzdan güvenliği değerlendirmesinin bir parçası olarak açıkça dahil eder.
Herhangi bir cüzdana güvenmeden önce dikkat etmeniz gereken tehlike işaretleri
Pek çok uyarı işaretini fark etmek için profesyonel bir denetim ekibine ihtiyacınız yoktur. Birkaç basit kontrolle birçok kötü seçeneği eleyebilirsiniz.
Bir cüzdanın web sitesinde durmaksızın "askeri düzeyde güvenlikten" bahsediliyor ancak anahtar kontrolü, kurtarma veya işlem incelemesi hakkında neredeyse hiç sade dille açıklama yapılmıyorsa, o cüzdana ekstra şüpheyle yaklaşılmalıdır.
Kurtarma yolunun belirsiz olması da kötü bir işarettir. "Telefonumu kaybedersem ne olur?" sorusunun yanıtı gizlenmişse, net değilse veya pazarlama diliyle doldurulmuşsa orada durun. Gerçek ürünler bu senaryoyu net bir şekilde açıklar çünkü ciddi kullanıcıların bilmesi gereken ilk şeylerden biri budur.
Bir diğer tehlike işareti de işlem onaylarının yorumlanmasını zorlaştıran bir cüzdandır. Tüm deneyimdeki en önemli an bile hala kapalı kutuysa, ürün sizden çok fazla güvenmenizi istiyor demektir.
Dağıtım da önemlidir. Cüzdan güvenliği ilk işlemden önce başlar. Resmi siteden veya doğrulanmış bir uygulama mağazasından indirmek kulağa çok temel gelse de hala önemlidir. Büyük cüzdan yardım merkezleri bile kullanıcıları, cüzdan yazılımları ve dApp'lerle etkileşime girerken kaynakları doğrulamaları ve taklit listelere veya doğrulanmamış bağlantılara güvenmekten kaçınmaları konusunda uyarır.
Son olarak, kesin vaatlerde bulunan cüzdanlara karşı dikkatli olun. Hiçbir ciddi cüzdan, tek bir özelliğin her şeyi güvenli kıldığını dürüstçe iddia edemez. Gerçek güvenlik ürünleri masalları değil, genellikle ödünleşimleri açıklar.
Herhangi bir cüzdanı yüklemeden önce sorulması gereken sorular
Herhangi bir kripto cüzdanı kurmadan önce şu yedi soruyu sorun.
Anahtarları veya imza yetkisini kim kontrol ediyor?
Bu telefon kaybolursa, bozulursa veya değiştirilirse erişimi nasıl kurtarırım?
Blockchain sözlüğüne ihtiyaç duymadan neyi imzaladığımı anlayabiliyor muyum?
Cüzdan olağan dışı onayları veya şüpheli eylemleri fark etmeme yardımcı oluyor mu?
Bağlı uygulamaları, izinleri veya onayları görüntüleyip yönetebiliyor muyum?
Cüzdan, beni nelerden koruyamadığı konusunda net mi?
Ürün daha iyi tasarlandığı için mi kolay, yoksa önemli güvenlik ayrıntıları gizlendiği için mi?
Bir cüzdan bu soruların çoğuna güçlü yanıtlar veriyorsa, muhtemelen daha derinlemesine incelenmeye değer bir şeye bakıyorsunuzdur.
Yeni başlayanların en çok önemsemesi gereken şeyler
Yeni başlayanlar genellikle gelişmiş kontrol listelerine çok erken yönlendirilir.
Gerçekte, en iyi ilk filtre bundan daha basittir.
Kurtarma yolunun anlaşılır olduğu, onay ekranlarının okunabildiği ve varsayılan deneyimin yaygın hataları artırmak yerine azalttığı bir cüzdan istersiniz. Çoğu insan için bu, hiç kullanmayabilecekleri uç özelliklere takılmaktan daha önemlidir.
Güvenlik, ilk günden itibaren şüpheci olmanızı gerektirmemelidir. İyi alışkanlıkları takip etmeyi kolaylaştırmalıdır.
Kullanım kolaylığı ve güvenliğin birbirine düşman olmamasının nedeni de budur. Cüzdan tasarımında bunlar birbirini güçlendirebilir. Hassas adımları ortadan kaldıran, belirsiz istemleri azaltan ve size ne olup bittiğine dair daha net bir resim sunan bir ürün hem daha kolay hem de daha güvenli olabilir.
walllet.com cüzdan güvenliğine nasıl yaklaşıyor?
walllet.com'un yaklaşımını anlamak faydalıdır çünkü eski kurtarma ifadesi modelinden farklı bir temelden yola çıkar.
walllet'ın kendi ürün materyallerine göre bu cüzdan; passkey ve biyometrik kimlik doğrulaması kullanan, özel anahtarı kullanıcının donanımında tutan ve özel anahtarı kullanıcıya veya walllet'ın kendisine göstermeyen gözetimsiz bir cüzdandır. App Store listesi ve resmi makaleleri; insan tarafından okunabilir işlem uyarılarını, çoklu zincir desteğini ve şüpheli sözleşmeler, dolandırıcı tokenler ve olağan dışı onaylar hakkındaki uyarıları da vurgulamaktadır.
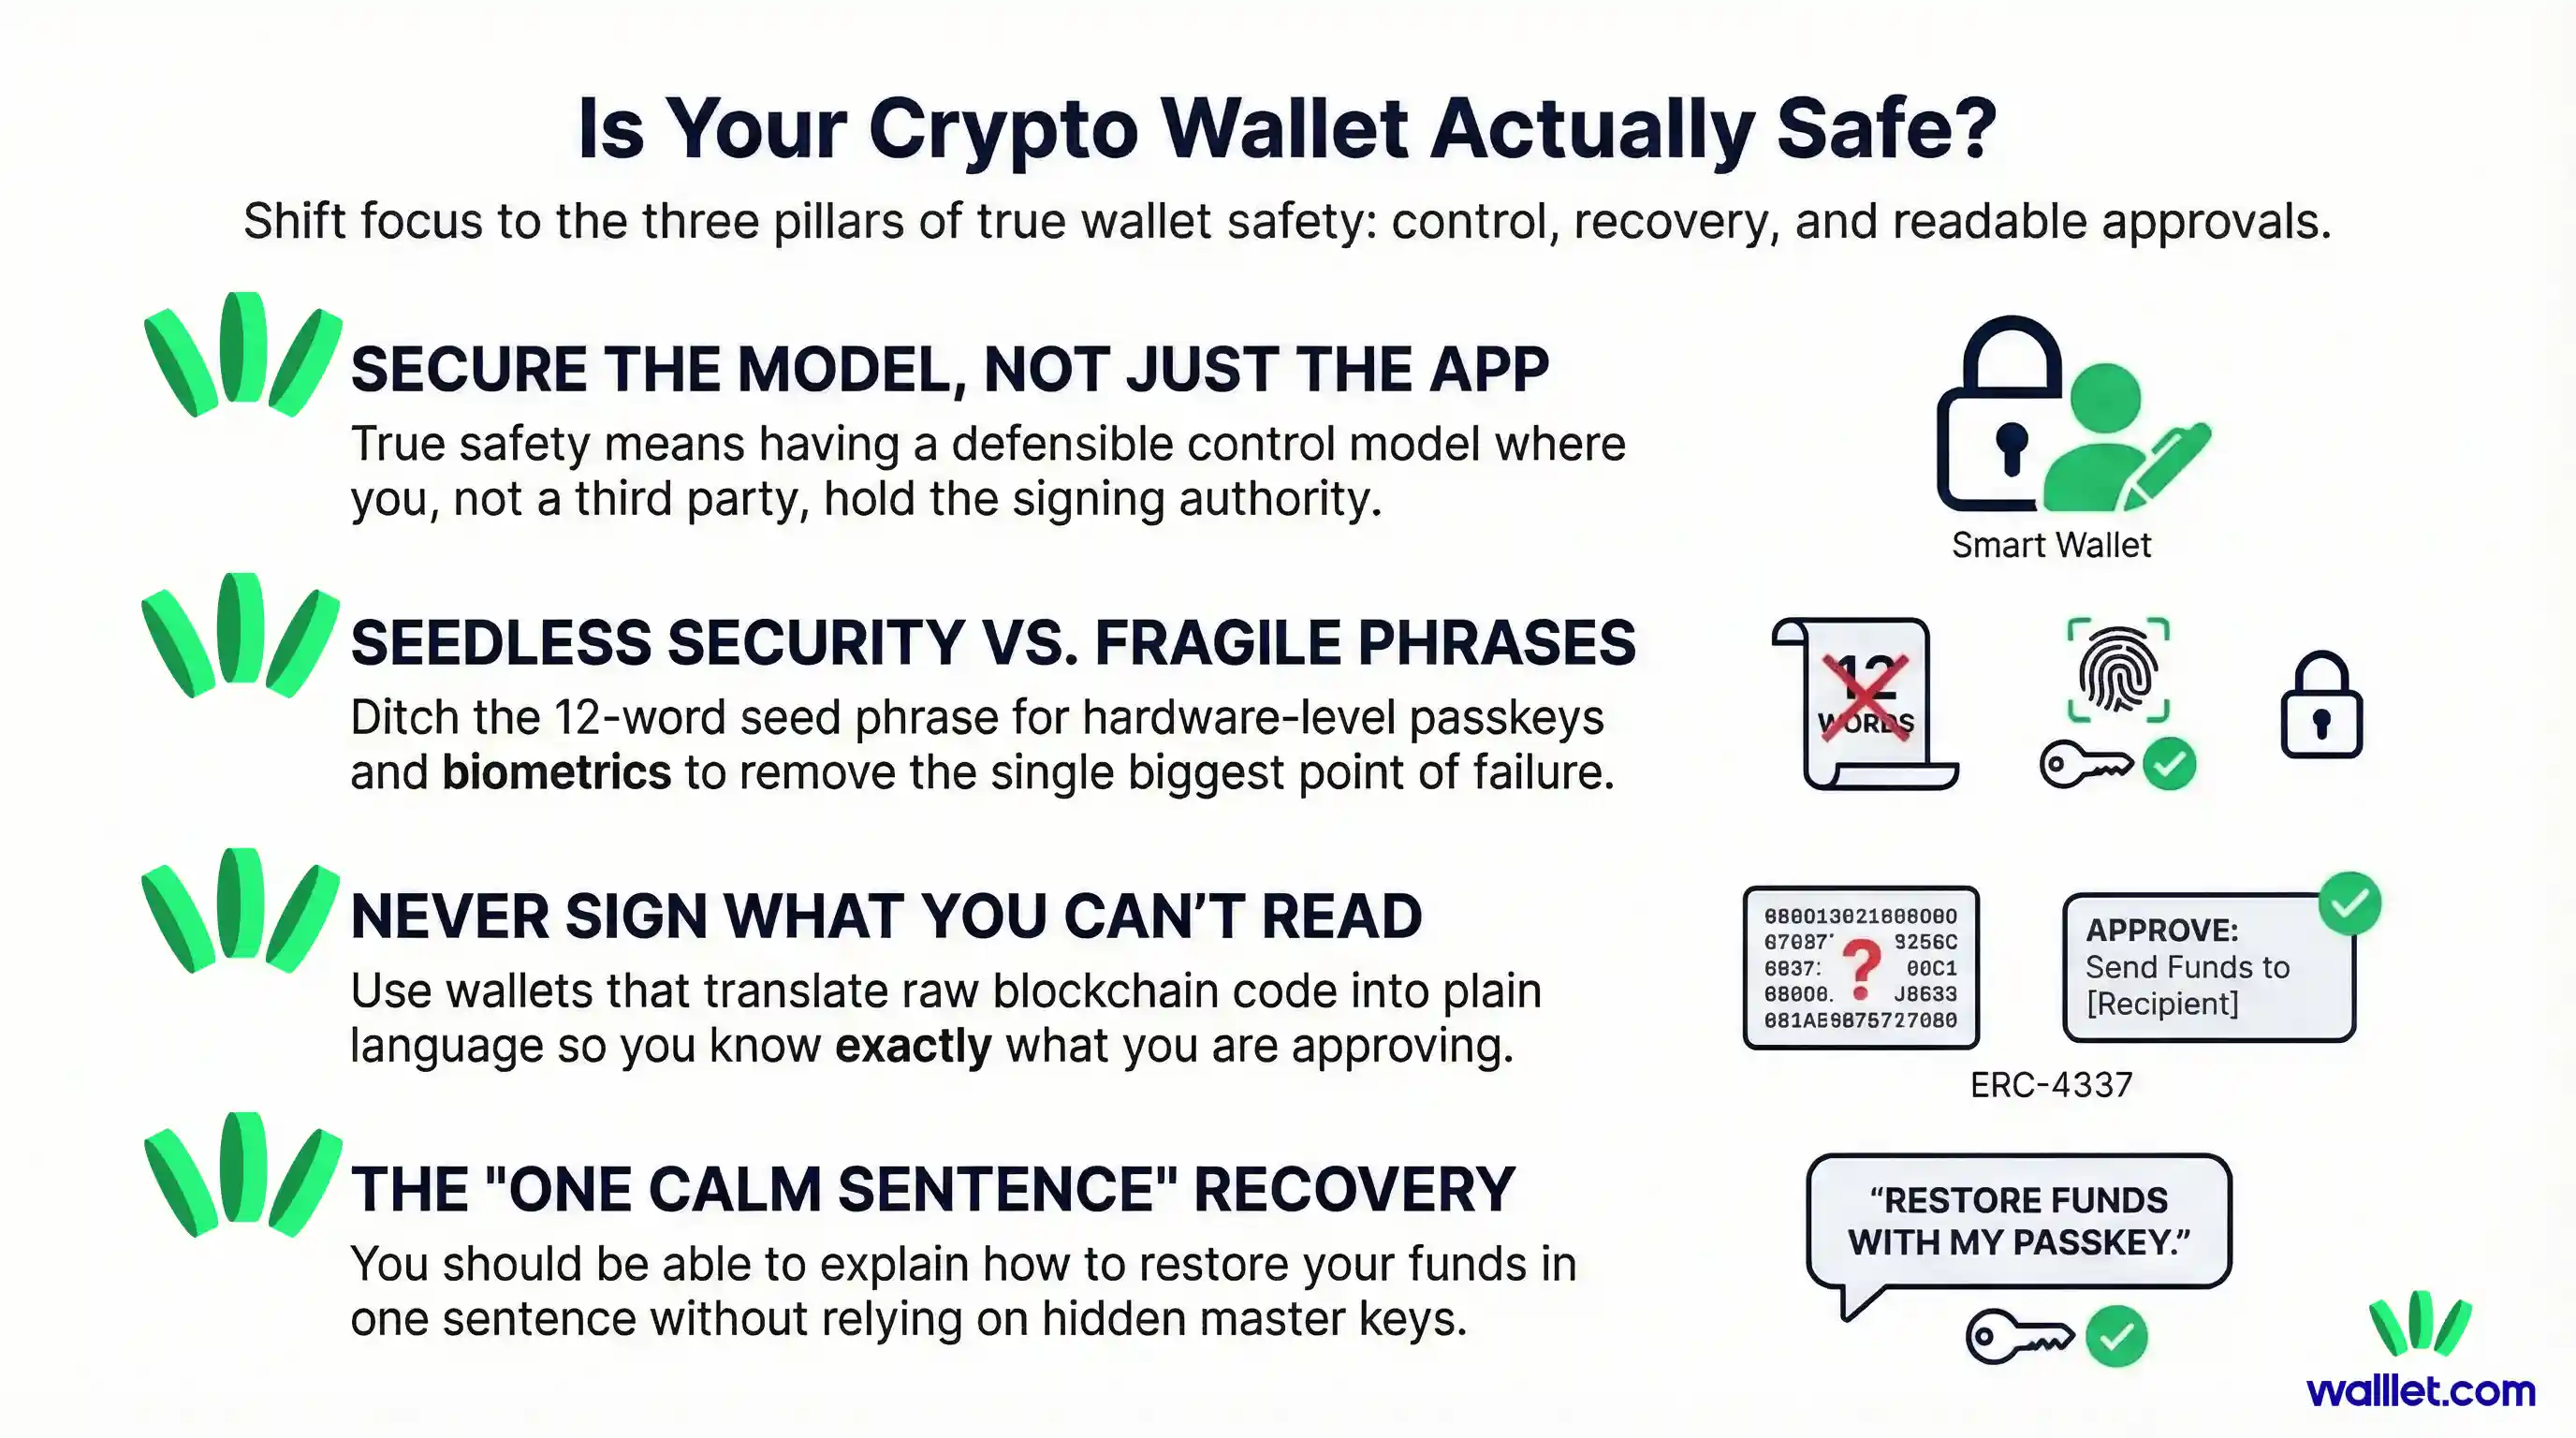
Bu kombinasyon iki nedenden dolayı önemlidir.
İlk olarak, gözetimsiz cüzdan yönetimindeki en büyük tarihsel hata noktalarından birini ortadan kaldırmayı amaçlar: manuel kurtarma ifadesi yönetimi. walllet'ın mevcut içeriği, bunu özel anahtar yönetimi konusundaki maruz kalma durumunu ve insan hatasını azaltmanın bir yolu olarak konumlandırıyor.
İkinci olarak, güvenliği sadece kurulum anında değil, işlem anında da artırmaya çalışır. İnsan tarafından okunabilir işlem özetleri ve bağlam içi uyarılar, kullanıcıların bir hata geri dönülemez hale gelmeden önce neyi onaylamak üzere olduklarını anlamalarına yardımcı olabilir. Bu, sektörün daha net imzalama ve daha anlaşılır işlem incelemelerine yönelik genel eğilimiyle örtüşmektedir.
Bununla birlikte, walllet.com kurtarma bağımlılıklarını da açıkça belirtmektedir. walllet.com'un sorumluluk reddi beyanı, herhangi bir kurtarma ifadesi ve merkezi kurtarma mekanizması olmadığı için kullanıcıların ilgili cihaza ve bağlantılı Apple veya Google hesabına erişimi sürdürmeleri gerektiğini belirtmektedir. Bu, ortadan kalkan değil, sadece yön değiştiren bir tavizdir.
Ve bir cüzdan tam olarak bu şekilde değerlendirilmelidir: Taviz verip vermediğiyle değil, bu tavizlerin tasarlandığı kullanıcı için net, tutarlı ve yönetilebilir olup olmadığıyla.
Doğru seçimi yapmanın en basit yolu
İşte en kısa özet.
Bir cüzdanı güvenli göründüğü için seçmeyin. Kontrol modelini, kurtarma modelini ve imzalama modelini anladığınız için seçin.
Sadece gözetimsiz olup olmadığını sormayın. Daha güvenli kararlar almanıza yardımcı olup olmadığını sorun.
Kurulum akışını tek başına değerlendirmeyin. Kötü bir günde, aceleyle geçen bir günde ve kafa karıştırıcı bir günde ne olacağını değerlendirin.
Cüzdan güvenliğinin gerçek olduğu yer burasıdır.
Ve bir cüzdan size güçlü bir gözetimsizlik, net işlem dili ve gerçekten anladığınız bir kurtarma süreci sunabiliyorsa, zaten doğru yöne bakıyorsunuz demektir. walllet.com adresinde walllet.com'un passkey'ler, insan tarafından okunabilir onaylar ve yerleşik risk sinyalleriyle gözetimsiz cüzdan yönetimine nasıl yaklaştığını keşfedin.
