Çoğu kripto kaybı; aceleye getirilmiş tek bir tık, kafa karıştırıcı tek bir imza veya yanlış yerde saklanan tek bir kurtarma parolası ile başlar.
En iyi kripto para güvenlik uygulamaları; anladığınız bir cüzdan kurulumunu kullanmak, erişimi güçlü cihaz güvenliğiyle korumak, kurtarma parolalarını veya özel anahtarları asla paylaşmamak, günlük kullanım fonlarını uzun vadeli birikimlerden ayırmak, imzalamadan önce her işlemi doğrulamak, acil durum süsü verilen kripto mesajlarından kaçınmak ve jeton onaylarını düzenli olarak gözden geçirmektir.
Özetle
Kripto kayıplarının çoğu küçük bir şeyle başlar: sahte bir bağlantı, aceleye getirilmiş bir imza, açığa çıkan bir kurtarma parolası veya kimsenin hatırlamadığı eski bir jeton onayı.
Erişimi ve kurtarma sürecini koruyun, her cüzdan uyarısını okuyun, günlük fonları uzun vadeli birikimlerden ayırın ve izinleri düzenli olarak gözden geçirin.
Daha güvenli bir cüzdan kurulumu, tehlikeli anları tıklamadan önce fark etmenizi kolaylaştırmalıdır.
Kripto güvenliği, işler ters gidene kadar kulağa teknik gelir. Sonra her şey çok basitleşir. Tek bir yanlış sayfa. Tek bir hatalı onay. Yanlış yerde saklanan tek bir kurtarma parolası.
2026'daki en iyi kripto güvenlik uygulamaları; anladığınız bir cüzdan kurulumunu kullanmak, cihazınızı korumak, kurtarma parolalarını veya özel anahtarları asla paylaşmamak, imzalamadan önce her işlemi doğrulamak, acil durum süsü verilen kripto mesajlarından kaçınmak, günlük kullanım fonlarını uzun vadeli birikimlerden ayırmak ve jeton onaylarını düzenli olarak gözden geçirmektir.
Daha pratik bir kurulum kontrol listesi istiyorsanız işe kripto cüzdanınızı nasıl koruyacağınıza dair bu rehberle başlayın. Henüz bir cüzdan seçiyorsanız bir kripto cüzdanının güvenli olup olmadığını nasıl anlayacağınıza dair bu rehber daha iyi bir ilk durak olacaktır.
Kripto güvenliği gerçekte ne anlama gelir?
Kripto güvenliği, aynı anda iki şeyi korumak anlamına gelir: fonlarınız ve bu fonlara erişiminiz.
Bu ikinci kısım, insanların kabul ettiğinden daha önemlidir. Kriptoda, erişimi kaybetmek neredeyse bir saldırıya uğramak kadar can yakabilir. Birisi özel anahtarınızı veya kurtarma parolanızı ele geçirirse fonlarınızı transfer edebilir. Kendi kurtarma yönteminizi kaybederseniz kendinizi sistemin dışında kilitleyebilirsiniz.
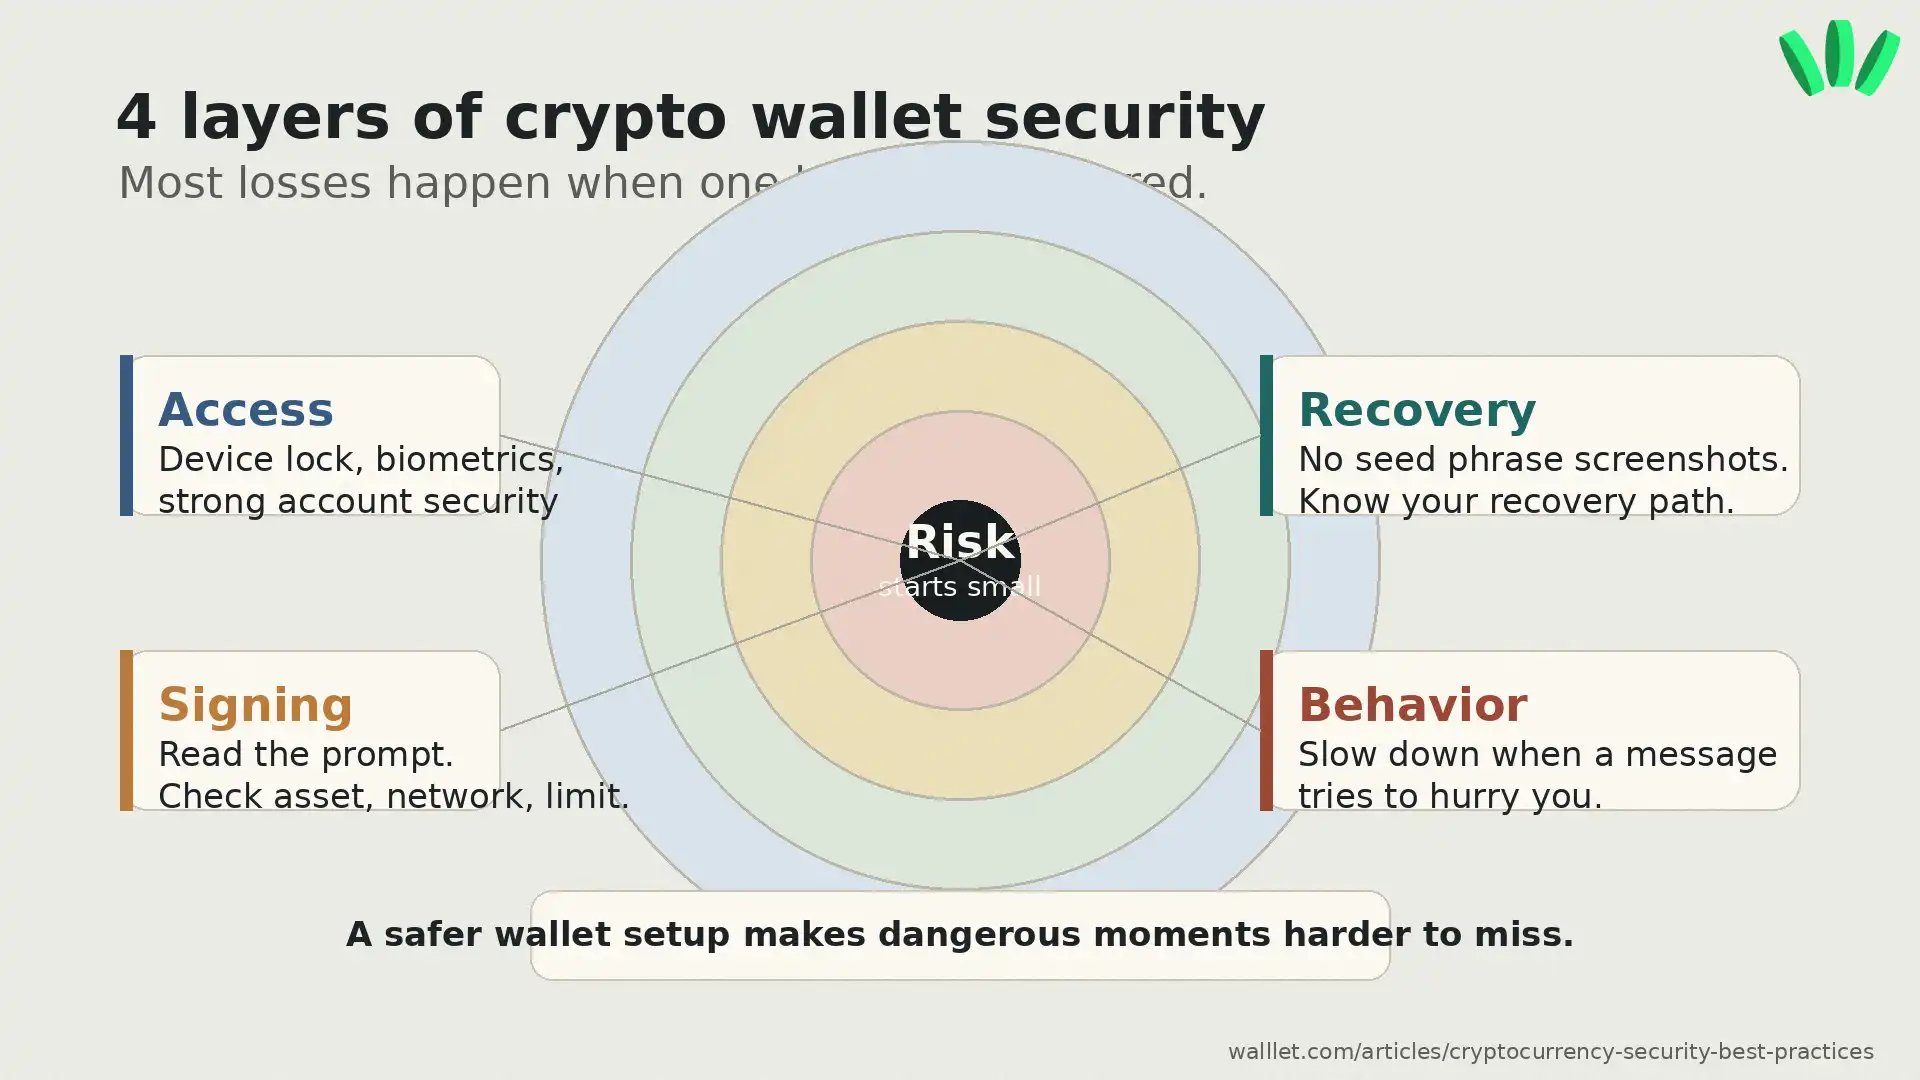
Dolayısıyla asıl görev oldukça basittir: Tek bir hatanın kalıcı hale gelebileceği anları azaltın. Güvenli bir cüzdan kurulumu genellikle dört katmanı korur:
Güvenlik katmanı | Neyi korur | Yaygın hata |
Erişim | Cüzdanı kimlerin açabileceğini veya kullanabileceğini | Çalınan cihaz, zayıf şifre, sahte giriş |
Kurtarma | Erişimi nasıl geri kazanacağınızı | Kaybolan kurtarma parolası, açıkta kalan yedek, belirsiz kurtarma süreci |
İmzalama | Zincir üstünde neyi onayladığınızı | Körleme imzalama, kötü amaçlı onaylar, cüzdan boşaltıcılar |
Davranış | Baskı altında nasıl tepki verdiğinizi | Dolandırıcılık bağlantıları, sahte destek, aceleye getirilmiş transferler |
Cüzdanların gerçekten hacklenip hacklenemeyeceğini merak ediyorsanız, bunun cevabı duruma göre değişir. Bazen cüzdan saldırıya uğrar. Bazen kullanıcı yanlış şeyi imzalar. Bazen de kurtarma parolası sızdırılır. Kripto cüzdanlarının hacklenip hacklenemeyeceğine dair bu makale aradaki farkı açıklamaktadır.
En önemli kripto güvenliği en iyi uygulamaları nelerdir?
İşe yaygın kayıpları önleyen alışkanlıklarla başlayın. Filmlerdeki abartılı hacker sahneleriyle değil. Gerçek para tasarrufu sağlayan o sıradan şeylerle.
Açıklayabileceğiniz bir cüzdan kurulumu kullanın. Ciddi miktarda fon taşımadan önce telefonunuzu kaybederseniz ne olacağını, cihazınızın güvenliği tehlikeye girerse ne olacağını, kurtarmanın ne anlama geldiğini ve hangi bilgilerin asla paylaşılmaması gerektiğini bilmelisiniz.
Günlük kullanım fonlarını uzun vadeli birikimlerden ayrı tutun. Her şey için tek bir cüzdan kullanmak, riskli bir uygulama ona dokunana kadar kullanışlıdır. Küçük miktarları günlük bir cüzdanda tutun, daha büyük fonları daha korumalı bir kurulumda saklayın ve riskli üretimler (mint), bilinmeyen dApp'ler veya denemeler için ayrı bir cüzdan kullanın.
Kurtarma parolasını, özel anahtarı veya kurtarma kimlik bilgilerini asla paylaşmayın. Kurtarma parolanız bir destek kodu değildir. Bir doğrulama kodu değildir. Gerçek bir destek görevlisinin ihtiyaç duyacağı bir şey değildir. Ethereum'un cüzdan güvenliği kılavuzu da kurtarma parolalarının asla paylaşılmamasını, kurtarma parolalarının veya özel anahtarların ekran görüntülerinin alınmamasını ve imzalamadan önce işlemlerin dikkatlice kontrol edilmesini önerir. Harici kaynağı buradan okuyabilirsiniz: Ethereum cüzdan güvenliği kılavuzu.
Acil durum süsü verilen kripto mesajlarına şüpheyle yaklaşın. Dolandırıcılar baskı kurmayı sever çünkü baskı insanlara kontrolleri atlatır. "Hemen harekete geçin." "Cüzdanınızı doğrulayın." "Süre dolmadan talep edin." "Hesabınız risk altında." Alışılmış küçük tuzaklar, sadece yeni bir maskeyle karşınızda.
Bir cüzdan mesajından, çekilişten, sahte destek hesabından veya şüpheli bir bağlantıdan emin değilseniz kripto kimlik avından nasıl kaçınılacağına dair bu rehberi kullanın.
Bir kripto işlemini imzalamadan önce neleri kontrol etmelisiniz?
İmzalamadan önce web sitesini, ağı, varlığı, miktarı, alıcıyı, akıllı sözleşmeyi, harcama limitini ve işlem türünü kontrol edin.
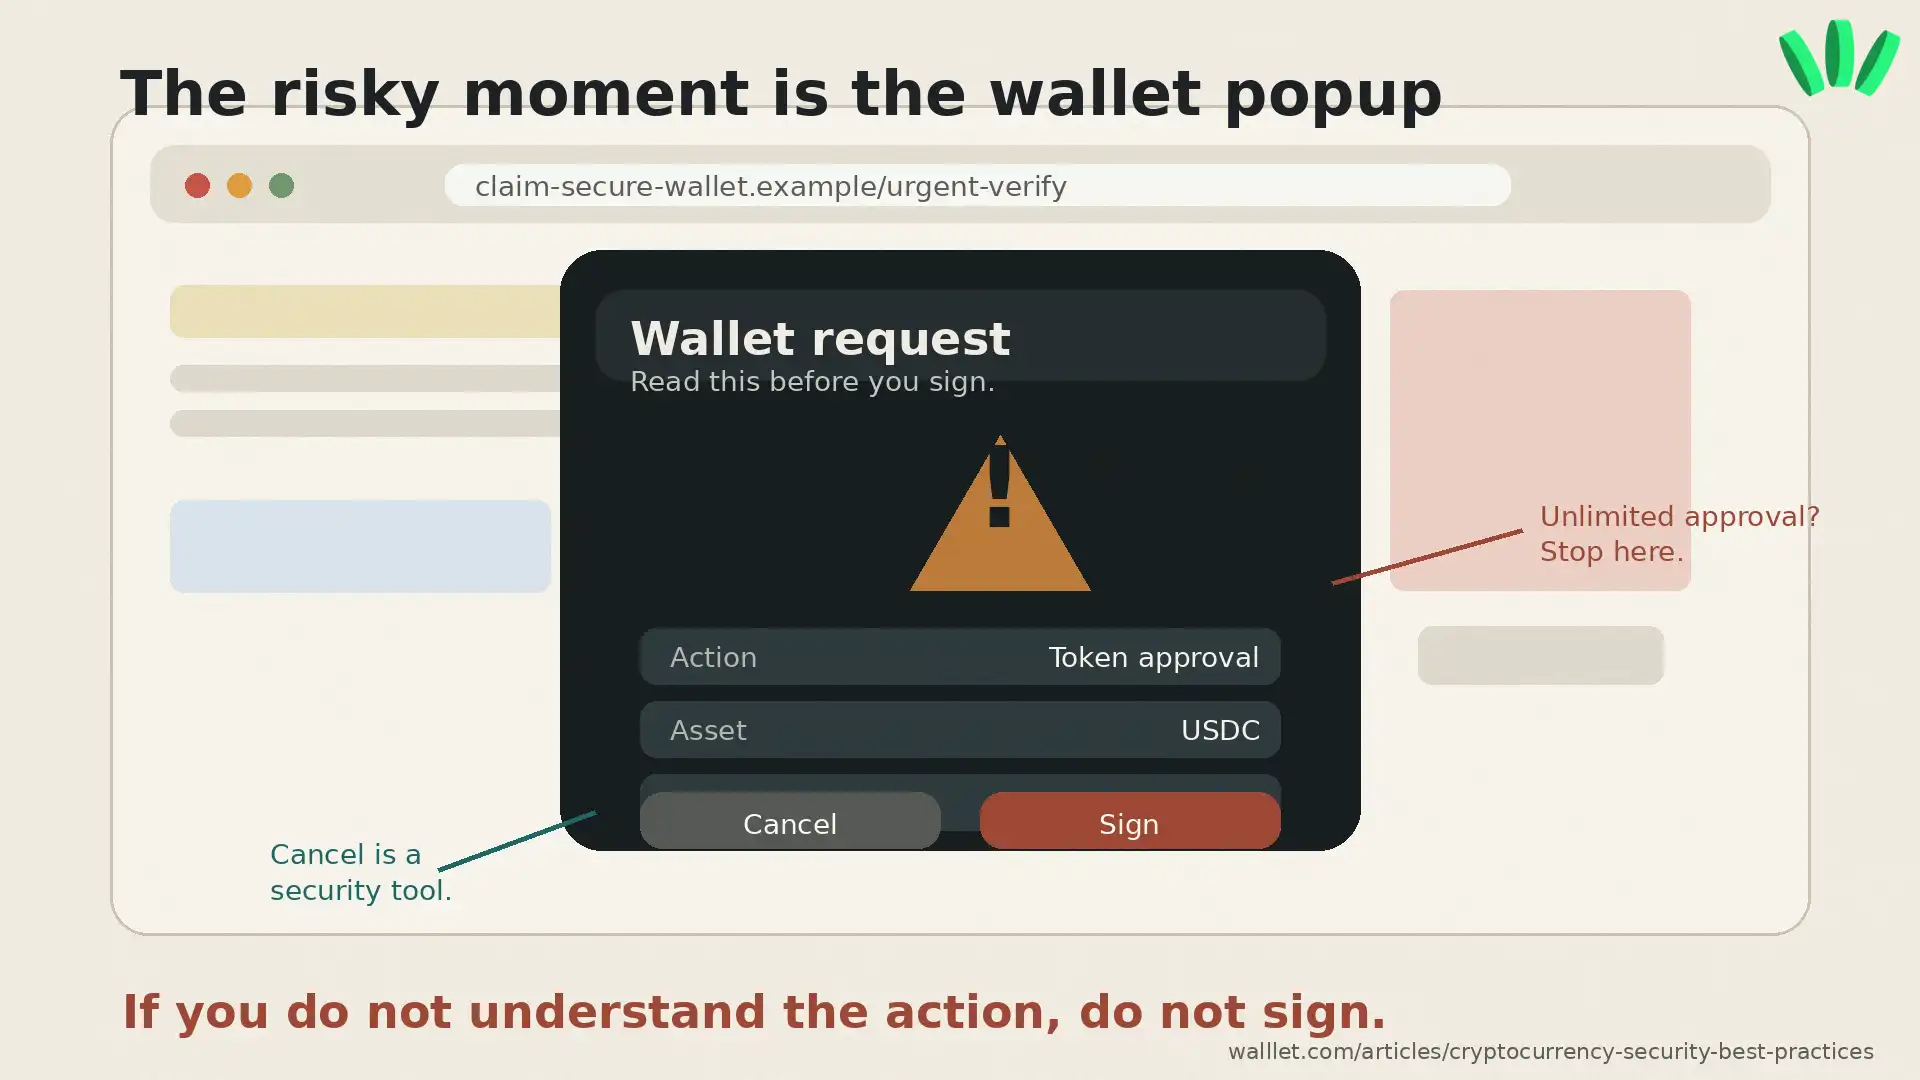
Bir dolandırıcılık için her zaman kurtarma parolanıza ihtiyaç duyulmaz. Bazen sadece yanlış işlemi onaylamanız yeterlidir. Ya da jeton erişimi vermeniz. Veya bir sözleşmeye fark ettiğinizden daha fazla yetki veren bir mesajı imzalamanız. Web3, tam bir kabus makinesi gibi çalışabilir. Oldukça etkilidir.
İmzalamadan önce yavaşlayın ve kendinize sorun:
Bu resmi URL mi?
Hangi varlık etkileniyor?
Bu bir transfer, onay, takas, köprü, listeleme, izin veya mesaj imzası mı?
Harcama limiti küçük mü yoksa sınırsız mı?
Cüzdan uyarısı ne olacağını net bir şekilde açıklıyor mu?
Uyarının neyi onayladığını anlamadıysanız imzalamayın. Şık bir web sitesi, kötü bir işlemi güvenli kılmaz. Cüzdan boşaltıcılar genellikle bu şekilde çalışır. Blokzincirini hacklemelerine gerek yoktur. Sizi zararlı bir şeye izin vermeniz için kandırırlar. Bu rehber, cüzdan boşaltıcı saldırılarının nasıl çalıştığını açıklamaktadır.
Kurtarma parolaları neden hâlâ bu kadar büyük bir risk oluşturuyor?
Kurtarma parolaları güçlüdür çünkü cüzdan erişimini geri yükleyebilirler. Riskli olmalarının sebebi ise kullanıcı üzerinde büyük bir baskı oluşturmalarıdır.
Onları kötü saklarsanız başkası bulabilir. Kaybederseniz erişimi kaybedebilirsiniz. Sahte bir siteye yazarsanız fonlarınız yok olabilir. Ekran görüntüsü alırsanız, bu ekran görüntüsü bulut senkronizasyonuna, cihaz yedeğine veya planlamadığınız gelecekteki bir karmaşaya dahil olabilir.
Telefon ekran görüntüleri, e-posta taslakları, not uygulamaları, sohbet uygulamaları, bulut belgeleri ve fotoğraflar bir kurtarma parolasını saklamak için kötü yerlerdir. Ayrıca "cüzdan yedeği" adlı belgeler de öyle, çünkü görünüşe göre saldırganlar da bu kelimelerin ne anlama geldiğini biliyor.
Daha iyi bir kurulum; çevrimdışı, özel, dayanıklı ve sizin tarafınızdan anlaşılan bir kurulumdur. Gizem yok. "Sonra hallederim" demek yok. O "sonra" anı, genellikle paniğin başladığı andır.
Kurtarma parolasız cüzdanların var olma sebebi de budur. Geleneksel kullanıcıya yönelik kurtarma parolasını normal kurulum akışından çıkarmaya çalışırlar. Ancak sorumluluk değişir. Cüzdanın cihaz, geçiş anahtarı (passkey), hesap ve kurtarma modelini yine de anlamanız gerekir. Daha yakından bakmak için kurtarma parolasız cüzdan güvenliği ve riskleri hakkındaki bu makaleyi okuyun.
Geçiş anahtarları (passkey) kripto cüzdanı erişimini daha güvenli hale getirebilir mi?
Geçiş anahtarları; kimlik avı, şifrelerin tekrar kullanımı, sızıntılar ve zayıf şifreler gibi şifre kaynaklı riskleri azaltabilir. Kriptografik kimlik bilgileri kullanırlar ve genellikle biyometri, PIN veya desen gibi bir cihaz yöntemiyle açılırlar.
FIDO Alliance, geçiş anahtarlarını şifrelerin yerini almak üzere tasarlanmış, kimlik avına karşı korumalı giriş yöntemleri olarak tanımlar. Harici kaynağı buradan okuyabilirsiniz: FIDO Alliance geçiş anahtarları.
Kripto cüzdanları için geçiş anahtarları, erişimin bir şifre ve kurtarma parolası kurulumundan daha az kırılgan hissettirmesini sağlayabilir. Yararlı. Daha temiz. Sırf gizli kelimeleri yönetmek istemeyen normal kullanıcılar için daha az korkutucu.
Yine de geçiş anahtarları erişimi korur. Her işlemi güvenli kılmazlar. Bir kullanıcı yine de kötü amaçlı bir dApp'i onaylayabilir, kötü bir mesajı imzalayabilir veya yanlış adrese fon gönderebilir. Daha fazla bilgi için geçiş anahtarlı cüzdanın ne olduğuna dair bu rehberi okuyun.
Jeton onayları nedir ve neden iptal edilmelidir?
Bir jeton onayı, bir akıllı sözleşmenin cüzdanınızdaki belirli jetonları harcamasına izin verir. Bu durum DeFi, takaslar, köprüler ve diğer Web3 uygulamalarında yaygındır. Riskli kısım, eski veya sınırsız onaylardır. Bir siteyi kullanmayı bırakabilirsiniz ancak onay zincir üstünde aktif kalabilir. Sessizce orada durur. Açık unuttuğunuz bir kapı gibi.
Cüzdanınızın dApp ile bağlantısını kesmek, jeton onaylarını iptal etmekle aynı şey değildir. Bağlantıyı kesmek, bir site bağlantısını cüzdan arayüzünden kaldırır. Onayı iptal etmek ise zincir üstündeki asıl izni değiştirir.
DeFi uygulamalarını, köprüleri, NFT pazar yerlerini, airdrop taleplerini veya bilinmeyen araçları kullandıktan sonra onayları gözden geçirin. Artık ihtiyacınız olmayanları iptal edin. Özellikle tam olarak güvenmediğiniz uygulamalara bağlı sınırsız onayları.
Donanım cüzdanı, sıcak cüzdan, kurtarma parolasız cüzdan veya çoklu imza (multisig): Hangisi daha güvenli?
Her durum için tek bir en güvenli cüzdan yoktur. Sinir bozucu ama gerçek bu. Daha güvenli kurulum ne yaptığınıza bağlıdır.
Kurulum | En iyi kullanım alanı | Ana risk |
Borsa hesabı | Alım, satım, itibari para erişimi | Anahtarları tam olarak kontrol edemezsiniz |
Sıcak cüzdan | Günlük kullanım ve dApp'ler | Riskli sitelere daha fazla maruz kalma |
Donanım cüzdanı | Daha büyük uzun vadeli birikimler | Kimlik avına ve kötü onaylara karşı hâlâ savunmasızdır |
Kurtarma parolasız veya geçiş anahtarlı cüzdan | Daha az kurtarma stresiyle günlük gözetimsiz kullanım | Cihazı ve kurtarma kurulumunu anlamalısınız |
Çoklu imza (Multisig) cüzdanı | Ekipler, hazineler, ileri düzey kullanıcılar | Daha karmaşık kurulum |
Geçici (Burner) cüzdan | Riskli denemeler | Yanlışlıkla fazla fon yüklemek kolaydır |
Çoğu kullanıcı için basit bir ayrım daha güvenlidir: günlük aktiviteler için bir cüzdan, uzun vadeli fonlar için daha güçlü bir kurulum ve riskli denemeler için tek kullanımlık bir cüzdan.
Keşif yapan cüzdan, her şeyi saklayan cüzdan olmamalıdır.
Bir cüzdan, kripto güvenliğinin en riskli kısımlarını azaltabilir mi?
Bir cüzdan, kullanıcıların genellikle gözden kaçırdığı bazı riskli anları azaltabilir: kurtarma parolası yönetimi, belirsiz işlem uyarıları, kafa karıştırıcı kurtarma süreçleri, şüpheli onaylar ve günlük imzalama baskısı.
Bu önemlidir çünkü birçok kripto kaybı arayüz katmanında gerçekleşir. Kullanıcı bir uyarıya, bir web sitesine, bir uyarıya, bir izin talebine bakıyordur. Bir şeyler belirsizdir. Bir şeyler acil hissettiriyordur. Tıklarlar.
walllet.com tam olarak bu sorun için geliştirilmiştir: geleneksel kurtarma parolası zorluğu olmadan gözetimsiz saklama, geçiş anahtarı tabanlı erişim, biyometri ve daha net işlem uyarıları. Amaç, tehlikeli tıklama gerçekleşmeden önce günlük cüzdan kullanımını daha anlaşılır hale getirmektir.
Bu, her riski ortadan kaldırmaz. Her dApp'i güvenli kılmaz. Nihai blokzinciri işlemlerini geri almaz. Sağduyunun yerini almaz. Yine de erişimi, kurtarmayı ve imzalamayı daha net hale getiren bir cüzdan, kullanıcıların yarı kör şekilde girdikleri kötü anların sayısını azaltabilir.
Pratikte bunun nasıl hissettirdiğini merak ediyor musunuz? Küçük bir miktarla walllet.com akışını deneyin ve kurtarma parolasız erişimin ve daha net uyarıların deneyimi nasıl değiştirdiğini görün.
Serbest çalışanlar ve uzaktan çalışanlar kripto gelirlerini nasıl güvence altına almalı?
İşiniz karşılığında kripto alıyorsanız, gelir cüzdanınızı sade tutun.
Ödemeleri almak için tek bir cüzdan kullanın. DeFi, üretimler veya denemeler için farklı bir cüzdan kullanın. Adresinizi paylaşmadan önce jetonu ve ağı onaylayın. Daha büyük ödemeler için mümkünse önce küçük bir test transferi isteyin.
Bu, sınırlar ötesinde USDT, USDC veya diğer kripto ödemelerini alan serbest çalışanlar ve uzaktan çalışanlar için önemlidir. Bir ödeme hatası kirayı, faturaları, işletme nakit akışını veya aile desteğini etkileyebilir. Soyut bir "portföyü" değil. Doğrudan gerçek parayı.
Kayıtları da tutun: müşteri adı, tarih, jeton, ağ, cüzdan adresi ve işlem özeti (hash). Gelecekteki siz yorgun, meşgul olabilir veya vergilerle uğraşıyor olabilir. Kendinize bir kolaylık sağlayın.
Cüzdanınızın güvenliğinin ihlal edildiğini düşünüyorsanız ne yapmalısınız?
Hızlı hareket edin, ancak rastgele "kurtarma" araçlarına tıklamaya başlamayın. İnsanlar bu şekilde iki kez soyuluyor. Acımasız ama bir şekilde hâlâ işleyen bir dolandırıcılık yöntemi.
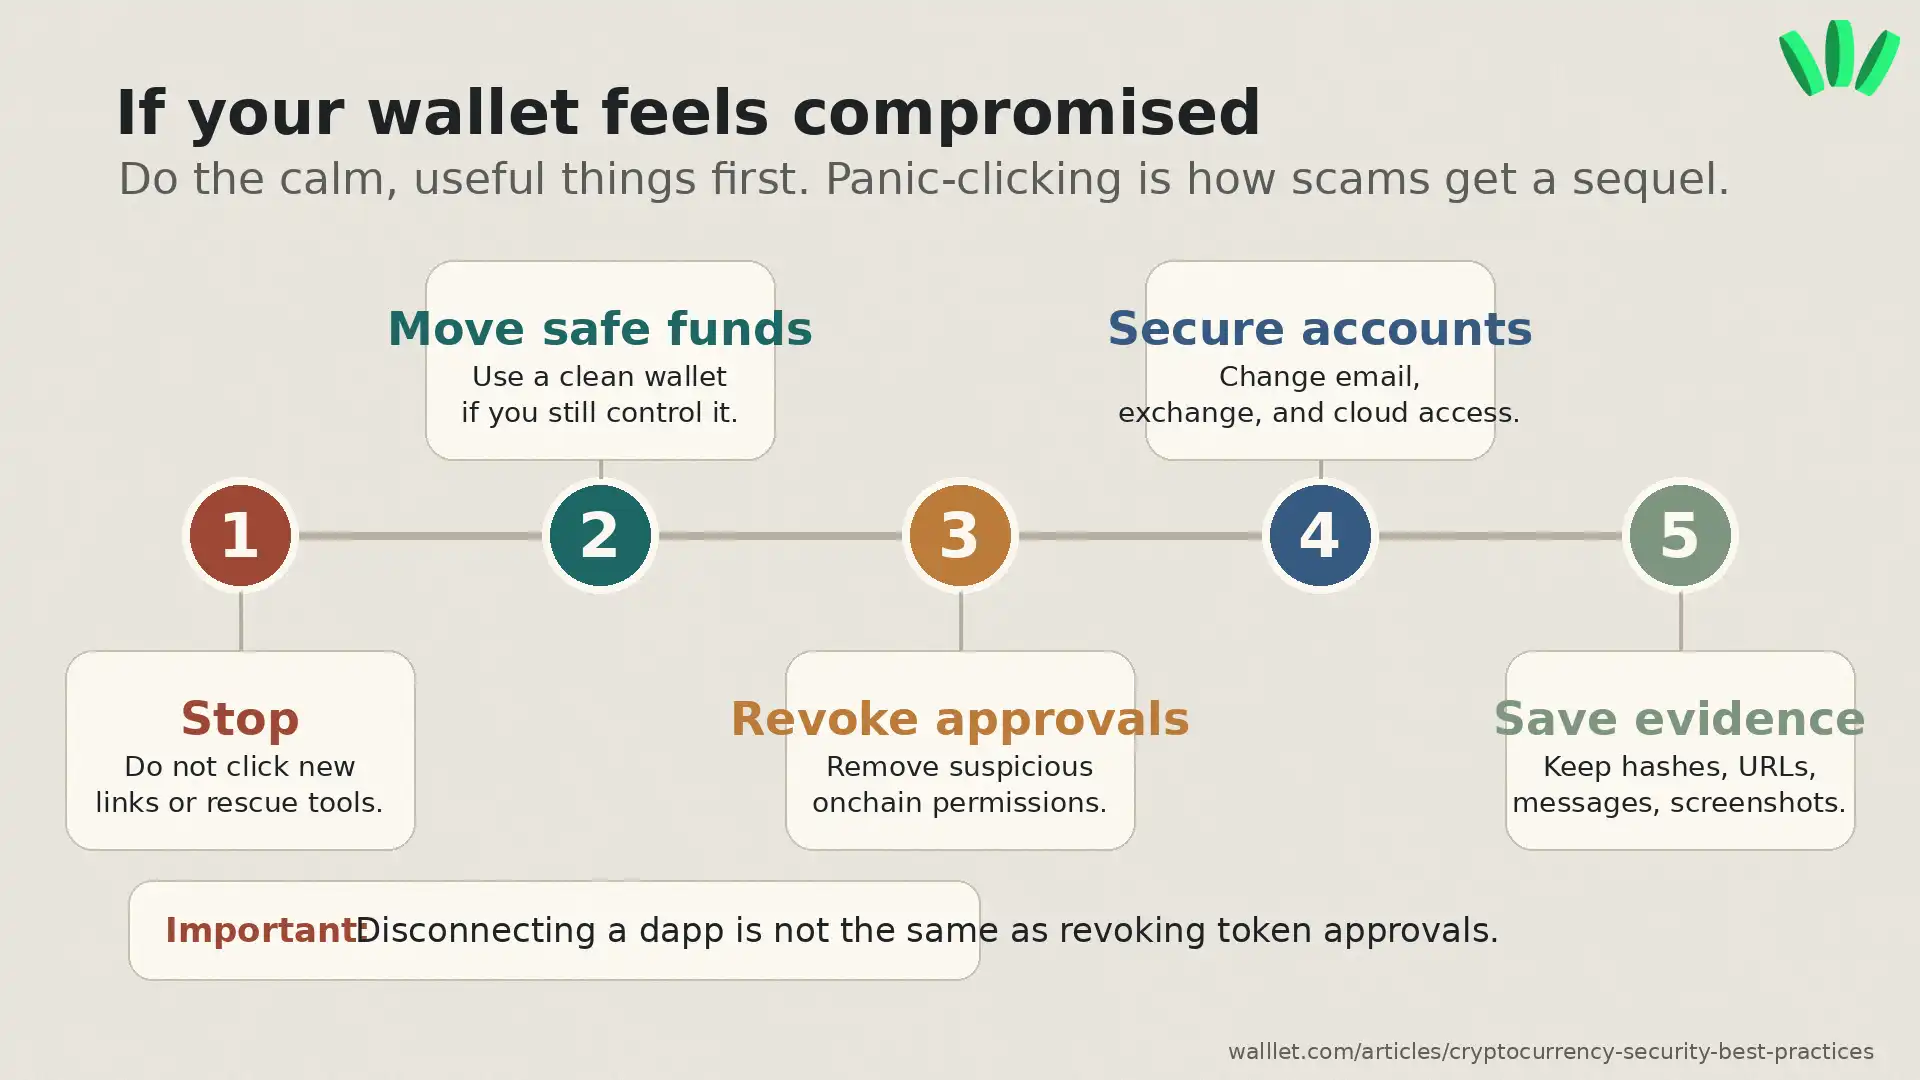
Cüzdanı hâlâ kontrol ediyorsanız kalan fonları güvenilir bir cihaz ve doğrulanmış bir cüzdan akışı kullanarak temiz bir cüzdana taşıyın. Şüpheli onayları iptal edin. Bağlantıyı kesmenin jeton izinlerini iptal etmediğini unutmayarak şüpheli sitelerin bağlantısını kesin. İlgili e-posta, borsa ve bulut hesaplarındaki şifreleri değiştirin. İşlem özetlerini, cüzdan adreslerini, şüpheli URL'leri, ekran görüntülerini ve mesajları kaydedin.
"Kurtarma uzmanlarına" karşı dikkatli olun. Birçok kurtarma dolandırıcılığı, insanları kayıptan hemen sonra hedef alır. Yeni panik, yeni av. Dolandırıcılar gerçekten acımasızdır.
2026 için kripto güvenliği kontrol listesi
Bunu ciddi fonları taşımadan veya bir cüzdana ana kurulumunuz olarak güvenmeden önce kullanın.
Güvenlik kontrolü | Durum |
Cüzdan erişimini kimin kontrol ettiğini biliyorum | ☐ |
Cihazımı kaybedersem ne olacağını biliyorum | ☐ |
Kurtarma parolalarını asla ekran görüntülerinde, notlarda veya sohbetlerde saklamıyorum | ☐ |
Günlük kullanım fonlarını uzun vadeli birikimlerden ayrı tutuyorum | ☐ |
Yeni cüzdanları ve ağları önce küçük miktarlarla test ediyorum | ☐ |
Cüzdanımı bağlamadan önce URL'leri doğruluyorum | ☐ |
İmzalamadan önce işlem uyarılarını okuyorum | ☐ |
Gereksiz jeton onaylarını gözden geçirip iptal ediyorum | ☐ |
Bağlantıyı kesmek ile onayı iptal etmek arasındaki farkı anlıyorum | ☐ |
Fonları taşımadan önce son bir düşünce
Hiçbir cüzdan sizi her dolandırıcılıktan, sahte siteden, kötü niyetli sözleşmeden veya aceleci karardan koruyamaz. Yine de kurulumunuz, kötü anları fark etmenizi kolaylaştırabilir.
Küçük başlayın. Kurtarmayı test edin. Uyarıları okuyun. Fonları ayırın. Onayları gözden geçirin. Yorgun, dikkatsiz veya baskı altındayken gerçekten anlayabileceğiniz bir cüzdan deneyimi kullanın. Mevcut cüzdanınız kurtarma parolalarını, imzalamayı, kurtarmayı veya günlük gözetimsiz saklamayı çok kırılgan hissettiriyorsa, bir walllet.com cüzdanı oluşturun ve bir sonraki ciddi kripto hareketinizden önce akışı test edin.
