Seedless (kelime grupsuz) cüzdanlar kulağa rahatlatıcı geliyor çünkü eski kripto cüzdanlarının en korkutucu kısmını ortadan kaldırıyorlar: 12 veya 24 kelimeyi bir yere yazıp sonsuza dek korumak. Bu gerçekten büyük bir gelişme. Ancak kelime grubunun olmaması, risk olmadığı anlamına gelmez. Sadece cüzdanın erişim, imzalama ve kurtarma için farklı bir yöntem kullandığı anlamına gelir.
Asıl soru şudur: Hangi risk ortadan kalktı ve yerine hangi risk geldi?
Seedless cüzdanlar birçok kullanıcı için daha güvenli olabilir çünkü bir kurtarma kelime grubunu saklama ve koruma ihtiyacını ortadan kaldırırlar. Yine de tamamen risksiz değillerdir. Güvenlikleri; geçiş anahtarları (passkeys), MPC, sosyal kurtarma veya akıllı hesaplar gibi kelime grubunun yerini alan yöntemlere ve kurtarma, imzalama ile sağlayıcıya bağımlılık süreçlerinin nasıl yönetildiğine bağlıdır.
Özetle
Seedless, risksiz demek değildir. Sadece cüzdanın farklı bir kurtarma ve imzalama modeli kullandığı anlamına gelir.
En büyük seedless cüzdan riskleri; kurtarma hatası, cihaz kaybı, sağlayıcı bağımlılığı, gizli gözetim ve hatalı işlem onaylarıdır.
Geçiş anahtarları giriş güvenliğini artırabilir ancak sizi kötü amaçlı dApp'lerden otomatik olarak korumaz.
Güvenli bir seedless cüzdan, kimlerin imzalayabileceğini, kimlerin kurtarabileceğini ve telefonunuz kaybolduğunda ne olacağını açıkça açıklamalıdır.
Küçük adımlarla başlayın, cüzdanı test edin ve ancak kurtarma ile imzalama süreci aklınıza yattıktan sonra daha fazla fon aktarın.
Seedless cüzdan, kullanıcıdan geleneksel bir kurtarma kelime grubunu yönetmesini istemeyen bir kripto cüzdanıdır. Sizi 12 veya 24 kelimeyi yazmaya zorlamak yerine geçiş anahtarları, MPC, sosyal kurtarma, akıllı hesap mantığı, cihaz tabanlı kimlik bilgileri, donanım kartları veya bunların bir kombinasyonunu kullanabilir.
Bu, eski kullanıcı dostu olmayan kelime grubunun yerini başka bir erişim ve kurtarma modelinin aldığı anlamına gelir. İki cüzdan da kelime grubunu ortadan kaldırabilir ancak telefonunuzu kaybettiğinizde, cihaz değiştirdiğinizde, bir dApp'e bağlandığınızda veya erişimi kurtarmanız gerektiğinde çok farklı davranabilir. Genel bir kategori değerlendirmesi isterseniz, walllet.com'un en iyi seedless cüzdanlar rehberi, bu makaleyi bir cüzdan sıralamasına dönüştürmeden ana modelleri açıklamaktadır.
Kelime grubunun yerini ne alıyor?
Çoğu seedless cüzdan, kurtarma kelime grubunu şu beş modelden biriyle değiştirir:
Model | Nasıl çalışır? | En önemli avantajı | En önemli riski |
Geçiş anahtarı cüzdanı | Cihaz destekli geçiş anahtarlarını ve yerel doğrulamayı kullanır | Tanıdık kullanıcı deneyimi ve kimlik avına dayanıklı giriş | Kurtarma işlemi, senkronize edilmiş veya cihaza bağlı kuruluma dayanır |
MPC cüzdanı | İmzalama yetkisini birden fazla anahtar parçasına böler | Ortada tek bir bütün gizli anahtar bulunmaz | Kurtarma işlemi, sağlayıcıya veya parça tasarımına bağlı olabilir |
Sosyal kurtarma cüzdanı | Güvenilir muhafızlar (guardians) erişimi geri yüklemeye yardımcı olur | Sonsuza kadar korunması gereken tek bir kelime grubu yoktur | Muhafızlara ulaşılamayabilir veya güvenlikleri aşılabilir |
Donanım tabanlı seedless cüzdan | Yazılı kelimeler yerine kartlar veya cihazlar kullanır | Kelime grubu olmadan fiziksel yedekleme sağlar | Cihazın veya kartın kaybolması zayıf nokta haline gelebilir |
Akıllı hesap cüzdanı | Programlanabilir cüzdan mantığını kullanır | Esnek kurtarma, toplu işlemler ve gas ücreti özellikleri sunar | Akıllı sözleşme tasarımına güvenilmesi gerekir |
En güvenli seedless cüzdan, hata paylarını ve çalışma mantığını gerçekten anlayabildiğiniz cüzdandır.
Seedless cüzdanlar kelime gruplu cüzdanlardan daha mı güvenli?
Seedless cüzdanlar, kelime grubu hatalarına karşı daha güvenli olabilir. Kullanıcının kelime grubunu yanlış yere yazması, ekran görüntüsünü alması, bulut notlarında saklaması, sahte bir web sitesine yazması veya tek yedeğini kaybetmesi riskini azaltırlar.
Bu önemlidir çünkü eski model sıradan insanlardan bir güvenlik mühendisi gibi davranmalarını bekler. Kurtarma kelime grubu güçlüdür, taşınabilirdir ve hatayı affetmez. Onu ele geçiren herkes genellikle cüzdanı kontrol edebilir.
Ancak seedless cüzdanlar farklı bir sorumluluk getirir. Tek bir kelime grubunu korumak yerine kurtarma sürecini, cihaz güvenliğini, sağlayıcı bağımlılığını ve imzalama netliğini anlamanız gerekir. Bu kısımlar belirsizse, kullanımı kolay bir seedless cüzdan bile risk taşıyabilir.
Geçiş anahtarı modelini daha derinlemesine anlamak isterseniz, walllet.com'daki geçiş anahtarı cüzdanı nedir makalesi iyi bir sonraki adım olacaktır.
Seedless cüzdanlar hangi riskleri ortadan kaldırır?
İyi bir seedless cüzdan, kurtarma kelime grubunun getirdiği en sancılı risklerden bazılarını ortadan kaldırır.
12 veya 24 kelimeyi kusursuz şekilde saklama baskısını yok eder. Çekmecede gizlenen kağıtlar, metal plaka endişesi, fotoğraf arşivindeki resimler veya ev taşırken yaşanan panikler geride kalır. Ayrıca kelime grubu avcılığını (phishing) azaltır. Cüzdan sizden hiçbir zaman bir kurtarma kelime grubu yazmanızı istemiyorsa, sahte bir destek temsilcisinin veya sahte cüzdan sitesinin çalabileceği bariz bir şey kalmaz.
Geçiş anahtarları bu korumayı daha da güçlendirebilir. FIDO Alliance, geçiş anahtarlarının açık anahtarlı şifreleme kullandığını ve insanların cihazlarını açmak için kullandıkları biyometri, PIN veya desen gibi yöntemlerle açıldığını açıklar. Bu, girişi geleneksel şifre ve kimlik avı saldırılarına karşı daha dayanıklı hale getirir.
Ancak bu korumanın da sınırları vardır. Geçiş anahtarları kimlik doğrulamaya yardımcı olabilir. Yine de her işlemi sihirli bir şekilde açıklayamaz veya sizi kötü niyetli bir sözleşmeyi onaylamaktan koruyamazlar.
Seedless cüzdanların gerçek riskleri nelerdir?
Kurtarma riski
Kurtarma süreci, seedless cüzdan güvenliğinin merkezindedir.
Telefonunuz kaybolur, çalınır, hasar görür, sıfırlanır veya değiştirilirse, cüzdanın erişimi geri yüklemek için net bir yolu olmalıdır. Bu kurtarma yolu; senkronize edilmiş geçiş anahtarlarını, cihaza bağlı kimlik bilgilerini, MPC parçalarını, muhafızları veya akıllı hesap mantığını içerebilir.
Risk sadece telefonunuzu kaybetmek değildir. Risk, bir sonraki adımda ne olacağını bilmemektir.
Bir seedless cüzdanı ciddi şekilde kullanmadan önce kendinize şunu sorun: Belgeleri üç kez okumak zorunda kalmadan kurtarma sürecini sade bir dille açıklayabiliyor muyum?
Cihaz ve bulut hesabı riski
Bazı seedless cüzdanlar cihazınıza veya geçiş anahtarı sağlayıcınıza bağlı kimlik bilgilerine güvenir. Bu durum, özellikle yeni bir telefona geçerken cüzdanın kullanımını çok kolaylaştırabilir.
Ancak bu aynı zamanda cihaz kilidinizin, Apple hesabınızın, Google hesabınızın, Samsung hesabınızın veya diğer kimlik bilgisi ortamlarınızın cüzdan güvenlik sınırınızın bir parçası haline gelmesi anlamına gelir.
iPhone kullanıcıları için kurtarma sorusu genellikle iCloud Anahtar Zinciri ve senkronize geçiş anahtarlarıyla kesişir. walllet.com'un iCloud Anahtar Zinciri ve kripto geçiş anahtarları rehberi burada oldukça faydalıdır; çünkü Face ID veya Touch ID'nin erişimi yerel olarak açmaya nasıl yardımcı olduğunu ancak kurtarma sürecini anlama ihtiyacının yerini almadığını açıklar.
Sağlayıcıya bağımlılık (Kilitlenme)
Klasik bir kelime gruplu cüzdan genellikle taşınabilirdir. Bir cüzdan uygulaması kapansa bile kelime grubunu uyumlu başka bir cüzdana aktarabilirsiniz.
Seedless cüzdanlar ise farklılık gösterir. Bazıları taşınabilirdir, bazıları kısmen taşınabilir, bazıları ise büyük ölçüde sağlayıcı altyapısına, kurtarma hizmetlerine veya akıllı sözleşme tasarımına bağlıdır.
Sorulması gereken soru doğrudan şudur: Bu cüzdan uygulaması yarın çalışmayı durdurursa fonlarıma nasıl ulaşırım?
Cevap belirsizse, karanlıkta yol almaya çalışıyorsunuz demektir.
Gizli velayet (Custody) riski
Bir cüzdan kendisini kolay, seedless veya kurtarma dostu olarak adlandırırken arka planda sağlayıcıya çok fazla kontrol veriyor olabilir.
Kişisel velayet (self-custody) testi basittir: Sağlayıcı sizin onayınız olmadan fonlarınızı taşıyabilir mi?
Cevap evet ise tam bir kişisel velayetle karşı karşıya değilsiniz demektir. Cevap hayır ise bir sonraki soru, cüzdanın sağlayıcıya tek taraflı kontrol vermeden kurtarmayı nasıl sağladığıdır.
Bu, tüm makaledeki en önemli ayrımlardan biridir. Seedless ile emanetçi (custodial) cüzdanlar aynı şey değildir. Bir seedless cüzdan kişisel velayete dayalı olabilir, ancak bu ancak mimari imzalama kontrolünü kullanıcıda tutarsa mümkündür.
Hatalı işlem onayları
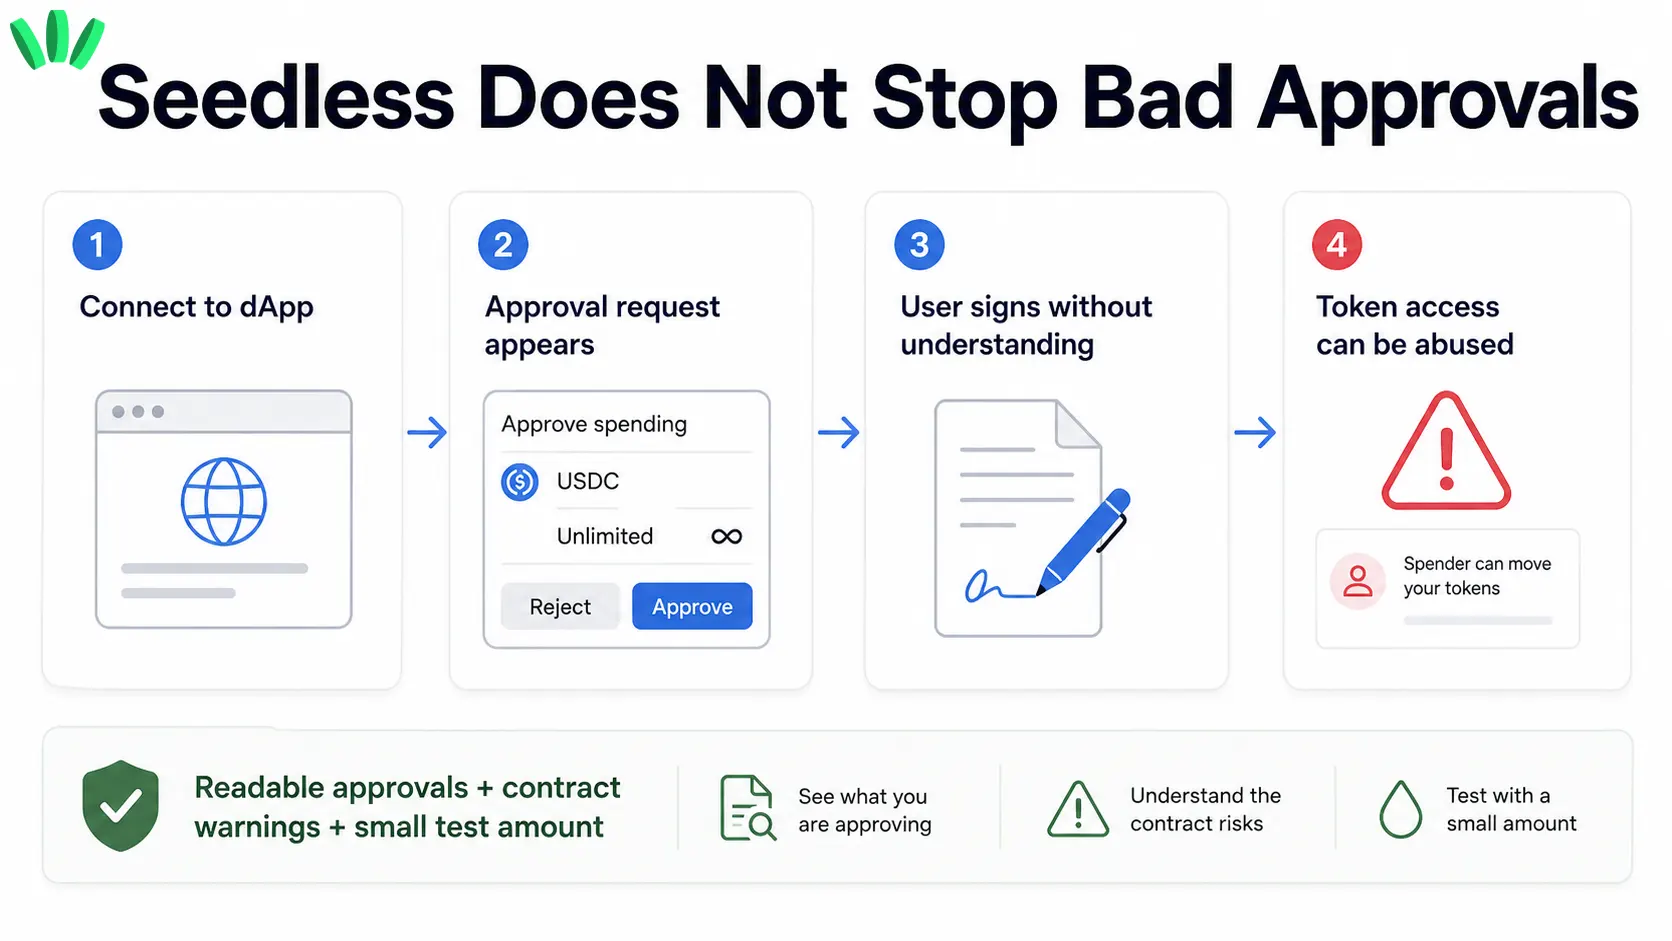
Seedless cüzdanlar sizi tehlikeli bir şeyi imzalamaktan otomatik olarak korumaz.
Kötü amaçlı bir dApp, sizi token erişimi vermeye, zararlı bir onayı imzalamaya veya anlamadığınız bir işlemi onaylamaya ikna edebiliyorsa kelime grubunuza ihtiyaç duymaz.
Bu yüzden imzalama netliği çok önemlidir. İyi bir cüzdan onayları okunabilir kılmalıdır. Hangi varlığın dahil olduğunu, hangi iznin istendiğini, hangi sözleşmenin talepte bulunduğunu ve işlemin olağan dışı görünüp görünmediğini görebilmelisiniz.
Kriptoda karmaşık bir onay ekranı güvenlik riskidir.
Akıllı sözleşme riski
Bazı seedless cüzdanlar; daha iyi kurtarma, toplu işlemler, özel imzalama mantığı ve daha sorunsuz işlem ücreti (fee) yönetimi sağlamak için akıllı hesapları veya hesap soyutlamayı kullanır.
ERC-4337 belgeleri; özel imza şemaları, paymaster'lar, toplu çağrılar, modüler akıllı hesaplar ve önceden ETH gerektirmeyen cüzdan oluşturma gibi hesap soyutlama özelliklerini açıklar.
Bu güçlü bir özelliktir ancak uygulama riskini ortadan kaldırmaz. Akıllı hesaplar nihayetinde birer yazılımdır. Sözleşme hataları, güncelleme mantığı, zayıf modüller veya kötü kurtarma tasarımları gerçek açıklar yaratabilir.
Aşırı güven riski
En sinsi risk psikolojik olanıdır.
Bir cüzdan çok basit hissettirdiğinde, kullanıcılar cüzdanın otomatik olarak güvenli olduğunu varsayabilir. Kurtarma kontrollerini atlarlar. Bilmedikleri dApp'lere bağlanırlar. Çok erken aşamada çok fazla para aktarırlar. Kurulum modern ve sorunsuz hissettirdiği için işlemleri sorgulamadan onaylarlar.
Kolaylık iyidir. Aşırı güven ise tehlikelidir.
Seedless cüzdan ve Kelime gruplu cüzdan karşılaştırması
Soru | Kelime gruplu cüzdan | Seedless cüzdan |
Neyi korursunuz? | 12 veya 24 kelimelik kurtarma kelime grubunu | Cihazı, geçiş anahtarını, parçaları, muhafızları, akıllı hesabı veya kurtarma politikasini |
En büyük kullanıcı hatası | Kelime grubunu kaybetmek veya ifşa etmek | Kurtarma mantığını anlamamak |
Taşınabilirlik | Ortak standartlarla uyumluysa genellikle yüksek | Cüzdan tasarımına bağlıdır |
Yeni başlayan deneyimi | Genellikle stresli | Genellikle daha kolay |
Ana risk profili | Tek bir güçlü gizli bilgi | Tasarıma bağlı birkaç farklı risk |
Kelime gruplu cüzdanlar basit ve serttir. Tek bir gizli bilgi her şeyi kontrol eder.
Seedless bir cüzdan daha bağışlayıcı olabilir ancak bu yalnızca kurtarma modeli netse geçerlidir. Kullanıcı; telefon kaybı, başarısız cihaz taşıma veya sağlayıcı kesintisinden sonra ne olacağını tahmin etmek zorunda kalmamalıdır.
Geçiş anahtarı tabanlı bir model ile MPC modeli arasındaki daha derin bir karşılaştırma için walllet.com'un walllet.com vs ZenGo makalesine göz atın.
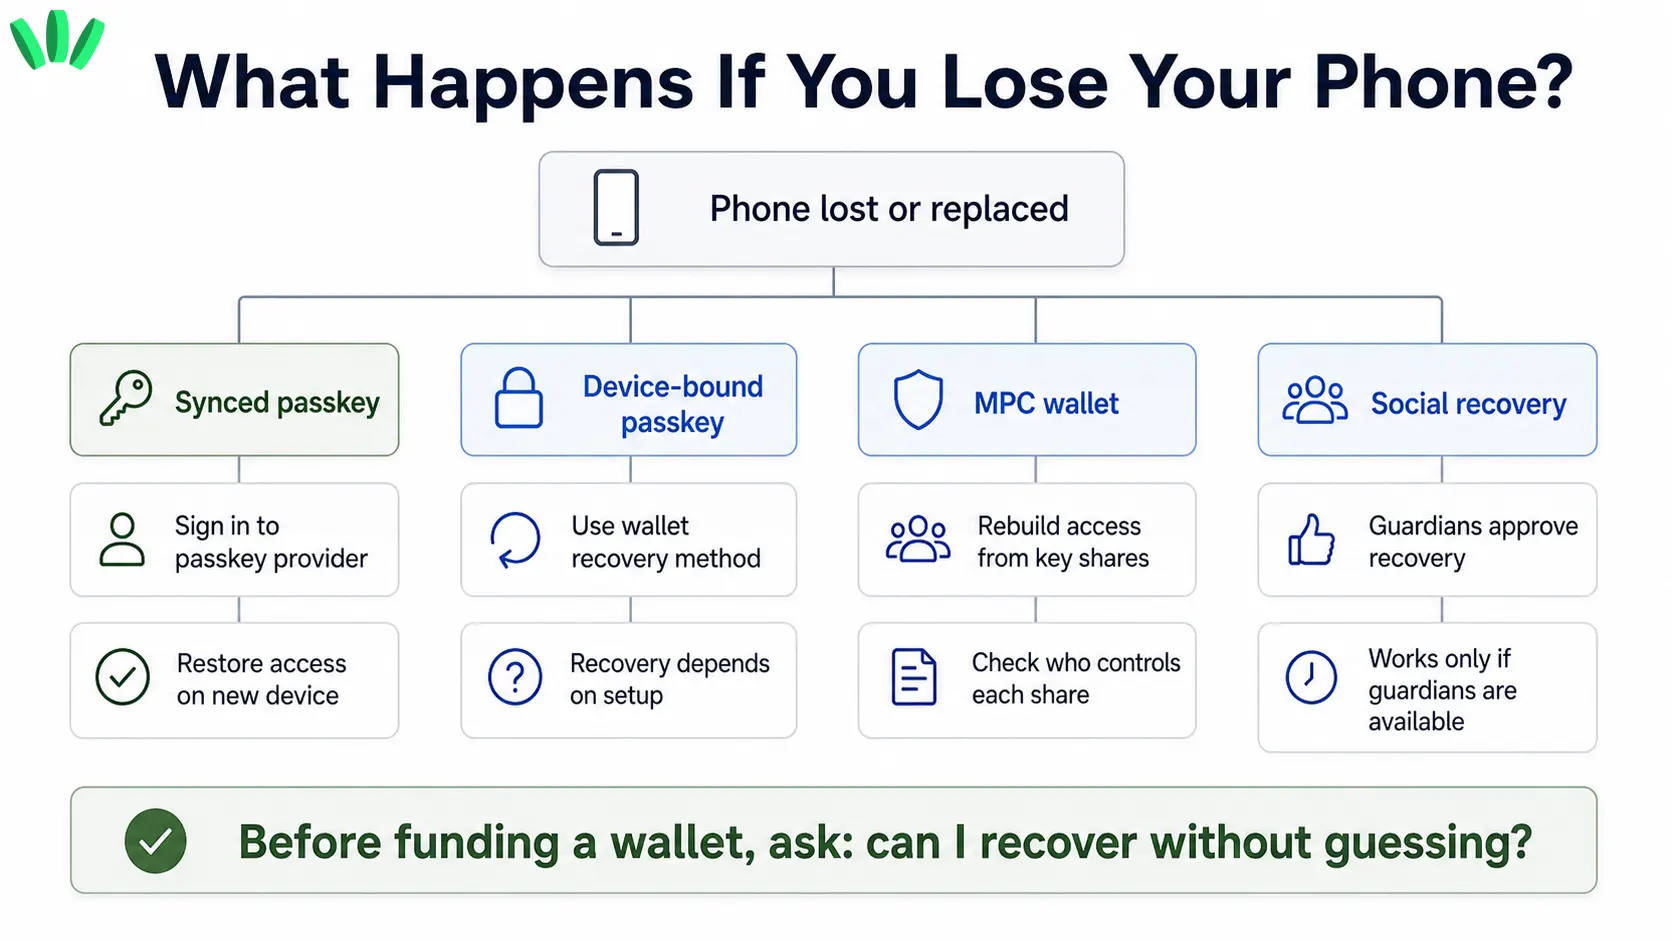
Seedless cüzdanınız varken telefonunuzu kaybederseniz ne olur?
Bu genellikle ilk ve en büyük endişedir. Öyle de olmalıdır.
Cüzdan senkronize edilmiş geçiş anahtarları kullanıyorsa, aynı geçiş anahtarı sağlayıcısı aracılığıyla yeni bir cihazda erişimi yeniden kazanabilirsiniz. Bu kullanışlı olabilir ancak o sağlayıcı hesabının güvenliğini daha da kritik hale getirir.
Cüzdan cihaza bağlı bir geçiş anahtarı kullanıyorsa, erişim yeni bir telefona otomatik olarak taşınmayabilir. Bu bulut bağımlılığını azaltabilir ancak cüzdanın başka bir kurtarma yoluna ihtiyacı olduğu anlamına gelir.
Cüzdan MPC kullanıyorsa kurtarma işlemi, erişimi birden fazla parçadan yeniden oluşturmayı içerebilir. Önemli soru, bu parçaları kimin kontrol ettiği ve sizin dışınızda birinin erişimi yeniden oluşturup oluşturamayacağıdır.
Cüzdan sosyal kurtarma kullanıyorsa, güvenilir muhafızlar erişimi geri yüklemeye yardımcı olabilir. Bu iyi çalışabilir ancak yalnızca muhafızlar dikkatle seçildiğinde ve kolayca baskı altına alınamayacak, kaybedilemeyecek veya güvenliği sarsılamayacak durumdaysa geçerlidir.
Gerçek cevap şudur: Telefonun kaybolması durumundaki güvenlik "seedless" kelimesine değil, cüzdanın kurtarma tasarımına bağlıdır.
Seedless cüzdanlar sizi kimlik avından (phishing) koruyabilir mi?
Seedless cüzdanlar, kelime grubu avcılığını azaltabilir. Kullanıcının yazacağı bir kelime grubu yoksa, sahte bir web sitesi bunu isteyemez.
Geçiş anahtarları da giriş kimlik avını azaltmaya yardımcı olabilir çünkü tekrar kullanılabilir şifreler yerine şifreleme tabanlı kimlik bilgilerine dayanırlar.
Ancak işlem odaklı kimlik avı ayrı bir sorun olmaya devam ediyor. Kullanıcı yanlış şeyi imzalarsa sahte bir dApp, dolandırıcı token, kötü niyetli onay veya sosyal mühendislik saldırısı yine de zarar verebilir.
Bu nedenle cüzdanın onay ekranı çok önemlidir. Neyi onayladığınızı anlamanıza yardımcı olmalıdır.
Kullanmadan önce bir seedless cüzdanın güvenli olup olmadığı nasıl kontrol edilir?
Ciddi miktarda fon aktarmadan önce şu soruları yanıtlayın:
İşlemleri kimler imzalayabilir? Cüzdanı kimler kurtarabilir? Sağlayıcı siz olmadan fonları taşıyabilir mi? Telefonunuzu kaybederseniz ne olur? iPhone'dan Android'e veya Android'den iPhone'a geçerseniz ne olur? Kurtarma süreci sade bir dille açıklanmış mı? Onaylamadan önce işlemler insan tarafından okunabilir durumda mı? Cüzdan sizi şüpheli sözleşmeler veya tehlikeli onaylar hakkında uyarıyor mu? Tek bir sağlayıcıya mahkum kalmadan cüzdanınızı taşıyabilir veya kurtarabilir misiniz?
Bu soruları yanıtlayamıyorsanız, çok küçük bir miktarla başlayın.
Bu noktada daha geniş kapsamlı bir cüzdan kontrol listesi de yardımcı olacaktır. walllet.com'un en iyi kripto cüzdanı kontrol listesi oldukça kullanışlıdır çünkü cüzdan seçimini reklam ve abartı yerine gerçek kullanım, kurtarma, ücretler, güvenlik ve kullanılabilirlik çerçevesine oturtur.
Bir seedless cüzdan kişisel velayete dayalı (self-custodial) olabilir mi?
Evet. Bir seedless cüzdan, cüzdan sağlayıcısı kullanıcının izni olmadan fonları hareket ettiremiyorsa kişisel velayete dayalı olabilir.
Kurtarma kelime grubunun olmaması otomatik olarak velayetin başkasında olduğu anlamına gelmez. Kurtarma yardımının varlığı da otomatik olarak emanetçi bir model olduğu anlamına gelmez. Önemli olan imzalama mimarisidir.
Kişisel velayete dayalı bir seedless cüzdan, kullanıcının kontrolünü açıkça ortaya koymalıdır. Ayrıca karmaşıklık ortadan kalkmış gibi davranmadan kurtarma sürecini şeffafça açıklamalıdır.
walllet.com, ödünleşimleri gizlemeden kelime grubu riskini nasıl azaltıyor?
Kullanışlı bir seedless cüzdan, kurtarma ve işlem onaylarını daha anlaşılır hale getirirken kelime grubu stresini azaltmalıdır.
Bu süreçte walllet.com pratik bir çözüm sunar. Tamamen seedless kişisel velayet, geçiş anahtarları, biyometrik doğrulama ve daha net işlem yönlendirmeleri üzerine kurulmuştur. Amaç, eski kelime grubu yükünü azaltırken kullanıcıların neyi imzaladıklarını görmelerine yardımcı olmaktır.
En doğrusu küçük bir adımla başlamaktır. Bir cüzdan oluşturun, test için küçük bir miktar ekleyin, basit bir işlem gönderip alın ve daha fazla fon taşımadan önce kurtarma ile imzalama akışının aklınıza yatıp yatmadığını kontrol edin. walllet'ı indirin ve küçük bir test miktarıyla başlayın. Önce kurtarma ve imzalama akışını anlayın, ardından devam edip etmeyeceğinize karar verin.
Sonuç
Seedless cüzdanlar sihirli değnek değildir. Bunlar sadece farklı güvenlik modelleridir.
En iyi seedless cüzdan, herhangi bir sorun çıkmadan önce olası hata senaryolarını ve çalışma mantığını kavrayabildiğiniz cüzdandır. İmza ve kurtarma işlemlerinin nasıl çalıştığını, sağlayıcının neyi yapıp neyi yapamayacağını ve onayların nasıl gösterildiğini biliyorsanız, artık sadece bir slogana güvenmiyorsunuz demektir. Cüzdanınızı gözünüz açık bir şekilde seçiyorsunuzdur.
