Если вы проверяете только первые и последние символы криптоадреса, вы проверяете ровно то, что мошенники и хотят, чтобы вы проверили.
Криптомошенничество может начаться со скопированного адреса, поспешной отправки, истории кошелька, которая выглядит достаточно знакомо. Поэтому отравление адреса так опасно. Злоумышленнику не нужна ваша seed-фраза. Ему нужен один неудачный момент копирования и вставки.
Это важно, даже если у вас безопасная настройка кошелька. Кошелёк без seed-фразы избавляет от стресса с фразой восстановления. Passkey-кошелёк упрощает доступ и усложняет фишинг. И всё же при каждой отправке криптовалюты важен конечный адрес получателя.
Отравление адреса — это мошенничество, при котором злоумышленники подбрасывают в историю ваших транзакций похожие адреса кошельков. Обычно для этого используют крошечные переводы, нулевые переводы или активность с фейковыми токенами. Цель проста: сделать поддельный адрес знакомым, чтобы позже вы скопировали его и отправили реальные средства злоумышленнику.
Вот почему важны привычки при работе с кошельком. Если нужна более широкая настройка безопасности, начните с практического гайда о том, как защитить свой кошелёк. Отравление адреса — часть той же проблемы: в крипте всё часто идёт не так именно тогда, когда пользователь думает, что делает что-то обычное.
Chainalysis описывала отравление адреса как реальную мошенническую схему, включая случаи, когда злоумышленники с помощью поддельной истории транзакций заставляли пользователей отправлять средства не на тот адрес. Метод скучный. В этом и проблема. Он выглядит как обычная работа кошелька, пока не становится слишком поздно.
В walllet теперь есть защита от отравления адреса: она помогает распознавать подозрительную отравленную активность и не даёт ей выглядеть как обычная активность кошелька, если она соответствует признакам отравления.
Проще говоря: если активность выглядит так, будто её создали, чтобы отравить историю вашего кошелька, walllet не должен помогать ей выглядеть надёжной.
Коротко
Отравление адреса происходит, когда мошенник подбрасывает в историю ваших транзакций похожий адрес кошелька.
Цель — сделать поддельный адрес знакомым. Позже, когда вы торопитесь, вы можете его скопировать и отправить реальные средства не туда.
Обычно это не взлом закрытого ключа. Ваш кошелёк может быть в безопасности, пока кто-то манипулирует историей транзакций.
Самая безопасная привычка проста: копируйте адреса из исходного источника, а не из недавней истории. Используйте сохранённые контакты, проверенные страницы пополнения, QR-коды из надёжных источников и тестовые переводы для крупных сумм.
walllet добавляет ещё один уровень защиты: распознаёт подозрительную отравленную активность и не даёт ей выглядеть как обычная активность кошелька, если она соответствует признакам отравления.
Это важно, потому что схема держится на ощущении знакомости. Если подозрительная активность не выглядит как обычная история, у поддельного адреса меньше шансов заслужить доверие.
Что такое мошенничество с отравлением адреса?
Отравление адреса — это криптомошенничество, при котором злоумышленник «отравляет» историю вашего кошелька поддельным адресом, похожим на тот, которым вы уже пользуетесь.
Мошенник следит за публичной активностью в блокчейне, находит адрес, с которым вы взаимодействовали, и создаёт похожий. Обычно начало и конец поддельного адреса специально совпадают с настоящим.
Затем он отправляет на ваш кошелёк крошечную транзакцию, нулевой перевод или транзакцию с фейковым токеном. Смысл в том, чтобы его адрес появился в вашей истории.
Позже вы открываете кошелёк, видите что-то знакомое, копируете и отправляете.
Это и есть ловушка.
Большинство криптоадресов длинные. Многие кошельки сокращают их так:
0x12aB...9F3c
Удобно. Но и рискованно.
Если проверять только первые и последние несколько символов, поддельный адрес может выглядеть безопасным. Середина адреса может быть совсем другой — именно там и прячется обман.
Как работает мошенничество с отравлением адреса?
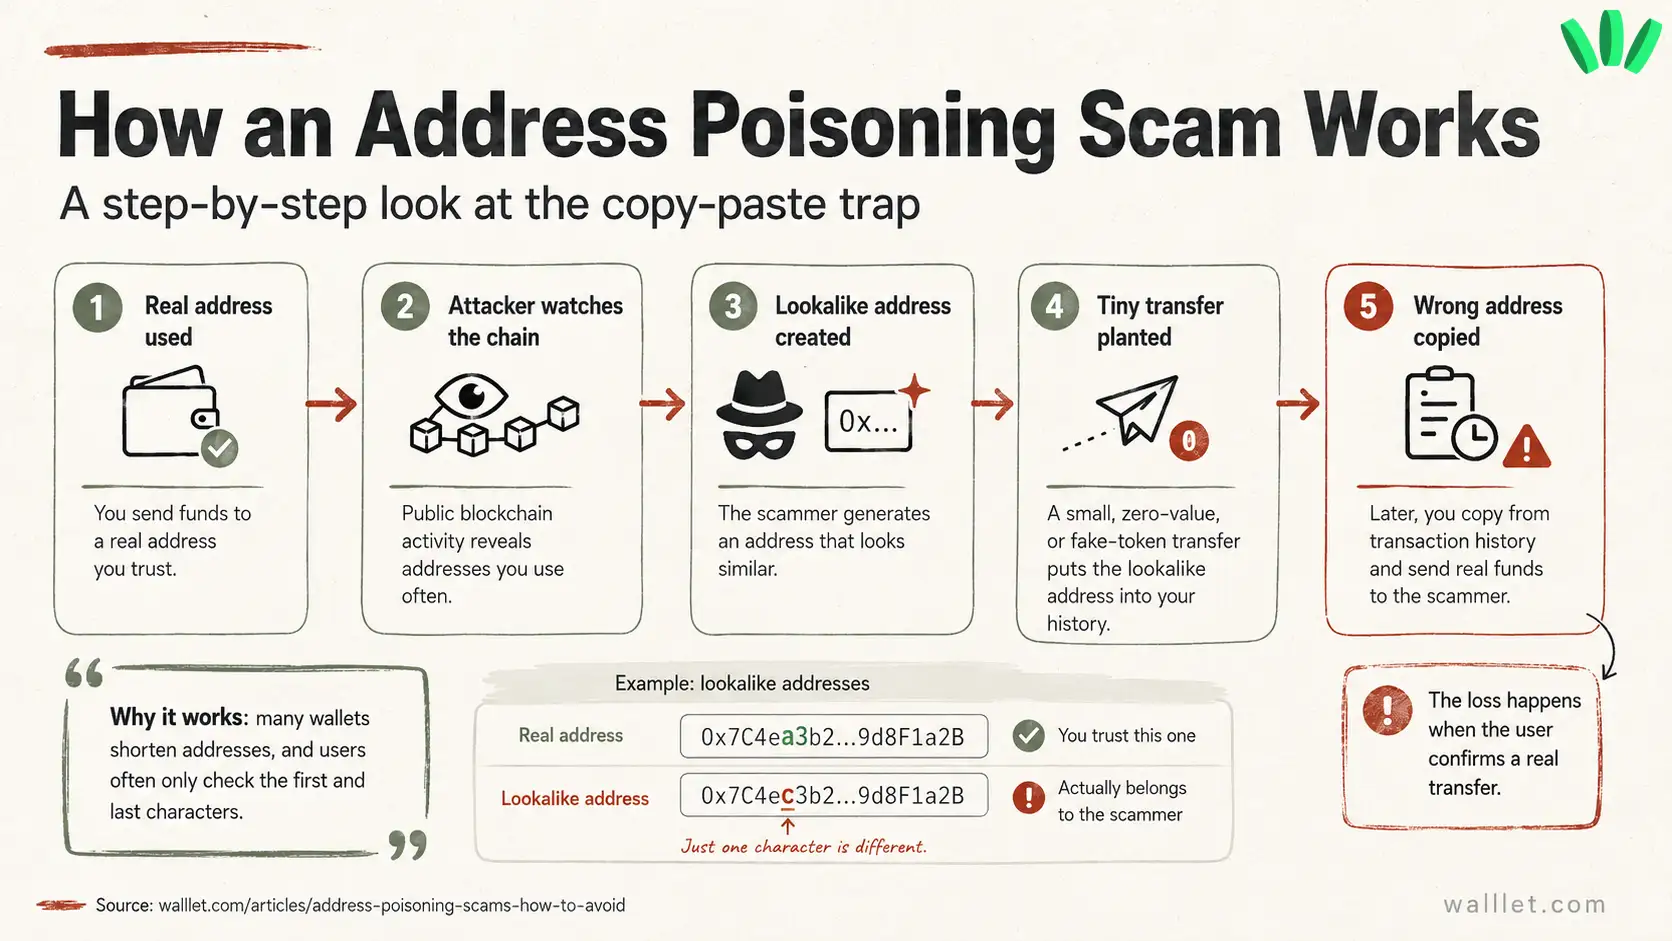
Отравление адреса работает, потому что криптотранзакции публичны, адреса кошельков длинные, а люди часто действуют слишком быстро. Обычно всё происходит так:
Вы отправляете криптовалюту на настоящий адрес — например, на адрес пополнения биржи, другу или в другой свой кошелёк.
Злоумышленник замечает эту транзакцию в публичном блокчейне.
Он генерирует похожий адрес, обычно с такими же первыми и последними символами.
С этого адреса он отправляет на ваш кошелёк крошечную, нулевую транзакцию или транзакцию с фейковым токеном.
Поддельный адрес появляется в истории вашего кошелька.
Позже вы копируете адрес из истории транзакций и случайно выбираете адрес злоумышленника.
Вы отправляете реальные средства не туда.
Самое неприятное — всё может выглядеть исправным. Кошелёк работает. Закрытый ключ, возможно, в безопасности. Устройство может быть не заражено.
Вы просто отправили средства туда, что мошенник сделал для вас знакомым.
Поэтому отравление адреса стоит обсуждать вместе с тем, как взламывают кошельки, с дрейнерами кошельков и криптофишингом. Во многих реальных случаях кошелёк никто не «взламывает». Пользователя подталкивают подтвердить не то.
Важно: отравленная транзакция — это подготовка, а не сама кража.
Во многих случаях отравления адреса злоумышленник сначала пытается подбросить поддельный адрес в историю вашего кошелька. Реальная потеря происходит позже, когда вы доверяете этой истории и копируете не тот адрес.
Поэтому защита должна срабатывать не только на последней кнопке «Отправить». Безопасный кошелёк должен спрашивать и другое: стоит ли вообще показывать пользователю эту подозрительную активность как обычную?
Почему отравление адреса снова распространяется?
Отравление адреса возвращается снова и снова, потому что это дёшево, автоматизировано и построено на человеческих привычках.
Злоумышленникам нужно совсем немного торопящихся пользователей, особенно тех, кто переводит крупные суммы или часто отправляет средства в одни и те же места.
Этот риск становится ещё важнее по мере того, как стейблкоины превращаются в практичный инструмент для международного дохода и повседневных платежей. Наш гайд о том, как стейблкоины меняют платежи в Нигерии, объясняет, почему ими пользуется всё больше фрилансеров и цифровых специалистов и почему безопасные привычки при транзакциях теперь важны не только для традиционной криптоторговли.
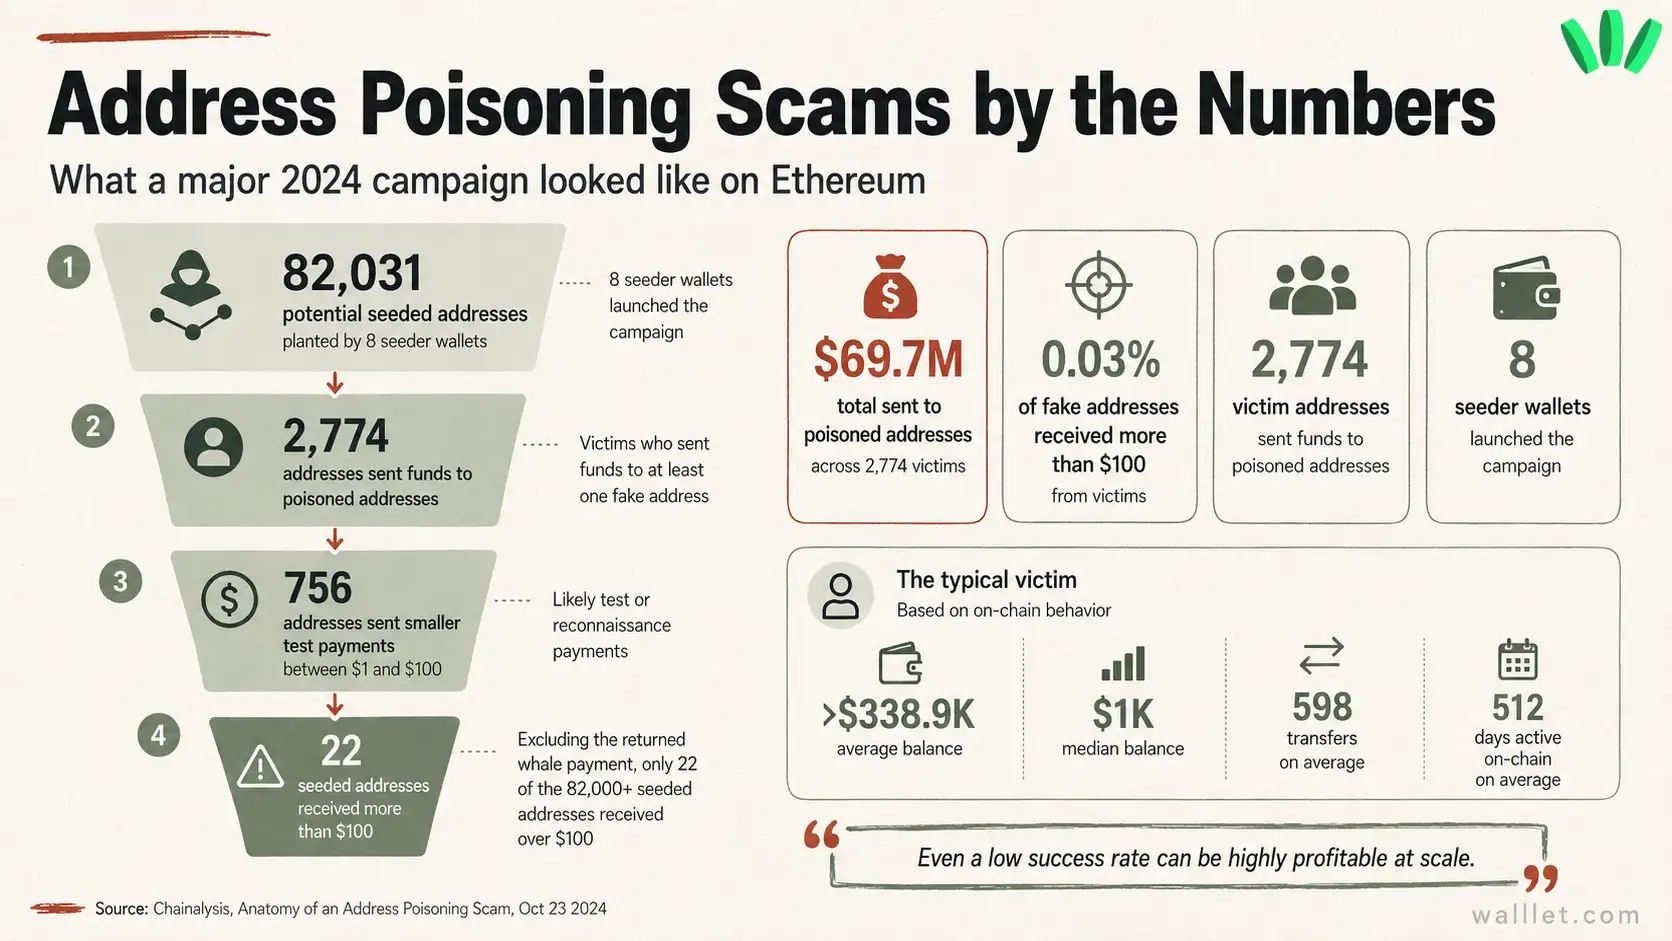
Chainalysis проанализировала крупный случай отравления адреса на сумму около $68 млн в wrapped Bitcoin: жертва отправила средства на похожий адрес после того, как более ранняя схема транзакций сделала поддельный адрес знакомым. В той же кампании Chainalysis выявила 82 031 потенциальный подброшенный адрес и 2 774 адреса, отправивших средства на эти отравленные адреса, в сумме около $69,7 млн. Полный разбор можно прочитать здесь: анализ отравления адресов от Chainalysis.
В этом и настоящая опасность. Отравление адреса — не всегда один мошенник, вручную обманывающий одного человека. Это может быть система. Мошенник может сгенерировать тысячи похожих адресов, массово рассылать крошечные транзакции и ждать, пока кто-то скопирует не тот адрес.
Ловушка — в повторении.
Отравление адреса — это то же самое, что взлом кошелька?
Нет. Отравление адреса обычно не является взломом кошелька.
Взлом кошелька означает, что кто-то мог получить доступ к вашему закрытому ключу, seed-фразе, устройству, приложению или разрешениям на подпись. Отравление адреса — другое. Оно заставляет вас самого отправить средства не на тот адрес.
Эта разница важна.
Если ваш кошелёк отравлен, ваши средства не украдены автоматически. Активы не перемещаются только потому, что мошенник отправил вам пыль или фейковую транзакцию.
Потеря происходит, когда вы копируете отравленный адрес и подтверждаете реальный перевод.
Поэтому правильный вопрос:
Я отправляю на тот адрес, на который действительно собирался?
Отравление адреса и другие криптомошенничества
Тип мошенничества | Чего хочет мошенник | Как это обычно работает | Лучшая защита |
Отравление адреса | Чтобы вы отправили средства на похожий адрес | В истории появляются фейковые или крошечные транзакции | Не копируйте из истории. Используйте сохранённые контакты и тестовые переводы |
Вредоносная программа для буфера обмена | Подменить скопированный адрес | Вредоносная программа меняет буфер обмена перед вставкой | Проверяйте вставленный адрес перед отправкой |
Фишинг seed-фразы | Получить полный доступ к кошельку | Фальшивая поддержка, сайты или формы восстановления просят seed-фразу | Никогда не вводите seed-фразу на сайтах или в чатах |
Фишинг разрешений | Получить право перемещать ваши токены | Вредоносный dApp запрашивает опасные разрешения на токены | Читайте детали разрешений и отзывайте рискованные |
Фейковые airdrop | Заставить вас взаимодействовать с вредоносным токеном или сайтом | Фейковые токены или ссылки предлагают забрать награду | Игнорируйте неизвестные токены и проверяйте официальные источники |
Отравление адреса коварно, потому что выглядит как обычная активность кошелька. Может не быть ни громкого предупреждения, ни странного сайта, ни очевидного сообщения «слишком хорошо, чтобы быть правдой».
Оно прячется в рутине.
Почему отравление адреса так хорошо работает
Большинство людей не читают адреса кошельков целиком. Это понятно. Криптоадрес может быть длиннее 40 символов и совсем не похож на человеческий язык.
Поэтому люди придумывают себе упрощения.
Они проверяют первые несколько символов. Потом последние. Если совпадает, мозг шепчет: «Сойдёт».
Мошенники строят атаку именно вокруг этого упрощения.
Поддельному адресу достаточно совпасть с той частью, на которую пользователи действительно смотрят.
Поэтому лучшая защита — не «будьте умнее». Лучшая защита — выработать безопасную привычку при отправке.
Перед отправкой криптовалюты адрес получателя должен браться из надёжного источника — не из памяти, не по привычке и не из недавней транзакции, которая могла быть отравлена.
Чек-лист защиты от отравления адреса
Вам нужно несколько привычек, которые поймают ошибку до того, как деньги уйдут.
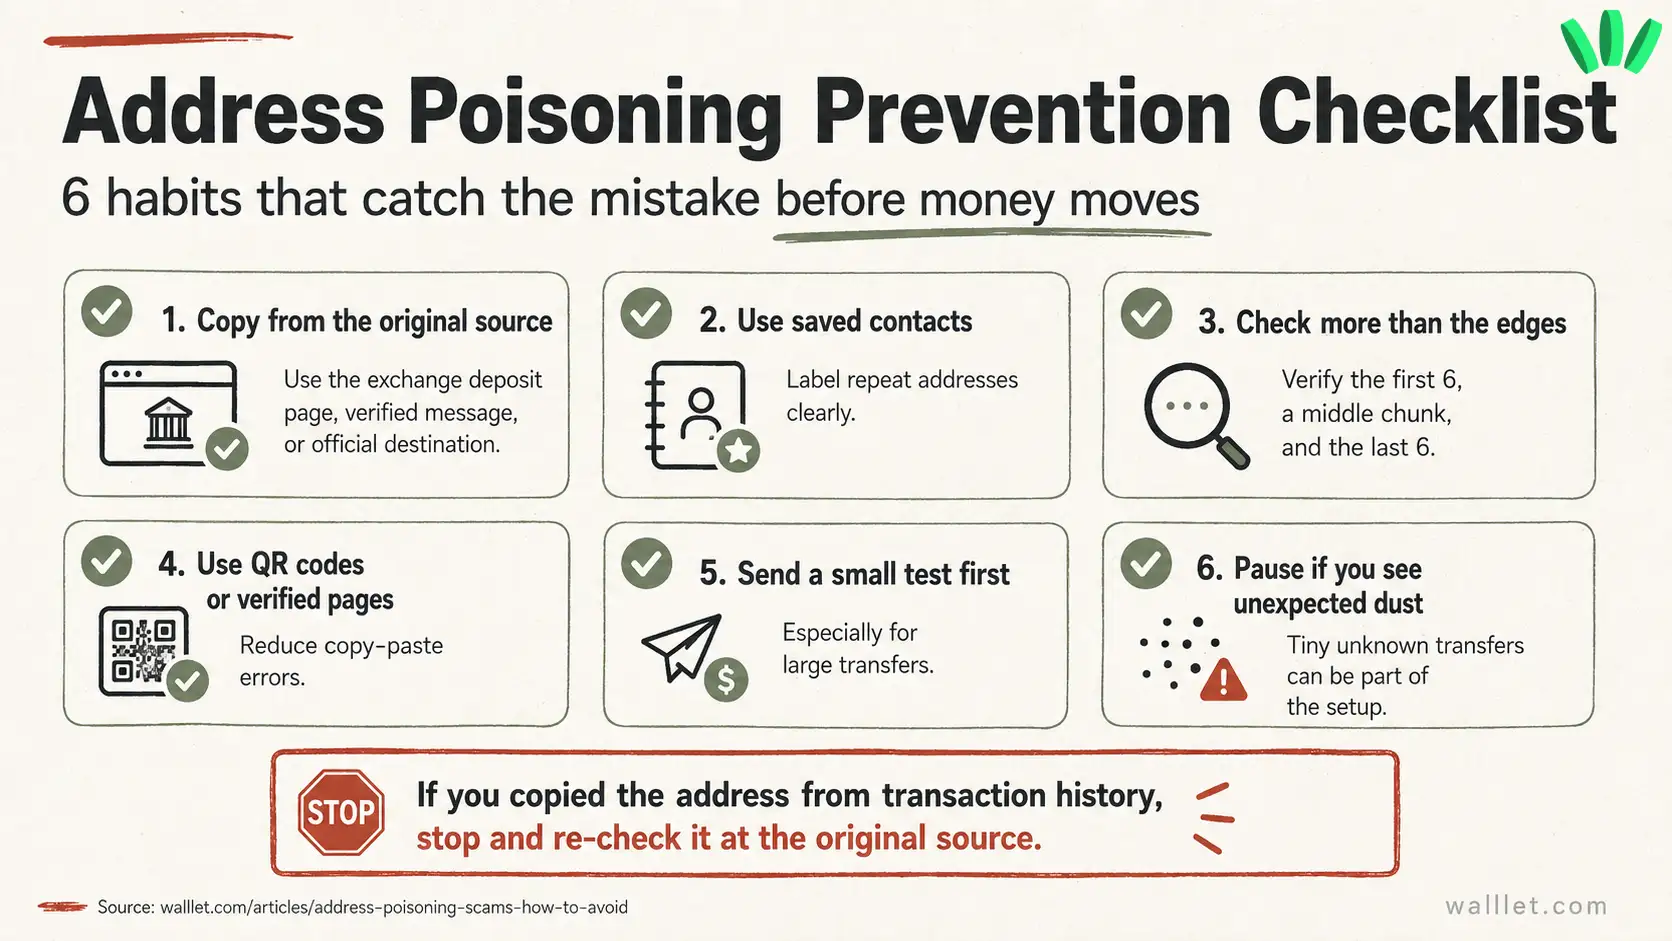
Не копируйте адреса из истории транзакций
История транзакций может быть отравлена. Если нужно снова отправить криптовалюту, вернитесь к исходному источнику. Используйте страницу пополнения биржи, проверенное сообщение получателя, сохранённый контакт или QR-код из надёжного источника.
Если адрес взят из недавней истории, считайте его непроверенным, пока не проверите заново.
Используйте сохранённые контакты для повторных переводов
Если вы часто отправляете средства на один и тот же адрес, сохраните его как контакт. Дайте понятное название, например «Binance USDT пополнение», «аппаратный кошелёк, накопления» или «ETH-кошелёк Алекса». Хорошее название скучное в лучшем смысле слова. Оно убирает догадки.
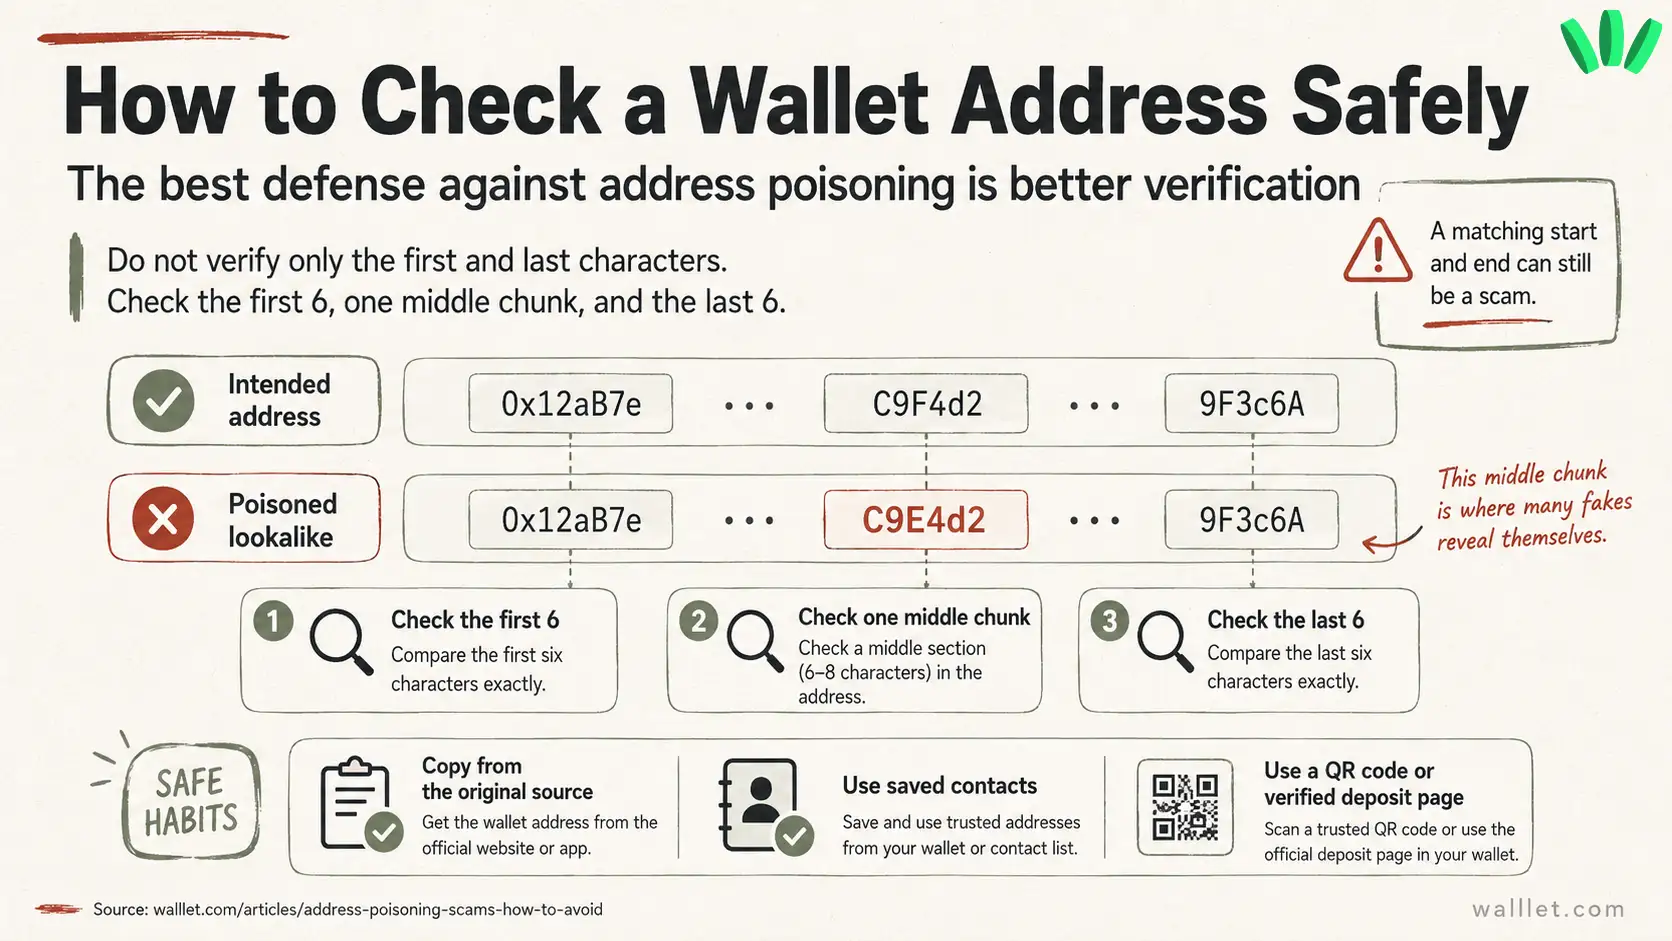
Проверяйте не только первые и последние символы
Проверить только 0x12aB...9F3c недостаточно.
Используйте простую схему: проверьте первые 6 символов, один фрагмент в середине и последние 6 символов. Именно в середине многие поддельные адреса себя выдают.
Фрилансеры, получающие оплату от клиентов, могут также воспользоваться этим чек-листом по платежам в стейблкоинах для фрилансеров, чтобы проверить токен, сеть, адрес кошелька, тестовую транзакцию и хеш транзакции до перевода денег.
Сначала отправьте небольшую тестовую транзакцию
При крупных переводах сначала отправьте небольшую сумму.
Да, это дольше. Да, может взиматься комиссия. Но это всё равно дешевле, чем отправить всю сумму не в тот кошелёк. Когда тест дойдёт куда нужно, отправьте остальное.
Считайте неожиданную пыль тревожным сигналом
Если вы получили крошечный перевод токенов, которого не ждали, не считайте его бесплатными деньгами. Он может быть безобидным. А может быть частью подготовки к отравлению. Безопаснее всего его игнорировать и не копировать никакие связанные с ним адреса.
Притормозите перед финальным подтверждением
Отравление адреса лучше всего срабатывает, когда вы делаете несколько дел одновременно. Прямо перед подтверждением остановитесь и спросите себя:
Откуда я скопировал этот адрес?
Если ответ — «из истории транзакций», остановитесь и заново возьмите адрес из исходного источника.
Короткая таблица безопасности
Ситуация | Что может происходить | Как безопаснее |
Вы копируете из истории транзакций | Возможно, вы копируете отравленный адрес | Копируйте из исходного источника |
Вы получили неожиданную крошечную сумму криптовалюты | Это может быть пыль, чтобы подбросить поддельный адрес | Игнорируйте и не используйте этот адрес |
Начало и конец адреса совпадают | Середина всё равно может отличаться | Проверьте и фрагмент в середине |
Вы отправляете крупную сумму | Одна ошибка может стать необратимой | Сначала отправьте небольшой тест |
Вы торопитесь | Мошенничество рассчитано на автопилот | Остановитесь перед подтверждением |
Вы часто отправляете на один и тот же адрес | Повторение создаёт ложную уверенность | Сохраните адрес и подпишите его |
Вы уже отправили не на тот адрес | Транзакция может быть необратимой | Сразу проверьте статус и всё задокументируйте |
Что делать, если вы скопировали не тот адрес?
Действуйте быстро, но не нажимайте всё подряд в панике — так легко совершить вторую ошибку.
Сначала проверьте статус транзакции.
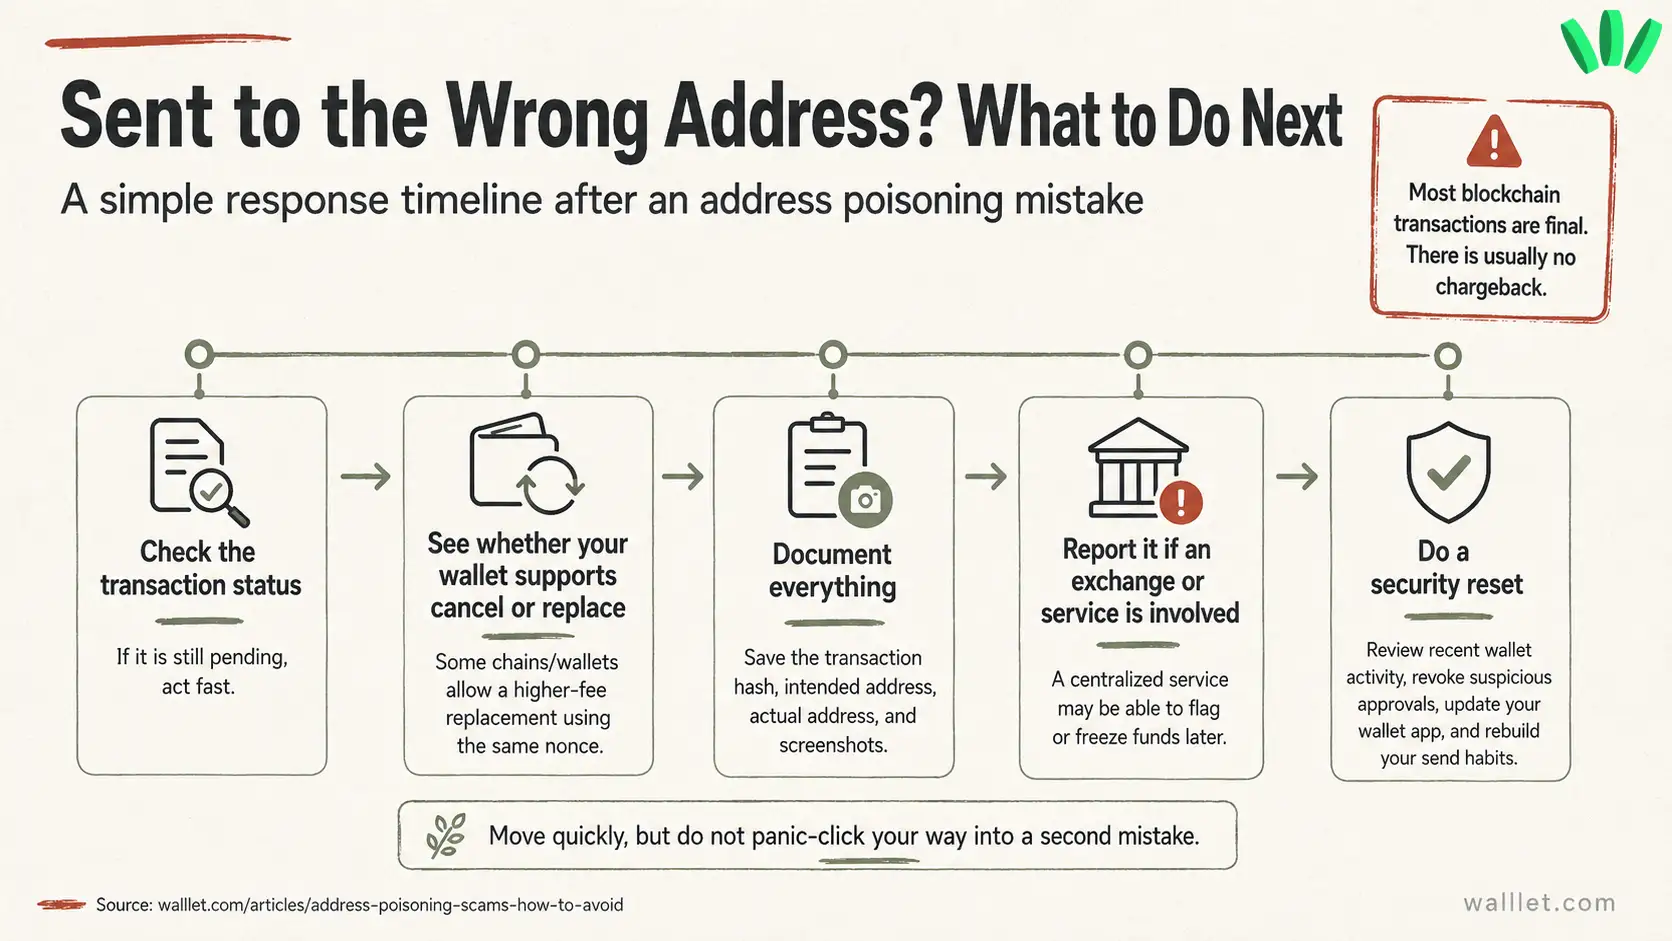
Если она ещё в ожидании, варианты зависят от сети и кошелька. Иногда можно отменить или заменить транзакцию, отправив другую с тем же nonce и более высокой комиссией. Это не всегда возможно и не подходит новичкам.
Если транзакция уже подтверждена, исходите из того, что средства, скорее всего, потеряны.
Большинство транзакций в блокчейне необратимы. Обычно нет ни чарджбэка, ни отмены через поддержку, ни банковской процедуры оспаривания.
И всё же задокументируйте всё: хеш транзакции, адрес, на который вы собирались отправить, адрес, на который на самом деле отправили, скриншоты поддельной истории транзакций и данные о любой причастной бирже или сервисе.
Если адрес получателя связан с централизованной биржей, сообщите об этом. Иногда средства потом удаётся заморозить, но рассчитывать на это не стоит.
Затем отнеситесь к случившемуся как к поводу перезапустить безопасность.
Проверьте устройство. Просмотрите недавние взаимодействия кошелька. Отзовите подозрительные разрешения. Обновите приложение кошелька. И главное — заново выстройте привычки при отправке. Для более полной настройки воспользуйтесь практическим гайдом о том, как защитить свой кошелёк.
Цель — не дать одной и той же ловушке сработать дважды.
Может ли кошелёк без seed-фразы остановить отравление адреса?
Кошелёк без seed-фразы убирает один серьёзный риск: потерю или раскрытие seed-фразы.
Но отравление адреса — проблема другого рода.
Оно происходит вокруг момента отправки. Главный вопрос не только «Могу ли я безопасно войти в кошелёк?», но и «Могу ли я доверять адресу, который собираюсь использовать?»
Значит, доступ без seed-фразы — лишь часть защиты. Passkey, понятные экраны транзакций, сохранённые контакты, распознавание подозрительной активности, читаемые предупреждения и лучшие сценарии подтверждения важны вместе.
Фрилансерам, которые сравнивают кошельки, наш гайд о выборе лучшего кошелька для фрилансеров в Нигерии объясняет, какие функции безопасности, платежей, доступа и стейблкоинов важны в ежедневной работе.
Здесь и становится важен дизайн кошелька. Если кошелёк показывает каждую входящую фейковую, крошечную, нулевую или подозрительную транзакцию как обычную активность, злоумышленник получает ровно то, что хотел: поддельный адрес в вашей истории, который ждёт, когда его скопируют.
Безопасный кошелёк должен снижать этот риск ещё до экрана отправки, а не только предупреждать пользователя, когда ловушка уже прямо перед ним.
Как walllet защищает пользователей от отравления адреса
Отравление адреса — это проблема истории кошелька.
Схема работает, потому что поддельный адрес появляется там, где пользователь ожидает увидеть реальную активность. Если отравленная запись выглядит обычной, пользователь может позже ей довериться. В этом весь трюк.
walllet.com создан, чтобы снижать этот риск на более раннем этапе.
Когда walllet распознаёт активность, соответствующую признакам отравления адреса, он не считает её обычной историей кошелька. Вместо того чтобы тихо добавить подозрительную отравленную запись в ленту активности, walllet.com может не создавать её или не показывать как обычный элемент активности.
Эта разница важна.
Предупреждение на финальном экране отправки может помочь, но к тому моменту поддельный адрес уже может казаться знакомым. Подход walllet — изначально снизить вероятность того, что отравленный адрес станет частью доверенной истории пользователя. Проще говоря:
Если активность похожа на отравление адреса, walllet не должен помогать ей выглядеть обычной.
Если поддельный адрес пытается заслужить доверие через вашу историю, walllet должен прервать эту схему.
Если кошелёк может заметить ловушку заранее, пользователю не придётся полагаться только на внимательность на финальном экране подтверждения.
Это не значит, что можно перестать проверять адреса. Криптотранзакции после подтверждения по-прежнему необратимы, и ни один кошелёк не может убрать все возможные риски.
Но лучшая защита — это меньше моментов, когда пользователь остаётся один на один с длинным адресом, сокращённым превью и очень дорогой догадкой.
Цель walllet проста: дать пользователям контроль и не заставлять их при каждой отправке вести себя как аналитики по безопасности блокчейна.
Предупреждение полезно, но защита должна начинаться раньше
Многие защитные механизмы кошельков сосредоточены на финальном моменте отправки. Они проверяют адрес получателя, сравнивают его с известными подозрительными адресами и предупреждают пользователя перед отправкой транзакции.
Это полезно. Понятное предупреждение может остановить дорогую ошибку.
Но отравление адреса часто начинается до экрана отправки. Первая цель злоумышленника — сделать так, чтобы поддельный адрес появился в истории кошелька. После этого адрес может начать казаться знакомым, особенно если он внешне похож на адрес, которым вы уже пользовались.
Поэтому walllet смотрит на проблему иначе.
Вопрос не только в том, «нужно ли предупредить пользователя перед отправкой?»
А ещё и в том, «стоит ли вообще позволять подозрительной отравленной активности выглядеть как обычная активность кошелька?»
При отравлении адреса ранняя защита может иметь значение, потому что схема построена на знакомости. Если поддельный адрес так и не станет знакомым внутри кошелька, злоумышленник теряет часть своего трюка.
Защита от отравления адреса: предупреждение или безопасная обработка активности
Уровень защиты | Что делает | Где помогает | Главное ограничение |
|---|---|---|---|
Пользователь проверяет адрес вручную | Пользователь сверяет адрес получателя перед отправкой | Финальная проверка | Легко пропустить различия в середине адреса |
Предупреждение на экране отправки | Кошелёк предупреждает, если получатель выглядит рискованно | Перед отправкой транзакции | Отравленный адрес уже может быть в истории |
Сохранённые контакты | Пользователь отправляет проверенному сохранённому получателю | Повторные переводы | Работает, только если контакты настроены правильно |
Безопасная обработка активности | Кошелёк не считает подозрительную отравленную активность обычной историей | До того, как поддельный адрес станет знакомым | Всё равно нужны хорошее распознавание и проверка пользователем |
Тестовый перевод | Пользователь сначала отправляет небольшую сумму | Крупные переводы | Требует времени и сетевых комиссий |
Перед следующим криптопереводом
Прежде чем снова отправлять криптовалюту, замедлитесь.
Используйте сохранённый контакт. Копируйте адрес из исходного источника, а не из недавней истории. Проверьте сеть. Проверяйте не только первые и последние символы. При крупных переводах сначала отправьте небольшую тестовую сумму.
И пользуйтесь кошельком, который считает понятность транзакций частью безопасности, а не украшением.
walllet построен на простом доступе, понятных деталях транзакций и безопасной обработке активности. С защитой от отравления адреса подозрительная отравленная активность не должна лежать в вашем кошельке как обычная транзакция в ожидании поспешной ошибки при копировании.
Доступ без seed-фразы снимает стресс с seed-фразой. Понятные подтверждения помогают понять, что вы подписываете. Умная обработка активности помогает не дать поддельной истории стать доверенной.
Именно в этом направлении должны развиваться кошельки: меньше паники, меньше слепых подтверждений и меньше ловушек в рутине. Если хотите кошелёк с более простым доступом, понятными подтверждениями и меньшим числом запутанных шагов, скачайте walllet.com и попробуйте приложение перед следующим переводом.
Доступ без seed-фразы помогает избежать стресса с seed-фразой. Понятные детали транзакций помогают сохранять внимание в важный момент.
Читайте также
Крипта и Web3: кошельки, сети и безопасность простыми словами
Адрес кошелька ERC-20: пример, формат и как его получить
Аккаунт Web3, адрес кошелька и закрытый ключ: в чём разница?
Как проверить адрес контракта токена перед покупкой или обменом
