Чтобы прочитать смарт-контракт, сначала проверьте адрес контракта, затем посмотрите, верифицирован ли исходный код. После этого изучите тип контракта, функции чтения, функции записи, одобрения, права администратора, возможность обновления и ограничения на переводы. Вы проверяете, что контракт может сделать с вашими токенами, прежде чем что-либо одобрять.
Коротко
Начните с адреса контракта. Названия, логотипы, тикеры и графики можно скопировать.
Верифицированный контракт проще изучить. Верифицированный не значит безопасный.
Функции чтения показывают информацию. Функции записи могут менять балансы, разрешения, комиссии или правила.
Для обычных пользователей самые важные функции — обычно
approve,allowanceиtransferFrom: именно они решают, кто может перемещать ваши токены.Права администратора важны. Выпуск токенов, пауза, чёрный список, изменение комиссий и обновления могут изменить риск уже после вашей подписи.
Прежде чем что-то одобрить, спросите себя: какой актив может переместиться, кто может его переместить, какое разрешение я даю и может ли оно оставаться активным потом?
Что именно вы читаете в смарт-контракте?
Смарт-контракт — это код, размещённый по адресу в блокчейне. В Ethereum и других EVM-совместимых сетях пользователи взаимодействуют с контрактами, отправляя транзакции на этот адрес. В документации Ethereum смарт-контракты описаны как программы, которые находятся по определённому адресу и выполняются, когда пользователи с ними взаимодействуют.
Для обычного пользователя кошелька прочитать смарт-контракт не значит изучить каждую строку на Solidity. Пожалуйста, никому не нужно изображать аудитора в час ночи перед свопом.
Это значит проверить то, что влияет на ваши деньги: адрес, разрешения, контроль администратора, правила переводов и способы обновления.
Если вы новичок в EVM-сетях, сначала полезно понять, что такое EVM-кошелёк. Смарт-контракты, одобрения токенов, dApp, мосты и свопы в основном живут именно там. Вот базовая карта:
Раздел | Что это значит | Что проверить |
Адрес контракта | Настоящая ончейн-идентичность контракта | Совпадает ли он с официальным источником? |
Исходный код | Читаемый код, если контракт верифицирован | Могут ли пользователи посмотреть, что делает контракт? |
Функции чтения | Информация, которую можно запросить | Владелец, роли, эмиссия, статус паузы, разрешения на расход |
Функции записи | Действия, которые что-то меняют | Одобрения, переводы, выпуск, комиссии, обновления |
События и логи | История активности контракта | Передача владения, выпуски, сжигания, паузы |
Прокси или реализация | Структура обновляемого контракта | Кто может изменить логику позже? |
Адрес контракта — это его идентичность. Название токена — просто текст. Логотип — просто картинка. Тикер — просто тикер. Очень успокаивает. И очень легко копируется.
Как читать смарт-контракт шаг за шагом?
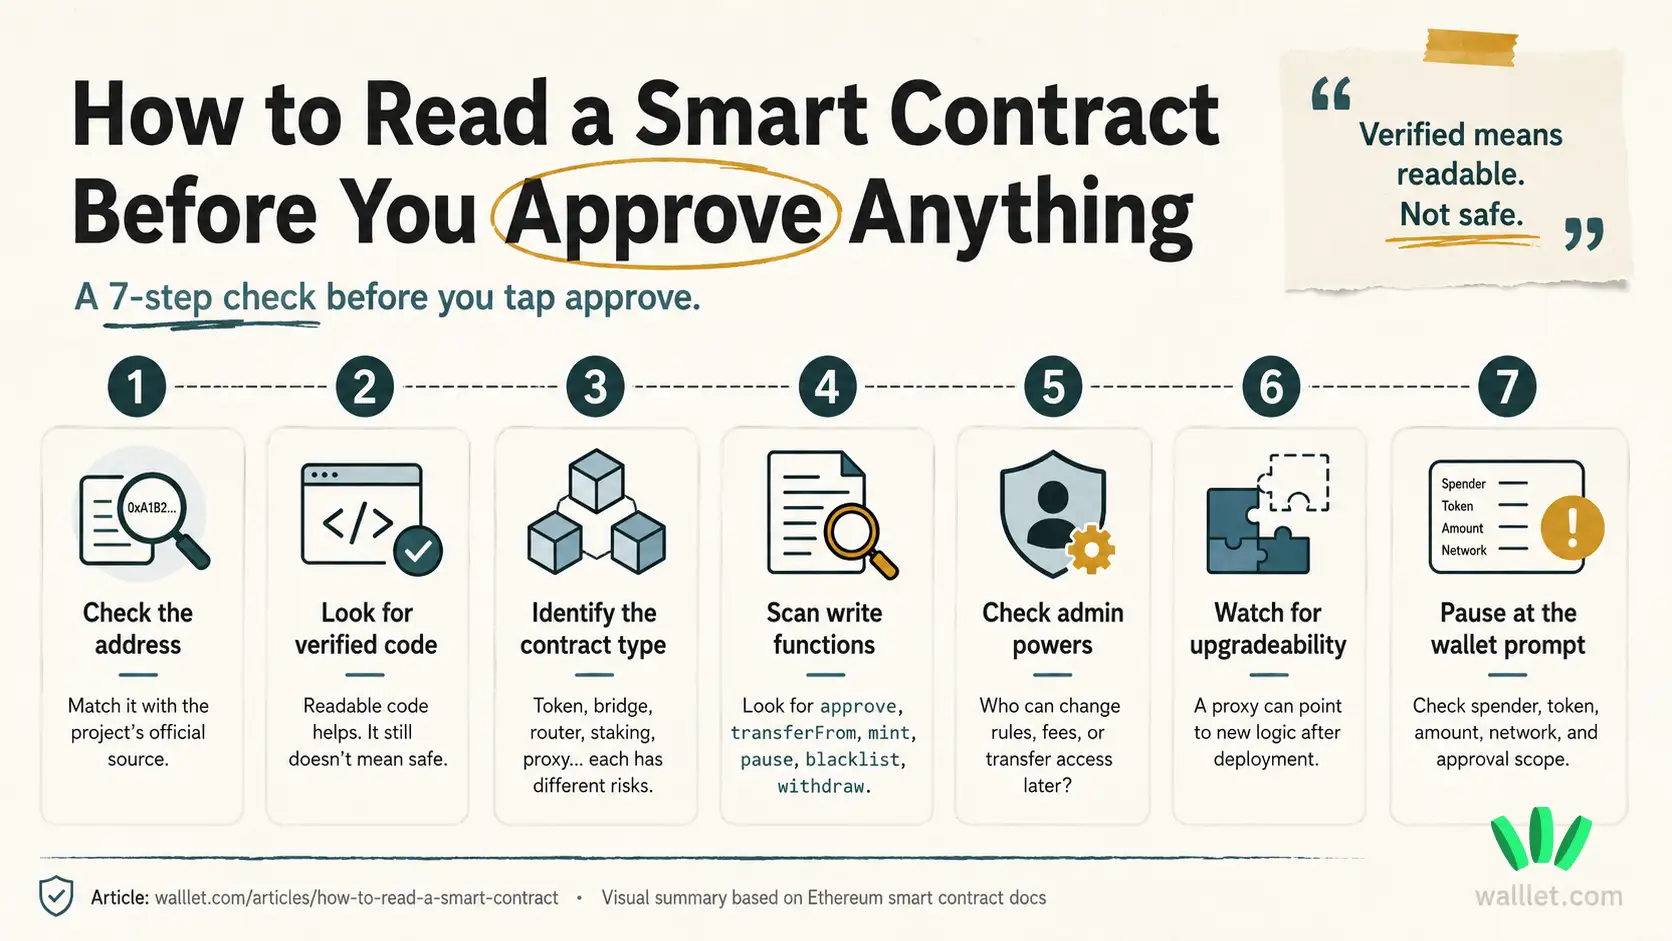
Читайте контракт в таком порядке: адрес, верификация, тип контракта, функции чтения, функции записи, одобрения, права администратора, возможность обновления, ограничения на переводы.
Порядок важен. Если адрес поддельный, всё остальное — просто декорации.
1. Проверьте адрес контракта
Начните с официального адреса контракта. Используйте сайт проекта, документацию, верифицированный аккаунт в соцсетях, интерфейс dApp, CoinGecko, CoinMarketCap или нужный блок-эксплорер.
Если вы проверяете USDT, USDC, WBTC или любой популярный токен, не доверяйте одному лишь символу. Мошеннический токен может использовать то же название и логотип. Значение имеет адрес.
Это особенно важно перед свопами и мостами. Если вы часто пользуетесь криптоприложениями, прочитайте это руководство по свопам и мостам перед переводом активов между сетями. Один неверный контракт, одно поспешное одобрение — и дорогой маленький урок. Классический криптоопыт.
2. Проверьте, верифицирован ли контракт
У верифицированного контракта исходный код можно изучить в блок-эксплорере. Это помогает: вы видите код, функции, роли и комментарии.
И всё же верифицированный значит читаемый. Это не значит безопасный.
В верифицированном контракте всё равно могут быть рискованные разрешения, централизованный контроль администратора, обновляемая логика, высокие комиссии или ограничения на переводы. Верификация даёт видимость. Гарантий она не даёт.
3. Определите тип контракта
У разных контрактов разные риски. Токен-контракт, контракт стейкинга, роутер DEX, контракт моста, NFT-контракт, прокси-контракт и контракт смарт-кошелька нельзя читать одинаково.
В токен-контрактах ищите ERC20, Ownable, Pausable, AccessControl, mint, burn, approve и transferFrom.
В NFT-контрактах ищите ERC721, ERC1155 и setApprovalForAll.
В обновляемых контрактах ищите proxy, implementation, upgradeTo или TransparentUpgradeableProxy.
Если это контракт смарт-кошелька или абстракции аккаунта, модель рисков снова другая. Здесь полезно разобраться в абстракции аккаунтов и кошельках на смарт-контрактах, ведь не каждое взаимодействие с контрактом — это сделка с токеном или случайный клик в DeFi.
4. Отделите функции чтения от функций записи
Функции чтения обычно показывают информацию. Функции записи могут что-то изменить.
Частые функции чтения: name, symbol, decimals, totalSupply, balanceOf, owner, paused, allowance, hasRole и implementation.
Частые функции записи: approve, transfer, transferFrom, mint, burn, pause, setFee, blacklist, upgradeTo и withdraw.
Простая проверка: если кошелёк просит подтвердить транзакцию, считайте это действием записи. Это может быть нормально. Но внимания всё равно заслуживает.
Чтение что-то показывает. Подпись что-то разрешает.
Что значит approve в смарт-контракте?
approve даёт другому адресу разрешение перемещать определённый токен из вашего кошелька в пределах заданной суммы.
Этим получателем разрешения может быть роутер DEX, контракт стейкинга, мост, маркетплейс или другой контракт dApp. Одобрение токена — это разрешение для dApp получать доступ к определённому типу токена в вашем кошельке и перемещать его. Кроме того, одобрения часто могут превышать сумму, которая у вас есть сейчас. Эта часть обычно удивляет людей — видимо, слово «одобрить» было недостаточно расплывчатым.
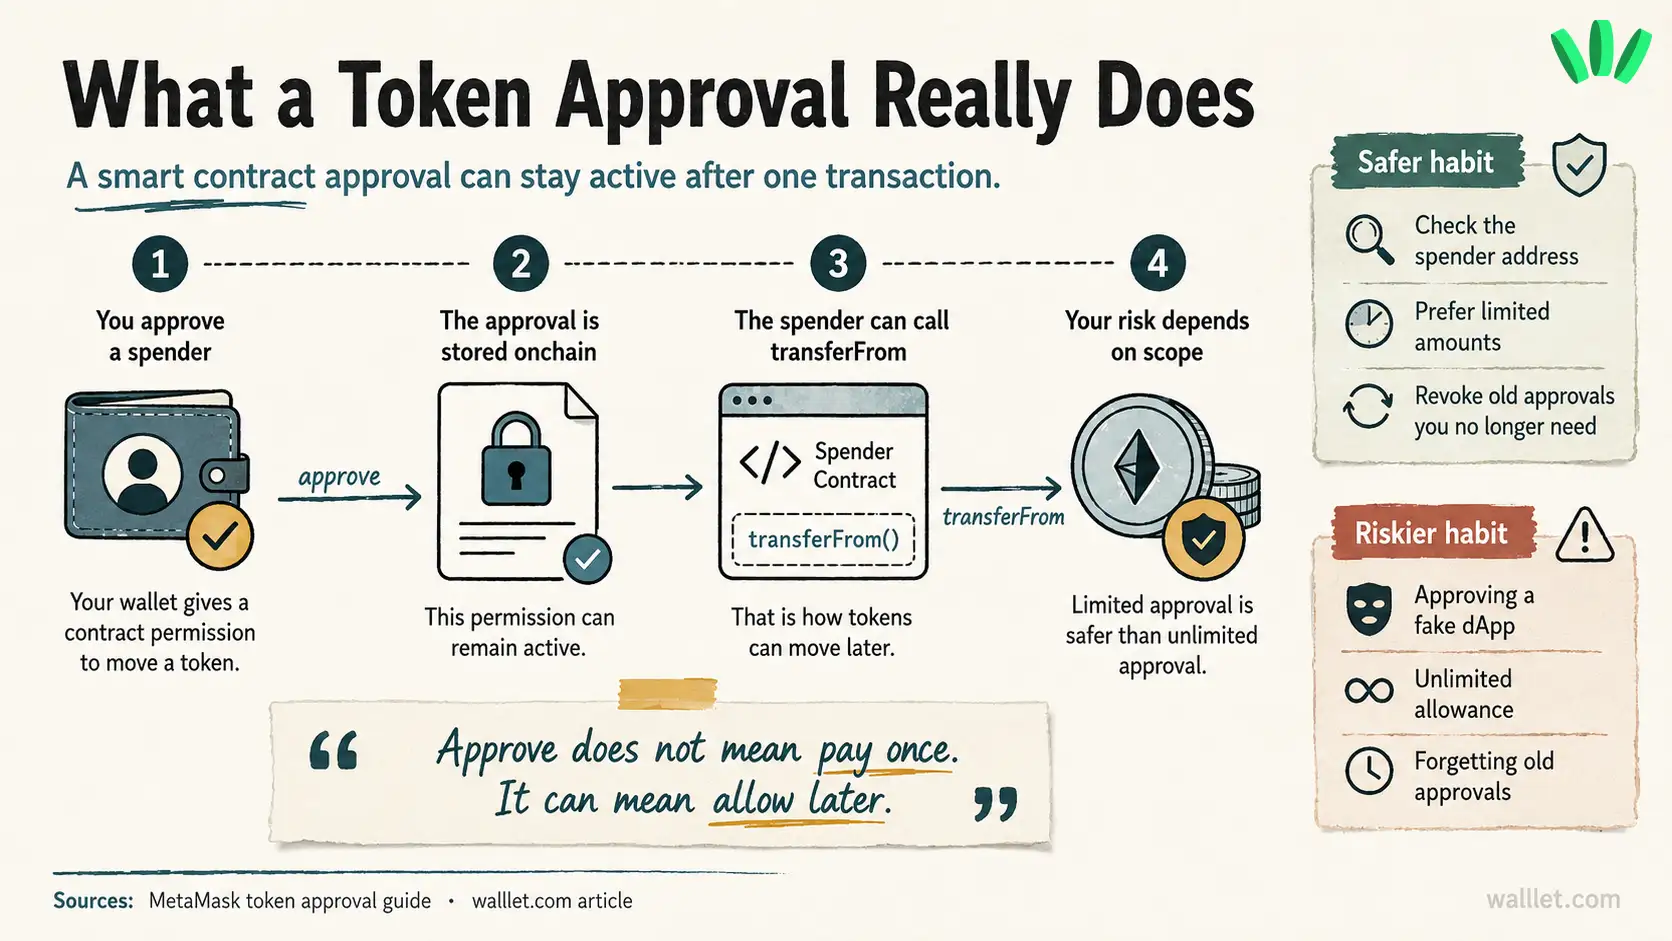
Риск простой: если вы одобрите не тот адрес, особенно на большую или неограниченную сумму, он сможет переместить токены позже.
Так пользователи могут потерять средства, даже ни разу не раскрыв сид-фразу. Если нужен более широкий контекст безопасности, это напрямую связано с вопросом, можно ли взломать кошелёк. Иногда кошелёк вовсе не «взломан», как в кино. Просто пользователь подписал разрешение, которого не понял. Менее кинематографично. Всё так же ужасно.
Перед одобрением проверьте токен, адрес получателя разрешения, сумму, сеть и то, ограничено одобрение или нет.
Какие функции смарт-контракта проверять в первую очередь?
Некоторые функции важнее для обычных пользователей, потому что управляют перемещением средств, эмиссией, разрешениями или правами администратора.
Функция или сигнал | Что это может значить | Почему это важно |
| Даёт разрешение на расход | dApp может переместить токены позже |
| Показывает текущее разрешение | Старые одобрения могут оставаться активными |
| Перемещает токены по одобрению | Часто используется в свопах, стейкинге, мостах |
| Показывает, кто управляет контрактом | У одного кошелька может быть большая власть |
| Создаёт новые токены | Эмиссия может вырасти |
| Останавливает часть операций | Переводы или вывод могут остановиться |
| Блокирует определённые кошельки | Вы можете не суметь перевести или продать |
| Меняет комиссии | Продажа может стать дорогой |
| Меняет логику контракта | Сегодняшнее поведение может измениться |
| Выводит средства | Право администратора на вывод требует контекста |
Не паникуйте каждый раз, когда видите одну из этих функций. Некоторые нормальны. Некоторые необходимы. Некоторые опасны в чужих руках.
Запутанно. Как обычно.
Может ли верифицированный смарт-контракт быть рискованным?
Да. Верифицированный контракт всё равно может быть рискованным.
Верификация говорит лишь о том, что исходный код виден и его можно изучить. Безопасность зависит от того, что контракт позволяет, кто им управляет, может ли меняться логика и какие разрешения вы даёте.
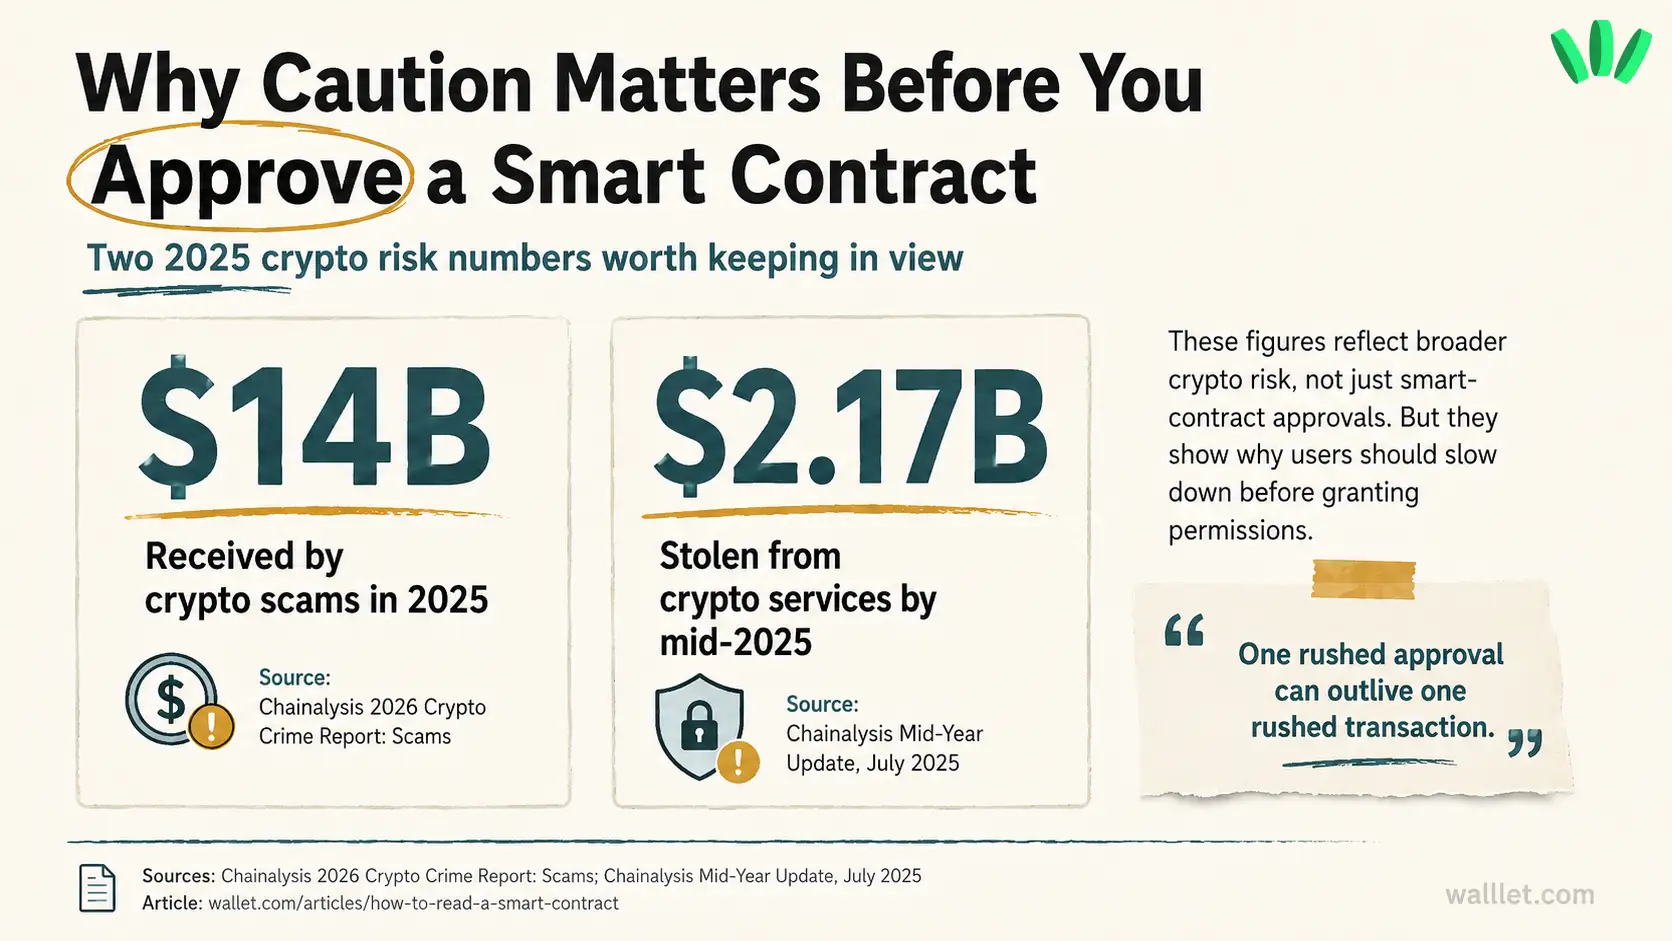
Верифицированный контракт может содержать неограниченный выпуск токенов администратором, чёрные списки, заморозку переводов, возможность обновления, изменяемые комиссии на продажу, рискованные функции вывода или слишком широкие одобрения.
Поэтому считайте верификацию началом проверки.
А не финишной чертой.
Какие права администратора искать?
Права администратора определяют, кто может изменить контракт после того, как пользователи начали с ним работать.
Ищите owner, onlyOwner, admin, operator, controller, guardian, pauser, minter, blacklister, DEFAULT_ADMIN_ROLE, grantRole и revokeRole.
Главный вопрос: кто может изменить правила после моей подписи?
Некоторые права администратора ожидаемы. Стейблкоины, мосты, протоколы на ранней стадии и приложения с требованиями комплаенса могут иметь функции паузы, чёрного списка, обновления или восстановления. Риск зависит от того, как управляются эти права.
Мультисиг, таймлок, публичная документация, чёткое разделение ролей и прозрачная история обычно ощущаются иначе, чем один неизвестный кошелёк, который контролирует всё.
И всё же. Вы кому-то доверяете.
Может ли смарт-контракт помешать вам продать?
Да, некоторые контракты могут сделать продажу трудной или невозможной.
Ищите слова blacklist, freeze, denylist, whitelist, pause, tradingEnabled, maxTx, maxWallet, cooldown, setTax, sellTax, setFee, setRouter и setPair.
Токен-ловушка (honeypot) может позволять покупать, а затем блокировать или наказывать продажу. Иногда продажа не проходит. Иногда налог резко растёт. Иногда торговать могут только определённые кошельки. Настоящий цирк.
Самое безопасное — проверить контракт до покупки, поискать его адрес, изучить активность держателей, посмотреть историю торгов и, если вы всё же решите продолжить, протестировать на очень маленькой сумме.
Что проверить перед подписью в кошельке?
Перед подписью переведите транзакцию на простой язык.
Спросите себя:
С каким контрактом я взаимодействую? Какую функцию вызываю? Какой токен может переместиться? Кто получатель разрешения или средств? Какое разрешение я даю? Может ли это одобрение оставаться активным после сегодняшнего дня? Может ли контракт поставить переводы на паузу, изменить комиссии, выпустить новые токены, внести кошельки в чёрный список или обновить логику?
Если кошелёк показывает только сырые данные, хеш или расплывчатый экран одобрения, вас просят доверять больше, чем вы можете понять.
Плохой момент, чтобы спешить.
Почему понятные запросы в кошельке важны перед одобрением смарт-контрактов
Проверка смарт-контракта происходит до подключения. Запрос в кошельке появляется, когда вы вот-вот подпишете. Важно и то, и другое.
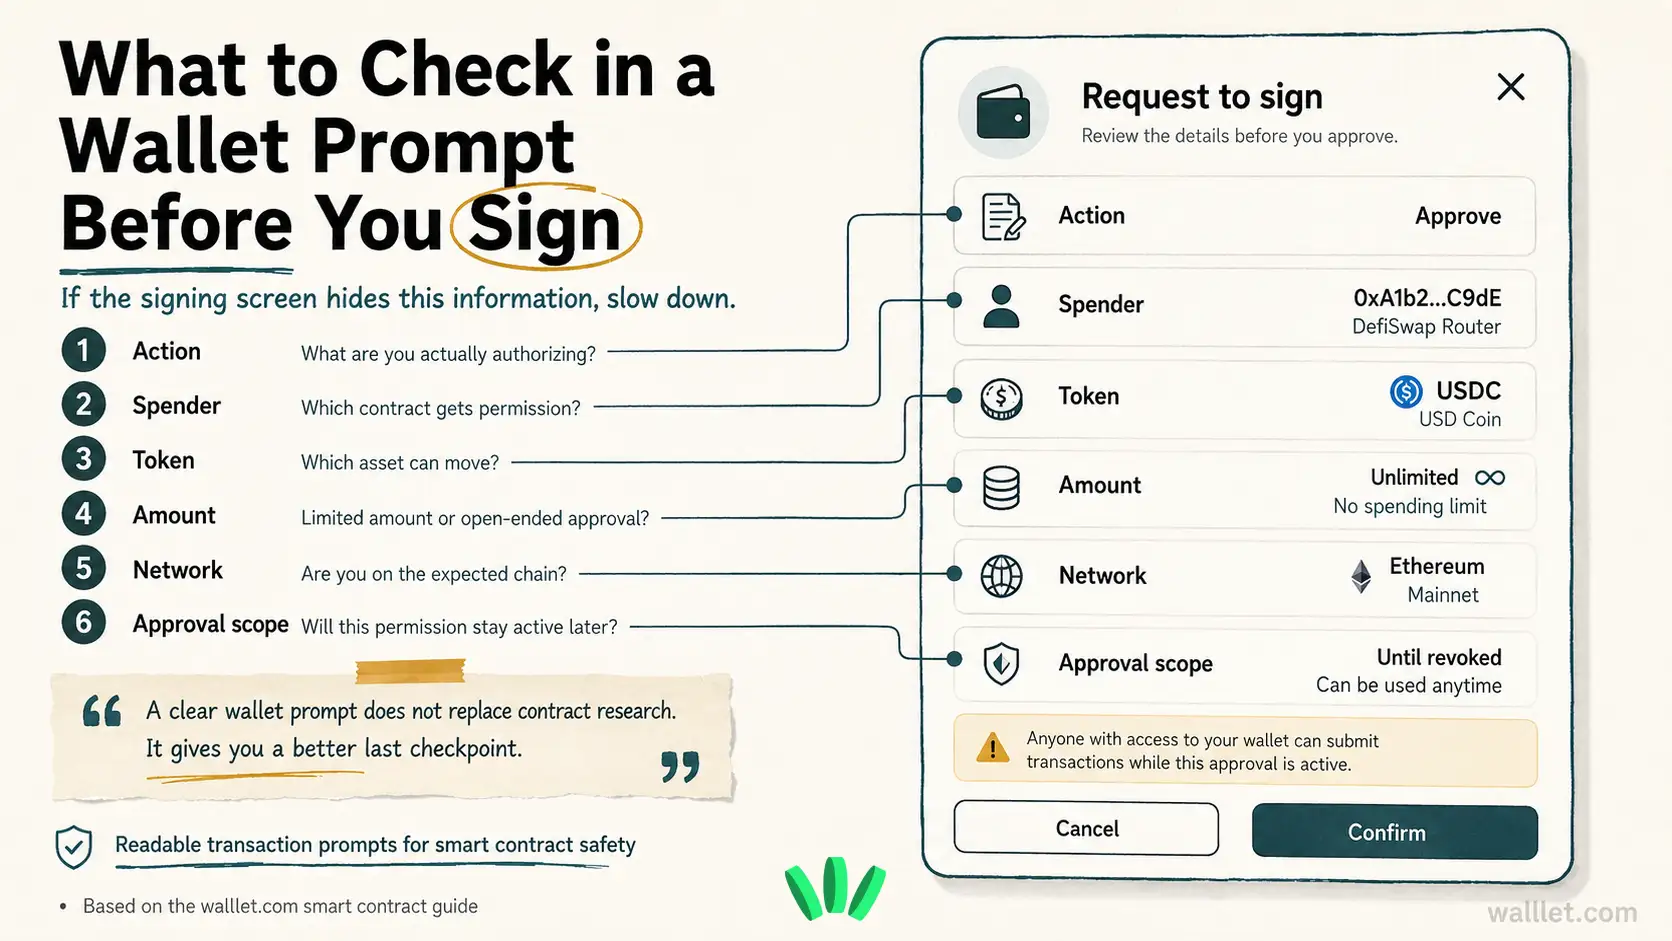
Здесь walllet.com имеет прямое отношение к теме: пользователям нужны более понятные экраны одобрения, прежде чем они разрешат рискованные действия с контрактами. Кошелёк должен помогать объяснить действие, актив, сумму, получателя разрешения, получателя средств, сеть и тип разрешения языком, понятным обычным людям.
walllet.com построен на самостоятельном хранении без сид-фразы, passkey, более понятных запросах на подпись и предупреждениях о подозрительных контрактах. Это не делает каждый контракт безопасным. Но помогает снизить шанс, что пользователь подпишет что-то, не понимая, что одобряет.
Если нужен более широкий контекст о продукте, загляните в руководство по умным кошелькам. Суть проста: интерфейс кошелька должен делать опасные действия труднее для неверного понимания.
Особенно одобрения.
Особенно неограниченные одобрения.
Особенно когда человек перемещает свой доход, стейблкоины или деньги, которые ему действительно нужны.
Частые ошибки при чтении контрактов
Первая ошибка — доверять названию токена. Название может скопировать кто угодно.
Вторая — слишком доверять верификации. Верифицированный значит, что код виден. Риск может лежать прямо там, в видимом коде.
Третья — игнорировать одобрения. Одобрение может казаться шагом настройки, а потом оставаться активным ещё долго после того, как пользователь о нём забыл.
Четвёртая — не заметить возможность обновления. Если прокси-контракт может позже указать на новую логику, текущий исходный код — лишь часть картины.
Пятая — слишком быстро поверить в «отказ от владения». Отказ от владения может убрать часть прав владельца. Но другие роли, администраторы прокси, внешние контроллеры или правила переводов могут остаться.
Шестая — путать безопасность доступа к кошельку с безопасностью контракта. Более надёжный способ входа помогает защитить доступ к кошельку. Но не делает безопасным каждый dApp. Об этой стороне читайте в объяснении кошелька на passkey. Другой уровень. Другой риск.
Финальный чек-лист перед одобрением смарт-контракта
Перед подписью, покупкой, стейкингом, свопом, переводом через мост или получением наград проверьте адрес контракта, верификацию кода, тип контракта, функцию записи, сумму одобрения, адрес получателя разрешения, роли администратора, возможность обновления и ограничения на переводы.
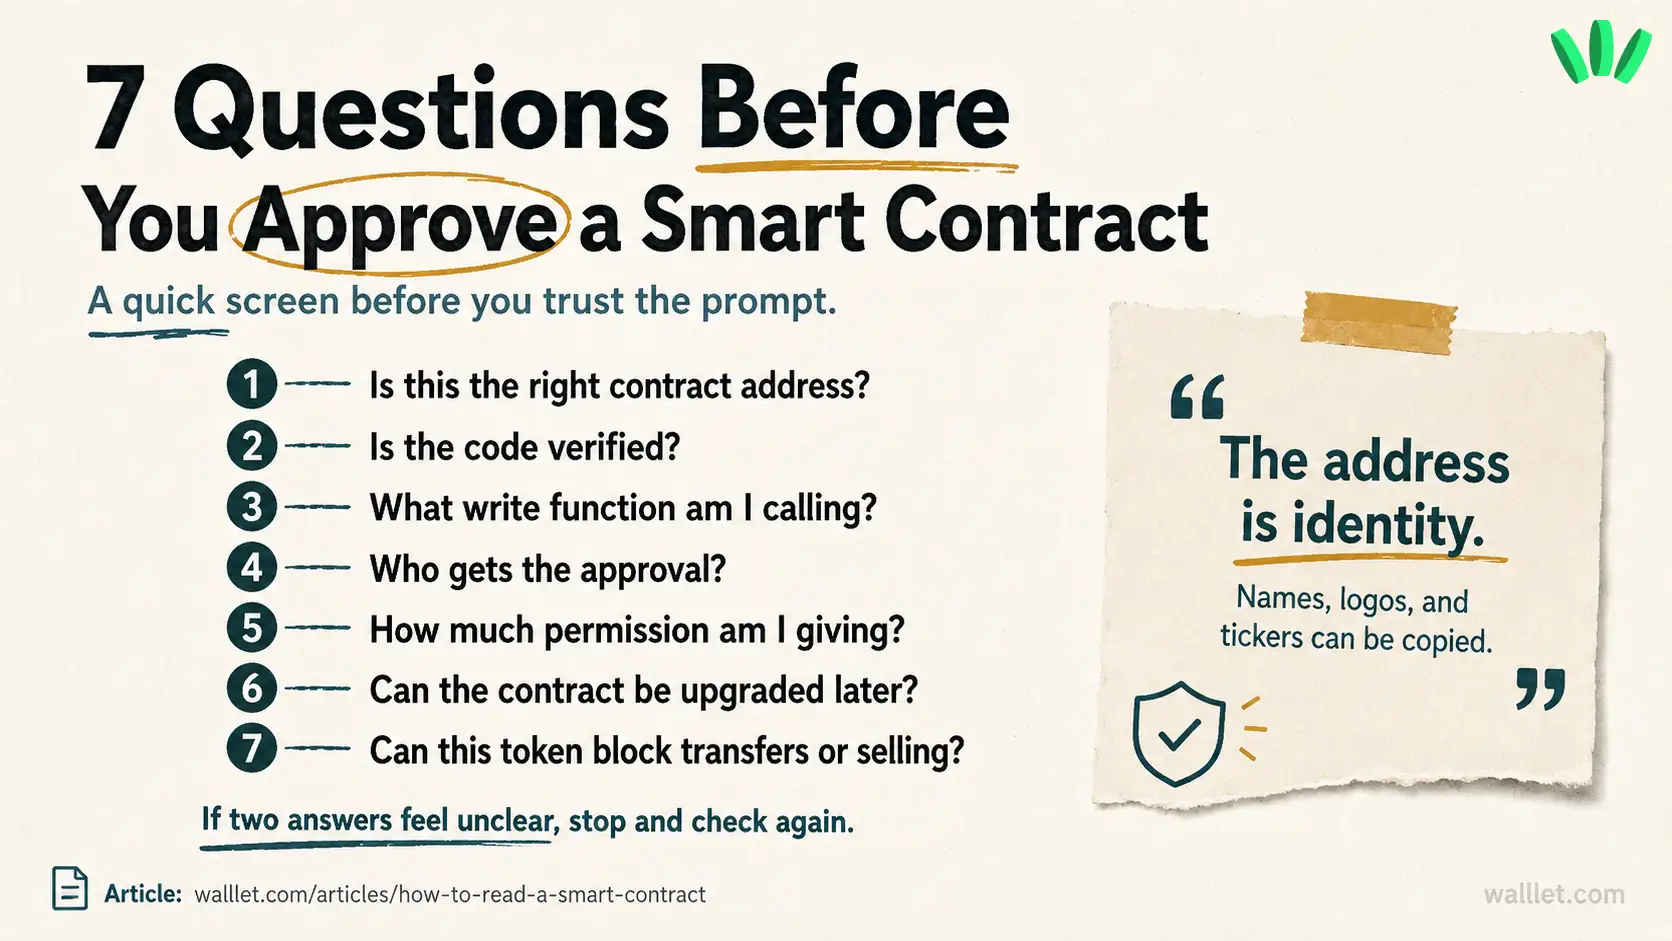
Если что-то непонятно, притормозите. Поищите адрес контракта. Сравните источники. Проверьте на маленькой сумме. Используйте отдельный кошелёк для рискованных взаимодействий.
Потом решайте.
Всё ещё немного не по себе? Хорошо. Здесь это чувство полезно. Перед одобрением незнакомого контракта используйте отдельный кошелёк для рискованных dApp, проверьте всё на маленькой сумме и посмотрите, что на самом деле разрешает одобрение.
Если хотите кошелёк, в котором подписи и разрешения проще понять, создайте кошелёк в walllet.com и начните с небольшой транзакции с низким риском. Пусть первый шаг будет скучным. Скучно — это хорошо, когда речь о реальных деньгах.
Читайте также
Крипто и Web3: кошельки, сети и безопасность простыми словами
Абстракция аккаунтов и кошельки на смарт-контрактах: подробно для начинающих
Флеш-крэш или сбой цены: что важно знать пользователям кошельков
Безопасность WalletConnect: подключайтесь к DEX без слепой подписи
