Большинство взломов кошельков начинается не со взломанного блокчейна. Они начинаются с одного неудачного клика, одного поддельного приложения или одного одобрения, которое вы не до конца поняли.
Да. Кошелёк можно взломать, но обычно не потому, что подвёл блокчейн. Большинство потерь происходит, когда доступ к кошельку перехватывают через фишинг, кражу seed-фразы, поддельные приложения, вредоносные программы или вредоносные одобрения. Продуманный дизайн кошелька может сократить эти пути атаки, но ни один кошелёк не убирает риск для пользователя полностью.
Коротко
Случай «мой кошелёк взломали» обычно означает одно из четырёх: ваша seed-фраза или приватный ключ попали в чужие руки, ваше устройство или приложение заражено, вы подписали вредоносное одобрение или вас обманул фишинговый сайт или фальшивый аккаунт поддержки.
Крупные блокчейны в таких случаях, как правило, не взламывают. Слабое место — обычно уровень доступа вокруг кошелька.
У горячих кошельков поверхность атаки в сети действительно больше, чем у холодных, но и холодное хранение не неуязвимо, если секрет восстановления раскрыт или пользователь подписал что-то вредное. Главный вопрос — не только «горячий или холодный?». Он ещё и в том, «сколько рискованных ручных действий требует этот кошелёк?»
Здесь и пригодится walllet.com. Опубликованная модель walllet — без seed-фразы и с самостоятельным хранением (self-custody): приватный ключ создаётся и хранится в защищённом аппаратном модуле устройства, скрыт и от пользователя, и от самого walllet, а доступ привязан к passkey и биометрии. Это может убрать часть самых частых точек отказа, особенно утечку seed-фразы и путаницу с ключами. Но это не отменяет необходимости избегать фишинга, поддельных приложений и опасных одобрений.
Когда вы ищете «можно ли взломать кошелёк», вас обычно интересуют не атаки на консенсус и не исследования в криптографии. Вы задаёте куда более практичный вопрос: может ли кто-то вывести мои средства, лишить меня доступа или обманом заставить отдать контроль?
Этот вопрос заслуживает прямого ответа. Да, кошельки можно скомпрометировать. Но фраза «кошелёк взломали» часто вводит в заблуждение, потому что подводит не всегда сам кошелёк. Чаще проблема вокруг него: seed-фраза, устройство, установленное приложение, сообщение, которому вы поверили, или одобрение, которое вы подписали.
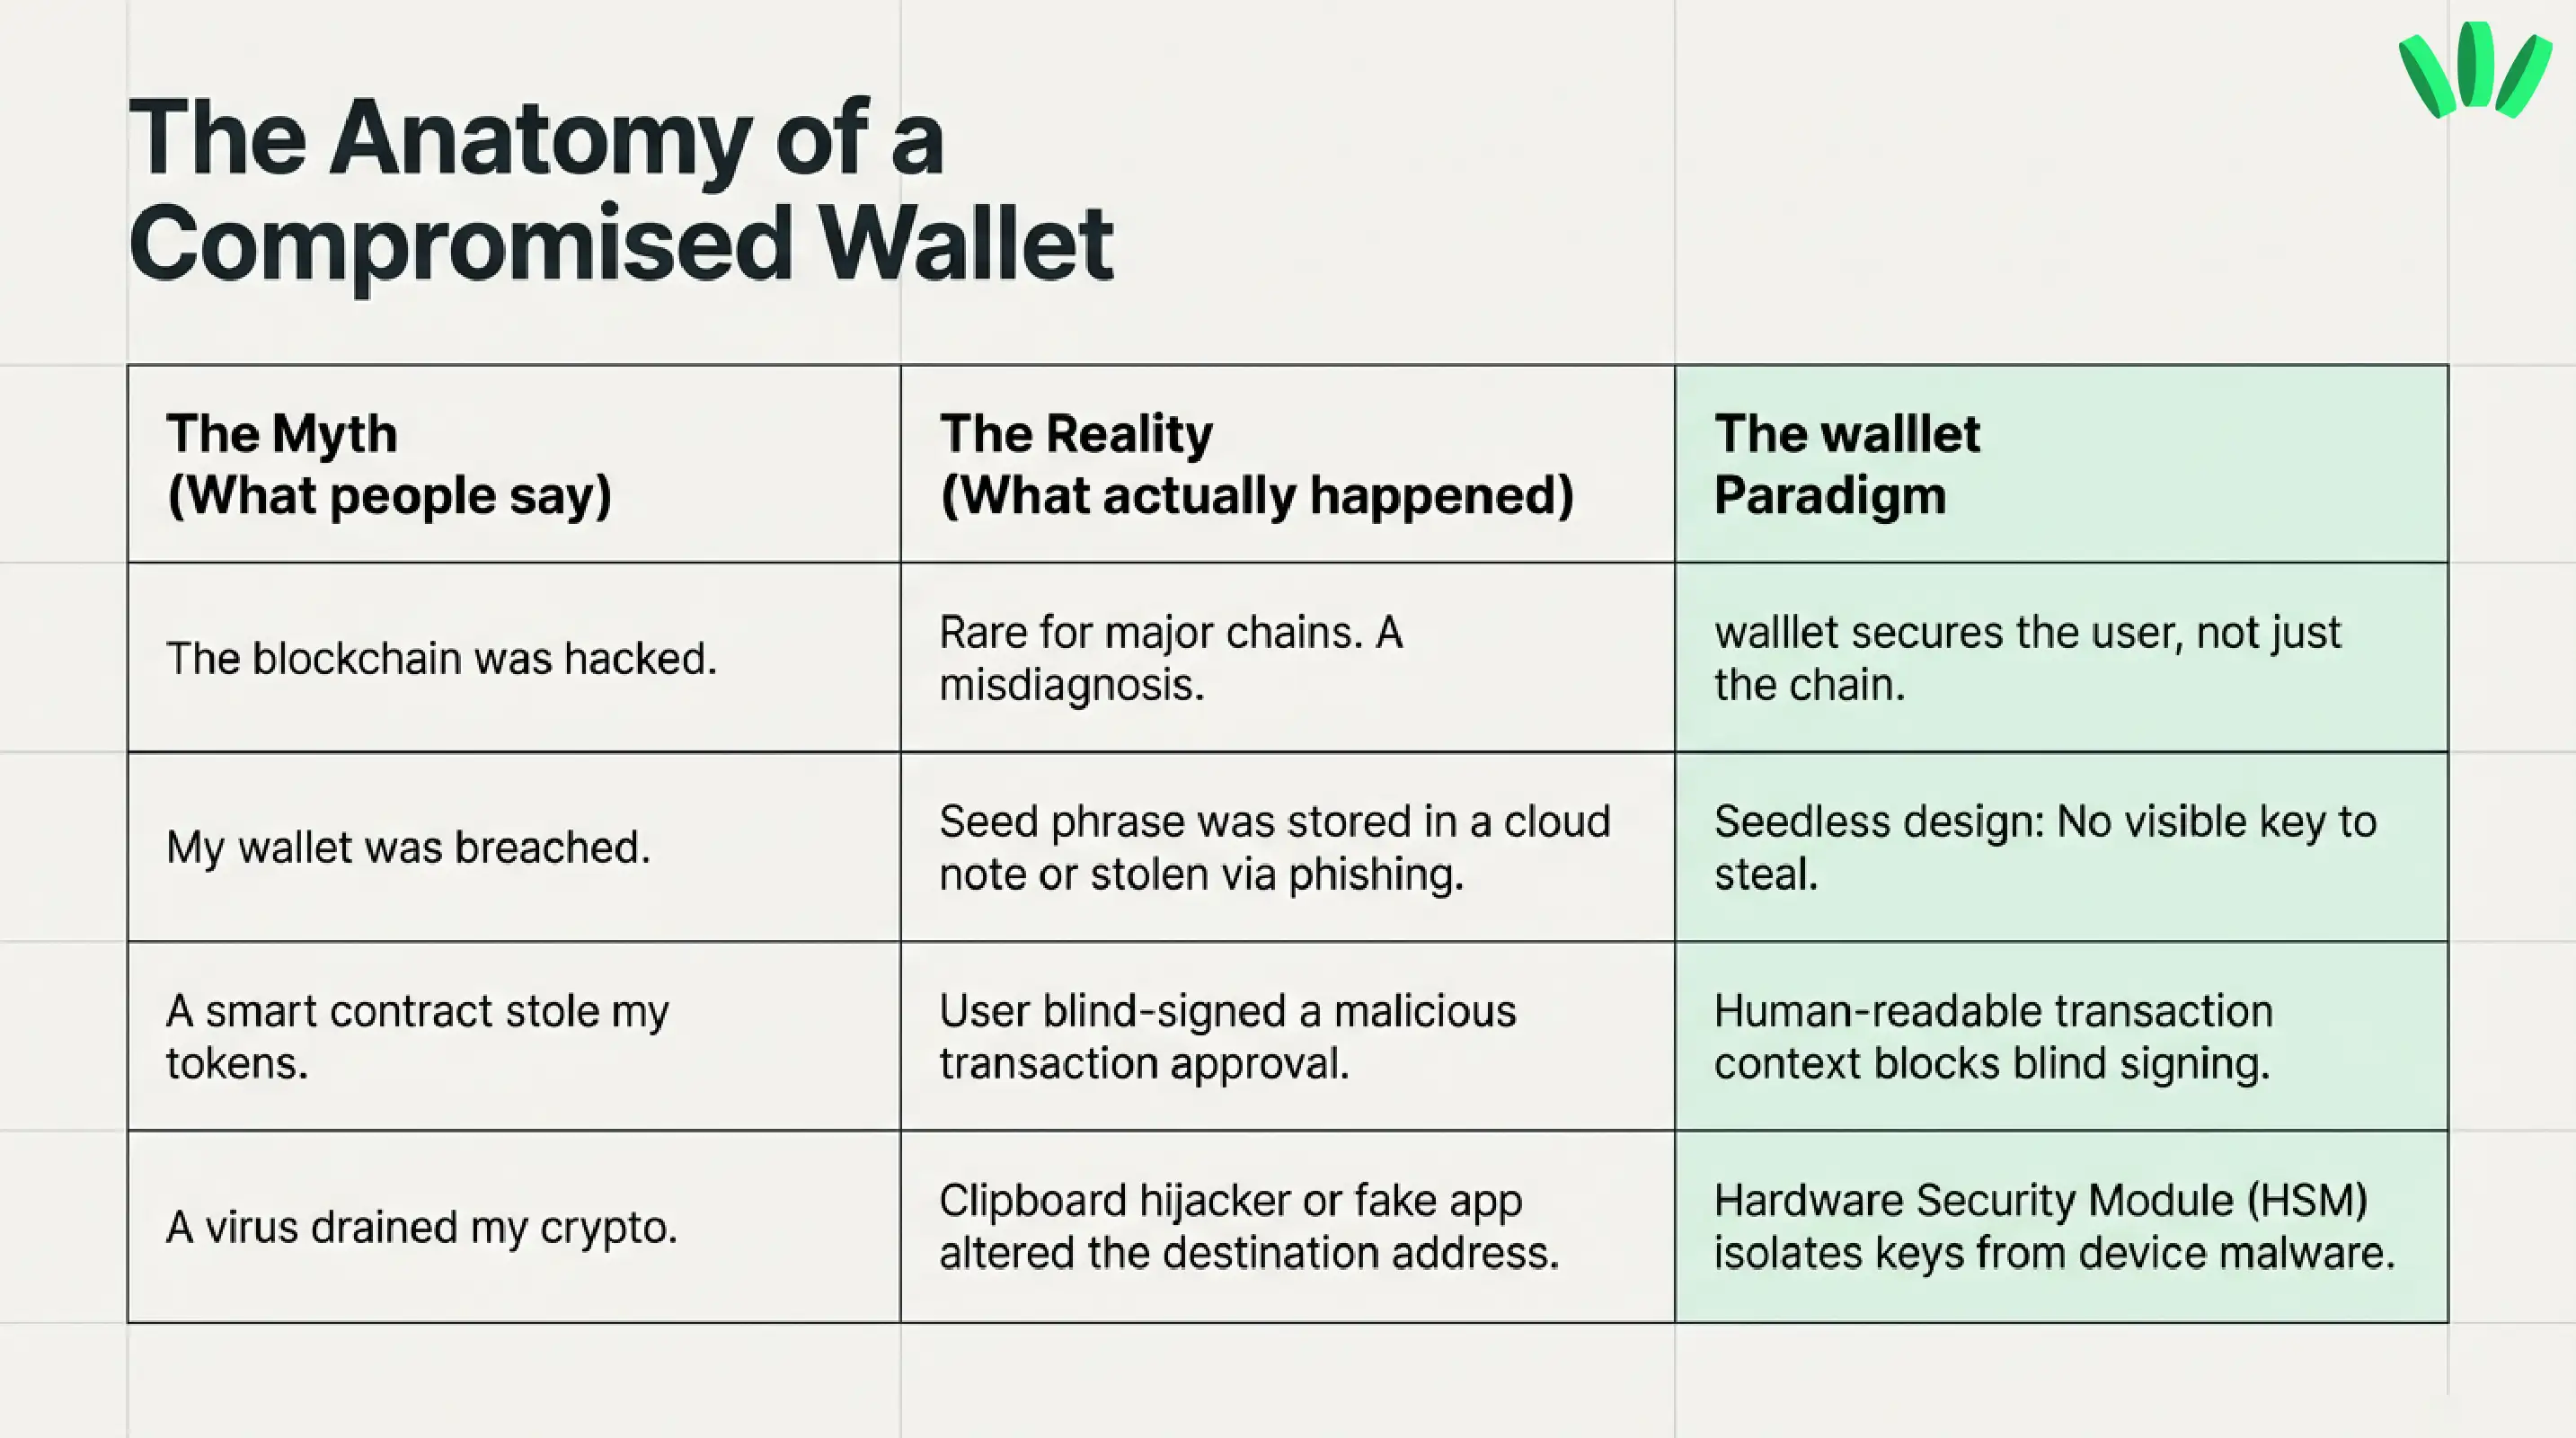
Вот краткая версия — в начале, где ей и место:
Что называют «взломом кошелька» | Что обычно произошло | Почему это важно | Чем помогает walllet |
«Взломали блокчейн» | Редкость для крупных сетей и обычно не то, что случилось с кошельком пользователя | Неверный диагноз ведёт к неверным решениям | walllet не меняет безопасность сети, но упрощает сторону пользователя |
Украдена seed-фраза или приватный ключ | Кто-то получил прямой контроль над доступом к кошельку | Средства часто можно вывести безвозвратно | Модель walllet без seed-фразы убирает саму привычку хранить или раскрывать seed-фразу |
Подписано вредоносное одобрение | Вы дали контракту право перемещать активы | Злоумышленники могут вывести определённые токены, не зная вашего ключа | Понятные транзакции в walllet помогают разобраться в сути до одобрения |
Поддельное приложение, фишинговый сайт или фальшивая поддержка | Вас обманом заставили восстановить кошелёк, что-то одобрить или раскрыть доступ | Один из самых частых реальных путей к потере средств | walllet снижает часть рисков работы с ключами, но безопасные привычки всё равно нужны |
Заражение устройства | Вредоносная программа, подмена буфера обмена или вредные расширения вмешались в работу кошелька | Кошелёк может выглядеть нормально, пока доступом манипулируют | walllet держит приватный ключ в защищённом аппаратном модуле устройства, но заражённое устройство всё равно опасно |
Эта картина одинакова в материалах крупных кошельков и их справочных центрах: обычные пользователи теряют средства, как правило, не из-за блокчейнов. Путь атаки почти всегда проходит через человеческий уровень доступа.
Можно ли взломать кошелёк?
Да, кошелёк можно взломать. Но точнее сказать так: кошелёк можно скомпрометировать.
Это похоже на игру слов, но разница важна. Когда люди говорят «мой кошелёк взломали», они чаще всего описывают одну из таких ситуаций:
Кто-то получил секрет, который управляет кошельком.
Кто-то заставил их подписать что-то опасное.
Кто-то использовал поддельный интерфейс, похожий на настоящий.
Кто-то захватил устройство или аккаунт вокруг кошелька.
Это совсем не то же самое, что сказать, будто сломался сам блокчейн. Крупные блокчейны спроектированы так, чтобы их было трудно атаковать напрямую, а реальные взломы обычно происходят в кошельках и других точках доступа.
Можно ли взломать сам блокчейн?
Теоретически некоторые блокчейны можно атаковать, особенно небольшие сети со слабой защитой. Здесь и появляются понятия вроде атаки 51%. Но опустошённый кошелёк пользователя обычно связан не с этим. Если средства исчезли после клика по ссылке, восстановления кошелька в поддельном приложении или подписания странного одобрения, это был не взлом блокчейна. Это была компрометация уровня доступа.
Взлом кошелька и компрометация кошелька: в чём разница?
Реальная компрометация кошелька менее зрелищна и более досадна. Это цифровой вариант того, чтобы оставить боковую дверь открытой, отдать незнакомцу копию ключей или подписать пустой чек, потому что бланк выглядел знакомо.
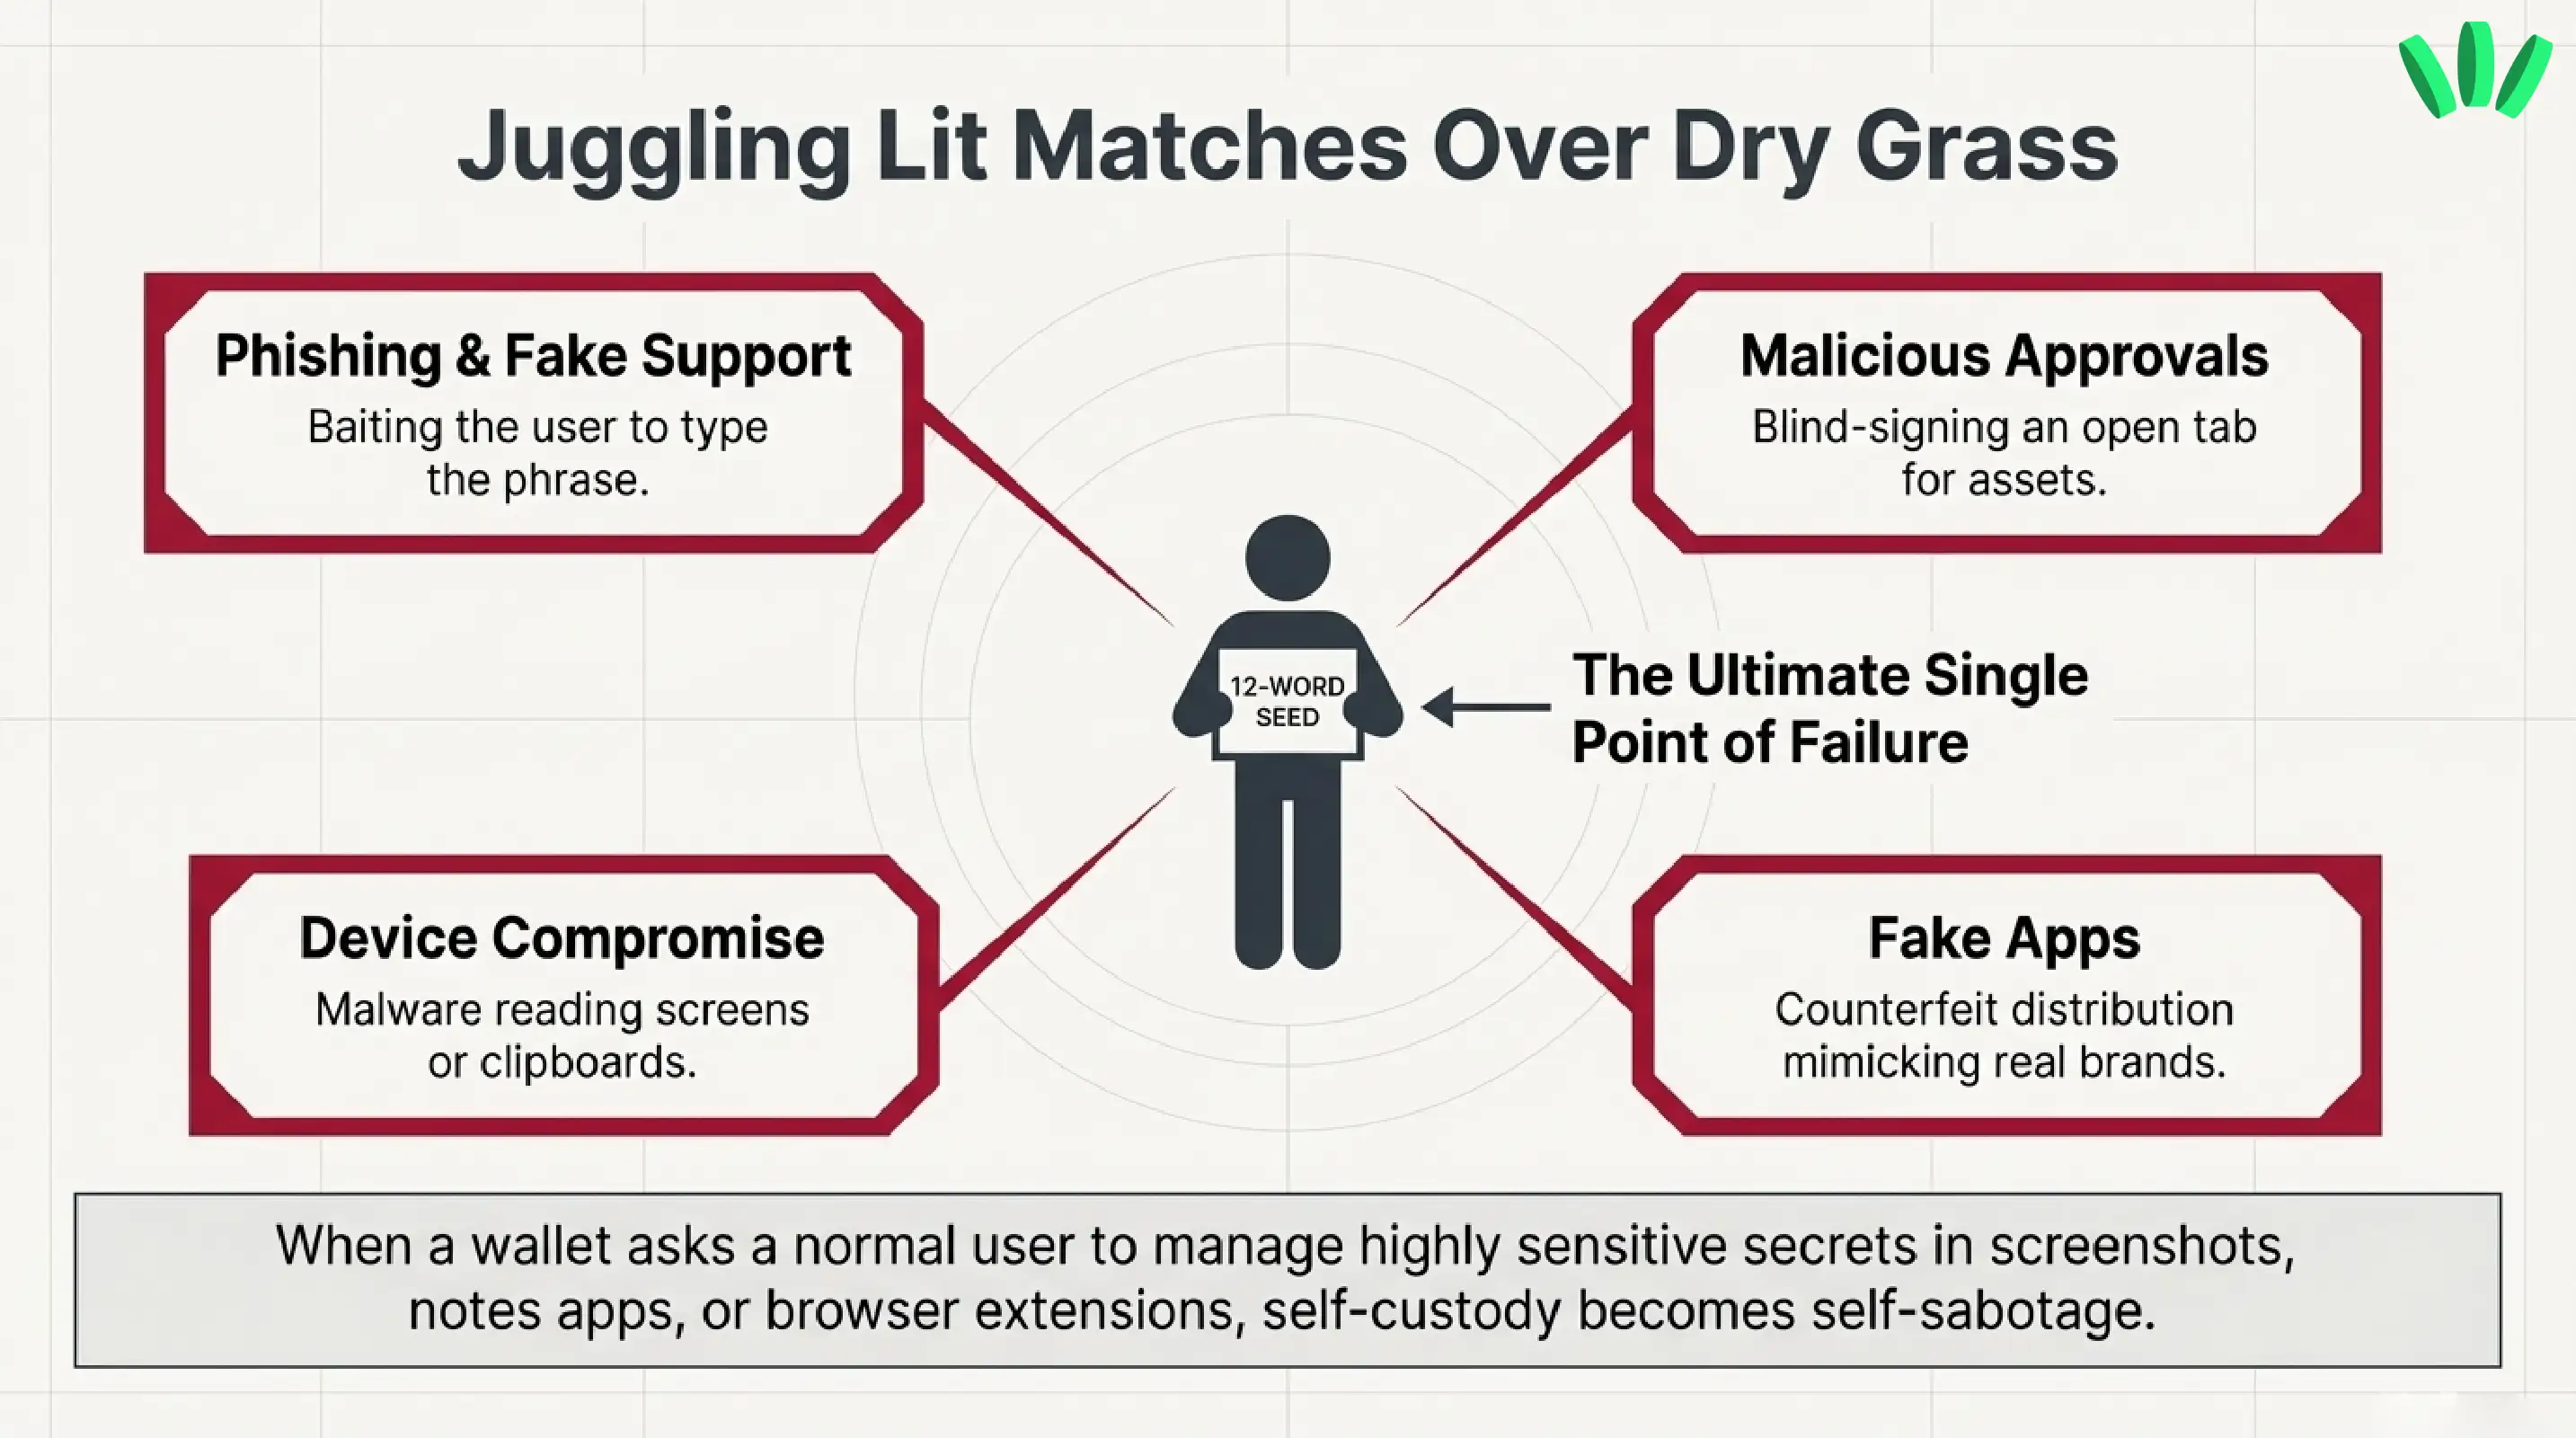
Поэтому дизайн кошелька так важен. Кошелёк, который заставляет обычных пользователей хранить крайне чувствительные секреты в скриншотах, заметках или браузерных расширениях, по сути просит их жонглировать горящими спичками над сухой травой. Продукт walllet движется в обратном направлении: меньше открытых секретов, меньше запутанных шагов и, где возможно, более понятный контекст транзакций.
Что обычно значит «взломали» в криптовалютах
Если отбросить размытые формулировки, большинство компрометаций кошельков сводится к нескольким повторяющимся причинам.
Раскрытие приватного ключа
Если кто-то получил ваш приватный ключ, ваше разрешение ему больше не нужно. Главная власть уже у него. Поэтому раскрытие приватного ключа так опасно. И поэтому многие кошельки делают показ приватного ключа основой пользовательского опыта, хотя для обычных людей это огромная нагрузка. walllet прямо выбирает другой путь: по его словам, ключ создаётся и хранится в защищённом аппаратном модуле устройства, никогда не показывается на экране и не виден самому walllet.
Кража seed-фразы
Это классическая страшилка мира криптовалют. Не потому, что это что-то экзотическое, а потому, что это скучно человеческое. Скриншот. Заметка в облаке. Поддельная страница восстановления. Человек, выдающий себя за поддержку. Браузерное расширение, которое просит «восстановить» кошелёк. Если ваша фраза восстановления раскрыта, у злоумышленника полный контроль.
Заражение устройства
Кошелёк может выглядеть совершенно нормально, когда устройство под ним уже заражено. Вредоносные программы, подмена буфера обмена, вредные расширения и кейлоггеры могут вмешиваться в то, что вы копируете, видите и одобряете. Это одна из причин, почему фраза «мой кошелёк взломали» так сбивает с толку. Взломан мог быть вовсе не интерфейс кошелька.
Подписание вредоносных транзакций
На этом люди попадаются, потому что это не ощущается как взлом. Вы подключаетесь к сайту. Одобряете что-то мелкое. Позже активы уходят.
Многие интерфейсы кошельков до сих пор заставляют пользователей одобрять транзакции, которые трудно прочитать человеческим языком. Так возникает проблема «слепого подписания». Вы не отдаёте свой ключ, но всё равно можете разрешить контракту перемещать ваши активы.
Поддельные приложения и браузерные расширения
Поддельные приложения кошельков — не редкость. Вредоносные приложения могут появляться даже в официальных магазинах, поэтому избегайте неофициальных клиентов и поддельных расширений. Красивая иконка не гарантирует безопасный кошелёк.
Фишинг и фальшивые сообщения от поддержки
Фишинг по-прежнему одна из главных ловушек в мире криптовалют. Общие рекомендации CISA по фишингу подходят здесь почти идеально: срочность, давление, подозрительные ссылки и запросы конфиденциальных данных — обычная приманка. В криптовалютах приманка часто носит логотип кошелька и выдаёт себя за «поддержку». walllet.com никогда не пишет пользователям в личные сообщения с просьбой прислать фразу восстановления. Это правило стоит взять на вооружение всей отрасли.
Самые частые способы компрометации кошельков
Теперь превратим эту классификацию в реальные сценарии.
Фишинговые сайты, которые выглядят настоящими
Это старый фокус фокусника в новом костюме. Вы думаете, что находитесь на настоящем сайте кошелька, на настоящей странице минта или в настоящем портале поддержки. Это не так. Вы на клоне, единственная цель которого — заставить вас подключиться, восстановить кошелёк или что-то одобрить. Предупреждения FTC о фишинге и справочные материалы кошельков снова и снова повторяют одно правило выживания: не доверяйте ссылке внутри сообщения. Идите к официальному источнику, который вы уже знаете.
Фальшивые агенты поддержки, которые просят фразу восстановления
Ни одной настоящей службе поддержки кошелька не нужна ваша seed-фраза. Ни для устранения проблем. Ни для подтверждения владения. Ни для того, чтобы «защитить» ваши активы. Как только её просят, маска спадает. Это мошенничество.
Вредоносные программы и кейлоггеры на вашем устройстве
Здесь криптовалюта становится неприятно обыденной. Всё сводится к цифровой гигиене. Неофициальные загрузки, подозрительные файлы, вредные браузерные расширения и заражённые устройства могут сделать кошелёк небезопасным, даже если с самим брендом кошелька всё в порядке. Если вы подозреваете взлом кошелька, считайте, что устройство может быть частью проблемы, пока не доказано обратное.
Поддельные приложения кошельков и вредоносные браузерные расширения
Поддельные приложения и расширения кошельков живут за счёт спешки и невнимательности. Люди ищут, кликают на первый результат, верят логотипу и идут дальше. Злоумышленники используют неофициальные каналы распространения, поддельный брендинг и даже карточки в магазинах, которые на первый взгляд выглядят надёжно.
Слепое подписание и опасные одобрения токенов
Это один из самых непонятых путей атаки, потому что пользователь формально сам нажал «одобрить». Но это не осознанное согласие. Вредоносное одобрение может дать контракту право тратить определённые активы, и это право может действовать намного дольше того момента, когда его дали. Проще говоря, одно поспешное нажатие может превратиться в открытый счёт за ваш счёт.
Отравление адреса и ошибки при копировании
Не каждая потеря связана с кражей учётных данных. Иногда мошенничество — это просто заставить вас отправить средства не туда. Наша недавняя статья об отравлении адреса хорошо объясняет схему: злоумышленники подбрасывают в вашу историю похожие адреса, а остальное делает ваш автопилот. Это не то же самое, что «взлом кошелька», но для пользователя ощущается так же, потому что деньги всё равно пропали.
Подмена SIM-карты и атаки на почту или восстановление аккаунта
Чаще такое встречается с кастодиальными аккаунтами и сервисами на основе учётных записей, но для криптовалют это тоже важно. Если злоумышленник может захватить ваш общий уровень идентификации, он может вмешаться в пути восстановления, уведомления или дополнительные способы доступа. Это ещё важнее в мире, где кошельки становятся удобнее для людей и всё сильнее связаны с безопасностью аккаунта на устройстве.
Горячие кошельки уязвимее холодных?
Обычно да. Горячий кошелёк подключён к интернету, поэтому у него естественно больше поверхность атаки в сети. Горячие кошельки обычно уязвимее холодных, потому что они всегда онлайн.
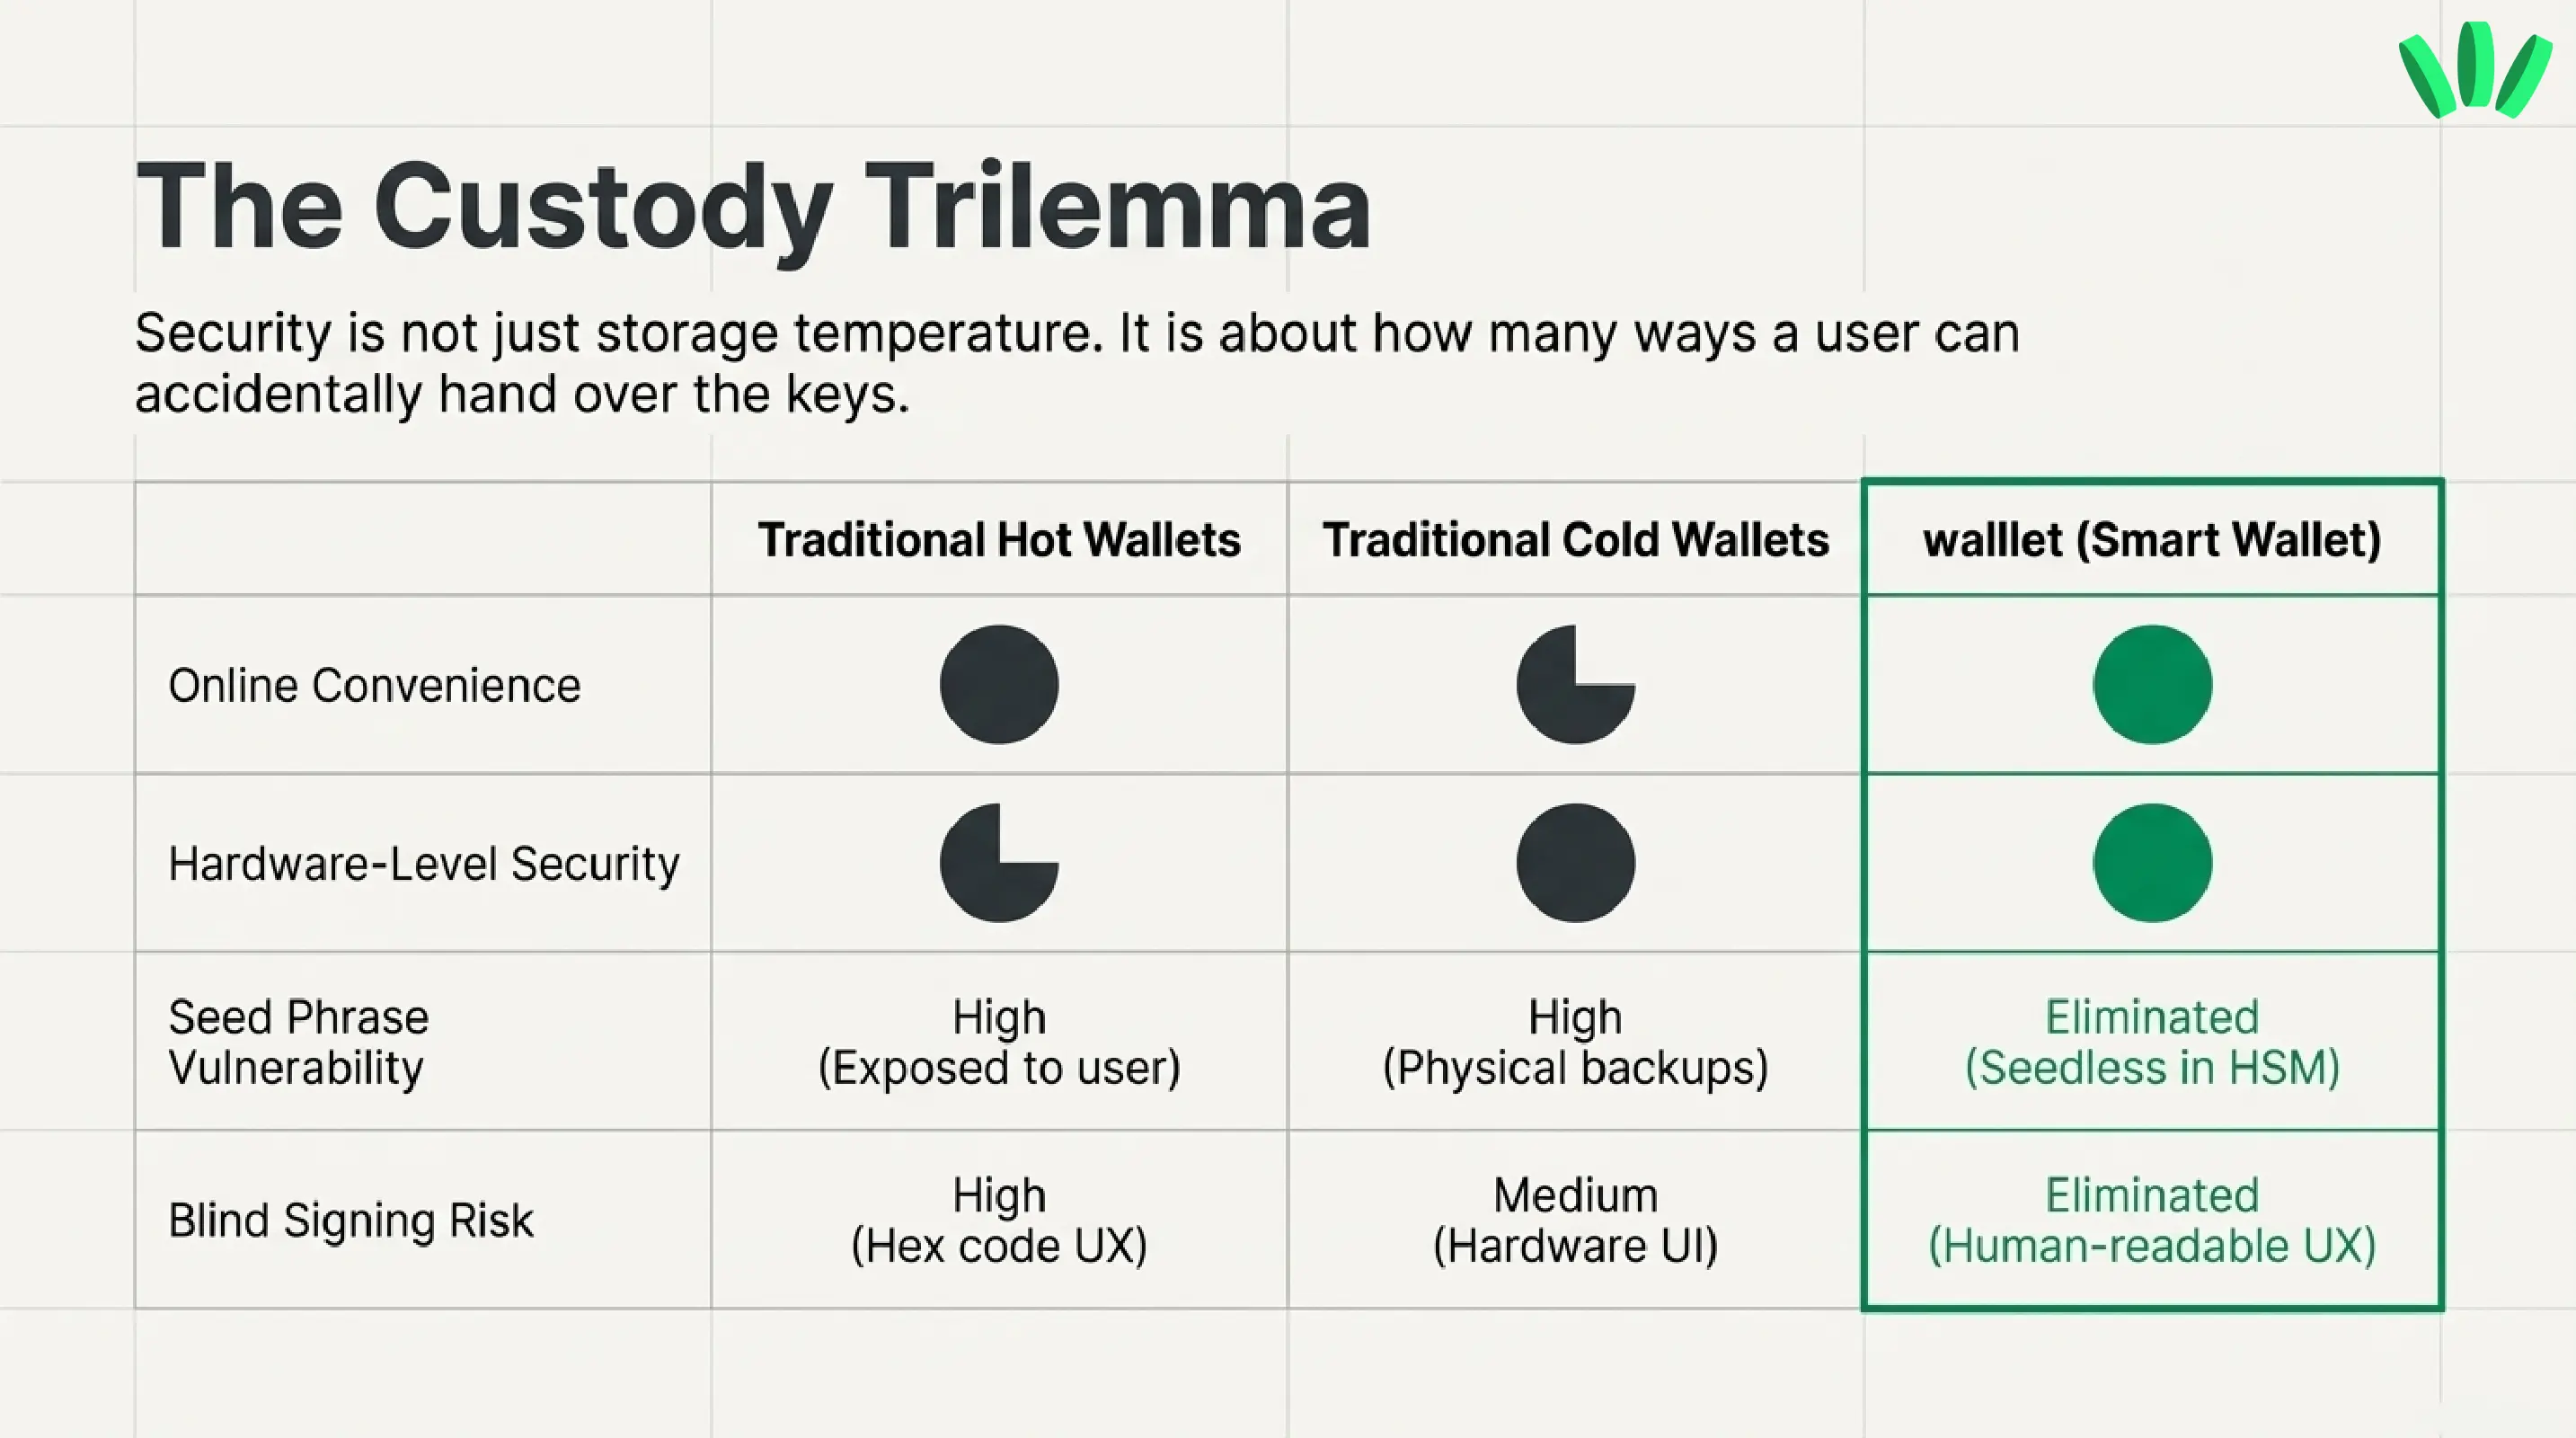
Но это не значит, что холодные кошельки волшебные. Холодный кошелёк тоже подведёт, если раскрыт секрет восстановления, если пользователя обманули методами социальной инженерии или если одобрения подписаны бездумно. Безопасность — это не только «температура» хранения. Это то, сколькими способами пользователь может случайно отдать самое ценное.
Поэтому полезнее сравнение такое:
Горячий кошелёк спрашивает: сколько удобства в сети вам нужно?
Холодный кошелёк спрашивает: какую ответственность за хранение секретов вы реально потянете?
Passkey-кошелёк вроде walllet задаёт другой вопрос: можно ли сохранить самостоятельное хранение, но убрать самые ненадёжные этапы работы с секретами? По данным страниц продукта walllet, это значит: никакой видимой seed-фразы, никакого показа приватного ключа пользователю и доступ через защищённый аппаратный модуль устройства, passkey и биометрию. Это меняет форму риска, даже если не устраняет сам риск.
Признаки того, что ваш кошелёк скомпрометирован
Иногда тревожные сигналы яркие. Иногда — странно незаметные.
Если вы видите необъяснимые транзакции, одобрения токенов, которые вы не помните, или активы, которые двигаются без вашего осознанного действия, сразу отнеситесь к этому серьёзно.
Если приходят уведомления о входе, восстановлении или безопасности, которые вы не запускали, это тоже важно. Это может указывать на вмешательство на уровне аккаунта, особенно если кошелёк или сервис использует связанные системы идентификации на вашем устройстве.
Если появляются случайные токены, NFT или коллекционные предметы, не паникуйте, но и не проявляйте любопытства. Неожиданный токен или коллекционный предмет сам по себе обычно не означает, что кошелёк взломан. Настоящая опасность — взаимодействовать со ссылками или одобрениями, которые следуют за этим. Эйрдроп-приманки — одна из любимых ловушек в мире криптовалют.
А если кошелёк начал вести себя странно сразу после установки нового приложения, расширения или обновления кошелька из сомнительного источника, не отговаривайте себя от очевидного. Это совпадение по времени — не случайность. Это улика.
Что делать сразу, если вы думаете, что кошелёк взломан
Важна скорость. И важно не сделать хуже.
1. Переведите оставшиеся активы на чистый кошелёк
Если вы всё ещё контролируете кошелёк и на нём остались средства, переведите их на новый кошелёк, созданный на устройстве, которому вы доверяете. Не продолжайте пользоваться сомнительной средой, пока «разбираетесь».
2. Отзовите одобрения токенов и отключите подозрительные приложения
Если компрометация произошла через вредоносное dApp или одобрение, отключение приложений и отзыв одобрений могут уменьшить дальнейший ущерб. Это может не отменить случившееся, но может перекрыть открытый кран.
3. Перестаньте пользоваться заражённым устройством
Этот шаг пропускают, потому что он неудобен. Пропустите его — и можете подарить злоумышленнику второй раунд. Если устройство заражено, всё, что вы делаете на нём дальше, могут видеть или изменять.
4. Проверьте устройство на вредоносные программы и удалите подозрительный софт
Относитесь к этому как к проблеме устройства, а не только кошелька. Удалите подозрительные приложения и расширения, обновите операционную систему и запустите надёжные средства защиты.
5. Сохраните адреса кошельков, хэши транзакций и скриншоты
Они могут понадобиться позже для поддержки биржи, жалобы на мошенничество, правоохранительных органов или анализа блокчейна. Соберите доказательства, пока след свежий.
6. Сообщите туда, где это может помочь
Если централизованная биржа, служба поддержки или платформа для жалоб может пометить адрес или заморозить средства, попавшие на кастодиальный счёт, время имеет значение. Возврат не гарантирован, но ожидание только снижает шансы. Мы рекомендуем сообщать о фишинговых сайтах и мошенниках, даже если средства вернуть нельзя.
Как снизить риск до того, как что-то пойдёт не так
Это более спокойная сторона истории. Вам не нужен идеальный спектакль безопасности. Вам нужно меньше голов в свои ворота.
Никогда не делитесь seed-фразой или приватным ключом. Никогда. Если ваш кошелёк зависит от этих секретов, обращайтесь с ними как с боевой взрывчаткой, а не как с заметками, которые можно разобрать потом.
Не скачивайте кошельки из поисковой рекламы, по неофициальным ссылкам или из «заботливых» личных сообщений. Заходите на официальный сайт, который вы уже знаете, или вводите адрес вручную. Доверяйте знакомому пути, а не удобному.
Используйте кошельки, в которых одобрения легче понять. Понятный человеку контекст транзакции — не роскошь, а функция безопасности. Когда кошелёк заставляет вас расшифровывать иероглифы в момент одобрения, у мошенника преимущество своего поля.
Обновляйте телефон, браузер и операционную систему. Безопасность в криптовалютах по-прежнему опирается на обычную безопасность устройства. Никакое эффектное решение этого не отменяет.
Когда это разумно, отделяйте хранение крупных сумм от повседневного использования. Даже если вам нравится удобство одного кошелька, не всем активам нужно находиться в одной зоне поражения. Это не паранойя. Это разделение.
Как walllet сокращает частые пути атаки на кошельки
Вот где walllet уместен естественно — не как реклама, втиснутая в последний абзац, словно листовка под дворником машины.
Связь walllet с этой темой проста: он создан, чтобы сократить часть путей атаки, которые постоянно встречаются при компрометации кошельков.
Почему walllet не раскрывает ваш приватный ключ или seed-фразу
Традиционные кошельки часто поручают пользователям хранить самый опасный секрет во всей системе. Это самостоятельное хранение, но и самосаботаж, если процесс приучает людей хранить фразы восстановления в фото, заметках, скриншотах или облачных копиях.
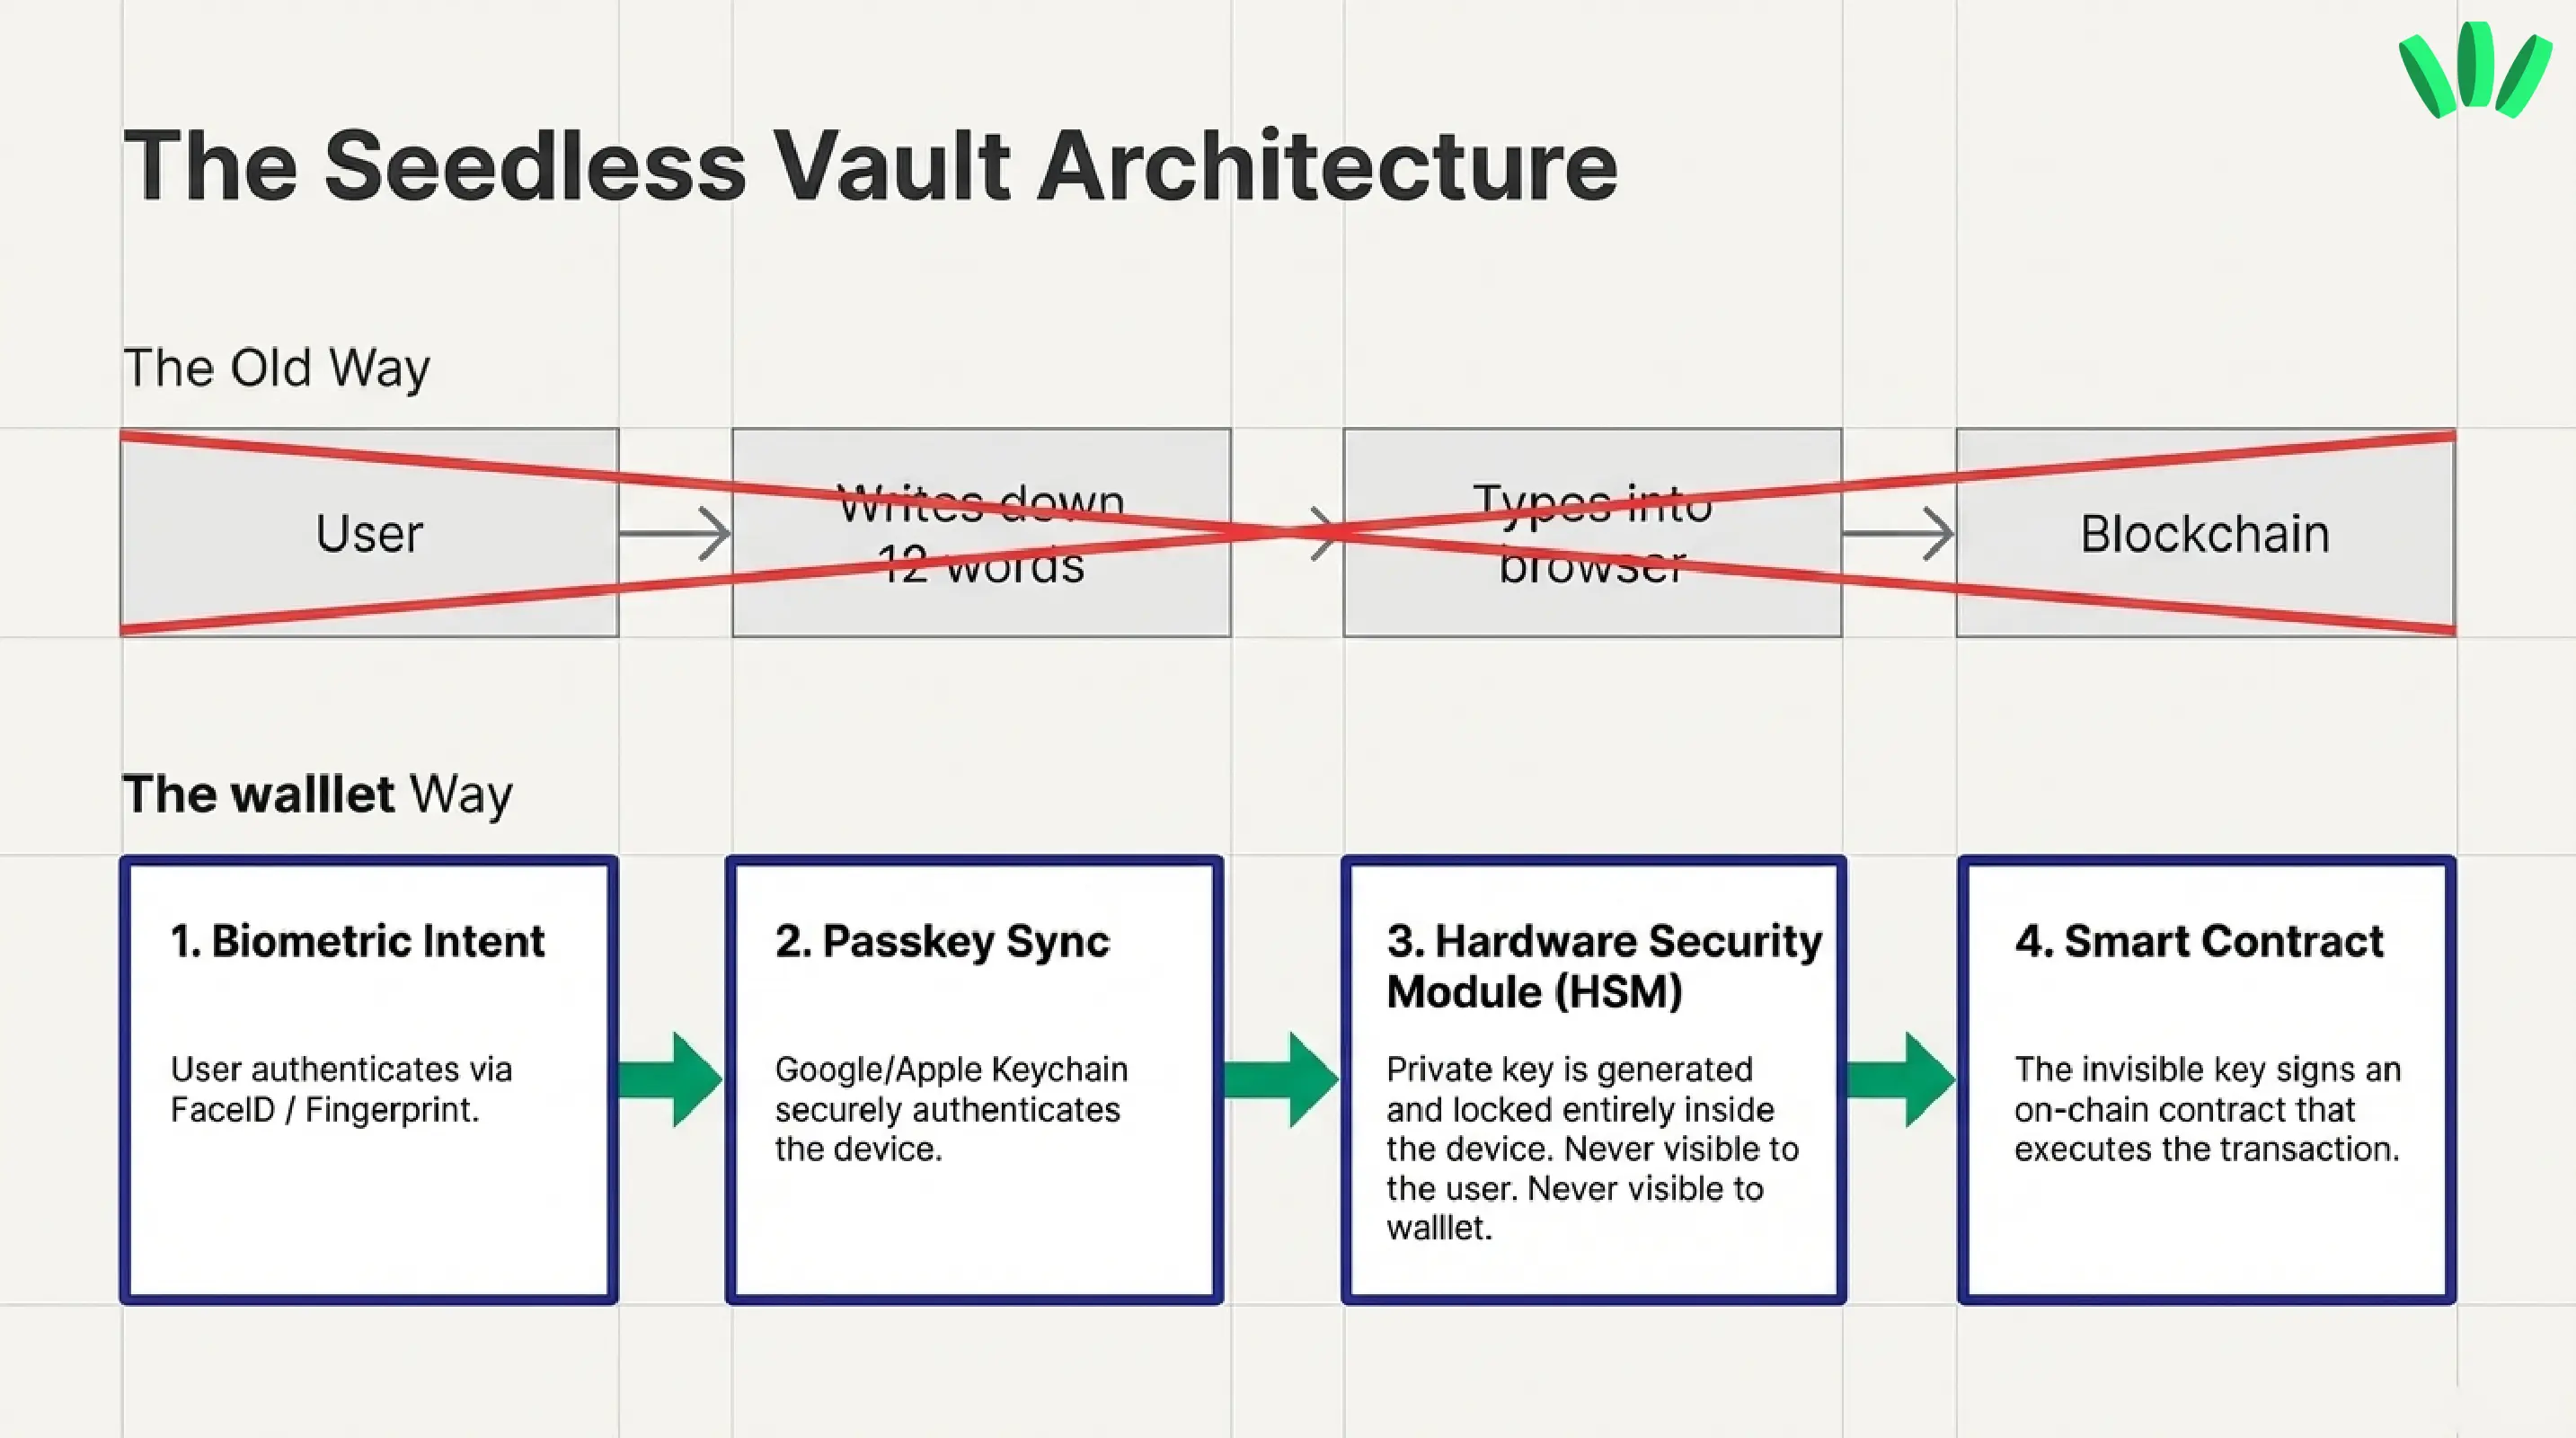
walllet заявляет, что не показывает пользователю приватный ключ или seed-фразу. Вместо этого ключ создаётся и хранится в защищённом аппаратном модуле устройства. Это меняет одно из главных уравнений безопасности в криптовалютах: нельзя слить то, с чем вам никогда не приходилось работать вручную.
Как passkey и защищённый аппаратный модуль снижают риск раскрытия ключа
Google и Apple описывают passkey как привязанные к способам разблокировки устройства и рассчитанные на работу на разрешённых устройствах через их системы паролей или связки ключей. Google также указывает, что биометрия для passkey остаётся на устройстве и что passkey защищают от фишинга лучше паролей. walllet использует эту модель для доступа к кошельку.
Это не значит, что «passkey-кошелёк» равно «невзламываемый кошелёк». Это значит, что поверхность атаки смещается. Кража seed-фразы теряет значение, потому что seed-фраза регулярно не раскрывается. Но безопасность устройства, безопасность аккаунта и аккуратность с одобрениями становятся ещё важнее. В собственной политике отказа от ответственности walllet сказано, что восстановление по-прежнему зависит от сохранения доступа к привязанному аккаунту Apple или Google и среде устройства. Это честный компромисс.
Почему понятный контекст транзакции важен до одобрения
Одна из самых дорогих привычек в криптовалютах — сначала одобрить, а понять потом. Подход walllet — понятные человеку запросы на транзакции, предупреждения о подозрительных контрактах и более простой Web3-интерфейс — это не только про эстетику. Это про то, чтобы стало меньше моментов, когда пользователю приходится гадать, что на самом деле делает транзакция. Это важно, потому что вредоносные одобрения — один из самых частых реальных путей атаки в современных потерях из кошельков.
От чего walllet помогает защититься, а что всё ещё зависит от вас
walllet может снизить риск раскрытия seed-фразы, видимости приватного ключа и часть путаницы с одобрениями. Это существенно.
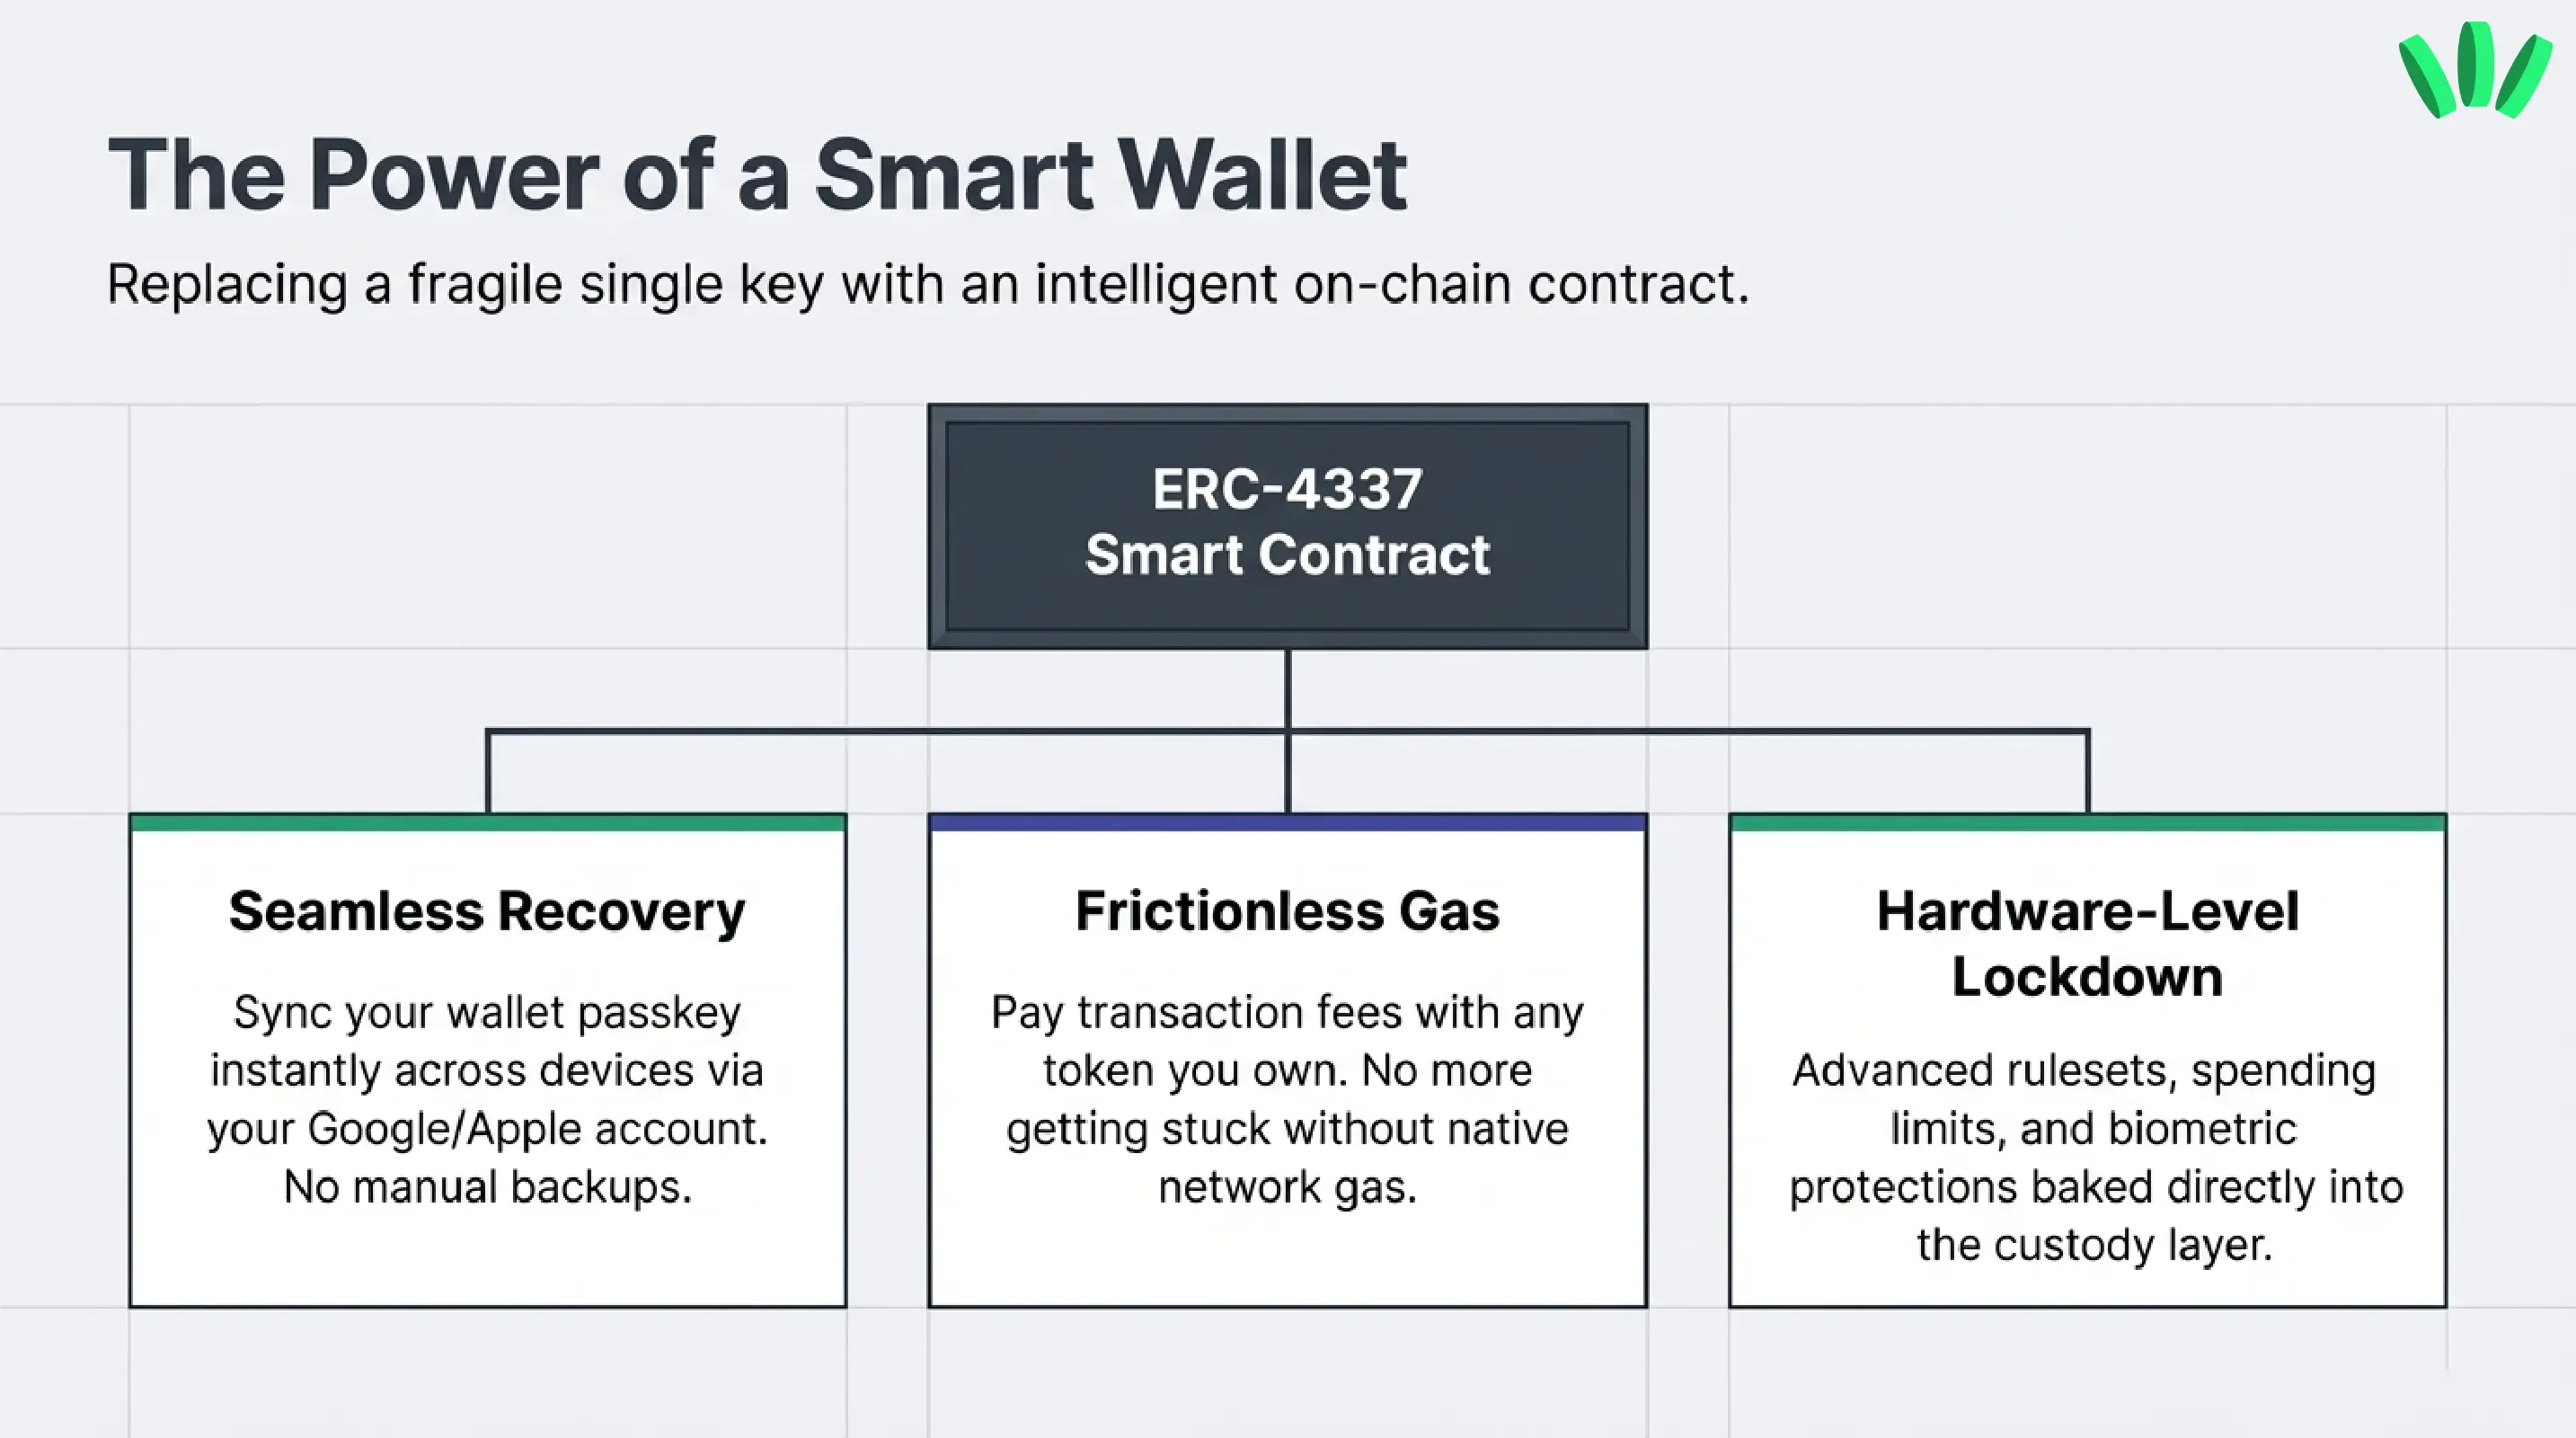
Но он не спасёт, если вы упорно доверяете поддельным ссылкам, ставите поддельные приложения или одобряете незнакомое на заражённом устройстве. Ни один кошелёк не может полностью взять на себя ваше суждение. Хороший дизайн повышает шансы. Он не отменяет ответственность.
Итог: да, кошельки можно взломать. Но хороший дизайн меняет шансы
Так можно ли взломать кошелёк?
Да. Но обычно не так, как это показывают в кино.
Обычная история запутаннее и человечнее. Поддельный сайт. Поддельное приложение. Утёкшая seed-фраза. Слепое одобрение. Заражённое устройство. Человек, выдающий себя за поддержку. Вот реальная картина. И когда вы видите её ясно, вопрос меняется с «Безопасны ли криптовалюты?» на «Какой дизайн кошелька делает самые частые ошибки менее вероятными?»
Поэтому walllet — уместный ответ на эту тему, а не притянутое дополнение. Он не делает вид, что риск в криптовалютах исчезает. Он меняет то, где этот риск находится. Убирая видимые seed-фразы, храня ключ в защищённом аппаратном модуле устройства и опираясь на passkey, биометрию и понятный контекст транзакций, walllet создан для людей, которые хотят самостоятельного хранения без лабиринта хрупких ритуалов.
Если вам нужен кошелёк, который ощущается человечнее и при этом уважает реалии самостоятельного хранения, walllet стоит попробовать. Не потому, что он обещает волшебство, а потому, что убирает некоторые из самых старых ловушек в этой категории.
Попробуйте walllet.com, если хотите самостоятельного хранения с меньшим числом уязвимых секретов, понятным контекстом транзакций и кошельком без сид-фразы на ключах доступа и биометрии.
Читайте также
Криптовалюты и Web3: кошельки, сети и безопасность простыми словами
Безопасны ли кошельки без seed-фразы? Реальные риски
Apple passkey и кошельки: как связка ключей iCloud делает самостоятельное хранение безопаснее
