2026'daki en korkutucu kripto saldırısı, bozuk bir kod gibi görünmeyebilir. Tam da yanlış zamanda gelen son derece sıradan bir mesaj gibi görünebilir.
Yapay zeka tabanlı kripto dolandırıcılıkları; kullanıcıları kandırmak, arayüzleri kopyalamak, cüzdan onaylarını suistimal etmek veya zayıf DeFi sistemlerinden yararlanmak için otomasyonu, kişiselleştirmeyi ve hızlı güvenlik açığı araştırmalarını kullanır. Cüzdan kullanıcıları protokol risklerinin tamamını kontrol edemez; ancak daha güvenli cüzdan tasarımları kullanarak, işlem uyarılarını dikkatle okuyarak, aceleyle imza atmaktan kaçınarak, izinleri sınırlandırarak ve aciliyet belirten her mesaja şüpheyle yaklaşarak riskleri azaltabilirler.
Özet
Yapay zekanın tehlikeli olması için kusursuz olmasına gerek yok. Dolandırıcılıkları daha hızlı, daha ucuz ve daha kişisel kılması yeterli.
DeFi saldırıları ile cüzdan dolandırıcılıkları farklı risklerdir. Bir protokol açığı, hiçbir hata yapmasanız bile paranıza mal olabilir. Cüzdan dolandırıcılığı ise genellikle kullanıcının yanlış bir arayüze imza atmasını, bilgi paylaşmasını, tıklamasını, onay vermesini veya güvenmesini gerektirir.
En güvenli alışkanlık, her imzadan önce ve özellikle mesaj aciliyet hissi yarattığında yavaşlamaktır.
Daha iyi cüzdan tasarımı önemlidir; çünkü anlaşılır uyarılar, geçiş anahtarları (passkey), hesap soyutlama ve net uyarılar insan hatası payını azaltır.
Bir cüzdanı güvenli kılan unsurları henüz öğreniyorsanız, bir kripto cüzdanının güvenli olup olmadığını anlamanın yolları hakkındaki pratik rehberimizle başlayın.
Yapay zeka kaynaklı kripto dolandırıcılıklarını tespit etmek neden zorlaşıyor?
Kripto kullanıcılarının dikkat etmesi gereken zaten çok şey vardı: sahte bağlantılar, sahte destek ekipleri, kafa karıştırıcı işlem ekranları, gizli kurtarma ifadesi tuzakları ve para çıkana kadar masum görünen izinler.
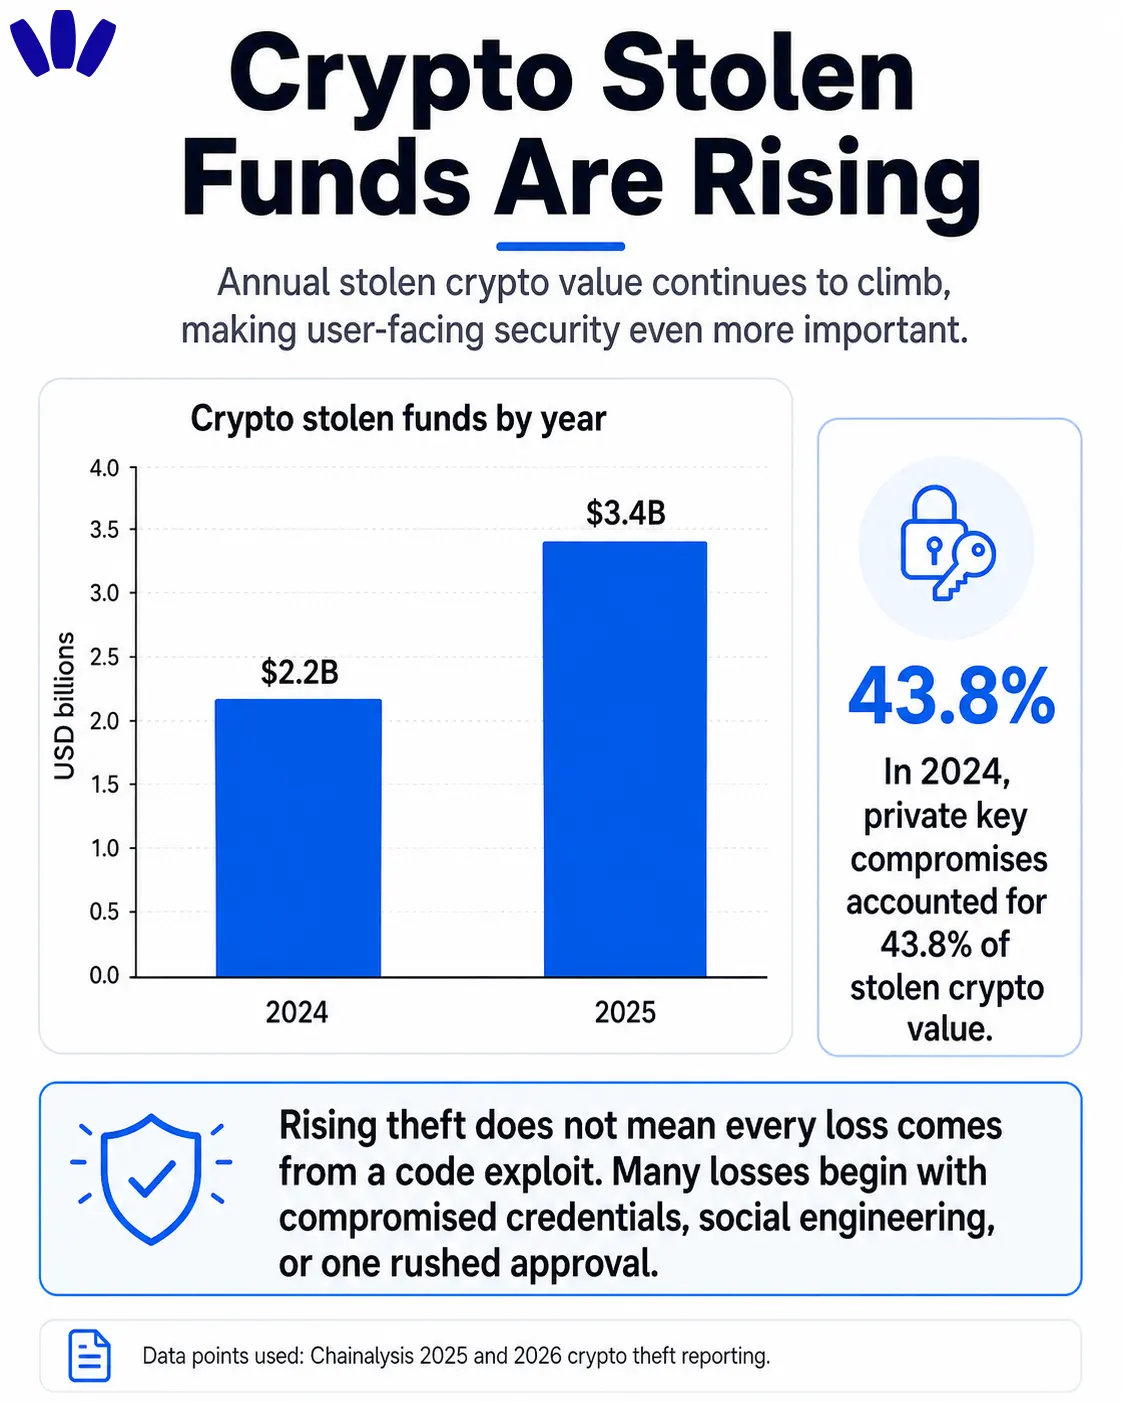
Yapay zeka bunu daha da tehlikeli hale getiriyor. Dolandırıcıların daha ikna edici mesajlar yazmasına, bunları hızla çevirmesine, daha fazla varyasyon denemesine, uygulama metinlerini kopyalamasına, sahte yardım sayfaları oluşturmasına ve insanları herkese açık cüzdan hareketlerine veya sosyal paylaşımlarına göre hedeflemesine yardımcı olabiliyor. Sonuç çok net: kötü niyetli girişimleri fark etmek artık daha zor.
Bu durum kritik; çünkü cüzdan kayıplarının çoğu kafa karışıklığıyla başlar. Kullanıcı inandırıcı bir sayfa görür, sakin bir "destek" mesajı alır, tam anlamadığı bir işlemi imzalar veya bir akıllı sözleşmeye çok fazla yetki veren bir token onayı tanımlar.
Yapay zeka işin teknik boyutunda da öne çıkıyor. a16z crypto'nun 2026'daki bir deneyinde araştırmacılar, yapay zeka ajanlarının DeFi açıklarını bulmaktan istismar kanıtları (PoC) üretmeye geçip geçemeyeceğini test etti. Yapılandırılmış alan bilgisiyle başarı oranı %10'dan %70'e çıktı; ancak ajanlar bazı karmaşık adımlarda hâlâ zorlanıyordu. Buradaki asıl mesele, yapay zekanın nereye odaklanacağını zaten bilenler için ciddi bir hızlandırıcı olabilmesidir.
DeFi saldırıları ve cüzdan dolandırıcılıkları: Kullanıcılar neleri kontrol edebilir?
Bir DeFi saldırısı da cüzdan dolandırıcılığı da para kaybettirebilir; ancak ikisi tamamen farklı risk katmanlarından kaynaklanır.
Risk türü | Ne olur? | Kullanıcının kontrol edebileceği alan | Kullanıcının tamamen kontrol edemeyeceği alan |
Protokol açığı | Bir akıllı sözleşme, köprü, oracle veya yönetici sistemi çöker | Tek bir protokole ne kadar bakiye bağlandığı | Protokolün dahili güvenliği |
Sahte dapp | Klonlanmış veya zararlı bir site cüzdan işlemi ister | Bağlanma veya imzalama kararı | Sahte sayfanın ne kadar inandırıcı göründüğü |
İzin suistimali | Kullanıcı bir tokene veya sözleşmeye geniş yetkiler verir | Onay limiti, inceleme ve iptal alışkanlıkları | Sözleşmenin veya arayüzün sonradan kötü niyetli hale gelmesi |
Yapay zeka ile oltalama | Mesaj, kullanıcıyı acele bir eyleme zorlar | Yavaşlamak, kaynağı doğrulamak, aceleye direnmek | Saldırganın hedefleme kalitesi |
Cüzdan erişim saldırısı | Biri kimlik bilgilerini, kurtarma ifadesini veya cihaz erişimini çalmaya çalışır | Cüzdan modeli, cihaz hijyeni, kurtarma kurulumu | Platform düzeyindeki sızıntılar veya çalınan veritabanları |
Bu ayrım önemli, çünkü kullanıcılar genelde her şey için kendilerini suçlar. Bu doğru değil. Bir protokol istismar edilirse, kullanıcılar kusursuz davransa bile zarar görebilir. DeFiLlama'nın saldırı paneli, kripto, DeFi ve köprülerde çalınan milyarlarca dolarlık değeri izliyor; bu da protokol düzeyindeki riskin teorik olmadığını gösteriyor.
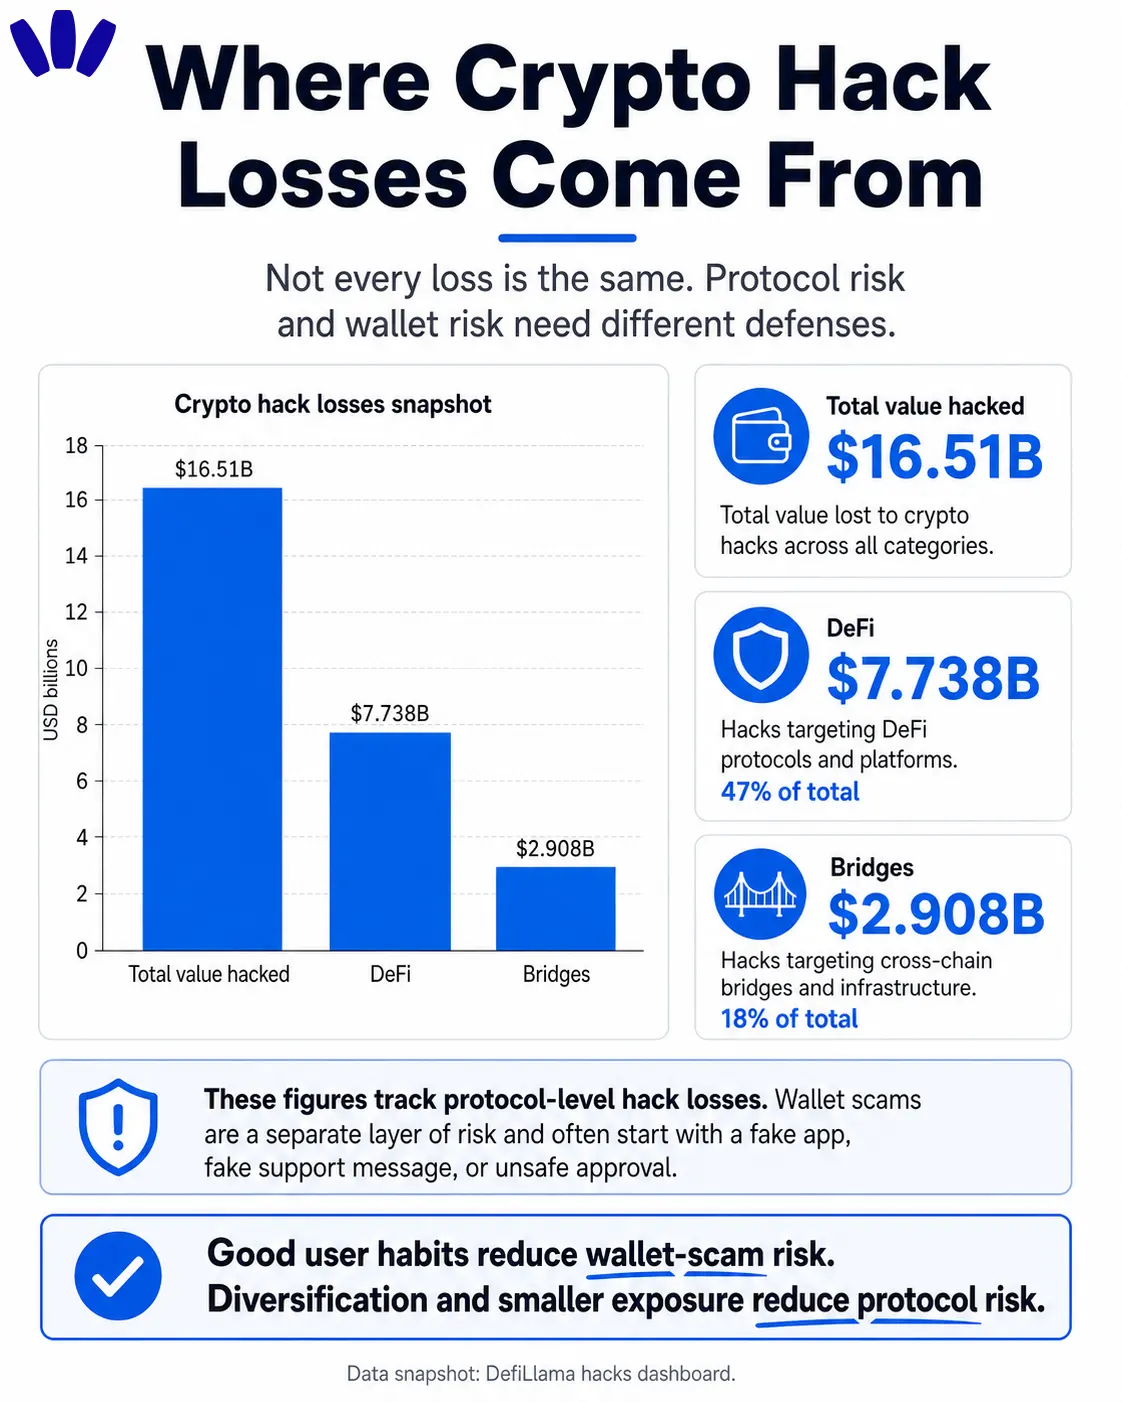
Yine de kontrol edebileceğiniz riskler son derece gerçektir. Ne olduğunu bilmeden imza atmaktan kaçınabilirsiniz. Günlük harcama bakiyenizi uzun vadeli birikimlerinizden ayrı tutabilirsiniz. Ana cüzdanınızı karşınıza çıkan her yeni dapp'e bağlamayabilirsiniz. İşlemleri daha net açıklayan bir cüzdan kullanabilirsiniz. Cüzdan adresi, özel anahtar veya Web3 hesabının tam olarak ne anlama geldiğinden emin değilseniz, Web3 hesabı, cüzdan adresi ve özel anahtar farkı rehberimiz faydalı olacaktır.
Buradaki amaç, aceleyle yapılan tek bir tıklamanın kalıcı bir kayba dönüştüğü anları en aza indirmektir.
Yapay zeka cüzdan kullanıcıları için saldırı yüzeyini nasıl değiştiriyor?
Yapay zeka, kripto dolandırıcılıklarının kalıplaşmış ve sıradan hissettirmesini engelleyerek süreci değiştiriyor.
Eski dolandırıcılık e-postaları acemiceydi. Yenileri ise kullandığınız ağı, tuttuğunuz tokeni, son ziyaret ettiğiniz uygulamayı veya çözmeye çalıştığınız tam hata kodunu belirtebiliyor.
Herkese açık blokzincirler bunu kolaylaştırıyor. Cüzdan hareketleri ortada. Sosyal profiller taranabiliyor. Destek soruları Discord, X, Telegram, Reddit ve forumlarda herkese açık. Yapay zeka tüm bu dağınık ipuçlarını kişiye özel bir senaryoya dönüştürebilir.
Sahte destek ekipleri çok daha inandırıcı
Bir kullanıcının "Arbitrum'da takas işlemim başarısız oldu" diye yazdığını düşünün. Birkaç dakika içinde sahte bir destek hesabı; gas ücretleri, köprüler, izinler ve cüzdan senkronizasyonu hakkında sakin ve yardımsever bir açıklamayla yanıt verir. Üslup profesyoneldir, terimler yerindedir. Bir sonraki adımda kullanıcıdan cüzdanı "doğrulaması", "senkronize etmesi" veya "yeniden bağlaması" istenir.
İşte tuzak tam olarak budur.
Doğrudan mesajlardan gelen cüzdan kurtarma yardımlarını asla kabul etmeyin. Gerçek bir destek ekibi sizden kurtarma ifadesi, özel anahtar, uzaktan erişim izni veya belirsiz imzalar talep etmez.
Sahte dapp'ler çok daha kolay üretiliyor
Yapay zeka; açılış sayfaları, sahte yardım makaleleri, token açıklamaları, hata bildirimleri ve kusursuz ürün metinleri oluşturabilir. Sahte bir dapp'in artık amatör görünmesi gerekmez. Şüphenizi yok edecek kadar profesyonel görünebilir.
Daha temkinli adımlarla ilerleyin. Alan adını kontrol edin. Uygulamaları yer işaretlerinizden açın. Sponsorlu arama sonuçlarına dikkat edin. Yüksek meblağlar aktarmadan önce küçük bir miktarla test edin. Arayüz geniş yetkiler istiyorsa durup düşünün.
Tanımadığınız sözleşmelerle işlem yapıyorsanız, güvenmeden önce bir akıllı sözleşmeyi okuma rehberi size yardımcı olacaktır.
Sahte aciliyet duygusu daha kişisel hale geliyor
Aciliyet hissi yaratmak dolandırıcılığın en eski taktiğidir; ancak yapay zeka bunu daha etkili kılar.
"Cüzdanınız kapatılacak" uyarısı birçok kullanıcıya komik gelir. Ancak DeFi kullanan biri için "Oracle güncellemesinden önce yeniden bağlanmazsanız bu borç verme havuzundaki pozisyonunuz tasfiye edilebilir" uyarısı çok daha inandırıcıdır.
Duygusal tepkileriniz ipucunuz olsun. Bir mesaj sizi acele ettiriyor, köşeye sıkışmış hissettiriyor, paniğe sokuyor, açgözlülüğe itiyor veya bir fırsatı kaçırma korkusu yaratıyorsa, bu hissi bir güvenlik alarmı olarak görün.
Yapay zeka çağında cüzdan tasarımı neden daha önemli?
Yıllarca kripto güvenlik tavsiyeleri birer ödev gibiydi: dikkatli olun, her şeyi kontrol edin, asla hata yapmayın. Bu tavsiyeler doğru, ancak yetersiz.
Kusursuz kullanıcılara bel bağlayan bir ürün, günlük yaşam için yeterince güvenli değildir.
İyi bir cüzdan tasarımı, kullanıcıların baskı altında çözmek zorunda kaldığı karar sayısını azaltır. Riskli anı henüz imzalamadan görünür kılar. Hangi varlığın taşındığını, hangi yetkinin verildiğini, hangi ağın kullanıldığını ve eylemin olağan dışı olup olmadığını açıkça belirtir.
Geçiş anahtarları (passkey) bu dönüşümün önemli bir parçasıdır. FIDO, geçiş anahtarlarını kimlik avına karşı koruma sağlamak üzere geliştirilen ve kullanıcıların sahte bir sayfaya girmesi, kopyalaması veya yapıştırması gereken ortak bir sır içermeyen bir şifre alternatifi olarak tanımlar.
Hesap soyutlama da cüzdanların yeteneklerini genişletiyor. ERC-4337 belgeleri; özel imza sistemleri, paymaster ile gas'siz işlemler, toplu çağrılar, modüler akıllı hesaplar ve kurtarma mantığı gibi özellikleri açıklar. Kullanıcılar için bunun pratik anlamı nettir: Akıllı cüzdanlar, eski tek anahtarlı hesaplara kıyasla çok daha güvenli ve kullanımı kolay kurallarla tasarlanabilir.
Bu altyapıyı sade bir dille öğrenmek isterseniz Hesap Soyutlama ve Akıllı Sözleşme Cüzdanları başlıklı makalemizi inceleyin.
Kurtarma ifadesiz cüzdanlar ve net uyarılar hataları azaltabilir
Kriptodaki en tehlikeli anlar, sıradan bir kullanıcının belirsiz ifadeler yüzünden kritik kararlar almak zorunda kaldığı anlardır. Kurtarma ifadesiz cüzdanlar, geçiş anahtarları, biyometrik veriler ve okunaklı işlem uyarıları tam da burada devreye girer.
Kurtarma ifadesiz bir cüzdan tüm kripto risklerini ortadan kaldırmaz. Her dapp'i güvenli kılmaz ya da kullanıcıları tüm protokol açıklarından korumaz. Ancak en yaygın hataların çoğunu azaltabilir: ifade avcılığı (phishing), şifrelerin tekrar kullanımı, karmaşık kurtarma süreçleri ve ne olduğunu bilmeden imza atma.
walllet.com bu güvenlik anlayışını temel alır; çünkü kurtarma ifadesiz gözetimsiz kullanım (self-custody), geçiş anahtarı tabanlı erişim, biyometrik doğrulama, hesap soyutlama ve anlaşılır işlem akışlarına odaklanır. Bu yapı oldukça işlevseldir; zira bir cüzdan sadece varlıkları saklamamalı, para çıkmadan hemen önceki adımı anlamanıza da yardımcı olmalıdır.
Bu erişim modeli hakkında daha ayrıntılı bilgi için Geçiş Anahtarlı Cüzdan Nedir? rehberimize göz atın.
Herhangi bir şeyi imzalamadan önce neyi kontrol etmelisiniz?
İmzalamadan önce kendinize şu net soruyu sorun:
Tam olarak neye izin veriyorum?
Cüzdan ekranı bunu net bir şekilde açıklamıyorsa işlemi durdurun. Kriptoda bir imza; harcama izni verebilir, bir varlığı satışa çıkarabilir, bir sözleşmeyle etkileşime geçebilir, yetki devredebilir, köprü üzerinden fon aktarabilir veya gelecekte de geçerli kalacak izinler tanımlayabilir. Çoğu kullanıcı için şu basit imza kontrol listesi yeterlidir:
İmzalamadan önce | Sorulacak soru |
Alan adı | Bu, kullanmak istediğim gerçek uygulama veya alan adı mı? |
Ağ | Ağ doğru mu? |
Varlık | Varlık doğru mu? |
Miktar | Miktar açıkça görünüyor mu? |
İzin | Bu tek seferlik bir işlem mi, yoksa süresiz bir onay mı? |
Kapsam | Sözleşme işlemin gerektirdiğinden daha fazla yetki mi istiyor? |
Kaynak | Buraya bir DM, reklam, arama sonucu veya acil bir mesajla mı geldim? |
İki sorunun cevabı bile şüpheli geliyorsa imzalamayın. Kripto, acelecilikten ziyade sabrı ödüllendirir.
DeFi kullanıcıları için onaylar ayrı bir dikkat gerektirir. Bir token onayı, bir sözleşmenin daha sonra tokenlerinizi taşımasına izin verebilir. Bu, takaslar ve DeFi uygulamaları için normal olabilir; ancak geniş veya sınırsız onaylar, sözleşme, web sitesi veya işlem akışı ele geçirilirse yaşanacak kaybı büyütür.
Ne kadarlık DeFi riski fazladır?
DeFi riskiniz, sistemi anlama ve olası bir kaybı karşılama gücünüzle dengeli olmalıdır.
Zor anladığınız bir protokolü kullanıyorsanız, hayatınızı etkileyecek miktarları oraya yatırmayın. Yeni bir uygulamayı denerken önce küçük bir tutar kullanın. Bir getiri alışılmadık derecede yüksek görünüyorsa, buna hangi riskin karşılık geldiğini sorgulayın. Fonların bir köprüden geçmesi gerekiyorsa köprülerin geçmişte en büyük saldırı noktalarından biri olduğunu unutmayın.
Günlük kullanıcılar için en güvenli yöntem varlıkları ayırmaktır. Günlük kullanım fonlarını uzun vadeli birikimlerden ayrı tutun. Küçük test işlemleri yapın. Ana cüzdanınızı her yeni uygulamaya bağlamaktan kaçının. İhtiyacınız kalmadığında eski onayları iptal edin. Tek bir hatanın her şeyi tüketmesine izin vermeyin.
Bunun karmaşık olmasına gerek yok. Birçok güçlü güvenlik alışkanlığı, tek bir yangının tüm evi sarmaması için evin içine örülen küçük duvarlardan ibarettir.
Pratik bir kurulum için Kaç Kripto Cüzdanına Sahip Olmalısınız? rehberimize bakın.
Yapay zekanın kendisi kripto kullanıcılarını koruyabilir mi?
Evet, ancak yalnızca dikkatli kullanıldığında.
Yapay zeka; cüzdanların ve güvenlik ekiplerinin şüpheli kalıpları tespit etmesine, riskli işlemleri özetlemesine, sahte alan adlarını belirlemesine, anormal izinleri işaretlemesine ve karmaşık adımları sade bir dille açıklamasına yardımcı olabilir.
Ancak yapay zeka mutlak bir otorite haline gelmemelidir. OWASP, LLM uygulamaları için başlıca riskleri listeler; bunlar arasında prompt enjeksiyonu, güvensiz çıktı işleme, aşırı yetkilendirme ve gereğinden fazla güven yer alır. Cüzdan güvenliğinde bu, yapay zekanın insan kararının yerini alması değil, ona destek olması gerektiği anlamına gelir.
Cüzdan güvenliğinde yapay zekanın en iyi kullanımı net ve pratiktir. "Bu sözleşme, bu tokenin tamamını harcamak için izin istiyor" uyarısı faydalıdır. "Bu işlem güvenli, bana güvenin" ifadesi ise yetersizdir. Kullanıcıların doğrulanabilir açıklamalara ihtiyacı vardır, sihirli bir yeşil ışığa değil.
Geleceğin iyi bir cüzdanı yapay zekayı arka planda sessizce kullanabilir. Bir kullanıcının eylemini bilinen dolandırıcılık kalıplarıyla karşılaştırabilir, tuhaf onay davranışlarını vurgulayabilir, sözleşme riskini özetleyebilir veya olağan dışı görünen akışlarda uyarı verebilir. Ancak nihai karar yine de açık, anlaşılır ve tamamen kullanıcıya ait olmalıdır.
Günlük kripto kullanımı için daha güvenli bir rutin
Daha güvenli bir rutin kolayca tekrarlanabilir olmalıdır.
Rastgele arama sonuçlarından değil, kayıtlı bağlantılarınızdan başlayın. Cüzdan uygulamanızı güncel tutun. Cihaz güvenliğini ciddiye alın. Yorgunken, acele ederken veya dikkatiniz dağınıkken imza atmaktan kaçının. Doğrudan mesajlara varsayılan olarak şüpheyle yaklaşın. Yeni bir ağ, köprü veya DeFi uygulaması denerken küçük test işlemleri kullanın. Onaylarınızı düzenli olarak gözden geçirin. Günlük bakiyenizi uzun vadeli fonlardan ayırın.
En önemlisi, en savunmasız olduğunuz anları tanıyın. Kimi heyecanlandığında hata yapar. Kimi korktuğunda. Kimi de bir işlem üç kez başarısız olduğunda sadece bir an önce tamamlansın diye dikkatsizce tıklar.
Saldırganlar bunu bilir. Yapay zeka ise bu zayıf noktalara daha isabetli baskı yapmalarını sağlar.
Sonuç
Yapay zeka kripto güvenliğini bitirmeyecek. Sadece zayıf güvenliğin faturasını ağırlaştıracak. Cüzdan kullanıcıları için en iyi savunma, kendi davranışlarını sakinleştirmektir: imzalamadan önce yavaşlayın, tek bir onayın verebileceği zararı sınırlayın, aciliyet belirten bildirimlere şüpheyle bakın, fonları kullanım amacına göre ayırın ve tehlikeli anları anlamayı kolaylaştıran araçlar seçin.
Cüzdan güvenliğinin geleceği, bir dizi küçük frenden oluşacak: daha iyi işlem özetleri, daha güçlü kimlik doğrulama, daha akıllı uyarılar, daha güvenli kurtarma süreçleri ve nerede duracağını bilen kullanıcılar.
Kurtarma ifadesi stresi olmadan tam kontrole (self-custody) sahip olmak ister misiniz? walllet.com'u deneyin ve küçük bir test miktarıyla başlayın. Geçiş anahtarları ve biyometrik erişimle bir cüzdan oluşturun; ardından imzalamadan önce her işlemin nasıl açıklandığını bizzat görün. En iyi cüzdan deneyimi, gerçekleşmek üzere olan eylemi anlamanızı sağlayan deneyimdir.
